Identity Policy در Cisco Firepower؛ راه اندازی Rule مبتنی بر کاربر
Identity Policy در Cisco Firepower

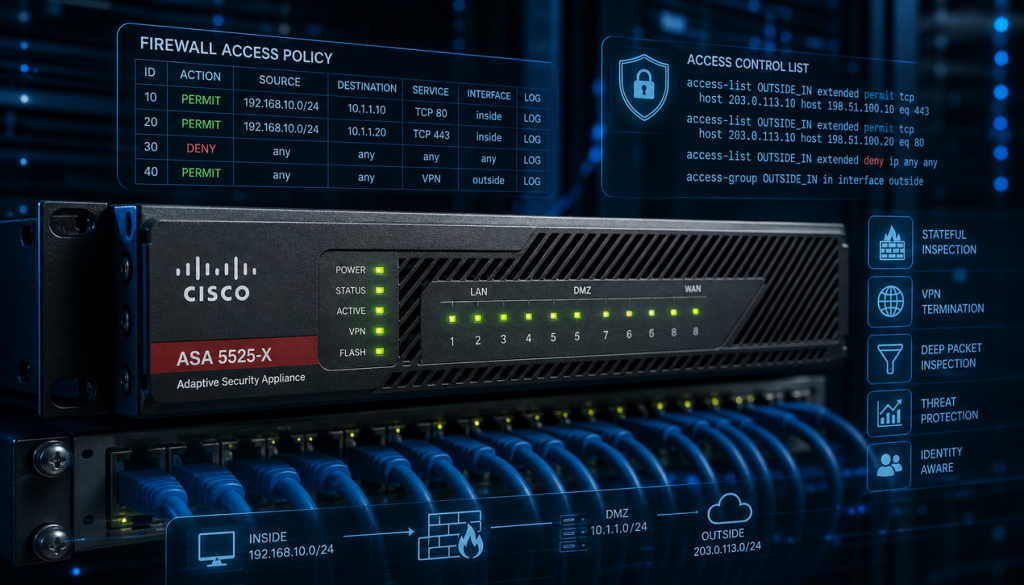
در بسیاری از سازمان‌ها هنوز Ruleهای فایروال بر اساس IP نوشته می‌شوند. این مدل تا وقتی شبکه ساده و ایستاست جواب می‌دهد، اما وقتی کاربران از مسیر VPN، وایرلس، VDI و BYOD متصل می‌شوند، IP دیگر شاخص قابل اعتمادی برای شناسایی هویت نیست. راه‌حل این مسئله در پلتفرم سیسکو، Identity Policy در Cisco Firepower است؛ […]
طراحی Multi-ISP با Cisco ASA؛ راهنمای Failover

طراحی Multi-ISP با Cisco ASA

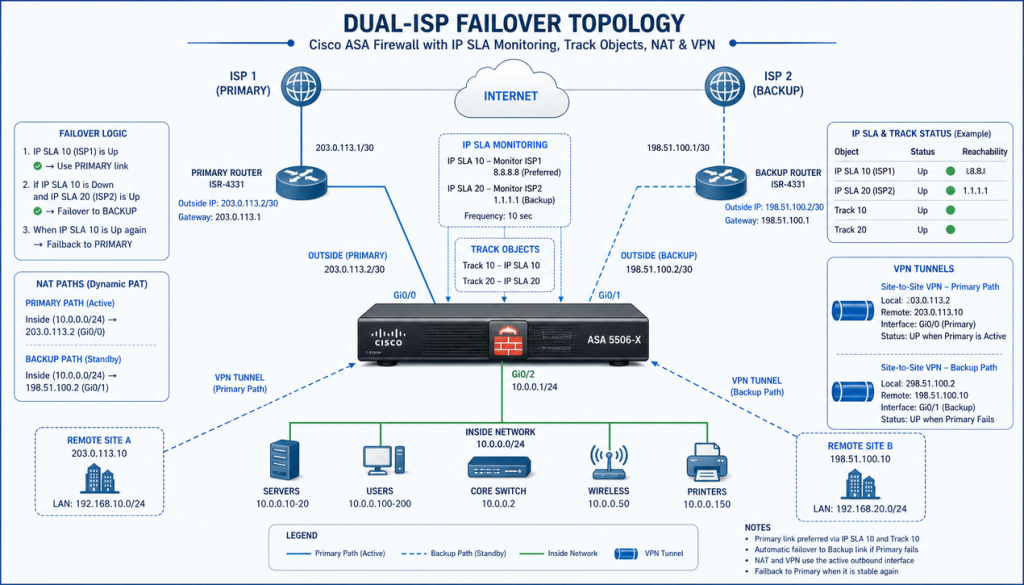
طراحی Multi-ISP با Cisco ASA یعنی اتصال دو لینک اینترنت مستقل به دو اینترفیس جداگانه روی یک ASA، تعریف دو مسیر پیش‌فرض با Administrative Distance متفاوت و ردیابی سلامت مسیر با SLA Monitor و Track Object؛ به‌این‌ترتیب با قطع لینک اصلی، مسیر پشتیبان خودکار جایگزین می‌شود. شرط موفقیت این طراحی، تعریف NAT روی هر دو […]
اتصال فایروال سیسکو به SIEM و Syslog Server

اتصال فایروال سیسکو به SIEM

اتصال فایروال سیسکو به SIEM و Syslog Server با تعریف یک Syslog Destination روی FTD، ASA یا Firepower Management Center آغاز می‌شود؛ سپس پروتکل انتقال، سطح Severity و سیاست Filtering تعیین می‌گردد، NTP در همه لایه‌ها همگام می‌شود و در پایان Parsing و Correlation در SIEM پیکربندی می‌گردد. موفقیت این پروژه به ظرفیت EPS، پهنای […]
مانیتورینگ و گزارش گیری پیشرفته در FMC برای تیم های امنیتی

مانیتورینگ و گزارش گیری پیشرفته در FMC

مانیتورینگ و گزارش گیری پیشرفته در FMC زمانی نتیجه می‌دهد که ابتدا معماری تولید Event را در سطح Packet Flow بشناسید، سپس سطح Logging هر Rule را بر اساس ریسک واقعی تعیین کنید و در نهایت با Retention مناسب و ارسال لاگ به SIEM، دیتابیس را پایدار نگه دارید. پیش‌نیاز عملی این کار، تسلط بر […]
مهاجرت از ASA به Cisco Firepower Threat Defense | راهنمای کامل

مهاجرت از ASA به Cisco Firepower Threat Defense

مهاجرت از ASA به Cisco Firepower Threat Defense با یک تصمیم راهبردی شروع می‌شود، نه با یک دستور: وضعیت فعلی ASA مستند و تحلیل می‌شود، مدل مهاجرت (In-Place یا Parallel) انتخاب می‌گردد، Policy بر پایه Zone و Application بازطراحی می‌شود و در پایان با تست مرحله‌ای و برنامه Rollback عملیات Cutover انجام می‌گیرد. پیش‌نیاز اصلی، […]
طراحی معماری DMZ با فایروال سیسکو برای سرویس های اینترنتی

طراحی معماری DMZ با فایروال سیسکو

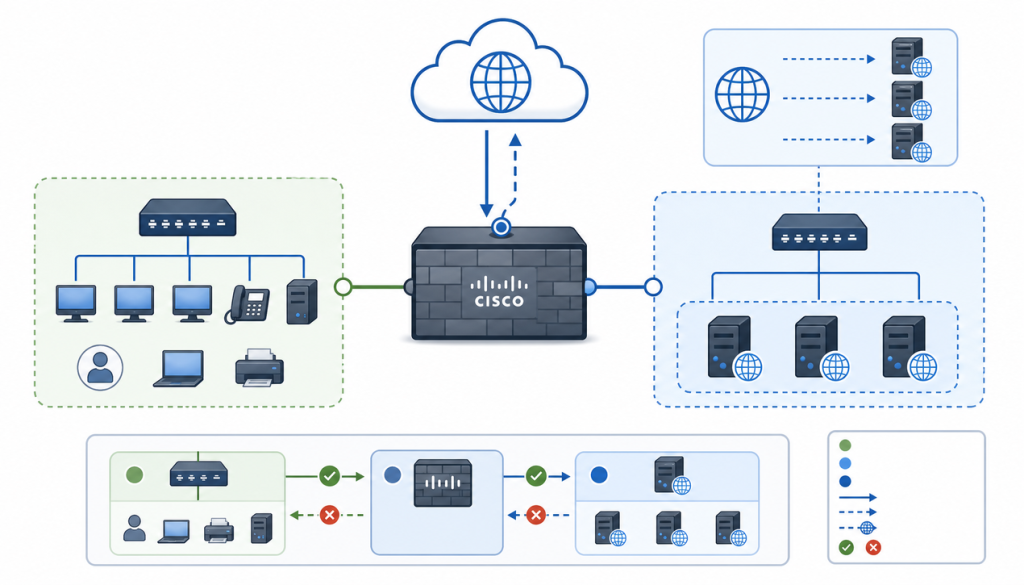
طراحی معماری DMZ با فایروال سیسکو زمانی درست انجام می‌شود که DMZ را نه یک VLAN جداگانه، بلکه یک مرز کنترلی با Zoneهای مستقل و Policy مسیرمحور در نظر بگیرید. برای انتشار سرویس‌های اینترنتی، ابتدا سه ناحیه Outside، DMZ و Inside را بر اساس سطح اعتماد تعریف کنید، سپس با Static NAT یا Static PAT […]

Hardening فایروال سیسکو ASA و Firepower | چک لیست امنیتی

Hardening فایروال سیسکو ASA و Firepower

Hardening فایروال سیسکو ASA و Firepower یک پروژه یک‌ باره نیست؛ فرآیندی مستمر است که از ایمن‌سازی Management Plane آغاز می‌شود و تا بازبینی دوره‌ای Access Control Policy ادامه دارد. اگر کنسول مدیریتی فایروال از کل شبکه داخلی یا از اینترنت قابل دسترسی باشد، هیچ لایه امنیتی پشتیبان نمی‌تواند جلوی نفوذ را بگیرد. این راهنما […]

تنظیمات SSL Inspection در Cisco Secure Firewall برای محیط حساس

تنظیمات SSL Inspection در Cisco Secure Firewall

تنظیمات SSL Inspection در Cisco Secure Firewall برای محیط‌های حساس روی سه ستون استوار است: توزیع Root Certificate داخلی روی همه کلاینت‌ها، Ruleهای لایه‌بندی‌شده در FMC (ابتدا Bypass برای سرویس‌های بانکی و اپلیکیشن‌های دارای Certificate Pinning، سپس Decrypt برای دسته‌بندی‌های پرریسک) و ظرفیت‌سنجی سخت‌افزار بر اساس Throughput رمزنگاری‌شده. رمزگشایی ترافیک TLS باید هدفمند و مرحله‌ای […]

کانفیگ NAT در فایروال سیسکو ASA و FTD | آموزش Static و Dynamic

کانفیگ NAT در فایروال سیسکو

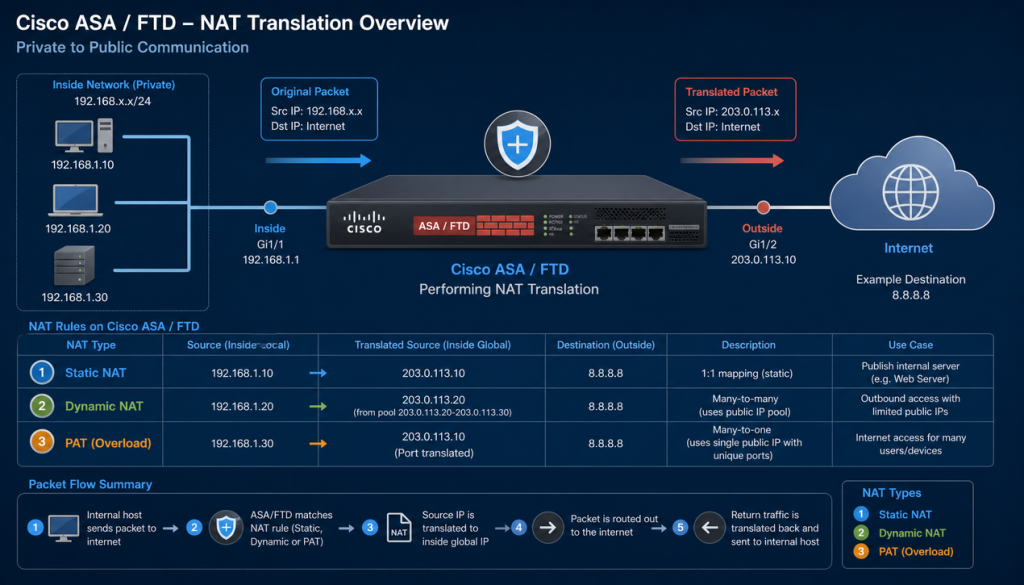
کانفیگ NAT در فایروال سیسکو یعنی تعریف نگاشت میان IPهای داخلی و عمومی در ASA یا Firepower Threat Delay به‌گونه‌ای که ترافیک خروجی و سرویس‌های منتشرشده به‌درستی کار کنند. فرایند اصلی سه سناریو دارد: Static NAT برای Publish کردن سرورها، Dynamic NAT برای Pool از IPهای عمومی و PAT برای اشتراک یک IP بین چندین […]

مقایسه فایروال سیسکو با پالو آلتو در سناریوهای Enterprise

مقایسه فایروال سیسکو با پالو آلتو

در مقایسه فایروال سیسکو با پالو آلتو برای محیط‌های Enterprise و دیتاسنتری، تصمیم نهایی به ساختار تیم فنی، مدل عملیاتی و نوع ترافیک بستگی دارد. سیسکو Firepower Threat Defense با مدیریت متمرکز FMC، موتور IPS مبتنی بر Snort و قابلیت Tuning عمیق، برای سازمان‌هایی که اکوسیستم سیسکو و فرآیند Change Management رسمی دارند مناسب‌تر است. […]

مقایسه Cisco Firepower با Fortinet FortiGate از نظر فیچر و Performance

مقایسه Cisco Firepower با Fortinet FortiGate

مقایسه Cisco Firepower با Fortinet FortiGate در نهایت به معماری و اولویت‌های سازمان شما ختم می‌شود؛ نه صرفاً به فهرست فیچرها. Firepower Threat Defense بر مبنای تفکیک Data Plane و Control Plane با مدیریت متمرکز در FMC طراحی شده و در سازمان‌هایی که زیرساخت سیسکو دارند، یکپارچگی عمیق‌تری ایجاد می‌کند. FortiGate اما با معماری یکپارچه […]

طراحی Zone-Based Architecture با Cisco Firepower

طراحی Zone-Based Architecture

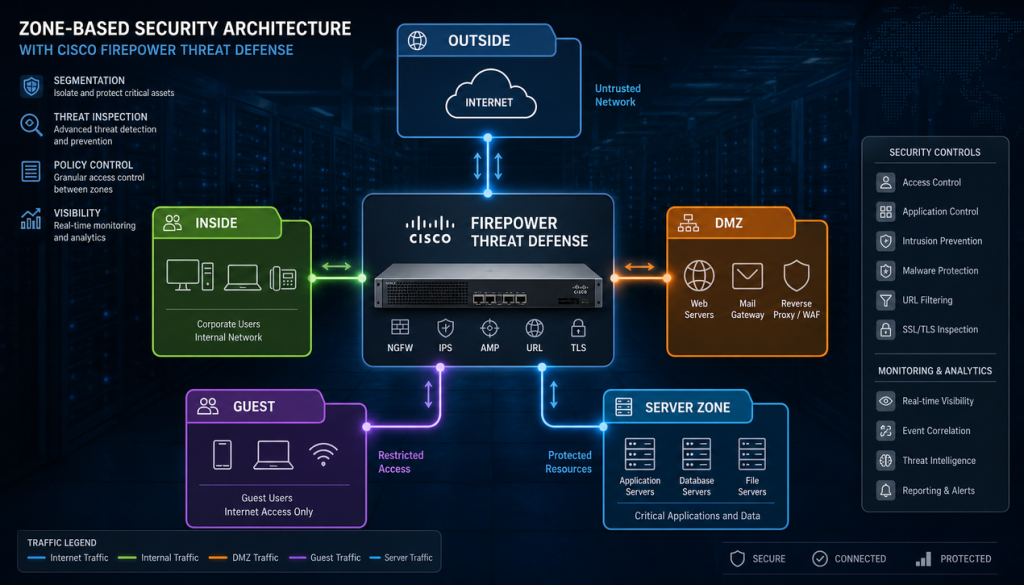
طراحی Zone-Based Architecture در Cisco Firepower Threat Defense یعنی به‌جای نوشتن Ruleهای پراکنده بر اساس آدرس IP، شبکه را بر اساس «سطح اعتماد» به گروه‌های منطقی تقسیم کنید و سیاست‌های امنیتی را بین این گروه‌ها تعریف نمایید. فرایند کلی شامل چهار گام است: نخست تحلیل دارایی‌های شبکه (کاربران، سرورها، DMZ، اینترنت و مهمان)، سپس تعریف […]

عیب یابی VPN در فایروال سیسکو با Debug و Log؛ راهنمای عملی

عیب یابی VPN در فایروال سیسکو

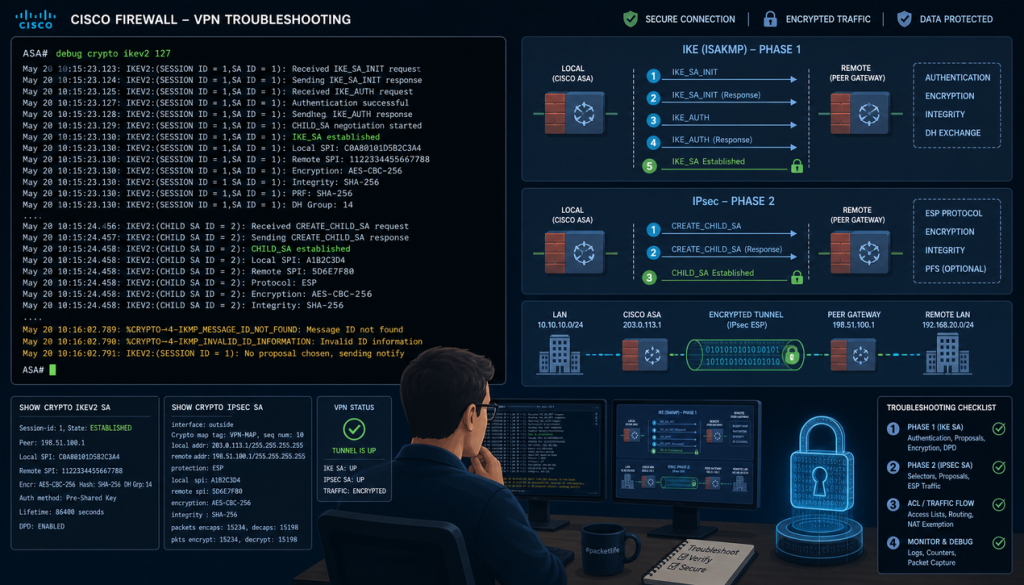
عیب‌یابی VPN در فایروال سیسکو — چه Cisco ASA و چه Firepower Threat Defense — باید مرحله‌به‌مرحله انجام شود: ابتدا با دستورهای show بررسی می‌کنید که آیا Security Association اصلاً تشکیل شده است یا نه؛ اگر SA وجود ندارد، مشکل در IKE Phase 1 (Policy، Pre-Shared Key یا دسترسی پورت‌های UDP 500 و 4500) است […]

طراحی Policy مبتنی بر Application در Cisco Firepower

طراحی Policy مبتنی بر Application در Cisco Firepower

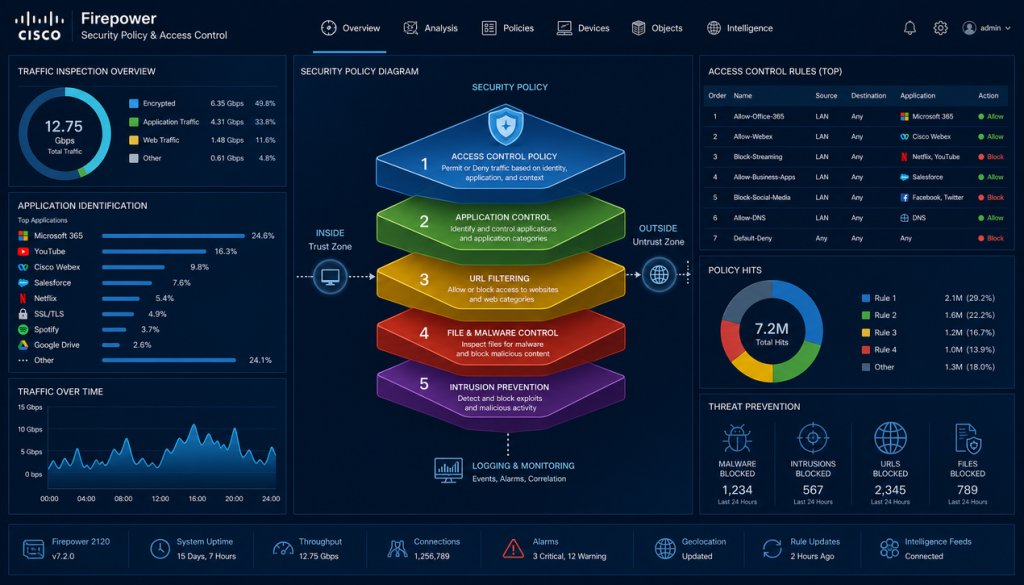
طراحی Policy مبتنی بر Application در Cisco Firepower یعنی تصمیم Allow یا Block را بر اساس هویت واقعی اپلیکیشن بگیرید، نه شماره پورت؛ کاری که در قالب Access Control Policy و از طریق Cisco Firepower Management Center (FMC) انجام می‌شود. مسیر درست چهار گام دارد: تحلیل گزارش‌های Application، لایه‌بندی Ruleها از خاص به عمومی، ترکیب […]

High Availability فایروال سیسکو در ASA و Firepower

High Availability فایروال سیسکو

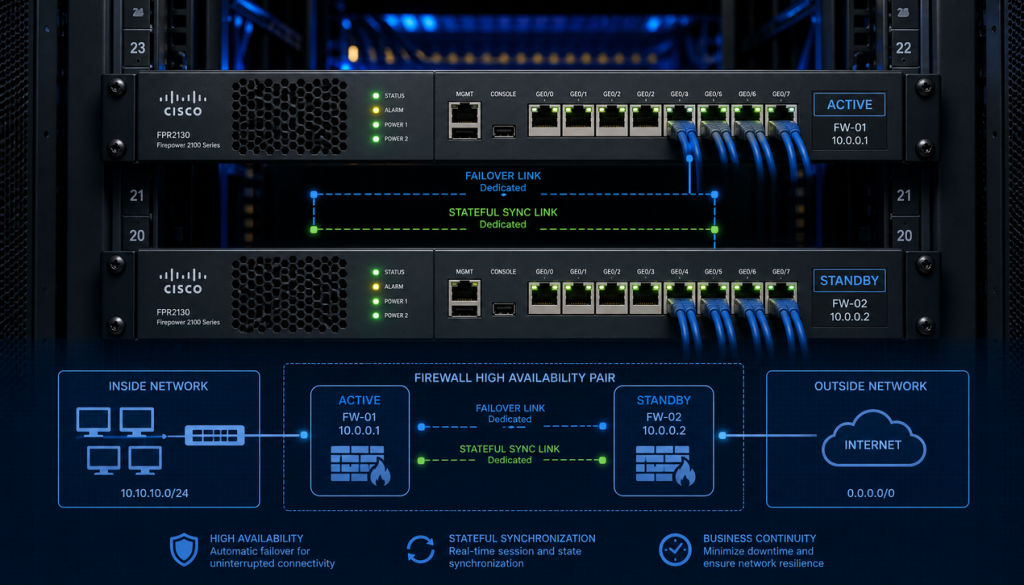
پیاده‌سازی High Availability فایروال سیسکو یعنی راه‌اندازی دو دستگاه هم‌مدل و هم‌نسخه از ASA یا Firepower (FTD) در حالت Active/Standby، به‌همراه یک لینک اختصاصی Failover و یک لینک Stateful برای همگام‌سازی سشن‌ها. در ASA کانفیگ Failover با دستورات مربوطه در CLI انجام می‌شود و کانفیگ به‌صورت خودکار از Primary به Secondary همگام می‌گردد؛ در FTD […]

اتصال فایروال سیسکو به Active Directory | آموزش کامل

Active Directory

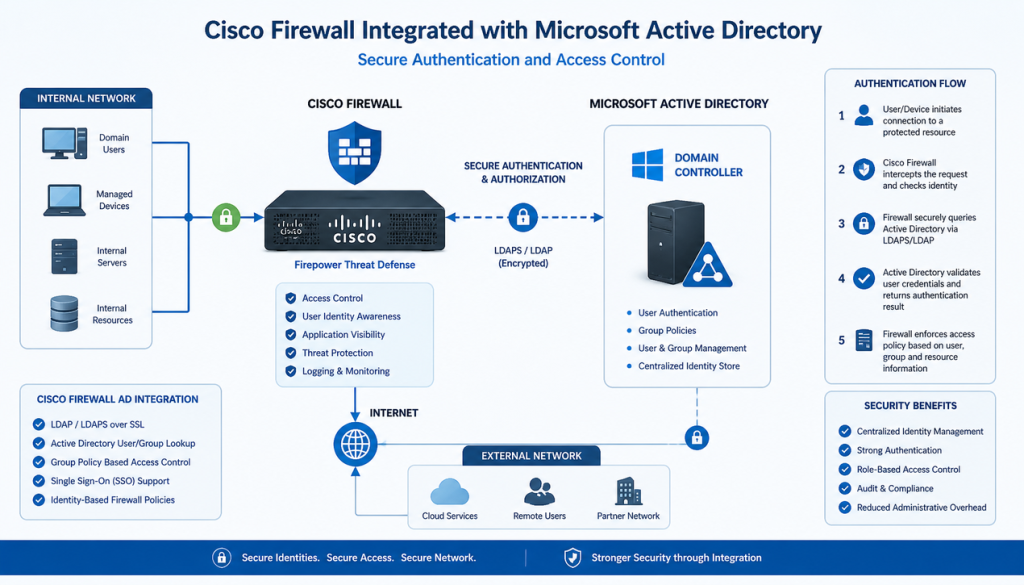
اتصال فایروال سیسکو به Active Directory در معماری Cisco Secure Firewall از طریق Firepower Management Center (FMC) و با تعریف LDAP Server، ساخت Realm، همگام‌سازی کاربران و گروه‌ها و سپس استفاده از شرط User در Access Control Policy انجام می‌شود. برای شروع باید ارتباط شبکه‌ای بین FMC و Domain Controller باز باشد، یک Service Account […]

URL Filtering در Cisco Secure Firewall؛ آموزش Web Control

URL Filtering در Cisco Secure Firewall

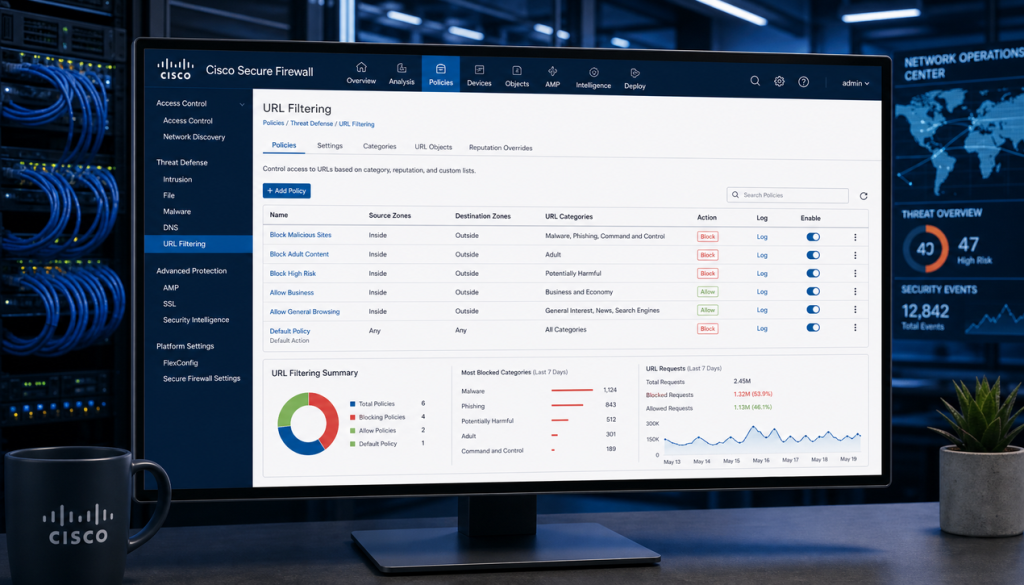
URL Filtering در Cisco Secure Firewall قابلیتی است که در قالب Access Control Policy اجرا می‌شود و به شما اجازه می‌دهد ترافیک وب کاربران را نه فقط بر اساس IP مقصد، بلکه بر اساس دسته‌بندی محتوا، اعتبار دامنه (Reputation) و حتی URL مشخص کنترل کنید. برای راه‌اندازی آن، ابتدا باید لایسنس و Subscription معتبر روی […]

پیاده سازی NGIPS روی Cisco Firepower در 4 مرحله

پیاده سازی NGIPS روی Cisco Firepower

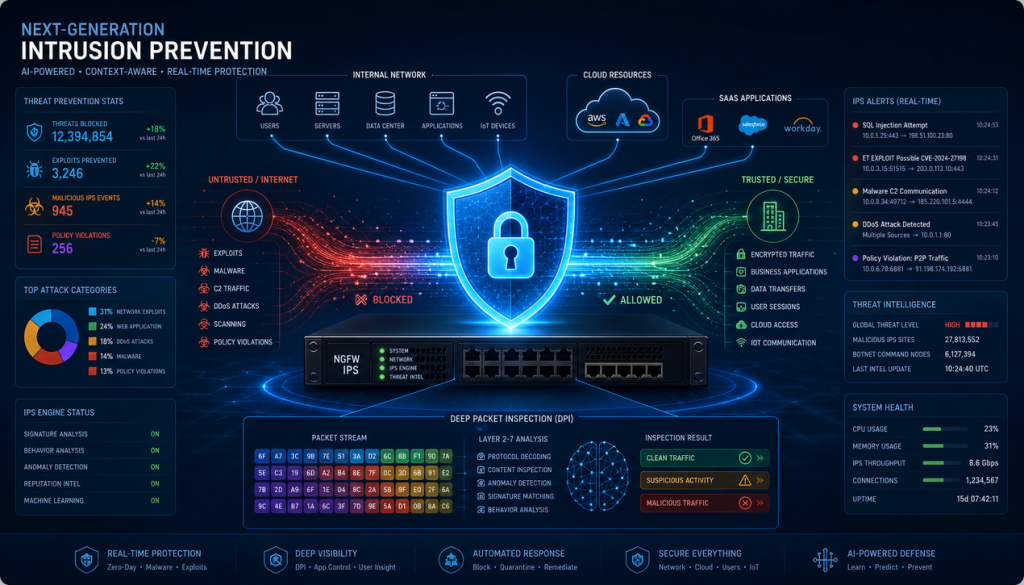
پیاده‌سازی NGIPS روی Cisco Firepower فرایندی 4 مرحله‌ای است: انتخاب یا ساخت Intrusion Policy در FMC، اتصال آن به Rule مربوطه در Access Control Policy با Action اولیه Detect، تحلیل Intrusion Eventها برای Tuning و سپس به‌روزرسانی مستمر VDB و SRU. این مسیر فقط زمانی نتیجه می‌دهد که Threat License معتبر باشد، ظرفیت دستگاه از […]

لایسنس فایروال Cisco Firepower؛ راهنمای انتخاب و نقش هر لایسنس

لایسنس فایروال Cisco Firepower

لایسنس فایروال Cisco Firepower مشخص می‌کند دستگاه شما فقط یک فایروال Stateful در لایه 3 و 4 باشد یا یک فایروال نسل جدید با تحلیل ترافیک در لایه 7. قابلیت‌های پایه مانند Routing، NAT و Access Control بدون اشتراک فعال می‌شوند، اما برای IPS به Threat License، برای کنترل وب به URL Filtering، برای تحلیل […]

یکپارچه سازی FMC با فایروال Cisco Firepower | راهنمای کامل

یکپارچه سازی FMC با فایروال Cisco Firepower

یکپارچه‌سازی FMC با فایروال Cisco Firepower یعنی ثبت دستگاه‌های Firepower Threat Defense در Firepower Management Center تا بتوانید همه آن‌ها را از یک نقطه مرکزی مدیریت کنید. برای این کار ابتدا باید سازگاری نسخه FMC و FTD بررسی شود، NTP روی هر دو سمت تنظیم شود و ارتباط IP بین اینترفیس Management دستگاه FTD و […]

Remote Access VPN سیسکو با AnyConnect؛ آموزش مرحله به مرحله

Remote Access VPN سیسکو

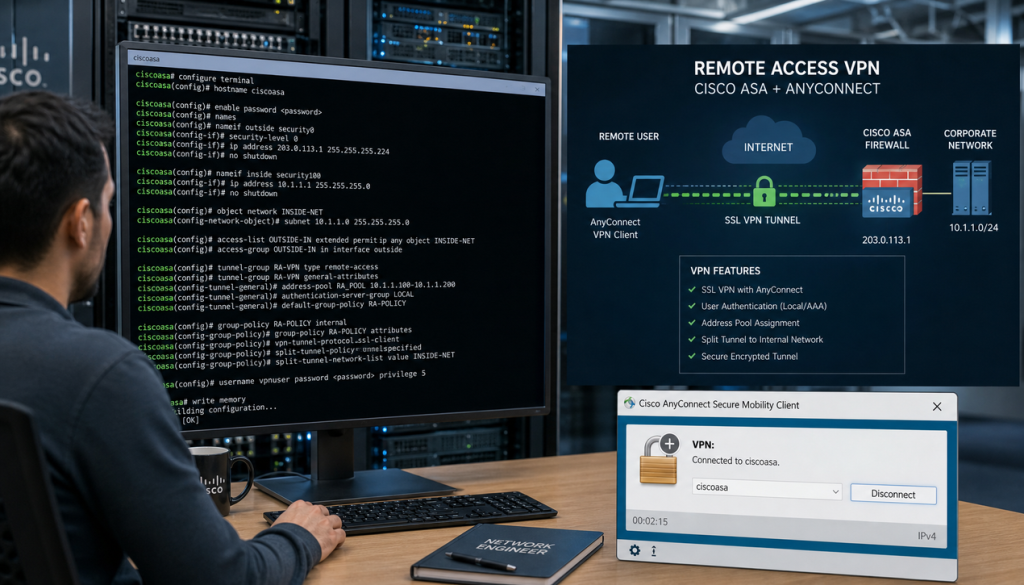
برای راه‌اندازی Remote Access VPN سیسکو با AnyConnect روی ASA، یک IP Pool بدون هم‌پوشانی، Group Policy و Tunnel Group تعریف کنید؛ سپس WebVPN، گواهی معتبر و روش احراز هویت را تنظیم کنید. دسترسی به شبکهٔ داخلی به Split Tunnel، مسیر برگشت و در صورت نیاز Identity NAT وابسته است. روی فایروال سیسکو، فعال‌بودن سرویس […]

نصب و راه اندازی Cisco Firepower Threat Defense (FTD)

نصب و راه اندازی Cisco Firepower Threat Defense

برای نصب و راه‌اندازی Cisco Firepower Threat Defense یا FTD، ابتدا سازگاری مدل و نسخه، دسترسی کنسول و شبکهٔ مدیریت را بررسی کنید. سپس روش مدیریت را بین FDM محلی و FMC انتخاب کنید؛ در سناریوی این آموزش دستگاه را به FMC ثبت می‌کنیم، اینترفیس‌ها و Zoneها را می‌سازیم و پس از تعریف NAT و […]

کانفیگ Access Policy در Cisco ASA؛ آموزش قدم به قدم

کانفیگ Access Policy در Cisco ASA

برای کانفیگ Access Policy در Cisco ASA، ابتدا اینترفیس‌ها، مسیر پیش‌فرض و آبجکت‌های شبکه را مشخص کنید؛ سپس NAT لازم و ACL مجازکنندهٔ ترافیک را بسازید و ACL را با جهت مناسب به اینترفیس متصل کنید. در این مثال از جهت in استفاده می‌کنیم، اما ASA از ACL خروجی هم پشتیبانی می‌کند. در نسخه‌های 8.3 […]

Site to Site VPN سیسکو ASA؛ راهنمای کامل راه اندازی

Site to Site VPN سیسکو ASA

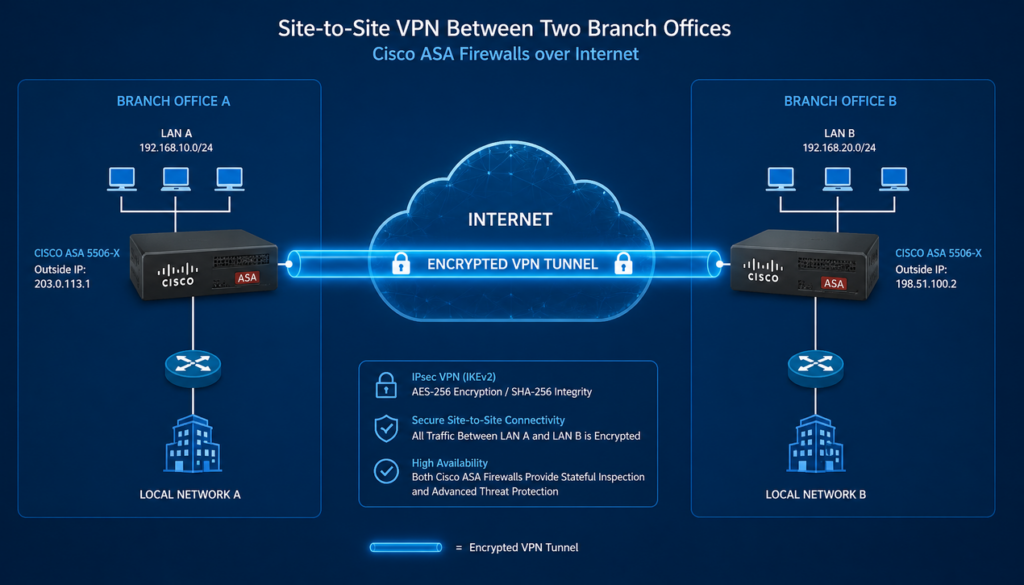
راه‌اندازی Site to Site VPN سیسکو ASA در واقع مجموعه‌ای از چند مرحله مشخص است: فعال‌سازی ISAKMP روی رابط outside، تعریف سیاست Phase 1 (الگوریتم رمزنگاری، هش، گروه Diffie-Hellman و Pre-Shared Key)، ساخت Transform Set برای Phase 2، تعریف Access List برای ترافیک جالب، ساخت Tunnel Group از نوع ipsec-l2l و در نهایت تطبیق همه […]

مدیریت تغییر فایروال پالو آلتو | 7 اصل کلیدی

مدیریت تغییر فایروال پالو آلتو

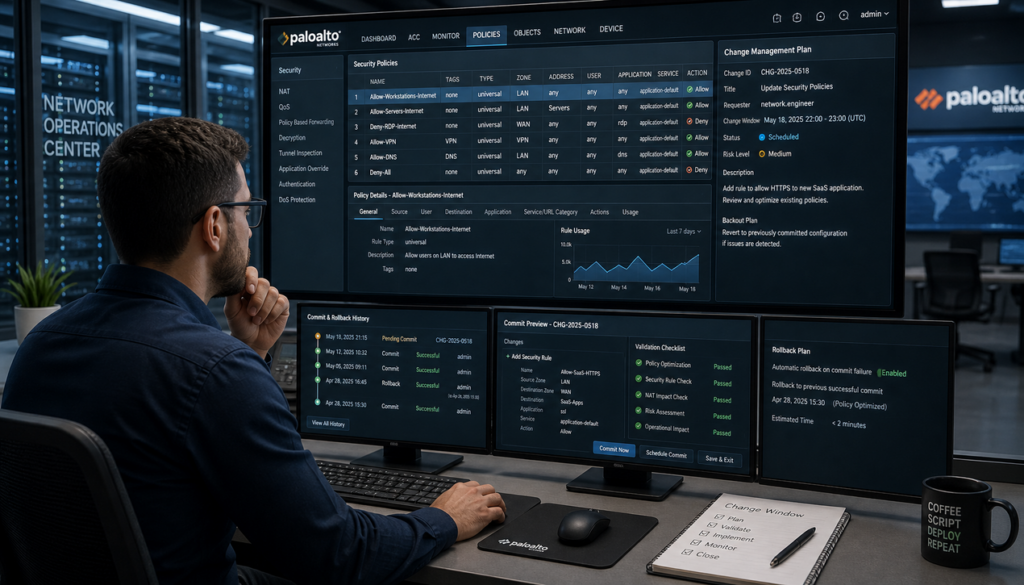
مدیریت تغییر فایروال پالو آلتو فراتر از یک فرآیند اداری است؛ به دلیل ماهیت Session-Based این فایروال‌ها، هر تغییری حتی می‌تواند با تأخیر و فقط روی Sessionهای جدید اثر خود را نشان دهد. راهکار درست شامل تفکیک تغییرات پرریسک و کم‌ریسک، طراحی Change و تعیین دامنه اثر پیش از اجرا، گرفتن Backup قابل Restore، بازبینی […]

گزارش مدیریتی فایروال پالو آلتو؛ راهنمای عملی و کامل

گزارش مدیریتی فایروال پالو آلتو

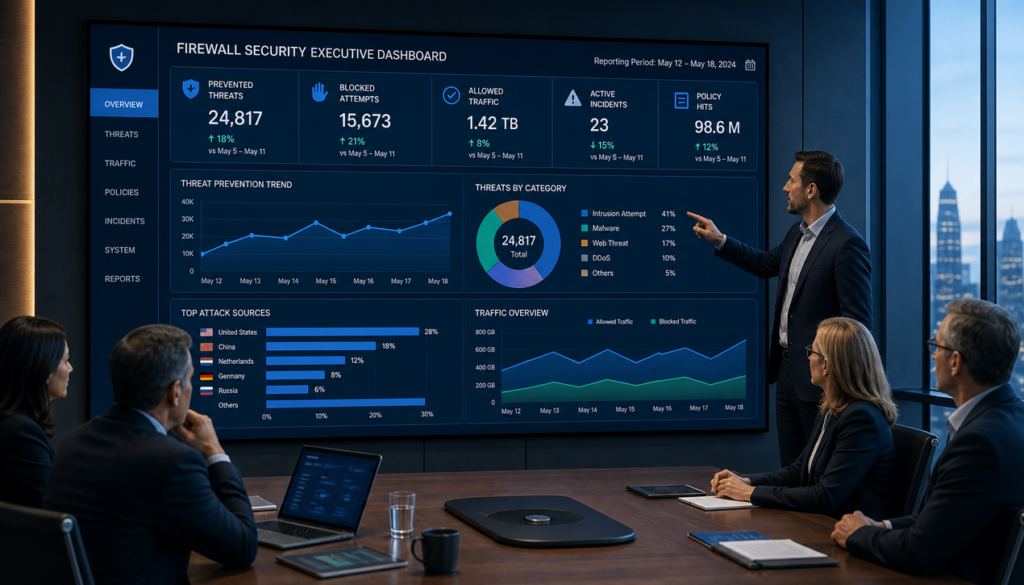
گزارش مدیریتی فایروال پالو آلتو یعنی ترجمه داده‌های فنی لاگ‌های Threat و Traffic به چند شاخص کلیدی (KPI) قابل فهم برای مدیریت ارشد، همراه با روند زمانی و ارتباط با ریسک کسب‌وکار. فرآیند کار شامل چهار گام است: انتخاب KPIهای مرتبط با ریسک، استخراج داده‌ها از فایروال یا Panorama (در سازمان‌های چند-فایروالی)، ساده‌سازی بصری با […]

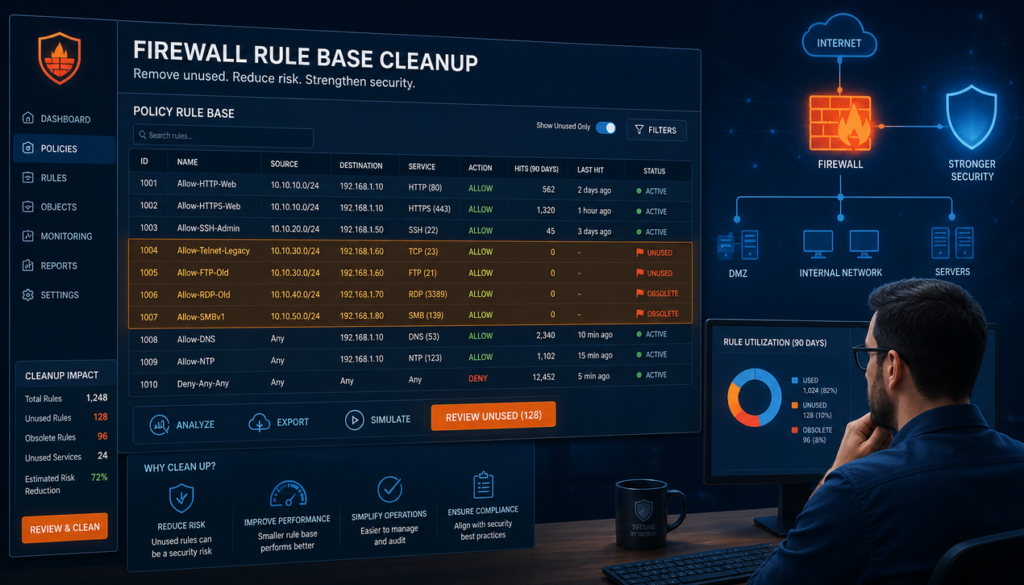
پاک سازی Rule در فایروال پالو آلتو؛ راهنمای عملی شناسایی و حذف

پاک سازی Rule در فایروال پالو آلتو

پاک‌سازی Ruleهای غیرضروری در فایروال پالو آلتو فرآیندی چندمرحله‌ای است: ابتدا با بررسی Hit Count در بازه‌های زمانی معنادار، Ruleهای بلااستفاده را شناسایی می‌کنید؛ سپس Shadowed Ruleها را با تحلیل ترتیب Policy پیدا کرده، رفتار واقعی ترافیک را با Traffic Log و Session بررسی می‌کنید و در نهایت Rule را غیرفعال موقت، مستندسازی و پس […]

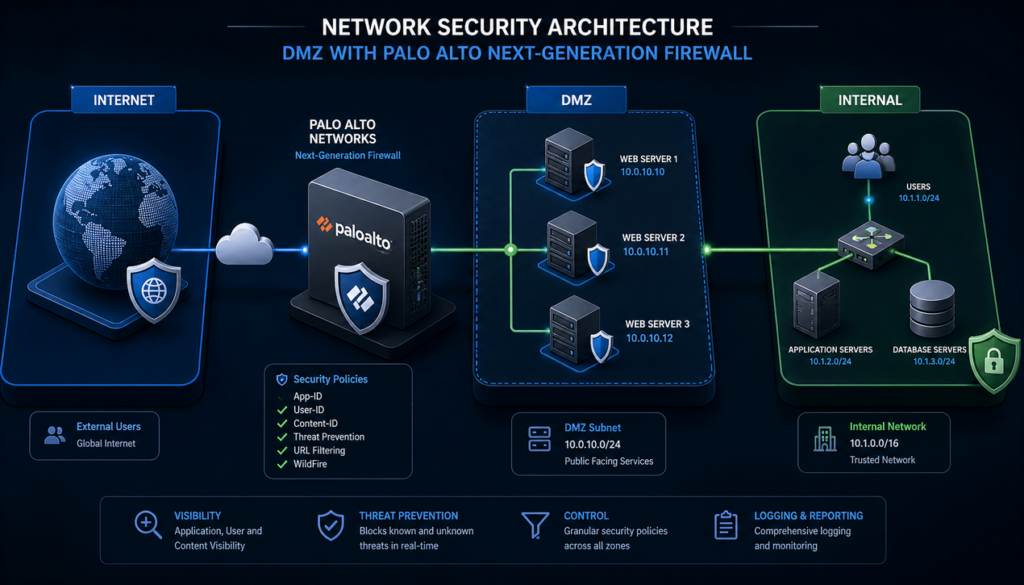
طراحی DMZ با فایروال پالو آلتو؛ راهنمای معماری امن

طراحی DMZ با فایروال پالو آلتو

طراحی DMZ با فایروال پالو آلتو بیش از آنکه یک کار کانفیگی باشد، یک تصمیم معماری امنیتی است. فرایند کلی به این شکل است: ابتدا DMZ را به‌عنوان یک Zone مستقل تعریف می‌کنید، سپس سرویس‌های اینترنتی را با Destination NAT منتشر می‌کنید و در نهایت تمام کنترل واقعی را از طریق Security Policy مبتنی بر […]

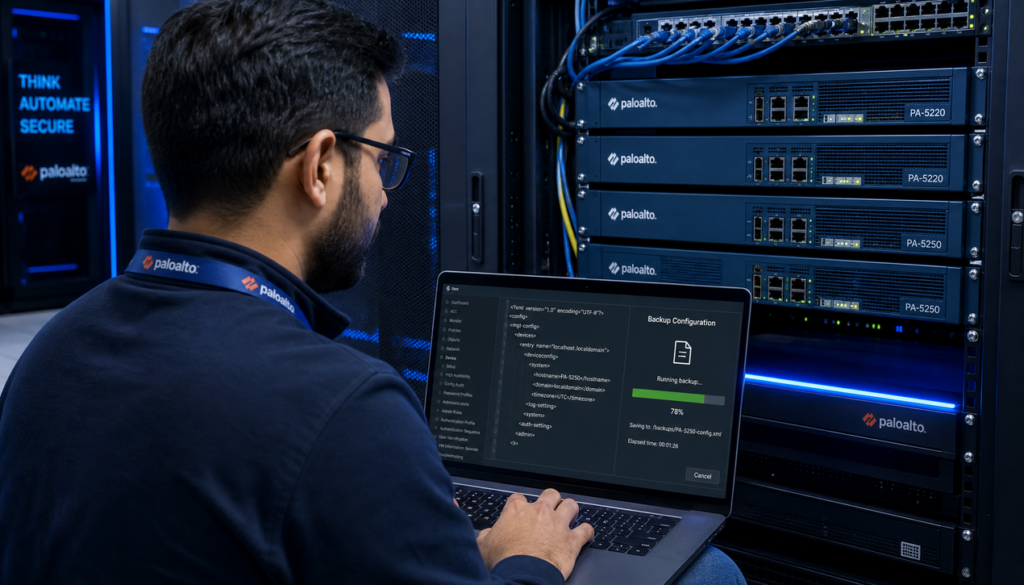
بکاپ فایروال پالو آلتو؛ استانداردهای Backup و Restore

بکاپ فایروال پالو آلتو

بکاپ فایروال پالو آلتو فقط ذخیره یک فایل XML از کانفیگ جاری نیست؛ بلکه فرآیندی استاندارد شامل تهیه نسخه از Running Configuration، Certificateها و کلیدها، تنظیمات License و در محیط‌های دارای Panorama، Device Groupها و Templateهاست. موفقیت این فرآیند به سه شرط وابسته است: Backup خارج از خود فایروال، نگه‌داری تاریخچه نسخه‌ها (Versioning) و تست […]

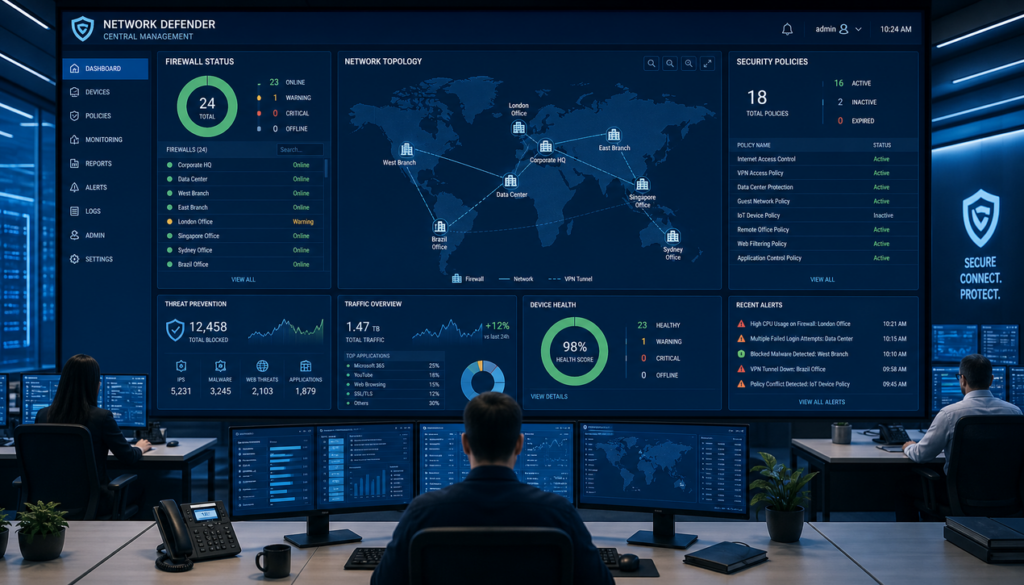
مدیریت متمرکز فایروال پالو آلتو با Panorama؛ راهنمای کامل

مدیریت متمرکز فایروال پالو آلتو با Panorama

مدیریت متمرکز فایروال پالو آلتو با Panorama به این معنا است که به‌جای پیکربندی جداگانه هر دستگاه، همه Security Policyها، تنظیمات NAT و Objectها در یک لایه کنترل واحد طراحی و به‌صورت کنترل‌شده روی فایروال‌ها منتشر می‌شوند. Panorama بر پایه دو مفهوم Device Group (منطق امنیتی) و Template (تنظیمات شبکه‌ای و سیستمی) کار می‌کند و […]

تحلیل Session در فایروال پالو آلتو و بررسی ترافیک زنده

تحلیل Session در فایروال پالو آلتو

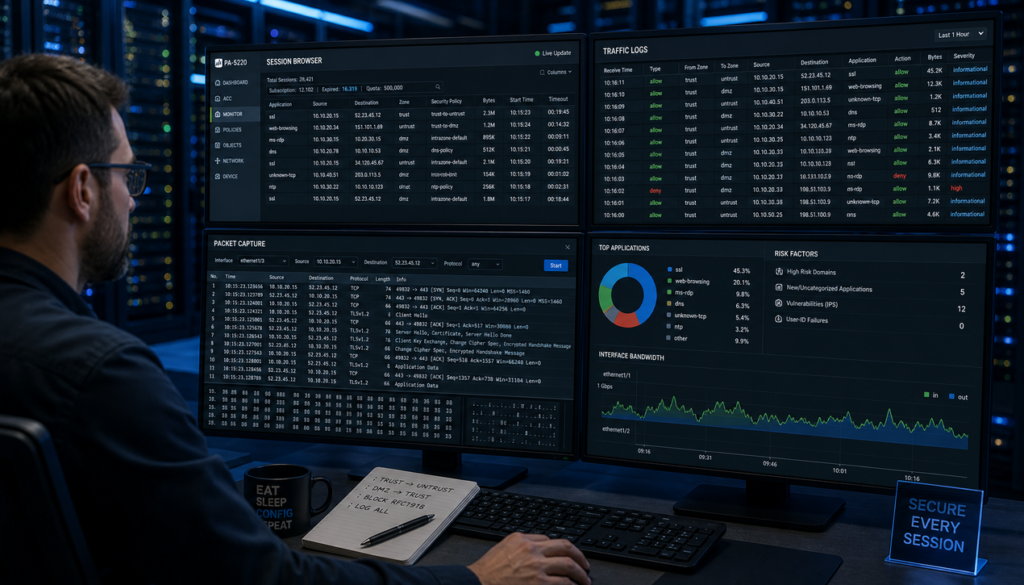
تحلیل Session در فایروال پالو آلتو یعنی بررسی ساختار داده‌ای که تمام تصمیم‌های فایروال درباره یک ارتباط — از Route Lookup و Zone تا NAT، Security Policy و App-ID — را در خود نگه می‌دارد. برای این کار سه ابزار اصلی دارید: Session Browser در پنل مدیریت، Traffic Log برای تحلیل الگوی کلی ترافیک و […]

CLI پالو آلتو؛ دستورات مهم مدیریت و عیب یابی فایروال

CLI پالو آلتو

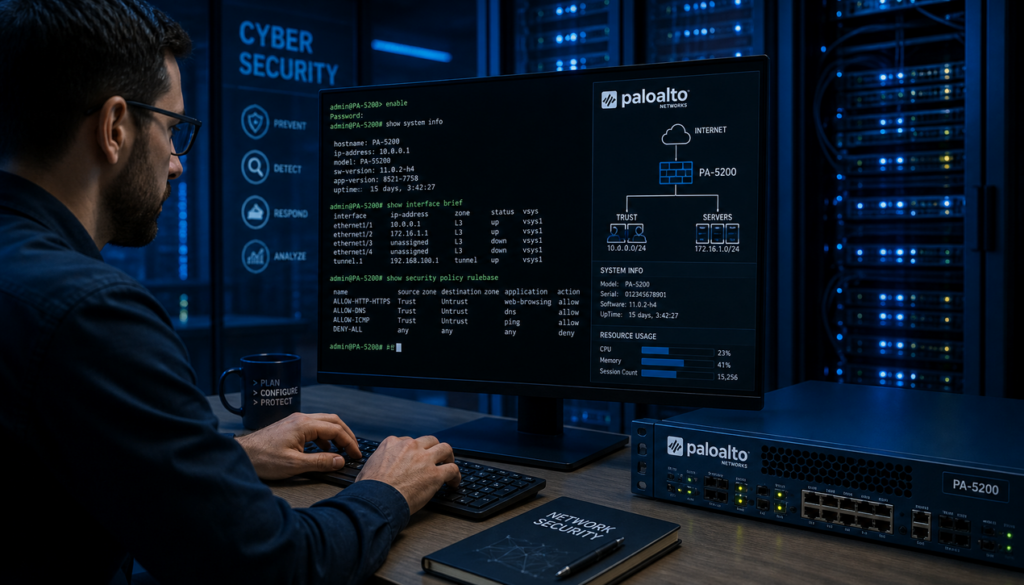
دستورات CLI پالو آلتو سریع‌ترین ابزار برای مدیریت و عیب‌یابی فایروال هستند؛ به‌ویژه در شرایطی که GUI کند است، اطلاعات خلاصه ارائه می‌دهد یا اصلاً در دسترس نیست. کار با CLI از دو Mode اصلی شروع می‌شود: حالت Operational برای مشاهده وضعیت و عیب‌یابی (دستورات show، test، debug و clear) و حالت Configuration برای اعمال […]

Security Profile در فایروال پالو آلتو؛ مقابله با Zero-Day

Security Profile در فایروال پالو آلتو

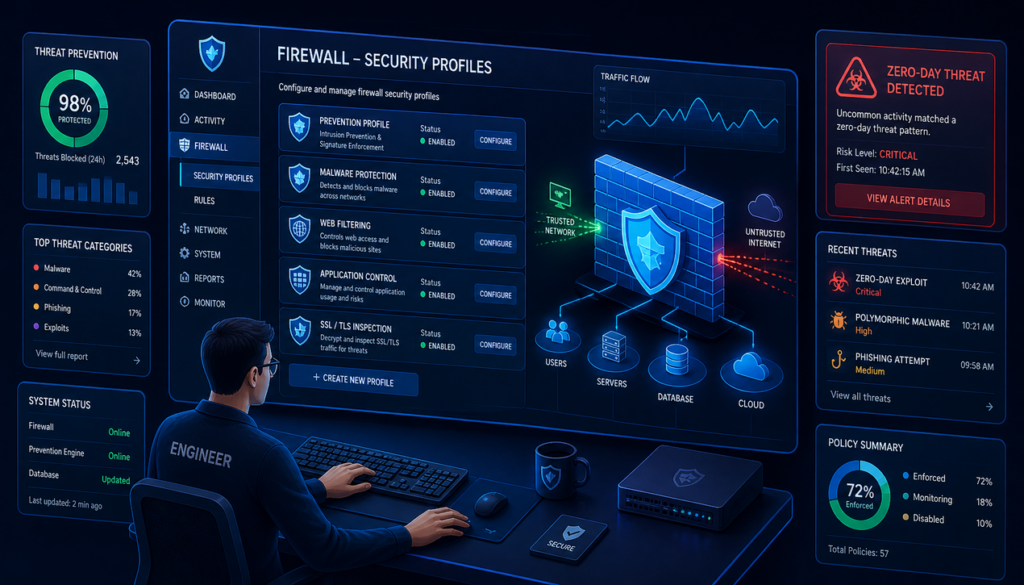
تهدیدات Zero-Day دقیقاً جایی خطرناک می‌شوند که هیچ Signature رسمی وجود ندارد؛ به همین دلیل در فایروال پالو آلتو خط اول دفاع، فعال‌سازی و طراحی صحیح Security Profileهاست. Security Profileها شامل Vulnerability Protection، Anti-Spyware، WildFire، URL Filtering و File Blocking هستند که به‌صورت Profile Group به Security Policy متصل می‌شوند و روی ترافیکی که از […]

راه اندازی Palo Alto VM-Series در Cloud و دیتاسنتر مجازی

راه اندازی Palo Alto VM-Series

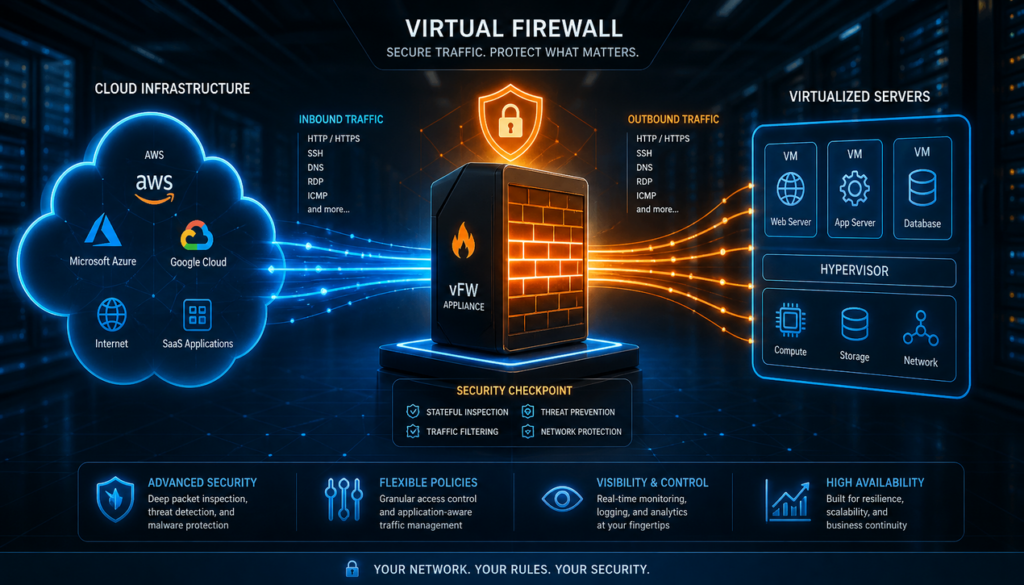
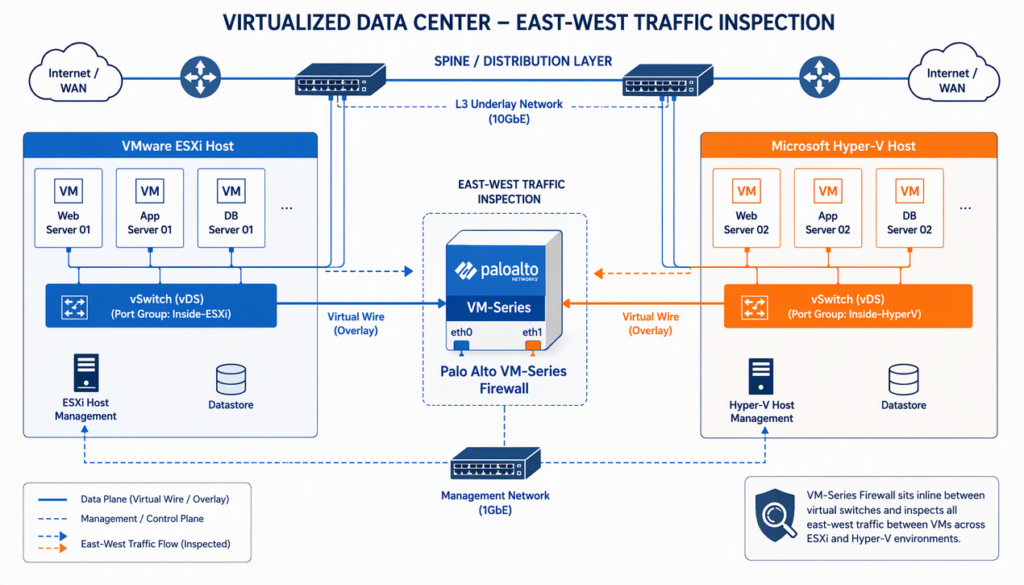
راه‌اندازی Palo Alto VM-Series در واقع استقرار همان موتور امنیتی پالو آلتو در قالب یک ماشین مجازی است که روی Hypervisorها (ESXi، Hyper-V، KVM) و در Cloudهای عمومی و خصوصی اجرا می‌شود. نکته کلیدی این است که موفقیت پروژه فقط به نصب OVA یا ایمیج بستگی ندارد؛ بلکه به طراحی مسیر ترافیک (vSwitch و VLAN […]

یکپارچه سازی فایروال پالو آلتو با VMware و Hyper-V

یکپارچه سازی فایروال پالو آلتو با VMware و Hyper-V

یکپارچه‌سازی فایروال پالو آلتو با VMware و Hyper-V در عمل یعنی استقرار نسخه مجازی VM-Series روی هایپروایزر و طراحی شبکه مجازی به‌گونه‌ای که ترافیک واقعاً از فایروال عبور کند. مراحل اصلی شامل دانلود فایل OVA یا VHD مربوط به VM-Series از پنل پشتیبانی، تخصیص منابع کافی (vCPU و RAM با Reservation)، اتصال اینترفیس‌ها به Port […]

عیب یابی VPN در فایروال پالو آلتو با Log و Monitoring

عیب یابی VPN در فایروال پالو آلتو

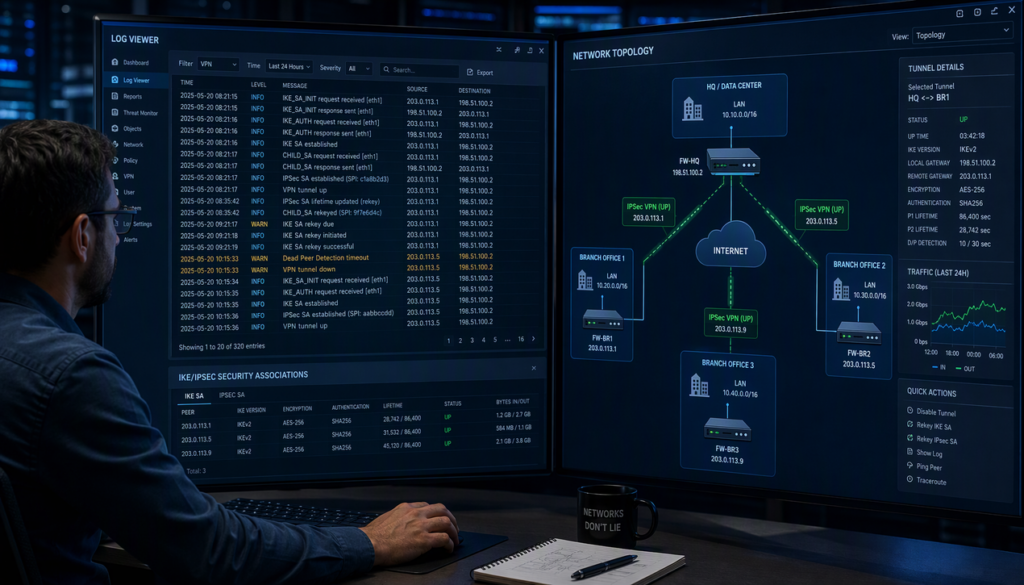
عیب‌یابی VPN در فایروال پالو آلتو باید لایه‌به‌لایه انجام شود: ابتدا وضعیت IKE SA و IPsec SA را بررسی می‌کنید تا مشخص شود مشکل در فاز اول، فاز دوم یا خارج از لایه رمزنگاری است. سپس System Log را برای خطاهای مذاکره مانند No Proposal Chosen یا Authentication Failed می‌خوانید، Traffic Log را برای عبور […]

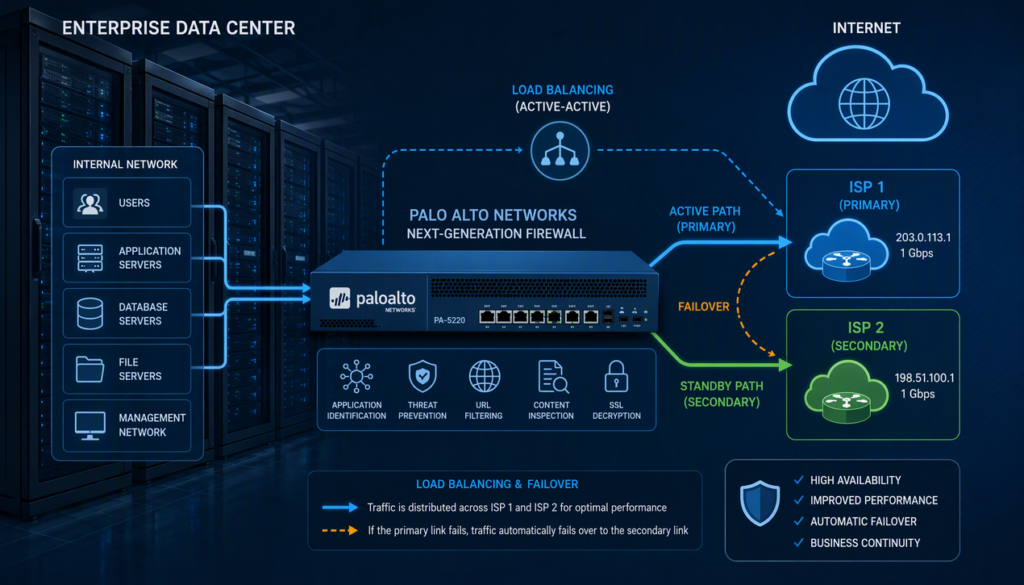
پیاده سازی چند ISP در فایروال پالو آلتو؛ 3 سناریوی عملی

پیاده سازی چند ISP در فایروال پالو آلتو

پیاده‌سازی چند ISP در فایروال پالو آلتو بر پایه سه سناریوی اصلی انجام می‌شود: Active/Passive با Static Route و Path Monitoring، Load Balancing با ECMP و کنترل هوشمند مسیر با Policy-Based Forwarding. نکته کلیدی این است که پالو آلتو یک فایروال Session-Based است؛ یعنی مسیر خروجی هر Session فقط یک‌بار در لحظه ساخت آن تعیین […]

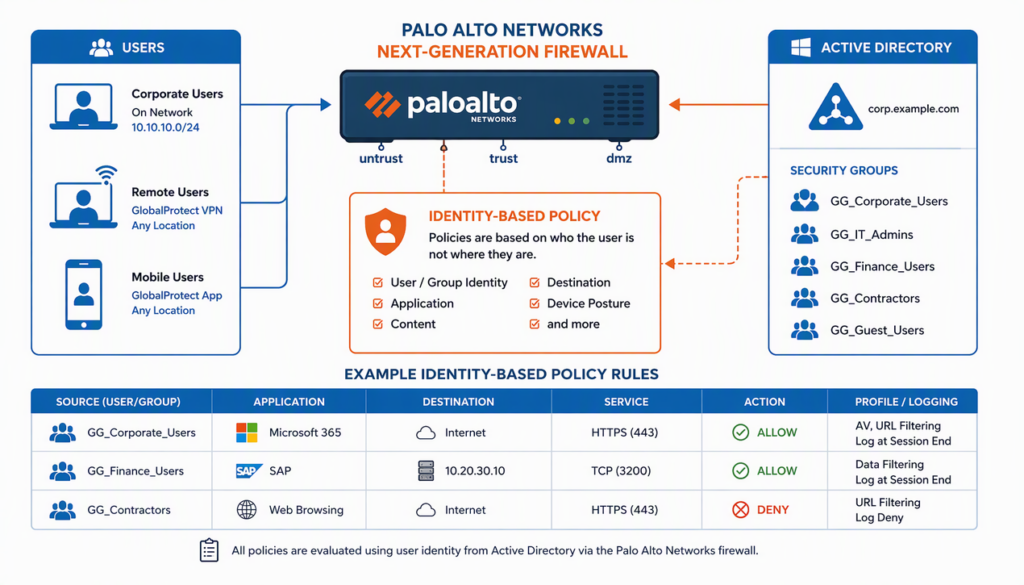
کانفیگ Policy مبتنی بر User-ID در پالو آلتو | آموزش گام به گام

کانفیگ Policy مبتنی بر User-ID در پالو آلتو

کانفیگ Policy مبتنی بر User-ID در پالو آلتو به شما اجازه می‌دهد قوانین امنیتی را به‌جای IP، بر اساس هویت واقعی کاربر یا گروه‌های Active Directory بنویسید. فرآیند کلی شامل چهار مرحله است: برقراری ارتباط فایروال با Active Directory، نصب و معرفی User-ID Agent، بررسی User Mapping در بخش Monitor و در نهایت نوشتن Security […]

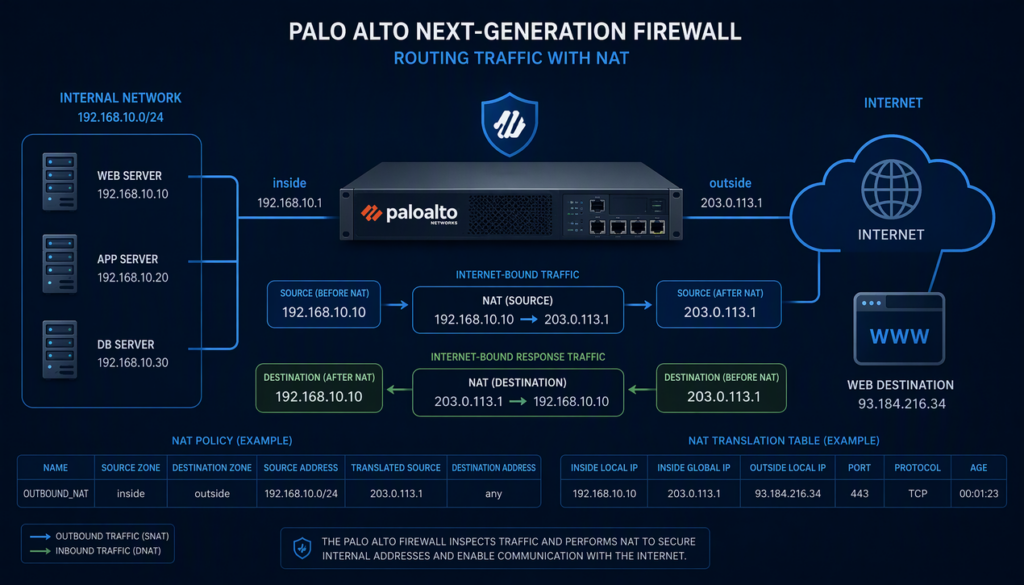
پیکربندی NAT در فایروال پالو آلتو؛ راهنمای Static تا U-Turn

پیکربندی NAT در فایروال پالو آلتو

پیکربندی NAT در فایروال پالو آلتو از مسیر Policies → NAT انجام می‌شود و شامل چهار سناریوی اصلی است: Static NAT برای نگاشت دائمی یک‌به‌یک (معمولاً Destination NAT سرورها)، Dynamic NAT برای ترجمه با Pool از IPها، PAT یا Dynamic IP and Port برای ترافیک خروجی کاربران، و U-Turn NAT برای دسترسی کاربران داخلی به […]

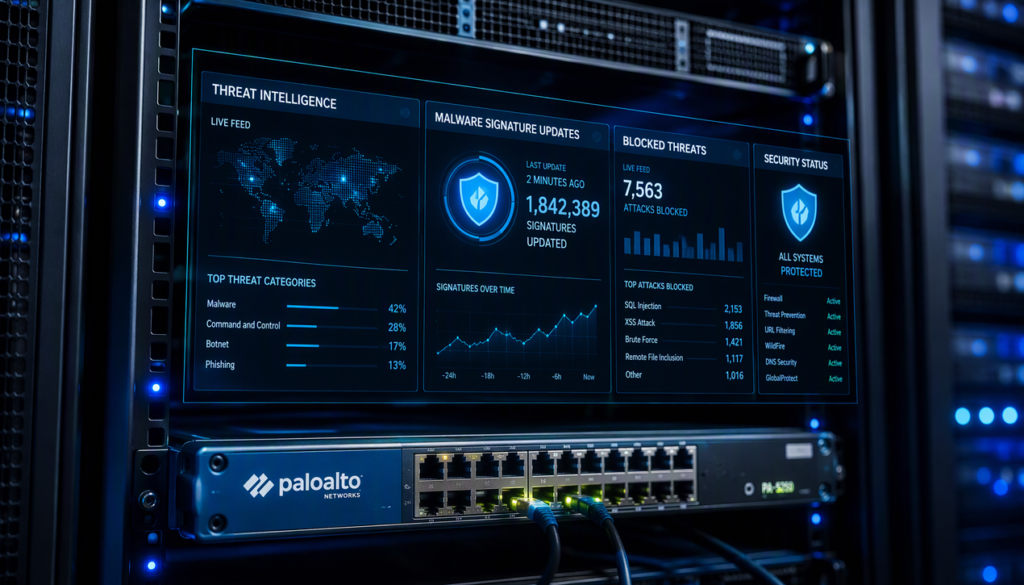
Threat Intelligence در فایروال پالو آلتو؛ راهنمای کامل

Threat Intelligence در فایروال پالو آلتو

Threat Intelligence در فایروال پالو آلتو یک قابلیت جانبی نیست، بلکه در هسته فرآیند تصمیم‌گیری امنیتی ادغام شده است. ترکیب Signatureهای به‌روز، تحلیل رفتاری WildFire و به‌روزرسانی خودکار باعث می‌شود فایروال بتواند هم به تهدیدات شناخته‌شده و هم به حملات Zero-Day واکنش سریع نشان دهد. برای رسیدن به این سطح از امنیت پیشگیرانه باید سه […]

لوگو وینو سرور
×
نمودار قیمت
آخرین قیمت:
تومان
در حال آماده‌سازی...