طراحی معماری DMZ با فایروال سیسکو زمانی درست انجام میشود که DMZ را نه یک VLAN جداگانه، بلکه یک مرز کنترلی با Zoneهای مستقل و Policy مسیرمحور در نظر بگیرید. برای انتشار سرویسهای اینترنتی، ابتدا سه ناحیه Outside، DMZ و Inside را بر اساس سطح اعتماد تعریف کنید، سپس با Static NAT یا Static PAT سرویس را Publish کرده و Access Control را فقط روی پورتها و مقصدهای لازم باز بگذارید. فعالسازی IPS و SSL Inspection روی مسیر Outside به DMZ و محدودسازی شدید DMZ به Inside، شرط اصلی containment است.
برای انتخاب مدل سختافزاری و آشنایی با امکانات، صفحه فایروال سیسکو | قیمت فایروال Cisco | مشخصات فنی | خرید و بخش امنیت را ببینید.
پیش از هر تنظیمی، فهرست دقیقی از سرویسهایی که باید از اینترنت قابل دسترس باشند تهیه کنید: وبسرور، API، Mail Gateway، VPN Concentrator و هر سرویس دیگری. برای هر سرویس مشخص کنید که در کدام ناحیه قرار میگیرد، به کدام منابع داخلی نیاز دارد و روی چه پورتها و پروتکلهایی باید منتشر شود. بدون این فهرست، طراحی Policy بهسمت Ruleهای عمومی و ناامن میرود.
برنامه آدرسدهی IP، نقشه Interfaceها و Sub-Interfaceها، نیاز به High Availability، لایسنسهای IPS و SSL Inspection و ابزار مانیتورینگ مقصد Logها را از قبل تعیین کنید. اگر سازمان شما الزامات انطباق دارد، محدودیتهای مربوط به نگهداری Log و جداسازی داده را در طراحی لحاظ کنید. همه تغییرات باید در پنجره تغییرات و با نسخه پشتیبان پیکربندی انجام شود.
محدودیتهای اصلی را هم بشناسید: SSL Inspection بار پردازشی سنگینی ایجاد میکند و نیازمند مدیریت گواهی است. مدل سهاینترفیسی یک نقطه شکست دارد و مدل دو فایروال هزینه و پیچیدگی عملیاتی را افزایش میدهد. Micro-Segmentation داخل DMZ نیز بدون تیم عملیاتی قوی، نگهداری دشواری دارد. انتخاب مدل باید بر اساس حساسیت داده، تعداد سرویسها و بودجه باشد، نه صرفاً سادگی.
شبکه را بر اساس سطح اعتماد دستهبندی کنید، نه ساختار فیزیکی. حداقل سه Zone تعریف میشود: Outside با اعتماد صفر، DMZ با اعتماد محدود و Inside با اعتماد بالا. در طراحیهای پیشرفتهتر، DMZ خود به Web-DMZ و App-DMZ تقسیم میشود تا ترافیک East-West نیز کنترل شود. در Cisco FTD این Zoneها بهصورت منطقی تعریف و به Interfaceها Assign میشوند. در ASA هرچند مفهوم Zone بهصورت مستقیم وجود ندارد، اما همان تفکیک را با Interface و Security Level پیاده کنید و طراحی ذهنی Zone-Based را حفظ کنید.
نکته کلیدی این است که هیچ ارتباطی بهصورت ضمنی بین Zoneها برقرار نباشد. حتی اگر فایروال بهطور پیشفرض اجازهای بدهد، Policy صریح باید آن را محدود کند. برای هر Zone یک نام معنادار انتخاب کنید تا در Ruleها و Logها بهراحتی قابل تشخیص باشد. این کار در عیبیابی و Audit بعدی بسیار مؤثر است.
در مدل سهاینترفیسی، یک Interface یا Sub-Interface به Outside، یکی به Inside و یکی به DMZ اختصاص مییابد. اگر DMZ را segmented میکنید، برای هر VLAN یک Sub-Interface جداگانه تعریف کنید و آن را به Zone مربوطه متصل کنید. در FTD از مسیر Devices > Device Management > Interfaces اقدام کنید و در ASA از ASDM > Configuration > Device Setup > Interfaces استفاده کنید. تنظیمات دقیق CLI را تنها در صورت وجود مستندات رسمی و در محیط آزمایشی اعمال کنید.
برای هر Interface، آدرس IP، Mask و نام منطقی را ثبت کنید. اگر از High Availability استفاده میکنید، آدرسهای Failover و Standby را نیز در همان مرحله برنامهریزی کنید. در DMZهای segmented، ترافیک بین VLANها نباید در سوئیچ مسیریابی شود؛ باید به فایروال برگردد تا Policy اعمال گردد. این موضوع را در طراحی VLAN و Trunk نیز لحاظ کنید.
Policy را بر اساس مسیرهای مشخص بنویسید: Outside به DMZ، DMZ به Inside، Inside به DMZ و Inside به Outside. هر مسیر را مستقل تحلیل کنید. برای Outside به DMZ فقط پورتهای مشخص و فقط به سرورهای مشخص مجاز باشد. برای DMZ به Inside تنها ارتباطهای کاملاً ضروری مانند اتصال به دیتابیس روی IP و پورت مشخص باز شود. Inside به DMZ برای مدیریت، Backup یا Monitoring با محدودیت IP مبدأ تعریف گردد. هیچ Rule عمومی مانند Allow DMZ to Inside Any نباید وجود داشته باشد. برای اصول ساخت Rule تمیز و قابل نگهداری، مقاله تنظیم Rule فایروال سیسکو؛ 6 اصل طراحی Policy تمیز را ببینید.
ترتیب Ruleها را ساختارمند کنید: Ruleهای خاصتر در بالا و Ruleهای عمومیتر در پایین قرار گیرند. Ruleها را به بخشهای منطقی مانند Publish سرویسهای عمومی، ارتباط DMZ با دیتابیس و مدیریت دستهبندی کنید. این ساختار عیبیابی و Audit را سادهتر میکند. در FTD علاوه بر پورت، Application Control و Intrusion Policy را نیز برای مسیر Outside به DMZ فعال کنید تا حملات لایه 7 حتی روی پورت باز 443 شناسایی شوند.
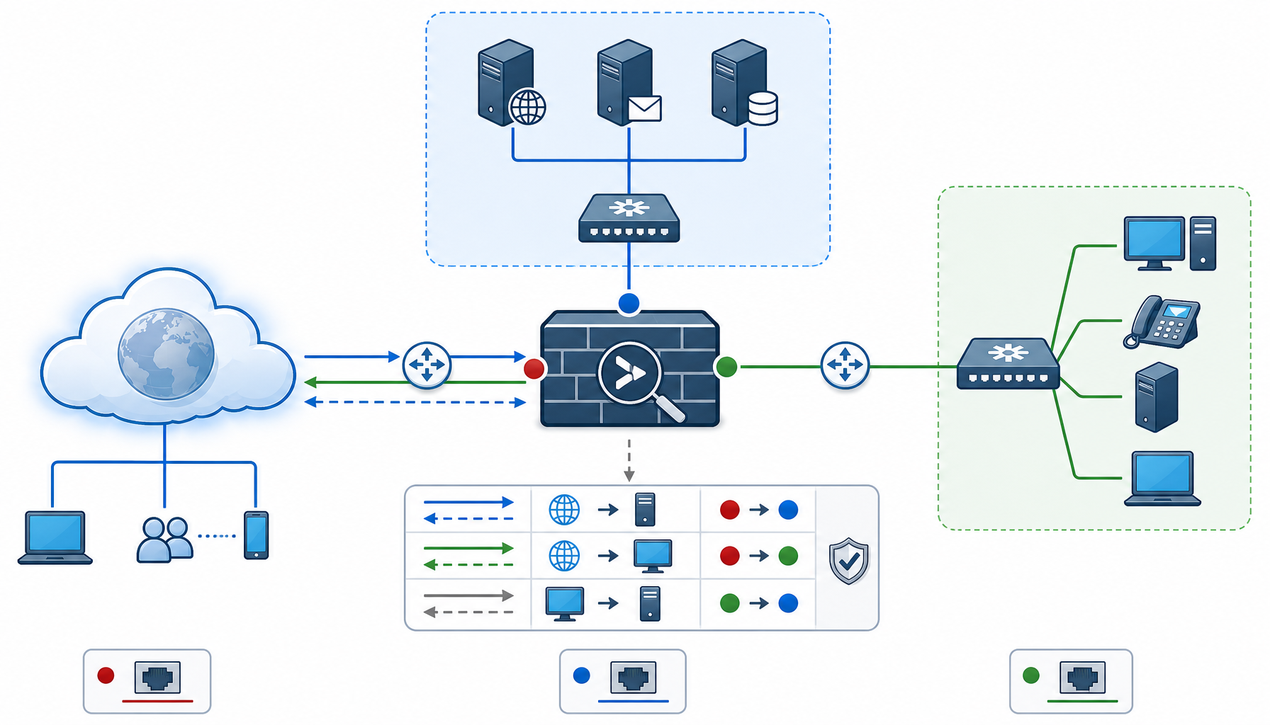
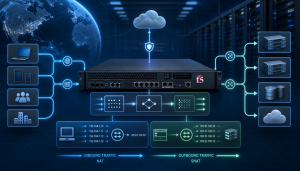
برای انتشار سرویس در DMZ معمولاً از Static NAT یا Static PAT استفاده میشود. اما فقط تعریف NAT کافی نیست؛ Access Control Policy باید دقیقاً همان پورت و مقصد را مجاز کند. اگر وبسرور فقط روی HTTPS سرویس میدهد، باز کردن پورت 80 یا Any اشتباه است. Logging برای ترافیک ورودی به DMZ را فعال کنید تا تلاشهای اسکن و Exploit قابل ردیابی باشند. جزئیات فنی NAT را در مقاله آموزش کانفیگ NAT در فایروال سیسکو ASA و FTD (Static, Dynamic, PAT) دنبال کنید.
در سناریوهای پیشرفتهتر، میتوانید بهجای انتشار مستقیم وبسرور، یک Reverse Proxy یا Load Balancer در DMZ قرار دهید و سرورهای Application را در VLAN جداگانهای پشت آن مستقر کنید. در این حالت فقط Reverse Proxy به اینترنت Publish میشود و سطح تماس مستقیم سرورهای اصلی با اینترنت کاهش مییابد. این ساختار امکان فیلتر لایه کاربردی دقیقتر را نیز فراهم میکند.
مسیر Outside به DMZ پرریسکترین مسیر شبکه است. Intrusion Policy در این مسیر باید سختگیرانهتر از سایر مسیرها باشد. در صورت امکان، SSL Inspection را برای ترافیک ورودی به وبسرور فعال کنید تا حملات مخفی در HTTPS نیز قابل شناسایی باشند. این کار نیازمند مدیریت صحیح Certificate و در نظر گرفتن بار پردازشی است. اگر منابع کافی نیست، حداقل IPS را فعال نگه دارید و SSL Inspection را برای سرویسهای حساستر اعمال کنید.
در FTD میتوانید Intrusion Policy را بهصورت جداگانه برای هر Access Control Rule تنظیم کنید. در ASA نیز ماژولهای IPS یا FirePOWER را میتوان در مسیرهای مشخص فعال کرد. توجه داشته باشید که فعالسازی SSL Inspection ممکن است برخی ترافیکهای قانونی را نیز تحت تأثیر قرار دهد؛ بنابراین پیش از اعمال سراسری، در محیط آزمایشی تست کنید و سیاستهای استثنا را از قبل تعریف نمایید.
تمام ترافیک ورودی به DMZ باید Log شود، بهویژه ترافیک Drop شده. این Logها میتوانند نشانه Scan یا تلاش Exploit باشند. برای مسیر DMZ به Inside نیز Logging اهمیت زیادی دارد، زیرا هر ترافیکی در این مسیر بالقوه مشکوک است. Eventهای مشکوک را به SIEM ارسال کنید و برای افزایش ناگهانی Connection یا Scan، Alert تعریف کنید. بررسی دورهای Ruleها و NATهای مرتبط با DMZ ضروری است؛ بسیاری از سرویسهای قدیمی همچنان Publish باقی میمانند در حالی که دیگر استفاده نمیشوند.
خروجی Logها را حداقل برای چند ماه نگهداری کنید تا در صورت رخداد امنیتی امکان بررسی گذشته وجود داشته باشد. در FTD از بخش Analysis > Connections > Events و در ASA از ASDM > Monitoring > Logging استفاده کنید. برای هر Alert، یک رویه پاسخ تعریف کنید تا تیم عملیاتی بداند در صورت مشاهده الگوی مشکوک چه اقدامی انجام دهد.
فرض کنید سازمانی یک وبسایت عمومی و یک API برای مشتریان دارد. وبسرور و API Server در VLAN DMZ قرار میگیرند، اما دیتابیس در شبکه داخلی باقی میماند. فقط پورت 443 از Outside به DMZ باز است. فقط پورت 1433 از DMZ به Inside برای دیتابیس مجاز است و هیچ ارتباطی از DMZ به سایر Subnetهای داخلی وجود ندارد. اگر وبسرور compromise شود، مهاجم فقط میتواند به همان دیتابیس مشخص دسترسی داشته باشد و حرکت جانبی گسترده ممکن نخواهد بود.
در این سناریو، برای مدیریت سرورهای DMZ از یک Jump Server در شبکه مدیریتی جداگانه استفاده کنید و دسترسی مستقیم از Inside به DMZ را محدود نگه دارید. Backup سرورهای DMZ نیز باید از همان شبکه مدیریتی انجام شود، نه از شبکه کاربران. این جداسازی باعث میشود حتی در صورت نفوذ به یک سرور DMZ، مهاجم نتواند بهراحتی به ابزارهای مدیریتی یا دادههای پشتیبان دسترسی پیدا کند.
برای بررسی وضعیت فعلی بدون تغییر پیکربندی، از دستورات read-only زیر در محیط آزمایشی یا با هماهنگی تغییرات استفاده کنید. این دستورات در Cisco ASA رایج هستند و معادلهای خواندنی در FTD نیز از طریق GUI یا CLI قابل دسترسی است. هیچکدام از این دستورات پیکربندی را تغییر نمیدهند.
خروجی show interface ip brief وضعیت Interfaceها و آدرسها را نشان میدهد. show access-list برای مرور Ruleهای موجود و شمارنده Hitها مفید است؛ Ruleهایی که Hit صفر دارند میتوانند کاندیدای حذف باشند. show nat وضعیت NATهای تعریفشده را نمایش میدهد و show conn اتصالهای فعال را. این بررسیها را بهصورت دورهای انجام دهید و نتایج را با طراحی اولیه مقایسه کنید.
قرار دادن سرور Publish شده در شبکه داخلی، Allow کردن Any Any بین DMZ و Inside، عدم فعالسازی IPS روی مسیر Outside به DMZ، نبود Logging کافی و عدم تفکیک VLANهای مختلف در DMZ از رایجترین اشتباهات هستند. هر یک از این موارد میتواند کل سرمایهگذاری امنیتی را بیاثر کند. همچنین توجه داشته باشید که DMZ ذاتاً یک محیط کماعتماد است؛ نباید سرویسهای مدیریتی، Backup گسترده یا دسترسیهای Domain Admin از داخل به DMZ بدون محدودیت برقرار باشد.
محدودیت دیگر، وابستگی به یک فایروال در مدل سهاینترفیسی است. اگر Policy بهدرستی طراحی نشود، امکان حرکت جانبی از DMZ به Inside افزایش مییابد. مدل دو فایروال امنیت بالاتری فراهم میکند اما هزینه سختافزار، پیچیدگی مدیریت و نیاز به هماهنگی Policy بین دو دستگاه را افزایش میدهد. انتخاب بین این مدلها باید بر اساس سطح حساسیت سازمان و توان عملیاتی تیم انجام شود.
آیا یک VLAN جداگانه برای DMZ کافی است؟ نه. DMZ باید بهعنوان یک Zone با Policy مستقل تعریف شود. صرفاً جدا کردن VLAN بدون کنترل دقیق ترافیک بین نواحی، امنیت واقعی ایجاد نمیکند.
آیا مدل دو فایروال همیشه لازم است؟ خیر. برای سازمانهای متوسط با چند سرویس منتشرشده، مدل سهاینترفیسی همراه با Segmentation داخلی میتواند کافی باشد. مدل دو فایروال برای سازمانهای حساس یا دیتاسنترهای حیاتی منطقیتر است.
SSL Inspection چقدر اهمیت دارد؟ برای سرویسهای اینترنتی حساس بسیار مفید است، اما نیازمند منابع پردازشی و مدیریت گواهی است. اگر منابع محدود است، حداقل IPS را فعال نگه دارید و SSL Inspection را برای سرویسهای حیاتیتر اعمال کنید.
چگونه بفهمیم Rule اضافی داریم؟ با بررسی دورهای show access-list، شمارنده Hitها، Logهای ترافیک Drop شده و Audit پیکربندی. Ruleهایی که مدتها Hit صفر داشتهاند یا به سرویسهای حذفشده مربوط میشوند باید بازبینی و در صورت نیاز حذف شوند.
طراحی معماری DMZ با فایروال سیسکو یک کار صرفاً پیکربندی نیست؛ یک تصمیم معماری است. DMZ باید یک مرز کنترلی با Zoneهای مستقل، Policy مسیرمحور و اصل حداقل دسترسی باشد. با تعریف درست Outside، DMZ و Inside، استفاده از Static NAT یا Static PAT برای انتشار سرویس، فعالسازی IPS و SSL Inspection و محدودسازی شدید DMZ به Inside، میتوانید حتی در صورت compromise شدن یک سرویس اینترنتی، آسیب را محدود و قابل کنترل نگه دارید.
فایروال سیسکو چه در قالب ASA و چه در قالب FTD ابزارهای لازم برای این طراحی را فراهم میکند، اما موفقیت نهایی به دقت در تعریف Ruleها، پایش مستمر و بازبینی دورهای بستگی دارد. برای انتخاب مدل سختافزاری مناسب و آشنایی با مشخصات فنی، صفحه فایروال سیسکو | قیمت فایروال Cisco | مشخصات فنی | خرید را ببینید و طراحی را با نیاز واقعی سازمان خود تطبیق دهید.