مدیریت متمرکز فایروال پالو آلتو با Panorama به این معنا است که بهجای پیکربندی جداگانه هر دستگاه، همه Security Policyها، تنظیمات NAT و Objectها در یک لایه کنترل واحد طراحی و بهصورت کنترلشده روی فایروالها منتشر میشوند. Panorama بر پایه دو مفهوم Device Group (منطق امنیتی) و Template (تنظیمات شبکهای و سیستمی) کار میکند و با تجمیع لاگها، دید سراسری برای تحلیل رخدادها فراهم میکند. اگر بیش از چند فایروال از خانواده فایروال پالو آلتو دارید، پیادهسازی Panorama عملاً شرط استانداردسازی و مقیاسپذیری است. در ادامه معماری، مزایا و مراحل عملی این پیادهسازی را بررسی میکنیم.
Panorama پلتفرم مدیریت متمرکز در اکوسیستم Palo Alto Networks است؛ شرکتی که طبق اطلاعات منتشرشده درباره Palo Alto Networks محصولاتش شامل فایروالهای پیشرفته و سرویسهای ابری مکمل آنهاست. Panorama صرفاً یک کنسول برای ارسال Policy نیست، بلکه لایهای بالادستی برای ایجاد انسجام، استانداردسازی و دید سراسری روی کل زیرساخت امنیتی محسوب میشود.
در محیطهایی که هر فایروال بهصورت مستقل مدیریت میشود، حتی اگر در ابتدا همه تنظیمات یکسان باشند، بهمرور زمان اختلافهای ناخواسته ایجاد میشود. یک Rule در یک سایت تغییر میکند، NAT در سایت دیگر کمی متفاوت نوشته میشود یا نسخه PAN-OS فایروالها از هم فاصله میگیرد. این اختلافها معمولاً تا زمانی که Incident رخ ندهد دیده نمیشوند، اما درست در لحظه بحران به یک مشکل بزرگ و زمانبر تبدیل میشوند.
Panorama یک «منبع حقیقت واحد» برای Policy و تنظیمات ایجاد میکند. سیاستها در یک نقطه مرکزی طراحی و کنترل میشوند؛ در نتیجه رفتار فایروالها در سراسر سازمان قابل پیشبینی و قابل تحلیل میشود. Troubleshooting از حالت حدس و تجربه خارج میشود و به یک فرآیند مهندسی تبدیل میگردد.
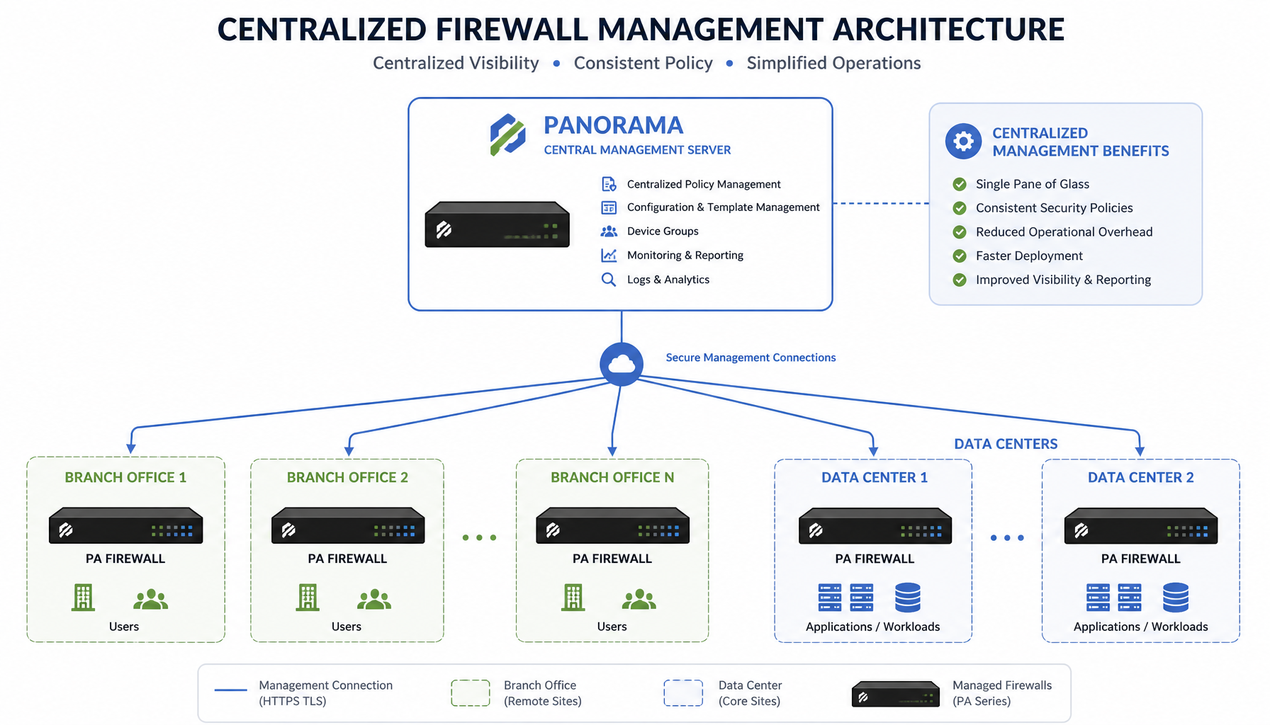
مسئله دیگر مقیاسپذیری است. در سازمانهایی با شعب متعدد، دیتاسنترهای مختلف یا محیطهای Cloud، اضافه شدن فایروال جدید بدون مدیریت متمرکز معمولاً به معنای تکرار دستی تنظیمات و افزایش ریسک خطای انسانی است. با Panorama، فایروال جدید به Device Group و Template مناسب متصل میشود و در مدت کوتاهی همان Policy و استانداردهای امنیتی سازمان را دریافت میکند. پیش از هر چیز باید مطمئن شوید لایسنس و امکانات دستگاههای فعلی از این معماری پشتیبانی میکنند؛ برای این موضوع میتوانید مرور کاملی روی انواع لایسنس فایروال پالو آلتو و تفاوت فیچرها داشته باشید.
معماری Panorama بر پایه تفکیک هوشمند «Policy منطقی» و «تنظیمات فنی» بنا شده است. این تفکیک از طریق دو مفهوم کلیدی Device Group و Template پیادهسازی میشود و درک درست این دو، پایهایترین شرط موفقیت در طراحی مدیریت متمرکز است. بسیاری از مشکلات پروژهها دقیقاً از جایی شروع میشوند که این تفکیک رعایت نشده است.
Device Group برای مدیریت Security Policy، NAT Policy و Objectها استفاده میشود. هر چیزی که به تصمیمگیری امنیتی درباره ترافیک مربوط است، در Device Group تعریف میشود. این ساختارها سلسلهمراتبی هستند؛ یعنی Policyهای سازمانی و مشترک در سطح بالاتر تعریف میشوند و Policyهای خاص هر سایت، دیتاسنتر یا محیط Cloud در سطوح پایینتر اضافه میگردند.
در عمل، این مدل مزیت بزرگی ایجاد میکند. Policyهای پایه مانند دسترسی اینترنت، استانداردهای Threat Prevention یا Ruleهای Compliance در Device Group مرکزی تعریف میشوند و بدون نیاز به تکرار، روی همه فایروالها اعمال میگردند. در عین حال، هر شعبه میتواند Policyهای محلی خود را بدون تأثیر روی سایر بخشها داشته باشد. اگر میخواهید این بخش را عمیقتر دنبال کنید، مقاله مدیریت Centralized Policy با Panorama در فایروال پالو آلتو به همین موضوع اختصاص دارد.
در مقابل، Template برای تنظیمات سیستمی و شبکهای فایروال استفاده میشود. Interfaceها، Zone Mapping، Routing، DNS، NTP و تنظیمات HA همگی در Template قرار میگیرند. دلیل این تفکیک روشن است: تنظیمات شبکه معمولاً وابسته به توپولوژی فیزیکی یا مجازی هر سایت هستند و نباید با منطق امنیتی مخلوط شوند. Template امکان میدهد تنظیمات فنی هر گروه از فایروالها بهصورت استاندارد و قابل تکرار اعمال شود.
Templateها بهصورت ترکیبی هم قابل استفادهاند؛ یک فایروال میتواند همزمان چند Template دریافت کند؛ مثلاً یک Template عمومی برای تنظیمات پایه سیستم و یک Template اختصاصی برای تنظیمات شبکه همان سایت. این قابلیت در پروژههای بزرگ حیاتی است، چون اجازه میدهد تغییرات مشترک سریع اعمال شوند بدون اینکه تنظیمات محلی هر سایت از بین برود.
یکی از اشتباهات رایج این است که منطق Device Group و Template با هم قاطی میشود؛ مثلاً تلاش میشود تنظیمات Interface در Device Group یا Policyهای امنیتی در Template مدیریت شوند. این اشتباه در پروژههای کوچک شاید مشکلی ایجاد نکند، اما در مقیاس Enterprise خیلی زود به یک ساختار پیچیده و پرخطا تبدیل میشود. قاعده ساده این است: Device Group پاسخ میدهد «چه ترافیکی باید اجازه عبور داشته باشد و تحت چه شرایطی» و Template پاسخ میدهد «فایروال چگونه به شبکه متصل است». برای طراحی درست خود Ruleها نیز مرور بهترین سناریوهای طراحی Policy امنیتی در فایروال پالو آلتو کمککننده است.
در محیطهایی که هر فایروال مستقل مدیریت میشود، حتی با یکسان بودن اولیه Policyها، بهمرور اختلافهای خطرناک ایجاد میشود: یک Rule در سایتی کمی بازتر نوشته میشود، ترتیب Ruleها در سایت دیگری تغییر میکند یا یک Security Profile بهاشتباه به Policy متصل نمیشود. این اختلافها معمولاً مستند نمیشوند و دقیقاً همانجایی هستند که خطای انسانی خودش را نشان میدهد.
Panorama این پراکندگی را با یک نقطه مرکزی برای طراحی و اعمال Policy از بین میبرد. Ruleها یکبار در Panorama طراحی میشوند و بهصورت کنترلشده روی مجموعهای از فایروالها اعمال میگردند. نتیجه این است که Policyها نهتنها یکساناند، بلکه منطق پشت آنها نیز قابل بررسی و قابل دفاع است؛ تیم امنیت دقیقاً میداند چرا یک Rule وجود دارد و روی کدام فایروالها اعمال شده است.
کارهای تکراری هم حذف میشوند. وقتی یک Rule باید روی دهها فایروال اعمال شود، انجام دستی آن نهتنها زمانبر است، بلکه احتمال خطا را چند برابر میکند. با Panorama تغییر یکبار انجام میشود و با اطمینان روی تمام فایروالهای هدف منتشر میگردد. از منظر Compliance و Audit نیز، بررسی اینکه آیا همه فایروالها از یک استاندارد امنیتی پیروی میکنند، بهجای مقایسه دستی تنظیمات چندین دستگاه، به یک گزارش شفاف تبدیل میشود.
یکی از چالشهای اصلی سازمانهای بزرگ نه نبود ابزار امنیتی، بلکه نبود «دید یکپارچه» نسبت به رخدادهای شبکه است. با فایروالهای مستقل، تحلیل رخداد به معنی جابهجایی مداوم بین چندین دستگاه، فیلتر دستی لاگها و کنار هم گذاشتن تکههای پراکنده اطلاعات است؛ روشی که در زمان Incident عملاً ناکارآمد است.
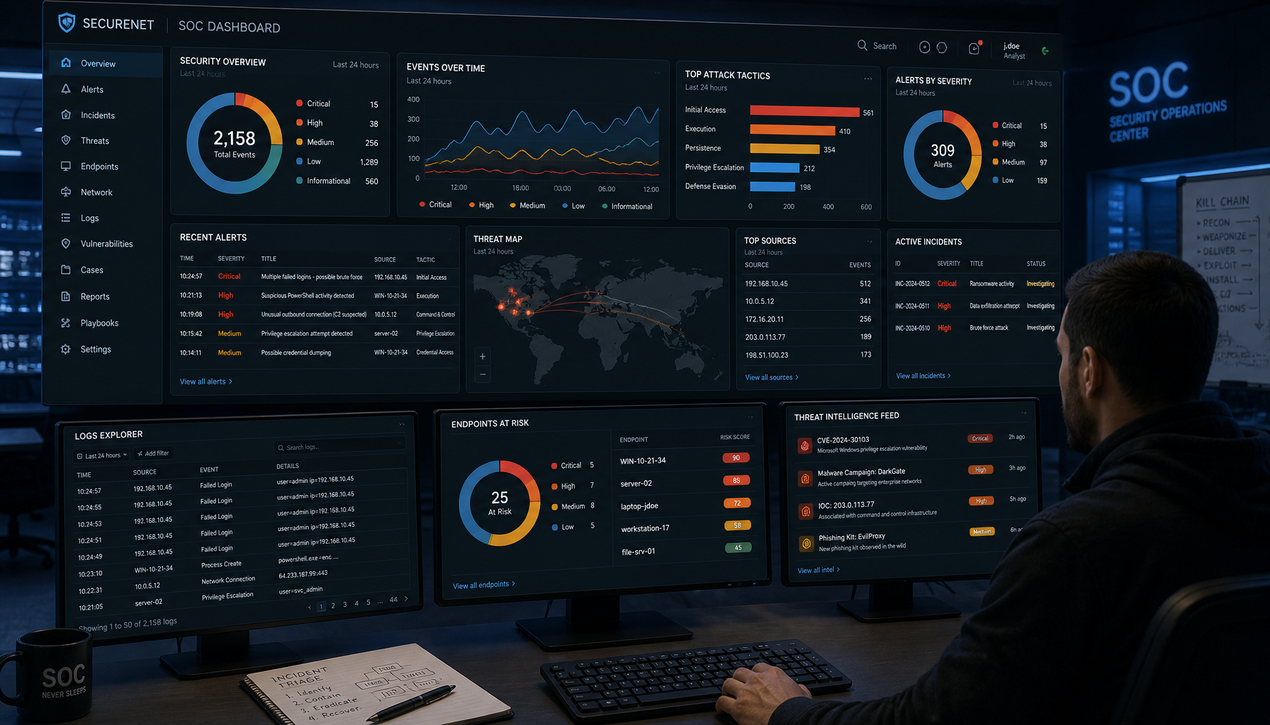
Panorama با تجمیع لاگها از تمام فایروالها، دید سراسری از ترافیک، تهدیدات و رفتار کاربران ارائه میدهد. تمرکز تیم امنیت از «این اتفاق روی کدام فایروال افتاده» به «این اتفاق در کجای سازمان و با چه الگویی در حال رخ دادن است» منتقل میشود. جزئیات کار با این بخش را میتوانید در مقاله مانیتورینگ و لاگگیری حرفهای در فایروال پالو آلتو با Panorama بخوانید.
در تحلیل رخدادها، الگوها مهمتر از رویدادهای تکی هستند. یک تلاش ناموفق برای Exploit روی یک فایروال ممکن است کماهمیت بهنظر برسد، اما وقتی همان الگو بهصورت همزمان یا تدریجی روی چند سایت دیده میشود، معنا و شدت آن کاملاً تغییر میکند. Panorama امکان میدهد چنین الگوهایی بدون جمعآوری دستی لاگها دیده شوند.
مزیت مکمل این بخش، همراستا شدن تحلیل رخداد با Policy Design است. چون Policyها نیز از طریق Panorama مدیریت میشوند، تحلیل لاگها در همان Context طراحی Policy انجام میشود؛ تیم امنیت میداند ترافیک تحت کدام Device Group و کدام Rule عبور کرده و دقیقاً در چه سطحی باید اصلاح انجام شود. این همراستایی اصلاح امنیت را سریعتر و دقیقتر میکند.
با گسترش VM-Series در دیتاسنترهای مجازی و محیطهای Cloud، تعداد فایروالها میتواند بهسرعت افزایش پیدا کند. بدون مدیریت متمرکز، این رشد عملاً غیرقابل کنترل است، چون هر نمونه جدید نیازمند پیکربندی دستی و تطبیق با استانداردهاست. Panorama بهصورت طبیعی برای چنین سناریوهایی طراحی شده است.
افزودن یک فایروال جدید به سازمان میتواند بهسادگی Attach کردن آن به Device Group و Template مناسب باشد. در چند دقیقه، فایروال جدید همان Policy و تنظیمات استاندارد را دریافت میکند. این موضوع در محیطهای Cloud و سناریوهای Auto Scaling یک مزیت حیاتی است؛ جایی که نمونهها بهصورت خودکار ساخته و حذف میشوند و پیکربندی دستی اساساً گزینهای نیست.
Panorama فرآیند تغییرات را ساختارمند میکند. تغییرات ابتدا در Panorama اعمال میشوند، بررسی میگردند و سپس با عملیات Commit منتشر میشوند. این مدل باعث میشود تغییرات ناخواسته یا ناسازگار به حداقل برسند، چون هیچ چیزی پیش از بازبینی روی فایروالهای عملیاتی اعمال نمیشود.
همچنین امکان مشاهده History تغییرات و مقایسه نسخهها وجود دارد. این قابلیت در پروژههای Enterprise بارها نقش نجاتدهنده داشته است؛ زمانی که نیاز بوده یک تغییر اشتباه سریعاً شناسایی و اصلاح شود. ترکیب این History با دید متمرکز لاگها، یک چرخه کامل «تغییر، مشاهده اثر، اصلاح» را در اختیار تیم امنیت قرار میدهد.
اگر سازمان شما فقط یک فایروال دارد، Panorama ممکن است ضروری بهنظر نرسد. اما بهمحض اینکه تعداد فایروالها افزایش پیدا کند یا تنوع سایتها، دیتاسنترها و Cloud مطرح شود، نبود مدیریت متمرکز خیلی زود خودش را نشان میدهد: ناسازگاری Policyها، دشواری Audit و کندی واکنش به رخدادها.
ملاحظات عملی در این تصمیم:
برای اینکه پروژه مدیریت متمرکز بهدرستی شروع شود، این ترتیب پیشنهادی را دنبال کنید:
توجه داشته باشید که پیشنیاز فنی این مسیر، رعایت سازگاری نسخه PAN-OS فایروالها با نسخه Panorama است؛ بررسی این موضوع باید قبل از هر اقدام دیگری انجام شود.
معمولاً نه؛ با یک دستگاه، ارزش اصلی Panorama یعنی استانداردسازی چند فایروال و تجمیع لاگها موضوعیت ندارد. مگر اینکه برنامه توسعه به چند سایت یا Cloud را در آینده نزدیک داشته باشید که در آن صورت پیادهسازی زودهنگام از ایجاد بدهی فنی جلوگیری میکند.
Device Group منطق امنیتی (Security Policy، NAT و Objectها) را نگه میدارد و Template تنظیمات فنی و شبکهای (Interface، Routing، DNS، NTP و HA) را؛ قاطی کردن این دو رایجترین منبع آشفتگی در طراحی است.
خیر؛ ساختار سلسلهمراتبی Device Group طوری است که Policyهای مشترک در سطح بالاتر اعمال میشوند و هر سایت میتواند Ruleهای محلی خود را در سطح پایینتر اضافه کند، بدون اینکه روی سایر بخشها تأثیر بگذارد.
مدیریت متمرکز فایروال پالو آلتو با Panorama فقط یک بهبود عملیاتی نیست؛ ستون فقرات مدیریت امنیت در مقیاس سازمانی است. تفکیک درست Device Group و Template، استانداردسازی Policy، تجمیع لاگها برای دید سراسری، مقیاسپذیری در Cloud و کنترل ساختیافته تغییرات، مزایایی هستند که بدون چنین لایهای بهسختی قابل دستیابیاند. سازمانهایی که مدیریت متمرکز را از ابتدا جدی میگیرند، رشد بسیار روانتر و امنتری خواهند داشت؛ در حالی که پیادهسازی دیرهنگام معمولاً با بدهی فنی و Policyهای ناسازگار همراه است.