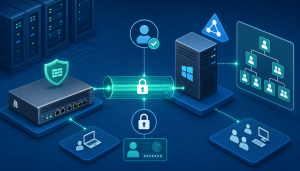
لایسنس فایروال Cisco Firepower مشخص میکند دستگاه شما فقط یک فایروال Stateful در لایه 3 و 4 باشد یا یک فایروال نسل جدید با تحلیل ترافیک در لایه 7. قابلیتهای پایه مانند Routing، NAT و Access Control بدون اشتراک فعال میشوند، اما برای IPS به Threat License، برای کنترل وب به URL Filtering، برای تحلیل بدافزار به Malware License و برای VPN راهدور به لایسنس AnyConnect نیاز دارید. مدیریت این لایسنسها از طریق Smart Licensing و FMC انجام میشود؛ پیش از خرید سختافزار، مشخصات فنی فایروال سیسکو و ترکیب لایسنس را با نیاز سازمان تطبیق دهید.
در پلتفرم Cisco Firepower Threat Defense، لایسنس یک مجوز فعالسازی ساده نیست؛ مکانیزمی است که تعیین میکند کدام موتورهای امنیتی در Data Plane اجرا شوند و کدام سرویسها اجازه پردازش داشته باشند. برای انتخاب درست انواع لایسنس Firepower ابتدا باید این ساختار را از نظر فنی درک کرد؛ 3 لایه مجزا که هر کدام نقش مشخصی در عملکرد دستگاه دارند.
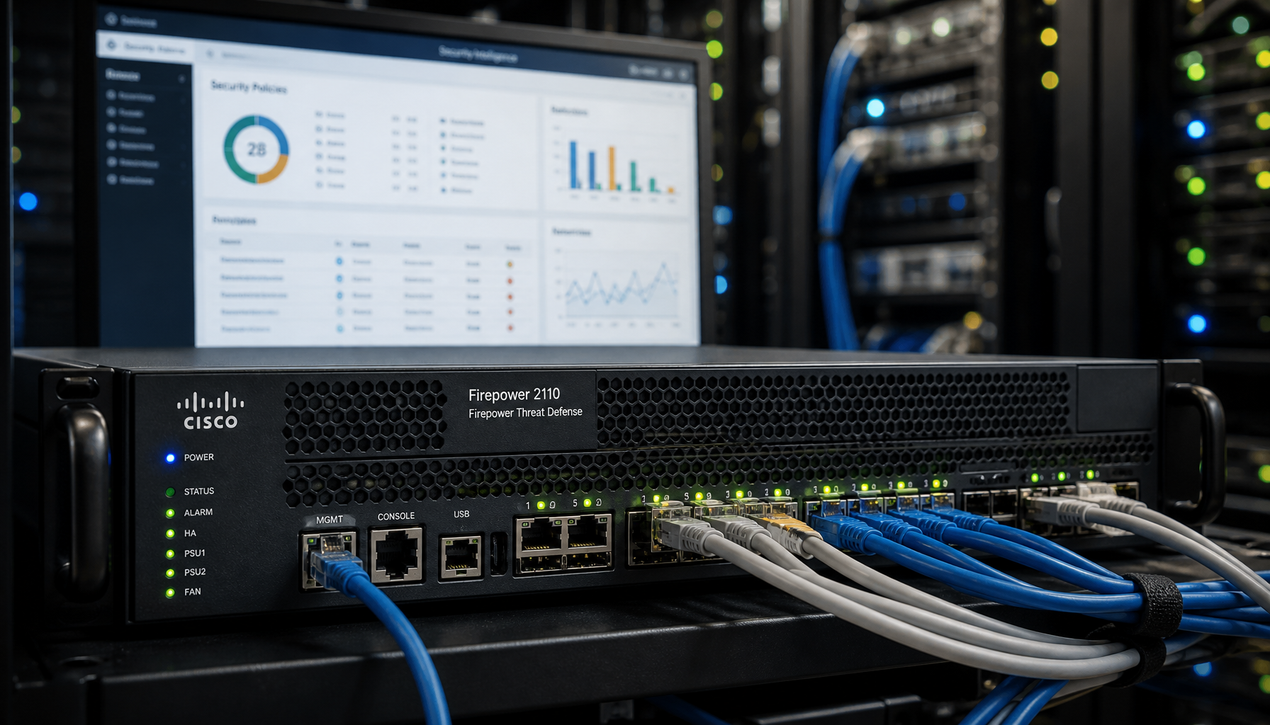
لایه اول قابلیتهای پایه فایروال است: Routing، NAT، Access Control و Stateful Inspection. این موارد معمولاً همراه خرید سختافزار فعال میشوند و بدون Subscription اضافه کار میکنند، اما صرفاً یک فایروال لایه 3 و 4 در اختیار شما میگذارند. لایه دوم قابلیتهای امنیتی پیشرفته است که به صورت اشتراکی ارائه میشوند: IPS، URL Filtering و Malware Detection. فعال شدن این لایسنسها فقط روشن کردن یک گزینه در GUI نیست؛ ماژولهای پردازشی مانند موتور Snort، موتور Reputation و پایگاه داده دستهبندی وب وارد مدار میشوند و مصرف CPU و Memory را بالا میبرند.
لایه سوم، مدیریت متمرکز لایسنسها از طریق Smart Licensing است. در مدلهای جدید، لایسنسها به یک Smart Account در پرتال سیسکو متصل میشوند و از طریق Firepower Management Center یا Smart License Satellite مدیریت میگردند. نتیجه، دید متمرکز و لحظهای روی وضعیت اشتراکها، تاریخ انقضا و تخصیص لایسنس به دستگاههاست؛ در عوض، طراحی درست ارتباط با سرورهای سیسکو در محیطهای ایزوله از روز اول لازم است.
نکته کلیدی دیگر اینکه لایسنسها Feature-Based تعریف میشوند نه Interface-Based؛ یعنی برای فعالسازی IPS روی یک دستگاه فقط یک Threat License لازم است، نه لایسنس جداگانه برای هر اینترفیس یا هر Zone. اما مصرف منابع و ظرفیت عملیاتی دستگاه به تعداد Sessionها، حجم ترافیک و Featureهای فعال وابسته است؛ بنابراین انتخاب لایسنس باید همزمان با بررسی ظرفیت سختافزار انجام شود، نه صرفاً بر اساس فهرست قیمت.
قابلیتهای پایه همان چیزی است که بدون هیچ اشتراک امنیتی در اختیار شما قرار میگیرد و هسته فایروال را تشکیل میدهد: Routing، NAT، Access Control در لایه 3 و 4، Stateful Inspection، Policy-Based Routing و قابلیتهای پایه VPN. حتی بدون هیچ لایسنس Threat، URL یا Malware، دستگاه شما همچنان یک فایروال Stateful کامل است و تصمیمگیریها صرفاً بر اساس IP، Port، Protocol و Zone انجام میشود.
با همین سطح میتوانید Access Control Policy تعریف کنید، ترافیک بین inside و outside را مدیریت کنید، NAT استاتیک یا داینامیک پیادهسازی کنید و Site-to-Site VPN راهاندازی کنید؛ برای سناریوهایی که تمرکز اصلی روی کنترل دسترسی و تفکیک Segmentهاست، همین سطح کاملاً کاربردی است. اما هیچ تحلیل عمیق تهدید انجام نمیشود: موتور Snort برای IPS فعال نیست، پایگاه دستهبندی وب در دسترس نیست و بررسی بدافزار در سطح فایل صورت نمیگیرد. اگر کاربری فایل مخربی را از طریق HTTPS دانلود کند، فایروال پایه صرفاً بر اساس پورت 443 اجازه عبور میدهد، مگر اینکه Rule خاصی تعریف شده باشد.
از منظر عملکرد، استفاده صرف از قابلیتهای پایه معمولاً مصرف CPU و Memory پایینتر، Latency کمتر و Throughput بالاتری دارد، چون موتورهای تحلیل پیشرفته خاموشاند. ساختار Policy در FMC همچنان استفاده میشود و فقط گزینههای Intrusion Policy و URL Filtering در دسترس نیستند. برخی سازمانها در فاز اول همین حالت را فعال میکنند تا مهاجرت از تجهیزات قدیمی کامل شود و بعد، با تحلیل ریسک و بودجه، لایسنسهای پیشرفته را اضافه کنند؛ رویکردی منطقی، به شرط آنکه بدانید تا آن زمان حفاظت شما محدود به لایه 3 و 4 است.
Threat License مهمترین لایسنس در اکوسیستم Firepower است، چون همان چیزی را فعال میکند که فایروال FTD را از یک Stateful ساده به یک NGFW واقعی تبدیل میکند. با فعال شدن این لایسنس، موتور Intrusion Prevention مبتنی بر Snort در مسیر ترافیک قرار میگیرد و تحلیل عمیق بستهها در لایههای 4 تا 7 ممکن میشود؛ هر Session از نظر الگوهای حمله، Exploitهای شناختهشده و رفتارهای مشکوک بررسی میشود.
این تحلیل مبتنی بر Signatureهایی است که از طریق اشتراک بهروزرسانی میشوند؛ اگر اشتراک فعال نباشد یا منقضی شود، پایگاه داده تهدیدات بهروز نمیشود و سطح حفاظت به مرور کاهش مییابد. نکته دوم اینکه فعالسازی Threat License فقط یک تیک در Policy نیست: با روشن کردن Intrusion Policy در Access Control، موتور Snort وارد مسیر پردازش میشود و هر پکت قبل از عبور نهایی تحلیل میشود. این موضوع اثر مستقیمی روی مصرف CPU و Latency دارد و در پروژههای واقعی باید میان سطح امنیت و ظرفیت سختافزار تعادل برقرار شود.
در سناریوهایی که ترافیک اینترنت یا ارتباط با شبکههای غیرقابل اعتماد وجود دارد، فعال بودن IPS تقریباً الزامی است. مثلاً اگر سرور وب داخلی دارید که از اینترنت در دسترس است، بدون Threat License در برابر بخش بزرگی از حملات لایه Application بیدفاع میمانید؛ IPS میتواند تلاش برای Exploit آسیبپذیریهای شناختهشده را مسدود کند، حتی وقتی هنوز Patch سیستمعامل نصب نشده است. این لایسنس ابزار دید امنیتی هم هست؛ بدون آن، Intrusion Eventها در FMC قابل مشاهده نخواهند بود.
با این لایسنس میتوان میان Policyهای Balanced، Connectivity over Security یا Security over Connectivity انتخاب کرد و Ruleهای Snort را به صورت سفارشی تنظیم کرد؛ در محیطهای حساس معمولاً Policy سختگیرانهتر برای Zoneهای بیرونی و Policy سبکتر برای ترافیک داخلی استفاده میشود. توصیه عملی این است که ابتدا Intrusion Policy در حالت Detect فعال شود تا رفتار ترافیک سازمان بررسی و False Positiveها شناسایی شوند، سپس Ruleهای حساس به تدریج به حالت Drop بروند؛ فعالسازی مستقیم Drop بدون تحلیل اولیه میتواند سرویسهای حیاتی را ناخواسته قطع کند.
این لایسنس امکان فیلتر کردن دسترسی کاربران را بر اساس دستهبندی وبسایتها فراهم میکند؛ برای مثال میتوانید دسترسی به شبکههای اجتماعی، سایتهای شرطبندی یا دستهبندیهای پرریسک را مسدود کنید. در سازمانهایی که سیاست مشخصی برای استفاده از اینترنت دارند بسیار کاربردی است، چون بدون این لایسنس، فایروال فقط بر اساس IP یا Domain تصمیم میگیرد و دستهبندی هوشمند در دسترس نیست.
در عمل، URL Filtering معمولاً همراه با Threat License استفاده میشود تا علاوه بر کنترل دسترسی، تهدیدات مبتنی بر وب نیز تحلیل شوند. پایگاه دستهبندی نیز مانند پایگاه تهدیدات به اشتراک و بهروزرسانی وابسته است؛ پس تمدید همزمان این دو اشتراک باید در بودجهبندی سالانه دیده شود تا کنترل وب با دستهبندیهای قدیمی ادامه نیابد.
Malware License که پیشتر با نام AMP شناخته میشد، امکان تحلیل فایلها و شناسایی بدافزارها را فراهم میکند. این قابلیت فایلهای عبوری از فایروال را بررسی میکند و در صورت شناسایی فایل مخرب، آن را مسدود یا قرنطینه میکند؛ بدون این لایسنس، Firepower توانایی تحلیل محتوای فایلها را نخواهد داشت.
در سازمانهایی که تبادل فایل از طریق ایمیل یا وب زیاد است، این لایسنس اهمیت بالایی دارد. قابلیت File Trajectory نیز مسیر حرکت یک فایل مشکوک را در شبکه ردیابی میکند: از کجا وارد شده، به کدام سیستمها رسیده و در چه نقطهای متوقف شده است. همین اطلاعات، تحلیل رویدادهای امنیتی را از حد یک هشدار به یک بررسی کامل ارتقا میدهد.
برای Remote Access VPN با کلاینت Cisco AnyConnect Secure Mobility Client به لایسنس جداگانهای نیاز دارید که بر اساس تعداد کاربر همزمان محاسبه میشود. در پروژههایی با دسترسی راهدور گسترده، تخمین درست این عدد اهمیت زیادی دارد؛ کم بودن لایسنس باعث میشود کاربران جدید نتوانند متصل شوند. برای برآورد، الگوی اوج اتصال (مثلاً ابتدای روز کاری) را مبنای کار قرار دهید، نه تعداد کل کاربران. همچنین برخی قابلیتهای پیشرفته مانند Posture Assessment به نوع و سطح لایسنس بستگی دارند و باید از ابتدا در انتخاب دیده شوند.
سیسکو مدل لایسنسینگ خود را در سالهای اخیر به سمت Subscription و Smart Licensing تغییر داده است. لایسنسها به صورت زماندار ارائه میشوند، به یک Smart Account متصلاند و از طریق FMC مدیریت میگردند؛ در نتیجه سازمان دید متمرکزی روی داراییهای لایسنس خود دارد و وضعیت اشتراکها، تاریخ انقضا و تخصیص هر Entitlement را در یک نقطه رصد میکند. طبق مستندات رسمی Smart Licensing در Cisco Secure Firewall، انواع لایسنس فایروال و نحوه تخصیص آنها دقیقاً در همین ساختار تعریف شده است.
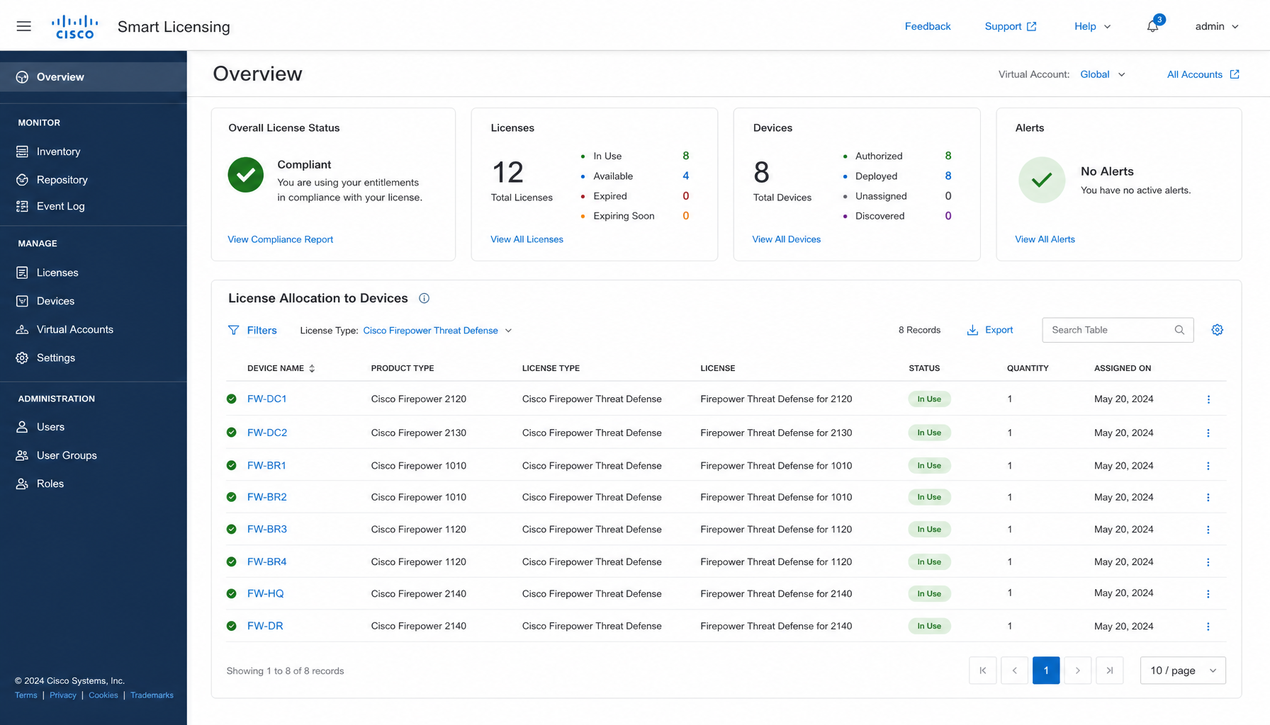
پیشنیاز عملی این مدل، دسترسی FMC به سرورهای سیسکو یا استفاده از Smart License Satellite در محیطهای ایزوله است؛ در پروژههای دولتی یا Air-Gapped این موضوع باید از ابتدا در طراحی دیده شود. اگر اتصال برقرار نباشد، سازمان عملاً کنترل تخصیص و تمدید لایسنسها را از دست میدهد و ریسک انقضای بیصدای اشتراکها بالا میرود.
پیش از تخصیص لایسنس در FMC، میتوان وضعیت دستگاه را با دستورهای فقطخواندنی بررسی کرد. این دستورها هیچ تغییری در پیکربندی ایجاد نمیکنند و صرفاً برای عیبیابی وضعیت ثبت و Entitlementها به کار میروند؛ در محیط عملیاتی، اجرای آنها را ابتدا در محیط آزمایشگاهی یا با هماهنگی تیم عملیات شبکه انجام دهید.
خروجی show license وضعیت Smart Licensing دستگاه شامل ثبت و Entitlementهای در حال استفاده را نشان میدهد و show managers اتصال FTD به مرکز مدیریت را نمایش میدهد؛ همان مسیری که Policyها و تخصیص لایسنس از آن اعمال میشود. اگر دستگاه هنوز به FMC متصل نیست، مراحل اتصال را میتوانید در راهنمای یکپارچهسازی FMC با فایروالهای Cisco Firepower دنبال کنید. در رابط گرافیکی FMC نیز صفحه Smart Licenses وضعیت ثبت و تخصیص همه لایسنسها را در یک نگاه نشان میدهد.
در برخی مدلهای جدید سیسکو، لایسنسها در قالب بستههای ترکیبی مانند Essentials یا Advantage ارائه میشوند که مجموعهای از قابلیتها را یکجا فعال میکنند؛ این مدل انتخاب را سادهتر میکند، اما تحلیل نیازمندیهای واقعی سازمان همچنان لازم است. این بستهها با امکان یکپارچهسازی با پلتفرمهای امنیتی ابری سیسکو مانند SecureX همراهاند؛ گزینهای ارزشمند برای سازمانهایی که چند محصول امنیتی سیسکو دارند، چون Firepower میتواند با ابزارهایی مانند Email Security یا Endpoint Protection همبستگی رویداد انجام دهد.
برای اینکه انتخاب لایسنس فایروال سیسکو از حدس و گمان خارج شود، یک ترتیب مشخص را دنبال کنید. در پروژههای واقعی، جا افتادن هر یک از این گامها معمولاً به خرید ناقص، هزینه اضافی یا فعالنشدن قابلیت مورد انتظار منجر میشود؛ بنابراین فهرست زیر را پیش از نهاییکردن سفارش تکمیل و مستند کنید:
یک مثال عملی: سازمانی با 300 کاربر نیازمند اینترنت کنترلشده، IPS فعال و VPN برای 50 کاربر راهدور است. حداقل ترکیب لازم شامل Threat License برای فعالسازی IPS، URL Filtering برای کنترل دسترسی وب و لایسنس AnyConnect برای 50 کاربر VPN است. اگر تبادل فایل حساس زیاد باشد، Malware License نیز توصیه میشود؛ اما اگر هدف فقط کنترل ترافیک و جلوگیری از حملات شبکهای باشد، میتوان Malware را به فاز بعد موکول کرد. انتخاب نهایی باید بر اساس تحلیل ریسک، بودجه و نیاز عملیاتی باشد، نه صرفاً پیشنهاد فروشنده.
مدل اشتراک زماندار مختص سیسکو نیست و تقریباً همه تولیدکنندگان فایروال نسل جدید به ساختار مشابهی رسیدهاند. برای نمونه، در خرید فایروال پالو آلتو هم قابلیتهای پیشرفته در قالب اشتراکهای جداگانه یا بستههای ترکیبی ارائه میشود و در فایروال جونیپر نیز خدمات امنیتی به صورت اشتراکی فعال میشوند. اگر در مرحله انتخاب برند هستید، ساختار و هزینه اشتراکها را در کنار قیمت سختافزار مقایسه کنید؛ در افق چندساله، هزینه اشتراک گاهی از خود دستگاه مهمتر است.
نکته معماری نیز بیاثر نیست: در برخی طراحیها، کنترل عمیق لایه 7 و تحویل سرویسهای وب به تجهیزات تخصصی مانند فایروال F5 واگذار میشود و فایروال لبه روی کنترل شبکه و VPN متمرکز میماند. در چنین معماریهایی ترکیب لایسنسهای Firepower میتواند سبکتر باشد و بودجه اشتراک دقیقاً مطابق نقش واقعی هر دستگاه تنظیم شود.
بله؛ قابلیتهای پایه شامل Routing، NAT، Access Control، Stateful Inspection و Site-to-Site VPN بدون اشتراک کار میکنند و دستگاه یک فایروال Stateful کامل میماند. اما IPS، فیلتر دستهبندی وب، تحلیل بدافزار و Remote Access VPN با کلاینت AnyConnect بدون لایسنس مربوطه فعال نمیشوند و سطح حفاظت به کنترل لایه 3 و 4 محدود خواهد بود.
خیر؛ لایسنسها Feature-Based و در سطح دستگاه تعریف میشوند، پس یک Threat License برای کل FTD کافی است. البته با فعال شدن هر Feature و افزایش حجم ترافیک، مصرف CPU و Memory بالاتر میرود و این موضوع باید در محاسبه ظرفیت و انتخاب مدل سختافزار دیده شود.
پایگاه Signatureها و دستهبندیها دیگر بهروزرسانی نمیشود و سطح حفاظت به مرور کاهش مییابد؛ تهدیدات جدید شناسایی نخواهند شد و قوانین مبتنی بر دستهبندی وب از دقت میافتند. به همین دلیل، تاریخ انقضای اشتراکها باید در تقویم عملیاتی شبکه ثبت و تمدید پیش از انقضا برنامهریزی شود.
راهکار رسمی برای محیطهای ایزوله و Air-Gapped، استفاده از Smart License Satellite است که امکان مدیریت متمرکز لایسنسها را بدون اتصال دائمی به سرورهای سیسکو فراهم میکند. استقرار و بهروزرسانی این اجزا باید از ابتدا در طراحی چنین محیطهایی دیده شود، نه پس از خرید و راهاندازی دستگاه.
در فایروالهای Cisco Firepower، لایسنسها تعیین میکنند دستگاه شما واقعاً چه کاری انجام دهد: بدون Threat License IPS ندارید، بدون URL Filtering کنترل دستهبندی وب ندارید، بدون Malware License تحلیل فایل ندارید و بدون لایسنس AnyConnect، VPN راهدور در دسترس نخواهد بود. به همین دلیل، انتخاب لایسنس فایروال Cisco Firepower هموزن انتخاب خود سختافزار و بخشی از معماری امنیتی سازمان است، نه یک قلم خرید ساده در انتهای پروژه.
درک دقیق نقش هر لایسنس به شما کمک میکند طراحی امنیتی را بر اساس نیاز واقعی سازمان انجام دهید؛ نه هزینه اضافه برای Featureهای غیرضروری بپردازید و نه قابلیتهای حیاتی را از دست بدهید. برای سناریوهای خاص مانند محیطهای ایزوله یا معماریهای چندبرندی، مشورت با یک تأمینکننده تخصصی پیش از نهاییکردن فهرست خرید، از تصمیمهای پرهزینه جلوگیری میکند و مسیر پیادهسازی را کوتاهتر میسازد.