طراحی Zone-Based Architecture در Cisco Firepower Threat Defense یعنی بهجای نوشتن Ruleهای پراکنده بر اساس آدرس IP، شبکه را بر اساس «سطح اعتماد» به گروههای منطقی تقسیم کنید و سیاستهای امنیتی را بین این گروهها تعریف نمایید. فرایند کلی شامل چهار گام است: نخست تحلیل داراییهای شبکه (کاربران، سرورها، DMZ، اینترنت و مهمان)، سپس تعریف Security Zone در Cisco Firepower Management Center (FMC)، اختصاص هر اینترفیس فقط به یک Zone، و در نهایت نوشتن Access Control Policy مبتنی بر Zone همراه با قابلیتهای NGFW مانند Intrusion Policy و URL Filtering برای هر مسیر ارتباطی.
پیشنیاز اصلی، طراحی درست اینترفیسها و کابلکشی استاندارد (مثل کابل شبکه CAT6) و پچکردن مرتب سوئیچها در رک است؛ بدون این تحلیل اولیه، بازطراحی بعدی پیچیده خواهد شد.
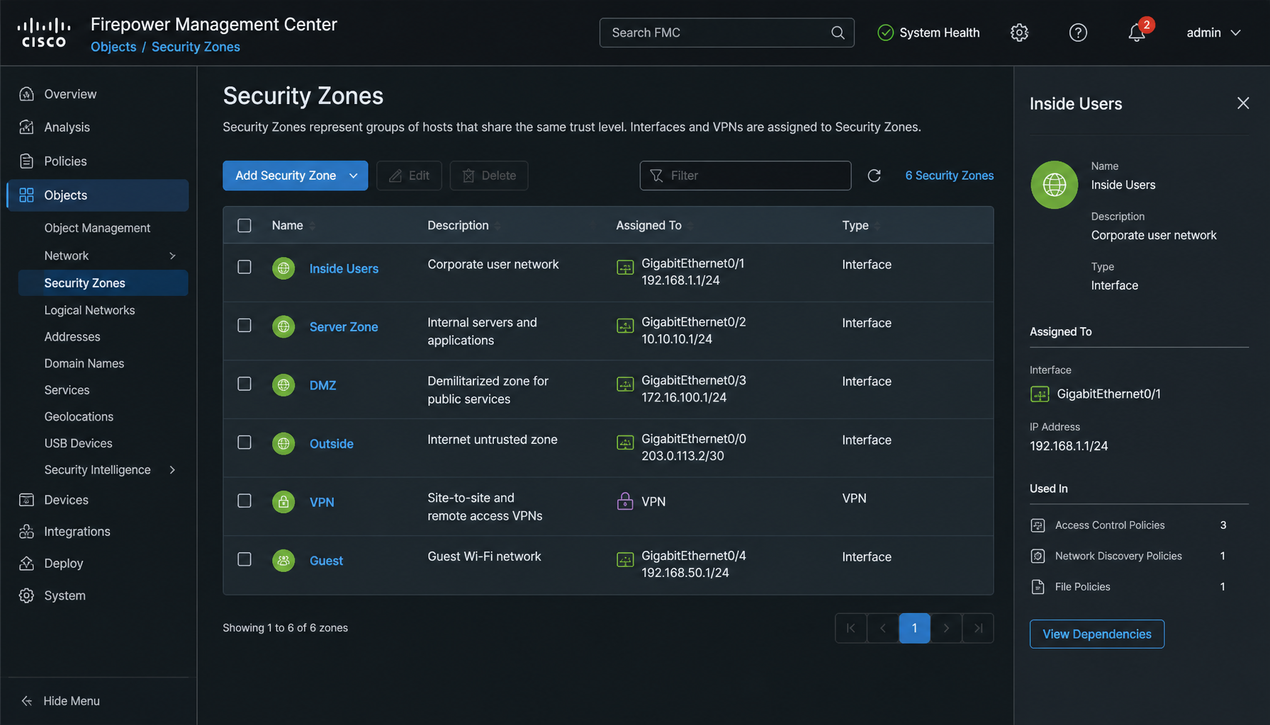
در Cisco Firepower Threat Defense، تصمیمگیری امنیتی بر اساس «سطح اعتماد» انجام میشود، نه صرفاً آدرس IP یا اینترفیس فیزیکی. Zone یک انتزاع منطقی از شبکه است؛ یعنی چند اینترفیس یا Subinterface که از نظر سطح ریسک و نقش عملیاتی مشابه هستند، در یک گروه قرار میگیرند و سیاستها بین این گروهها تعریف میشوند.
بهجای اینکه برای هر VLAN یا Subnet یک Rule جداگانه بنویسید، ابتدا تعیین میکنید هر بخش چه جایگاهی در معماری امنیتی دارد. کاربران داخلی در Zone با اعتماد بالا، سرورهای عمومی در DMZ با اعتماد متوسط و اینترنت در Zone با اعتماد پایین قرار میگیرند. سپس در Access Control Policy مشخص میکنید چه ارتباطی بین این Zoneها مجاز است.
Zoneها در FMC تعریف میشوند و به اینترفیسهای دستگاه اختصاص داده میشوند. نکته کلیدی این است که هر اینترفیس فقط میتواند عضو یک Zone باشد؛ بنابراین طراحی اینترفیسها باید از ابتدا با در نظر گرفتن معماری Zone انجام شود. اگر این طراحی اشتباه باشد، اصلاح آن در آینده پیچیده خواهد شد. برای توضیح رسمی این ساختار میتوانید به مستندات Access Control Policy و Security Zone در Cisco Secure Firewall مراجعه کنید.
مزیت اصلی این مدل، کاهش پیچیدگی Policy است. بهجای Ruleی با عنوان «192.168.10.0 به 10.10.20.0 روی پورت 443 مجاز است»، Rule خواناتری میبینید: «Inside به Server Zone روی HTTPS مجاز است». این بیان منطقیتر است، مخصوصاً وقتی چند مهندس روی یک Policy کار میکنند.
همچنین Zone-Based Architecture پیادهسازی اصل Least Privilege را ساده میکند: بهصورت پیشفرض ارتباط بین Zoneهای با اعتماد متفاوت مسدود میشود و فقط مسیرهای موردنیاز صریحاً Allow میشوند. دسترسیها کنترلشده و مستند تعریف میشوند.
از منظر توسعهپذیری نیز این معماری مؤثر است. اگر در آینده VLAN جدیدی برای کاربران اضافه شود و عضو Zone Inside باشد، نیازی به Rule جدید نیست، چون Policyها در سطح Zone تعریف شدهاند. تغییرات شبکه کمترین تأثیر را بر ساختار امنیتی میگذارند.
نکته مهم دیگر این است که Zone فقط برای تفکیک ترافیک نیست، بلکه مبنای اعمال سیاستهای پیشرفتهتر نیز هست. میتوانید برای ارتباط Outside به DMZ یک Intrusion Policy سختگیرانه تعریف کنید و برای Inside به Server Zone سیاست سبکتری بگذارید؛ یعنی Zone هم مسیر ترافیک و هم سطح کنترل امنیتی را تعیین میکند.
در بسیاری از شبکههای سازمانی، سیاستهای امنیتی بهصورت تدریجی و واکنشی شکل گرفتهاند: هر سرویس جدید، یک Rule جدید به Policy افزوده است. بعد از چند سال، نتیجه یک Access Control Policy طولانی و پر از Ruleهای همپوشان است که درک آن حتی برای تیم فنی دشوار میشود. Zone-Based Architecture دقیقاً برای حل همین مشکل طراحی شده است.
نخستین دلیل اهمیت، ایجاد ساختار منطقی است. وقتی Ruleها بر اساس Zone تعریف میشوند، تمرکز از IPهای پراکنده به «سطح اعتماد» منتقل میشود و طراحی امنیتی به یک مدل مفهومی تبدیل میشود، نه مجموعهای از استثناهای پراکنده.
دومین مزیت، کاهش خطای انسانی است. در مدل مبتنی بر IP ممکن است هنگام اضافهکردن Subnet جدید، Ruleهای لازم فراموش شوند؛ اما در مدل Zone-Based، قرارگرفتن Subnet در Zone مناسب باعث میشود بهطور خودکار تحت همان Policyها قرار گیرد. این ویژگی در محیطهای پویا بسیار ارزشمند است.
سومین دلیل، بهبود امنیت از طریق Least Privilege است. وقتی ارتباط بین Zoneها پیشفرض محدود است، سطح حمله کاهش مییابد و از گسترش جانبی تهدیدها جلوگیری میشود. مثلاً اگر سیستمی در DMZ آلوده شود، بهدلیل محدودبودن ارتباط DMZ با Inside، مهاجم بهراحتی به شبکه داخلی دسترسی نمییابد.
چهارمین مزیت، سادهتر شدن عیبیابی و ممیزی است. در Policyهای مبتنی بر Zone، بهسرعت مشخص میشود چه ارتباطی بین بخشها مجاز است؛ در حالی که یافتن منطق ارتباطی میان صدها Rule مبتنی بر IP، کاری زمانبر و پرخطاست. برای این منظور میتوانید از قابلیتهای گزارشگیری FMC که در مقاله مانیتورینگ و گزارشگیری پیشرفته در FMC بررسی شدهاند، استفاده کنید.
پنجمین نکته، هماهنگی با قابلیتهای پیشرفته فایروال است. در Firepower میتوان برای هر مسیر ارتباطی بین Zoneها سیاستهایی مانند Intrusion Policy یا URL Filtering اعمال کرد تا کنترل امنیتی متناسب با ریسک هر Zone تنظیم شود.
قبل از تعریف Zone، داراییهای شبکه را تحلیل کنید: کاربران داخلی، سرورهای دیتاسنتر، سرویسهای عمومی در DMZ، شعب، لینک اینترنت و شبکه مهمان. هر بخش باید بر اساس سطح ریسک و نقش عملیاتی در یک Zone منطقی قرار گیرد. اشتباه رایج، تعریف Zoneهای بیشازحد ریز یا برعکس، قرار دادن همهچیز در یک Zone است.
در یک سازمان متوسط معمولاً این Zoneها تعریف میشوند:
در این مرحله، مستندسازی دقیق توپولوژی ضروری است: نقشه VLANها، محدوده Subnetها، محل ترمینیشن لینکها در رک شبکه و مسیر کابلکشی. اگر کابلکشی و پچینگ نامشخص باشد، اختصاص صحیح اینترفیسها به Zoneها دچار خطا میشود. برای اتصال اینترفیسهای Firepower و سوئیچهای بالادستی، استفاده از کابل شبکه استاندارد با گواهی مشخص، از مشکلات لایه فیزیکی در فاز تست جلوگیری میکند.
پس از تحلیل، در FMC وارد بخش Objects و سپس Security Zones شوید. برای هر Zone نامی مشخص و قابلفهم انتخاب کنید (مثلاً INSIDE_USERS، DMZ_PUBLIC، GUEST) و اینترفیسهای مرتبط را به Zone مربوطه اختصاص دهید. از نامهای مبهم مانند Zone1 یا Test اجتناب کنید؛ نام Zone در Logها و Ruleها دائماً دیده میشود.
یادآوری مهم: هر اینترفیس فقط میتواند عضو یک Zone باشد. اگر لینکی همزمان نقش داخل و خارج داشته باشد (مثلاً ترانک ترکیبی کاربران و DMZ)، باید آن را با Subinterface یا اینترفیسهای جدا تفکیک کنید تا بتوانید هر بخش را در Zone درست قرار دهید. این طراحی اولیه، تعیینکننده انعطاف کل معماری است.
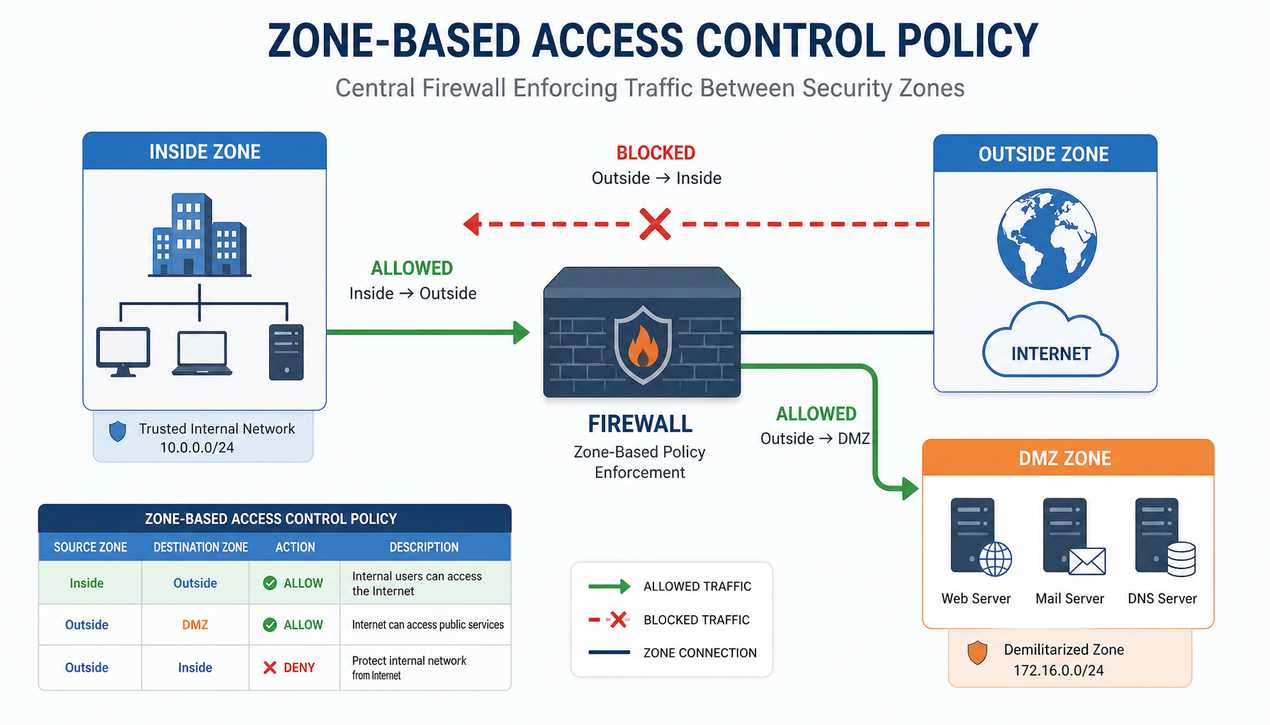
پس از تعریف Zoneها، وارد Access Control Policy شوید و Ruleها را بر اساس ارتباط بین Zoneها طراحی کنید. یک ساختار پایه نمونه چنین است:
در این ساختار، هر Rule بر اساس منطق ارتباط Zoneها نوشته میشود، نه IPهای پراکنده. ترتیب Ruleها اهمیت دارد: Ruleهای عمومی را بالاتر و استثناها را پایینتر قرار دهید تا سیاست بهخوبی خوانا بماند. در فاز تست، میتوانید با Rule پایانی Deny همراه با Logging، ترافیکهای احتمالاً بلاکشده را شناسایی و Ruleها را اصلاح کنید.
اگر بخشی از شبکه به سیستمهای تلفنی یا اپلیکیشنهای Real-time متصل است، هنگام تعریف Ruleهای مربوط به تلفن تحت شبکه ویپ، پورتها و پروتکلهای سیگنالینگ و RTP را بهصورت هدفمند در مسیر مربوطه باز کنید و نه بهصورت کلی از Zone مهمان یا اینترنت.
قدرت واقعی معماری مبتنی بر Zone زمانی آشکار میشود که آن را با قابلیتهای NGFW ترکیب کنید. اگر Zone فقط برای تفکیک ساده ترافیک استفاده شود، عملاً مشابه یک طراحی کلاسیک مبتنی بر Interface خواهد بود. اما وقتی برای هر مسیر ارتباطی بین Zoneها سطح کنترل امنیتی متفاوت تعریف شود، معماری شما چندلایه و Context-Aware میشود.
در FMC میتوانید برای هر Rule که بر اساس Source Zone و Destination Zone نوشته شده، قابلیتهایی مانند Intrusion Policy، Application Control، URL Filtering و حتی SSL Decryption را فعال کنید؛ یعنی سطح تحلیل و سختگیری متناسب با ریسک هر ارتباط تنظیم میشود. برای مثال، در مسیر Outside به DMZ یک Intrusion Policy سختگیرانه با Logging کامل و File Policy برای بررسی بدافزار اعمال میشود، در حالی که برای Inside به Server Zone سیاست سبکتری کافی است تا کارایی شبکه تحت تأثیر قرار نگیرد.
این ترکیب امکان اعمال Defense in Depth را فراهم میکند: در ارتباط Outside به DMZ، علاوه بر پورت 443، Application Detection فقط سرویس وب واقعی را مجاز میکند، Intrusion Policy رفتار مشکوک را تحلیل میکند و URL Filtering دامنههای مخرب را میبندد؛ همه در چارچوب یک Rule مبتنی بر Zone.
SSL Decryption را میتوان فقط برای Zoneهای کماعتماد فعال کرد تا تحلیل عمیقتری روی ترافیک رمزنگاریشده انجام شود و برای Zoneهای داخلی غیرفعال نمود تا فشار پردازشی کاهش یابد. این انعطاف، تعادل میان امنیت و کارایی را حفظ میکند. اگر میخواهید سیاستها را در سطح کاربر (نه فقط Zone) اعمال کنید، مقاله راهاندازی Identity Policy در Cisco Firepower مکمل مناسبی برای این ساختار است.
فرض کنید سازمانی متوسط با حدود 300 کاربر شامل کاربران داخلی، دیتاسنتر کوچک، چند سرور عمومی در DMZ، شبکه مهمان و VPN کاربران راهدور است. Policy فعلی فایروال مبتنی بر IP و پراکنده است و بیش از 250 Rule دارد که نگهداری و عیبیابی آنها دشوار شده است.
در بازطراحی، ابتدا داراییها تحلیل و پنج Zone اصلی تعریف میشود: Inside Users، Server Zone، DMZ، Outside و Guest. کاربران داخلی و VLANهای سازمانی در Inside، سرورهای دیتابیس و فایلسرور در Server Zone، وبسرور عمومی در DMZ، اینترنت در Outside و شبکه مهمان در Guest قرار میگیرد.
سپس Policy از نو و مبتنی بر ارتباط Zoneها طراحی میشود: Outside به Inside بهطور کامل مسدود، Outside به DMZ فقط روی پورتهای 443 و 80، Inside به Server Zone فقط برای سرویسهای مشخص مانند SQL و SMB، و Guest فقط با دسترسی به Outside بدون هیچ ارتباطی با Inside یا Server Zone.
پس از ساختار پایه، قابلیتهای NGFW هدفمند اضافه میشوند: Intrusion Policy سختگیرانه با Logging کامل برای مسیر پرریسک Outside به DMZ، Application Control برای Inside به Outside و URL Filtering با دستهبندی سختگیرانهتر برای Guest به Outside.
در فاز تست، کاربران داخلی باید بدون اختلال به سرویسها دسترسی داشته باشند، وبسرور DMZ از اینترنت قابل دسترس باشد و شبکه مهمان نتواند حتی یک Packet به سرورهای داخلی ارسال کند. پس از Deploy، تیم امنیتی چند هفته Logها را بررسی میکند: ترافیک بهاشتباه Block شده اصلاح میشود و ارتباطهای غیرضروری که قبلاً باز بودند، اکنون بسته شدهاند و سطح حمله کاهش یافته است.
نتیجه این بازطراحی در عمل، کاهش Ruleها از حدود 250 به حدود 70 Rule ساختاریافته است. خوانایی Policy بالا میرود و با اضافهشدن هر VLAN جدید، فقط کافی است آن VLAN در Zone مناسب قرار گیرد تا بهطور خودکار تحت همان Policyها باشد. اگر بخشی از این داراییها روی سوئیچ شبکه با VLAN جداگانهاست، ترانک و Subinterface مربوطه را از ابتدا با همین ساختار Zone طراحی کنید.
خیر؛ در Firepower هر اینترفیس فقط به یک Security Zone اختصاص مییابد. برای تفکیک چندین نقش روی یک لینک فیزیکی، باید از Subinterface یا اینترفیسهای جداگانه استفاده کنید و هرکدام را در Zone مربوطه قرار دهید.
در ASA کلاسیک، سیاستها معمولاً بر اساس جفت اینترفیس (مثلاً inside به outside) نوشته میشوند. در Firepower، Zone یک لایه انتزاعی روی اینترفیسهاست؛ با اضافهشدن اینترفیس جدید به یک Zone، Policyهای آن Zone بهطور خودانی روی ترافیک آن اعمال میشود. برای مسیر مهاجرت از ASA به Firepower میتوانید راهنمای مهاجرت از ASA به Firepower Threat Defense را مطالعه کنید.
برای اغلب سازمانهای متوسط، 4 تا 6 Zone (Inside، Server، DMZ، Outside، Guest و در صورت نیاز VPN) نقطه شروع منطقی است. تعداد بیشتر فقط زمانی توجیه دارد که سطح اعتماد یا الزامات انطباق واقعاً متفاوت باشند.
Zone-Based Architecture در Cisco Firepower چارچوبی ساختاریافته برای طراحی Policyهای امنیتی است که تمرکز را از IPهای پراکنده به سطح اعتماد و نقش شبکه منتقل میکند؛ نتیجهاش Policy سادهتر، امنیت بیشتر و مدیریت آسانتر است. اگر این معماری از ابتدا درست طراحی شود، توسعه شبکه در آینده بدون افزایش پیچیدگی انجام میشود؛ اما اگر بدون تحلیل اولیه اجرا شود، همان مشکلات گذشته در قالب جدید تکرار خواهند شد. مسیر عملی همان است که در این مقاله دیدید: تحلیل داراییها، تعریف Security Zone در FMC، نگاشت تکبهتک اینترفیسها، طراحی Access Control Policy مبتنی بر Zone و اعمال هدفمند قابلیتهای NGFW روی هر مسیر.