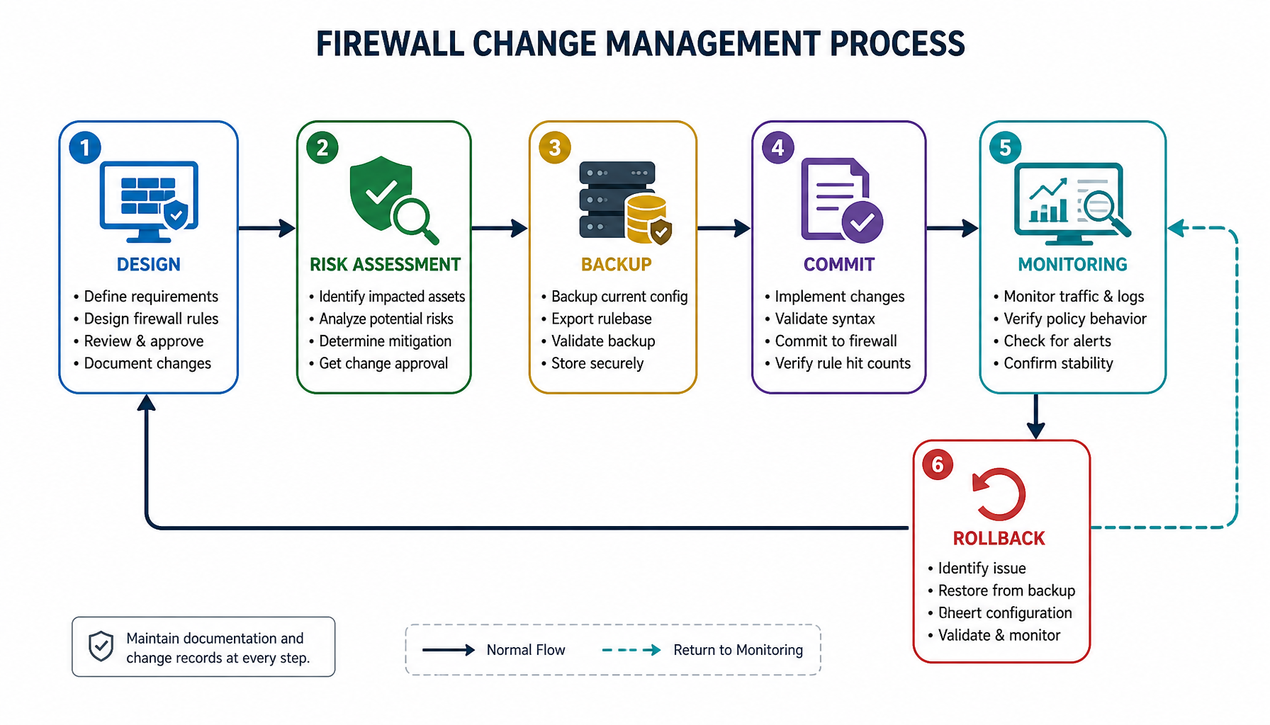
مدیریت تغییر فایروال پالو آلتو فراتر از یک فرآیند اداری است؛ به دلیل ماهیت Session-Based این فایروالها، هر تغییری حتی میتواند با تأخیر و فقط روی Sessionهای جدید اثر خود را نشان دهد. راهکار درست شامل تفکیک تغییرات پرریسک و کمریسک، طراحی Change و تعیین دامنه اثر پیش از اجرا، گرفتن Backup قابل Restore، بازبینی خلاصه تغییرات قبل از Commit و مانیتورینگ ترافیک پس از اعمال است. اگر تازه با فایروال پالو آلتو آشنا شدهاید، پیشنهاد میکنیم مطلب طراحی معماری DMZ با فایروال پالو آلتو را نیز مطالعه کنید تا تصویر کلیتری از اثر تغییرات بر سرویسهای منتشرشده داشته باشید.
در فایروالهای Palo Alto Networks، Change Management بهمعنای مدیریت آگاهانه تغییر در منطق تصمیمگیری Sessionهاست، نه صرفاً ثبت درخواست تغییر. هر تغییراتی که Commit میشود، مستقیم یا غیرمستقیم روی نحوه ساخته شدن Sessionها، انتخاب Policy، اعمال NAT، شناسایی Application و در نهایت عبور یا قطع ترافیک اثر میگذارد. همین موضوع باعث میشود مدیریت تغییر در فایروال Palo Alto ماهیتی عمیقاً فنی و مهندسی داشته باشد.
نکته کلیدی، رفتار Sessionمحور این فایروالهاست. بسیاری از تغییرات فقط روی Sessionهای جدید اثر میگذارند و Sessionهای موجود با منطق قبلی ادامه پیدا میکنند. در نتیجه ممکن است یک تغییر ساعتها بعد و فقط برای بخشی از کاربران خودش را نشان دهد. فرآیند مدیریت تغییر باید این واقعیت را از ابتدا در نظر بگیرد و پایش پس از تغییر را بخشی از خود فرآیند بداند، نه کاری اضافی.
از نگاه پالو آلتو، تغییر یعنی تغییر در Context امنیتی. جابهجایی ترتیب Policy میتواند باعث شود ترافیکی که قبلاً با یک Rule محدود Match میشد، حالا با Rule عمومیتری عبور کند. یا یک تغییر ظاهراً ساده در NAT میتواند Zone خروجی را تغییر دهد و کل Policy Match را تحت تأثیر قرار دهد. به همین دلیل هر تغییر باید با درک زنجیره کامل تصمیمگیری فایروال انجام شود، نه بهصورت نقطهای و ایزوله.
همه تغییرات ریسک یکسانی ندارند. برخورد یکسان با تمام Changeها معمولاً یا به فرآیندهای بیشازحد سنگین منجر میشود یا باعث سادهانگاری در تغییرات حساس. تفکیک آگاهانه، تعادل بین سرعت و پایداری را برقرار میکند و به تیم فنی کمک میکند فرآیند متناسب با هر تغییر را انتخاب کند.
تغییرات پرریسک معمولاً آنهایی هستند که حجم زیادی از ترافیک را تحت تأثیر قرار میدهند یا منطق اصلی تصمیمگیری فایروال را تغییر میدهند:
در مقابل، تغییرات کمریسک دامنه اثر محدودی دارند: اضافه کردن یک Rule مشخص برای یک سرویس خاص، تعریف یک Object جدید بدون تغییر در Ruleهای موجود یا فعالسازی لاگ روی یک Policy. البته ریسک فقط به نوع تغییر وابسته نیست؛ اضافه کردن Rule جدید در یک Policy خلوت کمریسک است، اما همان تغییر در یک Policy شلوغ و پیچیده میتواند رفتار غیرمنتظره ایجاد کند. ارزیابی ریسک همیشه باید Context فعلی شبکه را لحاظ کند.
در محیطهای Enterprise این تفکیک معمولاً بهصورت رسمی مستند میشود. هر تغییر قبل از اجرا در یکی از این دو دسته قرار میگیرد و فرآیند اجرا، تأیید و مانیتورینگ بر اساس همان دسته تعیین میشود. این کار مدیریت تغییر را از فرآیندی سلیقهای و فردمحور به چارچوبی قابل تکرار و قابل اعتماد تبدیل میکند.
بیشترین خطاها نه در لحظه Commit، بلکه در مرحله طراحی رخ میدهند. طراحی Change یعنی پاسخ دادن به این سؤال قبل از هر اقدامی: «این تغییر دقیقاً چه چیزی را، در کجا و با چه پیامدی تغییر میدهد؟» شروع کانفیگ بدون این شفافیت، یکی از رایجترین دلایل ایجاد Incident در محیطهای Production است.
در مرحله طراحی باید دامنه اثر تغییر شفاف مشخص شود: Zoneهای درگیر، Ruleهایی که ممکن است تحت تأثیر قرار بگیرند، NATها، مسیرهای Routing و حتی Sessionهای فعال. اضافه کردن Rule جدید فقط بهمعنای اجازه دادن به یک ترافیک نیست؛ باید بررسی شود این Rule در چه ترتیبی قرار میگیرد، آیا Ruleهای پایینتر را Shadow میکند یا خودش توسط Ruleهای بالاتر پوشانده میشود. برای پردازش بهتر این تحلیل، مطلب پاکسازی Ruleهای غیرضروری در فایروال پالو آلتو دید خوبی به شما میدهد.
طراحی Change همچنین بهمعنای شبیهسازی ذهنی مسیر ترافیک است. قبل از Commit، مسیر یک Packet فرضی از Source تا Destination بررسی میشود و تصمیمهای فایروال در هر مرحله تحلیل میشود: Route Lookup، Zone تعیینشده، NAT اعمالشده، Security Policy Match و Security Profileهای فعال. این تمرین ساده بسیاری از خطاهای طراحی را قبل از رسیدن به Production آشکار میکند.
دو خروجی دیگر مرحله طراحی حیاتی هستند:
Backup قبل از Change یک توصیه احتیاطی نیست، بلکه بخش جدانشدنی از فرآیند مدیریت تغییر در فایروال پالو آلتو است. حتی تغییراتی که ظاهراً ساده و کمریسکاند میتوانند رفتار غیرمنتظره ایجاد کنند و Backup تنها نقطه بازگشت مطمئن در چنین شرایطی است.
اشتباه رایج این است که Backup صرفاً فایلی آرشیوی دیده شود. در مدیریت تغییر حرفهای، Backup یک ابزار عملیاتی است؛ باید مشخص باشد دقیقاً از کدام وضعیت گرفته شده، قابل Restore است و با نسخه PAN-OS فعلی سازگار است. Backupی که تست نشده باشد، در لحظه بحران ارزشی نخواهد داشت.
اهمیت Backup بهدلیل ماهیت Sessionمحور فایروال دوچندان میشود. چون برخی تغییرات فقط روی Sessionهای جدید اثر میگذارند، ممکن است چند دقیقه یا حتی چند ساعت بعد متوجه مشکل شوید. در چنین شرایطی Backup به شما امکان میدهد بدون تحلیل طولانی در فضای اضطراری، سریعاً به وضعیت پایدار قبلی بازگردید.
یک نکته عملی: Backup بدون برنامه Rollback یک دارایی نیمهکاره است. قبل از اجرای Change باید مشخص باشد در صورت نیاز به بازگشت، از کدام Backup استفاده میشود و چه اقداماتی لازم است تا سرویسها به حالت عادی برگردند. این شفافیت در زمان Incident تفاوت بزرگی ایجاد میکند.
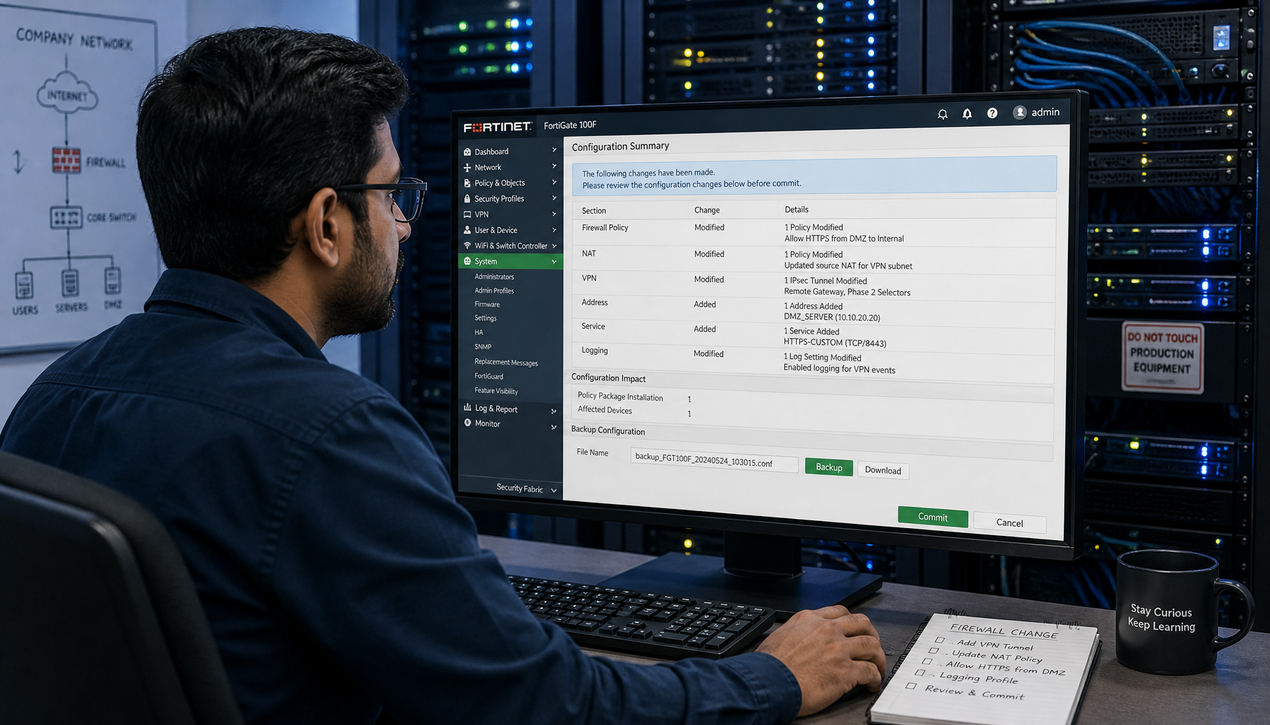
Commit نقطهای است که تغییرات واقعاً وارد منطق تصمیمگیری فایروال میشوند. یکی از بدترین عادتها، Commit سریع بدون بازبینی نهایی است. گاهی تغییرات ناخواسته یا نیمهتمام نیز همراه با Change اصلی Commit میشوند و ساعاتی بعد بهصورت یک رفتار غیرمنتظره ظاهر میشوند.
قبل از Commit، دقیقاً بررسی کنید چه چیزهایی در لیست تغییرات قرار گرفتهاند. بازبینی خلاصه (Summary) تغییرات قبل از Commit یکی از سادهترین و در عین حال مؤثرترین Best Practiceهاست. اگر از CLI استفاده میکنید، میتوانید با دستور زیر وضعیت تغییرات اعمالنشده را قبل از Commit بررسی کنید:
این دستور فقط فهرست تنظیمات پیکربندی را برای بازبینی نمایش میدهد و تغییری اعمال نمیکند. برای آشنایی عمیقتر با محیط خط فرمان، مقاله استفاده از CLI در فایروال پالو آلتو منبع مناسبی است. به یاد داشته باشید که هر نمونه فرمان باید ابتدا در محیط آزمایشی یا Lab بررسی شود و هرگز بدون تأیید کارشناس روی تجهیزات Production اجرا نشود.
همه تغییرات نباید در هر زمانی انجام شوند. مدیریت تغییر موفق، زمان را بهعنوان یک پارامتر امنیتی در نظر میگیرد. تغییرات پرریسک باید در بازههایی انجام شوند که کمترین اثر را روی کاربران و سرویسها دارند و در عین حال تیم فنی بهطور کامل در دسترس است.
انجام تغییر حساس در ساعات اوج کاری یا بدون حضور تیم پشتیبان، یکی از رایجترین دلایل طولانی شدن Incidentهاست. وقتی تغییر پرریسک در نیمهشب و با تنها یک کارشناس روی_shift اجرا میشود، کوچکترین مشکل پیشبینینشده میتواند تا صبح روز بعد سرویسها را مختل کند. برنامهریزی زمانی درست به معنای انتخاب پنجره نگهداری (Maintenance Window) مصوب، اطلاعرسانی قبلی به ذینفعان و اطمینان از حضور حداقل دو نفر از تیم فنی است.
Change با Commit تمام نمیشود. به دلیل رفتار Sessionمحور پالو آلتو، اثر کامل یک تغییر ممکن است فقط پس از برقراری Sessionهای جدید قابل مشاهده باشد. به همین دلیل، بررسی Traffic Log، Session Browser و رفتار سرویسها بعد از Change بخشی از خود فرآیند مدیریت تغییر است.
در بسیاری از موارد واقعی، مشکل نه در خود تغییر، بلکه در تأخیر در تشخیص اثر آن بوده است. مانیتورینگ فعال، زمان واکنش را بهشدت کاهش میدهد. برای این کار، مقاله تحلیل Session و ترافیک زنده در فایروال پالو آلتو مراحل عملی بررسی Session Browser و فیلترکردن لاگها را بهصورت گامبهگام توضیح میدهد.
یک چکلیست ساده برای بازه پایش بعد از تغییر میتواند شامل موارد زیر باشد:
تغییر بدون مستندات، یک بدهی فنی برای آینده است. هر Change باید دلیل، دامنه اثر، اجراکننده، تاریخ و نتیجه پایش خود را داشته باشد. این مستندات در Troubleshootingهای آینده و Auditهای امنیتی ارزش حیاتی دارند؛ وقتی شش ماه بعد مشخص شود یک Rule خاص چرا اضافه شده، پاسخ باید در سند Change موجود باشد، نه در حافظه یک فرد.
در محیطهای بالغ، مستندسازی Change بخشی از فرآیند رسمی است، نه کاری اختیاری بعد از انجام تغییر. حداقل محتوای یک مستند Change خوب شامل این موارد است: شرح مشکل یا نیاز، دامنه اثر تعیینشده، تغییرات دقیق انجامشده، Backup مورد استفاده، نتیجه پایش پس از تغییر و وضعیت نهایی (موفق، Rollback شده یا نیازمند پیگیری).
در محیطهای چندفایرواله، مدیریت تغییر بدون Panorama بهسرعت پیچیده و پرریسک میشود. وقتی چند فایروال وجود دارد و هر کدام جداگانه مدیریت میشوند، احتمال ناهماهنگی Policyها، فراموش شدن تغییر در یکی از دستگاهها و Rollback ناقص بهشدت افزایش مییابد.
Panorama امکان اعمال کنترلشده تغییر، مشاهده تأثیر آن روی چندین فایروال بهصورت همزمان و استانداردسازی فرآیند Commit را فراهم میکند. با Push انتخابی به Device Groupها و Templateهای مشخص، میتوان تغییر را ابتدا روی بخشی از محیط اعمال کرد و پس از تأیید، به بقیه گسترش داد. برای آشنایی با قابلیتهای این پلتفرم، مقاله معرفی Panorama و مدیریت متمرکز فایروالهای پالو آلتو را بخوانید.
نکته مهم درباره Backup در محیطهای Panoramaمحور این است که Change ممکن است همزمان روی چندین فایروال اعمال شود و اثر آن گسترده باشد. Backup هماهنگ از Panorama و فایروالهای زیرمجموعه تضمین میکند در صورت نیاز، کل معماری قابل بازیابی باشد، نه فقط یک بخش از آن. استفاده از Panorama باعث میشود مدیریت تغییر از یک فرآیند فردمحور به فرآیندی سازمانی و قابل حسابرسی تبدیل شود.
نه لزوماً. به دلیل ماهیت Session-Based، بسیاری از تغییرات فقط روی Sessionهای جدید اثر میگذارند و Sessionهای موجود با منطق قبلی ادامه پیدا میکنند. به همین دلیل اثر یک تغییر ممکن است با تأخیر و بهصورت تدریجی ظاهر شود و پایش پس از Change ضروری است.
تغییراتی که روی حجم زیادی از ترافیک اثر میگذارند یا منطق اصلی تصمیمگیری را تغییر میدهند: جابهجایی ترتیب Policy، تغییر NATهای فعال، Zone Mapping، Routing و تنظیمات HA. تغییرات با دامنه اثر محدود مانند افزودن یک Rule مشخص یا تعریف Object جدید میتوانند با فرآیند سبکتری اجرا شوند.
بله. حتی تغییرات ظاهراً ساده میتوانند رفتار غیرمنتظره ایجاد کنند و Backup تنها نقطه بازگشت مطمئن است. مهم این است که Backup قابل Restore باشد، با نسخه PAN-OS فعلی سازگار باشد و برنامه Rollback آن از قبل مشخص شده باشد.
مدیریت تغییر فایروال پالو آلتو یک مهارت فنی صرف نیست؛ یک رویکرد مهندسی است که ترکیبی از طراحی، تحلیل، نظم عملیاتی و تجربه میطلبد. تفاوت بین یک تغییر موفق و یک Incident پرهزینه، اغلب در جزئیاتی نهفته است: تفکیک درست ریسک، شبیهسازی مسیر ترافیک قبل از Commit، Backup قابل Restore، بازبینی خلاصه تغییرات، انتخاب پنجره زمانی مناسب و پایش Sessionها بعد از تغییر.
این اصول را میتوان در هفت محور خلاصه کرد: درک ماهیت Sessionمحور تغییرات، دستهبندی ریسک، طراحی و تعیین دامنه اثر، Backup و Rollback Plan، Commit آگاهانه، زمانبندی هوشمندانه و مانیتورینگ و مستندسازی. سازمانهایی که این چارچوب را بهصورت رسمی و تکرارپذیر اجرا میکنند، تغییرات فایروال را از یک منبع دائمی استرس و ریسک به فرآیندی کنترلشده و قابل اعتماد تبدیل میکنند.