گزارش مدیریتی فایروال پالو آلتو یعنی ترجمه دادههای فنی لاگهای Threat و Traffic به چند شاخص کلیدی (KPI) قابل فهم برای مدیریت ارشد، همراه با روند زمانی و ارتباط با ریسک کسبوکار. فرآیند کار شامل چهار گام است: انتخاب KPIهای مرتبط با ریسک، استخراج دادهها از فایروال یا Panorama (در سازمانهای چند-فایروالی)، سادهسازی بصری با نمودارهای تکپیام، و ارائه با ساختار ثابت و تکرارپذیر. پیشنیاز اصلی، داشتن ثبت لاگ فعال و در صورت امکان مدیریت متمرکز با Panorama است. برای سازمانهایی که در مرحله خرید تجهیزات هستند هم، مرور مشخصات و قیمت فایروال پالو آلتو پیش از طراحی چرخه گزارشدهی ضروری است.
یکی از ریشهایترین چالشها در گزارش دهی امنیت شبکه به مدیران، تفاوت بنیادین بین نگاه فنی و مدیریتی به دادههاست. کارشناسان فنی با لاگها، Ruleها، Sessionها و Signatureها سروکار دارند؛ دادههایی که برای Troubleshooting و بهینهسازی Policy ضروریاند اما اگر بدون ترجمه به مدیریت ارائه شوند، بیشتر موجب سردرگمی میشوند تا تصمیمسازی.
نگاه فنی بر «چگونه» تمرکز دارد: چگونه حمله انجام شده، کدام Rule آن را Block کرده و کدام Application درگیر بوده است. در مقابل، نگاه مدیریتی بر «اثر» تمرکز میکند: آیا حمله متوقف شده؟ روند تهدیدات صعودی است یا نزولی؟ آیا سرویسهای حیاتی در معرض ریسکاند؟ مدیر ارشد معمولاً نه زمان بررسی جزئیات فنی را دارد و نه تصمیمهایش بر اساس این جزئیات گرفته میشود.
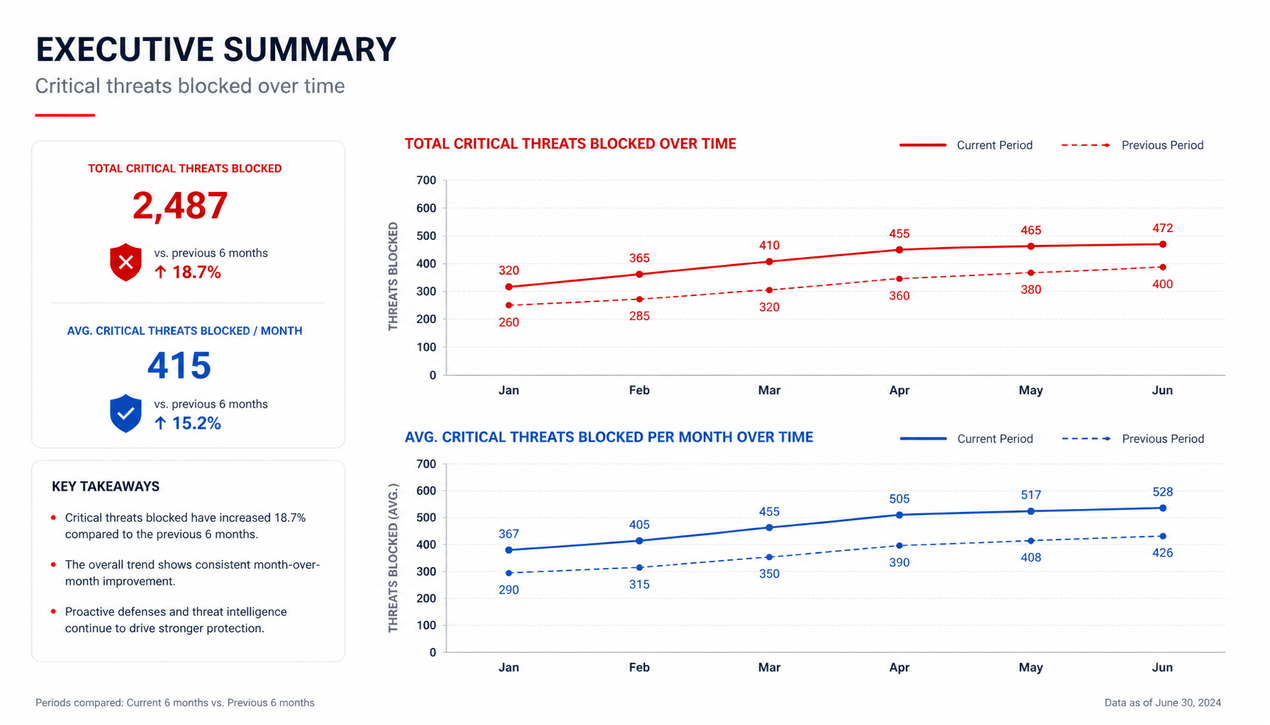
اشتباه رایج زمانی رستخیز میکند که تیم فنی تصور میکند با افزودن جزئیات، گزارش «قویتر» میشود. در واقعیت از دید مدیریتی، گزارش قوی گزارشی است که پیچیدگی را پنهان کرده و پیام را شفاف منتقل کند. لیست کردن دهها نوع Threat یا نام Signatureها ارزش مدیریتی ندارد؛ اما دستهبندی آنها به بحرانی، متوسط و کمریسک و نمایش روند آنها در زمان، کاملاً تصمیمساز است.
نکته مهم دیگر این است که داده فنی ذاتاً لحظهای است، اما مدیریت به روند علاقهمند است. یک Incident بهتنهایی شاید نگرانکننده نباشد، اما اگر در حال تکرار یا رشد باشد، به یک ریسک راهبردی تبدیل میشود. گزارش مدیریتی موظف است این گذار از «رویداد» به «روند» را انجام دهد و این کار بدون تغییر زاویه نگاه ممکن نیست.
انتخاب شاخص های کلیدی امنیت KPI درست، مهمترین بخش تهیه گزارش امنیتی برای مدیریت ارشد است، چون تمام پیام گزارش حول همین شاخصها شکل میگیرد. فایروالهای پالو آلتو دادههای فراوانی تولید میکنند اما تنها بخش کوچکی از آن برای مدیریت معنا دارد. KPI خوب شاخصی است که وضعیت امنیت را در یک نگاه خلاصه کند و به تصمیمگیری کمک نماید.
شاخصهایی که نشان میدهند چه تهدیداتی متوجه سازمان بوده و با چه شدتی مدیریت شدهاند، بیشترین ارزش را دارند. برای مثال، تعداد تهدیدات مسدودشده در کنار سطح Severity آنها، تصویر روشنی از میزان فشار تهدید و اثربخشی کنترلها میدهد. در مقابل، تعداد کل لاگها یا Sessionها بدون Context معمولاً ارزش تصمیمسازی ندارد.
یک عدد بهتنهایی بدون مقایسه زمانی معنا پیدا نمیکند. گزارش باید نشان دهد وضعیت نسبت به دورههای قبل بهتر شده یا بدتر. افزایش تدریجی حملات به یک سرویس خاص یا کاهش نرخ موفقیت Block تهدیدات، اطلاعاتی هستند که مستقیماً توجه مدیریت را جلب میکنند.
اگر برای فهم یک شاخص لازم باشد چند پاراگراف توضیح فنی ارائه شود، آن شاخص برای گزارش مدیریتی مناسب نیست. شاخصهایی مانند «درصد ترافیک مسدودشده بهدلیل تهدیدات بحرانی» یا «تعداد سرویسهای اینترنتی در معرض حمله فعال» نمونههایی از KPIهای قابل فهماند. همچنین باید از شاخصهایی که صرفاً فعالیت را نشان میدهند نه اثربخشی — مانند «تعداد Ruleهای فایروال» یا «تعداد تغییرات انجامشده» — پرهیز کرد، مگر آنکه در بستر کاهش ریسک قرار بگیرند.
همه تهدیدات ارزش یکسانی ندارند. حمله به یک سرویس کماهمیت با حمله به سامانه حیاتی تفاوت اساسی دارد. KPIهایی که مشخص میکنند کدام سرویسها یا بخشها بیشتر هدف حمله بودهاند، به مدیریت کمک میکنند منابع را هدفمندتر تخصیص دهد. اگر در سازمان چند برند فایروال وجود دارد و مقایسه اثربخشی آنها مطرح است، مقاله مقایسه فنی فایروال پالو آلتو با FortiGate دادههای خوبی برای چارچوب مقایسه فراهم میکند.
لاگها ماده خام گزارش هستند، نه خود گزارش. در فایروال پالو آلتو، لاگهای Threat، Traffic، URL و WildFire هرکدام بخشی از تصویر امنیتی را تکمیل میکنند، اما در گزارش مدیریتی نباید خام نمایش داده شوند. بهجای آن، الگوها استخراج شوند: چه نوع تهدیداتی بیشترین تکرار را دارند؟ حملات بیشتر متوجه سرویسهای اینترنتی است یا کاربران داخلی؟ حملات Block شدهاند یا فقط Alert شدهاند؟ این پرسشها همان چیزی است که مدیریت انتظار پاسخ آنها را دارد.
یک نکته عملی مهم: کیفیت گزارش تا حد زیادی به کیفیت تنظیمات فایروال بستگی دارد. اگر پروفایلهای امنیتی بهدرستی فعال نباشند یا لاگدهی ناقص باشد، هر گزارشی بر بستر داده ناقص ساخته میشود. برای اطمینان از این پیشنیاز، مرور چکلیست امنیتی Hardening فایروال پالو آلتو بعد از نصب اولیه پیش از شروع چرخه گزارشدهی توصیه میشود.
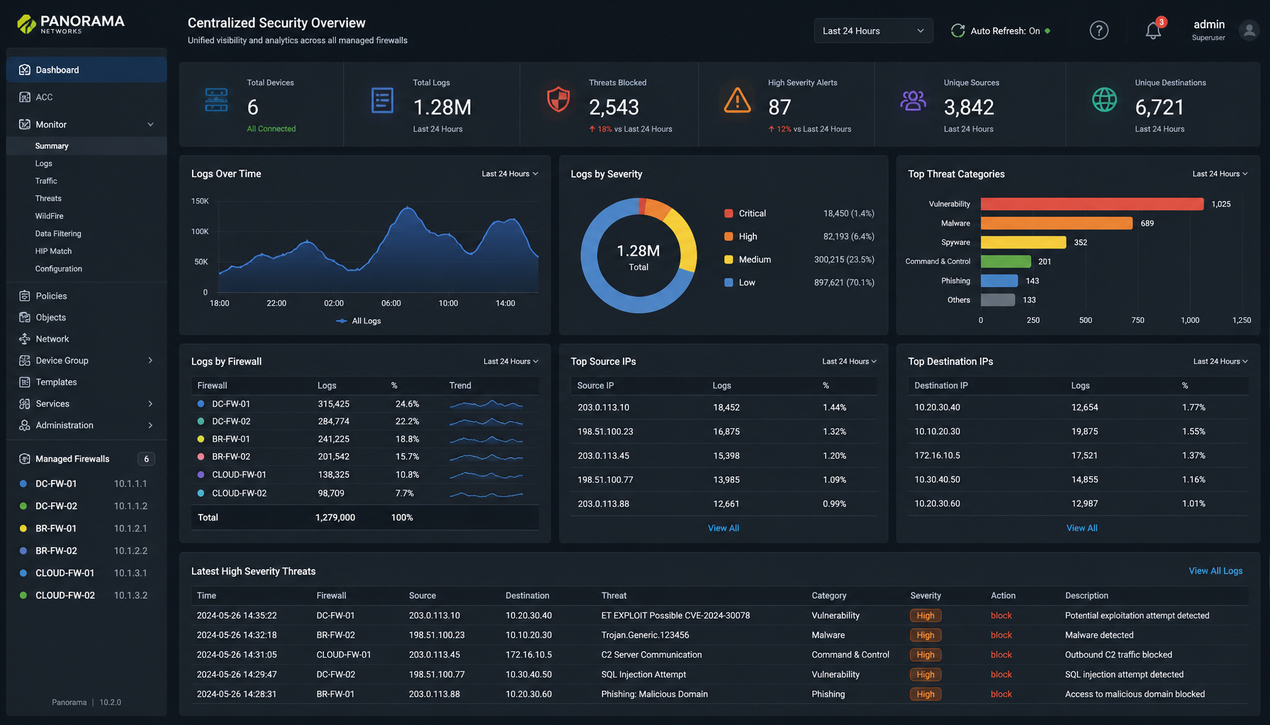
در سازمانهایی که بیش از یک فایروال دارند، تهیه گزارش مدیریتی بدون دید متمرکز عملاً به یک تمرین ناقص تبدیل میشود. گزارش گرفتن جداگانه از هر فایروال، حتی اگر از نظر فنی دقیق باشد، تصویر واقعی وضعیت امنیت سازمان را نشان نمیدهد. Panorama دقیقاً این خلأ را پر میکند و نقش ستون فقرات داشبورد مدیریتی فایروال پالو آلتو را ایفا میکند.
Panorama با تجمیع لاگها از تمام فایروالها، تحلیل امنیت را در سطح «سازمان» ممکن میسازد، نه صرفاً یک سایت یا یک سرویس. این موضوع اهمیت دارد چون تهدیدات مدرن اغلب پراکنده و تدریجی ظاهر میشوند؛ حملهای که در نگاه محلی کماهمیت بهنظر میرسد، وقتی در چند سایت تکرار شود معنای کاملاً متفاوتی پیدا میکند.
از منظر گزارشدهی، Panorama این امکان را میدهد که KPIها بهصورت یکپارچه محاسبه شوند. بهجای «این فایروال امن است» میتوان گفت «وضعیت امنیت کل سازمان در این بازه زمانی چگونه بوده است». همچنین یکنواختی گزارشها حفظ میشود: وقتی گزارشها از Panorama استخراج میشوند، ساختار، تعاریف و شاخصها ثابت میمانند و گزارشهای ماهانه یا فصلی قابل مقایسه میشوند. بدون این ثبات، هر گزارش ممکن است بر اساس تنظیمات متفاوتی تهیه شود و ارزش تحلیلی آن از بین برود.
در گزارشهای مدیریتی، نحوه ارائه اطلاعات بهاندازه خود اطلاعات اهمیت دارد. مدیران ارشد معمولاً زمان محدودی دارند و انتظار میرود پیام اصلی در چند دقیقه اول منتقل شود. نمودارها ابزار ترجمه داده به معنا هستند: یک نمودار روند ماهانه تهدیدات بحرانی بسیار گویاتر از چند صفحه آمار خام است و مدیریت با دیدن آن سریعاً متوجه میشود وضعیت رو به بهبود است یا نیازمند اقدام.
سادگی در اینجا بهمعنای حذف پیام نیست، بلکه حذف پیچیدگی غیرضروری است. هر نمودار باید فقط یک پیام اصلی و یک سؤال مشخص را پاسخ دهد، نه چند سؤال همزمان. ترکیب چند شاخص نامرتبط در یک نمودار یا محورهای پیچیده باعث میشود مخاطب تمرکز خود را از دست بدهد.
در استفاده از رنگها و مقیاسها هم دقت لازم است. رنگها باید برای تفکیک سطح ریسک یا تغییر وضعیت به کار روند، نه تزئین؛ نمایش تهدیدات بحرانی با رنگی که بصری هشدار میدهد، توجه مدیریت را بهدرستی هدایت میکند، اما رنگآمیزی بیشازحد پیام را مخدوش میسازد. نتیجه نهایی این است که مدیریت بدون نیاز به درک جزئیات فنی میتواند درباره وضعیت گفتگو و تصمیمگیری کند — دقیقاً کاری که یک جلسه مدیریتی از گزارش انتظار دارد.
یکی از نقاط ضعف رایج گزارشهای امنیتی این است که ارتباطشان با کسبوکار مشخص نیست. گزارش مدیریتی باید نشان دهد تهدیدات شناساییشده چه تأثیری میتوانستند روی سرویسها، مشتریان یا اعتبار سازمان داشته باشند. برای مثال، بهجای «5000 حمله SQL Injection مسدود شد»، بهتر است گفته شود «5000 تلاش برای دسترسی غیرمجاز به پایگاه دادههای حیاتی مسدود شد که میتوانست منجر به افشای اطلاعات شود». این ترجمه فنی به زبان کسبوکار، ارزش واقعی گزارش را نمایان میکند.
یک گزارش مدیریتی خوب ساختاری ساده و قابل پیشبینی دارد:
این ساختار باعث میشود مدیرانی که زمان کمی دارند فقط خلاصه را بخوانند و علاقهمندان وارد جزئیات بیشتری شوند. گزارش نباید خواننده را مجبور کند همه صفحات را برای فهم پیام اصلی مطالعه کند.
گزارش مدیریتی نباید یک کار دستی و اتفاقی باشد. ارزش واقعی زمانی ایجاد میشود که گزارشها بهصورت منظم، با ساختار ثابت و قابل مقایسه تهیه شوند؛ این تکرارپذیری به مدیریت امکان میدهد تغییرات را سریع تشخیص دهد و تصمیمهای مبتنی بر داده بگیرد. در سازمانهای بالغ، گزارشهای ماهانه یا فصلی امنیتی بخشی از چرخه مدیریت ریسک هستند، نه خروجی جانبی تیم فنی.
یک منبع رایج تخریب کیفیت گزارشها، خطای پیکربندی فایروال است؛ Ruleهای ناقص یا پروفایلهای امنیتی اشتباه میتوانند دادههای گزارش را مخدوش کنند. برای کاهش این ریسک، مرور خطاهای رایج کانفیگ فایروال پالو آلتو و روشهای عیبیابی آنها کمک میکند پیش از دوره گزارشدهی، مشکلات احتمالی شناسایی و برطرف شوند.
برای اکثر سازمانها، گزارش ماهانه تعادل خوبی بین بهروزبودن داده و معناداری روند ایجاد میکند. گزارش فصلی برای تصمیمهای راهبردی و بودجهای مناسبتر است. در دورههای حساس مثل کمپینهای فعال یا پس از رخداد امنیتی، گزارشهای موردی و کوتاهتر هم توصیه میشود.
بله، اگر فقط یک فایروال دارید، استخراج داده از خود دستگاه کافی است. اما با چند فایروال، گزارشدهی بدون Panorama به جمعآوری و تلفیق دستی داده از منابع مختلف منجر میشود که هم دقت را کاهش میدهد و هم زمان تهیه را بهطور محسوسی افزایش میدهد.
معمولاً بین 5 تا 8 شاخص. تعداد بیشتر از این، تمرکز گزارش را از بین میبرد. بهتر است شاخصها در سه دسته جای بگیرند: سطح تهدید، اثربخشی کنترلها و وضعیت داراییهای حیاتی.
خیر. گزارش مدیریتی لایهای بالاتر از گزارش فنی است و تصویر کلی را برای تصمیمسازی نشان میدهد. تیم فنی همچنان به گزارشهای تفصیلی برای عیبیابی و بهینهسازی Policy نیاز دارد؛ هر دو گزارش باید بهصورت موازی و همخوان تولید شوند.
تهیه گزارش مدیریتی فایروال پالو آلتو صرفاً استخراج داده نیست؛ یک فرآیند ترجمه است: ترجمه دادههای فنی پیچیده به تصویری شفاف، قابل فهم و تصمیمساز برای مدیریت ارشد. تفاوت یک گزارش متوسط و یک گزارش مؤثر دقیقاً در همین توانایی نهفته است.
مسیر عملی خلاصه میشود در: انتخاب KPIهای مرتبط با ریسک و داراییهای حیاتی، استخراج الگوها از لاگها بهجای نمایش خام آنها، استفاده از Panorama برای دید یکپارچه سازمانی، سادهسازی بصری با نمودارهای تکپیام، و حفظ ساختار ثابت در طول زمان. سازمانی که این چرخه را بهدرستی اجرا کند، نهتنها گزارشهای قابل ارائه به مدیریت دارد، بلکه پایهای دادهمحور برای کل چرخه مدیریت ریسک امنیتی ساخته است. در صورت تمایل به گسترش این چرخه به سمت تشخیص و پاسخ هوشمندتر، مقاله هوش مصنوعی در امنیت شبکه با Cortex XDR ادامه منطقی این مسیر را نشان میدهد.