مهاجرت از ASA به Cisco Firepower Threat Defense با یک تصمیم راهبردی شروع میشود، نه با یک دستور: وضعیت فعلی ASA مستند و تحلیل میشود، مدل مهاجرت (In-Place یا Parallel) انتخاب میگردد، Policy بر پایه Zone و Application بازطراحی میشود و در پایان با تست مرحلهای و برنامه Rollback عملیات Cutover انجام میگیرد. پیشنیاز اصلی، سازگاری سختافزار با ایمیج FTD، دسترسی به FMC و نگهداشتن نسخه پشتیبان کانفیگ است. برای مرور پیشنیازهای فنی، آموزش نصب و راهاندازی Cisco Firepower Threat Defense و سایر مقالات امنیت شبکه را ببینید.
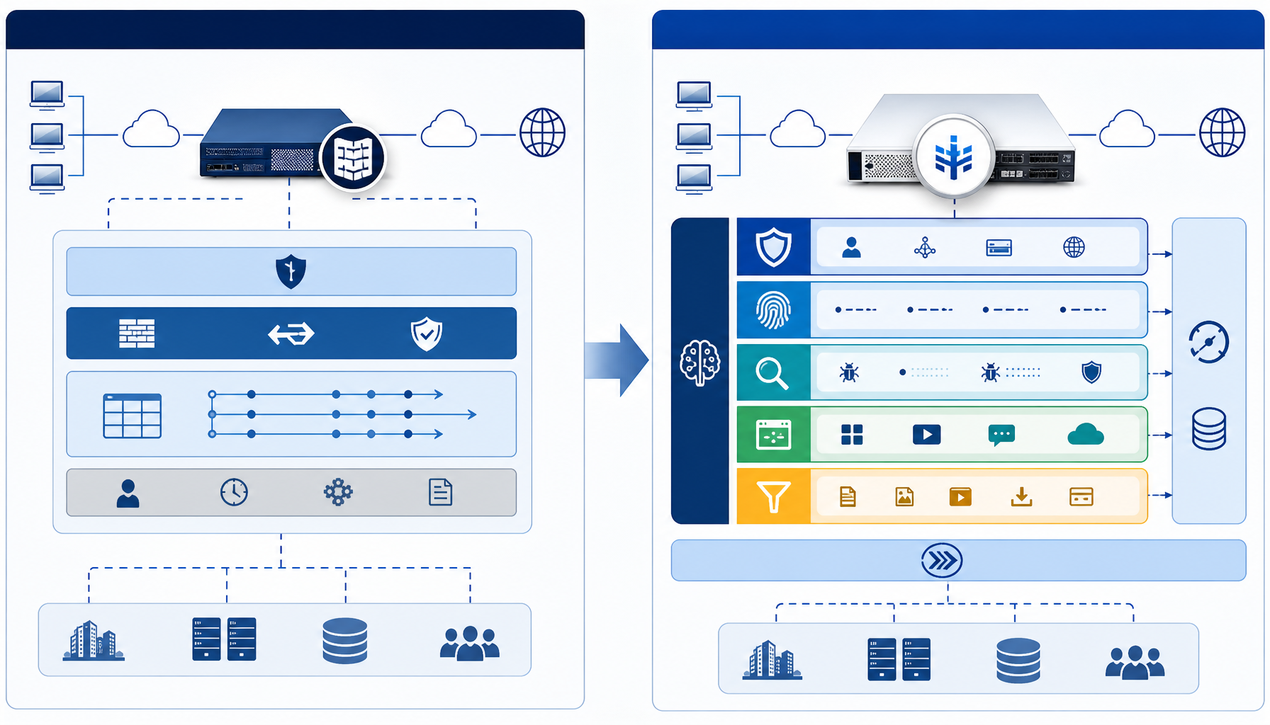
در ASA کلاسیک، تصمیم امنیتی عمدتاً در لایه 3 و 4 گرفته میشود: ACL بر اساس Source، Destination و Port نوشته میشود، NAT ساختار مستقل خود را دارد و IPS در قالب ماژول یا سرویس جداگانه عمل میکند. هر قابلیت تا حد زیادی مستقل پیکربندی میشود و رشد تدریجی سازمان معمولاً به ACLهای طولانی و تکراری میرسد.
در FTD، Access Control Policy یک ACL ساده نیست؛ یک نقطه تصمیمگیری متمرکز است که همزمان Zone، آدرس، Application، هویت کاربر، دستهبندی URL و Intrusion Policy را در نظر میگیرد. ترافیک پس از عبور از NAT و Access Control میتواند وارد موتور تحلیل Snort شود و بازرسی تا لایه 7 ادامه یابد. به همین دلیل FTD ذاتاً لایه 7 محور است، نه صرفاً یک فایروال Stateful پیشرفته.
تفاوت دوم در مدل تغییر است. در ASA تغییرات معمولاً از CLI اعمال و بلافاصله فعال میشوند، اما در FTD سیاستها در Cisco Firepower Management Center تعریف و سپس Deploy میگردند. این مدل Deployمحور، Change Management را کنترلپذیرتر میکند، ولی اگر فراموش شود، Policy روی دستگاه اعمال نمیشود؛ یکی از خطاهای پرتکرار در روزهای اول کار با FTD.
بیشترین خطاهای مهاجرت در روز Cutover رخ نمیدهد، بلکه در مرحله ارزیابی ریشه دارد. تا زمانی که تصویر دقیقی از ACLها، NATها، Objectها، VPNها و مسیرهای مسیریابی نداشته باشید، طراحی Policy جدید روی حدس بنا میشود و نتیجه آن یا قطعی سرویس است یا قواعدی بازتر از وضعیت قبل.
اولین گام، تهیه نسخه پشتیبان از کانفیگ و سپس مرور ساختاریافته آن است. برای این کار از دستورهای فقطخواندنی ASA استفاده کنید و خروجی را در یک سند مستندسازی ثبت کنید؛ نیازی به تغییر کانفیگ فعال نیست.
در مستندسازی باید مشخص کنید چند ACL فعال وجود دارد، چه تعداد Rule در هر ACL تعریف شده، چه Network Object و Object Group استفاده میشود، ترتیب NAT Rules چگونه است و کدام Tunnelهای VPN واقعاً در حال سرویسدهی هستند. تجربه پروژهها نشان میدهد بخش قابلتوجهی از Ruleها مربوط به پروژههای پایانیافتهاند و هرگز حذف نشدهاند.
نمونه ساختاری که باید عیناً ثبت شود، ترکیب Object و NAT است؛ چون در FTD همین منطق به شکل Object-Based و در قالب سیاست NAT بازنویسی میشود:
پرسشهایی که در این مرحله باید پاسخ بگیرند: آیا در Policy جایی Any Any وجود دارد؟ کدام NATها برای DMZ فعال است؟ آیا NAT Exemption برای VPN درست طراحی شده؟ کدام سرورها از اینترنت قابل دسترسیاند و دلیل آن چیست؟ پاسخ این پرسشها مستقیماً به طراحی Access Control Policy جدید تبدیل میشود.
انتخاب سختافزار بر اساس دیتاشیت، رایجترین اشتباه ظرفیتی است. باید Peak Traffic، تعداد Concurrent Session، سهم ترافیک رمزنگاریشده و نرخ Session Creation واقعی بررسی شود. اگر قرار است SSL Inspection در FTD فعال شود، بار پردازشی بهشکل محسوسی افزایش مییابد و باید ظرفیت متناسب دیده شود.
همچنین سازگاری نسخه فعلی ASA با ابزار مهاجرت را بررسی کنید؛ برخی نسخههای قدیمی برای تولید خروجی درست نیاز به Upgrade موقت دارند. فراموش نکنید که همه مدلهای ASA ایمیج FTD نمیپذیرند و در برخی موارد مهاجرت In-Place عملاً ممکن نیست.
| موضوع | ASA کلاسیک | Cisco FTD |
|---|---|---|
| مدل Policy | ACL خطی بر پایه L3/L4 | Access Control Policy مبتنی بر Zone، Application، User و URL |
| مدل تغییر | اعمال فوری از CLI | تعریف در FMC و سپس Deploy |
| عمق بازرسی | Stateful Firewall، IPS جداگانه | موتور Snort با تشخیص Application و Threat |
| VPN | AnyConnect و Site-to-Site روی همان دستگاه | مدیریت از FMC، با سیاستهای جداگانه |
| ساختار طراحی | رشد تدریجی ACLها | Object-Based و Zone-Based |
نتیجه عملی این تفاوتها ساده است: تبدیل خطبهخط ACL به Rule در FTD، معماری NGFW تولید نمیکند. اگر فقط قواعد قدیمی منتقل شوند، نه از Application Control استفاده شده و نه از URL Filtering و SSL Inspection. مهاجرت باید فرصت طراحی Zone-Based Architecture با استفاده از Cisco Firepower در نظر گرفته شود.
در این روش همان دستگاه ASA با ایمیج FTD بازنویسی میشود، مشروط بر آنکه مدل سختافزار از FTD پشتیبانی کند. پس از تغییر ایمیج، دستگاه به FMC اضافه و Policy جدید Deploy میشود. مزیت آن حذف هزینه سختافزار جدید و تغییر نکردن توپولوژی شبکه است.
ریسک این روش بالاست: در لحظه تغییر ایمیج، دستگاه از مدار خارج میشود و Downtime اجتنابناپذیر است. امکان تست موازی وجود ندارد و بازگشت به وضعیت قبلی نیازمند بارگذاری مجدد ایمیج ASA و کانفیگ پشتیبان است. این مدل معمولاً برای سازمانهای کوچک یا محیطهایی با سرویس غیرحیاتی انتخاب میشود.
در رویکرد موازی، یک دستگاه FTD جدید در کنار ASA نصب و به FMC متصل میشود. Policyها طراحی و تست میشوند و تنها پس از تأیید، ترافیک در یک بازه زمانی مشخص از ASA به FTD منتقل میگردد. مزیت اصلی، کاهش ریسک و امکان بازگشت سریع است.
این روش فضای بازطراحی هم میدهد: بهجای انتقال مستقیم ACLها میتوان Policy جدید را بر پایه Zone و Application ساخت. هزینه آن تهیه سختافزار اضافه و هماهنگی دقیق برای Cutover است؛ در پروژههای سازمانی این هزینه معمولاً در برابر کاهش ریسک قابل توجیه است.
در بسیاری از پروژهها ترکیبی از دو روش پاسخ میدهد: ابتدا FTD جدید در کنار ASA راهاندازی میشود، سپس سرویسهای کمحساسیت مانند یکی از لینکهای اینترنت به آن منتقل میشوند و پس از تثبیت رفتار، سرویسهای حیاتی جابهجا میگردند. این انتقال مرحلهای، سطح ریسک را بهمراتب پایینتر میآورد.
سیسکو ابزاری برای تبدیل کانفیگ ASA به ساختار FTD ارائه میدهد که ACLها، NATها و Objectها را به Object و Access Control Policy در FMC تبدیل میکند. این ابزار نقطه شروع خوبی است، اما خروجی آن هرگز نباید بدون بازبینی روی محیط عملیاتی Deploy شود.
برخی قابلیتها در تبدیل کامل منتقل نمیشوند؛ Policy Routing، بخشی از تنظیمات VPN، حالتهای خاص NAT و برخی تنظیمات پیشرفته رابطها نمونههایی از این موارد هستند. علاوه بر این، ابزار ساختار قدیمی را بازتولید میکند، نه ساختار مطلوب. بنابراین خروجی ابزار را بهعنوان پیشنویس ببینید، آن را پاکسازی و بر اساس Zone بازنویسی کنید.
هدف مهاجرت نباید فقط «کار کردن» باشد؛ باید سطح امنیت و Visibility هم بهبود پیدا کند. بازطراحی Policy دقیقاً همان بخشی است که این بهبود را ایجاد میکند و بدون آن، فقط یک فایروال گرانتر با همان قواعد قدیمی خواهید داشت.
Ruleهای تکراری و بلااستفاده حذف شوند، قواعد Any Any بازبینی و تا حد امکان محدود شوند، در مسیرهای اینترنتی Application Control اضافه گردد و برای مسیرهای پرریسک Intrusion Policy فعال شود. در این مرحله، طراحی Policy های امنیتی مبتنی بر Application در Cisco Firepower کمک میکند بهجای بستن پورتها، رفتار واقعی برنامهها کنترل شود.
نکته طراحی مهم: در ASA بسیاری از قواعد بر اساس IP نوشته شدهاند، در حالی که در FTD میتوان همان نیاز را با ترکیب Zone، Application و User Identity پیاده کرد. این تغییر رویکرد، تعداد Ruleها را کاهش میدهد و نگهداری بلندمدت را سادهتر میکند.
در Site-to-Site VPN باید Encryption Domain هر Tunnel دقیقاً بررسی شود، چون هر تغییر کوچک در آن باعث میشود ترافیک وارد Tunnel نشود. در ASA معافیت NAT معمولاً با Identity NAT تعریف میشود، اما در FTD این کار از طریق سیاست NAT و بر پایه Network Object انجام میگیرد؛ همین تفاوت، منبع خطاهای رایج پس از مهاجرت است.
برای Remote Access VPN، اگر AnyConnect روی ASA استفاده میشده، همان سرویس روی FTD قابل پیادهسازی است، اما Profile و سیاستهای آن از FMC مدیریت میشود. توصیه عملی این است که در روش موازی، ابتدا Tunnelهای کماهمیت منتقل و تست شوند و سپس Tunnelهای حیاتی جابهجا گردند. پیش از Cutover، هر Tunnel باید با ترافیک واقعی تست شود.
تست پیش از جایگزینی کامل، باید سناریوهای واقعی کسبوکار را پوشش دهد، نه فقط Ping و Trace. فهرست حداقلی تست عبارت است از: دسترسی کاربران به اینترنت، دسترسی به سرویسهای Publish شده در DMZ، عملکرد Site-to-Site VPN، Remote Access VPN با یک گروه کوچک آزمایشی، Latency و Throughput، ثبت Eventهای IPS و Application Detection، ارسال Log به Syslog یا SIEM و در صورت وجود HA، تست Failover.
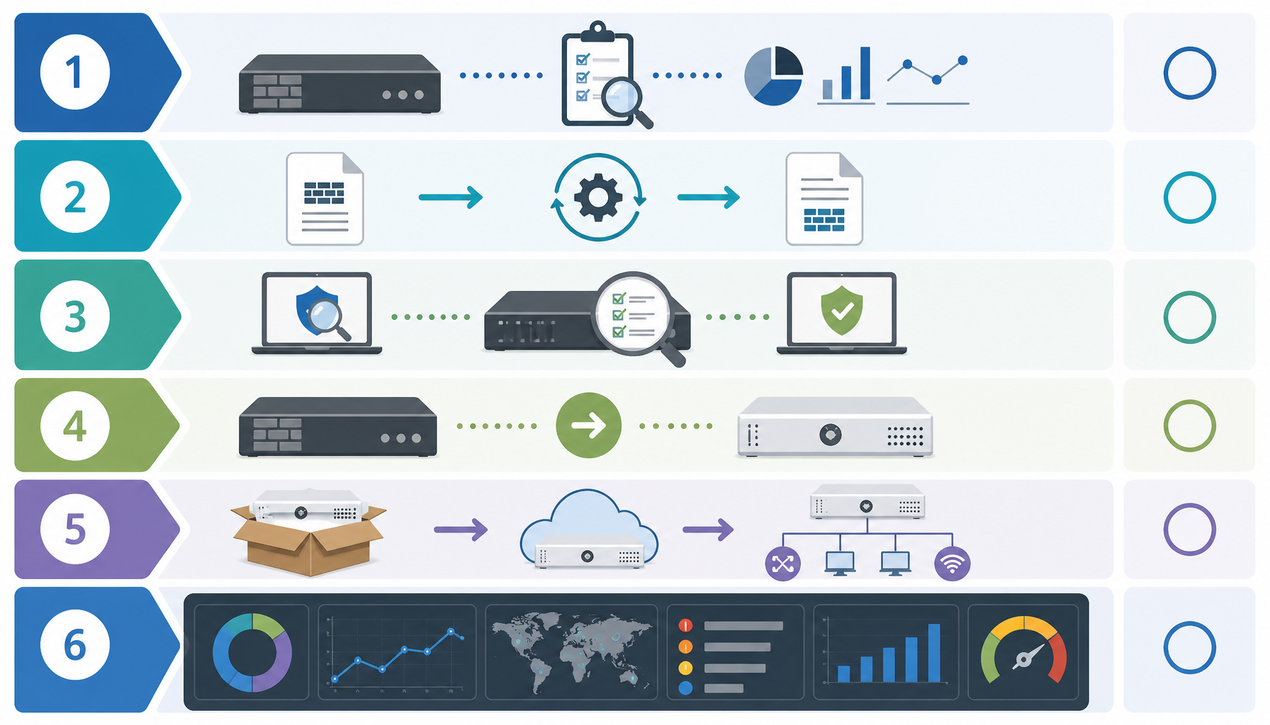
در روش موازی، ترافیک را میتوان مرحلهای منتقل کرد: ابتدا یک لینک، سپس سرویسهای DMZ، سپس VPNها. برای بررسی وضعیت دستگاه FTD از دستورهای فقطخواندنی زیر استفاده کنید و برای اعمال سیاستها، همیشه مسیر Policies و سپس دکمه Deploy در FMC را طی کنید.
برنامه Rollback باید پیش از Cutover نوشته شده باشد: نسخه پشتیبان کانفیگ ASA، ایمیج ASA، دسترسی Out-of-Band و پنجره زمانی مشخص برای بازگشت. در عمل، ASA پس از Cutover چند روز در مدار نمانده اما آماده بهرهبرداری نگه داشته میشود تا در صورت بروز مشکل، بازگشت در کمترین زمان ممکن انجام گیرد.
سازمانی را در نظر بگیرید با حدود 400 کاربر، دو لینک اینترنت، چند Site-to-Site VPN، Remote Access VPN برای کاربران دورکار، چند سرور Publish شده در DMZ، نزدیک به 300 Rule در ACL و ترکیبی از Static و Dynamic NAT. در تحلیل اولیه مشخص میشود حدود 60 Rule بلااستفاده و چند NAT مربوط به پروژههای قدیمی هنوز فعال هستند.
این موارد پیش از هر اقدام حذف و مستند میشوند. چون قرار است Application Control و IPS برای نخستین بار فعال شوند، سختافزار با ظرفیت بالاتر انتخاب میگردد تا در آینده با فعالسازی SSL Inspection گلوگاه ایجاد نشود. مدل Parallel انتخاب میشود و Access Control Policy جدید بر پایه سه Zone یعنی Outside، DMZ و Inside طراحی میگردد.
انتقال در سه مرحله انجام میشود: یکی از لینکهای اینترنت، سپس سرورهای DMZ و در پایان VPNها. پس از چند روز پایداری، ترافیک کامل به FTD منتقل و ASA برای Rollback نگه داشته میشود. برای همسانسازی این مرحله با اصول بهرهبرداری، مرور پیادهسازی High Availability در فایروالهای سیسکو ASA و Firepower مفید است.
پرتکرارترین مشکل، تفاوت در ترتیب پردازش NAT و Access Control است که باعث میشود برخی سرویسها در ASA کار کنند اما در FTD پاسخ نگیرند. مورد دوم، عدم تطابق Objectها پس از مهاجرت است؛ Objectهای تکراری با نامهای مشابه، به Ruleهای اشتباه منتهی میشوند.
فراموش کردن Deploy در FMC، سومین چالش شایع است: سیاست در FMC تغییر کرده اما روی دستگاه فعال نشده است. کمبود ظرفیت سختافزاری هنگام فعالسازی SSL Inspection و وجود Ruleهای مستندنشده نیز دو مورد بعدی هستند. برای پیشگیری از این خطاها، مرور اشتباهات رایج در کانفیگ Cisco ASA و Firepower در فاز طراحی توصیه میشود.
مهاجرت از ASA به Cisco Firepower Threat Defense یک پروژه صرفاً فنی نیست؛ بازطراحی معماری امنیتی است. تفاوت در مدل مدیریت، ساختار Policy و قابلیتهای NGFW باید پیش از شروع درک شده باشد، وگرنه نتیجه چیزی جز انتقال دشواریها نخواهد بود.
اگر مهاجرت بهصورت برنامهریزیشده، مرحلهای و همراه با پاکسازی و بازبینی Policy انجام شود، میتواند سطح امنیت، Visibility و کنترل تغییرات را بهطور محسوسی ارتقا دهد. کلید موفقیت در سه چیز خلاصه میشود: مستندسازی دقیق وضعیت فعلی، انتخاب مدل مهاجرت متناسب با تحمل Downtime سازمان و تست واقعی هر سرویس پیش از Cutover نهایی.
خیر. زبان و ساختار کانفیگ FTD متفاوت است. از ابزار مهاجرت سیسکو برای تولید پیشنویس استفاده کنید، سپس خروجی را بازبینی و بر اساس Zone و Application بازنویسی نمایید.
خیر. فقط مدلهایی که ایمیج FTD برای آنها منتشر شده است قابلیت تبدیل دارند. اگر مدل شما پشتیبانی نشود، تنها گزینه، مهاجرت به دستگاه جدید بهصورت موازی است.
عدد ثابتی وجود ندارد. معیار منطقی این است که همه سرویسهای حیاتی حداقل یک چرخه کاری کامل، شامل ساعات اوج ترافیک، روی FTD آزمایش شده باشند.
توصیه نمیشود. ASA را با کانفیگ و ایمیج سالم برای چند روز در حالت آماده نگه دارید تا در صورت بروز مشکل، بازگشت سریع ممکن باشد.