طراحی Policy مبتنی بر Application در Cisco Firepower یعنی تصمیم Allow یا Block را بر اساس هویت واقعی اپلیکیشن بگیرید، نه شماره پورت؛ کاری که در قالب Access Control Policy و از طریق Cisco Firepower Management Center (FMC) انجام میشود. مسیر درست چهار گام دارد: تحلیل گزارشهای Application، لایهبندی Ruleها از خاص به عمومی، ترکیب کنترل اپلیکیشن با Intrusion Policy و سپس Monitor و Tuning پس از Deploy. برای نتیجه پایدار، Signatureها باید بهروز باشند، Logging فعال باشد و ظرفیت سختافزار فایروال سیسکو با حجم ترافیک و عمق تحلیل متناسب انتخاب شود.
برای اینکه Policyها را درست طراحی کنید، ابتدا باید بدانید تشخیص اپلیکیشن در Firepower دقیقاً کجا اتفاق میافتد. Application Visibility and Control یا AVC بخشی از موتور تحلیل لایه 7 در Cisco Firepower Threat Defense است و در چارچوب Access Control Policy اجرا میشود؛ یعنی قابلیتی جدا از فایروال نیست، بلکه در همان مسیر تصمیمگیری امنیتی قرار دارد. وقتی یک Session وارد دستگاه میشود، ابتدا مراحل پایه مانند Route Lookup و NAT طی میشود و بعد Access Control Policy تعیین میکند که ترافیک اصولاً مجاز است یا خیر.
اگر Rule مربوطه اجازه تحلیل لایه Application را بدهد، موتور شناسایی وارد عمل میشود و اپلیکیشن را نه فقط بر اساس پورت، بلکه با تکیه بر Signatureهای رفتاری، الگوهای پروتکل و ویژگیهای خاص هر سرویس تشخیص میدهد. مثال ملموس: دو سرویس مختلف هر دو از پورت 443 استفاده میکنند؛ در مدل سنتی هر دو HTTPS محسوب میشوند، اما AVC تشخیص میدهد یکی Microsoft Teams است، دیگری Dropbox و سومی اپلیکیشنی ناشناس که از HTTPS برای تونلسازی استفاده میکند. طبق مستندات رسمی Application Control در Cisco Secure Firewall، این تشخیص به Detectorهایی تکیه دارد که سیسکو بهصورت دورهای بهروزرسانی میکند.
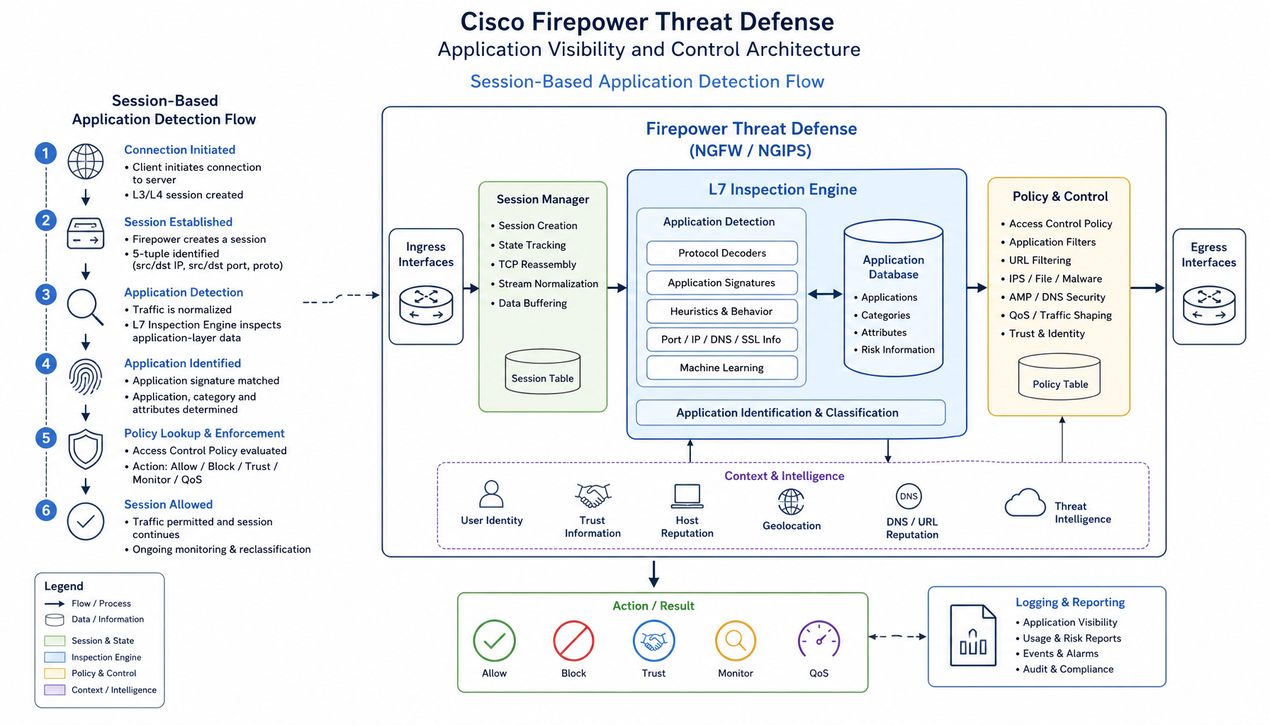
نکته تعیینکننده در طراحی، Session-Based بودن تشخیص است. اپلیکیشن معمولاً در همان ابتدای Session شناسایی نمیشود؛ سیستم ابتدا Session را موقتاً Allow میکند تا اطلاعات کافی جمع شود و اگر اپلیکیشن شناساییشده با Policy مغایرت داشت، Session را Reset یا Block میکند. بنابراین Ruleهای مبتنی بر Application را باید با دید Session-Based بنویسید نه Packet-Based و عبور چند بسته اول اتصال را رفتاری طبیعی تلقی کنید؛ این موضوع در ارزیابی اثربخشی سیاست هم باید لحاظ شود.
دو نکته تکمیلی اهمیت دارد. اول، اپلیکیشنهای رمزنگاریشده: حتی بدون SSL Decryption، در بسیاری از موارد تشخیص در سطح SNI یا الگوهای اولیه اتصال ممکن است؛ اما برای اپلیکیشنهایی که رفتار خود را پنهان میکنند، SSL Inspection دقت را بالا میبرد، به شرطی که ظرفیت سختافزار و سیاستهای حریم خصوصی سازمان اجازه بدهد. دوم، تمام دستهبندی، تعریف Rule و گزارشگیری از طریق FMC انجام میشود؛ در آنجا میتوانید اپلیکیشنها را با دستههایی مانند Collaboration، Streaming، File Sharing یا High Risk فیلتر کنید و سهم هر کدام از پهنای باند را ببینید.
در سیاستنویسی سنتی، Ruleها بر اساس IP، Port و Protocol نوشته میشدند؛ مدلی زمانی جواب میداد که هر سرویس روی پورت پیشفرض خودش اجرا میشد و سیسکو هنوز فهرست این پورتها را در مستندات پورتهای پیشفرض اپلیکیشن در Cisco Secure Firewall نگه میدارد. اما امروز سرویسهای سازمانی، از نرمافزارهای تحت وب گرفته تا ابزارهای Cloud، تقریباً همه روی پورتهای عمومی 80 و 443 میآیند و بسیاری از آنها از رمزنگاری و تونلسازی برای عبور از کنترلهای ساده بهره میگیرند. با اتکای صرف به پورت، عملاً کنترلی بر رفتار واقعی کاربران نخواهید داشت.
در عمل، کنترل اپلیکیشن در فایروال فایرپاور سیسکو سیاستنویسی را از یک فهرست خشک پورتها به مدیریت رفتار واقعی شبکه تبدیل میکند. این تغییر نگاه، پنج مزیت مشخص برای تیم شبکه و امنیت ایجاد میکند که در ادامه فهرست شدهاند و هر کدام مستقیماً روی کیفیت تصمیمهای Allow و Block اثر میگذارند:
از منظر زیرساخت هم FTD باید بین لایه دسترسی کاربران و لبه اینترنت قرار بگیرد تا ترافیک همه Subnetها را ببیند. انتخاب سوئیچ لایه دسترسی به اندازه هر واحد بستگی دارد: در بخشهای اصلی و واحدهای بزرگ میتوانید از سوئیچ 72 پورت سیسکو استفاده کنید، در نقاط پرتراکم سوئیچ 32 پورت سیسکو انتخاب رایجتری است و برای واحدهای کوچک و نقاط کمکاربر، سوئیچ 12 پورت سیسکو یا سوئیچ 8 پورت سیسکو تعادل بهتری بین تعداد پورت و هزینه ایجاد میکند.
سه محدودیت را از ابتدا در طراحی لحاظ کنید: تشخیص Session-Based است و ممکن است چند بسته اول یک اتصال قبل از تکمیل شناسایی عبور کند؛ اپلیکیشنهای رمزنگاریشده بدون SSL Inspection ممکن است بهدرستی شناسایی نشوند؛ و در محیطهای پرترافیک، تحلیل عمیق روی همه Ruleها میتواند مصرف CPU را بالا ببرد. Block کردن بدون تحلیل کافی هم ریسک اختلال در سرویسهای حیاتی را به همراه دارد؛ به همین دلیل توصیه میشود سیاست مرحلهای و بر پایه داده واقعی اعمال شود.
قبل از نوشتن هر Rule سختگیرانه، باید بدانید کاربران واقعاً از چه اپلیکیشنهایی استفاده میکنند. در FMC به بخش Analysis و سپس گزارشهای Applications بروید. این گزارشها نشان میدهند کدام اپلیکیشنها بیشترین مصرف را دارند، چه اپلیکیشنهای ناشناختهای در شبکه فعالاند و چه کاربرانی بیشترین حجم ترافیک را تولید میکنند. بدون این تصویر اولیه، هر تصمیم Block صرفاً یک حدس است و احتمال قطع ناخواسته یک سرویس حیاتی را بالا میبرد.
در عمل، سادهترین روش جمعآوری داده این است که فعلاً یک Rule کلی Allow از inside به outside با Logging فعال داشته باشید و 2 تا 3 هفته گزارش Application جمع کنید. در این بازه، تیم امنیت فهرست اپلیکیشنهای ضروری کسبوکار را از موارد مصرف غیرضروری جدا میکند. همین فهرست، مبنای لایهبندی Policy در گام بعدی خواهد بود.
در این گام، اصل حیاتی ترتیب Ruleهاست: Ruleهای خاص و محدودکننده در بالا و Ruleهای عمومی در پایین؛ چون ارزیابی ترافیک از بالا به پایین انجام میشود و اولین تطبیق، اقدام را تعیین میکند. اگر Rule عمومی بالاتر قرار بگیرد، ترافیک با همان Rule تطبیق میکند و Ruleهای دقیقتر پایینتر هرگز ارزیابی نمیشوند. ساختار پیشنهادی برای اغلب سازمانها چنین است:
مسیر اجرا در FMC: از منوی Policies وارد Access Control شوید، Policy مربوط به دستگاه را باز کنید و یک Rule جدید اضافه کنید. ابتدا Zone و Network Objectهای سمت Source و Destination را تعیین کنید، بعد شرط Applications را فعال کرده و اپلیکیشنهای مدنظر را انتخاب کنید؛ بهجای اپلیکیشن تک، میتوانید از دستهها و فیلترهایی مانند High Risk یا Streaming استفاده کنید. برای Ruleهای مهم، در تنظیمات Logging گزینه Log at End of Connection را فعال کنید و در پایان با Deploy، تغییرات را روی FTD اعمال کنید.
مجاز دانستن یک اپلیکیشن نباید به معنای رها کردن آن باشد. در همان Access Control Rule میتوانید Intrusion Policy را فعال کنید تا رفتار داخل اپلیکیشن هم پایش شود. مثال: طبق سیاست سازمان، Dropbox مجاز است، اما اگر در همان Session تلاشی برای Exploit یا رفتار مشکوک دیده شود، ترافیک شناسایی و مسدود میشود. این ترکیب یک دفاع چندلایه میسازد: اپلیکیشن از نظر نام مجاز است، اما رفتارش همچنان تحت نظر موتور تشخیص نفوذ قرار دارد.
در هر شبکهای بخشی از ترافیک بهصورت Unknown Application شناسایی میشود؛ علت میتواند اپلیکیشن جدید، نسخه بهروزرسانیشده یک سرویس آشنا یا تونلسازی ترافیک باشد. الگوی درست این است که این ترافیک ابتدا در حالت Monitor قرار بگیرد و پس از بررسی گزارشها تصمیم گرفته شود، نه Block کامل از همان اول. با پایش چند هفتهای مشخص میشود کدام موارد اپلیکیشن مشروع و هنوز بدون Signature بهروز هستند و کدامها واقعاً پرریسکاند؛ لیست Allow و Block را بر همین اساس تفکیک کنید.
فرض کنید سازمانی متوسط با حدود 250 کاربر دارید که اینترنت مرکزی آن از طریق یک دستگاه Cisco Firepower Threat Defense تأمین میشود و مدیریتش با FMC است. کاربران واحدهای مالی، منابع انسانی، IT و بازاریابیاند و همه از یک Subnet مشترک به اینترنت دسترسی دارند. گزارشهای اولیه Application نشان میدهد بیشترین مصرف پهنای باند مربوط به Streaming Media، سرویسهای اشتراک فایل عمومی و چند ابزار Remote Access غیرمجاز است؛ در مقابل، سرویسهای Collaboration مانند Microsoft Teams و ابزارهای Cloud سازمانی برای عملیات روزانه حیاتیاند.
هدف، Block کردن یکجای همه اپلیکیشنهای غیرضروری نیست؛ رویکرد مهندسی، تحلیل و سپس لایهبندی است. ابتدا همان Rule کلی Allow با Logging برای بازه 2 تا 3 هفته اجرا میشود و بعد ساختار Policy شکل میگیرد: Rule اول، Allow اپلیکیشنهای حیاتی مانند Microsoft 365 و سرویسهای مالی؛ Rule دوم، Allow اپلیکیشنهای عمومی کمریسک با Logging روشن؛ Rule سوم، Block اپلیکیشنهای پرریسک مانند برخی ابزارهای Anonymous Proxy و File Sharing عمومی؛ و Rule پایانی، Monitor برای اپلیکیشنهای Unknown.
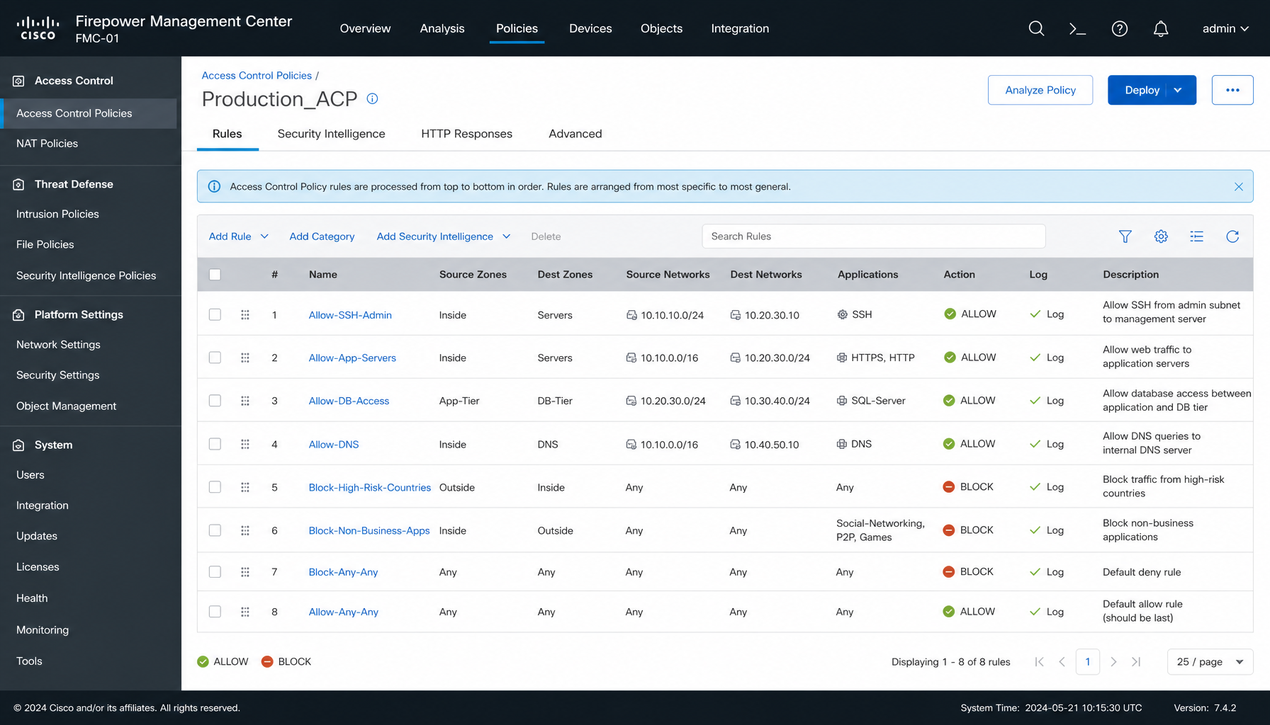
برای واحد بازاریابی که به شبکههای اجتماعی نیاز دارد، یک Rule جداگانه بر اساس User یا Network Object تعریف میشود تا فقط گروه Marketing بتواند اپلیکیشنهای Social Media را استفاده کند و سایر کاربران در صورت تلاش، Block شوند؛ برای شرط User، فعال بودن Identity Policy لازم است. چون اپلیکیشنهای Streaming بیشترین فشار را در ساعات کاری میسازند، یک Rule با شرط زمان اضافه میشود که Streaming را از ساعت 8 تا 16 مسدود و خارج از این بازه باز میگذارد.
پس از Deploy، تیم IT روزانه Eventها را در FMC بررسی میکند. طبیعی است که در هفتههای اول برخی False Positiveها یا اپلیکیشنهای مشروع در دسته Unknown دیده شوند؛ در مرحله Tuning، موارد موردنیاز به لیست Allow اضافه و موارد پرریسک به Block منتقل میشوند. حدود یک ماه بعد، ساختار Policy پایدار میشود: پهنای باند کنترل شده، اپلیکیشنهای پرریسک مسدود و سرویسهای حیاتی در دسترساند و مهمتر از همه، تیم امنیت دید دقیقی از رفتار اپلیکیشنها در شبکه دارد.
بله، در بسیاری از موارد. تشخیص در سطح SNI و الگوهای اولیه حتی روی ترافیک رمزنگاریشده انجام میشود و بسیاری از اپلیکیشنهای شناختهشده بدون Decryption شناسایی میشوند. برای اپلیکیشنهایی که رفتار خود را پنهان میکنند، SSL Inspection دقت را افزایش میدهد؛ اما تصمیم به فعالسازی آن باید با در نظر گرفتن ظرفیت سختافزار و سیاستهای حریم خصوصی سازمان گرفته شود.
چون تشخیص اپلیکیشن Session-Based است: سیستم ابتدا Session را موقتاً Allow میکند تا اطلاعات کافی برای شناسایی جمع شود و سپس در صورت مغایرت با Policy، Session را Reset یا Block میکند. عبور چند بسته اول اتصال بخشی ذاتی این معماری است و اثربخشی سیاست باید با همین درک سنجیده شود.
خیر. Block کامل Unknown بدون تحلیل میتواند سرویسهای مشروع را مختل کند، چون ممکن است اپلیکیشن جدید یا نسخه بهروزرسانیشده یک سرویس آشنا در این دسته بیفتد. الگوی درست، Monitor کردن و تصمیمگیری پس از تحلیل است؛ پس از تفکیک موارد مشروع از پرریسک، Allow یا Block بهصورت هدفمند اعمال میشود.
در Ruleهای Port-Based تصمیم بر اساس IP و شماره پورت گرفته میشود؛ در نتیجه همه سرویسهایی که از پورت 443 استفاده میکنند یکسان دیده میشوند. در کنترل مبتنی بر اپلیکیشن، تصمیم بر اساس ماهیت واقعی ترافیک گرفته میشود و سیستم بین Microsoft Teams، Dropbox و یک تونل ناشناس روی همان پورت تفاوت میگذارد.
طراحی Policy مبتنی بر Application در Cisco Firepower در واقع حرکت از امنیت مبتنی بر پورت به امنیت مبتنی بر Context است. این رویکرد کنترل دقیقتر، کاهش سطح حمله، اجرای سیاستهای سازمانی و دید شفاف از رفتار شبکه را همزمان فراهم میکند؛ اما فقط وقتی پایدار میشود که مرحلهای اجرا شود: تحلیل، طراحی، Deploy و Tuning. اگر بدون تحلیل اولیه سراغ آن بروید، احتمال اختلال در سرویسهای حیاتی بالاست؛ با چرخه پایش و اصلاح، AVC به یکی از مؤثرترین ابزارهای مدیریت امنیت شبکه تبدیل میشود.
در ادامه این مسیر میتوانید سیاست اپلیکیشن را با Ruleهای مبتنی بر کاربر و گروه ترکیب کنید تا تصمیم Allow و Block همزمان به هویت کاربر و اپلیکیشن گره بخورد؛ در این حالت فعال بودن Identity Policy پیشنیاز است. وینو سرور با تمرکز بر Cisco Firepower و طراحی Policyهای پیشرفته امنیتی، مرجعی برای تحلیل ترافیک، لایهبندی Ruleها و Tuning پس از Deploy است؛ همان جاهایی که تفاوت یک سیاست پایدار با یک سیاست دردسرساز شکل میگیرد.