پیادهسازی NGIPS روی Cisco Firepower فرایندی 4 مرحلهای است: انتخاب یا ساخت Intrusion Policy در FMC، اتصال آن به Rule مربوطه در Access Control Policy با Action اولیه Detect، تحلیل Intrusion Eventها برای Tuning و سپس بهروزرسانی مستمر VDB و SRU. این مسیر فقط زمانی نتیجه میدهد که Threat License معتبر باشد، ظرفیت دستگاه از نظر IPS Throughput با حجم ترافیک سازگار باشد و زیرساخت فیزیکی — از جایگیری صحیح FTD در رک شبکه تا اتصال اینترفیسها به سوئیچ شبکه با کابلکشی سالم — از قبل آماده شده باشد.
درک جایگاه NGIPS در معماری Firepower
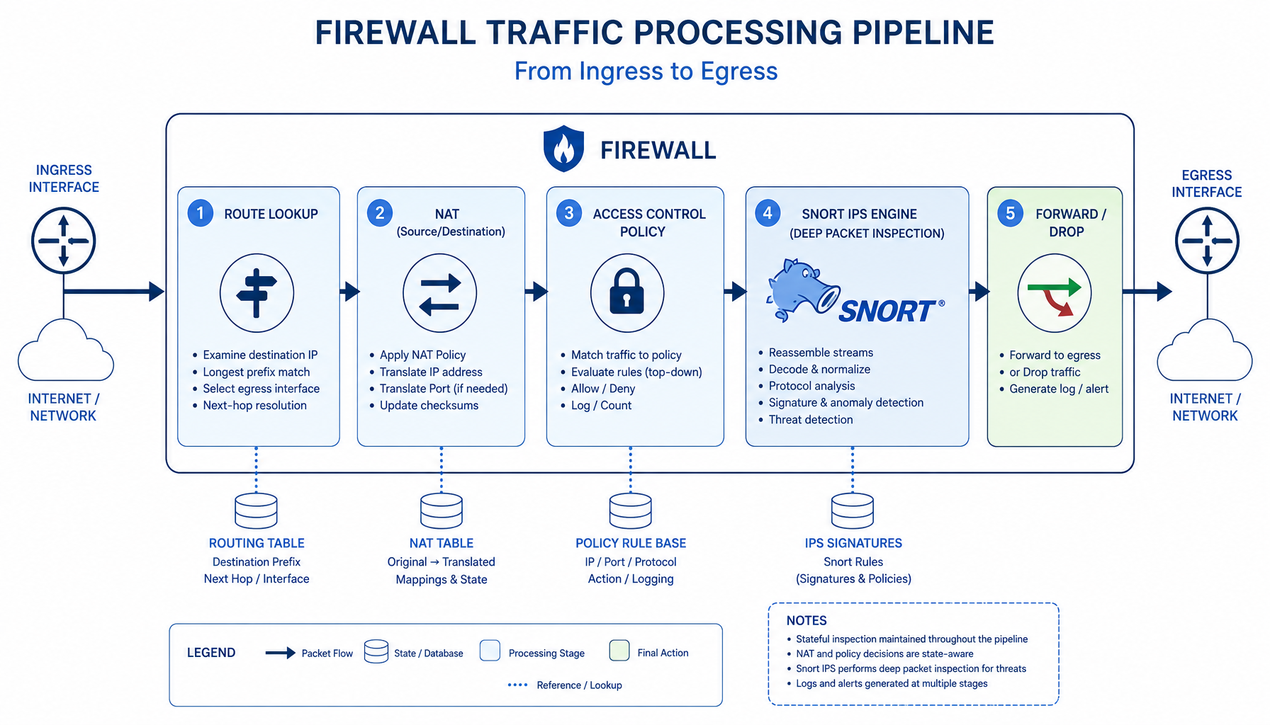
در Cisco Firepower Threat Defense، قابلیت NGIPS یک ماژول جداگانه نیست؛ بخشی از زنجیره تصمیمگیری در Data Plane است. وقتی یک Packet وارد دستگاه میشود، ابتدا مراحل اولیه مانند Route Lookup و NAT طی میشود و سپس Access Control Rule مشخص میکند ترافیک مجاز است یا خیر. اگر در همان Rule یک Intrusion Policy تعریف شده باشد، ترافیک به موتور Snort هدایت میشود؛ یعنی NGIPS همیشه در چارچوب Access Control اجرا میشود، نه به صورت Policy مستقلی جدا از منطق فایروال.
موتور Snort مسئول Deep Packet Inspection است و به جای توقف در Header، Payload واقعی ترافیک را تحلیل میکند. تصمیمگیری آن بر چند منبع استوار است: Signatureهای شناختهشده برای Exploitها و آسیبپذیریهای عمومی، Ruleهای رفتاری و Context-Based برای تشخیص الگوهای غیرعادی، و اطلاعات Reputation برای شناسایی IPها و دامنههای مخرب. برای همین، کاربری که از پورت 443 استفاده میکند از دید NGIPS فقط یک پورت باز نیست؛ محتوای همان جریان مجاز هم بررسی میشود.
این تحلیل State-Aware است؛ کل Session دیده میشود نه Packetهای مجزا، بنابراین حملات چندمرحلهای که در چند Packet توزیع شدهاند هم شناسایی میشوند. از نظر مدیریتی، منطق Policy در Cisco Firepower Management Center تعریف و نگهداری میشود و با Deploy روی FTD اعمال میگردد؛ خود دستگاه صرفاً موتور اجرایی است. اگر حجم ترافیک وارد صف تحلیل زیاد باشد و Policy سنگین انتخاب شده باشد، فشار پردازشی بالا میرود و همین موضوع اهمیت طراحی را قبل از هر فعالسازی روشن میکند.
پیشنیازهای راهاندازی IPS در Cisco Firepower Threat Defense
فعالسازی IPS بدون آمادهسازی، یا کارایی شبکه را پایین میآورد یا سرویسهای حیاتی را دچار اختلال میکند. NGIPS یک Feature سنگین و تحلیلی است و طراحی میخواهد، نه فقط روشن کردن یک گزینه. پیشنیازهای زیر را قبل از هر تغییری در محیط عملیاتی بررسی کنید.
بررسی لایسنس و ظرفیت سختافزاری
اولین پیشنیاز، فعال بودن Threat License روی دستگاه است. بدون این لایسنس موتور Snort در دسترس نیست و گزینه Intrusion Policy در Access Control فعال نمیشود. معتبر بودن Subscription هم شرط بهروزرسانی Signatureها و Ruleهای تهدید است؛ IPS بدون Update منظم عملاً در برابر تهدیدات جدید کور میماند و ارزش عملیاتی محدودی دارد.
در کنار لایسنس، ظرفیت پردازشی باید بررسی شود. هر Session مشمول IPS وارد صف تحلیل عمیق میشود و این فرآیند CPU-Intensive است. عددی که ملاک قرار میگیرد IPS Throughput است، نه Firewall Throughput پایه؛ سیسکو برای هر مدل این دو عدد را جداگانه اعلام میکند. اگر ترافیک سازمان به سقف IPS Throughput نزدیک باشد، احتمال افزایش Latency و حتی Packet Drop جدی است و یا باید Policy سبکتر طراحی شود یا مدل سختافزار ارتقا یابد.
آمادهسازی زیرساخت فیزیکی و طراحی Policy
کیفیت لایه فیزیکی قبل از هر تحلیل امنیتی اهمیت دارد. خطاهای کابلکشی مانند CRC Error یا Packet Loss ناشی از کابل نامناسب، هم Baseline ترافیک را مخدوش میکنند و هم عیبیابی رویدادهای IPS را دشوار میسازند. برای اتصال اینترفیسهای FTD به سوئیچها از کابل شبکه استاندارد استفاده کنید؛ انتخاب کابل شبکه UTP یا کابل شبکه نگزنس با مشخصات فنی درست و گارانتی معتبر، از مشکلات لایه 1 جلوگیری میکند.
گام بعدی، طراحی Access Control Policy است. چون NGIPS همیشه داخل یک Rule اجرا میشود، باید از قبل مشخص کنید کدام ترافیک نیاز به تحلیل عمیق دارد. فعال کردن IPS روی همه ترافیک بدون تفکیک Zone یا Trust Level، هم از نظر کارایی منطقی نیست و هم مدیریت عملیاتی را سخت میکند. در اکثر سازمانها ترافیک outside به inside و inside به اینترنت اولویت بالاتری برای بازرسی دارند.
تعیین تکلیف با ترافیک رمزنگاریشده پیشنیاز بعدی است. اگر SSL Decryption طراحی نشده باشد، NGIPS فقط متادیتا و بخشهای غیررمز را میبیند و انتظار محافظت کامل از ترافیک HTTPS واقعبینانه نیست. اگر سازمان تحلیل دقیق این ترافیک را لازم دارد، طراحی SSL Decryption و آمادهسازی Certificateهای مربوطه باید قبل از فعالسازی IPS تمام شده باشد.
در نهایت، آمادگی مانیتورینگ و برنامه Tuning را تثبیت کنید. بعد از فعالسازی، حجم Eventها بالا میرود و FMC باید از نظر ذخیرهسازی و پردازش رویدادها ظرفیت کافی داشته باشد؛ اگر لاگها به SIEM ارسال میشوند، توان زیرساخت مقصد هم باید بررسی شود. برنامه Tuning یعنی شروع همه Ruleها در حالت Detect و تحلیل رفتار شبکه، بدون آنکه از روز اول ترافیک Drop شود.
پیادهسازی NGIPS روی Cisco Firepower در 4 مرحله
پس از رفع پیشنیازها، خودِ پیکربندی در FMC چند دقیقه بیشتر طول نمیکشد؛ بخش زمانبر کار، تحلیل رویدادها و Tuning بعد از Deploy است، نه کلیکهای اول. ترتیب مراحل اهمیت دارد: ابتدا Policy ساخته میشود، بعد به Rule متصل میگردد و در ادامه چرخه مانیتورینگ و بهروزرسانی شکل میگیرد.
مرحله 1: پیکربندی Intrusion Policy در FMC
در FMC به مسیر Policies و سپس Intrusion بروید. چند Base Policy آماده وجود دارد؛ از جمله Balanced Security and Connectivity و Security over Connectivity. Balanced نقطه شروع معمول در محیطهای عملیاتی است چون تعادل معقولی بین سختگیری و کارایی برقرار میکند. اگر حساسیت امنیتی سازمان بالاست میتوان Policy سختگیرانهتر را انتخاب کرد، به شرط آنکه آمادگی مدیریت False Positiveهای بیشتر را داشته باشید.
در صورت نیاز، یک Policy سفارشی بسازید و Ruleهای خاص را هدفمند فعال یا غیرفعال کنید. مثال رایج: سروری که به دلیل نرمافزار قدیمی با برخی Signatureها تداخل دارد؛ به جای غیرفعال کردن آن Rule در کل شبکه، میتوان آن را فقط در Scope همان Zone یا همان Access Control Rule محدود کرد. برای مرور دقیق گزینهها و رفتار تشخیصی هر Base Policy، مستندات رسمی سیسکو درباره Intrusion Policy و موتور Snort مرجع درستی است.
مرحله 2: اتصال Intrusion Policy به Access Control Rule
Policy ساختهشده تا وقتی به یک Rule متصل نشود، روی هیچ ترافیکی اثر ندارد. وارد Access Control Policy شوید، Rule مربوط به ترافیک موردنظر را ویرایش کنید و در بخش Intrusion Policy، همان Policy انتخابشده را تعیین کنید. Action را ابتدا روی Detect قرار دهید تا رویدادها ثبت شوند ولی ترافیک قطع نشود. پس از ذخیره، Deploy را اجرا کنید تا تنظیمات روی FTD اعمال شود؛ بدون Deploy هیچ تغییری روی دستگاه عملیاتی نخواهد بود.
مرحله 3: مانیتورینگ و تحلیل Intrusion Eventها
بعد از Deploy، در FMC به مسیر Analysis و سپس Intrusion Events بروید. برای هر رویداد، مواردی مانند Signature ID، Severity، Source IP و Destination IP قابل مشاهده است. تحلیل این رویدادها قلب کار NGIPS است: بخشی از Eventها False Positive هستند و نیاز به Tuning دارند؛ بخشی دیگر نشاندهنده تلاش واقعی برای نفوذ هستند و باید عمیقتر بررسی شوند.
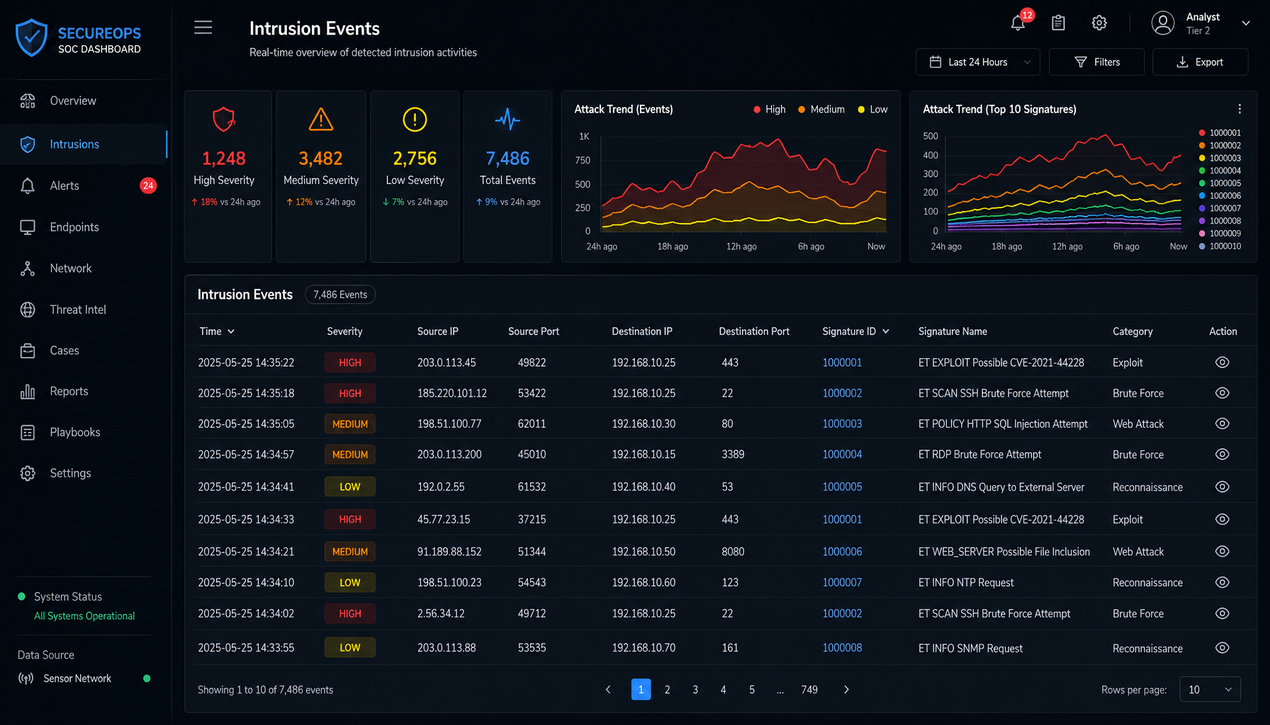
خروجی این تحلیل، تنظیم مرحلهای Policy است. Signatureهایی که به طور مکرر False Positive تولید میکنند یا روی ترافیک داخلی کمریسک Trigger میشوند را در Scope مشخص غیرفعال کنید یا برایشان Threshold تعریف کنید تا از سیل Alert جلوگیری شود. در مقابل، Ruleهایی که حملات واقعی را با دقت شناسایی کردهاند، گزینههای اصلی تغییر به حالت Drop هستند.
مرحله 4: بهروزرسانی Signatureها با VDB و SRU
کارایی NGIPS به بهروزبودن پایگاه تهدیدات وابسته است. در FMC باید مطمئن شوید VDB (پایگاه آسیبپذاری) و SRU (بهروزرسانی Ruleهای Snort) به صورت منظم دریافت میشوند. اگر دستگاه به اینترنت دسترسی مستقیم ندارد، مکانیزم Update از طریق Proxy یا بستههای Offline طراحی و مستندسازی شود؛ فایلها دانلود و به شکل دستی بارگذاری میشوند. استفاده از نسخههای قدیمی هم سطح امنیت را پایین میآورد و هم معمولاً False Positive بیشتری تولید میکند.
بهینهسازی عملکرد NGIPS در محیطهای پرترافیک
در شبکه پرترافیک، هدف فقط «روشن بودن IPS» نیست؛ تعادل بین امنیت و کارایی باید طراحی شود وگرنه یا سطح امنیت افت میکند یا Latency و Packet Loss ظاهر میشود. نخستین اصل، تفکیک ترافیک بر اساس سطح اعتماد است: همه ترافیکها نیاز به تحلیل عمیق ندارند و Policy سختگیرانه فقط باید روی مسیرهای پرریسک مانند outside به inside یا inside به اینترنت متمرکز شود تا حجم ورودی موتور Snort قابل مدیریت بماند.
در کنار آن، Prefilter Policy ابزار اصلی کاهش بار است. در Cisco Firepower Threat Defense میتوان ترافیک معین را قبل از رسیدن به موتور IPS به صورت Fastpath عبور داد. ترافیک Backup داخلی یا Replication دیتابیس که قابل اعتماد و حجیم است، کاندیدای اصلی این استثناست؛ خروج آن از صف تحلیل، فشار پردازشی را به شکل محسوسی پایین میآورد.
انتخاب Base Policy هم مستقیماً روی مصرف منابع اثر دارد. Policyهایی مانند Security over Connectivity تعداد زیادی Signature فعال دارند و در محیط پرترافیک انتخاب اقتصادی نیستند. رویکرد بهتر، شروع با Balanced و سپس فعالسازی هدفمند Ruleهای ضروری بر اساس نیاز واقعی است؛ فعال کردن همه امضاها بدون تحلیل، فقط مصرف منابع را بالا میبرد و سود امنیتی متناسبی ایجاد نمیکند.
چرخه Tuning باید مستمر باشد، نه یکباره. Intrusion Eventها را در FMC به صورت دورهای بررسی کنید؛ هر Signature که به طور مداوم روی ترافیک سالم Trigger میشود، در Scope محدود غیرفعال یا تنظیم شود. این فرآیند مرحلهای باعث میشود موتور IPS روی تهدیدات واقعی متمرکز بماند، نه تولید هشدارهای بیاثر که اعتماد تیم عملیات را از بین میبرد.
مدیریت SSL Decryption محور بعدی است. رمزگشایی ترافیک فشار زیادی به CPU وارد میکند و اگر برای کل ترافیک اینترنت فعال شود، دستگاه ممکن است به سقف ظرفیت برسد. رویکرد متعادل، فعالسازی Decryption فقط برای دستههای پرریسک یا دامنههای ناشناخته و Bypass کردن ترافیک Trusted است؛ به این ترتیب هم پوشش امنیتی حفظ میشود و هم منابع دستگاه مدیریت میگردد.
با ترافیک Real-Time هم باید آگاهانه رفتار کنید. جریانهایی مانند ترافیک تلفن تحت شبکه (VoIP) به Delay و Jitter حساساند و عبور از تحلیل عمیق میتواند کیفیت مکالمه را تحت تأثیر قرار دهد. اگر بازرسی این ترافیک ضرورت امنیتی ندارد، در Rule جداگانهای تعریفش کنید تا از مسیر بازرسی سنگین خارج بماند؛ اگر دارد، تنظیمات را طوری انتخاب کنید که بار اضافی روی جریانهای حساس به تأخیر حداقل باشد.
و در نهایت، منابع سختافزاری را زیر نظر بگیرید. مصرف CPU، Memory و Throughput را بعد از فعالسازی IPS به صورت دورهای بررسی کنید؛ CPU پایدار در سطح بالا یعنی احتمال Delay و Packet Loss و نیاز به سبکتر کردن Policy یا ارتقای سختافزار. بهروزرسانی منظم امضاها هم بخشی از همین معادله است، چون Signatureهای جدید معمولاً بهینهترند و False Positive کمتری تولید میکنند.
سناریوی عملی: محافظت از وبسرور در DMZ
یک سازمان متوسط را در نظر بگیرید که وبسرورش در DMZ قرار دارد و از اینترنت قابل دسترسی است. برای Rule مربوط به outside به DMZ، Intrusion Policy سختگیرانه انتخاب و از ابتدا در حالت Drop اجرا میشود؛ چون این سطح در معرض مستقیم تهدیدات اینترنتی قرار دارد و فاز Detect طولانی برایش ریسک دارد. در مقابل، ترافیک کاربران داخلی به اینترنت ابتدا در حالت Detect اجرا میشود تا رفتار عادی سازمان شناخته شود.
بعد از چند هفته مانیتورینگ، هر Rule که نشان داده حملات واقعی را با دقت شناسایی میکند و False Positive معناداری تولید نمیکند، به حالت Drop تغییر داده میشود. این رویکرد مرحلهای، ریسک قطع ناخواسته سرویسها را — که بزرگترین خطر فعالسازی IPS به شمار میرود — به شکل محسوسی کاهش میدهد و مسیر ارتقای تدریجی سطح امنیت را باز نگه میدارد.
سوالات متداول درباره تنظیم NGIPS در فایروال سیسکو
تفاوت Detect و Drop در Firepower چیست؟
در حالت Detect، Signature فعال است و رویداد ثبت میشود اما ترافیک عبور میکند؛ در حالت Drop، همان رویداد به قطع اتصال منجر میشود. Detect برای فاز شناسایی و Tuning مناسب است و Drop زمانی معنا دارد که مطمئن باشید Signature موردنظر، ترافیک سالم سازمان را قطع نمیکند.
آیا NGIPS ترافیک HTTPS را هم تحلیل میکند؟
بدون SSL Decryption فقط متادیتا و بخشهای غیررمزنگاریشده جریان قابل تحلیل است و عمق بررسی در Payload رمزشده وجود ندارد. اگر SSL Decryption با Certificateهای لازم طراحی و پیادهسازی شده باشد، محتوای رمزگشاییشده هم وارد موتور Snort میشود و همان سطح تحلیل روی ترافیک HTTPS اعمال میگردد.
بهترین Intrusion Policy برای شروع کدام است؟
در اکثر محیطهای عملیاتی، Balanced Security and Connectivity نقطه شروع منطقی است؛ تعادل قابل قبولی بین پوشش تهدیدات و کارایی برقرار میکند. Policyهای سختگیرانهتر مانند Security over Connectivity پوشش بیشتری میدهند، اما قیمتشان مدیریت False Positiveهای بیشتر و فشار پردازشی بالاتر است که در شبکه پرترافیک بهینه نیست.
اگر FMC یا FTD به اینترنت دسترسی نداشته باشد، Update چطور انجام میشود؟
باید مکانیزم Update به صورت Offline یا از طریق Proxy طراحی شود؛ فایلهای VDB و SRU دانلود و به شکل دستی در FMC بارگذاری میشوند. نکته اصلی این است که این فرآیند به صورت مستند و تکرارپذیر در تقویم عملیاتی قرار گیرد، وگرنه با گذشت زمان دستگاه در برابر تهدیدات جدید بیدفاع میشود.
جمعبندی: پیاده سازی NGIPS روی Cisco Firepower
پیادهسازی NGIPS روی Cisco Firepower فقط فعال کردن یک Feature نیست؛ ترکیبی است از طراحی Policy بر اساس Zone و سطح اعتماد، انتخاب Base Policy متناسب با ظرفیت سختافزار، اتصال هدفمند به Ruleهای Access Control و چرخه مستمر مانیتورینگ، Tuning و بهروزرسانی. هر حلقه از این زنجیره که جا بماند، اثر بخشی نهایی را کاهش میدهد.
اگر NGIPS بدون طراحی و مانیتورینگ فعال شود، یا تأثیر امنیتی اندکی دارد یا سرویسها را مختل میکند. اما با رویکرد مهندسی، همان فایروال نسل جدید به یک لایه دفاعی واقعی تبدیل میشود و بخش بزرگی از Exploitها و حملات شبکهای را قبل از رسیدن به سرورها متوقف میکند؛ نتیجهای که جلوگیری از حملات شبکهای با فایروال نسل جدید را از یک ادعا به قابلیتی قابل اندازهگیری و قابل بهبود تبدیل میکند.