مانیتورینگ و گزارش گیری پیشرفته در FMC زمانی نتیجه میدهد که ابتدا معماری تولید Event را در سطح Packet Flow بشناسید، سپس سطح Logging هر Rule را بر اساس ریسک واقعی تعیین کنید و در نهایت با Retention مناسب و ارسال لاگ به SIEM، دیتابیس را پایدار نگه دارید. پیشنیاز عملی این کار، تسلط بر یکپارچهسازی FMC با فایروالهای Cisco Firepower و درک جایگاه پیادهسازی NGIPS روی Cisco Firepower است. بدون این پایه، یا دیتابیس اشباع میشود یا تیم امنیت در انبوه Connection Eventهای کمارزش گم میشود. در ادامه، مسیر کامل از تولید Event تا گزارش قابل اقدام را گامبهگام مرور میکنیم.
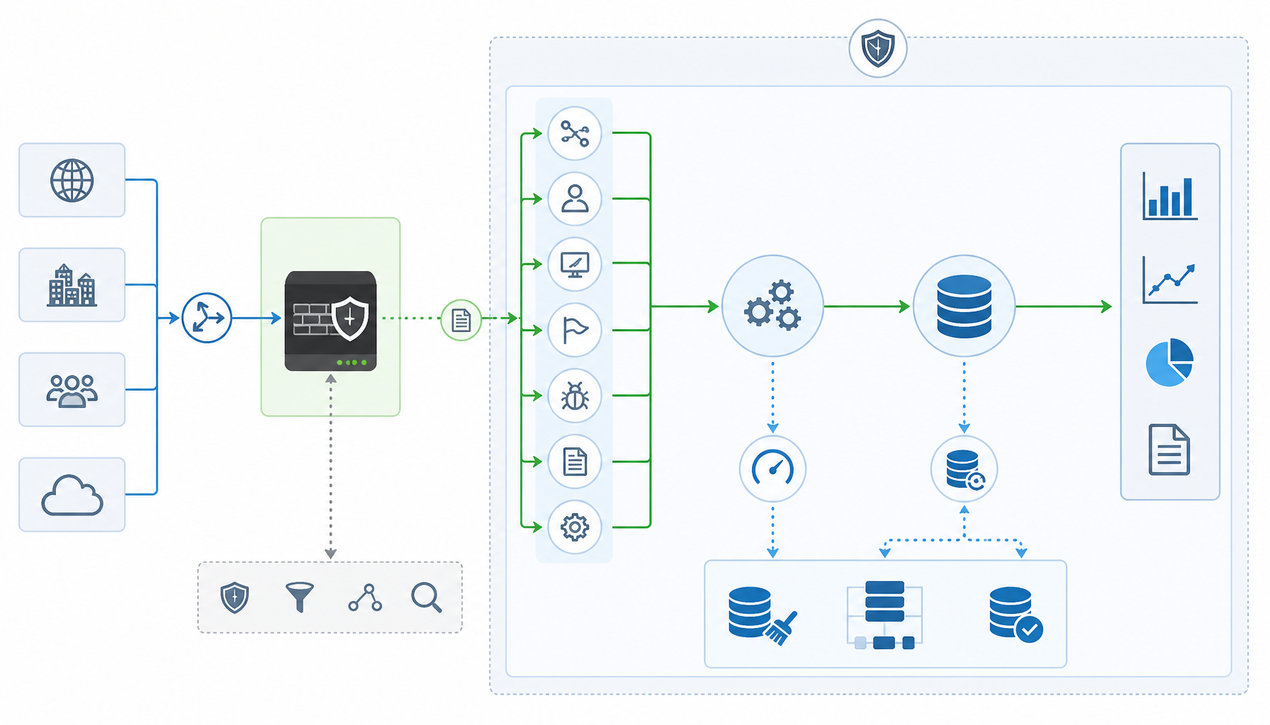
پیش از هر تنظیمی باید بدانید یک Packet از لحظه ورود به FTD تا ثبت Event در دیتابیس FMC از چه ایستگاههایی عبور میکند. هر ایستگاه میتواند Event تولید کند، آن را حذف کند یا کیفیتش را تغییر دهد. اگر این زنجیره را بهصورت منطقی و نه واقعی ببینید، تحلیلهای بعدی روی داده ناقص بنا میشود.
نخستین ایستگاه، Pre-Filtering است. اگر Pre-Filter Policy فعال باشد، بخشی از ترافیک FastPath میشود و هرگز به پردازش عمیق نمیرسد. نتیجه مستقیم این رفتار آن است که ترافیک FastPath شده Intrusion Event تولید نمیکند. در سازمانهایی که FastPath برای VLANهای داخلی بدون بررسی دقیق فعال شده، Exploitهای داخلی در لاگها ظاهر نشدهاند و تیم امنیت تصور کرده IPS سالم است.
پس از Pre-Filter، ترافیک وارد Access Control Policy میشود. در اینجا Rule Matching بر اساس Zone، Network Object، Application، URL Category و سایر پارامترها انجام میشود. اگر Rule دارای Logging باشد، متادیتای Session ذخیره میگردد. دو نقطه ثبت وجود دارد که انتخاب اشتباه بین آنها هم کیفیت تحلیل را کاهش میدهد و هم حجم دیتابیس را بالا میبرد؛ Log at Beginning هنگام ایجاد Session و Log at End پس از پایان آن با اطلاعات کامل Byte Count و Duration.
اگر Intrusion Policy به Rule متصل باشد، ترافیک به موتور Snort میرود و Signatureها، Preprocessorها و Ruleهای IPS اجرا میشوند. تطابق Signature، Intrusion Event تولید میکند و شدت آن با Impact Level و Priority تعیین میشود. نکتهای که اغلب نادیده گرفته میشود این است که Intrusion Event مستقل از Connection Event است؛ ممکن است Session نهایتاً Allow شود ولی حمله با Impact بالا ثبت گردد.
Event تولیدشده از کانال رمزنگاریشده به FMC ارسال میشود. اینجا Queue داخلی روی FTD تعیینکننده است. اگر FMC در دسترس نباشد یا Latency بالا باشد، Queue پر شده و Event Drop رخ میدهد. در محیطهای چندسایته با لینک WAN محدود، این اتفاق بدون مانیتورینگ Health برای مدت طولانی پنهان میماند و تحلیلهای بعدی روی داده ناقص انجام میشود.
پس از ورود Event به FMC، پیام در Message Broker پردازش و سپس در Event Database ذخیره میشود. این دیتابیس برای حجم بالا بهینه شده است، اما همچنان محدودیت IOPS و Disk Throughput دارد و هر Query در بخش Analysis مستقیماً روی آن اجرا میشود. افزایش بیرویه Event، زمان پاسخ Queryها را بهشدت بالا میبرد.
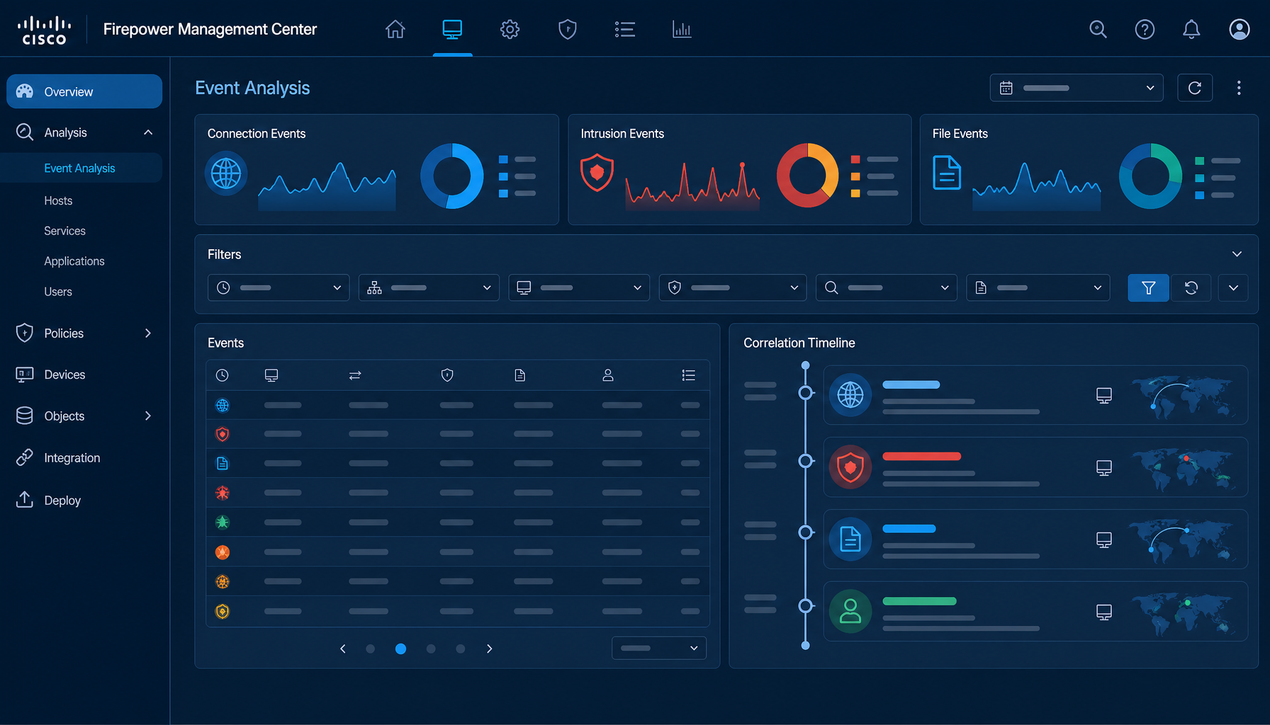
بیشتر تیمها فقط Connection Event را میبینند، چون بیشترین حجم را دارد. اما ارزش امنیتی بالاتر معمولاً در Intrusion، File و Security Intelligence Event نهفته است. شناخت تفاوت این چهار دسته، پایه طراحی هر گزارش و Correlation Rule است.
Connection Event زمانی تولید میشود که یک Session بر اساس Access Control Policy مجاز یا مسدود شود و Logging فعال باشد. Source IP، Destination IP، Port، Application، URL، Byte Count و Duration در آن ثبت میشود. کاربرد اصلی آن ساختن Baseline رفتاری است: کدام Application بیشترین مصرف را دارد، کدام Host بیشترین Session را میسازد و الگوی ترافیک در ساعات مختلف چگونه تغییر میکند. اشتباه رایج، تلقی کردن آن بهعنوان شاخص تهدید است؛ در حالی که تنها تعداد کم Block Event به معنای امن بودن شبکه نیست.
Intrusion Event نشان میدهد ترافیک با Signatureهای IPS تطابق پیدا کرده است. مفاهیمی مانند Impact Level، Priority و Classification در همین سطح معنا پیدا میکنند. مهمترین نکته عملیاتی این است که Allow شدن Connection به معنای سالم بودن آن نیست. اگر Intrusion Event بهعنوان شاخص اصلی ریسک تحلیل شود، بسیاری از Incidentها پیش از گسترش مهار میشوند.
File Event زمانی تولید میشود که Advanced Malware Protection فعال باشد و فایلهای در حال انتقال بررسی شوند. این Event شامل Hash فایل و Verdict اولیه است و در صورت فعال بودن Retrospective Analysis، وضعیت فایل در آینده قابل تغییر است. ارزش واقعی آن در تحلیل تأخیری است: فایلی ممکن است در لحظه دانلود Clean تشخیص داده شود اما چند روز بعد Malware طبقهبندی گردد.
این دسته از Eventها حاصل تطابق ترافیک با لیستهای Reputation، DNS Sinkhole و Blacklist است. برخلاف Connection Event که ماهیت رفتاری دارد، Security Intelligence Event مستقیماً به یک Indicator مشخص اشاره میکند و برای Block خودکار و Correlation با سایر منابع ارزش بالایی دارد.
بزرگترین اشتباه در پروژههای Firepower، فعال کردن Logging بدون هدف روی تمام Ruleها است. هر Rule باید بر اساس سطح ریسک و نیاز تحلیلی تصمیمگیری شود. مراحل زیر یک رویه عملی برای بازطراحی Logging است.
بررسی رفتار لاگ در سطح CLI نیز ممکن است، اما توصیه عملی این است که مدیریت Logging از طریق FMC انجام شود تا دید متمرکز حفظ گردد. نمونه زیر صرفاً برای مشاهده نحوه ثبت Rule در محیط آزمایشگاهی FTD است:
کاهش Eventهای کمارزش، بدون آسیب به دید امنیتی، مؤثرترین راهکار برای پایدار نگه داشتن دیتابیس است. در محیطهایی با بیش از 200 Rule، حذف Logging ترافیکهای پرحجم و بیریسک میتواند سهم قابل توجهی از بار دیتابیس را حذف کند.
بخش Analysis جایی است که از داده خام به فرضیه امنیتی میرسید. کلید کار، استفاده از فیلترهای ترکیبی است، نه فیلترهای تکفیلدی. مثلاً برای بررسی حرکت جانبی در شبکه میتوان Destination Port برابر 445 را همراه با Application برابر SMB و Impact سطح بالا فیلتر کرد. ترکیب این سه شرط، الگویی را نشان میدهد که با فیلتر کردن صرف IP یا Port دیده نمیشود. افزایش غیرعادی Sessionهای SMB از یک Host داخلی، نمونهای کلاسیک از اسکن شبکه توسط سیستم آلوده است.
فیلترهای پرکاربرد برای تحلیل روزانه عبارتاند از: Application، Client Application، Intrusion Impact، Policy Name، URL Category و SHA256 فایل. ساختن View ذخیرهشده برای این ترکیبها، زمان پاسخ تیم را در Incidentها بهطور محسوس کاهش میدهد.
Correlation Policy یکی از کماستفادهترین قابلیتهای FMC است و اجازه میدهد چند رویداد مرتبط بهصورت زنجیرهای تحلیل شوند. فرض کنید در بازه پنج دقیقهای بیش از ده Authentication Failure ثبت شود و بلافاصله پس از آن یک File Event مشکوک رخ دهد. هیچیک از این رویدادها بهتنهایی بحرانی نیست، اما ترکیب آنها میتواند نشانه Credential Stuffing باشد.
برای پیادهسازی Correlation بدون تولید سیل Alert کاذب، سه اصل را رعایت کنید: اول، رفتار نرمال شبکه را مستند کنید تا آستانهها واقعبینانه باشند. دوم، Ruleها را روی ترکیبهای محدود و مشخص بسازید، نه روی هر Event ممکن. سوم، هر Rule را در یک بازه آزمایشی با حجم کم بسنجید و سپس آن را روی کل شبکه اعمال کنید.
FMC برای ذخیره Eventها از دیتابیس PostgreSQL استفاده میکند و در شبکههای پرترافیک، رشد سریع آن به افت عملکرد منجر میشود. بررسی وضعیت Disk و سرویسها از طریق دسترسی expert انجام میشود:
اجرای این دستورها برای بررسی وضعیت فعلی است و خودِ آنها چیزی را تغییر نمیدهند. اقدامات واقعی شامل کاهش Retention Period، فعال کردن Auto Purge و انتقال لاگهای بلندمدت به SIEM خارجی است. در محیطهای Enterprise، نگهداری 30 روز داده در FMC همراه با ارسال کامل لاگها به SIEM، معمولاً تعادل مناسبی بین دید عملیاتی و پایداری عملکرد ایجاد میکند. همچنین اگر پیش از این با اشتباهات رایج در کانفیگ Cisco ASA و Firepower مواجه شدهاید، بخش قابل توجهی از آنها ریشه در همین تنظیمات Logging و Retention دارد.
بخش Reporting در FMC معمولاً برای مدیران طراحی میشود، اما با طراحی مناسب میتواند ابزار فنی باشد. هنگام ساخت Report، Data Source مناسب را انتخاب کنید و فیلدهای کلیدی مانند Intrusion Impact، Client Application، Policy Name و SHA256 را لحاظ کنید. برای گزارش دورهای، ترتیب زیر را دنبال کنید:
گزارش هفتگی Top Risk Host، که Hostها را بر اساس بیشترین Intrusion Impact مرتب میکند، معمولاً بسیار کاربردیتر از گزارشی است که فقط حجم ترافیک را نمایش میدهد. گزارش حرفهای یعنی ارائه داده قابل اقدام، نه صرفاً نمودارهای زیبا.
در شبکههای بزرگ، FMC بهتنهایی پاسخگوی نیاز تحلیلی بلندمدت نیست. ارسال Syslog به پلتفرمهایی مانند IBM QRadar یا Elastic Security امکان تحلیل آماری، همبستگی بین منابع و نگهداری طولانیمدت را فراهم میکند. تقسیم کار درست این است که FMC نقش منبع تولید Event و موتور تحلیل عملیاتی را ایفا کند و SIEM بهعنوان موتور تحلیل کلان عمل کند. الگوهایی مانند DNS Tunneling اغلب فقط با تحلیل آماری حجم Queryها در SIEM شناسایی میشوند، نه با امضای از پیش تعریفشده در FMC.
در شرایط Incident ممکن است GUI کند یا غیرپاسخگو باشد و نیاز به بررسی لحظهای داشته باشید. در FTD میتوان از diagnostic-cli استفاده کرد. دستورهای زیر نمونههایی از مشاهده Connection Table و ثبت Capture در محیط آزمایشی هستند:
پیشنیاز این کار، دسترسی سطح مناسب به FTD و هماهنگی با تیم عملیات است، چون اجرای Capture روی ترافیک پرحجم میتواند بار پردازشی ایجاد کند. ارزش این رویکرد در زمان Incident مشخص میشود؛ جایی که بررسی Real-Time Connection Table میتواند مسیر شناسایی IP مهاجم را از ساعت به دقیقه کاهش دهد.
یک چارچوب عملیاتی قابل اتکا چهار ستون دارد: تعریف سطح Logging بر اساس Criticality، تعیین Retention متناسب با ظرفیت Disk، تعریف Correlation Ruleهای کلیدی و طراحی گزارشهای دورهای. بدون Baseline رفتاری، تشخیص تهدید تقریباً غیرممکن است، بنابراین در هفتههای نخست راهاندازی باید رفتار نرمال شبکه مستند شود.
در پروژههای موفق سه لایه دیده میشود. لایه اول، مانیتورینگ روزانه Connection و Intrusion Event است. لایه دوم، تحلیل هفتگی گزارشهای ریسکمحور است. لایه سوم، تحلیل بلندمدت در SIEM برای کشف الگوهای پنهان. برای تکمیل این چارچوب، مرور مقالات امنیت شبکه و مستندات داخلی تیم، بهویژه الگوهای تحلیل Incident، کمک میکند تا رویهها بهصورت یکدست اجرا شوند.
سه علت رایج وجود دارد: فعال بودن FastPath برای آن ترافیک در Pre-Filter Policy، عدم اتصال Intrusion Policy به Rule مربوطه، و پر شدن Queue روی FTD به دلیل قطع ارتباط یا Latency بالا به FMC. بررسی هر سه مورد بهترتیب اولویت توصیه میشود.
Log at Beginning هنگام ایجاد Session ثبت میشود و برای ترافیک Block شده منطقیتر است، چون Sessionی شکل نمیگیرد. Log at End پس از پایان Session و با Byte Count و Duration کامل ثبت میشود و برای ترافیک Allow عمومی مناسبتر است.
وقتی زمان پاسخ Queryها بهطور محسوس افزایش یافته یا فضای Disk با شیب تند در حال پر شدن است. در این شرایط، انتقال لاگهای بلندمدت به SIEM و نگهداری بازه کوتاهتر در FMC معمولاً بهترین تعادل را ایجاد میکند.
خیر. Correlation Policy برای همبستگی رویدادهای نزدیک به هم در FMC طراحی شده است، در حالی که SIEM امکان تحلیل آماری بلندمدت و همبستگی بین منابع مختلف را فراهم میکند. این دو مکمل یکدیگرند.
مانیتورینگ و گزارش گیری پیشرفته در FMC یک فرآیند چندلایه است که از شناخت معماری تولید Event آغاز میشود، با طراحی هدفمند Logging ادامه مییابد و با Correlation، مدیریت Retention و یکپارچهسازی با SIEM کامل میشود. تفاوت شبکهای که واقعاً امن است با شبکهای که فقط ظاهراً امن به نظر میرسد، دقیقاً در کیفیت همین زنجیره مشخص میشود. اگر هر مرحله با معیار ریسک و نه با تنظیمات پیشفرض طراحی شود، FMC میتواند دیدی عمیق، عملیاتی و قابل اتکا از وضعیت امنیتی شبکه ارائه دهد.