در مقایسه فایروال سیسکو با پالو آلتو برای محیطهای Enterprise و دیتاسنتری، تصمیم نهایی به ساختار تیم فنی، مدل عملیاتی و نوع ترافیک بستگی دارد. سیسکو Firepower Threat Defense با مدیریت متمرکز FMC، موتور IPS مبتنی بر Snort و قابلیت Tuning عمیق، برای سازمانهایی که اکوسیستم سیسکو و فرآیند Change Management رسمی دارند مناسبتر است. پالو آلتو با معماری App-ID محور در PAN-OS، Visibility یکپارچه و اعمال سریعتر Policyها، برای محیطهایی که امنیت لایه 7 و Segmentation دقیق East-West در اولویت است انتخاب بهتری محسوب میشود. برای اطلاع از قیمتها و مدلهای سختافزاری میتوانید صفحات فایروال سیسکو و مشخصات فنی و خرید فایروال پالو آلتو را بررسی کنید.
تفاوت اصلی بین Cisco Firepower Threat Defense و فایروالهای Palo Alto Networks فقط در لیست قابلیتها نیست، بلکه در نگاه هر برند به «اینکه امنیت چگونه باید اعمال شود» است. این تفاوت فلسفه طراحی در پروژههای Enterprise و دیتاسنتری کاملاً خودش را نشان میدهد و مقایسه فایروال سیسکو با پالو آلتو را از یک مقایسه ساده مشخصات فنی فراتر میبرد.
در Firepower، معماری بر پایه تفکیک مدیریت و اجرا شکل گرفته است. Policyها، Objectها، Zoneها و Intrusion Policyها در Cisco Firepower Management Center تعریف میشوند و سپس روی دستگاهها Deploy میگردند. این مدل Deploy-محور باعث میشود فرآیند تغییرات ساختاریافته و قابل کنترل باشد. در سازمانهایی که Change Management رسمی دارند و هر تغییر باید ثبت، بررسی و تأیید شود، این رویکرد یک مزیت جدی محسوب میشود.
در این معماری، تمرکز بر «سیاست متمرکز و قابل نسخهبندی» است. میتوانید چندین دستگاه در سایتهای مختلف داشته باشید و همه را از یک کنسول واحد مدیریت کنید. این مدل برای سازمانهای چندشعبهای، بانکها یا دیتاسنترهای بزرگ که استانداردسازی اهمیت دارد بسیار مناسب است. در مقابل، اعمال تغییرات فوری ممکن است چند دقیقه زمان ببرد و وابسته به فرآیند Deploy باشد.
در مقابل، Palo Alto از ابتدا با رویکرد Application-Centric و Policy-First طراحی شده است. در PAN-OS شناسایی اپلیکیشن در هسته پردازش قرار دارد و Policyها مستقیماً بر اساس Application و User تعریف میشوند، نه فقط IP و Port. این یعنی معماری بهصورت پیشفرض لایه 7 محور است، نه اینکه Application Control بهعنوان یک Feature افزوده شده باشد.
در تجربه عملی، پالو آلتو اغلب یکپارچگی بیشتری بین قابلیتها ارائه میدهد. App-ID، User-ID و Content-ID در کنار هم کار میکنند و مدیر شبکه احساس میکند همه اجزا بخشی از یک موتور یکپارچهاند. این موضوع در دیتاسنترهایی که نیاز به Segmentation دقیق و کنترل East-West دارند اهمیت زیادی دارد.
از نظر ساختار مدیریتی، پالو آلتو نیز در محیطهای بزرگ از Panorama استفاده میکند، اما حتی بدون Panorama بسیاری از تنظیمات بهصورت مستقیم و سریع روی دستگاه اعمال میشوند. این رویکرد انعطاف بیشتری در عملیات روزمره ایجاد میکند، بهویژه در محیطهایی که تیم امنیت کوچکتر است یا نیاز به واکنش سریع وجود دارد.
از منظر معماری دیتاسنتری، هر دو برند سریهای High-End ارائه میدهند. Firepower در سریهای 4100 و 9300 ماژولار و مقیاسپذیر است و برای محیطهای Service Provider و Enterprise بزرگ طراحی شده است. پالو آلتو نیز سریهای دیتاسنتری با پردازش موازی و معماری بهینهشده برای ترافیک حجیم ارائه میدهد. تفاوت اینجاست که پالو آلتو تمرکز بیشتری روی یکپارچگی App-ID در تمام لایههای پردازش دارد، در حالی که Firepower انعطاف بیشتری در ترکیب ماژولهای امنیتی و Tuning عمیق ارائه میکند. برای بررسی گزینههای مقیاسپذیر دیگر میتوانید به صفحه قیمت فایروال جونیپر | خرید فایروال Juniper با گارانتی هم سر بزنید.
در محیطهای Enterprise و دیتاسنتری، صرفاً باز یا بسته بودن یک پورت دیگر معیار مناسبی برای کنترل امنیت نیست. آنچه اهمیت دارد، تشخیص دقیق «چه اپلیکیشنی» در حال اجراست، «کدام کاربر» از آن استفاده میکند و «در چه Contextی» ارتباط برقرار شده است. در این بخش، تفاوت رویکرد دو برند مشخصتر میشود.
پالو آلتو از ابتدا با معماری App-ID طراحی شده است؛ شناسایی اپلیکیشن بخشی از هسته پردازش است، نه یک قابلیت افزودهشده. App-ID تلاش میکند بدون وابستگی به Port، اپلیکیشن واقعی را شناسایی کند؛ حتی اگر از پورتهای غیرمعمول یا تکنیکهای رمزنگاری استفاده شود. در PAN-OS، Policyها مستقیماً بر اساس Application نوشته میشوند و این موضوع باعث میشود مدل امنیتی ذاتاً لایه اپلیکیشنمحور باشد.
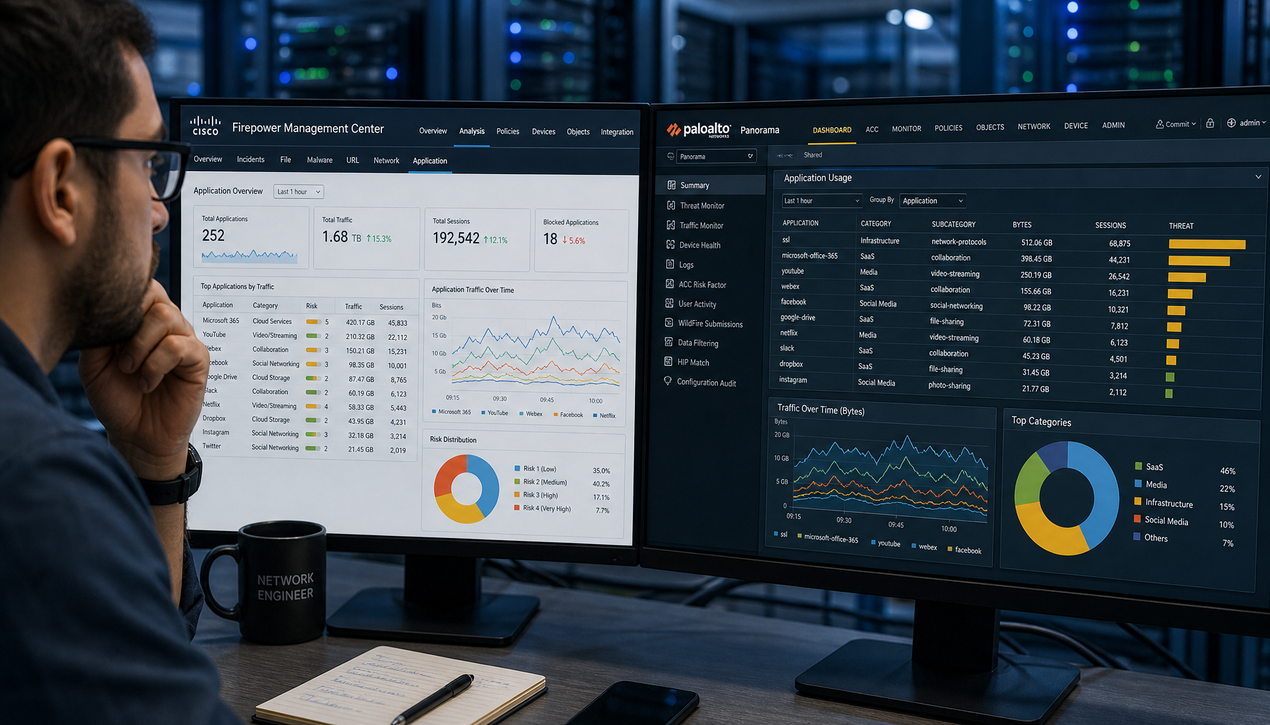
در عمل، این یعنی وقتی ترافیک وارد دستگاه میشود، شناسایی اپلیکیشن یکی از اولین مراحل تصمیمگیری است. Visibility در داشبوردها نیز بهشدت Application-Centric است؛ مدیر شبکه میتواند بهسرعت ببیند کدام اپلیکیشنها بیشترین مصرف را دارند، چه کاربرانی از آنها استفاده میکنند و چه اپلیکیشنهایی ریسک بالاتری دارند.
در مقابل، در Firepower قابلیت Application Visibility و Control نیز بسیار پیشرفته است، اما معمولاً در چارچوب Access Control Policy و در ترکیب با سایر قابلیتها اعمال میشود. میتوانید Ruleهایی تعریف کنید که همزمان بر اساس Zone، Application، User و Intrusion Policy تصمیم بگیرند. این انعطاف در طراحی Policyهای پیچیده Enterprise یک مزیت مهم است.
در Firepower، شناسایی اپلیکیشن میتواند با Intrusion Policy و SSL Decryption ترکیب شود تا تحلیل عمیقتری انجام شود. این موضوع در دیتاسنترهایی که ترافیک East-West بالاست اهمیت دارد، زیرا امکان بررسی دقیق رفتار اپلیکیشنها در داخل شبکه نیز فراهم میشود.
از نظر Visibility، هر دو پلتفرم داشبوردهای تحلیلی قدرتمندی دارند. پالو آلتو معمولاً تجربه بصری سادهتر و سریعتری دارد و بسیاری از مدیران شبکه گزارشگیری آن را مستقیمتر میدانند. Firepower در محیطهای بزرگ با مدیریت از طریق FMC، گزارشهای ساختاریافته و قابل فیلتر پیشرفته ارائه میدهد، اما گاهی نیاز به جابهجایی بین بخشهای مختلف کنسول وجود دارد.
در سناریوهای Enterprise و دیتاسنتری، IPS فقط یک قابلیت تکمیلی نیست، بلکه یکی از ستونهای اصلی دفاع در عمق محسوب میشود. تفاوت دو برند در این بخش بیشتر در عمق Tuning، مدل Threat Intelligence و نحوه یکپارچگی با سایر قابلیتها دیده میشود.
در Firepower، موتور IPS مبتنی بر Snort است؛ موتوری که سالها در محیطهای Enterprise و حتی Open Source استفاده شده و بلوغ بالایی دارد. یکی از مزیتهای اصلی این معماری، Customization عمیق است. میتوانید Intrusion Policyهای مختلف ایجاد کنید، Ruleهای خاص را فعال یا غیرفعال کنید، Threshold تعریف کنید و حتی Signature سفارشی بنویسید. در دیتاسنترهایی که سرویسهای خاص و حساس اجرا میشوند، این سطح از کنترل اهمیت زیادی دارد.
Firepower همچنین از Threat Intelligence مبتنی بر Talos بهره میبرد که یکی از بزرگترین مراکز تحلیل تهدید در جهان است. بهروزرسانی مداوم Signatureها و تحلیل رفتارهای جدید باعث میشود پوشش تهدیدات بهروز باقی بماند. در محیطهایی که حساسیت امنیتی بالا است، این پشتوانه یک نقطه قوت محسوب میشود.
در مقابل، پالو آلتو از موتور Threat Prevention اختصاصی خود استفاده میکند که بهصورت بومی با App-ID و Content-ID یکپارچه شده است. در این معماری، شناسایی تهدید بخشی از جریان پردازش اپلیکیشن است و نیاز به فعالسازی جداگانه ماژول IPS احساس نمیشود. این یکپارچگی باعث میشود تحلیل تهدید، اپلیکیشن و کاربر در یک Context مشترک انجام شود.
از نظر عملیاتی، بسیاری از مهندسان تجربه میکنند که راهاندازی و مدیریت Threat Prevention در پالو آلتو سادهتر و سریعتر است، در حالی که در Firepower انعطاف و قدرت Tuning بیشتر است اما ممکن است به دانش عمیقتری برای بهینهسازی Policy نیاز داشته باشد.
در سناریوهای دیتاسنتری با ترافیک East-West بالا، توانایی شناسایی Exploitها در ترافیک داخلی اهمیت زیادی دارد. هر دو پلتفرم این قابلیت را دارند، اما در Firepower میتوان Intrusion Policyهای متفاوتی برای مسیرهای مختلف تعریف کرد؛ مثلاً سختگیرانهتر برای Outside به DMZ و سبکتر برای Inside به Server Zone. این سطح از تفکیک دقیق در طراحیهای پیچیده Enterprise مفید است.
از نظر False Positive و Tuning، هر دو پلتفرم نیاز به تنظیم دقیق دارند. فعالسازی IPS بدون تحلیل رفتار ترافیک میتواند در هر دو سیستم باعث Block شدن ترافیک مشروع شود. تفاوت در این است که Firepower ابزارهای Tuning جزئیتری در اختیار میگذارد، در حالی که پالو آلتو با رویکرد متعادلتر سعی میکند تنظیمات پیشفرض قابلاعتمادتری ارائه دهد.
در دیتاسنتر، Performance فقط به معنی عدد بالای Throughput نیست. معیار واقعی، پایداری عملکرد در شرایطی است که ترافیک East-West سنگین، SSL Decryption فعال، IPS روشن و هزاران Session همزمان برقرار است. در این سناریوها تفاوت معماری دو برند خودش را نشان میدهد.
در سریهای دیتاسنتری، Firepower مانند خانواده 4100 و 9300 طراحی ماژولار و مقیاسپذیر دارد. این پلتفرمها برای محیطهای پرترافیک Enterprise و Service Provider ساخته شدهاند و امکان ارتقای ظرفیت از طریق ماژولهای پردازشی را فراهم میکنند. در معماری Firepower، اگر همه قابلیتها مانند IPS، Application Control و SSL Inspection همزمان فعال باشند، انتخاب مدل سختافزاری متناسب با بار واقعی ترافیک حیاتی است. ظرفیتسنجی اشتباه میتواند باعث افزایش CPU و Latency شود.
در مقابل، پالو آلتو در سریهای دیتاسنتری خود از معماری پردازشی موازی و بهینهسازیشده برای تحلیل لایه 7 استفاده میکند. تمرکز این طراحی بر حفظ Performance پایدار حتی با فعال بودن App-ID، Threat Prevention و SSL Decryption است. در بسیاری از استقرارهای واقعی، پالو آلتو در سناریوهای با SSL بالا Performance یکنواختتری ارائه میدهد، بهویژه زمانی که ترافیک رمزنگاریشده سهم عمدهای از پهنای باند را تشکیل میدهد.
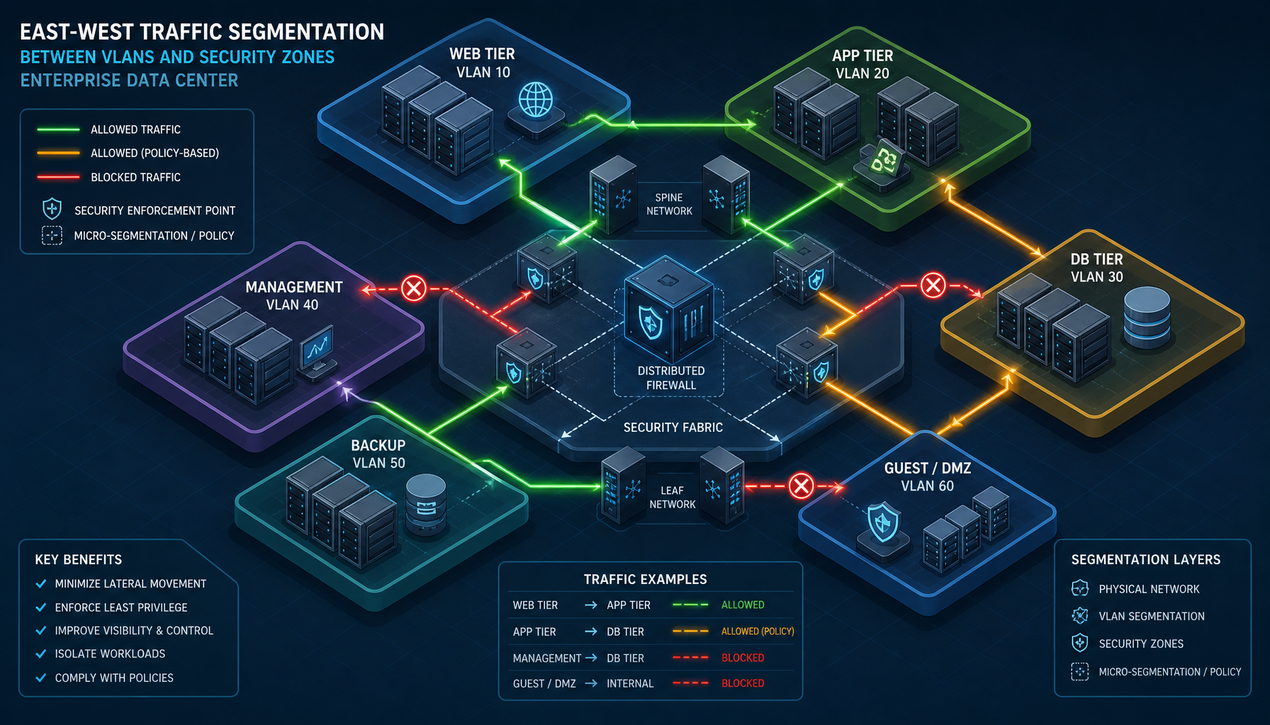
در دیتاسنترها، موضوع East-West Traffic اهمیت ویژهای دارد. وقتی فایروال بهعنوان Segmentation Gateway بین VLANها یا Zoneهای داخلی استفاده میشود، تعداد Sessionهای همزمان بهشدت افزایش مییابد. هر دو برند در مدلهای High-End ظرفیت Concurrent Session بالایی دارند، اما رفتار آنها در زمان Spike ترافیکی متفاوت است. در Firepower، مانیتورینگ دقیق منابع و تنظیم Intrusion Policy اهمیت بیشتری دارد تا از افت ناگهانی Performance جلوگیری شود.
موضوع دیگر Latency است. در دیتاسنترهایی که سرویسهای حساس به تأخیر اجرا میشوند، حتی چند میلیثانیه افزایش تأخیر میتواند اثرگذار باشد. فعالسازی SSL Inspection و IPS در هر دو پلتفرم Latency اضافه میکند، اما طراحی بهینهسازیشده پالو آلتو معمولاً Latency پایدارتر و قابل پیشبینیتری ارائه میدهد. در Firepower نیز با انتخاب صحیح مدل و Tuning مناسب میتوان Latency را در سطح قابل قبول نگه داشت.
در سناریوهای Active/Active یا High Availability هر دو برند عملکرد پایداری دارند. با این حال، در محیطهای دیتاسنتری که نیاز به مقیاسپذیری افقی و توزیع بار وجود دارد، طراحی معماری و انتخاب مدل نقش تعیینکنندهتری از خود برند دارد. اگر در کنار فایروال به زیرساخت تحویل ترافیک و Load Balancing نیاز دارید، صفحه قیمت فایروال F5 | خرید فایروال F5 با گارانتی معتبر نیز میتواند بخشی از طراحی کلی را پوشش دهد.
هر دو پلتفرم از HA Active/Standby پشتیبانی میکنند. پالو آلتو در برخی مدلها Active/Active نیز ارائه میدهد و Failover سریع و شفافی دارد. این موضوع در سرویسهای حساس که قطعی حتی چند ثانیهای قابل تحمل نیست، اهمیت عملی پیدا میکند.
در Firepower، HA پایدار است اما وابستگی به FMC در مدیریت متمرکز باید در طراحی در نظر گرفته شود. در محیطهای چنددستگاهی، FMC امکان مدیریت یکپارچه را فراهم میکند، اما فرآیند Deploy میتواند زمانبر باشد. این نکته در برنامهریزی پنجرههای تغییرات باید محاسبه شود.
در پالو آلتو، Panorama مدیریت Template و Policy را سادهتر و سریعتر میکند و بسیاری از تغییرات با انعطاف بیشتری اعمال میشوند. برای سازمانهایی که چند دیتاسنتر یا چند شعبه دارند، این تفاوت در تجربه روزمره مدیریت قابل لمس است.
اگر سازمان دارای اکوسیستم گسترده سیسکو باشد، از تجهیزات Cisco در لایههای مختلف استفاده کند و نیاز به یکپارچگی عمیق با زیرساخت Identity و Routing داشته باشد، Firepower انتخاب منطقیتری خواهد بود. یکپارچگی با ISE، روتینگ پیشرفته و آشنایی تیم فنی با CLI سیسکو، هزینه آموزش و ریسک عملیاتی را کاهش میدهد.
اگر تمرکز سازمان بر Application-Centric Security، Visibility سادهتر و مدیریت سریعتر Policyها باشد، پالو آلتو معمولاً تجربه کاربری روانتری ارائه میدهد. تیمهای امنیتی کوچکتر معمولاً با PAN-OS سریعتر به نتیجه میرسند، زیرا مدل Policy بر اساس اپلیکیشن، مستندسازی و درک Ruleها را سادهتر میکند.
در دیتاسنترهایی با ترافیک East-West بالا و نیاز به Segmentation دقیق، هر دو پلتفرم قابل استفاده هستند، اما پالو آلتو به دلیل معماری App-ID محور، در برخی سناریوها پیادهسازی سادهتری دارد. در نهایت، اگر سازمان به دنبال گزینهای با هزینه تمامشده متعادلتر است، بررسی قیمت فایروال فورتی گیت | خرید فایروال های امنیتی FortiGate نیز پیش از تصمیم نهایی منطقی است.
بله، به نسبت پیچیده است، زیرا مدل Policy دو پلتفرم متفاوت است. Ruleهای Firepower بر اساس Zone و Access Control ساخته میشوند، در حالی که در PAN-OS مبنای اصلی App-ID است. مهاجرت باید با Inventory کامل از اپلیکیشنهای در حال استفاده و بازطراحی Policy انجام شود، نه کپی مستقیم Ruleها.
هر دو پلتفرم SSL Decryption را پشتیبانی میکنند، اما پالو آلتو معمولاً با فعال بودن SSL Decryption در سهم ترافیک بالا، Performance پایدارتری نشان میدهد. در Firepower نیز با انتخاب مدل سختافزاری متناسب و Tuning درست، نتیجه قابل قبول است؛ نکته کلیدی ظرفیتسنجی صحیح قبل از خرید است.
پالو آلتو معمولاً بدون Panorama نیز قابل مدیریت است و برای تیمهای کوچک سبکتر است. Firepower در محیطهای متوسط به FMC نیاز دارد و فرآیند Deploy زمانبری دارد، هرچند برای سازمانهایی که Change Management رسمی دارند، همین ساختار مزیت محسوب میشود.
مقایسه فایروال سیسکو با پالو آلتو در سطح Enterprise به «بهتر بودن مطلق» ختم نمیشود. هر دو پلتفرم بالغ، پایدار و مناسب دیتاسنتر هستند و تفاوت اصلی آنها در فلسفه طراحی است، نه در فهرست قابلیتها.
Firepower بیشتر بر مدیریت متمرکز، یکپارچگی با اکوسیستم سیسکو و Tuning عمیق تمرکز دارد. پالو آلتو بر تجربه کاربری سادهتر، Application-Centric Design و Visibility یکپارچه تأکید میکند. انتخاب نهایی باید بر اساس ساختار تیم فنی، حجم ترافیک، نیاز به Customization، مدل عملیاتی و استراتژی امنیتی سازمان انجام شود.
انتخاب بین این دو برند در پروژههای Enterprise نیازمند تحلیل دقیق ترافیک، نیازهای امنیتی، ظرفیت سختافزاری و برنامه توسعه آینده سازمان است؛ یک انتخاب نادرست میتواند سالها پیچیدگی عملیاتی ایجاد کند. اگر به دنبال انتخابی مهندسی و پایدار برای زیرساخت امنیتی خود هستید، مشورت با تیم تخصصی پیش از خرید میتواند از تصمیمهای پرهزینه جلوگیری کند.