پاکسازی Ruleهای غیرضروری در فایروال پالو آلتو فرآیندی چندمرحلهای است: ابتدا با بررسی Hit Count در بازههای زمانی معنادار، Ruleهای بلااستفاده را شناسایی میکنید؛ سپس Shadowed Ruleها را با تحلیل ترتیب Policy پیدا کرده، رفتار واقعی ترافیک را با Traffic Log و Session بررسی میکنید و در نهایت Rule را غیرفعال موقت، مستندسازی و پس از اعتبارسنجی حذف یا Refactor میکنید. نکته کلیدی این است که هیچ Ruleای نباید صرفاً بهخاطر Hit Count صفر حذف شود، چون ممکن است به سناریوهایی مانند Disaster Recovery یا Backup مربوط باشد.
برای این کار داشتن فایروال پالو آلتو با دسترسی مدیریتی کافی و آشنایی با تحلیل Session و ترافیک زنده در فایروال پالو آلتو پیشنیاز است.
در فایروالهای Palo Alto Networks، Rule غیرضروری صرفاً Ruleای نیست که غیرفعال شده یا Hit Count صفر دارد. در عمل، Rule غیرضروری به Ruleای گفته میشود که دیگر نقش مؤثر و آگاهانهای در معماری امنیتی فعلی سازمان ایفا نمیکند، حتی اگر از نظر فنی هنوز معتبر و Active باشد. این تعریف عمداً گستردهتر از «Rule بلااستفاده» است، چون دستهای از Ruleها هستند که ترافیک دارند اما از منظر معماری باید بازطراحی شوند.
یکی از رایجترین انواع این Ruleها، Ruleهایی است که برای نیاز موقت ایجاد شدهاند. پروژههای مهاجرت، تست سرویس جدید، دسترسی اضطراری یا رفع یک Incident معمولاً با Ruleهایی همراهاند که قرار بوده کوتاهمدت باشند، اما بعد از پایان پروژه باقی میمانند، بدون اینکه کسی مسئول حذف یا بازبینی آنها باشد. این Ruleها اغلب مستندسازی ضعیفی دارند و دقیقاً به همین دلیل در طول زمان به یک ریسک پنهان تبدیل میشوند.
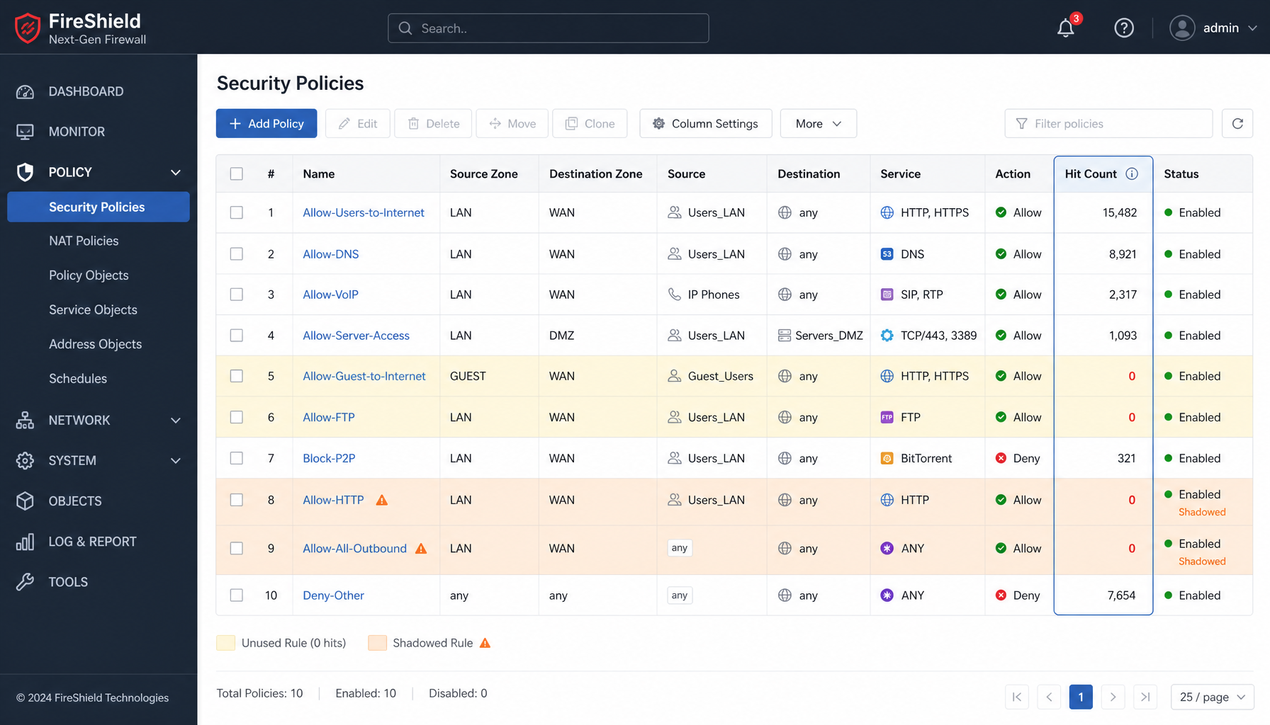
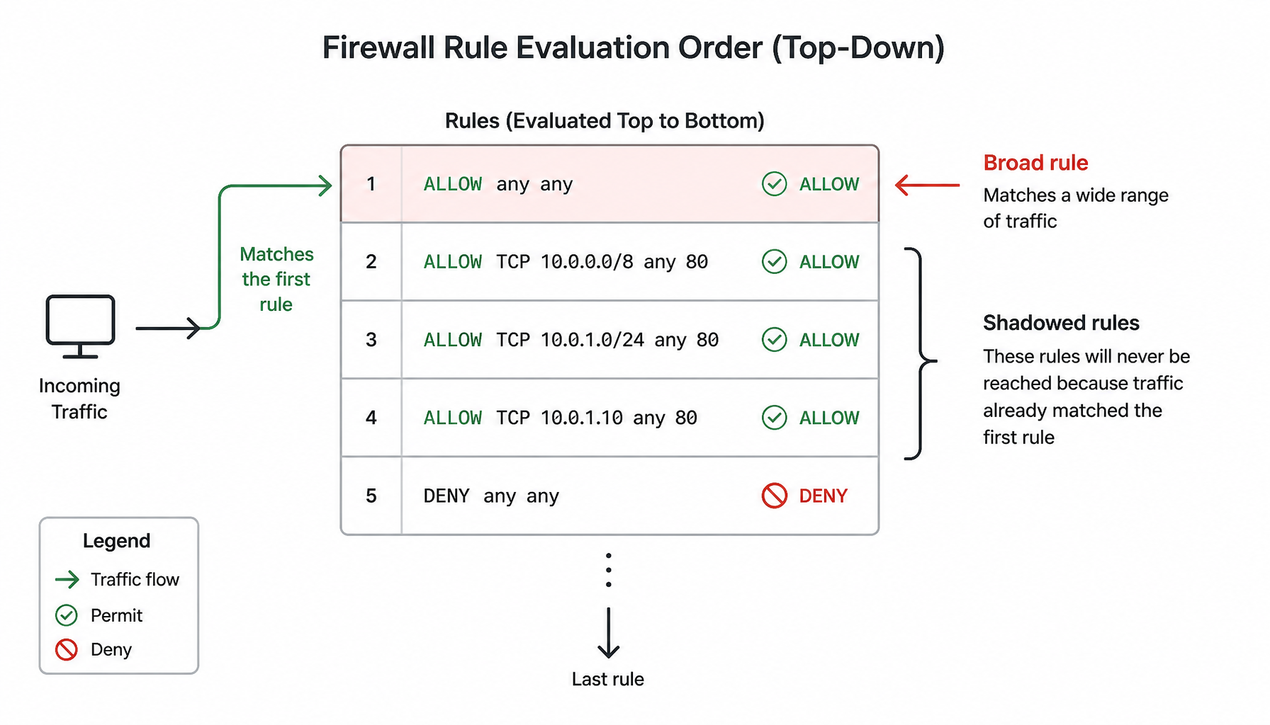
دسته دیگر، Ruleهایی هستند که از نظر منطقی Shadow شدهاند؛ یعنی Rule بالاتری با Scope گستردهتر همیشه زودتر Match میشود و اجازه نمیدهد ترافیک به Rule پایینتر برسد. این Ruleها عملاً هرگز استفاده نمیشوند، حتی اگر در گذشته استفاده شده باشند. نوع سوم، Ruleهایی است که هنوز ترافیک دارند اما بیشازحد باز هستند؛ مثلاً Ruleای که Any Source را به Any Destination روی Any Application مجاز کرده است. چنین Ruleای شاید «بلااستفاده» نباشد، اما قطعاً «غیرضروری» است، چون همان نیاز میتواند با Scope محدودتر برآورده شود.
همچنین Ruleهایی وجود دارند که به سرویسهایی اشاره میکنند که دیگر وجود ندارند: Objectهایی با IPهای قدیمی، Applicationهایی که منسوخ شدهاند یا Zoneهایی که تغییر نقش دادهاند. نکته مهم این است که Rule غیرضروری الزاماً در ظاهر خطرناک نیست؛ اما معماری شبکه پویاست و با هر تغییر در Routing یا NAT، همین Ruleهای قدیمی میتوانند ناگهان وارد مسیر ترافیک شوند و دسترسی ناخواسته ایجاد کنند.
Hit Count یکی از سادهترین و در عین حال فریبندهترین شاخصها برای تصمیمگیری درباره Ruleهاست. این شاخص نشان میدهد یک Rule چند بار بهعنوان Rule Match شده برای Sessionها انتخاب شده است. Ruleهایی با Hit Count صفر یا بسیار پایین، اولین کاندیدها برای «بررسی» هستند، اما نه اولین گزینهها برای «حذف». استفاده حرفهای از Hit Count نیازمند نگاه تحلیلی است، نه تصمیمگیری مکانیکی.
اولین گام، تعریف بازه زمانی مناسب است. بررسی Hit Count در یک بازه کوتاه مثل چند روز تقریباً هیچ ارزش تحلیلی ندارد. باید Hit Count در بازههای زمانی معنادار بررسی شود؛ بازههایی که شامل سیکل کامل کاری سازمان، ساعات اچ، روزهای تعطیل و حتی تستهای دورهای هستند. در محیطهای عملیاتی، Ruleهای با Hit Count صفر بارها مربوط به سناریوهای خاص مانند Disaster Recovery، Failover لینکها یا دسترسیهای دورهای بودهاند که فقط در شرایط خاص فعال میشوند.
نکته مهم دیگر، ارتباط Hit Count با ترتیب Ruleهاست. Ruleای که Shadow شده باشد طبیعتاً Hit Count صفر خواهد داشت، اما دلیل آن بلااستفاده بودن واقعی نیست، بلکه نرسیدن ترافیک به آن Rule است. بنابراین قبل از هر تصمیم باید بررسی شود که آیا Rule توسط Rule بالاتری پوشانده نشده است. همچنین Hit Count فقط نشاندهنده میزان Match شدن است، نه اهمیت Rule؛ یک Rule حیاتی برای دسترسی مدیریتی ممکن است فقط چند بار در ماه استفاده شود اما حذف آن اثرات عملیاتی جدی داشته باشد.
رویکرد حرفهای این است که Ruleهای با Hit Count پایین ابتدا علامتگذاری شوند و وارد مرحله تحلیل Context شوند: این Rule برای چه سرویسی ایجاد شده؟ چه زمانی آخرین بار استفاده شده؟ آیا سناریوی جایگزینی وجود دارد؟ در بسیاری موارد، این مرحله باعث میشود Rule بهجای حذف، موقتاً غیرفعال شود تا اثر واقعی آن بررسی گردد. برای درک بهتر رفتار ترافیک، مطالعه مانیتورینگ و لاگگیری در فایروال پالو آلتو کمککننده است.
در فایروالهای Palo Alto، ترتیب Ruleها اهمیت حیاتی دارد، زیرا اولین Ruleای که با ترافیک Match میشود تصمیم نهایی را میگیرد. برخلاف برخی تجهیزات که Policyها بهصورت تجمعی ارزیابی میشوند، در Palo Alto هیچ Ruleای بعد از Match شدن Rule بالاتر بررسی نمیشود. همین منطق ساده، منشأ یکی از رایجترین مشکلات Policy Design یعنی Shadowed Ruleهاست.
Shadowed Rule به Ruleای گفته میشود که از نظر منطقی هیچوقت Match نمیشود، چون Rule بالاتری با Scope گستردهتر همیشه زودتر ترافیک را میگیرد. این Rule ممکن است از نظر سینتکسی کاملاً درست باشد، Active باشد و حتی در گذشته استفاده شده باشد، اما در وضعیت فعلی Policy عملاً مرده است.
یکی از اشتباهات رایج این است که Shadowed Ruleها فقط بهعنوان «Ruleهای بیاثر» دیده میشوند. در واقع این Ruleها نشانه ضعف در طراحی Policy هستند. وقتی Ruleهای کلی بالاتر از Ruleهای دقیقتر قرار میگیرند، هم احتمال خطای انسانی بالا میرود و هم کنترل امنیتی تضعیف میشود. در بسیاری موارد، بررسی Shadowed Ruleها باعث میشود Ruleهای بالادستیِ بیشازحد باز شناسایی و بازطراحی شوند، نه اینکه فقط Ruleهای پایینتر حذف شوند.
Policyهای بالغ معمولاً از بالا به پایین به این شکل طراحی میشوند: Ruleهای خاص و محدود در بالا، Ruleهای عمومیتر در پایین. اگر این ترتیب رعایت نشود، بهمرور زمان Ruleهای خاص عملاً بیاثر میشوند و تیم امنیت تصور میکند کنترل دقیق دارد، در حالی که تصمیمگیری واقعی توسط چند Rule کلی انجام میشود. در فرآیند پاکسازی، شناسایی Shadowed Ruleها یکی از کمریسکترین نقاط شروع است، به شرطی که دلیل Shadow شدن بهدرستی تحلیل شود: اگر Rule پایینتر بهخاطر عمدی بودن Rule بالادستِ فراگیر Shadow شده، حذف آن منطقی است؛
اما اگر نتیجه یک تغییر ناخواسته است، مشکل اصلی Rule بالادستی است. توجه کنید که هر Rule با Hit Count صفر لزوماً Shadowed نیست؛ تشخیص آن نیازمند بررسی Scope و ترتیب Ruleها در کنار Traffic Log است. در محیطهای چنددستگاهی، این تحلیل را میتوان در قالب مدیریت Centralized Policy با Panorama در فایروال پالو آلتو بهصورت متمرکز انجام داد.
بخش بزرگی از Ruleهای غیرضروری از پروژههای موقت باقی میمانند. مهاجرت دیتاسنتر، تست یک سرویس جدید، دسترسی اضطراری یا Troubleshooting سریع معمولاً با Ruleهایی انجام میشود که قرار بوده موقت باشند، اما هرگز حذف نشدهاند. در مرحله Cleanup، این Ruleها معمولاً کمریسکترین گزینه برای حذف هستند، چون هدف و عمر مشخصی داشتهاند.
Best Practice مهم این است که Ruleهای موقت از ابتدا با Naming مشخص و Comment واضح ایجاد شوند و تاریخ انقضای آنها در توضیحات درج شود. مثلاً پیشوندی مثل “TEMP-” در نام Rule یا توضیحی مانند «برای تست سرویس X تا پایان هفته» به علاوه نام فرد مسئول. در محیطهایی که این مستندسازی انجام نشده، Ruleهای موقت اغلب خطرناکترین Ruleها هستند، چون هیچکس دقیقاً نمیداند چرا هنوز وجود دارند و حذف آنها نیازمند تحلیل عمیقتری است.
Ruleهایی با Scope بسیار باز مانند Any Source، Any Destination یا Any Application، حتی اگر فعال و پرHit باشند، لزوماً Ruleهای سالمی نیستند. در بسیاری موارد، این Ruleها بهمرور زمان جایگزین چند Rule دقیقتر شدهاند و اکنون بیش از نیاز واقعی دسترسی میدهند. چنین Ruleهایی معمولاً در طول Troubleshootingهای فشرده ایجاد میشوند و بعد از رفع مشکل، بهدلیل ترافیک زیادشان کسی جرئت حذفشان را ندارد.
پاکسازی این Ruleها بهمعنای حذف مستقیم نیست، بلکه بهمعنای Refactor کردن آنهاست: شکستن یک Rule عمومی به چند Rule دقیقتر مبتنی بر Application، Zone یا User. برای این کار، ابتدا با مراجعه به Traffic Log و Group Filtering، فهرست Applicationها و مقصدهای واقعی که از این Rule عبور کردهاند را استخراج کنید؛ سپس برای هر الگوی ترافیک، Ruleی با Scope دقیق بسازید و در نهایت Rule عمومی را غیرفعال کنید. این کار هم سطح امنیت را بالا میبرد و هم دید بهتری از ترافیک ایجاد میکند.
اگر قصد دارید همینجا Security Profileها را هم تقویت کنید، اصول طراحی Profileها را در مقاله اصول طراحی Security Profile در پالو آلتو مرور کنید.
هیچ Ruleای نباید بدون مشاهده رفتار واقعی ترافیک حذف شود. Traffic Log و Session اطلاعات حیاتی در اختیار شما میگذارند که نشان میدهد آیا Rule واقعاً استفاده میشود یا فقط بهصورت بالقوه فعال است. در ProAccessExceptionهای سازمانی، قبل از حذف یک Rule مشکوک، معمولاً آن Rule برای مدتی در حالت دقیقتر Logگذاری یا حتی Disabled موقت قرار میگیرد تا اثر آن بررسی شود. این روش ریسک حذف ناگهانی را به حداقل میرساند.
مراحل عملی پیشنهادی به این صورت است:
مطمئن شوید قبل از هر تغییری نسخه پشتیبان کانفیگ در اختیار دارید؛ برای این منظور، رویکرد استاندارد را در مقاله بکاپ فایروال پالو آلتو و استانداردهای Restore دنبال کنید.
پاکسازی Ruleها نباید یک اقدام یکباره و هیجانی باشد. رویکرد استاندارد شامل پنج مرحله است: شناسایی، تحلیل Context، اعتبارسنجی با Log و Session، مستندسازی تصمیم و در نهایت حذف یا Refactor Rule. در محیطهای Enterprise، این فرآیند با Change Management هماهنگ میشود و هر Rule حذفشده باید دلیل مشخص و قابل ردیابی داشته باشد.
یک ترتیب عملی کمریسک برای شروع کار میتواند چنین باشد:
در هر مرحله، امکان بازگشت سریع در صورت بروز مشکل باید فراهم باشد؛ به همین دلیل غیرفعالسازی موقت همیشه مقدم بر حذف است.
پاکسازی Ruleهای غیرضروری فقط ظاهر Policy Table را تمیز نمیکند؛ تأثیر مستقیمی بر Security Posture و حتی Performance دارد. Policyهای سادهتر قابل تحلیلترند و احتمال خطای انسانی در آنها کمتر است. وقتی تعداد Ruleها منطقی باشد، بازبینی دورهای Policy عملی میشود و تیم امنیت میتواند بهجای جستجوی در میان صدها Rule، روی موارد واقعاً پرریسک تمرکز کند.
از نظر Performance نیز، هرچند Palo Alto در ارزیابی Policy بهینه طراحی شده، کاهش پیچیدگی Policy بهطور غیرمستقیم به تصمیمگیری سریعتر و Troubleshooting سادهتر کمک میکند. مهمتر از آن، حذف Ruleهای قدیمی و بیشازحد باز، سطح حمله را بهصورت واقعی کاهش میدهد، چون هر Rule اضافی در واقع یک مسیر دسترسی احتمالی است که باید مدیریت و پایش شود.
خیر. Hit Count صفر فقط یعنی Rule تاکنون Match نشده است. Ruleهای مربوط به Disaster Recovery، Failover یا دسترسیهای دورهای ممکن است ماهها Hit Count صفر داشته باشند اما حیاتی باشند. همیشه Context را قبل از حذف تحلیل کنید.
حداقل یک سیکل کامل کاری سازمان، ترجیحاً یک تا سه ماه شامل روزهای تعطیل و تستهای دورهای. Ruleهایی که به Backup یا DR مربوطند باید حداقل یک سیکل کامل آن رویداد را پوشش دهند.
غیرفعالسازی موقت بهجای حذف مستقیم. Rule را Disable کنید، رفتار ترافیک را در دوره مشاهده زیر نظر بگیرید و در صورت عدم بروز مشکل، آن را طبق فرآیند Change Management حذف و مستند کنید.
معمولاً بله، اما اول باید علت Shadow شدن بررسی شود. اگر مشکل از Rule بالادستیِ بیشازحد باز است، اصلاح آن Rule مهمتر از حذف Rule پایینی است؛ وگرنه همان مشکل دوباره در جای دیگر تکرار میشود.
پاکسازی Ruleهای غیرضروری در فایروال پالو آلتو شبیه پرداخت بدهی فنی است؛ در ابتدا کوچک و بیاهمیت بهنظر میرسد، اما با گذشت زمان به یک ریسک جدی امنیتی و عملیاتی تبدیل میشود. Ruleهایی که برای پروژه موقت ساخته شده و رها شدهاند، Ruleهای Shadow شده در سایه Ruleهای کلی، و Ruleهای بیشازحد باز، همگی بخشی از همین بدهیاند.
مسیر درست، همان فرآیند تحلیلی است که در این مقاله مرور شد: تعریف بازه زمانی معنادار برای Hit Count، تحلیل ترتیب Policy برای یافتن Shadowed Ruleها، اعتبارسنجی رفتار واقعی با Log و Session، غیرفعالسازی موقت بهجای حذف فوری و مستندسازی هر تصمیم. نتیجه نهایی یک Policy Table سادهتر، امنتر و قابل مدیریتتر است؛ Policyای که وقتی مورد بازبینی قرار میگیرد، واقعاً همان چیزی باشد که تیم امنیت تصور میکند.