تحلیل Session در فایروال پالو آلتو یعنی بررسی ساختار دادهای که تمام تصمیمهای فایروال درباره یک ارتباط — از Route Lookup و Zone تا NAT، Security Policy و App-ID — را در خود نگه میدارد. برای این کار سه ابزار اصلی دارید: Session Browser در پنل مدیریت، Traffic Log برای تحلیل الگوی کلی ترافیک و Packet Capture برای موارد پیچیده. نکته کلیدی این است که تغییرات کانفیگ روی Sessionهای فعال اعمال نمیشود و در صورت اصلاح NAT یا Policy باید Sessionهای قدیمی Clear شوند. اگر با مدلهای مختلف فایروال پالو آلتو کار میکنید، تسلط بر این تحلیل شرط اصلی عیبیابی حرفهای ترافیک است.
در فایروالهای Palo Alto، Session مهمترین واحد تصمیمگیری است. برخلاف نگاه سادهای که Session را فقط یک ارتباط بین Source و Destination میداند، اینجا Session یک ساختار داده کامل است که نتیجه تمام تصمیمهای فایروال درباره یک ارتباط را نگه میدارد. تقریباً تمام منطق پردازش ترافیک — NAT، Routing، App-ID، User-ID و Security Profileها — حول همین Session شکل میگیرد.
وقتی اولین Packet یک ارتباط وارد فایروال میشود و Sessionای برای آن وجود ندارد، پالو آلتو مجموعهای از تصمیمها را بهترتیب انجام میدهد: ابتدا Route Lookup برای تعیین Interface خروجی، سپس تعیین Zone ورودی و خروجی، انتخاب NAT Rule مناسب، Match شدن Security Policy و در نهایت شناسایی Application. خروجی همه این تصمیمها در قالب یک Session ذخیره میشود و Packetهای بعدی همان ارتباط دیگر این مسیر را طی نمیکنند، بلکه مستقیماً بر اساس اطلاعات Session پردازش میشوند.
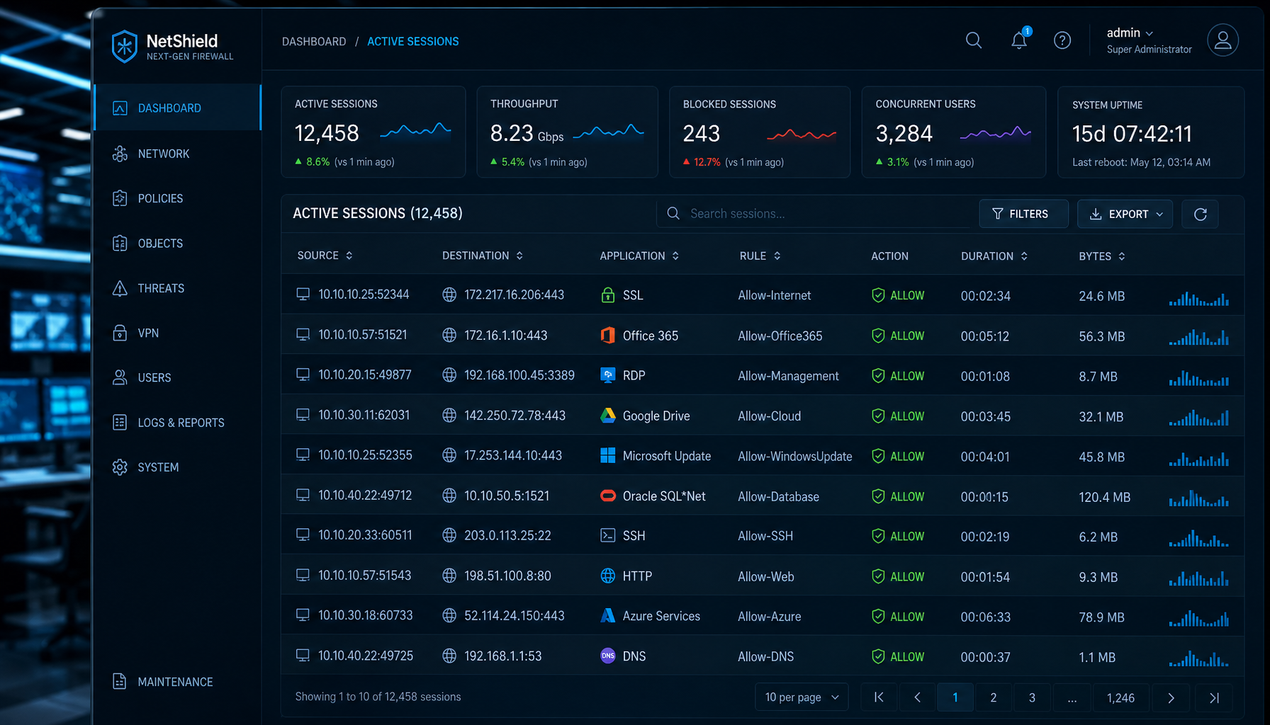
اهمیت این موضوع از همینجا ناشی میشود: اگر Session به هر دلیلی اشتباه ساخته شود، تمام Packetهای بعدی نیز اشتباه پردازش میشوند؛ حتی اگر Policy یا NAT بعداً اصلاح شوند. این رفتار در محیطهای واقعی زیاد دیده میشود — کانفیگ اصلاح شده اما مشکل همچنان پابرجاست، چون Session قدیمی با منطق قبلی فعال است. به همین دلیل Clear Session بخشی آگاهانه از فرآیند Troubleshooting است، نه اقدامی تصادفی.
Session ذاتاً Stateful است اما انعطافپذیری دارد. یک Session میتواند در طول عمر خود تغییراتی را تجربه کند، مانند تغییر App-ID از مقدار incomplete به یک Application مشخص، اما پارامترهای کلیدی مثل مسیر خروجی، NAT و Policy Match شده ثابت میمانند. این ثبات رفتار فایروال را قابل پیشبینی میکند، اما در عین حال دقت بالاتری در طراحی اولیه میطلبد.
در تحلیل ترافیک زنده، Session دقیقترین تصویر ممکن از نگاه فایروال به یک ارتباط است. Traffic Log فقط بازتاب خلاصهشده Session است، اما Session Browser یا بررسی Session از طریق CLI دقیقاً نشان میدهد فایروال چه میبیند و بر چه اساسی تصمیم گرفته است. برای درک بهتر نحوه شناسایی Applicationها، مقاله سناریوهای استفاده از App-ID در فایروال پالو آلتو مرور مفیدی است.
Session Browser یکی از دقیقترین ابزارهای تحلیل ترافیک در پالو آلتو است، چون دیدی مستقیم از نحوه درک فایروال نسبت به یک ارتباط فعال ارائه میدهد. برخلاف Traffic Log که رویدادها را خلاصه و Eventمحور نشان میدهد، Session Browser وضعیت زنده Session را همانطور که در حافظه فایروال نگهداری میشود نمایش میدهد. این تفاوت در Troubleshootingهای پیچیده نقش تعیینکنندهای دارد.
یکی از مهمترین کاربردهای Session Browser تشخیص این است که ترافیک واقعاً از کدام Policy عبور کرده است. بارها پیش آمده که ترافیک بهجای Rule مورد انتظار، با یک Rule عمومیتر Match شده است. در چنین شرایطی بررسی Policy Table یا Hit Count بهتنهایی گمراهکننده است، اما Session Browser بهصورت قطعی نشان میدهد کدام Rule اعمال شده. اگر فکر میکنید Policy Table شما شلوغ شده، مقاله شناسایی و پاکسازی Ruleهای غیرضروری در فایروال پالو آلتو را از دست ندهید.
Session Browser در Troubleshooting NAT هم نقش حیاتی دارد. با بررسی Session میتوان دقیقاً دید Source و Destination قبل و بعد از NAT چه بودهاند و آیا ترجمه آدرس مطابق طراحی انجام شده یا نه؛ موضوعی که در سناریوهای Multi-ISP، U-Turn NAT و VPN تعیینکننده است. همچنین Sessionهایی که بهطور مکرر ایجاد و حذف میشوند یا عمر بسیار کوتاهی دارند، معمولاً نشانه Packet Loss، Timeout یا اختلال در مسیر ترافیک هستند.
نکته محدودیت مهم: Session Browser ابزاری لحظهای است و Sessionهای بستهشده در آن دیده نمیشوند. بنابراین باید همزمان با وقوع مشکل از آن استفاده کنید؛ نه چند ساعت بعد. بسیاری از تحلیلهای موفق دقیقاً به این دلیل انجام شدهاند که کارشناس در زمان درست به Session زنده نگاه کرده است.
Traffic Log در دسترسترین ابزار تحلیل ترافیک است، اما استفاده مؤثر از آن نیازمند نگاه تحلیلی است، نه صرفاً مشاهده لیستی از Allow و Denyها. Traffic Log رویدادهای کلیدی مرتبط با Sessionها را ثبت میکند، نه تکتک Packetها را. هر رکورد نماینده یک بخش معنادار از عمر یک Session است.
نکته اول این است که Traffic Log همیشه وضعیت لحظهای Session را نشان نمیدهد؛ معمولاً هنگام پایان Session یا وقوع رویداد خاص ثبت میشود. بنابراین با Refresh مداوم نباید انتظار دیدن تمام تغییرات زنده را داشته باشید. برای وضعیت زنده، Session Browser ابزار مناسبتری است و Traffic Log بیشتر برای تحلیل الگوی کلی ترافیک و نتیجه نهایی تصمیم فایروال به کار میرود. بسیاری از سوءتفاهمها دقیقاً از همین انتظار نادرست ایجاد شدهاند.
ستونهای کلیدی که باید تحلیل کنید عبارتاند از:
بعد از تحلیل Traffic Log، اگر مشخص شد ترافیک از لایه Application کنترل نمیشود، مقاله پیادهسازی کنترل Application Layer در فایروال پالو آلتو نقشه راه بعدی شماست.
در نهایت، Traffic Log را مقایسهای بخوانید. بهجای تمرکز روی یک رکورد خاص، چندین رکورد مرتبط را کنار هم ببینید. الگوهای تکرارشونده مانند Sessionهای کوتاهمدت، افزایش ناگهانی Drop یا تغییر Application در بازه زمانی مشخص، اطلاعات بسیار بیشتری از یک رکورد منفرد ارائه میدهند.
علاوه بر GUI، میتوانید Sessionها را از خط فرمان بررسی کنید. دستور زیر لیست Sessionهای فعال را با تمام جزئیات نمایش میدهد:
برای محدود کردن خروجی به یک ارتباط خاص، از فیلتر استفاده کنید:
برای دیدن جزئیات کامل یک Session مشخص، شناسه آن را از خروجی قبلی بردارید:
این خروجی شامل اطلاعاتی مانند زوج Source/Destination اصلی و ترجمهشده، Zoneها، Interfaceها، Application، Rule اعمالشده، طول عمر Session و آمار Byte و Packet ورودی/خروجی است. دستور show session all یک دستور فقط-خواندنی است و هیچ تغییری در وضعیت فایروال ایجاد نمیکند، بنابراین در محیط Production هم قابل استفاده است. برای مشاهده فهرست کامل زیردستورها و سینتکس دقیق هر نسخه PAN-OS میتوانید از help مربوطه در خود CLI استفاده کنید.
اگر میخواهید این مهارت را با دیگر برندها مقایسه کنید، مقاله بررسی Session در فایروال سیسکو دید مشابهی را در محیط Cisco نشان میدهد.
تحلیل Session بدون درک مسیر ترافیک ناقص است. پالو آلتو قبل از ساخت Session، Route Lookup انجام میدهد و نتیجه آن مسیر خروجی Session را مشخص میکند. اگر Routing اشتباه باشد، Session از ابتدا روی مسیر نادرست ساخته میشود و تا زمانی که بسته نشود یا Clear شود، همان مسیر را حفظ میکند.
با بررسی همزمان Session و Routing میتوان فهمید چرا ترافیک از یک ISP خاص خارج شده یا چرا بهجای تونل VPN از مسیر اینترنت عبور کرده است. در سناریوهای Multi-ISP یا Policy-Based Forwarding این موضوع اهمیت دوچندان دارد، چون Session بعد از ساخته شدن دیگر مسیرش را تغییر نمیدهد. اگر Interface خروجی Session با انتظار شما فرق دارد، بهجای دست بردن به Policy، ابتدا جدول مسیریابی و تنظیمات PBF را بررسی کنید.
وقتی Session و Traffic Log پاسخ روشنی نمیدهند، Packet Capture وارد میدان میشود. پالو آلتو امکان Capture کردن Packet را در چند نقطه از مسیر پردازش فراهم میکند: قبل و بعد از NAT و قبل و بعد از اعمال Security Policy. با انتخاب درست نقطه Capture میتوانید مشخص کنید Packet اصلاً وارد فایروال شده یا نه، آیا NAT روی آن اعمال شده و آیا بعد از Policy، Forward شده یا Drop.
طبق تعریف استاندارد، Packet Analyzer ابزاری است که بستههای عبوری از شبکه را ثبت و تحلیل میکند و در صورت نیاز محتوای خام Packet را Decode میکند؛ دقیقاً همان کاری که Capture داخلی پالو آلتو انجام میدهد و خروجی آن را میتوان در Wireshark بررسی کرد. این ابزار برای عیبیابی مشکلات پیچیده مانند U-Turn NAT، VPN یا Applicationهای حساس بسیار ارزشمند است.
نکته مهم این است که Capture باید هدفمند باشد. Capture بدون فیلتر در محیط Production نهتنها بیفایده است، بلکه میتواند Performance فایروال را هم تحت تأثیر قرار دهد. همیشه با فیلتر Source، Destination یا پورت محدود کنید و بعد از اتمام عیبیابی، فیلترهای Capture را حذف کنید.
App-ID در پالو آلتو وابسته به Session است. اگر Session ناقص باشد یا بخشی از Packetها Drop شوند، App-ID بهدرستی شناسایی نمیشود و در نتیجه Security Profileها هم رفتار غیرمنتظرهای خواهند داشت. در چنین شرایطی مشکل ظاهراً به App یا Profile نسبت داده میشود، در حالی که ریشه آن در ساختار Session یا Flow ترافیک است.
در هر تحلیل ترافیک زنده همیشه باید بررسی کنید که App-ID نهایی چیست و آیا با انتظار شما همخوانی دارد یا نه. App اشتباه معمولاً نشانه یک مشکل عمیقتر است — مثلاً Asymmetric Routing که باعث رسیدن نصفهنیمه Packetها به فایروال میشود — نه صرفاً یک خطای تشخیص Application. در مورد نحوه طراحی لایه حفاظتی، مقاله اصول طراحی Security Profileها در فایروال پالو آلتو نقطه شروع خوبی است.
نکته کلیدی در تحلیل Session این است که تغییرات کانفیگ روی Sessionهای فعال اعمال نمیشوند. اگر NAT یا Policy تغییر کند، Sessionهای قبلی همچنان با منطق قدیمی کار میکنند. به همین دلیل، بعد از هر تغییر کانفیگ مرتبط با ترافیک، پاک کردن Sessionهای مرتبط بخشی از فرآیند تحلیل است، نه اقدامی تصادفی.
روش کار به این صورت است: ابتدا با Session Browser یا دستور show session all filter شناسه Sessionهای مرتبط را پیدا کنید، سپس آنها را پاک کنید. در CLI میتوانید Sessionها را بهصورت فیلترشده حذف کرد:
هشدار مهم: پاک کردن Session یعنی قطع آنی ارتباطات کاربران. این کار را فقط برای Sessionهای مرتبط با مشکل انجام دهید، نه همه Sessionها را بهصورت عمومی. در محیط Production ابتدا تأثیر کاربران را ارزیابی کنید و در صورت لزوم در بازه کمترافیک اقدام کنید.
الگوی رایج «بعد از تغییر کانفیگ مشکل حل نشد» در بسیاری از موارد دقیقاً به همین دلیل است: Session قدیمی هنوز فعال بوده و ترافیک جدیدی که با کانفیگ جدید ساخته شود، ساخته نشده است. قبل از نتیجهگیری درباره بیاثر بودن تغییرات، همیشه این احتمال را بررسی کنید.
خیر. Traffic Log رویدادها را خلاصه و معمولاً هنگام پایان Session ثبت میکند، در حالی که Session Browser وضعیت زنده Session را همانطور که در حافظه فایروال است نشان میدهد. این دو ابزار مکمل یکدیگرند؛ Traffic Log برای الگوی کلی و تحلیل گذشته، Session Browser برای وضعیت لحظهای.
چون تغییرات کانفیگ روی Sessionهای فعال اعمال نمیشوند. Sessionهای موجود با منطق زمان ساخت خودشان کار میکنند. باید Sessionهای مرتبط را Clear کنید تا ارتباطات جدید با Policy جدید ساخته شوند.
یعنی فایروال نتوانسته Application را بهطور قطعی شناسایی کند، معمولاً به این دلیل که Session ناقص است یا بخشی از Packetها به فایروال نرسیدهاند. مشکل در لایه پایینتر از Policy قرار دارد؛ Routing، مسیر ترافیک یا وضعیت لینکها را بررسی کنید.
خیر. دستورات show session فقط-خواندنی هستند و هیچ تغییری در ترافیک ایجاد نمیکنند. تنها دستورات clear session ارتباطات را قطع میکنند و باید هدفمند استفاده شوند.
تحلیل Session در فایروال پالو آلتو مهارتی است که شما را از یک ادمین تنظیمات به کارشناس واقعی امنیت شبکه تبدیل میکند. Session جایی است که تمام تصمیمهای فایروال — Route، Zone، NAT، Policy و App-ID — به هم میرسند و بدون دیدن آن، Troubleshooting بیشتر شبیه حدس و آزمون است تا تحلیل مهندسی.
رویکرد عملی این است: ابتدا با Traffic Log الگوی کلی را ببینید، سپس با Session Browser وضعیت زنده ارتباط را تحلیل کنید، در صورت نیاز مسیر Routing را بررسی کنید و در نهایت با Packet Capture به عمق بستهها برسید. و در تمام این مسیر، همیشه به یاد داشته باشید که Sessionهای فعال با منطق زمان ساخت خودشان کار میکنند؛ پس Clear کردن هدفمند Sessionها بخشی جداییناپذیر از هر عیبیابی جدی در پالو آلتو است.