Web Filtering در Sophos Firewall | راهنمای تنظیم و کنترل دسترسی
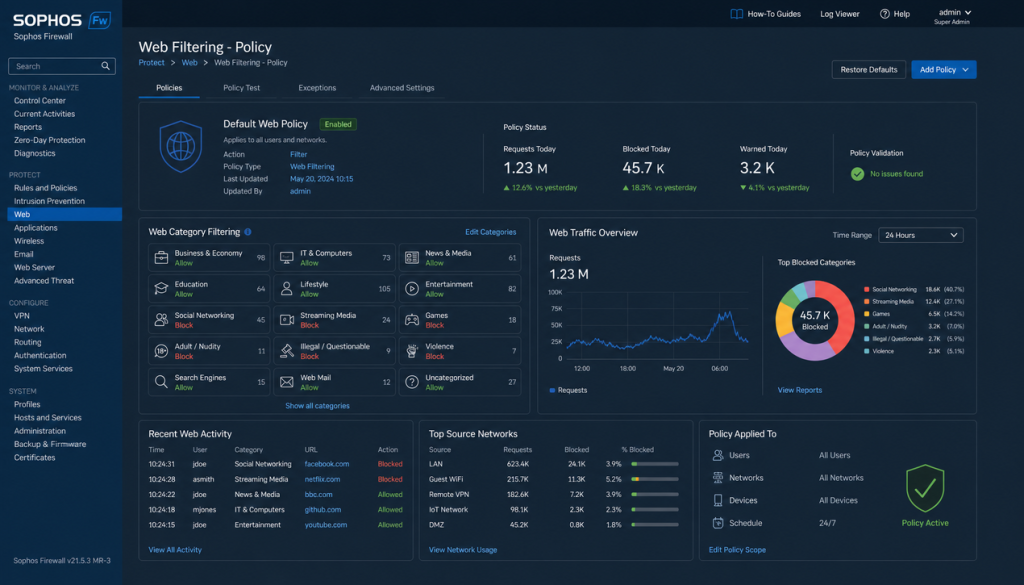
دسترسی آزاد کاربران به اینترنت همزمان که بستری برای پژوهش، ارتباطات و بهرهوری فراهم میآورد، سازمانها را با تهدیدات امنیتی، اتلاف پهنای باند و کاهش تمرکز نیروی انسانی مواجه میکند. Web Filtering در Sophos Firewall پاسخی جامع به این چالش چندوجهی است: راهکاری که فراتر از مسدودسازی ساده سایتها، با دستهبندی پویای وبسایتها، اسکن ترافیک […]
Application Control در فایروال Sophos | آموزش کامل پیکربندی

Application Control در فایروال Sophos چیست و چرا اهمیت دارد؟ امروزه تقریباً همه برنامههای کاربردی، از Microsoft Teams و Salesforce گرفته تا شبکههای اجتماعی و حتی بدافزارها، ترافیک خود را روی پروتکل HTTPS و پورت 443 منتقل میکنند. در چنین شرایطی فایروالهای سنتی که تصمیمگیری آنها صرفاً بر اساس IP و پورت است، کارایی خود […]
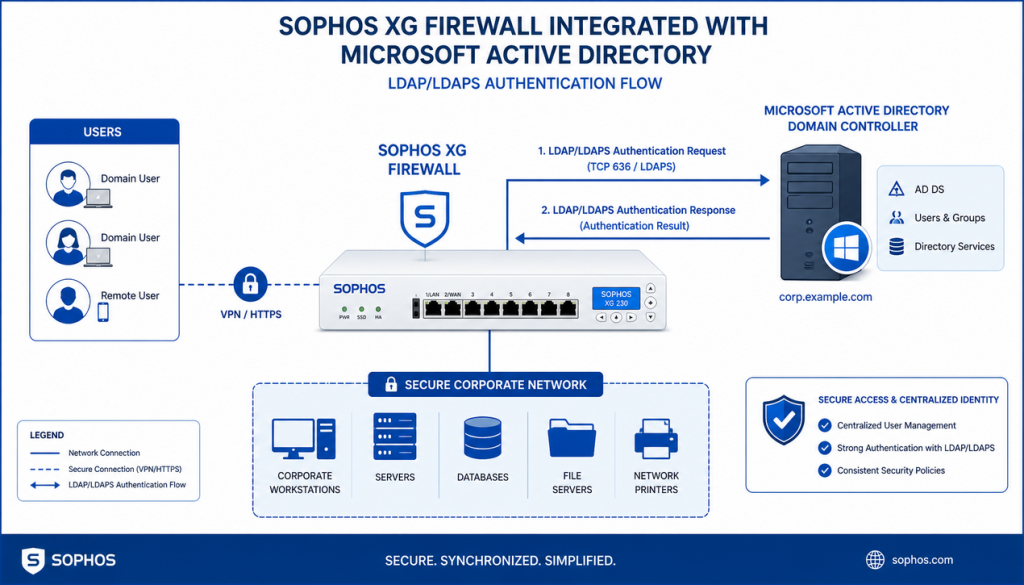
اتصال فایروال Sophos به Active Directory آموزش گام به گام

مقدمه در شبکههای سازمانی امروز، مدیریت متمرکز هویت و دسترسی کاربران یک ضرورت امنیتی است. فایروالهای نسل جدید مانند Sophos XG فراتر از بررسی ترافیک، امکان احراز هویت کاربران را بهعنوان بخشی از لایههای امنیتی عمیق ارائه میدهند. اتصال فایروال Sophos به Active Directory باعث میشود احراز هویت کاربران بهصورت یکپارچه و خودکار انجام شود؛ […]
فعال سازی IPS و IDS در Sophos | راهنمای گام به گام و کامل

در شرایطی که حملات سایبری هر روز پیچیدهتر و سریعتر میشوند، اتکای صرف به فایروالهای مرزیِ مبتنی بر وضعیت اتصال پاسخگو نیست. بدافزارهای بدون فایل، اکسپلویتهای روزِ صفر و حملات مستمر پیشرفته، لایههای دفاعی عمیقتری میطلبند و فعال سازی IPS و IDS در Sophos دقیقاً همین حلقه مفقوده را پُر میکند؛ قابلیتی که در هسته […]
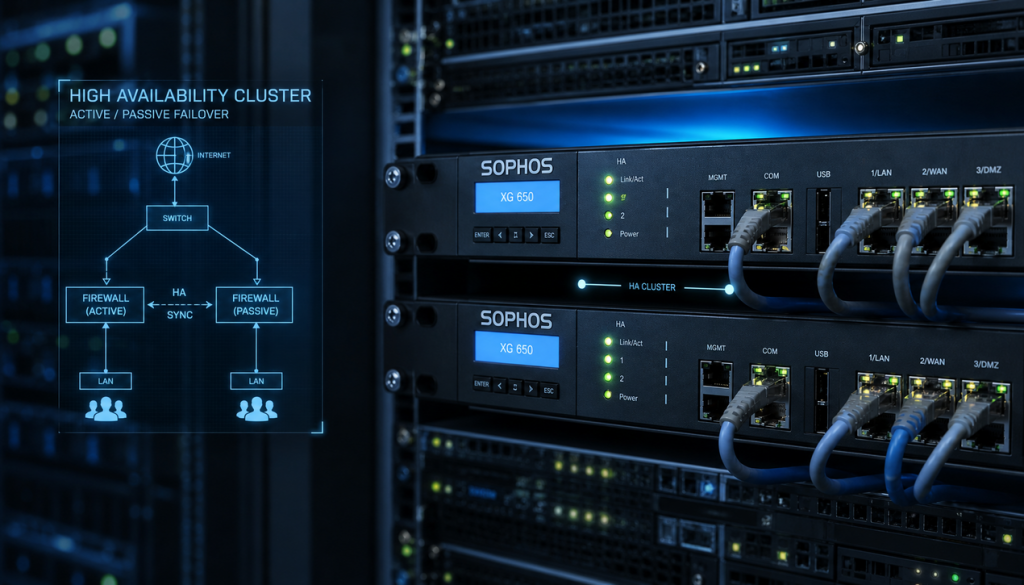
تنظیمات High Availability در فایروال سوفوس | راهنمای کامل

تداوم سرویس در شبکههای سازمانی امروزی یک انتخاب نیست؛ یک ضرورت است. فایروال بهعنوان دروازهبان امنیتی شبکه، نقشی محوری ایفا میکند و در عین حال، اگر تنها یک دستگاه باشد، به یک نقطه شکست منفرد (Single Point of Failure) تبدیل میشود. تنظیمات High Availability در فایروال سوفوس (Sophos) با ایجاد خوشهای از دو دستگاه، این […]
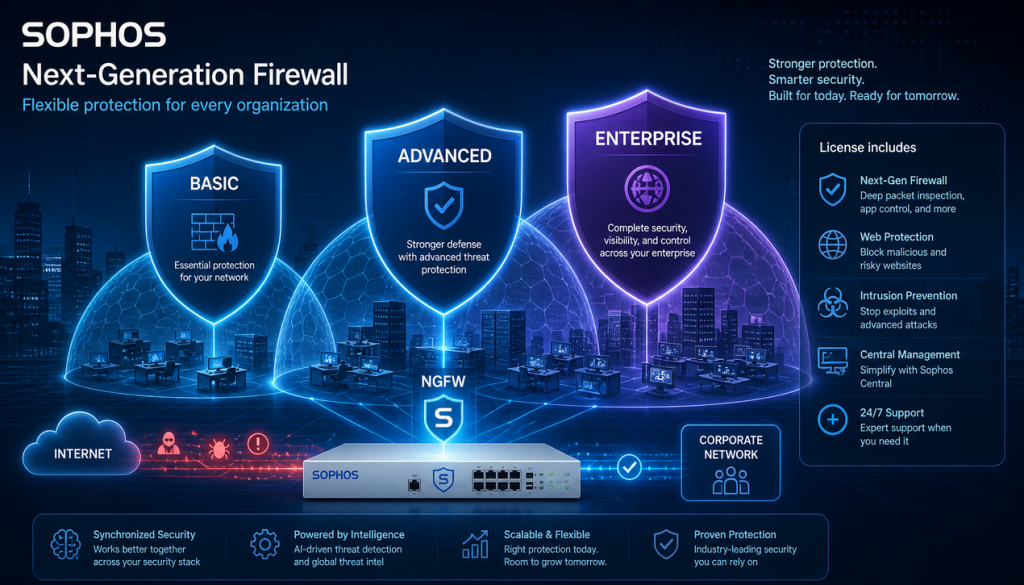
لایسنس فایروال سوفوس؛ راهنمای انواع و تفاوت ها

فهرست مطالب لایسنس فایروال سوفوس چرا حیاتی است؟ انواع لایسنس فایروال سوفوس قابلیتهای کلیدی هر لایسنس تفاوتهای اصلی لایسنسهای سوفوس نحوه انتخاب لایسنس مناسب مدلهای خرید و تمدید پرسشهای متداول لایسنس فایروال سوفوس چرا حیاتی است؟ در معماری امنیت سایبری مدرن، فایروالهای نسل بعدی (NGFW) ستون فقرات دفاعی سازمانها هستند؛ اما قدرت واقعی این دستگاهها […]
خطای License Expired فایروال Sophos | رفع و تمدید سریع

خطای License Expired فایروال Sophos یکی از رایجترین هشدارهایی است که مدیران شبکه در مدیریت زیرساختهای امنیتی با آن مواجه میشوند. این پیام که در کنسول مدیریتی یا از طریق اعلانهای ایمیلی ظاهر میشود، صرفاً یک یادآوری اداری نیست؛ بلکه به معنای قطع تدریجی جریان حیاتی بهروزرسانیهای امنیتی شامل پایگاه دادههای شناسه تهدیدات (IPS)، امضاهای […]
آپدیت دستی فایروال Sophos | راهنمای گام به گام آفلاین

مقدمه: چرا آپدیت دستی فایروال Sophos اهمیت حیاتی دارد؟ فایروالهای نسل جدید مانند Sophos تنها زمانی میتوانند بهعنوان سد مؤثری در برابر بدافزارها، باجافزارها و اکسپلویتها عمل کنند که موتورهای امنیتی و پایگاهدادههای امضای تهدیدات (Threat Signatures) آنها بهروز باشند. بدون این بهروزرسانیها، فایروال در مواجهه با تهدیدات نوظهور عملاً نابینا میشود. اما در بسیاری […]
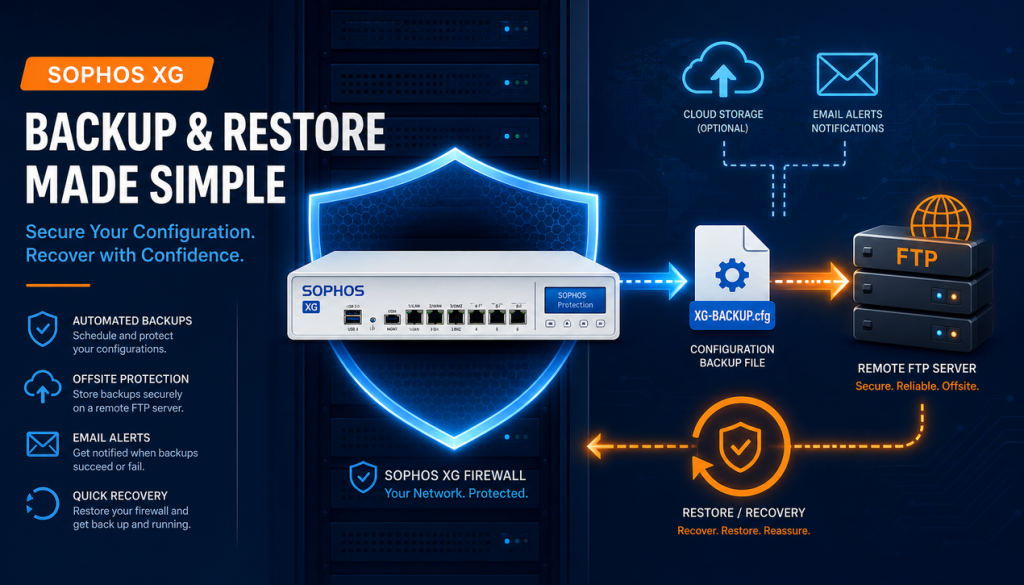
بکاپ گیری فایروال Sophos XG | آموزش کامل بازیابی تنظیمات

بکاپ گیری فایروال Sophos XG یکی از مهمترین وظایف روزمره مدیران شبکه است؛ زیرا فایروال سوفوس بهعنوان خط مقدم دفاع سازمان، حاوی تنظیمات حساسی مانند قوانین دسترسی، سیاستهای کاربری، پیکربندی اینترفیسها و اعلانهای امنیتی است. یک خطای پیکربندی، خرابی سختافزار یا حتی یک ارتقای فریمور ناموفق میتواند تمام این تنظیمات را از بین ببرد و […]
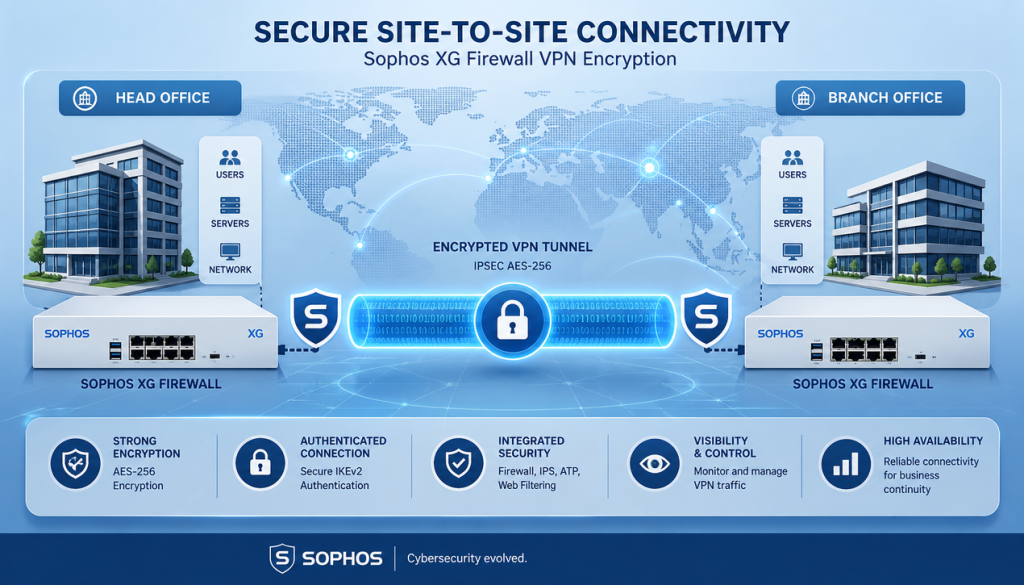
آموزش VPN Site to Site در فایروال Sophos XG به صورت گام به گام

اتصال امن میان دفتر مرکزی و شعب، یکی از الزامات بنیادین شبکههای سازمانی امروز است. تونلهای Site-to-Site با رمزنگاری ترافیک روی اینترنت عمومی، جایگزینی مطمئن و کمهزینه برای خطوط اختصاصی هستند و دسترسی شفاف کاربران به منابع سازمان را مستقل از موقعیت فیزیکی فراهم میکنند. در این مقاله، آموزش VPN Site to Site در فایروال […]
پیکربندی NAT و Policy در فایروال Sophos | راهنمای جامع

فهرست مطالب مقدمه آشنایی با NAT (ترجمه آدرس شبکه) آشنایی با Policy (سیاستهای امنیتی) ترتیب پردازش در فایروال Sophos مراحل پیکربندی NAT در فایروال Sophos مراحل پیکربندی Policy در فایروال Sophos یکپارچهسازی NAT و Policy برای کنترل ترافیک بهترین روشهای پیکربندی NAT و Policy عیبیابی و اشکالات رایج نتیجهگیری پرسشهای متداول مقدمه فایروال Sophos بهعنوان […]
آموزش نصب فایروال Sophos XG | راهنمای کامل از صفر تا صد

شبکه سازمانی امروز شریان حیاتی کسبوکار است و نقطه اتصال آن به اینترنت، نخستین و مهمترین خط دفاعی محسوب میشود. فایروالهای نسل جدید با بازرسی عمیق بستهها، کنترل برنامهها و سرویسهای یکپارچهای مانند سیستم پیشگیری از نفوذ، فراتر از فیلترسازی ساده مبتنی بر آدرس و پورت عمل میکنند و Sophos XG یکی از گزینههای شناختهشده […]
انتقال لایسنس فورتی گیت | آموزش 2 روش خودکار و دستی

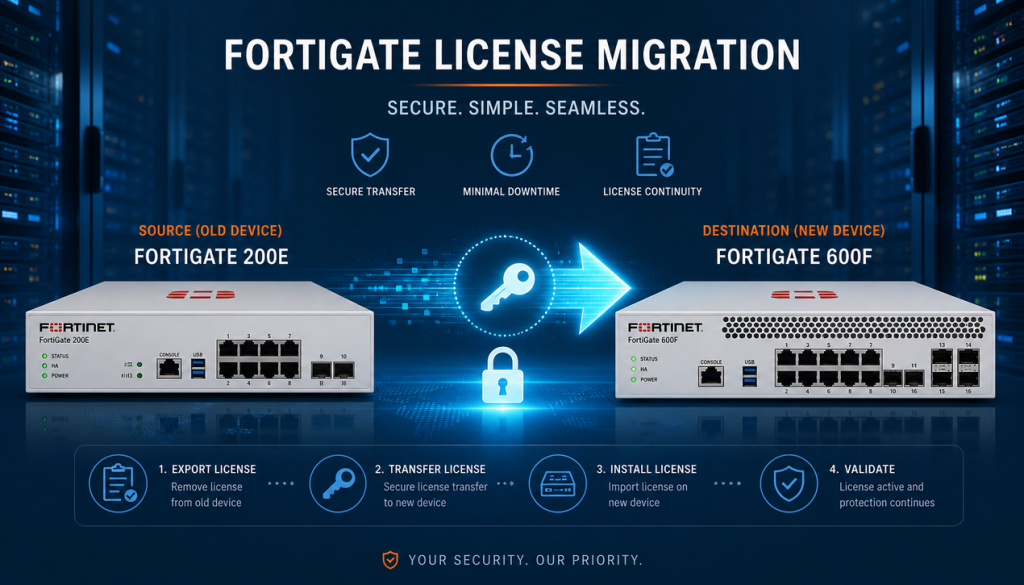
فهرست مطالب چرا انتقال لایسنس فورتی گیت اهمیت دارد؟ پیشنیازها و ملاحظات حیاتی پیش از انتقال لایسنس مراحل آمادهسازی استراتژیک قبل از انتقال روشهای اصلی انتقال لایسنس: خودکار و دستی راهنمای گامبهگام اجرایی انتقال لایسنس عیبیابی سیستماتیک مشکلات رایج نکات امنیتی و بهترین روشها پرسشهای متداول جمعبندی چرا انتقال لایسنس فورتی گیت اهمیت دارد؟ در […]
لایسنس Evaluation فورتی گیت چیست و راهنمای تمدید آن

فایروال فورتیگیت بهعنوان یکی از پیشروترین پلتفرمهای امنیتی یکپارچه (UTM) در دنیا شناخته میشود؛ اما بدون لایسنسهای سرویس فعال، تنها یک فایروال استاتیک با قابلیتهای محدود است. لایسنس Evaluation فورتی گیت نقطه شروع رایگان برای آزمودن این قابلیتها در محیط واقعی شبکه است. در این مقاله، ساختار انواع لایسنس فورتیگیت، مزایا و محدودیتهای لایسنس ارزیابی، […]
رفع خطای License Expired فورتی گیت و Contract Mismatch

خطای License Expired فورتی گیت و خطای Contract Mismatch از رایج ترین خطاهای لایسنس در فایروالهای FortiGate هستند و در صورت بیتوجهی، سرویسهای امنیتی حیاتی مانند آنتیویروس، IPS و فیلترینگ وب را از کار میاندازند. در این مقاله، ابتدا تفاوت دقیق این دو خطا و دلایل بروز آنها را بررسی میکنیم، سپس یک فرآیند عیبیابی […]
فعال سازی لایسنس FortiGate و بررسی اعتبار آن | راهنمای کامل

مقدمه فایروالهای نسل جدید FortiGate تنها زمانی میتوانند تمام توان دفاعی خود را ارائه دهند که لایسنسهای مربوطه بهدرستی فعال شده باشند. فعال سازی لایسنس FortiGate فرآیندی است که دستگاه شما را به اکوسیستم ابری FortiGuard متصل میکند و جریان بهروزرسانیهای مستمر اطلاعات تهدیدات، امضاهای آنتیویروس، الگوهای IPS و سرویسهای وبفیلترینگ را به خط مقدم […]
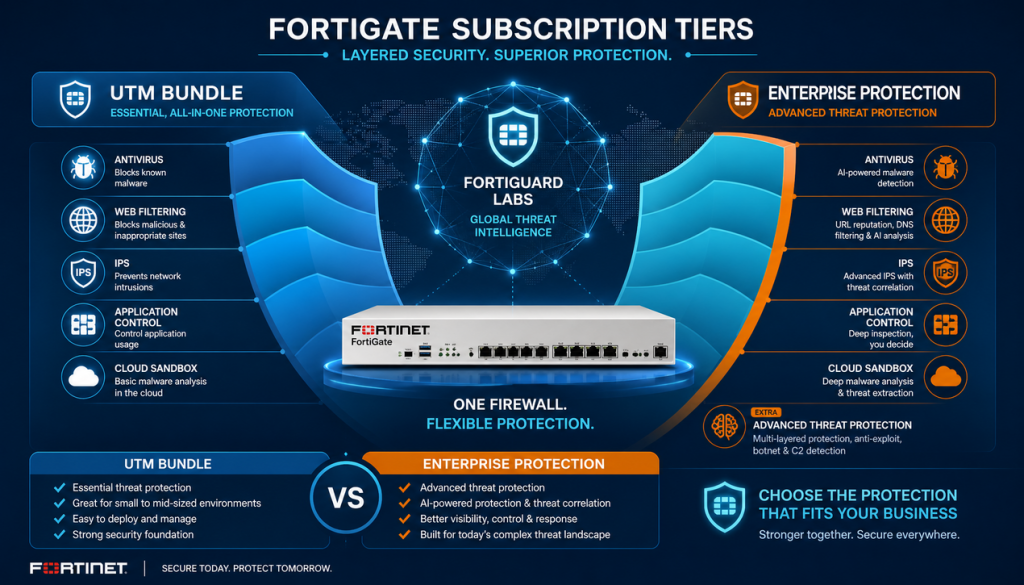
تفاوت UTM Bundle و Enterprise Protection در FortiGate

در دنیای امروز که فایروالها از یک دیوار ساده بستهفیلتر به پلتفرمهای یکپارچه امنیتی تبدیل شدهاند، انتخاب نوع لایسنس و بسته سرویس، به اندازه انتخاب خود دستگاه اهمیت دارد. تفاوت UTM Bundle و Enterprise Protection یکی از رایجترین پرسشهای مدیران شبکه هنگام خرید فایروال فورتیگیت است؛ چراکه هر دو بسته بر بستر سرویسهای ابری FortiGuard بنا […]
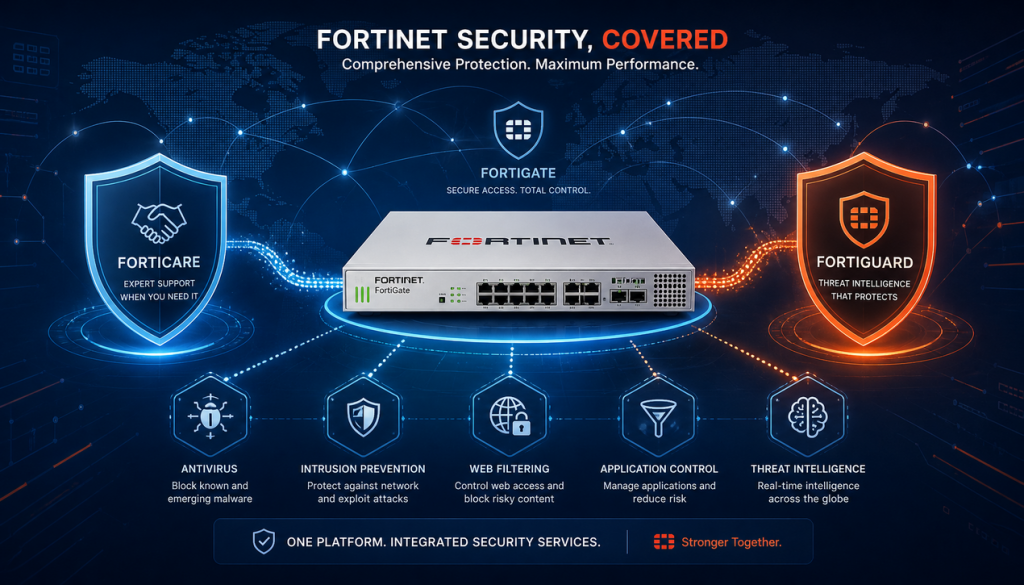
لایسنس فورتی گیت | تفاوت FortiCare و FortiGuard چیست؟

لایسنس فورتی گیت چیست و چرا اهمیت دارد؟ در معماری امنیتی فورتینت، دیوارههای آتش FortiGate به عنوان ستون فقرات دفاعی سازمان ها عمل میکنند؛ اما توانایی واقعی این سکوهای سختافزاری و مجازی تنها در سایه سرویسهای پویایی آشکار میشود که توسط لایسنسها فعال میشوند. به بیان دیگر، اگر FortiGate را به یک خودروی قدرتمند تشبیه […]
هوش مصنوعی FortiAI؛ دفاع خودکار در برابر تهدیدات سایبری

در فضای سایبری امروز، تهدیداتی مانند باجافزارهای چندلایه، بدافزارهای بدون فایل و حملات روز صفر (Zero-day) دیگر با روشهای سنتی مبتنی بر امضا قابل شناسایی نیستند. هوش مصنوعی FortiAI به عنوان مغز مصنوعی پلتفرم امنیتی Fortinet، با تکیه بر یادگیری عمیق، تهدیدات ناشناخته را بر اساس «نیت مخرب» تشخیص میدهد و بهصورت خودکار خنثی میکند. […]
FortiAI SecureAI؛ سپر دفاعی هوش مصنوعی Fortinet

امنیت سایبری امروز با دگرگونی بنیادینی مواجه است که نه در مقیاس، بلکه در ماهیت تهدیدات رخ داده است. باجافزارهای چندلایه و سرویسمحور (Ransomware-as-a-Service)، حملات پیشرفته و مداوم (APT) که ماهها بهصورت خاموش در شبکهها کمین میکنند و بدافزارهای صفرروز که از آسیبپذیریهای ناشناخته سوءاستفاده میکنند، تنها بخشی از این چالش عظیماند. راهکارهای سنتی مبتنی […]
Forti-Assist چیست؟ دستیار هوش مصنوعی امنیتی در FortiGate

مقدمه: چرا امنیت شبکه به دستیار هوشمند نیاز دارد؟ زیرساختهای شبکه امروز شاهرگ حیاتی سازمانها هستند، اما همین زیرساختها هر روز بیشتر در معرض تهدیدات سایبری پیچیده قرار میگیرند. حملات پیشرفته پایدار (APT)، باجافزارهای چندلایه و آسیبپذیریهای روز صفر، تیمهای امنیتی را با انبوهی از هشدارها مواجه کردهاند؛ وضعیتی که به «خستگی هشدار» دامن میزند […]
هوش مصنوعی FortiAI؛ تحولی بنیادین در دفاع سایبری

هوش مصنوعی FortiAI؛ از تشخیص امضایی به دفاع شناختی و خودکار شبکههای سازمانی امروز در برابر موجی از تهدیدات سایبری پیشرفته قرار گرفتهاند که از نظر پیچیدگی، مقیاس و سرعت، مدلهای سنتی امنیتی را به چالش کشیدهاند. باجافزارهای دوقلوهای مخرب (Double Extortion) که همزمان دادهها را رمزنگاری و سرقت میکنند، حملات زنجیرهای چندمرحلهای (Cyber Kill […]
حذف پشتیبانی از Proxy در FortiGate | دلایل و پیامدها

حذف پشتیبانی از Proxy در FortiGate یکی از مهمترین تغییرات اخیر در سیستمعامل FortiOS است که مدیران شبکه و متخصصان امنیتی باید آن را جدی بگیرند. Fortinet اعلام کرده است که در FortiOS نسخه 7.4 و بالاتر، قابلیتهای مبتنی بر پروکسی (Proxy-based Features) روی تمامی مدلهای FortiGate با حافظه RAM کمتر از 2 گیگابایت حذف […]
آموزش آپگرید فورتی گیت و داونگرید FortiOS | گام به گام

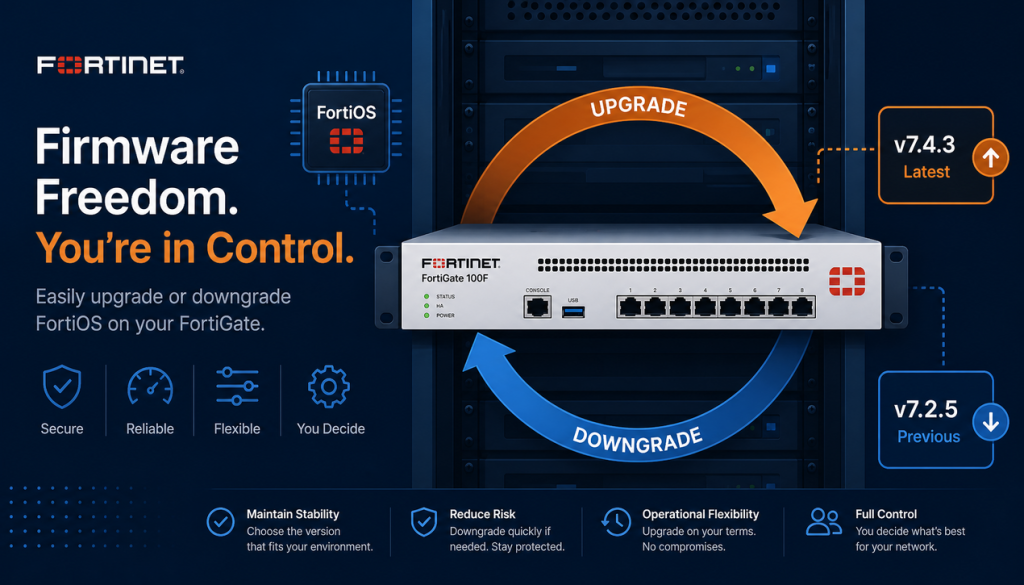
فایروالهای FortiGate یکی از ارکان اصلی زیرساخت امنیتی شبکههای سازمانی به شمار میروند و سلامت آنها مستقیماً به نسخه سیستمعامل اختصاصی یعنی FortiOS وابسته است. آموزش آپگرید فورتی گیت به شما کمک میکند فریمور دستگاه را همیشه بهروز نگه دارید تا از وصلههای امنیتی، قابلیتهای جدید و بهبود پایداری بهرهمند شوید. در مقابل، گاهی شرایطی […]
فایروال سیسکو؛ مقایسه نسخه Virtual و سخت افزاری در Cloud

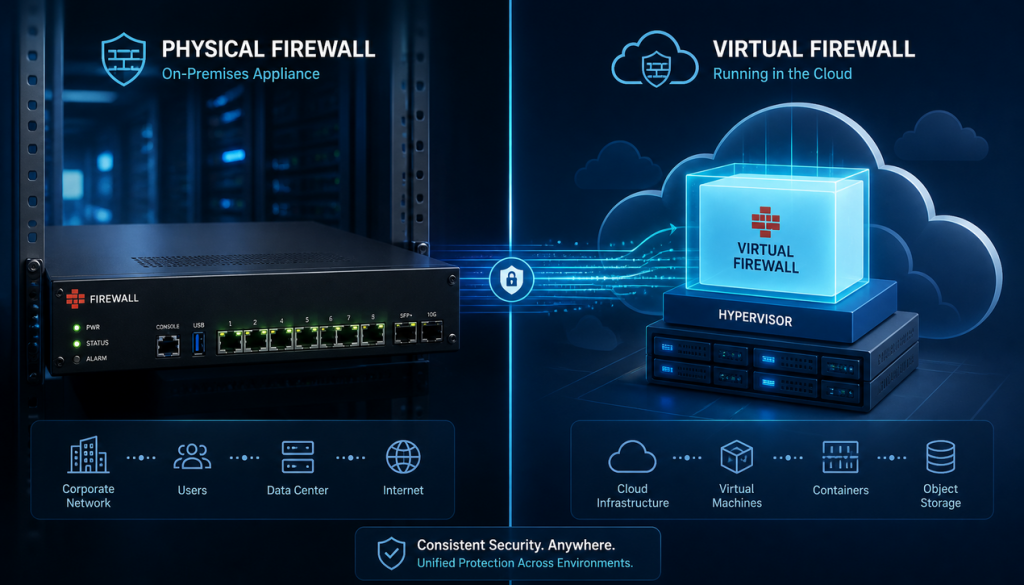
با گسترش زیرساختهای مجازی و مهاجرت سازمانها به Cloud، انتخاب فایروال سیسکو دیگر به خرید یک Appliance فیزیکی محدود نمیشود و میتوان از نسخه Cisco Secure Firewall Virtual در کنار یا بهجای نسخه سختافزاری Cisco Secure Firewall استفاده کرد. اما این انتخاب صرفاً یک تصمیم لایسنس یا هزینه نیست؛ تصمیمی معماری است که بر Performance، […]
بکاپ کانفیگ فایروال سیسکو | 7 اصل حرفه ای Restore

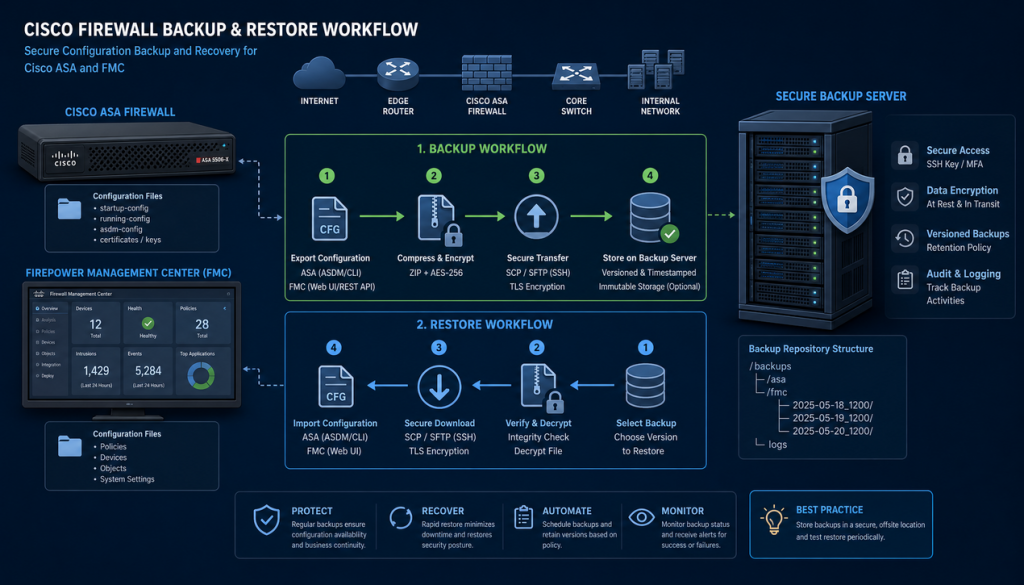
معرفی در بسیاری از سازمانها، بکاپ کانفیگ فایروال سیسکو تا زمانی که حادثهای رخ ندهد جدی گرفته نمیشود. اما در عمل، از دست رفتن Configuration یک فایروال میتواند به معنای توقف کامل سرویسهای حیاتی باشد. خطای انسانی، خرابی سختافزار، Upgrade ناموفق، Corruption فایل سیستم یا حتی تغییر اشتباه Policy همگی سناریوهایی هستند که بدون Backup ساختارمند، […]
نام گذاری Object در فایروال سیسکو با 7 اصل کلیدی

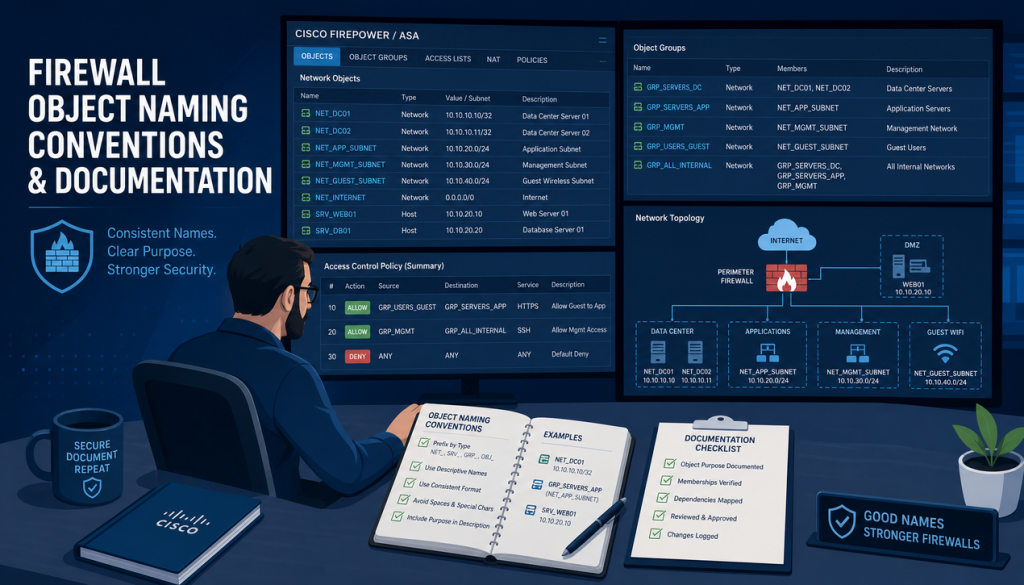
مقدمه: چرا نام گذاری Object در فایروال سیسکو یک موضوع مهندسی است در بسیاری از سازمانها، پیچیدگی فایروال نه از تعداد Ruleها بلکه از نامگذاریهای نامفهوم و مستندسازی ناقص ناشی میشود. وقتی Objectهایی با نامهایی مانند obj1، server-new یا test-final در Policy دیده میشوند، درک منطق امنیتی عملاً به یک کار حدسی تبدیل میشود. در […]
Time-based Rule سیسکو در ASA و Firepower؛ راهنمای کامل

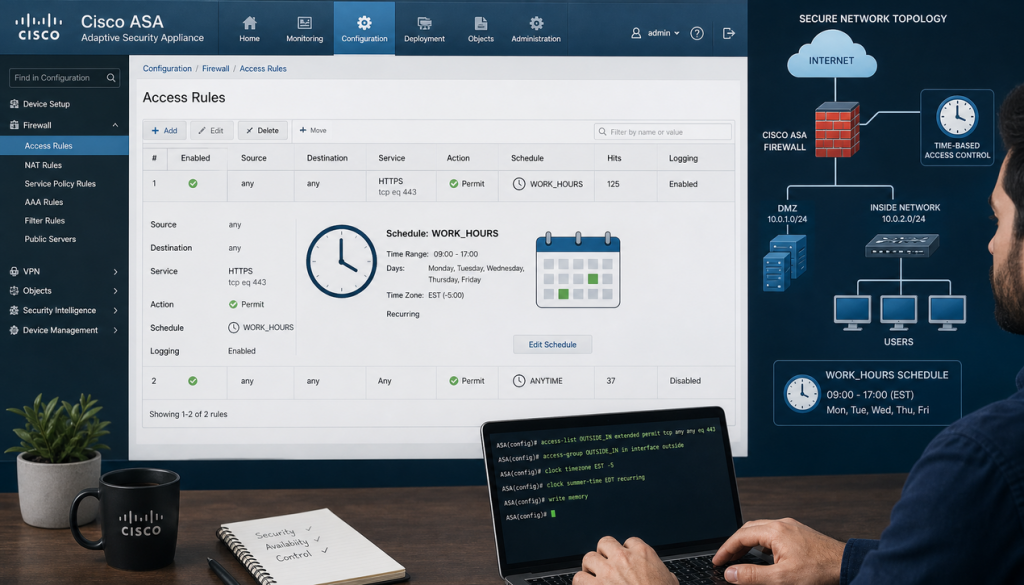
فهرست مطالب اهمیت طراحی صحیح Time-based Policy در معماری امنیت پیشنیازهای پیادهسازی Time-based Rule سیسکو پیادهسازی Time-based Rule در Cisco ASA پیادهسازی Time-based Access Control در Cisco Secure Firewall تعامل Time-based Rule با NAT و VPN ملاحظات مربوط به NTP و دقت زمان سیستم عیبیابی Time-based Rule سناریوی عملی کامل محدودیتها و ملاحظات امنیتی جمعبندی […]
Packet Tracer در Cisco ASA؛ آموزش عیب یابی Policy و NAT

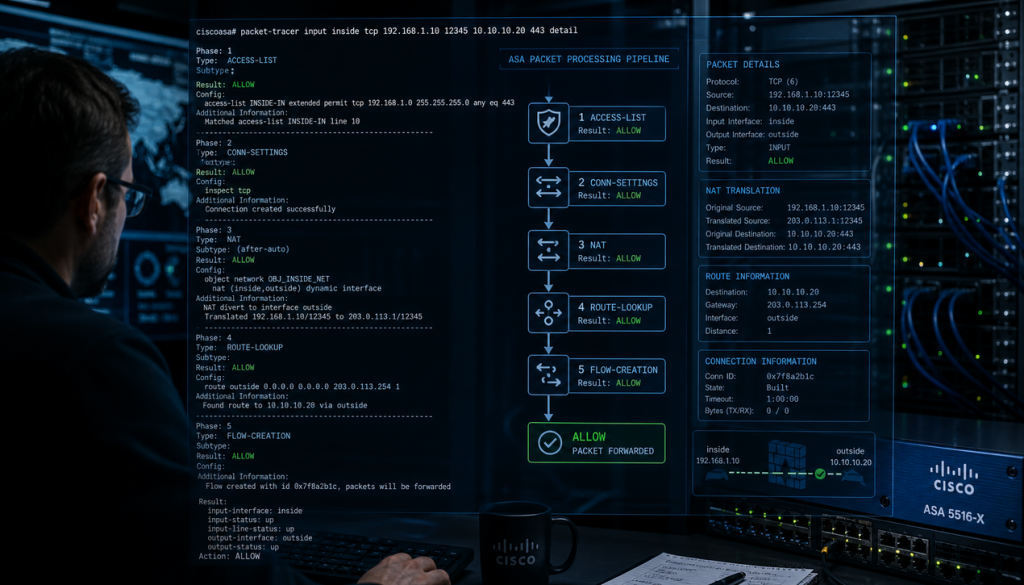
وقتی ترافیکی از فایروال عبور نمیکند یا رفتاری غیرمنتظره نشان میدهد، واکنش اولیه بیشتر مهندسان بررسی ACL و NAT است؛ اما تحلیل ذهنی ترتیب پردازش در فایروال همیشه قابل اعتماد نیست. تعامل Route Lookup، ترجمه NAT، ارزیابی ACL و ایجاد Session میتواند نتیجهای کاملاً متفاوت از انتظار شما تولید کند. اینجاست که Packet Tracer در […]
کاهش Latency فایروال سیسکو | راهکارهای بهینه سازی Performance

کاهش Latency فایروال سیسکو، در بسیاری از سازمان ها وقتی کاربران از کندی سرویس ها شکایت میکنند، اولین تجهیزی که زیر سؤال میرود فایروال است؛ زیرا تمام Packetها از آن عبور میکنند. اما بررسی مهندسی نشان میدهد کاهش Latency فایروال سیسکو بیش از آنکه به خود دستگاه وابسته باشد، به ساختار Access Control Policy، ترتیب […]
امنیت شبکه شعب سازمان با Cisco Meraki MX

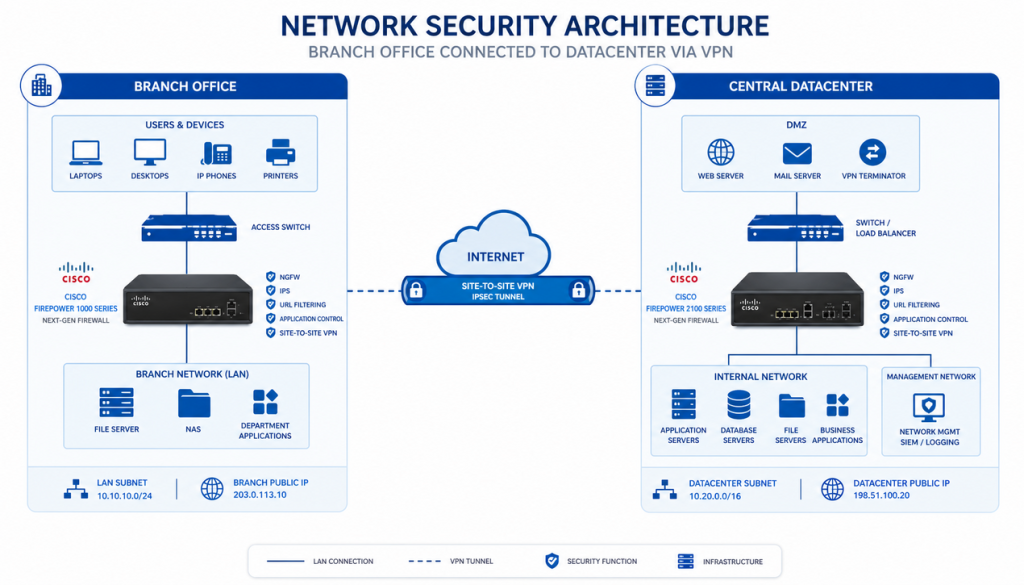
شعب سازمانی معمولاً نقطهای هستند که امنیت و سادگی عملیاتی باید هم زمان تامین شوند. از یک طرف، زیرساخت شعب به اندازه دیتاسنتر پیچیده نیست و تیم IT محلی محدود است. از طرف دیگر، این شعب مستقیماً به اینترنت و شبکه مرکزی متصلاند و اگر معماری امنیتی درستی نداشته باشند، میتوانند به نقطه ورود مهاجم […]
محافظت از SMTP با فایروال سیسکو؛ راهنمای عملی Policy

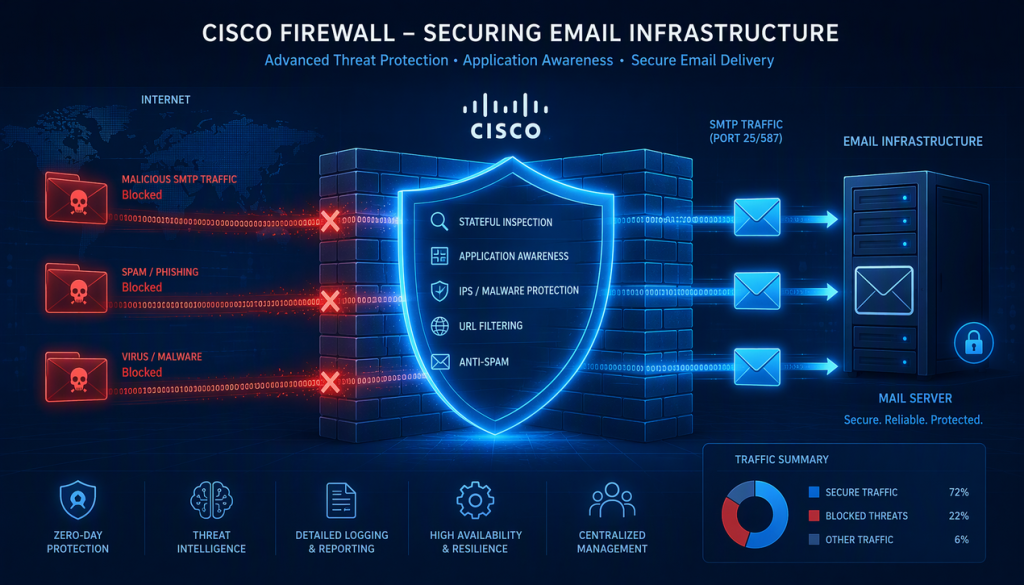
ایمیل همچنان یکی از اصلیترین بردارهای ورود تهدیدات به سازمانهاست؛ از Phishing و Spam گرفته تا Malware و Exploitهای مبتنی بر SMTP. با وجود تمرکز بیشتر سازمانها روی Secure Email Gateway، لایه فایروال نقش تعیینکنندهای در کاهش سطح حمله دارد. در این مقاله بهصورت عملی بررسی میکنیم که محافظت از SMTP با فایروال سیسکو چگونه انجام […]
امنیت دسترسی ادمین فایروال سیسکو؛ AAA، SSH و HTTPS

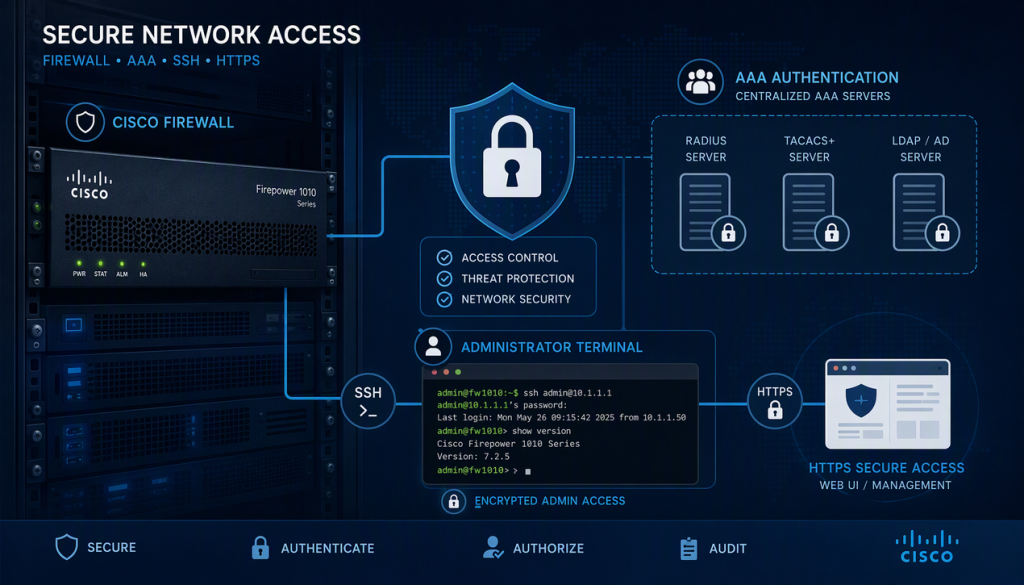
در بسیاری از سازمانها تمرکز تیم امنیت روی فیلتر کردن ترافیک کاربران است و خود فایروال، بهعنوان یک دارایی حیاتی، کمتر بازبینی میشود. اما اگر دسترسی مدیریتی به فایروال به خطر بیفتد، مهاجم عملاً کنترل دروازه امنیتی سازمان را در اختیار میگیرد؛ حتی اگر تمام Ruleهای لایه شبکه درست تنظیم شده باشند. به همین دلیل […]
اشتباهات رایج در کانفیگ Cisco ASA و Firepower و 7 راهکارهای پیشگیری

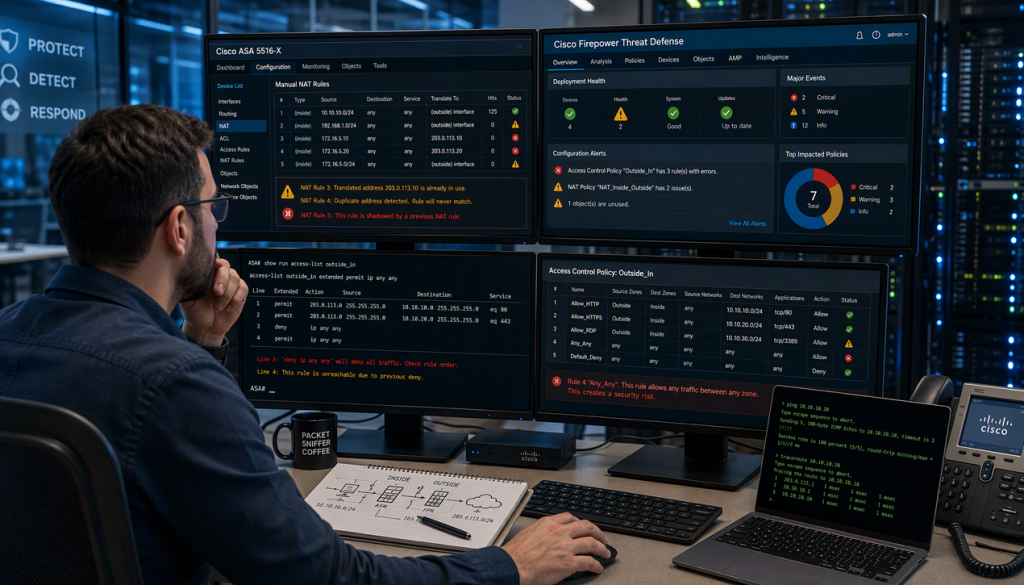
امنیت مرز شبکه سازمانی تنها به قدرت سختافزار وابسته نیست و بخش بزرگی از حوادث شبکه ریشه در خطاهای پیکربندی دارد. اشتباهات رایج در کانفیگ Cisco ASA و Firepower معمولا از درک ناقص از معماری پردازش ترافیک، نبود طراحی مستند و تصمیمهای شتاب زده در لحظه بروز مشکل سرچشمه میگیرند؛ خطاهایی که در کوتاهمدت پنهان […]
تنظیم Rule فایروال سیسکو؛ 6 اصل طراحی Policy تمیز

فهرست مطالب چرا تنظیم Rule فایروال سیسکو یک مسئله مهندسی است؟ مشکل Ruleهای انباشته و بدون ساختار اصل اول؛ طراحی مبتنی بر معماری، نه درخواست لحظهای اصل دوم؛ استفاده صحیح از Object و Object Group اصل سوم؛ ترتیب منطقی Ruleها اصل چهارم؛ حداقل دسترسی (Least Privilege) اصل پنجم؛ مستندسازی و Naming استاندارد اصل ششم؛ بازبینی […]
Geo-Blocking در Cisco Secure Firewall؛ راهنمای پیاده سازی

در بسیاری از سازمانها، بخش قابل توجهی از ترافیک مخرب از کشورهایی میآید که هیچ ارتباط تجاری یا عملیاتی با آنها وجود ندارد؛ در حالی که فایروال بهصورت پیشفرض به همه آدرسهای اینترنت پاسخ میدهد، مگر اینکه Ruleی آن را صریحا مسدود کند. Geo-Blocking در Cisco Secure Firewall دقیقا در همین نقطه وارد میشود: کاهش […]
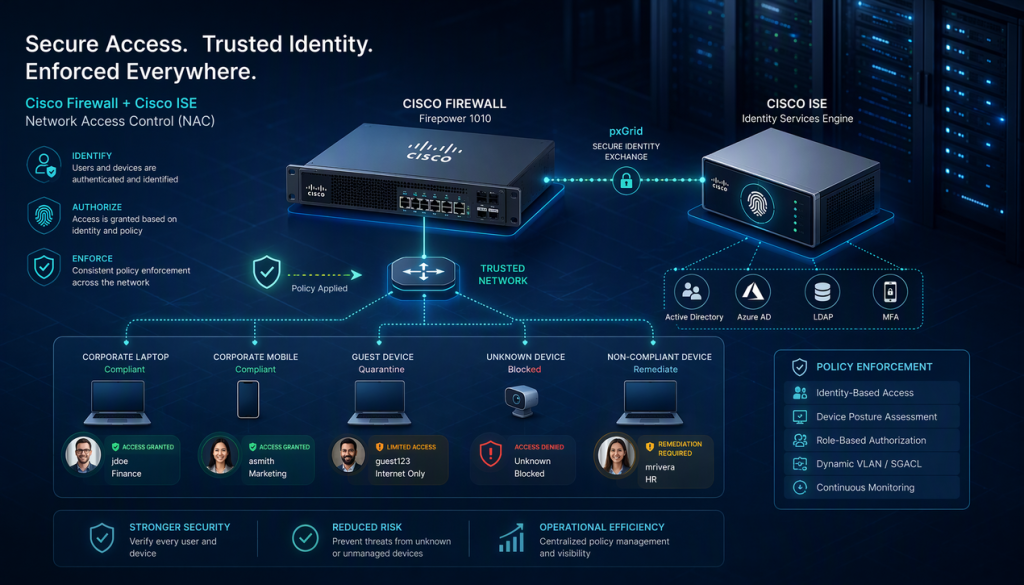
پیاده سازی NAC با فایروال سیسکو و Cisco ISE در سازمان

در بسیاری از سازمانها، کنترل دسترسی به شبکه در نقطه ورود کاربر متوقف میشود؛ کاربر احراز هویت میکند، وارد یک VLAN مشخص میشود و از آن پس فایروال فقط بر اساس IP و Port تصمیم میگیرد. در معماریهای مدرن این مدل پاسخگو نیست، چون هویت کاربر، وضعیت امنیتی دستگاه و نقش سازمانی او در تصمیمگیری […]
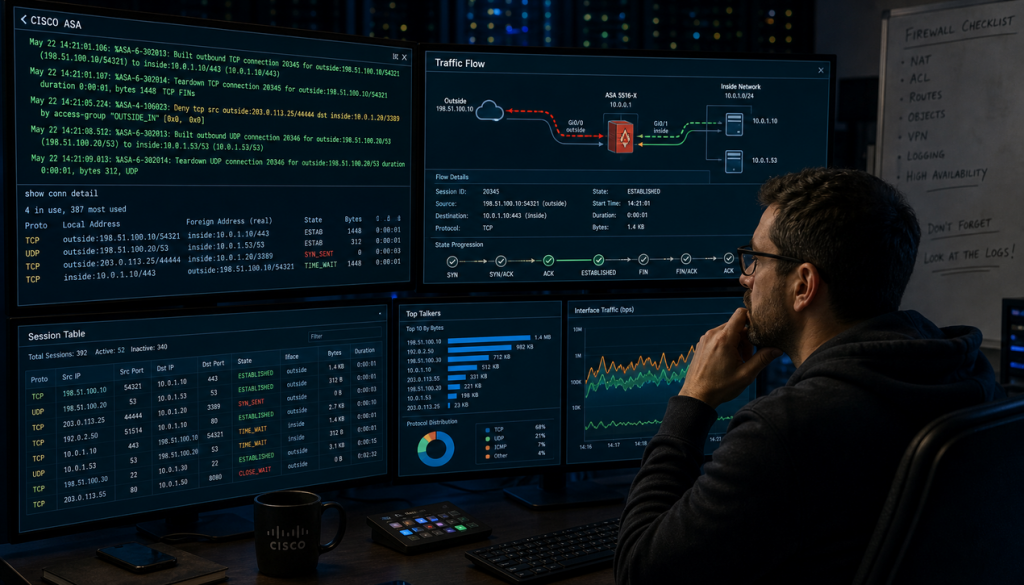
بررسی Session در فایروال سیسکو | 8 تحلیل Flow و عیب یابی ترافیک

در بسیاری از سناریوهای عیبیابی شبکه، مشکل در ظاهر ساده است؛ کاربر میگوید «سرویس وصل نمیشود» یا «ارتباط کند است». اما در پشت صحنه، آنچه تعیین میکند ترافیک واقعاً از فایروال عبور کرده یا نه، Session Table و Flow Processing است. بررسی Session در فایروال سیسکو یعنی دقیقا همین نگاه مهندسی به جدول اتصالات و […]
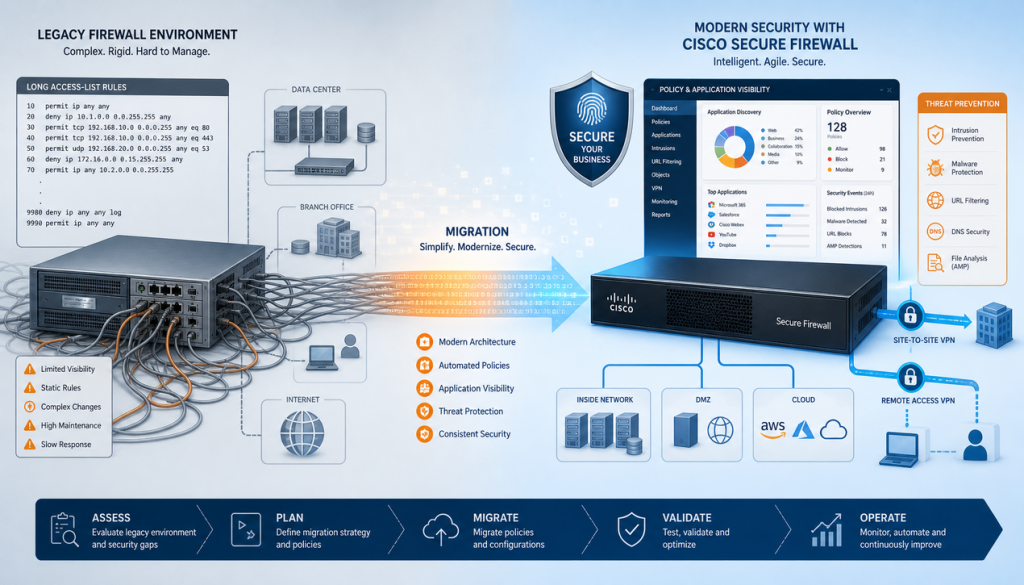
مهاجرت به Cisco Secure Firewall؛ 4 سناریو و چالش ها

مهاجرت به Cisco Secure Firewall صرفا جابهجایی یک سختافزار نیست؛ گذر از امنیت مبتنی بر IP و Port به معماری Application-Aware با قابلیتهای IPS، URL Filtering و بازرسی SSL است. بسیاری از سازمانها هنوز روی فایروالهای قدیمی مبتنی بر Access-List ساده یا تجهیزات End-of-Life سرویس میدهند؛ دستگاههایی که ترافیک را عبور میدهند، اما دید تحلیلی […]
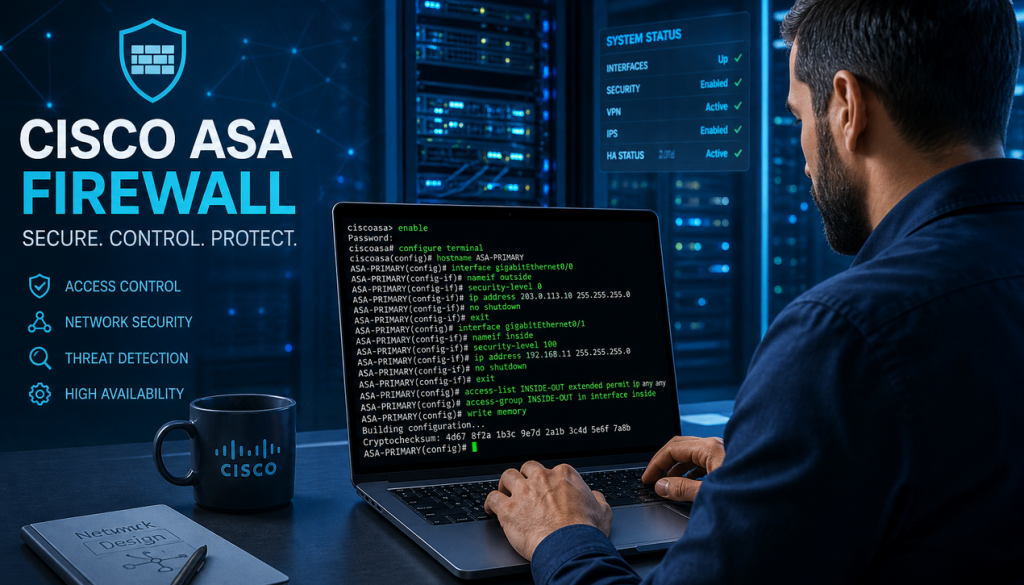
آموزش CLI فایروال سیسکو ASA؛ دستورات حیاتی مدیریتی

اگر تجربه کار با ASA را داشته باشید، میدانید ASDM برای مشاهده و پیکربندی روزمره ابزار مناسبی است؛ اما در شرایط واقعی پروژه، هنگام وقوع Incident یا عیبیابی جدی، این CLI است که کار را جلو میبرد. بسیاری از مهندسان شبکه در سطح گرافیکی کار میکنند، اما وقتی یک Tunnel بالا نمیآید، NAT درست عمل […]