برای کانفیگ Access Policy در Cisco ASA، ابتدا اینترفیسها، مسیر پیشفرض و آبجکتهای شبکه را مشخص کنید؛ سپس NAT لازم و ACL مجازکنندهٔ ترافیک را بسازید و ACL را با جهت مناسب به اینترفیس متصل کنید. در این مثال از جهت in استفاده میکنیم، اما ASA از ACL خروجی هم پشتیبانی میکند. در نسخههای 8.3 به بعد، قانون دسترسیِ سرور دارای NAT باید آدرس واقعی سرور را ببیند. پیش از اعمال تغییر روی فایروال سیسکو عملیاتی، نتیجه را با packet-tracer، شمارندهٔ ACL و تست اتصال تازه بررسی کنید.
اگر بخش NAT برایتان جدید است، مطالعه آموزش کانفیگ NAT در فایروال سیسکو ASA و FTD و برای تست نهایی، مطلب Packet Tracer در Cisco ASA برای عیبیابی Policy و NAT پیشنهاد میشود.
قبل از اینکه حتی یک خط ACL بنویسید، باید دقیق بدانید Cisco ASA چطور درباره هر بسته تصمیم میگیرد. اگر این ترتیب پردازش را درک نکنید، ممکن است ساعتها ACL را تغییر دهید در حالی که مشکل در NAT، مسیریابی یا حتی state table باشد. در پروژههای واقعی، بخش بزرگی از خطاهای عیبیابی به این دلیل رخ میدهد که مهندس شبکه فقط به ACL نگاه میکند و ترتیب کامل پردازش را در ذهن ندارد.
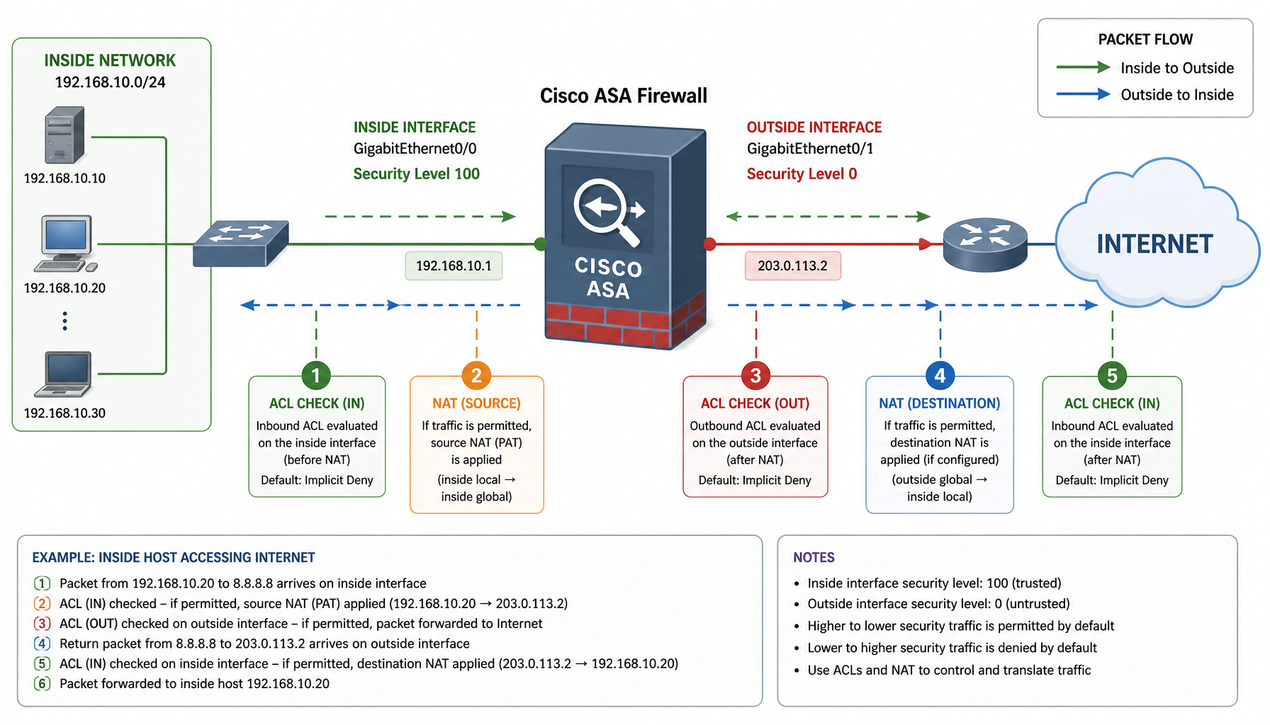
وقتی یک بسته وارد ASA میشود، ابتدا از نظر صحت ساختاری و وضعیت اینترفیس بررسی میشود. اگر اینترفیس down باشد یا IP اشتباه تنظیم شده باشد، بسته اصلاً وارد چرخه پردازش منطقی نمیشود. بعد از آن ASA بررسی میکند که آیا قبلاً برای این اتصال state وجود دارد یا خیر. چون ASA یک فایروال stateful است، اگر بسته بخشی از یک اتصال قبلاً مجاز باشد، معمولاً بدون بررسی مجدد ACL عبور داده میشود.
برای ارزیابی تغییر ACL، یک اتصال تازه ایجاد کنید و شمارندهٔ همان قانون و نتیجهٔ packet-tracer را بررسی کنید. قطع سراسری اتصالها با clear conn یا clear local-host میتواند سرویس کاربران را مختل کند؛ چنین دستورهایی را بهعنوان مرحلهٔ الزامی تست اجرا نکنید. اگر بررسی یک Session مشخص نیازمند پاککردن آن بود، دامنهٔ اثر و نحو محدودکنندهٔ دستور را در مستندات نسخه بررسی کنید و تغییر را در زمان مناسب انجام دهید.
اگر اتصال جدید باشد، ASA وارد مرحله تطبیق NAT میشود. در نسخههای جدیدتر ASA، ترتیب NAT اهمیت زیادی دارد چون Auto NAT و Manual NAT و Twice NAT هر کدام اولویت متفاوتی دارند. اگر ترجمه آدرس به درستی انجام نشود، حتی اگر ACL اجازه بدهد، بسته به مقصد مورد نظر نمیرسد. مثلاً در سناریوی inside به outside اگر dynamic PAT تعریف نشده باشد، بسته با IP خصوصی از ASA خارج میشود و در اینترنت route نمیشود.
جهت ACL با کلمهٔ in یا out نسبت به همان اینترفیس تعیین میشود. در این سناریو ACL ورودی inside ترافیک کاربران و ACL ورودی outside دسترسی از اینترنت به سرور را کنترل میکند؛ این انتخاب به معنی نبود ACL خروجی در ASA نیست. رفتار NAT نیز به نوع قانون، مسیر ترافیک و نسخه وابسته است؛ برای مشخصشدن مراحل مؤثر بر بستهٔ نمونه، خروجی packet-tracer را بررسی کنید و از تعمیم یک ترتیب ساده به همهٔ جریانها بپرهیزید.
پس از عبور از ACL، ASA مسیریابی را بررسی میکند تا مشخص شود بسته از کدام اینترفیس باید خارج شود. اگر route وجود نداشته باشد، بسته Drop میشود حتی اگر ACL آن را مجاز کرده باشد. در برخی پروژهها دیده میشود که تیم امنیت روی ACL تمرکز کرده ولی تیم شبکه default route را تغییر داده و ترافیک به سمت اشتباهی هدایت میشود.
در نهایت اگر همه مراحل موفق باشد، ASA یک state برای اتصال ایجاد میکند و بسته را عبور میدهد. از این لحظه به بعد، ترافیک برگشتی بر اساس state اجازه عبور دارد و نیازی به تعریف ACL مجزا برای پاسخها نیست. این رفتار stateful یکی از تفاوتهای اساسی ASA با فایروالهای stateless قدیمی است.
نکته مهم دیگر این است که ASA علاوه بر ACL لایه 3 و 4، موتور inspection نیز دارد که میتواند رفتار برخی پروتکلها را بررسی کند. پروتکلهایی مانند FTP یا SIP ممکن است نیاز به inspection policy داشته باشند تا پورتهای دینامیک به درستی مدیریت شوند. اگر inspection مناسب فعال نباشد، ممکن است اتصال ظاهراً مجاز باشد اما در لایه کاربردی با مشکل مواجه شود. برای مطالعه رفتار سیاست دسترسی در نسل جدید فایروالهای سیسکو میتوانید به مستندات رسمی Cisco Secure Firewall درباره Access Control Policy مراجعه کنید.
برای اینکه Access Policy معنا داشته باشد، ابتدا باید اینترفیسها و مسیر پیشفرض تنظیم شده باشند. فرض میکنیم ASA تازه راهاندازی شده و سناریوی ما شامل اینترفیس inside با security-level 100 و اینترفیس outside با security-level 0 است. شبکه داخلی 192.168.10.0/24 است، ASA روی inside دارای IP 192.168.10.1 دارد، روی outside یک IP عمومی مانند 203.0.113.2 داریم و گیتوی ISP نیز 203.0.113.1 است.
بعد از این مرحله با دستور show interface ip brief و show route بررسی میکنیم که همه چیز در وضعیت up باشد و default route به درستی ثبت شده باشد. اگر route اشتباه باشد، حتی ACL صحیح هم مشکل را حل نمیکند. این دستورات را قبل از هر تغییر دیگری اجرا کنید تا مطمئن شوید زیرساخت شبکه سالم است.
یکی از اشتباهات رایج در پروژهها نوشتن ACL با IP خام است. این کار در کوتاهمدت ساده به نظر میرسد اما در بلندمدت نگهداری را سخت میکند. بهترین روش استفاده از object و object-group است تا سیاست دسترسی در فایروال سیسکو هم خوانا بماند و هم قابل توسعه. ابتدا شبکه داخلی و سرور وب را تعریف میکنیم.
با این کار اگر در آینده subnet تغییر کند، فقط کافی است object را ویرایش کنید و نیازی به تغییر در ACLهای متعدد نخواهد بود. همین اصل در محیطهای چند VLANه بسیار ارزشمندتر میشود؛ هرچه تعداد ACLها بیشتر باشد، مزیت مدیریت متمرکز objectها واضحتر است.
در اغلب سناریوهای اینترنتی، کاربران داخلی نیاز به NAT دارند. بدون NAT، بستهها با IP خصوصی از ASA خارج میشوند و در اینترنت route نمیشوند. سادهترین و رایجترین روش برای کاربران، dynamic PAT روی IP اینترفیس outside است. در سناریوی ما هدف این است که کاربران داخلی فقط بتوانند DNS و HTTP و HTTPS به اینترنت داشته باشند و هیچ سرویس اضافی مجاز نباشد.
این دستور به ASA میگوید تمام آدرسهای داخل NET_INSIDE_USERS هنگام خروج به outside با IP اینترفیس outside ترجمه شوند. با دستور show nat و سپس show xlate میتوانیم بررسی کنیم که ترجمهها در زمان ایجاد session ساخته میشوند.
در پروژههای واقعی اگر NAT درست کار نکند، مهندس ممکن است ساعتها روی ACL وقت بگذارد در حالی که مشکل از مرحله ترجمه آدرس است. همیشه در زمان عیبیابی، NAT را همزمان با ACL بررسی کنید. برای درک عمیقتر تفاوت Static و Dynamic و PAT، مطلب کانفیگ NAT در ASA و FTD مرجع کاملی محسوب میشود.
اکنون به سراغ نوشتن ACL در Cisco ASA میرویم. فرض میکنیم کاربران فقط باید بتوانند DNS و HTTP و HTTPS به اینترنت داشته باشند. ابتدا یک object-group برای سرویسها تعریف میکنیم تا خوانایی و توسعهپذیری حفظ شود.
اضافه کردن TCP برای پورت 53 اهمیت دارد چون در برخی پاسخهای بزرگ DNS از TCP استفاده میشود و اگر فقط UDP مجاز باشد، بعضی queryها شکست میخورند. این جزئیات کوچک تفاوت بین یک policy واقعاً کارا و یک policy ظاهراً درست است.
سپس ACL مربوطه را مینویسیم و روی اینترفیس ورودی اعمال میکنیم.
در اینجا ابتدا اجازه دسترسی به سرویسهای مشخص داده شده و سپس یک deny کلی با گزینه log تعریف شده است. وجود log در انتهای ACL در پروژههای عملی بسیار ارزشمند است چون هر ترافیکی که خارج از سیاست تعریفشده باشد ثبت میشود و در تحلیلهای بعدی قابل بررسی است.
با دستور show access-list ACL_INSIDE_OUT میتوانیم hitcount را ببینیم. اگر کاربران گزارش دهند که مثلاً FTP کار نمیکند و در hitcount مربوط به deny افزایش مشاهده شود، به سرعت مشخص میشود که دلیل، محدودیت تعریفشده در policy است نه خرابی لینک یا DNS.
اکنون میخواهیم وبسرور داخلی با IP 192.168.10.10 را روی اینترنت منتشر کنیم اما فقط از طریق HTTPS. ابتدا باید Static NAT تعریف کنیم تا IP عمومی به سرور داخلی نگاشت شود.
پس از این مرحله با show nat بررسی میکنیم که قانون static ثبت شده باشد. سپس باید ACL روی اینترفیس outside بنویسیم تا فقط پورت 443 به این IP عمومی مجاز باشد.
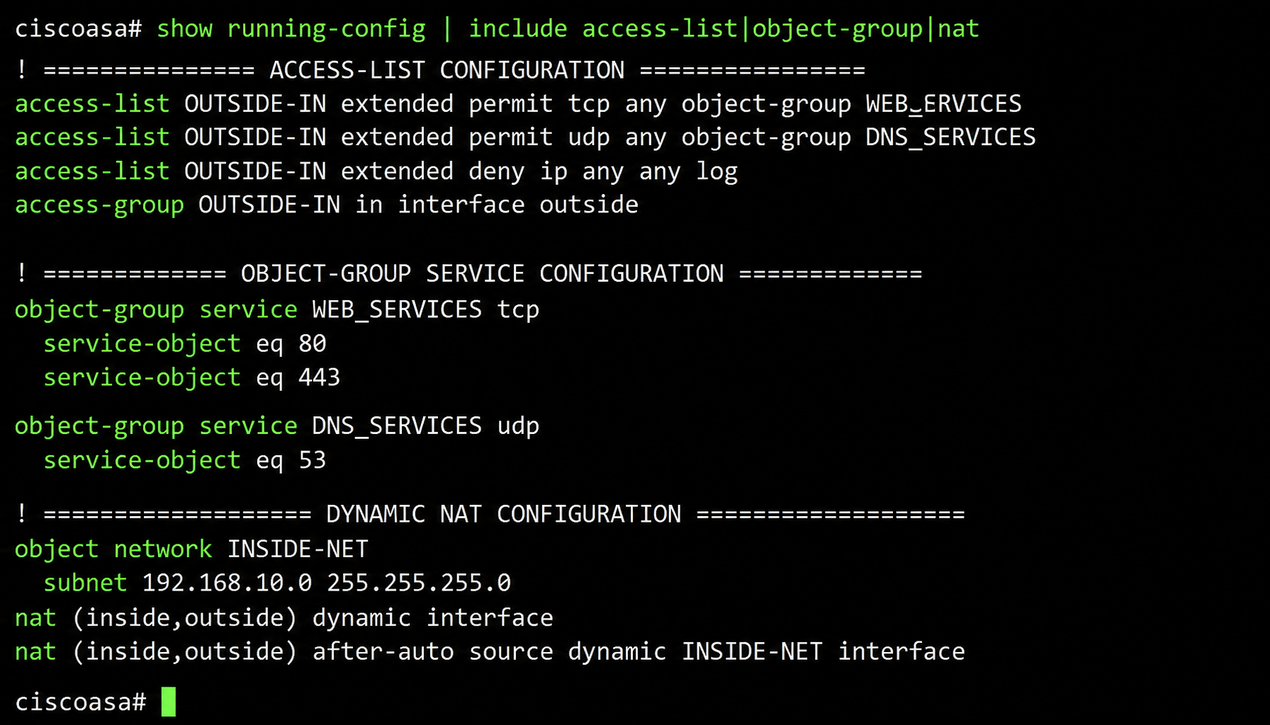
در ASA نسخهٔ 8.3 و جدیدتر، این ACL باید به IP واقعی سرور یعنی 192.168.10.10 اشاره کند، نه IP عمومیِ ترجمهشده. اگر ACL نوشته شود ولی NAT اشتباه باشد، ترافیک هرگز به سرور داخلی نمیرسد. این یکی از رایجترین خطاها در پروژههای واقعی است و دلیل اصلی اینکه همیشه NAT و ACL را با هم بررسی کنید.
یکی از قدرتمندترین ابزارهای ASA برای عیبیابی، packet-tracer است. فرض کنید میخواهیم بررسی کنیم یک کاربر داخلی میتواند HTTPS به اینترنت بزند یا نه. این دستور را در حالت privileged اجرا کنید:
خروجی این دستور نشان میدهد بسته از چه مراحلی عبور کرده، آیا NAT موفق بوده، آیا ACL اجازه داده و در صورت Drop شدن در کدام مرحله متوقف شده است. برای تست inbound نیز میتوانیم این دستور را اجرا کنیم:
در پروژههای عملی، packet-tracer اغلب سریعتر از بررسی لاگهای طولانی شما را به نتیجه میرساند. برای بررسی عمیقتر این ابزار و تفسیر خروجی آن، مطلب عیبیابی Policy و NAT با Packet Tracer را مطالعه کنید. همچنین اگر میخواهید دسترسیها را به ساعات مشخصی از روز محدود کنید، راهنمای تنظیم Time-based Rule در ASA و Firepower مکمل خوبی برای این بخش است.
یکی از خطاهای متداول این است که مهندس تصور میکند چون security-level داخل 100 است، نیازی به ACL ندارد. این دیدگاه در شبکههای کوچک شاید قابل قبول باشد اما در محیط سازمانی باعث از دست رفتن کنترل میشود. خطای دیگر، باز گذاشتن کامل inside به any است که بعداً باعث پیچیدگی در تحلیل ترافیک میشود.
همچنین فراموش کردن TCP در کنار UDP برای DNS یا اعمال نکردن ACL روی اینترفیس صحیح از دیگر اشتباهات پرتکرار است. فهرست کاملتری از این خطاها و راهکارهای پیشگیری از آنها را در مطلب اشتباهات رایج در کانفیگ Cisco ASA و Firepower بررسی کردهایم. همچنین اگر دسترسی مدیریتی به خود فایروال را هم میخواهید امن کنید، مبحث AAA و SSH در ASA را جدی بگیرید.
در برخی پروژهها نیز مشاهده میشود که ISP هنوز IP عمومی را به سمت ASA route نکرده و تیم شبکه ساعتها روی فایروال عیبیابی انجام میدهد در حالی که مشکل در upstream است. همیشه باید سناریو را انتها به انتها بررسی کرد؛ از سمت کاربر تا گیتوی ISP.
آیا ACL در ASA روی اینترفیس خروجی اعمال میشود؟ بله، ACL اینترفیس میتواند جهت in یا out داشته باشد. مثال این مقاله از in استفاده میکند؛ جهت را بر اساس مسیر ترافیک و سیاست موردنیاز انتخاب کنید. قوانین global و management شرایط متفاوتی دارند.
چرا ACL اجازه میدهد ولی ترافیک به مقصد نمیرسد؟ به احتمال زیاد مشکل از NAT یا مسیریابی است. اگر dynamic PAT برای کاربران یا Static NAT برای سرور منتشرشده تعریف نشده باشد، بسته با IP خصوصی خارج میشود و در اینترنت route نمیشود. با packet-tracer دقیقاً میبینید بسته در کدام مرحله Drop شده است.
آیا بعد از تغییر ACL باید اتصالات قبلی را پاک کرد؟ پاککردن همهٔ اتصالها الزامی نیست. ابتدا با یک اتصال تازه و ابزارهای بررسی آزمایش کنید؛ حذف Session مشخص فقط در صورت نیاز و با ارزیابی اثر آن انجام شود.
چرا باید TCP پورت 53 را هم در ACL مجاز کنم؟ چون برخی پاسخهای بزرگ DNS از TCP استفاده میکنند. اگر فقط UDP پورت 53 مجاز باشد، این دسته از queryها شکست میخورند و به نظر میرسد DNS به صورت متناوب کار نمیکند.
Basic Access Policy در Cisco ASA صرفاً نوشتن چند خط ACL نیست. این کار ترکیبی از طراحی درست، استفاده از object برای مدیریتپذیری، تعریف صحیح NAT، اعمال دقیق ACL روی اینترفیس مناسب و در نهایت تست و لاگگیری اصولی است. اگر سیاست دسترسی به شکل حداقلی اما کنترلشده نوشته شود، هم امنیت شبکه حفظ میشود و هم در زمان توسعه سرویسهای جدید، افزودن دسترسیها به سادگی انجام خواهد شد.
یک Access Policy خوب باید قابل خواندن، قابل توسعه و قابل عیبیابی باشد. اگر بعد از شش ماه نتوانید به راحتی بفهمید چرا یک ترافیک مجاز یا غیرمجاز است، یعنی policy از ابتدا مهندسی نشده است. برای سناریوهای پیچیدهتر با چند VLAN، DMZ و VPN همین اصول پایه را رعایت کنید؛ رفتار مؤثر بر هر جریان را با مستندات نسخه و ابزار عیبیابی همان دستگاه بررسی کنید.