کنترل Application Layer در فایروال پالو آلتو | راهنمای عملی
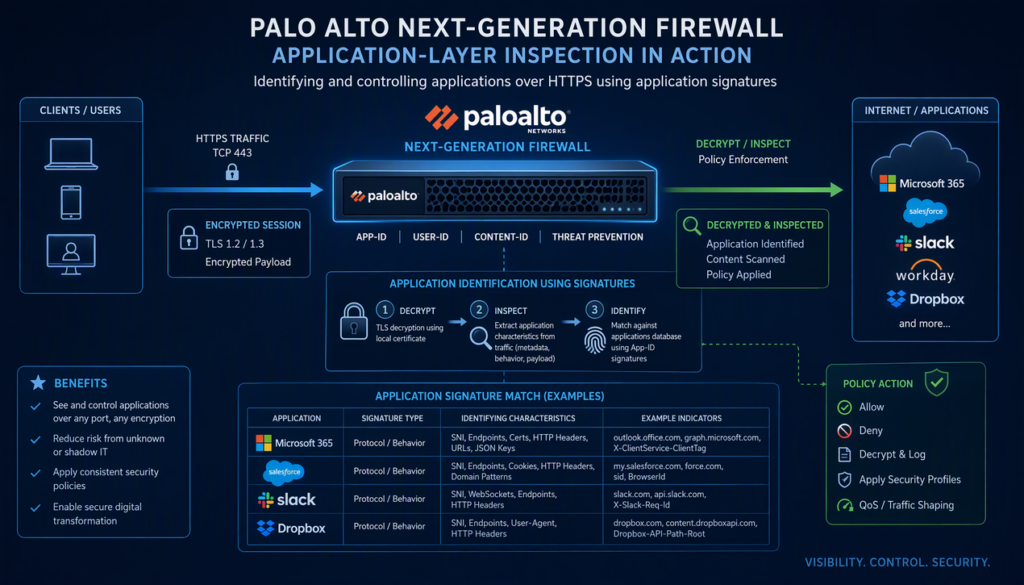
کنترل Application Layer در فایروال پالو آلتو

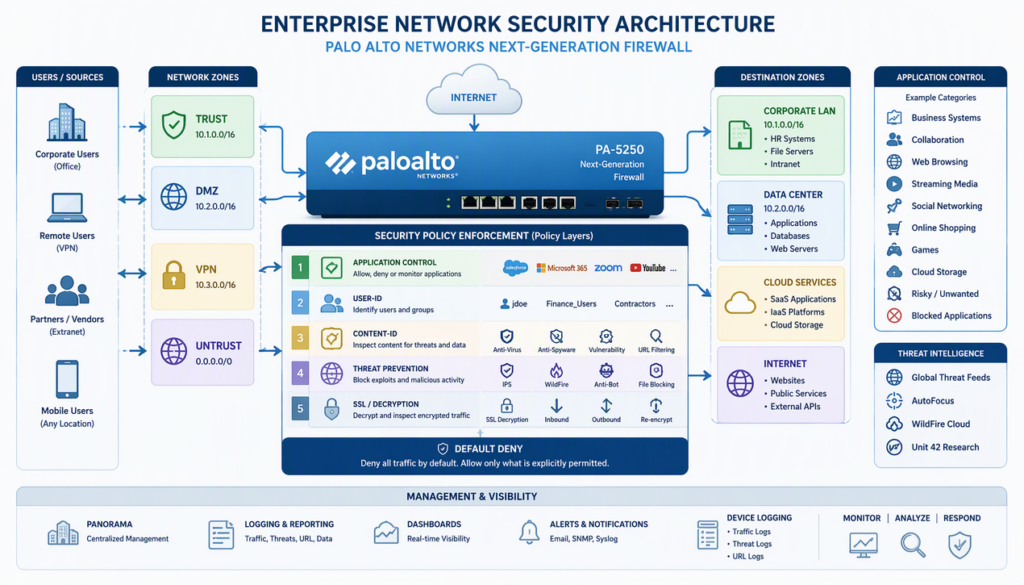
کنترل Application Layer در فایروال پالو آلتو به این معناست که تصمیم‌گیری درباره مجاز یا غیرمجاز بودن ترافیک، به‌جای اتکا به پورت و پروتکل، بر اساس هویت واقعی اپلیکیشن با استفاده از قابلیت App-ID انجام می‌شود. برای پیاده‌سازی آن باید ابتدا PAN-OS و دیتابیس App-ID به‌روز باشند، Zoneها درست طراحی شده باشند، SSL Decryption هدفمند […]
مقایسه فایروال پالو آلتو با فایروال سیسکو Firepower

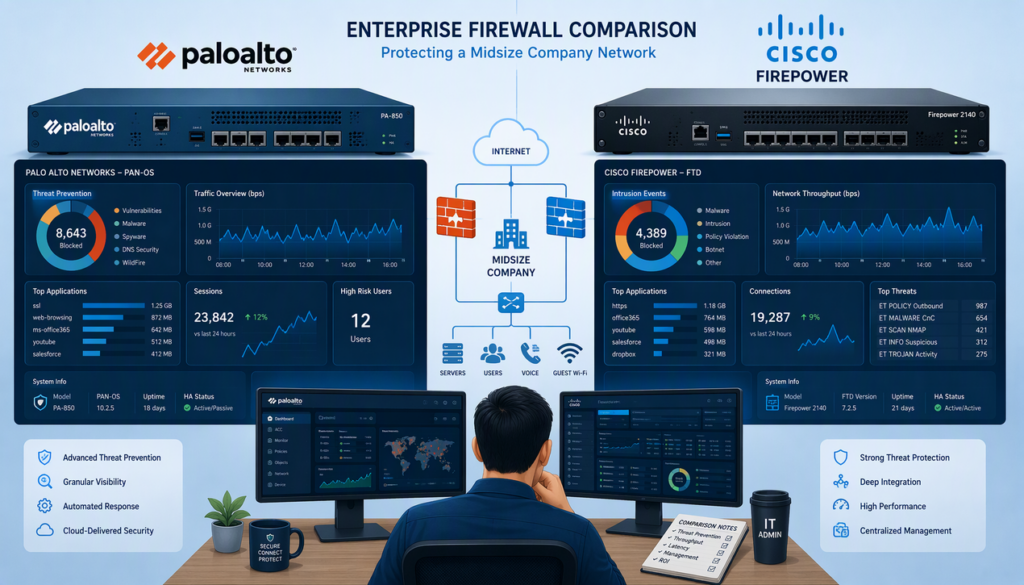
مقایسه فایروال پالو آلتو با فایروال سیسکو Firepower

در مقایسه فایروال پالو آلتو با فایروال سیسکو Firepower، تفاوت اصلی نه در فهرست Featureها، بلکه در فلسفه معماری است: پالو آلتو با رویکرد یکپارچه و مبتنی بر اپلیکیشن (App-ID) مسیر رسیدن به یک Policy امن و قابل نگهداری را کوتاه‌تر می‌کند، در حالی که Firepower در دل اکوسیستم سیسکو (FMC، ISE، SecureX) بیشترین ارزش […]

مقایسه فایروال پالو آلتو با FortiGate از نظر Performance

مقایسه فایروال پالو آلتو با FortiGate

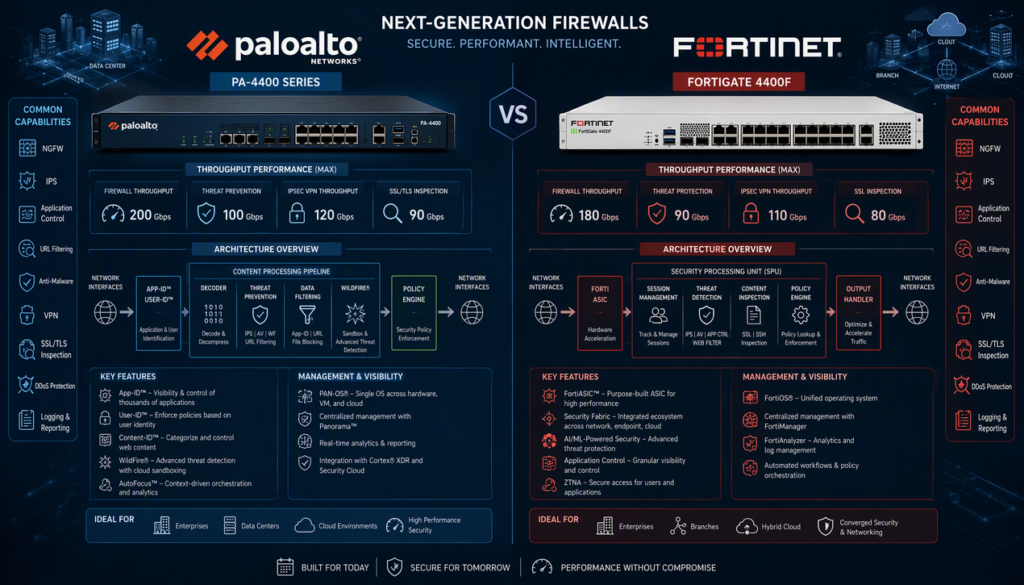
در مقایسه فایروال پالو آلتو با FortiGate، تفاوت اصلی نه در لیست قابلیت‌ها بلکه در فلسفه طراحی است: پالو آلتو Application-Centric است و شناسایی اپلیکیشن (App-ID) را پایه پردازش و Policy قرار می‌دهد، در حالی که FortiGate با رویکرد Feature-Centric مجموعه‌ای از موتورهای امنیتی مستقل و سخت‌افزار مبتنی بر ASIC ارائه می‌دهد. اگر دید عمیق […]

Upgrade PAN-OS؛ راهنمای کامل ارتقای فایروال پالو آلتو

Upgrade PAN-OS

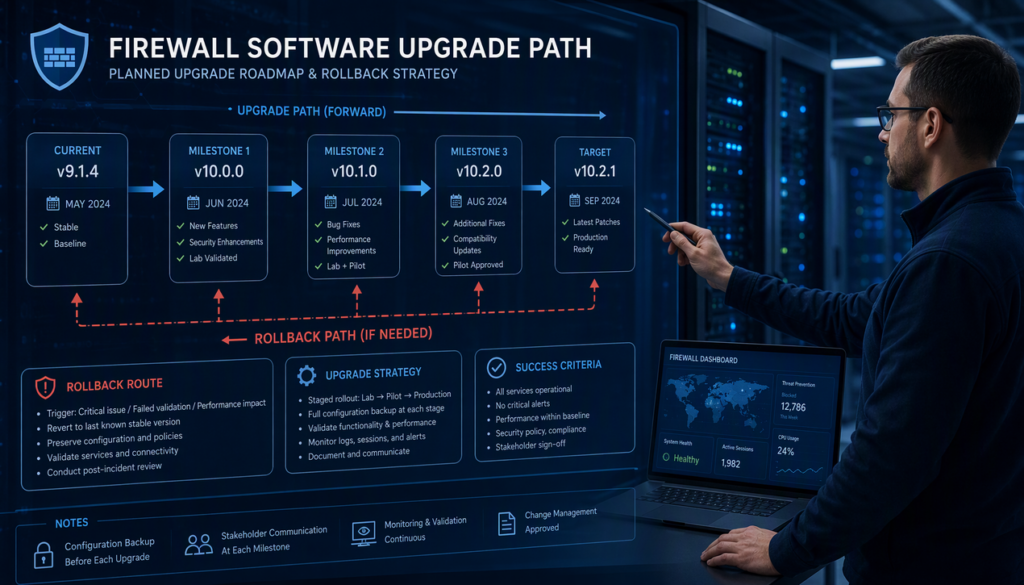
ارتقای PAN-OS فرآیندی چندمرحله‌ای است که باید با بررسی Release Note، انتخاب Upgrade Path صحیح، تهیه Backup کامل از Configuration و برنامه‌ریزی Downtime آغاز شود و پس از نصب Image و Reboot کنترل‌شده، با Post-Upgrade Validation و به‌روزرسانی Signatureها ادامه پیدا کند. تفاوت کلیدی Update و Upgrade در همین‌جاست: Update صرفاً نصب Maintenance Release و […]

عیب یابی فایروال پالو آلتو؛ 7 خطای رایج کانفیگ

عیب یابی فایروال پالو آلتو

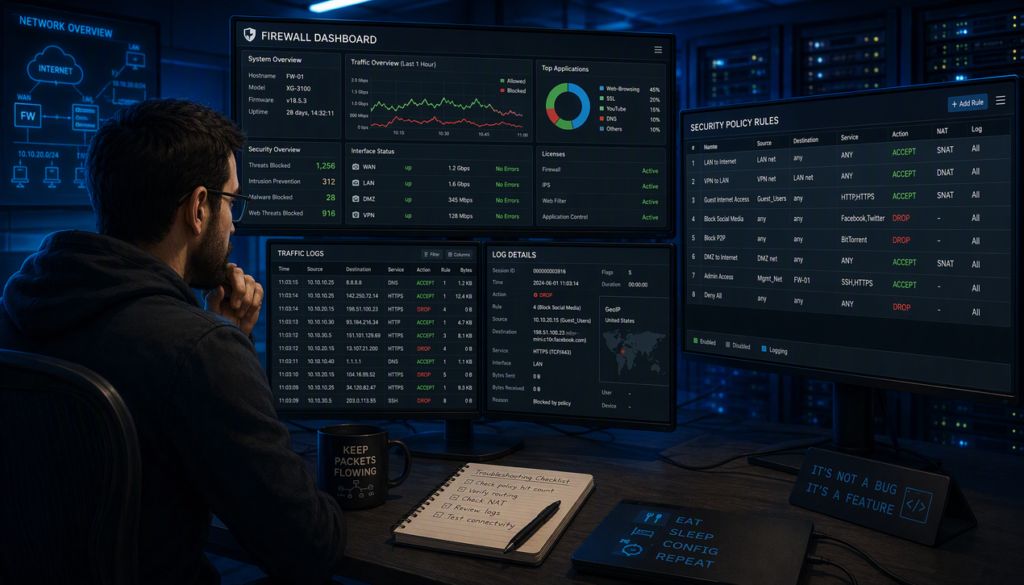
عیب‌یابی فایروال پالو آلتو زمانی حرفه‌ای می‌شود که به‌جای حدس زدن و باز کردن Ruleها، از لاگ‌ها و ابزارهای تحلیلی فایروال استفاده کنید. در این مقاله 7 خطای رایج کانفیگ — از Allow شدن ترافیک بدون برقراری ارتباط و Unknown ماندن App-ID گرفته تا مشکل User-ID، اختلال SSL Decryption و شلوغی Policyها — را بررسی […]

هاردنینگ فایروال پالو آلتو | چک لیست امنیتی بعد از نصب

هاردنینگ فایروال پالو آلتو

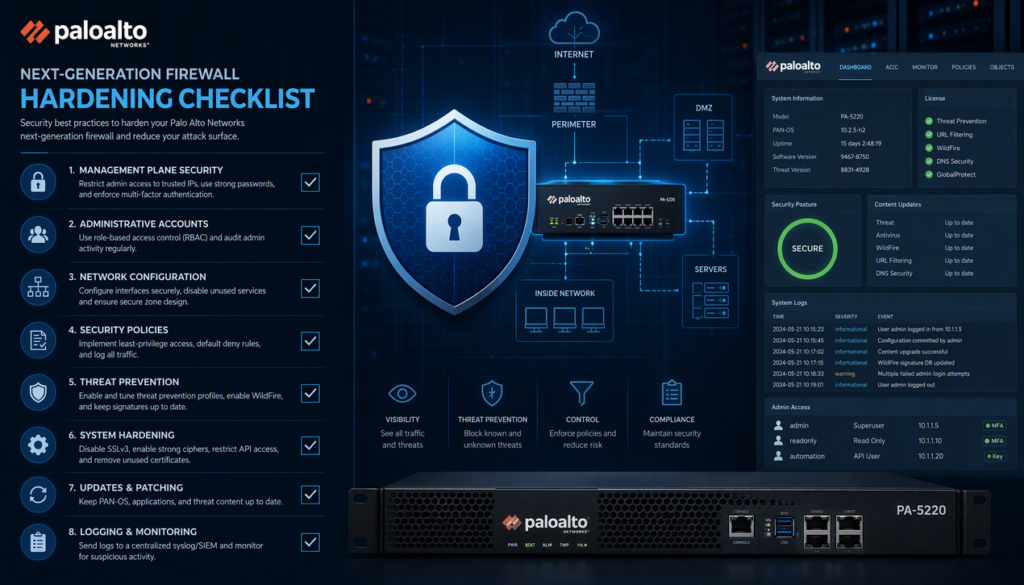
هاردنینگ فایروال پالو آلتو مجموعه‌ای از تنظیمات امنیتی است که بعد از نصب اولیه باید انجام شود تا سطح حمله فایروال به حداقل برسد. فرآیند اصلی شامل محدودسازی دسترسی مدیریتی به شبکه‌های مجاز، حذف پروتکل‌های ناامن مثل Telnet و HTTP، تعریف حساب‌های اختصاصی با نقش‌محور، بازبینی Security Policyها و حذف Ruleهای بیش از حد باز، […]

مانیتورینگ پالو آلتو با Log Viewer و Panorama

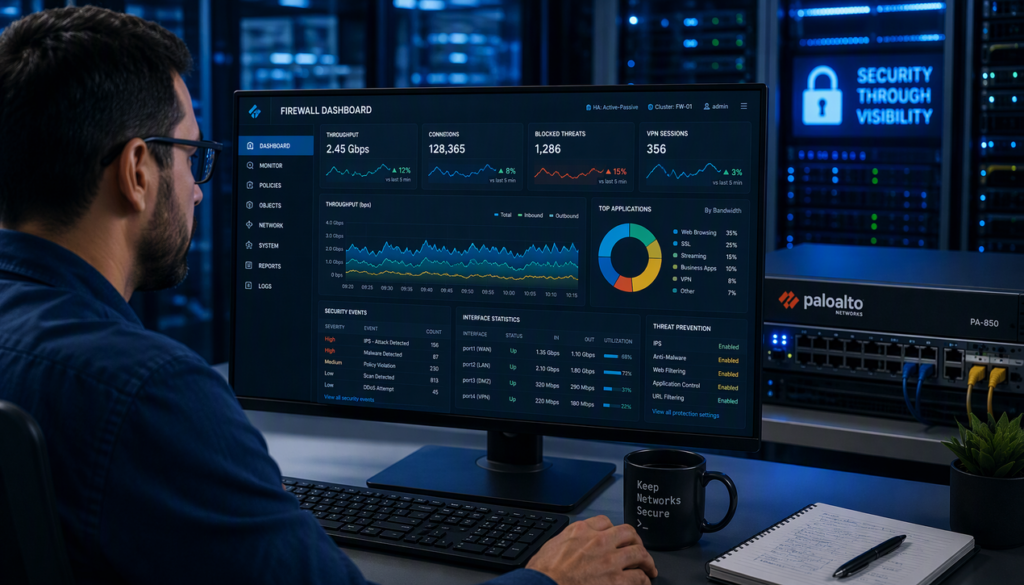
مانیتورینگ پالو آلتو

مانیتورینگ پالو آلتو در دو سطح انجام می‌شود: استفاده از Log Viewer روی خود فایروال پالو آلتو برای تحلیل لحظه‌ای ترافیک و رخدادهای امنیتی، و به‌کارگیری مدیریت متمرکز فایروال پالو آلتو با Panorama برای جمع‌آوری، نگهداشت و تحلیل لاگ‌ها در سطح کل سازمان. کلید موفقیت در این است که بدانید هر نوع لاگ (Traffic، Threat، […]

پیاده سازی SD-WAN بر پایه فایروال پالو آلتو | راهنمای عملی

پیاده سازی SD-WAN بر پایه فایروال پالو آلتو

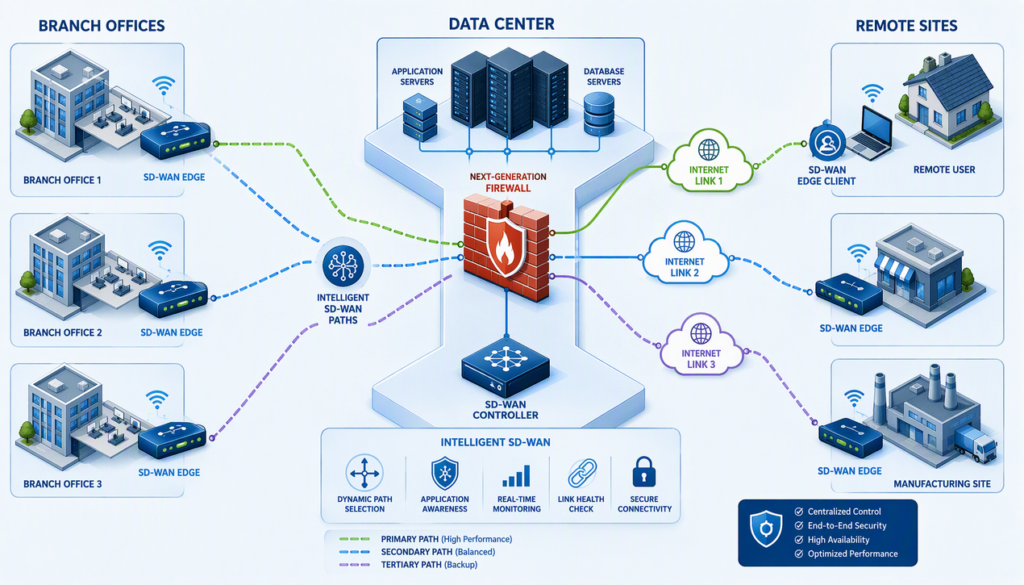
پیاده‌سازی SD-WAN بر پایه فایروال پالو آلتو به این معناست که انتخاب هوشمند مسیر ترافیک، به‌جای یک تجهیز جداگانه، روی خود فایروال پالو آلتو انجام می‌شود. برای شروع، به لایسنس SD-WAN، طراحی شفاف Interface و Zone برای هر لینک WAN، Tunnelهای IPsec پایدار بین شعب و سایت مرکزی و شناخت کافی از اپلیکیشن‌های حساس سازمان […]

App-ID در فایروال پالو آلتو؛ 7 سناریوی کاربردی

App-ID در فایروال پالو آلتو

App-ID در فایروال پالو آلتو موتور شناسایی اپلیکیشن است که به‌جای اتکا به پورت و پروتکل، رفتار واقعی ترافیک را تحلیل می‌کند و مشخص می‌کند هر Session واقعاً متعلق به چه اپلیکیشنی است؛ از وب‌گردی و SaaS گرفته تا ابزارهای تونلینگ و Remote Access. برای استفاده از آن، کافی است در Security Policy به‌جای Service […]

کانفیگ IPS پالو آلتو؛ راهنمای Anti-Virus و Anti-Spyware

کانفیگ IPS پالو آلتو

کانفیگ IPS در فایروال پالو آلتو در قالب پروفایل Vulnerability Protection انجام می‌شود و باید در کنار Anti-Virus و Anti-Spyware به‌صورت یکپارچه طراحی شود؛ سه پروفایلی که ستون‌های اصلی Threat Prevention را تشکیل می‌دهند. فرآیند کلی به این شکل است: ابتدا Security Policyها شفاف می‌شوند و لایسنس‌ها به‌روز هستند، سپس SSL Decryption برای ترافیک لازم […]

URL Filtering در فایروال پالو آلتو؛ راهنمای کامل تنظیم

URL Filtering در فایروال پالو آلتو

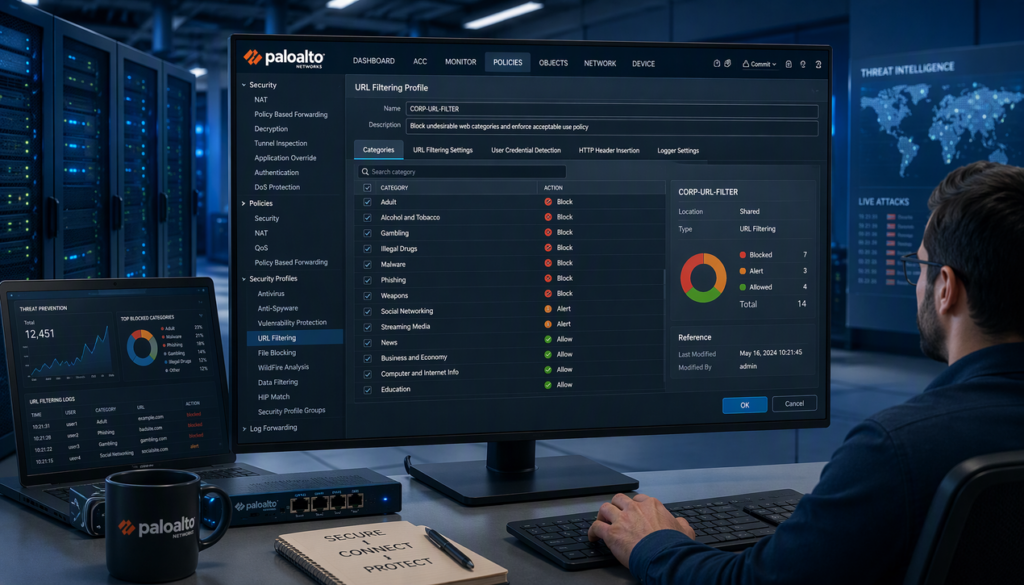
تنظیم URL Filtering در فایروال پالو آلتو شامل چهار گام اصلی است: فعال‌سازی لایسنس و به‌روزرسانی دیتابیس URL، ساخت یک URL Filtering Profile با انتخاب Action مناسب برای هر Category، اتصال Profile به Security Policy حاکم بر ترافیک اینترنت کاربران و در نهایت تحلیل لاگ‌ها برای بهینه‌سازی تدریجی سیاست‌ها. برای فیلترینگ دقیق روی ترافیک HTTPS، […]

یکپارچه سازی فایروال پالو آلتو با Active Directory؛ راهنمای عملی

Active Directory

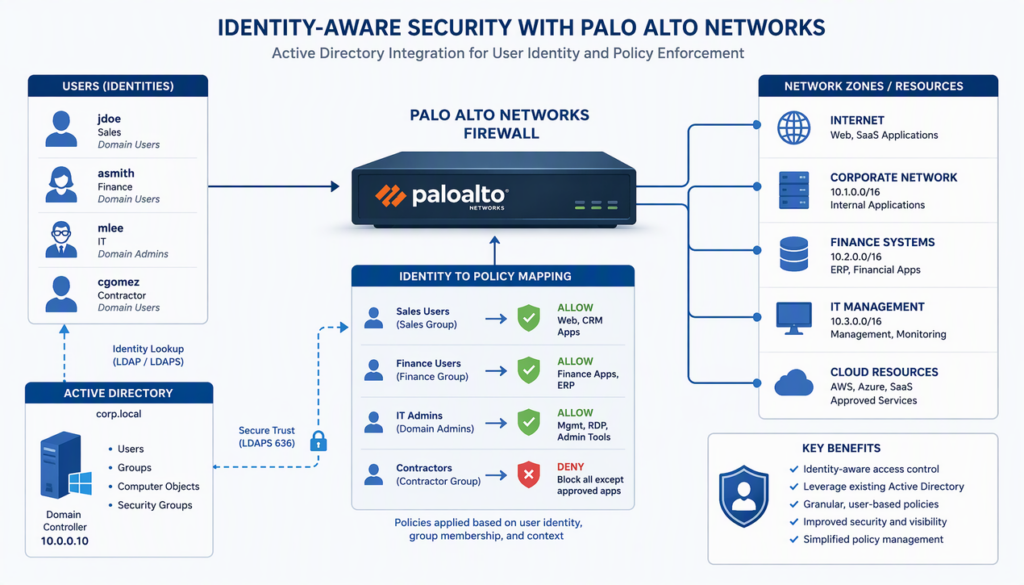
یکپارچه‌سازی فایروال پالو آلتو با Active Directory از طریق قابلیت User-ID انجام می‌شود؛ یعنی فایروال با خواندن لاگ‌های احراز هویت روی Domain Controllerها، ارتباط بین IP و نام کاربر را می‌سازد و سپس می‌توانید Policyهایی بر اساس گروه‌های AD بنویسید. پیش‌نیازهای اصلی این کار، فعال بودن Audit Policy لاگین کاربران، دسترسی صحیح حساب سرویس به […]

SSL Decryption در فایروال پالو آلتو | راهنمای بهینه سازی

SSL Decryption در فایروال پالو آلتو

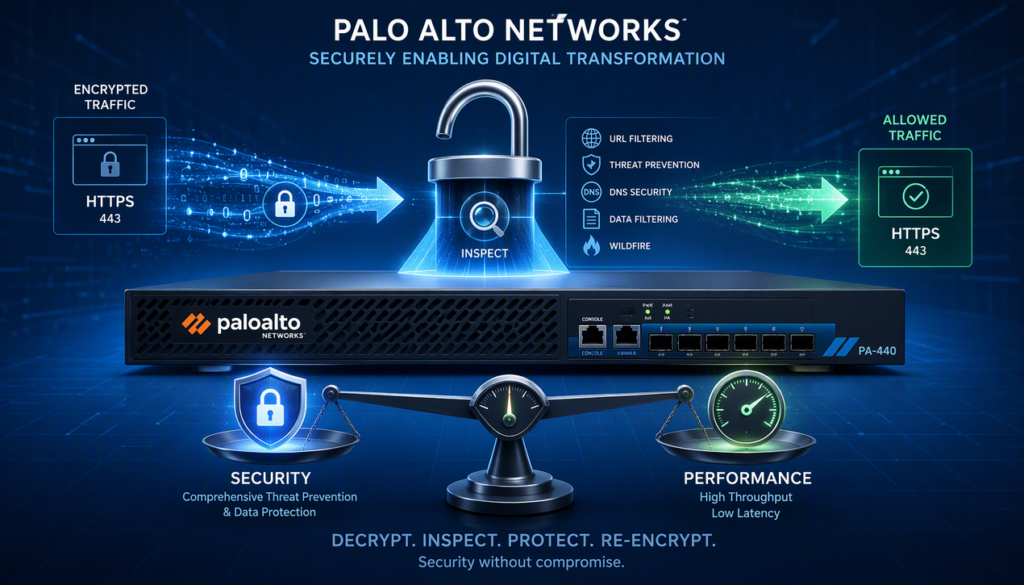
SSL Decryption در فایروال پالو آلتو فرآیندی است که طی آن فایروال ترافیک رمزنگاری‌شده TLS را به‌صورت کنترل‌شده باز می‌کند، محتوای آن را با پروفایل‌های امنیتی بررسی می‌کند و دوباره رمزنگاری کرده به مقصد می‌فرستد. راه‌حل درست، فعال‌سازی هدفمند و مبتنی بر ریسک است: ابتدا زیرساخت Certificate و اعتماد (PKI سازمانی) طراحی شود، سپس Decryption […]

پیاده سازی High Availability در فایروال پالو آلتو؛ راهنمای عملی

پیاده سازی High Availability در فایروال پالو آلتو

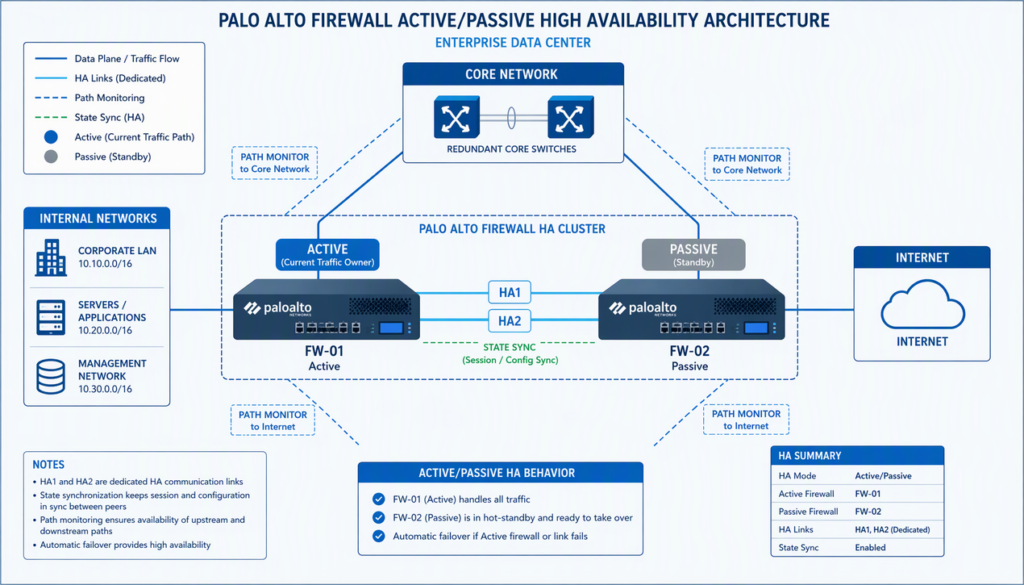
پیاده‌سازی High Availability در فایروال پالو آلتو به این معناست که دو دستگاه هم‌مدل با نسخه یکسان PAN-OS را در قالب یک جفت Active/Passive قرار دهید، لینک‌های HA1 (کنترل و تصمیم‌گیری Failover) و HA2 (همگام‌سازی Sessionها) را با آدرس‌دهی و پهنای باند مناسب طراحی کنید، Device ID و Priority را برای هر دو مشخص کنید […]

لایسنس فایروال پالو آلتو؛ معرفی انواع و تفاوت فیچرها

لایسنس فایروال پالو آلتو

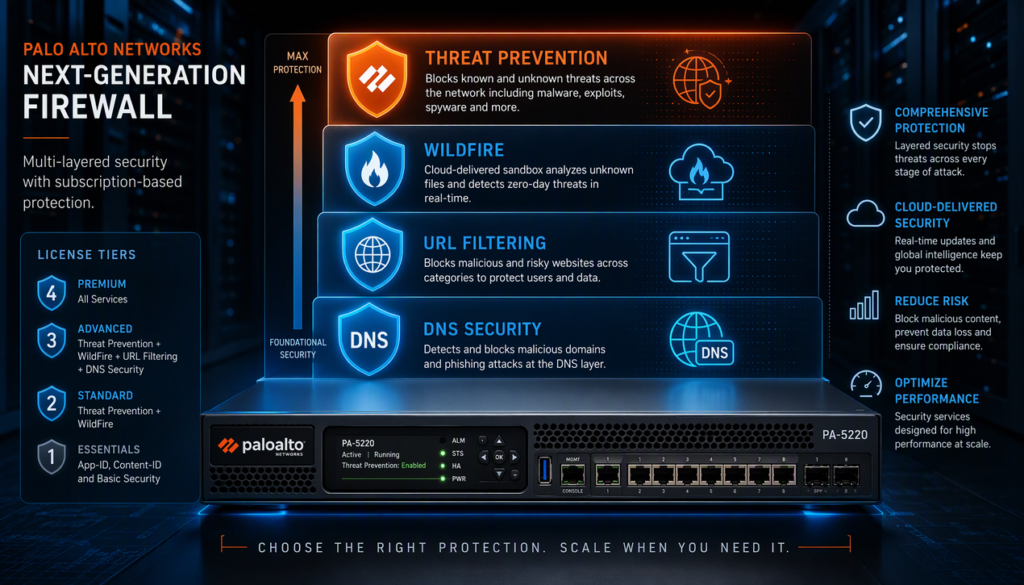
لایسنس فایروال پالو آلتو تعیین می‌کند که دستگاه شما صرفاً یک فایروال لایه شبکه بماند یا به یک سامانه امنیتی پیشرفته تبدیل شود. بدون اشتراک، PAN-OS فقط Stateful Inspection، NAT، مسیریابی پویا و VPN پایه را ارائه می‌دهد؛ اما قابلیت‌هایی مثل Threat Prevention، WildFire، URL Filtering، DNS Security، GlobalProtect و SD-WAN تنها با خرید لایسنس‌های […]

Remote Access VPN پالو آلتو با GlobalProtect؛ راهنمای عملی

Remote Access VPN پالو آلتو

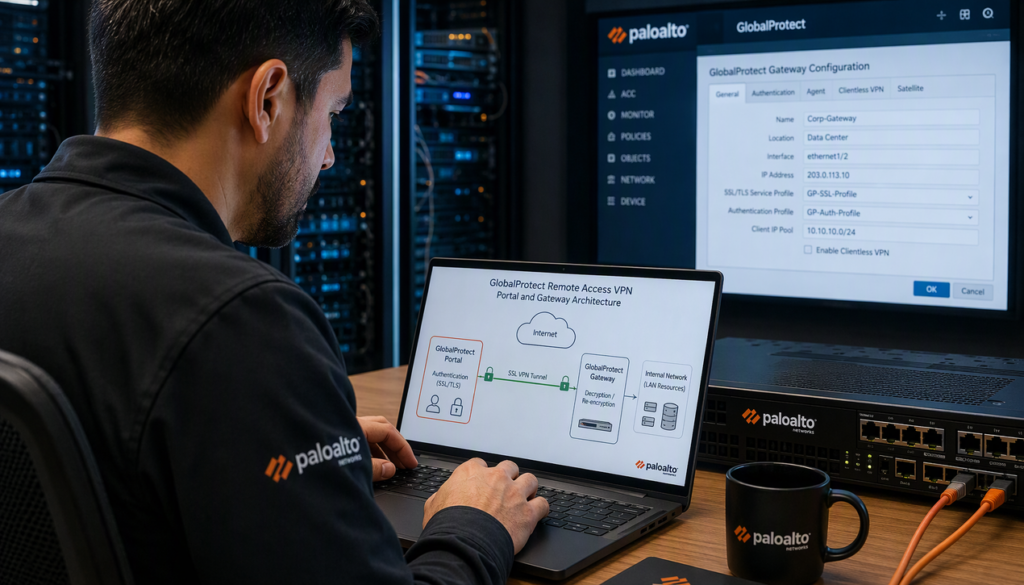
راه‌اندازی Remote Access VPN در فایروال پالو آلتو از طریق راهکار GlobalProtect انجام می‌شود و شامل چند مرحله کلیدی است: پیکربندی Portal به‌عنوان نقطه احراز هویت و توزیع سیاست، پیکربندی Gateway برای برقراری تونل واقعی، اختصاص IP Pool به کاربران، ایجاد Tunnel Interface و اتصال آن به Virtual Router و Zone مناسب، و در نهایت […]

Site to Site VPN پالو آلتو؛ آموزش پیاده سازی عملی

Site to Site VPN پالو آلتو

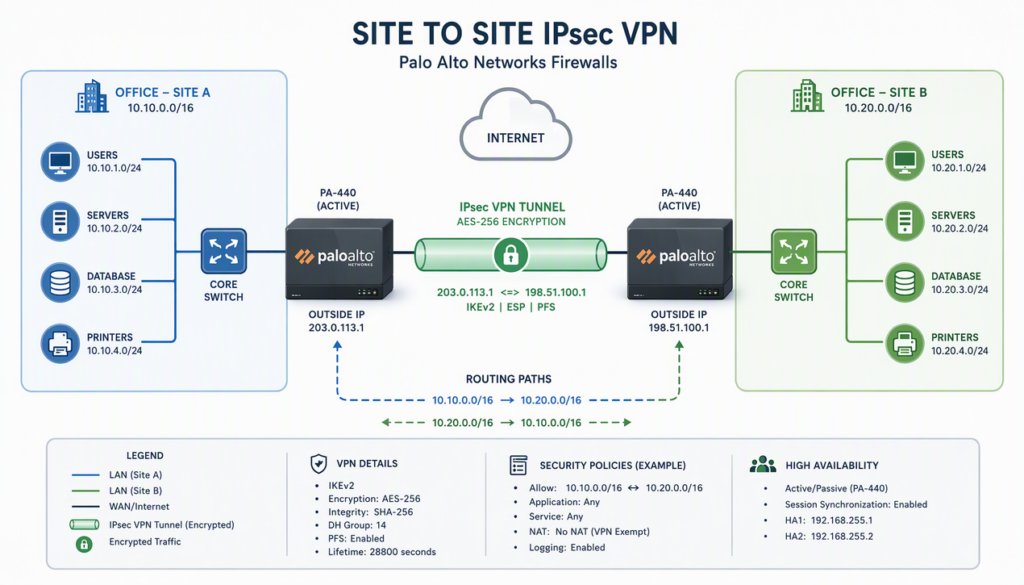
راه‌اندازی Site to Site VPN در فایروال پالو آلتو شامل پنج گام اصلی است: ساخت IKE Gateway برای مذاکره فاز اول، ایجاد IPsec Crypto Profile و IPsec Tunnel برای فاز دوم، تعریف Tunnel Interface و اتصال آن به Virtual Router و Zone مناسب، تنظیم Routing (Static یا Dynamic) به سمت شبکه ریموت، و در نهایت […]

طراحی Policy در فایروال پالو آلتو | 5 سناریوی سازمانی

طراحی Policy در فایروال پالو آلتو

طراحی Policy در فایروال پالو آلتو یعنی نوشتن Security Policyهایی که بر اساس اپلیکیشن، هویت کاربر و Zone نوشته شده‌اند، نه صرفاً پورت و IP. فرآیند کلی شامل پنج سناریوی کلیدی است: رویکرد Least Privilege به‌عنوان پایه، سیاست‌گذاری Application-Centric به‌جای Port-Based، استفاده از User-ID برای تفکیک کاربران و سرویس‌ها، طراحی Zero Trust و استقرار امن […]

پیکربندی اینترفیس و Zone در فایروال پالو آلتو

پیکربندی اینترفیس و Zone در فایروال پالو آلتو

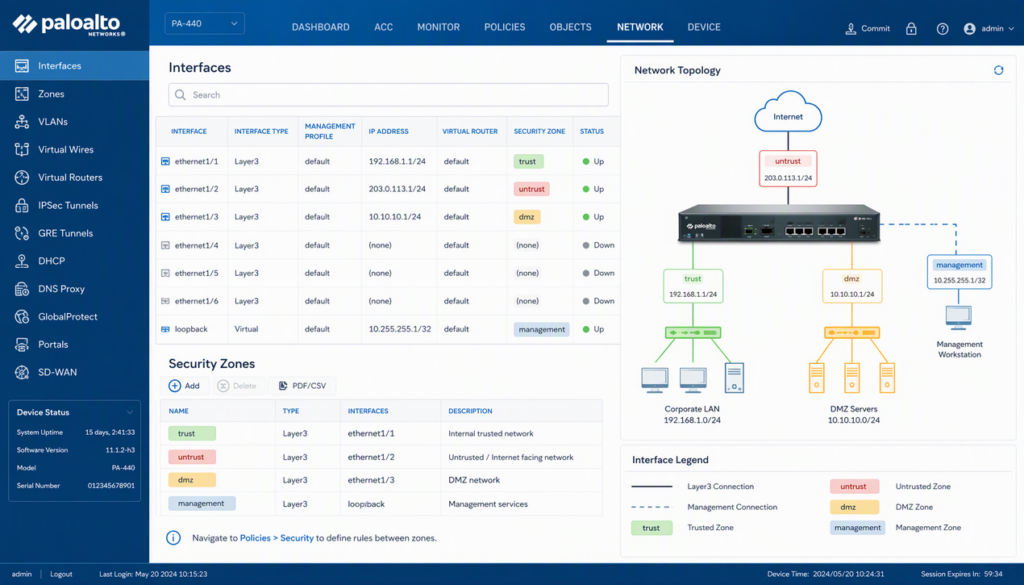
پیکربندی اینترفیس و Zone در فایروال پالو آلتو به این ترتیب انجام می‌شود که ابتدا در مسیر Network > Interfaces یک اینترفیس لایه 3 را با انتخاب Interface Mode مناسب ساخته، آن را به Virtual Router متصل کرده و IP و Management Profile را تنظیم می‌کنید؛ سپس در مسیر Network > Zones یک Security Zone […]

نصب فایروال پالو آلتو در لبه شبکه سازمان؛ راهنمای کامل

نصب فایروال پالو آلتو

نصب فایروال پالو آلتو در لبه شبکه سازمان، فراتر از اتصال فیزیکی دستگاه، یک تصمیم معماری است؛ چون این نقطه تعیین می‌کند کدام ترافیک دیده شود، تحلیل شود یا از ابتدا حذف گردد. فرآیند درست شامل نصب فیزیکی و دسترسی Console، تغییر فوری رمز پیش‌فرض admin، تنظیم IP مدیریت، NTP و DNS، به‌روزرسانی App-ID و […]

فایروال سوفوس؛ راهکار یکپارچه UTM برای شبکه های SMB

فایروال سوفوس

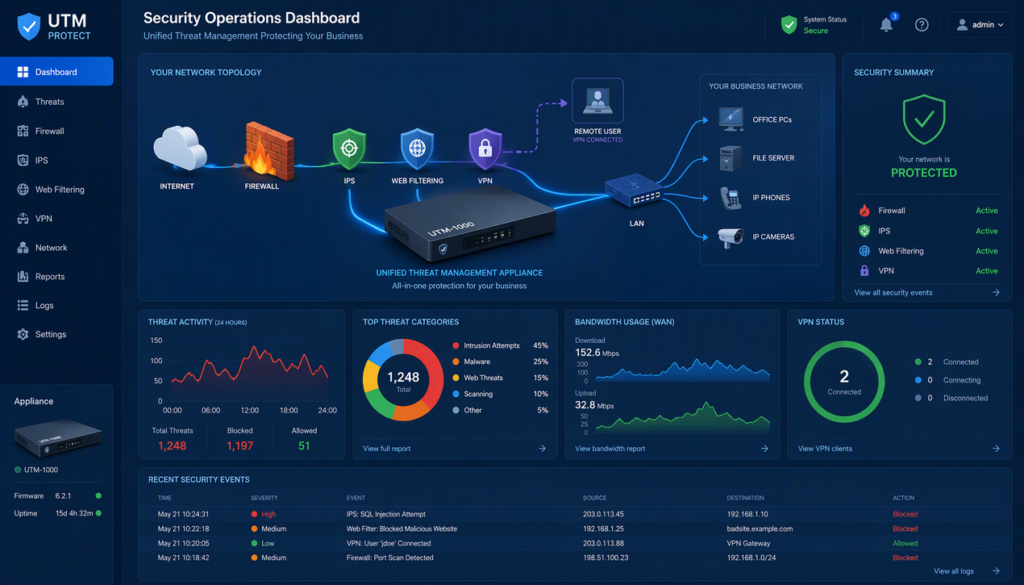
فایروال سوفوس (Sophos Firewall) یک راهکار UTM یا مدیریت یکپارچه تهدیدات است که چندین لایه امنیتی را در یک پلتفرم واحد جمع می‌کند: فایروال، IPS، Web Filtering، Application Control، VPN و لاگ‌گیری متمرکز. این یکپارچگی دقیقاً با نیاز شبکه‌های کوچک و متوسط (SMB) هم‌خوانی دارد؛ سازمان‌هایی که تیم امنیتی بزرگ ندارند و نمی‌توانند چند ابزار […]

Backup لینک اینترنت با SD-WAN در فایروال سوفوس | راهنمای کامل

Backup لینک اینترنت با SD-WAN در فایروال سوفوس

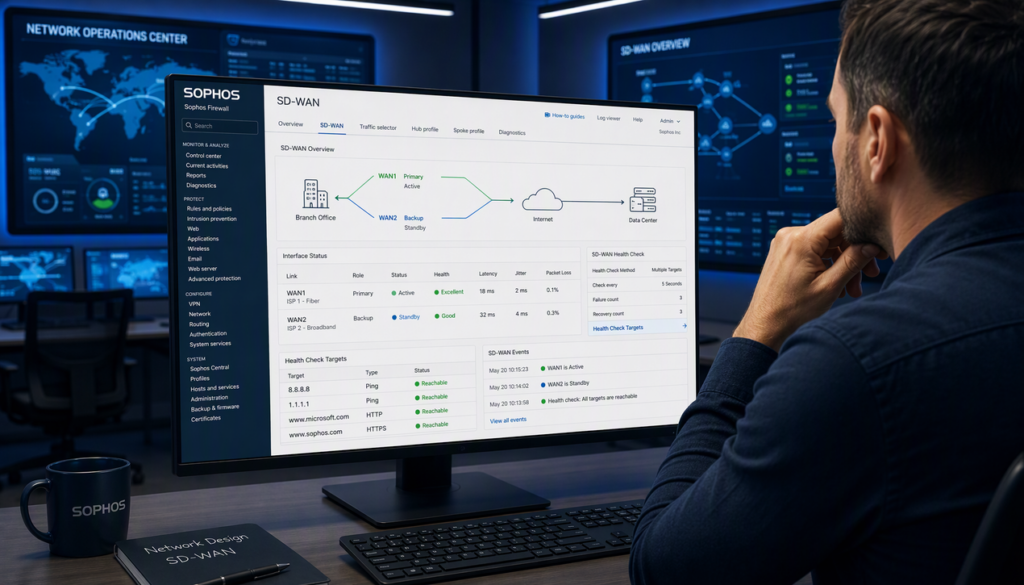
برای پیاده‌سازی Backup لینک اینترنت با SD-WAN در فایروال سوفوس، ابتدا هر دو لینک ISP را به‌صورت Gateway در بخش شبکه تعریف می‌کنید، سپس با ساخت SD-WAN Route (یا LAN-to-SD-WAN) و تعیین Health Check بر پایه معیارهای کیفی مانند Latency و Packet Loss مشخص می‌کنید که چه زمانی و با چه اولویتی ترافیک بین لینک‌ها […]

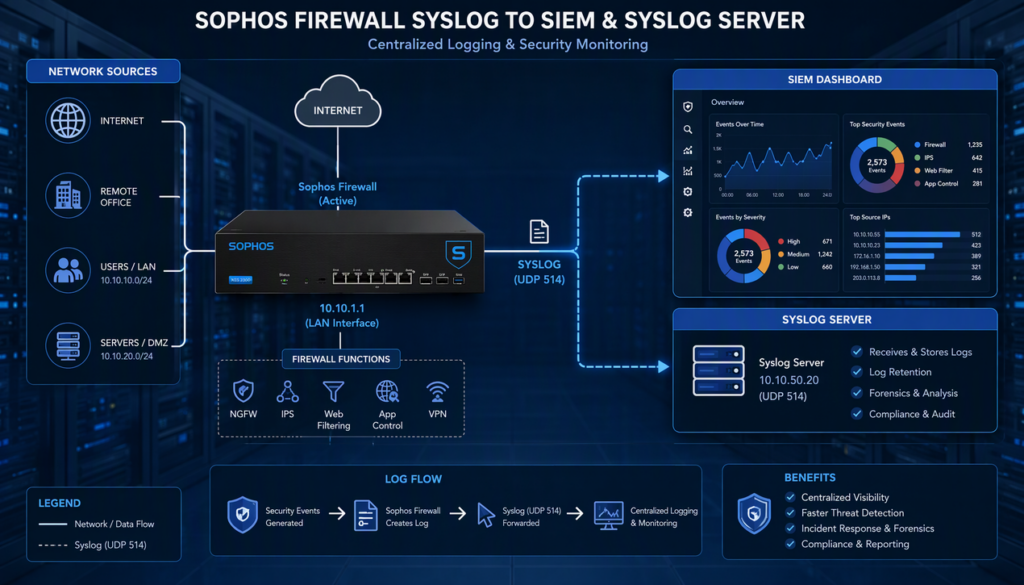
تنظیم Log Forwarding فایروال سوفوس به SIEM و Syslog Server

تنظیم Log Forwarding فایروال سوفوس

تنظیم Log Forwarding در فایروال سوفوس از مسیر Configure > System > Log Forwarding انجام می‌شود؛ جایی که یک مقصد Syslog تعریف می‌کنید، IP سرور مقصد و پورت (پیش‌فرض 514) و پروتکل UDP یا TCP را مشخص می‌کنید و سپس با ساخت یک Rule تعیین می‌کنید کدام دسته از لاگ‌ها (Firewall، IPS، Web، Authentication، VPN […]

کاهش Load فایروال سوفوس بدون افت امنیت | راهکارهای عملی

کاهش Load فایروال سوفوس

کاهش Load فایروال سوفوس بدون افت امنیت، بیش از آن‌که به سخت‌افزار قوی‌تر نیاز داشته باشد، به اصلاح معماری و تنظیمات بستگی دارد. مسیر اصلی این است که ابتدا با مانیتورینگ دقیق، عامل واقعی بار پردازشی را شناسایی کنید؛ سپس Rule Base را از Specific به General بازطراحی کنید، Zoneها را تفکیک کنید، IPS و […]

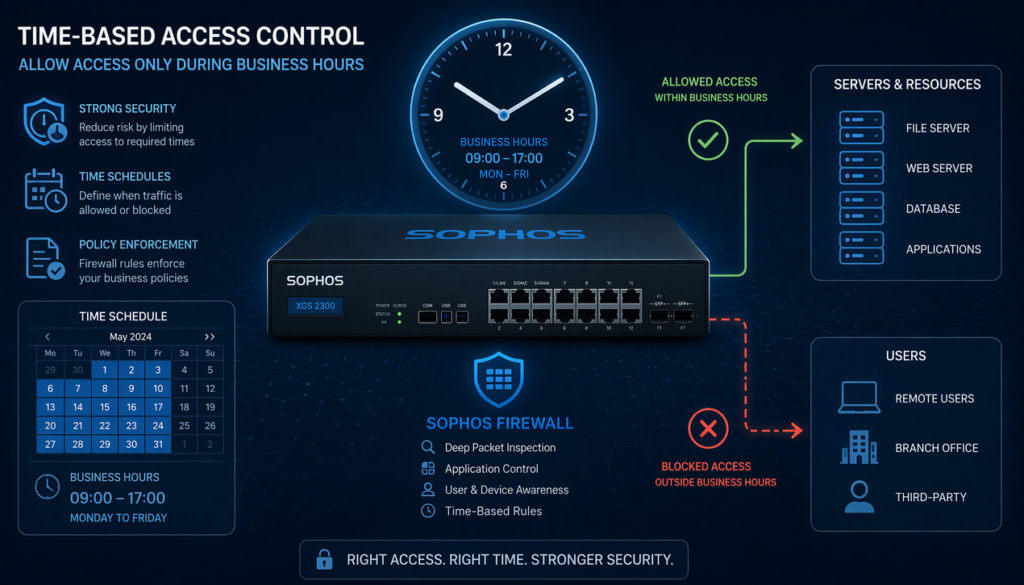
Time-based Policy در سوفوس؛ محدودسازی دسترسی بر اساس زمان

Time-based Policy در سوفوس

پیاده‌سازی Time-based Policy در سوفوس در دو گام انجام می‌شود: ابتدا در بخش Rules & Policies یک Schedule Object با روزها و بازه‌های زمانی مشخص می‌سازید و سپس آن Schedule را به Firewall Rule موردنظر متصل می‌کنید. با این کار Rule فقط در بازه زمانی تعریف‌شده فعال است و خارج از آن، بدون نیاز به […]

نام گذاری Rule و Object در فایروال سوفوس؛ راهنمای کامل

نام گذاری Rule و Object در فایروال سوفوس

نام‌گذاری Rule و Object در فایروال سوفوس زمانی مؤثر است که از یک ساختار ثابت و توصیفی پیروی کند، نه سلیقه‌ای و موقت. راهکار اصلی این است که برای هر Rule چهار بخش را در نام بگنجانید: جهت ترافیک، مبدأ منطقی، مقصد و نوع دسترسی، و برای Objectها بر اساس نقش و کاربرد نام‌گذاری کنید، […]

مهاجرت به فایروال سوفوس؛ راهنمای کامل و گام به گام

مهاجرت به فایروال سوفوس

مهاجرت به فایروال سوفوس فقط تعویض یک تجهیز نیست؛ بلکه یک پروژه بازطراحی امنیت شبکه است که با مستندسازی دقیق وضعیت فعلی، پاک‌سازی Rule Base قدیمی، طراحی معماری جدید بر پایه Zone و کاربر، انتقال مرحله‌ای NAT و VPN و در نهایت Cutover کنترل‌شده انجام می‌شود. برای انتخاب مدل مناسب، می‌توانید فایروال سوفوس را بررسی […]

بررسی لاگ های امنیتی در فایروال سوفوس و تشخیص تهدید

بررسی لاگ های امنیتی در فایروال سوفوس

بررسی لاگ های امنیتی در فایروال سوفوس فرآیندی است که با فعال‌سازی و دسته‌بندی درست لاگ‌ها آغاز می‌شود و با تحلیل الگو‌محور آن‌ها به تشخیص تهدید می‌رسد. در Sophos Firewall باید لاگ‌های Firewall، IPS، Web، Authentication و VPN را به‌صورت همبسته بررسی کنید، نه جدا جدا؛ چون بیشتر حملات با زنجیره‌ای از رویدادهای کوچک شروع […]

امنیت وای فای سازمانی با فایروال سوفوس و اکسس پوینت

امنیت وای فای سازمانی با فایروال سوفوس

امنیت وای فای سازمانی با فایروال سوفوس زمانی به‌درستی برقرار می‌شود که شبکه بی‌سیم نه به‌صورت یک جزیره مستقل، بلکه به‌عنوان امتداد همان معماری امنیتی LAN مدیریت شود. در این مدل، اکسس پوینت‌های سوفوس نقش سنسور و اجراکننده را دارند و تمام تصمیم‌های احراز هویت، اعمال Policy و لاگ‌گیری در فایروال سوفوس متمرکز می‌شود. گام‌های […]

Policy مبتنی بر کاربر در سوفوس؛ کنترل دقیق دسترسی

Policy مبتنی بر کاربر در سوفوس

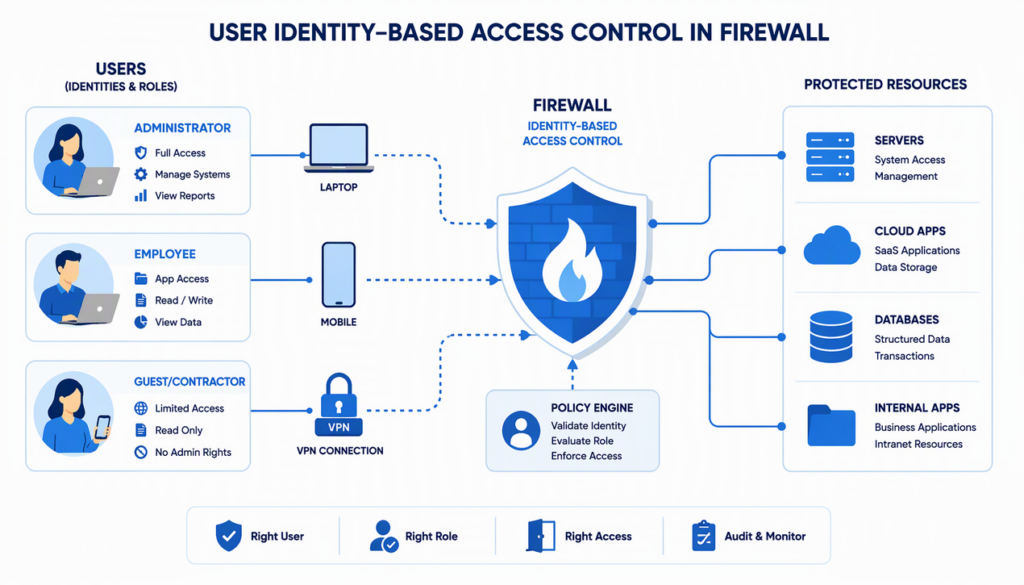
Policy مبتنی بر کاربر در سوفوس یعنی فایروال به‌جای آدرس IP، بر اساس هویت واقعی کاربر تصمیم‌گیری می‌کند. برای پیاده‌سازی آن باید ابتدا منبع هویت (Active Directory، LDAP، RADIUS یا Captive Portal) را تعریف کنید، کاربران را در گروه‌های معنادار سازمانی قرار دهید و سپس در Ruleهای فایروال به‌جای آدرس شبکه، آن گروه‌ها یا کاربران […]

طراحی DMZ با فایروال سوفوس؛ راهنمای امنیت شبکه

طراحی DMZ با فایروال سوفوس

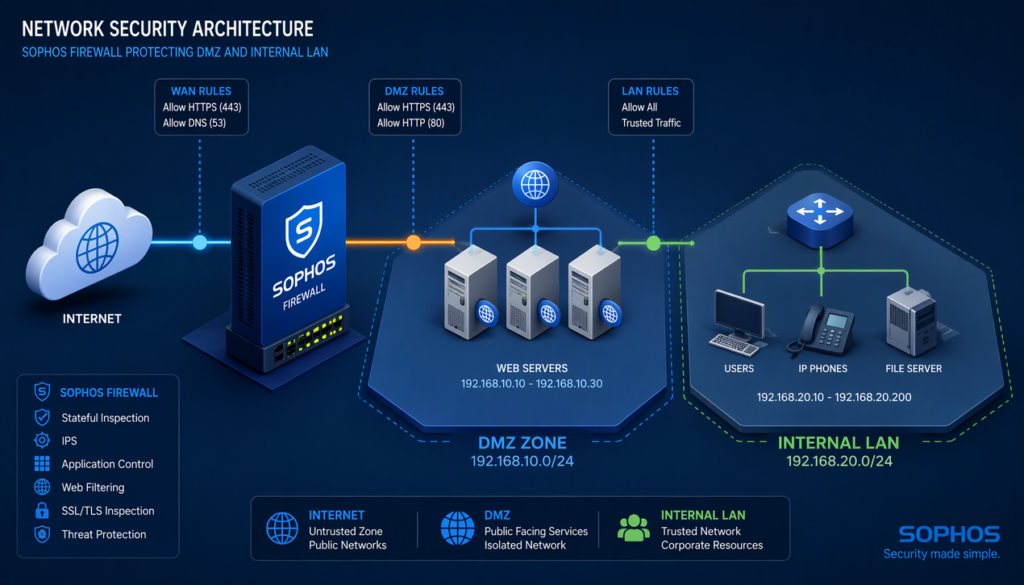
طراحی DMZ با فایروال سوفوس به معنای ایجاد یک Zone مجزا و کم‌اعتماد بین اینترنت و LAN است که سرویس‌های عمومی مثل وب، ایمیل و VPN در آن قرار می‌گیرند و هیچ ارتباط ضمنی با شبکه داخلی ندارند. در Sophos Firewall این کار با تعریف یک Interface یا VLAN اختصاصی برای DMZ، ساخت DNAT دقیق […]

آپگرید فریم ور فایروال سوفوس بدون اختلال؛ راهنمای کامل

آپگرید فریم ور فایروال سوفوس

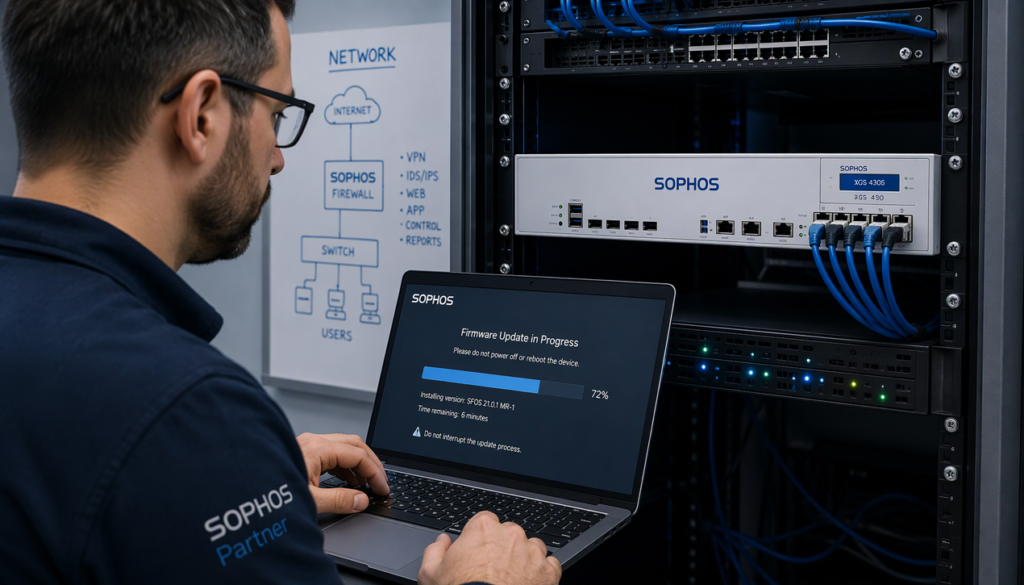
آپگرید فریم ور فایروال سوفوس یک عملیات حساس است، چون این دستگاه در مسیر تمام ترافیک شبکه قرار دارد و کوچک‌ترین خطا می‌تواند اینترنت، تونل‌های VPN و سرویس‌های حیاتی را قطع کند. فرآیند درست عبارت است از: تشخیص نوع Upgrade (Major یا Minor)، مطالعه دقیق Release Note، بررسی سازگاری نسخه جدید با Featureهای فعال مانند […]
دو ISP و Failover اینترنت در فایروال سوفوس؛ 3 سناریو

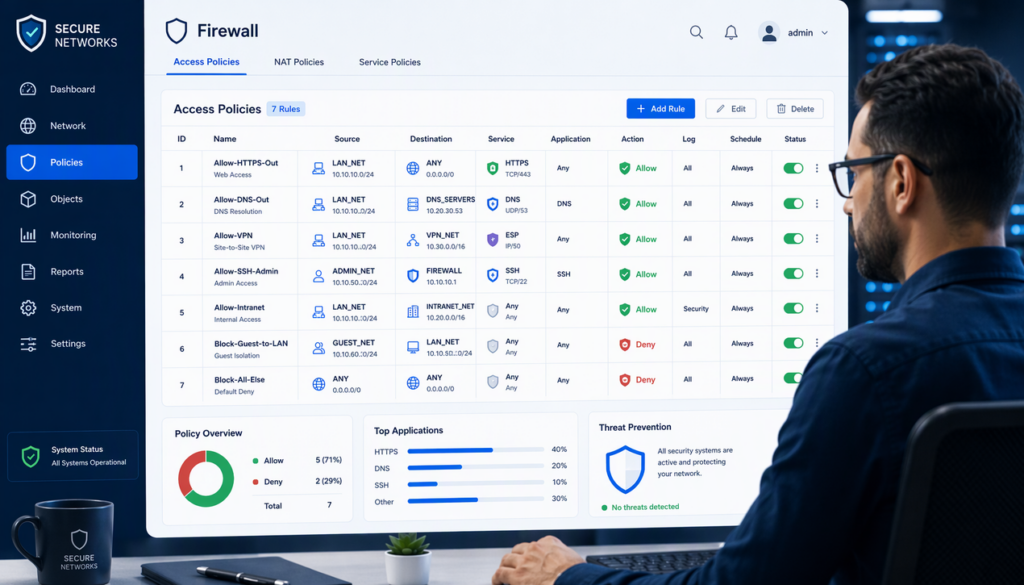
دو ISP و Failover اینترنت در فایروال سوفوس

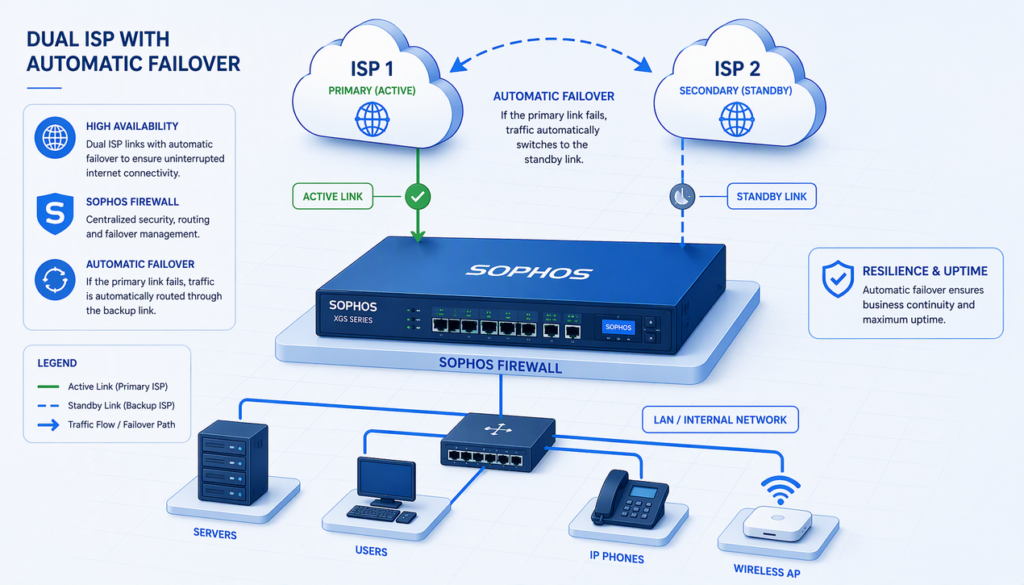
برای پیاده‌سازی دو ISP و Failover اینترنت در فایروال سوفوس، ابتدا باید هر خط اینترنت را به‌صورت یک Interface مستقل با Gateway مشخص تعریف کنید و سپس یکی از سه سناریوی Active/Passive، Active/Active با Load Balancing یا Policy-Based Routing را بر اساس نیاز سازمان انتخاب کنید. شرط اصلی موفقیت، تنظیم صحیح Gateway Monitoring برای تشخیص […]
تنظیم IPS Policy در Sophos Firewall؛ جلوگیری از Exploit

تنظیم IPS Policy در Sophos Firewall

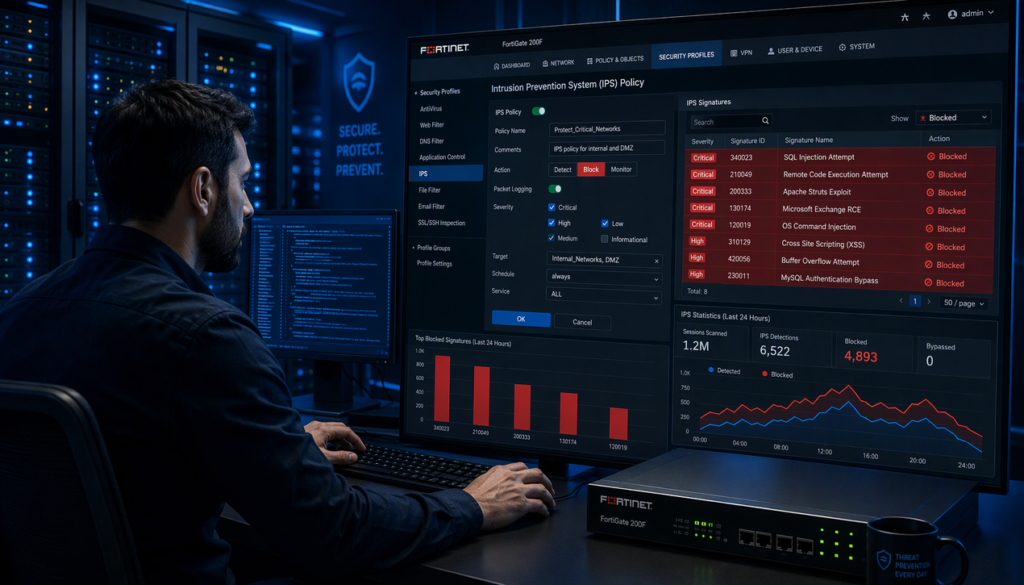
برای تنظیم IPS Policy در Sophos Firewall ابتدا از مسیر Protect > Policies > IPS Policy یک Policy سفارشی بسازید، سطح حساسیت و دسته‌های Signature را بر اساس سرویس‌های واقعی شبکه انتخاب کنید، سپس این Policy را روی Firewall Ruleهای پرریسک (مثل ترافیک ورودی از اینترنت به سرورها) اعمال کنید. کلید موفقیت، شروع با سطح […]
Rule نویسی فایروال سوفوس؛ 9 اصل طلایی و کاربردی

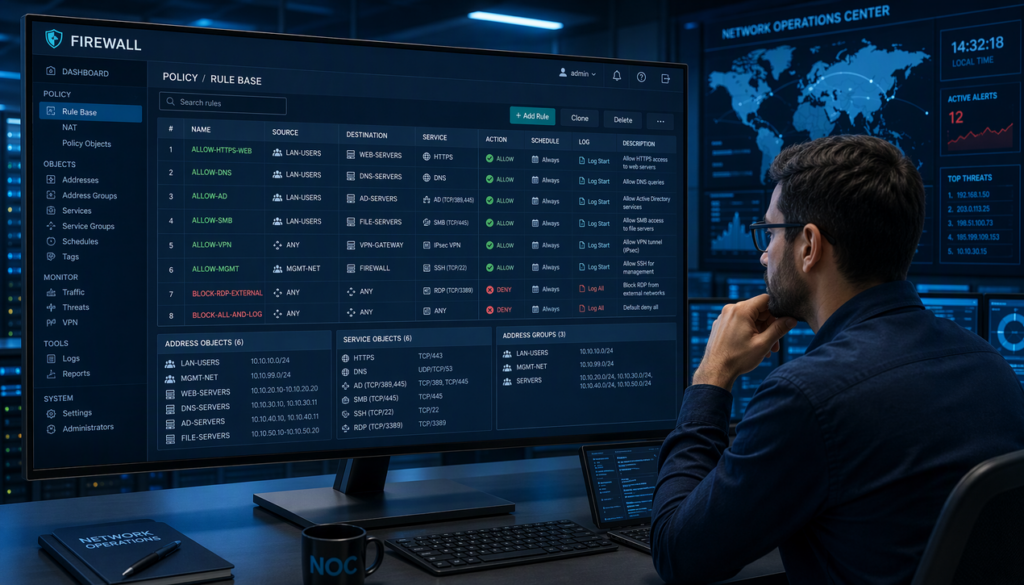
Rule نویسی فایروال سوفوس

Rule نویسی در فایروال سوفوس تنها ثبت چند دسترسی ساده نیست؛ ترکیبی از طراحی قبل از پیاده‌سازی، استفاده هوشمندانه از Object و Identity، نام‌گذاری استاندارد، رعایت اصل حداقل دسترسی و بازبینی دوره‌ای است. اگر می‌خواهید فایروال سوفوس شما در طول زمان قابل‌مدیریت و امن بماند، باید Ruleها را از ابتدا با ساختار مشخص بنویسید، ترتیب […]
اتصال فایروال سوفوس به Azure و AWS | راهنمای کامل

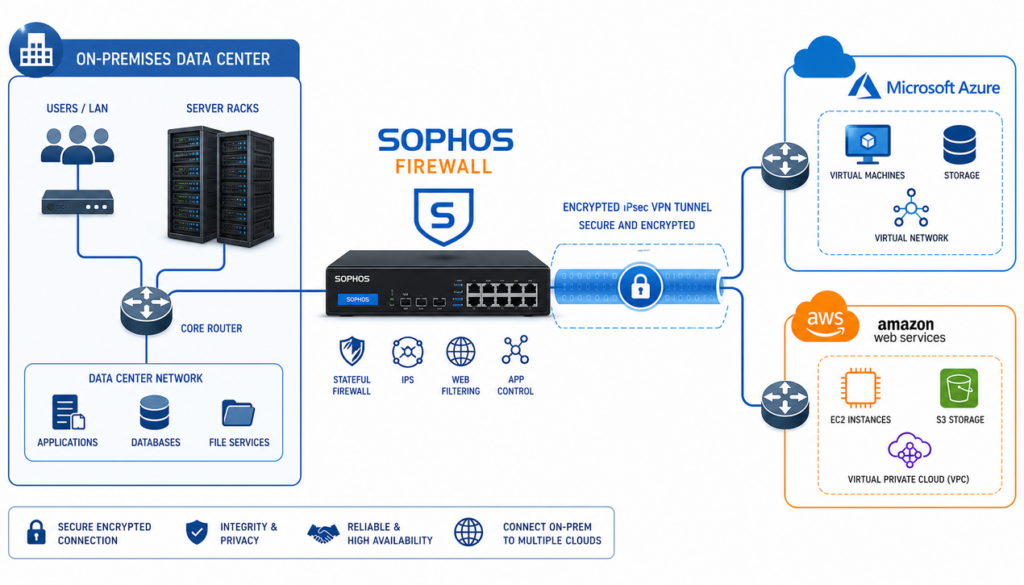
اتصال فایروال سوفوس به Azure و AWS

برای اتصال فایروال سوفوس به Azure و AWS معمولاً یک تونل Site-to-Site IPsec بین فایروال سوفوس در سمت شبکه داخلی و VPN Gateway سرویس Cloud برقرار می‌شود. موفقیت این اتصال به سه شرط کلیدی وابسته است: نداشتن هم‌پوشانی بین رنج IP شبکه داخلی و Subnetهای Cloud، تطابق کامل پارامترهای IPsec مانند الگوریتم رمزنگاری، Hash و […]

تنظیم QoS در فایروال سوفوس؛ راهنمای مدیریت پهنای باند

تنظیم QoS در فایروال سوفوس

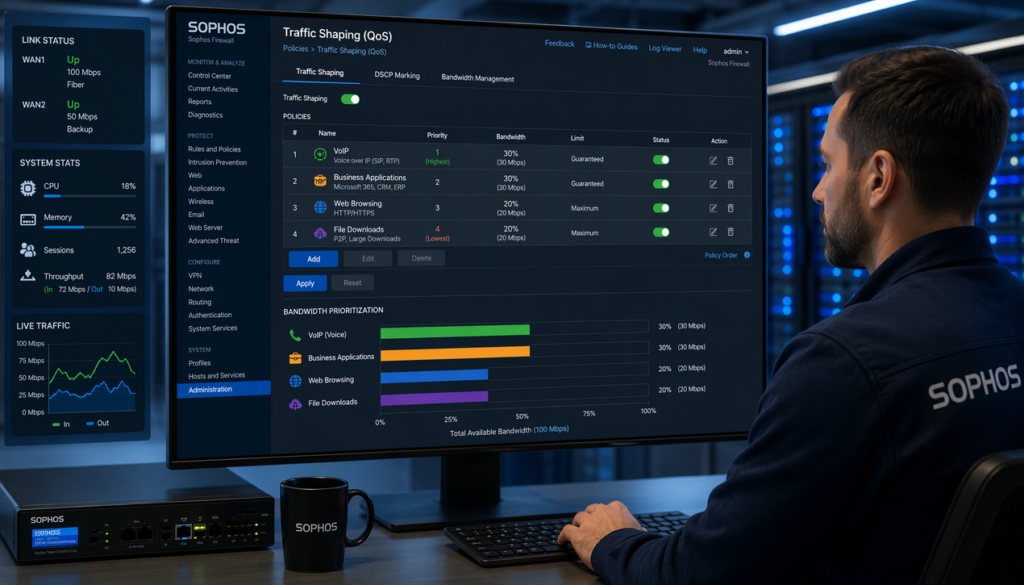
تنظیم QoS در فایروال سوفوس در دو مرحله انجام می‌شود: ابتدا یک Traffic Shaping Policy در مسیر Rule and Policies > Traffic Shaping Policy تعریف می‌کنید که مشخص می‌کند چه ترافیکی (بر اساس کاربر، شبکه، سرویس یا اپلیکیشن) مشمول مدیریت پهنای باند باشد؛ سپس در همان Policy یا از طریق فایروال رول مربوطه، Priority (اولویت […]

مقایسه فایروال سوفوس با پالو آلتو؛ کدام برای سازمان متوسط؟

مقایسه فایروال سوفوس با پالو آلتو

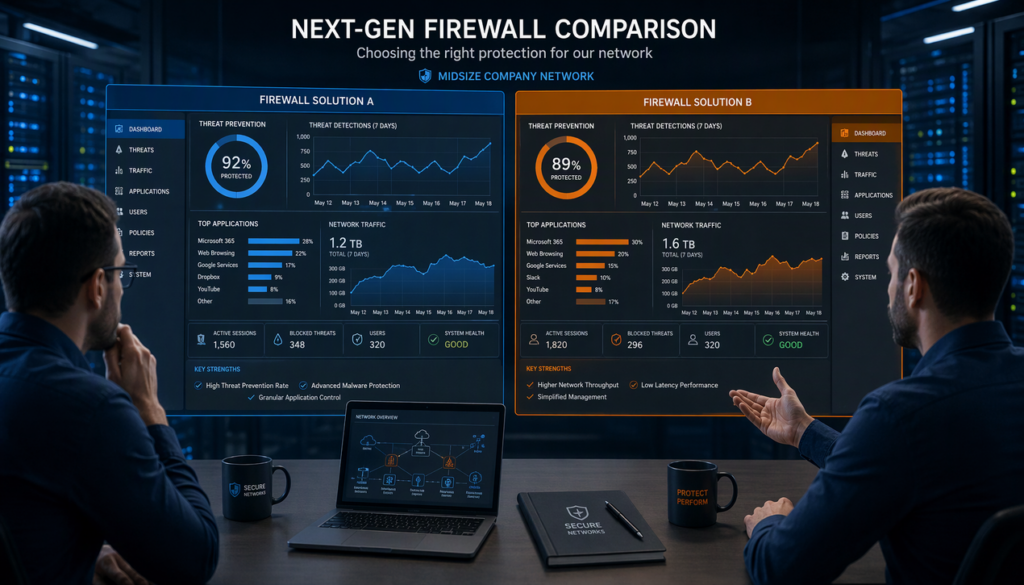
در مقایسه فایروال سوفوس با پالو آلتو، انتخاب درست برای سازمان متوسط به توان تیم IT و عمق نیاز امنیتی بستگی دارد. سوفوس با رابط ساده، Policyهای مبتنی بر کاربر و قابلیت‌های یکپارچه امنیتی، برای تیم‌های کوچک و چندوظیفه‌ای مناسب‌تر است؛ در حالی که پالو آلتو با معماری App-ID و User-ID و کنترل اپلیکیشن‌محور، عمق […]

مقایسه فایروال سوفوس با فورتی گیت؛ مدیریت و قابلیت ها

مقایسه فایروال سوفوس با فورتی گیت

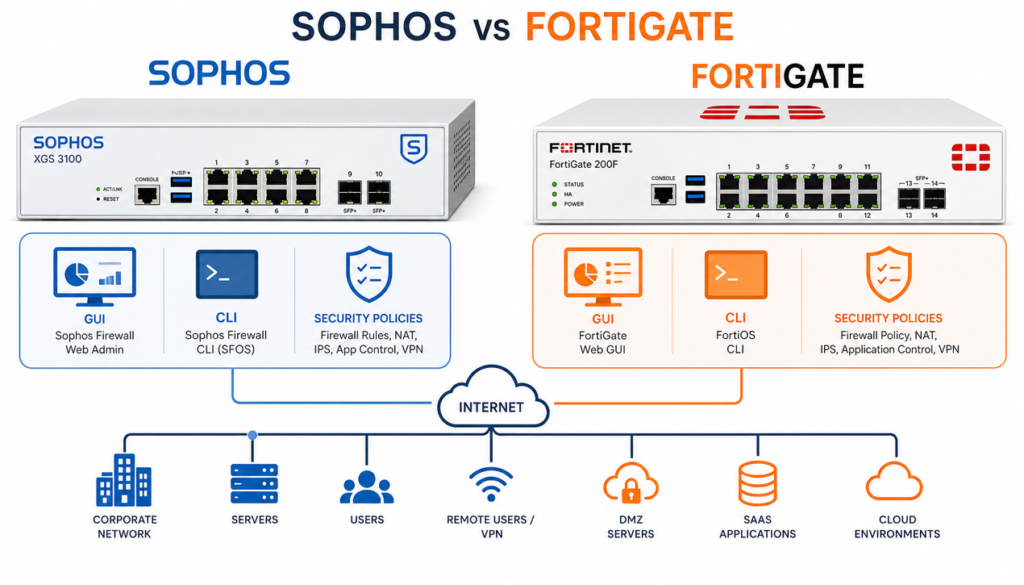
در مقایسه فایروال سوفوس با فورتی گیت، تفاوت اصلی نه در فهرست قابلیت‌ها بلکه در فلسفه مدیریتی است: فایروال سوفوس برای سادگی، یکپارچگی تنظیمات و کاهش خطای انسانی طراحی شده و برای سازمان‌های کوچک و متوسط با تیم IT محدود انتخاب منطقی‌تری است؛ در مقابل فایروال فورتی‌گیت با رویکرد CLI-محور و کنترل جزئی، مناسب دیتاسنترها […]

راهنمای خرید بهترین مدل فایروال سوفوس برای دفاتر کوچک، متوسط و دیتاسنتر

راهنمای خرید بهترین مدل فایروال Sophos برای دفاتر کوچک، سازمان‌های متوسط و دیتاسنتر

انتخاب مدل مناسب فایروال، یکی از تصمیم‌هایی است که اگر اشتباه گرفته شود، تا سال‌ها هزینه، دردسر و محدودیت برای تیم IT ایجاد می‌کند. در مورد فایروال‌های Sophos این موضوع حساس‌تر هم هست، چون تنوع مدل‌ها زیاد است و اختلاف واقعی بین آن‌ها فقط در عدد Throughput خلاصه نمی‌شود. در این مقاله سعی می‌کنم با […]

لوگو وینو سرور
×
نمودار قیمت
آخرین قیمت:
تومان
در حال آماده‌سازی...