اگر تجربه کار با ASA را داشته باشید، میدانید ASDM برای مشاهده و پیکربندی روزمره ابزار مناسبی است؛ اما در شرایط واقعی پروژه، هنگام وقوع Incident یا عیبیابی جدی، این CLI است که کار را جلو میبرد. بسیاری از مهندسان شبکه در سطح گرافیکی کار میکنند، اما وقتی یک Tunnel بالا نمیآید، NAT درست عمل نمیکند یا CPU به شکل غیرعادی بالا میرود، بدون تسلط بر CLI عملاً دست شما بسته خواهد بود.
در این مقاله، آموزش CLI فایروال سیسکو ASA را بهصورت عملی مرور میکنیم؛ تمرکز روی دستورات حیاتی مدیریتی، مانیتورینگ، عیبیابی و مدیریت کانفیگ است، نه صرفاً یک فهرست از دستورات عمومی. هدف این است که در شرایط واقعی شبکه بتوانید سریع و دقیق تصمیم بگیرید و بدانید هر دستور دقیقاً چه اثری روی رفتار دستگاه و ترافیک دارد.
آنچه در این مقاله میخوانید:
برای استفاده عملی از دستورات CLI سیسکو ASA چند پیشنیاز اساسی دارید: دسترسی به Console یا SSH، حساب کاربری با سطح دسترسی مناسب و اشراف به نسخه نرمافزار؛ چون ساختار برخی تنظیمات مانند NAT از نسخه 8.3 به بعد تغییر کرده است. پیش از اعمال هر تغییر روی دستگاه عملیاتی نیز باید از کانفیگ فعلی نسخه پشتیبان تهیه کنید و دستورات جدید را ابتدا در محیط آزمایشگاهی تمرین کنید.
اگر هنوز دستگاهی در اختیار ندارید یا قصد ارتقای زیرساخت دارید، مقایسه مدلها بر اساس نیاز واقعی شبکه اهمیت زیادی دارد؛ برای این کار میتوانید مشخصات فنی و قیمت فایروال سیسکو را بررسی کنید. دستورات show در این مقاده فقطخواندنی هستند و تغییری در کانفیگ ایجاد نمیکنند؛ بنابراین کمریسکترین نقطه شروع برای تمرین محسوب میشوند.
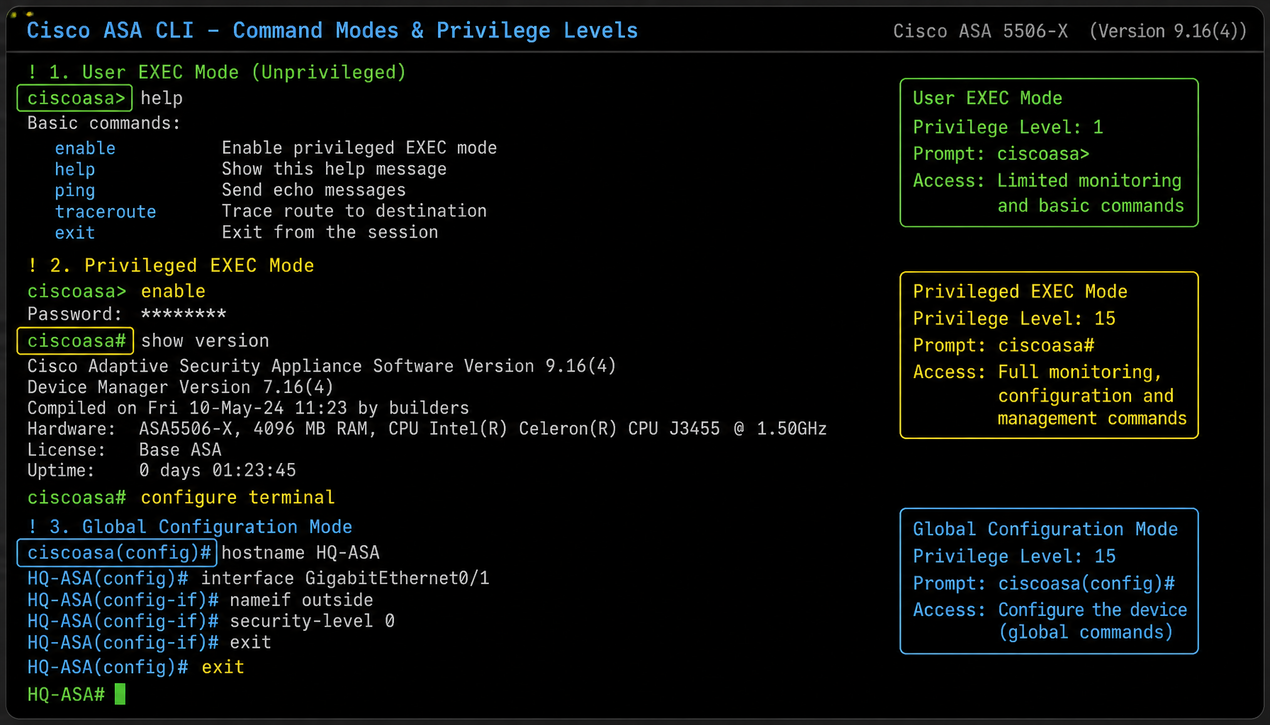
کار حرفهای با CLI در ASA از درک دقیق ساختار دسترسی و مودهای عملیاتی شروع میشود. بسیاری از خطاهای عملیاتی نه به دلیل پیچیدگی تنظیمات، بلکه به دلیل درک ناقص از Context اجرایی دستور رخ میدهند. اگر ندانید در چه سطحی هستید و چه تغییری واقعاً اعمال میشود، ممکن است تصور کنید تنظیمی فعال شده در حالی که هیچ اثری در Running Configuration دیده نمیشود.
با اتصال از طریق Console یا SSH، معمولاً در User EXEC Mode قرار میگیرید که با علامت > مشخص میشود. این سطح برای اجرای دستورات پایه نمایشی طراحی شده و امکان تغییر کانفیگ وجود ندارد؛ برخی سازمانها عمداً دسترسی کاربران سطح اول را به همین مود محدود میکنند تا از تغییر ناخواسته تنظیمات جلوگیری شود.
با اجرای دستور enable وارد Privileged EXEC Mode میشوید که با علامت # مشخص میشود و تقریباً تمام دستورات مدیریتی و عیبیابی مانند show conn، show xlate و packet-tracer در این سطح اجرا میشوند. در بسیاری از Incidentها پیش آمده که مهندس در User EXEC تلاش کرده دستور مدیریتی اجرا کند و با خطا مواجه شده، در حالی که مشکل صرفاً سطح دسترسی بوده است. ورود به Global Configuration Mode نیز با توالی زیر انجام میشود:
در این حالت پرامپت به شکل (config)# تغییر میکند و تمام تغییرات Routing، NAT، ACL و Interface در همین مود انجام میشود. نکته مهم اینکه تغییرات بلافاصله در Running Configuration اعمال میشوند و برخلاف برخی فایروالهای دیگر نیازی به Commit جداگانه ندارند؛ اما اگر write memory اجرا نشود، این تنظیمات پس از Reload از بین میروند.
داخل Configuration Mode نیز Sub-Modeهای متعددی وجود دارد؛ برای نمونه با ورود به تنظیمات یک Interface، وارد Interface Configuration Mode میشوید و پرامپت به شکل (config-if)# تغییر میکند. همین ساختار برای object network، route-map و access-list هم برقرار است. موردی که در پروژههای واقعی زیاد دیده میشود، اشتباه در خروج از Sub-Mode است: مهندس تصور میکند در Global Mode است، اما هنوز داخل Object Mode است و دستور واردشده به همان Object اضافه میشود؛ خطایی که در NATهای Object-Based شایع است و رفتار غیرمنتظره در ترجمه آدرس ایجاد میکند. راهحل ساده است: پیش از هر تغییر، پرامپت را بخوانید.
در حالت Multiple Context، یک System Context و چند Security Context وجود دارد. بسیاری از دستورات مدیریتی مانند تخصیص Interface یا مدیریت منابع در System Context اجرا میشوند، در حالی که تنظیمات Policy و NAT باید در Security Context مربوطه اعمال شوند. اگر ندانید در کدام Context هستید، تغییرات در جای اشتباه اعمال میشود؛ در یک نمونه واقعی، Route در System Context تعریف شده بود در حالی که ترافیک در Security Context دیگری پردازش میشد و طبیعتاً هیچ اثری مشاهده نشد. ASA همچنین از Role-Based Access Control پشتیبانی میکند تا کاربران NOC دسترسی نمایشی داشته باشند و تغییرات ساختاری فقط توسط تیم امنیت انجام شود.
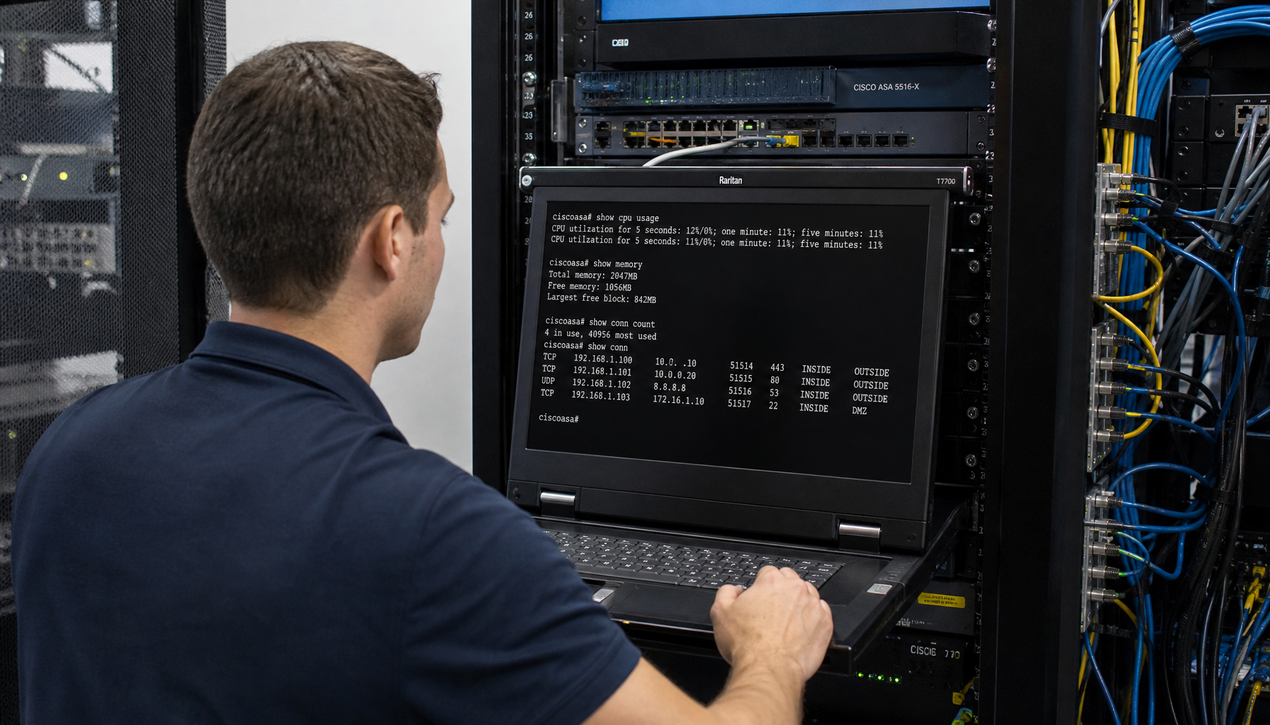
دستورات CLI سیسکو ASA را میتوان به سه گروه نمایشی، پیکربندی و عیبیابی تقسیم کرد. گروه اول، ابزارهای بررسی سلامت کلی دستگاه است که در Incidentها همیشه نقطه شروع محسوب میشوند؛ پیش از ورود به جزئیات Policy باید مطمئن شوید Interfaceها بالاست و منابع کافی در اختیار دارد. چهار دستور زیر چکلیست پایه عیبیابی هستند:
دستور show version نسخه نرمافزار ASA، میزان RAM و Flash و وضعیت License را نمایش میدهد و دستور show interface ip brief نشان میدهد هر Interface چه IP دارد و Up است یا Down. در بسیاری از موارد قطعی ارتباط، مشکل از Interface Down بوده است نه از Policy؛ پس این دو خروجی را همیشه ابتدا بررسی کنید.
دستورات show cpu usage و show memory بار پردازشی و مصرف حافظه را نشان میدهند. در یک نمونه واقعی دیتاسنتری، افزایش ناگهانی CPU باعث کندی شدید در برقراری Sessionها شده بود و بررسی دقیقتر نشان داد حمله SYN Flood در حال وقوع است و جدول Connection به سرعت پر میشود؛ در چنین شرایطی ASDM هم معمولاً کند میشود و CLI تنها ابزار قابل اتکاست.
یکی از حیاتیترین بخشهای عیبیابی فایروال سیسکو ASA، بررسی جدول Routing است؛ چون هر Policy و NAT در نهایت به تصمیم مسیریابی برای خروج ترافیک وابسته است و هر ناهماهنگی در مسیرها به شکل قطع دسترسی ظاهر میشود. برای مشاهده جدول مسیرها و اینکه Default Route دقیقاً از کدام Interface عبور میکند، از دستور زیر استفاده کنید:
برای افزودن Route استاتیک نیز الگوی زیر کاربرد دارد؛ عدد آخر در این الگو، Administrative Distance است:
عدد Administrative Distance در سناریوهای Multi-ISP تعیین میکند کدام مسیر اولویت دارد و کدام لینک نقش پشتیبان را بازی میکند. در یک نمونه واقعی، به دلیل اشتباه در این عدد، لینک پشتیبان بهصورت دائمی فعال بود و طراحی Failover عملاً بیاثر شده بود؛ بنابراین پس از هر تغییر مسیریابی، خروجی show route باید دوباره اعتبارسنجی شود. منطق route استاتیک در ASA شبیه مدیریت
روتر سیسکو است، با این تفاوت که روی فایروال اثر هر تغییر باید همیشه در کنار Policy و NAT بررسی شود.
در نسخههای 8.3 به بعد، NAT در ASA ساختار Object-Based دارد و بسیاری از مشکلات دسترسی به آنجا برمیگردد که قاعدهای تعریف نشده یا درست اعمال نشده است. برای مشاهده قواعد تعریفشده و ترجمههای فعال، دو دستور زیر کلیدی هستند:
دستور show nat خلاصه قواعد پیکربندیشده را نشان میدهد و مشخص میکند هر قاعده به کدام Interfaceها اعمال شده است. اما show xlate جدول ترجمههای فعال را نمایش میدهد و در عیبیابی بسیار حیاتی است؛ اگر کاربری به اینترنت دسترسی ندارد، اولین سؤال این است که برای ترافیک او ترجمه آدرسی ساخته شده یا خیر.
در یک نمونه سازمانی، کاربران داخلی به اینترنت دسترسی نداشتند و بررسی xlate نشان داد هیچ ترجمهای ایجاد نشده، چون قاعده NAT برای Interface دوم تعریف نشده بود. این مثال نشان میدهد خواندن قواعد در show nat به تنهایی کافی نیست و باید وضعیت واقعی ترجمهها را هم در show xlate دید.
برای مشاهده Sessionهای فعال، اینکه چه IPهایی به چه مقصدی متصل هستند، از چه پروتکلی استفاده کردهاند و وضعیت هر Session چیست، از دستور زیر استفاده کنید. این خروجی در زمان حملات، مصرف غیرعادی پهنای باند یا تحلیل رفتار کاربران یکی از سریعترین ابزارهای تصمیمگیری است:
گاهی لازم است یک Session خاص از جدول حذف شود؛ مثلاً وقتی یک Session معیوب یا نیمهباز باعث اختلال شده باشد. در یک نمونه واقعی، Session نیمهباز باعث مصرف مداوم منابع شده بود و با clear کردن آن مشکل موقتاً حل شد تا زمانی که تنظیمات Timeout مربوطه اصلاح گردید:
توجه کنید که این دستور ترافیک زنده را قطع میکند؛ روی محیط عملیاتی باید با دقت و ترجیحاً در بازه نگهداری اجرا شود و پیشتر روی محیط آزمایشگاهی تمرین شده باشد. تجربه عملی نشان میدهد استفاده بیدقت از دستورات clear میتواند خودش عامل یک Incident جدید باشد؛ بنابراین همیشه ابتدا خروجی show conn را تحلیل کنید و دقیقاً مشخص کنید کدام Session باید حذف شود.
قدرتمندترین ابزار CLI برای تحلیل منطق Policy، دستور packet-tracer است. این دستور مسیر پردازش یک Packet را شبیهسازی میکند و مرحلهبهمرحله نشان میدهد ترافیک با کدام قاعده NAT و کدام ACL مواجه شده و در نهایت Allow شده یا Drop. مثال زیر بررسی میکند اگر کلاینتی با IP مبدا 192.168.1.10 بخواهد اتصال TCP روی پورت 443 به مقصد 8.8.8.8 باز کند، فایروال چه تصمیمی میگیرد:
در بسیاری از موارد، به جای بررسی دستی ACLها و NAT، استفاده از packet-tracer سریعترین روش برای تشخیص علت Block شدن ترافیک است. فقط در نظر داشته باشید که این دستور Packet را واقعاً در شبکه تزریق نمیکند و صرفاً شبیهسازی داخلی است؛ بنابراین رفتار لینک بالادست، دستگاههای میانی و مقصد نهایی را نمیسنجد و تست نهایی همچنان به ابزارهای سنجش واقعی نیاز دارد.
برای مشاهده ACLهای تعریفشده روی فایروال از دستور show access-list استفاده میشود و برای بررسی یک ACL مشخص، نام آن در ادامه دستور میآید؛ در این مثال OUTSIDE-IN نمونه نام ACL است:
خروجی هر Rule شامل Hit Count است؛ یعنی تعداد دفعاتی که آن Rule Match شده است. این عدد کمک میکند بفهمید Rule موردنظر واقعاً در مسیر تصمیمگیری قرار دارد یا خیر. در یک نمونه امنیتی، Rule جدیدی تعریف شده بود اما به دلیل ترتیب اشتباه در ACL هرگز Match نمیشد و بررسی Hit Count این موضوع را مشخص کرد؛ چون ارزیابی ACL به ترتیب انجام میشود و اولین Match تعیینکننده است. ترکیب Hit Count با لاگها، تصویر دقیقی از رفتار Policy ارائه میدهد.
یکی از اشتباهات کلاسیک در کار با ASA، فراموش کردن ذخیره کانفیگ است. هر تغییر بدون ذخیرهسازی در واقع موقت است و با اولین Reload از بین میرود. هر دو دستور زیر، تغییرات Running Configuration را روی حافظه دائمی مینویسند:
اگر ذخیره انجام نشود، پس از Reload یا قطعی برق تمام تغییرات از بین میروند؛ در یک نمونه واقعی، پس از قطعی برق، تغییرات چند هفته اخیر از بین رفت چون کانفیگ ذخیره نشده بود. عادت حرفهای این است که پس از هر تغییر موفق، بلافاصله ذخیره انجام شود. برای مقایسه وضعیت لحظهای با نسخه ذخیرهشده نیز دو دستور زیر به کار میروند:
خروجی show running-config را میتوانید بهعنوان نسخه پشتیبان در فایل متنی خارج از دستگاه نگهداری کنید؛ کاری که در محیطهای Enterprise که تغییرات باید مستند و قابل بازگشت باشند، یک الزام است. پیش از هر تغییر بزرگ از کانفیگ لحظهای نسخه تهیه کنید تا در صورت بروز مشکل، امکان Rollback سریع وجود داشته باشد.
مدیریت لاگ در ASA فقط برای دیدن پیامهای سیستمی نیست؛ لاگها یکی از مهمترین ابزارهای تحلیل رفتاری، عیبیابی سریع و کشف تهدیدات امنیتی هستند. اگر Logging درست طراحی نشده باشد، یا با سیل پیامهای بیارزش مواجه میشوید یا در زمان Incident هیچ اطلاعات مفیدی در اختیار ندارید. برای بررسی وضعیت فعلی Logging، سطح Severity و مقصد ارسال پیامها از دستور زیر استفاده کنید:
ASA از سطوح مختلف Severity از Emergency تا Debugging پشتیبانی میکند. در محیط عملیاتی معمولاً سطح informational یا warnings انتخاب میشود و فعال کردن Debugging بهصورت دائم توصیه نمیشود، چون مصرف CPU را بالا میبرد و حجم زیادی پیام تولید میکند. در یک نمونه واقعی، فعال بودن Debug به شکل دائم باعث افزایش منابع و کندی پاسخگویی دستگاه شده بود؛ این سطح فقط باید برای عیبیابی موقت و بازه کوتاه فعال شود.
لاگها میتوانند به بافر داخلی، Console، Session فعال و Syslog Server خارجی ارسال شوند. بافر داخلی محدود است و برای نگهداری بلندمدت مناسب نیست؛ در محیطهای Enterprise ارسال لاگ به Syslog Server یا SIEM یک الزام معماری است، چون نگهداری بلندمدت، جستجو و Correlation را ممکن میکند. نکته مهم دیگر اینکه اگر در Ruleهای Access-List گزینه log فعال نباشد، هنگام Match شدن هیچ Eventی ثبت نمیشود و مهندس ممکن است به اشتباه نتیجه بگیرد ترافیک از آن Rule عبور نکرده است.
کار با CLI مزایای زیادی دارد، اما چند محدودیت و ریسک را باید جدی گرفت. اول اینکه تغییرات بلافاصله اعمال میشوند و مکانیزم Commit مرحلهای وجود ندارد؛ یعنی یک اشتباه تایپی میتواند همان لحظه روی ترافیک اثر بگذارد. دوم، دستوراتی مانند clear conn ترافیک زنده را قطع میکنند و باید در بازه نگهداری اجرا شوند. سوم، packet-tracer شبیهسازی است و پاسخ Allow در آن به معنای سلامت کامل مسیر نیست.
توصیههای ایمنی ساده اما حیاتیاند: پیش از هر تغییر از کانفیگ نسخه پشتیبان بگیرید، دستورات را ابتدا در محیط آزمایشگاهی تمرین کنید، دسترسی کاربران را بر اساس نقش تفکیک کنید و سرویسهای مدیریتی غیرضروری را روی Interfaceهای عمومی فعال نگه ندارید. اگر بازبینی کانفیگ فایروال در قالب ارزیابیهای امنیتی گستردهتر سازمان انجام میشود، مطالعه
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب میتواند چارچوب متدولوژیک تستهای لایه شبکه و زیرساخت را هم در اختیارتان بگذارد.
ASDM برای کارهای روزمره و مشاهده وضعیت مناسب است، اما در Incident واقعی معمولاً کند، ناپایدار یا حتی در دسترس نیست و همین CLI است که امکان عیبیابی سریع و دقیق را فراهم میکند. بسیاری از تنظیمات پیچیده مانند NATهای شرطی یا VPNهای چندسایته نیز در CLI شفافتر و قابلکنترلتر هستند.
دستور اول تنظیمات فعال در حافظه جاری را نشان میدهد که شامل تمام تغییرات لحظهای است؛ دستور دوم نسخه ذخیرهشده روی حافظه دائمی را نمایش میدهد که پس از Reload بارگذاری میشود. اگر بین این دو تفاوت وجود داشته باشد، یعنی تغییراتی هنوز ذخیره نشدهاند و باید با write memory ذخیره شوند.
packet-tracer فقط مسیر پردازش داخلی فایروال را شبیهسازی میکند و رفتار دستگاههای مسیر، سلامت لینک بالادست و فیلترینگ ISP را نمیسنجد. اگر نتیجه Allow بود ولی ارتباط برقرار نشد، باید لایههای بیرون از فایروال را جداگانه بررسی کنید و تست نهایی را با ابزارهای سنجش واقعی انجام دهید.
در این آموزش CLI فایروال سیسکو ASA، مهمترین دستورات حیاتی مدیریتی، مانیتورینگ و عیبیابی را مرور کردیم؛ از سطوح دسترسی و مودهای عملیاتی تا packet-tracer، Hit Count و مدیریت کانفیگ. کار با CLI صرفاً حفظ کردن چند دستور نیست؛ آنچه مهندس حرفهای را از اپراتور سطحی جدا میکند، درک رفتار دستگاه در پشت صحنه است: بدانید وقتی show conn میزنید چه چیزی در Connection Table ثبت میشود و وقتی NAT تعریف میکنید ترجمه در چه مرحلهای از پردازش Packet اعمال میشود.
مزیت اصلی CLI، دید عمیق به لایه پردازش ASA است: هر Session، هر ترجمه آدرس، هر Route و هر تصمیم ACL در آن قابل مشاهده و تحلیل است. در Incident واقعی فرصت آزمون و خطا وجود ندارد و باید در چند دقیقه وضعیت Interface، Routing، NAT، Connection Table و CPU را بررسی و علت اصلی را پیدا کنید؛ این مهارت فقط با کار مداوم در CLI به دست میآید، نه با تکیه صرف بر ASDM.
اگر در حال مقایسه راهکارهای امنیتی برای زیرساخت خود هستید، علاوه بر ASA میتوانید مشخصات فایروال فورتی گیت و فایروال پالو آلتو
را هم بررسی کنید تا انتخاب نهایی بر اساس نیاز واقعی شبکه انجام شود. وینو سرور نیز با تجربه طراحی، پیادهسازی و عیبیابی زیرساختهای مبتنی بر ASA میتواند در آموزش تخصصی تیمهای فنی و مدیریت سناریوهای پیچیده در کنار شما باشد.