

URL Filtering در Cisco Secure Firewall قابلیتی است که در قالب Access Control Policy اجرا میشود و به شما اجازه میدهد ترافیک وب کاربران را نه فقط بر اساس IP مقصد، بلکه بر اساس دستهبندی محتوا، اعتبار دامنه (Reputation) و حتی URL مشخص کنترل کنید. برای راهاندازی آن، ابتدا باید لایسنس و Subscription معتبر روی فایروال سیسکو فعال باشد، پایگاه داده دستهبندی وب از طریق Cisco Firepower Management Center بهروز نگه داشته شود و Ruleها با ترتیب صحیح در Access Control Policy تعریف شوند. در ادامه، فرآیند کامل پیادهسازی Web Control را از پیشنیازها تا مانیتورینگ و بهینهسازی بررسی میکنیم.
برای اینکه URL Filtering را درست و مؤثر پیادهسازی کنید، باید بدانید این قابلیت دقیقاً در کجای مسیر پردازش ترافیک قرار میگیرد و چگونه با سایر ماژولهای امنیتی تعامل دارد. در Cisco Firepower Threat Defense که هسته اصلی Cisco Secure Firewall را تشکیل میدهد، URL Filtering بخشی از Access Control Policy است و به صورت مستقل از فایروال پایه عمل نمیکند.
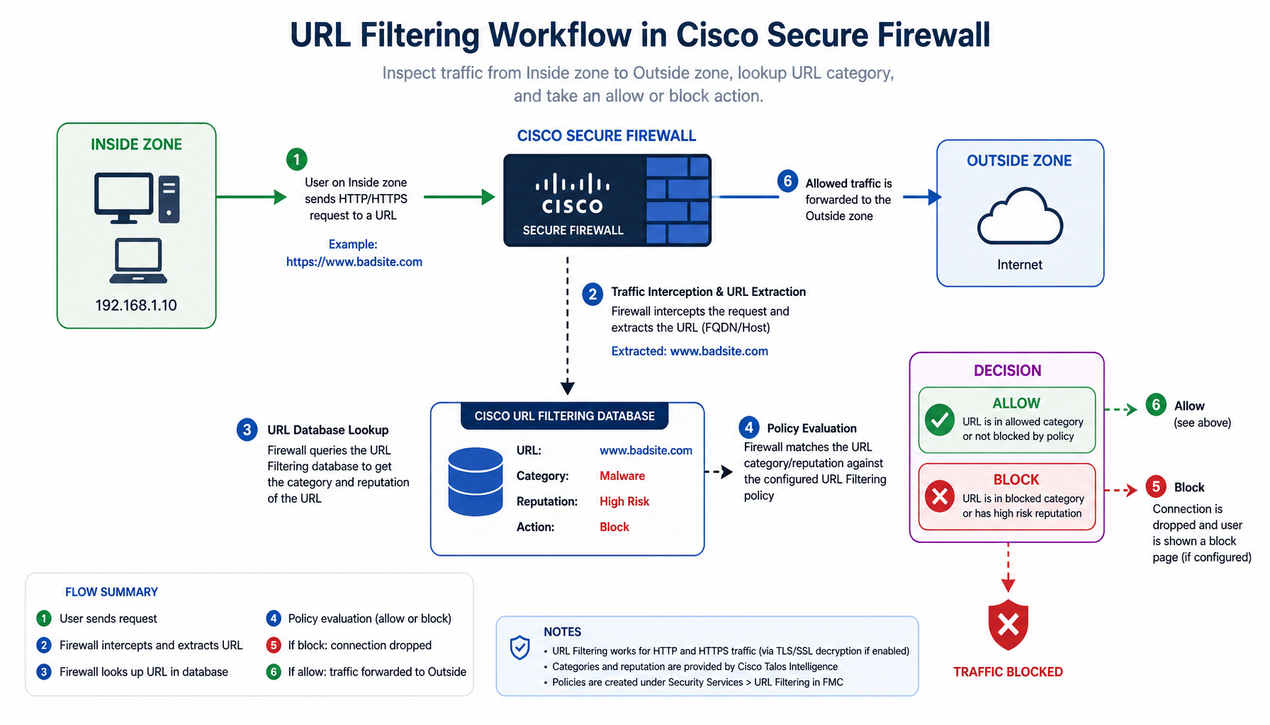
وقتی یک کاربر داخلی درخواست HTTP یا HTTPS ارسال میکند، ابتدا مراحل معمول مانند Route Lookup و NAT انجام میشود. سپس Access Control Rule مرتبط با آن ترافیک بررسی میشود. اگر در آن Rule قابلیت URL Filtering فعال باشد، سیستم دامنه یا URL مقصد را استخراج میکند و آن را با پایگاه داده دستهبندی وب سیسکو مقایسه میکند. این پایگاه داده شامل میلیونها دامنه است که بر اساس نوع محتوا، ریسک امنیتی و کاربرد در دستههای مشخص قرار گرفتهاند.
نکته مهم درباره ترافیک HTTPS است. به دلیل رمزنگاری، در حالت پیشفرض فقط نام دامنه از طریق SNI یا گواهی قابل شناسایی است. بنابراین اگر SSL Decryption فعال نباشد، تصمیمگیری معمولاً در سطح دامنه انجام میشود نه در سطح مسیر دقیق. اگر سازمان نیاز داشته باشد مسیرهای خاصی مانند example.com/download یا example.com/login را جداگانه کنترل کند، باید SSL Inspection در طراحی لحاظ شود. برای راهاندازی پایه خود دستگاه FTD میتوانید آموزش نصب و راهاندازی اولیه Cisco Firepower Threat Defense را نیز مطالعه کنید.
از نظر پردازشی، URL Filtering بخشی از موتور تحلیل لایه Application است؛ یعنی فقط بررسی پورت انجام نمیشود، بلکه Context ترافیک تحلیل میشود. اگر یک سایت در دستهبندی Malware یا Phishing قرار داشته باشد، حتی اگر از پورت 443 استفاده کند، میتواند مسدود شود. این تفاوت اصلی بین Web Control و فیلترینگ سنتی مبتنی بر IP است.
URL Filtering میتواند با سایر قابلیتها ترکیب شود. برای مثال در یک Rule میتوانید URL Filtering را فعال کنید و همزمان Intrusion Policy را نیز اعمال نمایید. در این حالت ابتدا دستهبندی وب بررسی میشود و سپس ترافیک مجاز وارد مرحله تحلیل IPS میگردد. این ترکیب، یک دفاع چندلایه ایجاد میکند.
از منظر مدیریتی، تمام دستهبندیها، URL Objectها و گزارشها در Cisco Firepower Management Center مدیریت میشوند. FMC علاوه بر تعریف Policy، مسئول دریافت و بهروزرسانی پایگاه داده URL است. اگر این پایگاه داده بهروز نباشد، دقت تشخیص کاهش مییابد و برخی دامنههای جدید ممکن است در دسته اشتباه قرار گیرند یا اصلاً شناخته نشوند. توصیههای رسمی سیسکو در این خصوص را میتوانید در مستندات Threat Protection Best Practices سیسکو پیگیری کنید.
همچنین URL Filtering بر اساس اولین تطبیق Rule در Access Control اجرا میشود؛ بنابراین ترتیب Ruleها اهمیت زیادی دارد. اگر یک Rule کلی در بالای Policy قرار گیرد و Allow بدون بررسی URL باشد، Ruleهای پایینتر هرگز اجرا نخواهند شد. طراحی صحیح ترتیب Ruleها بخش مهمی از معماری Web Control است.
قبل از فعالسازی Web Control در محیط عملیاتی، چند پیشنیاز فنی باید بهصورت دقیق بررسی شوند. فعالسازی این قابلیت بدون آمادهسازی زیرساخت، معمولاً یا منجر به عدم کارایی Policy میشود یا باعث اختلال در دسترسی کاربران خواهد شد.
1. لایسنس و Subscription: URL Filtering License باید روی دستگاه FTD فعال و معتبر باشد. بدون این لایسنس، دستهبندیهای وب در Access Control Policy در دسترس نخواهند بود. Subscription معتبر تضمین میکند که پایگاه داده دستهبندیها بهروز بماند.
2. ارتباط FMC با سرورهای بهروزرسانی: در صورتی که FMC به اینترنت دسترسی مستقیم نداشته باشد، باید مکانیزم Update از طریق Proxy یا روش Offline طراحی شود. بسیاری از مشکلات دقت پایین در Web Control به دلیل بهروزرسانی نشدن URL Database است.
3. طراحی صحیح Access Control Policy: باید مشخص شود کدام شبکهها و Zoneها تحت Web Control قرار میگیرند. معمولاً ترافیک inside به outside هدف اصلی است. اگر Ruleهای عمومی Allow در ابتدای Policy قرار گرفته باشند، ممکن است URL Filtering هرگز اجرا نشود.
4. تصمیمگیری درباره SSL Decryption: بخش عمده ترافیک وب امروز رمزنگاریشده است. اگر SSL Inspection فعال نباشد، فایروال فقط میتواند دامنه مقصد را بررسی کند، نه مسیر دقیق URL. فعالسازی Decryption بدون برنامهریزی میتواند باعث خطای گواهی در مرورگر کاربران شود؛ زیرا توزیع Certificate معتبر روی کلاینتها باید از قبل آماده باشد.
5. بررسی ظرفیت سختافزاری: هرچند URL Filtering نسبت به IPS فشار کمتری به دستگاه وارد میکند، در شبکههای پرترافیک یا در صورت فعال بودن SSL Decryption، مصرف CPU افزایش مییابد. بهتر است قبل از بهرهبرداری گسترده، مصرف منابع بررسی شود.
6. سیاست سازمانی روشن: قبل از فعالسازی باید مشخص شود چه دستهبندیهایی Block شوند، کدامها Monitor شوند و آیا استثنایی وجود دارد یا خیر. بدون سیاست مشخص، Policy بهصورت پراکنده و غیرقابل مدیریت طراحی خواهد شد.
7. زیرساخت مانیتورینگ: پس از فعالسازی، حجم URL Eventها افزایش مییابد. باید اطمینان حاصل شود که FMC از نظر ذخیرهسازی و پردازش Eventها آماده است و در صورت نیاز، لاگها به SIEM ارسال شوند. اگر زیرساخت شما مجازیسازیشده است، برای آمادهسازی لایه نظارتی میتوانید از راهاندازی سیستم پایش و مانیتورینگ زیرساخت مجازی نیز بهره بگیرید.
در FMC وارد بخش Policies و سپس Access Control شوید. Policy موردنظر را باز کنید یا یک Policy جدید ایجاد کنید. سپس یک Rule جدید برای ترافیک کاربران داخلی به اینترنت بسازید؛ Source Zone را inside و Destination Zone را outside قرار دهید.
در قسمت URL Category یا URL Filtering، دستهبندیهایی را که میخواهید کنترل شوند انتخاب کنید. برای مثال میتوانید Category مربوط به Gambling را Block و Category مربوط به Social Media را Monitor کنید. Action هر Rule میتواند Allow، Block یا Interactive Block باشد؛ Interactive Block یک صفحه هشدار به کاربر نمایش میدهد و برای آموزش کاربران در موارد نقص سیاست، انتخاب مناسبی است.
علاوه بر دستهبندی، میتوانید URL Object تعریف کنید. اگر نیاز دارید فقط یک دامنه خاص مانند example.com مسدود شود، بدون توجه به دستهبندی آن، میتوانید یک URL Object ایجاد کرده و در Rule استفاده کنید. این روش برای سناریوهایی مناسب است که سیاست سازمانی روی سایت مشخصی متمرکز است؛ مثلاً مسدودسازی یک سرویس ابری خاص یا ایجاد استثنای مثبت برای دامنههای کاری.
پس از تعریف Rule، Logging را فعال کنید تا رویدادهای مرتبط ثبت شوند و سپس Deploy را انجام دهید. در بخش Analysis و سپس URL Events در FMC میتوانید ببینید کدام کاربران به چه دستهبندیهایی دسترسی داشتهاند، چه سایتهایی Block شدهاند و کدام Rule Trigger شده است. در پروژههای واقعی، این دادهها برای تحلیل رفتار کاربران و بهبود Policy بسیار ارزشمند هستند. اگر میخواهید کنترل دسترسی را در سطح مکانی نیز تقویت کنید، مقاله پیادهسازی Geo-Blocking در Cisco Secure Firewall مکمل خوبی برای این بخش است.
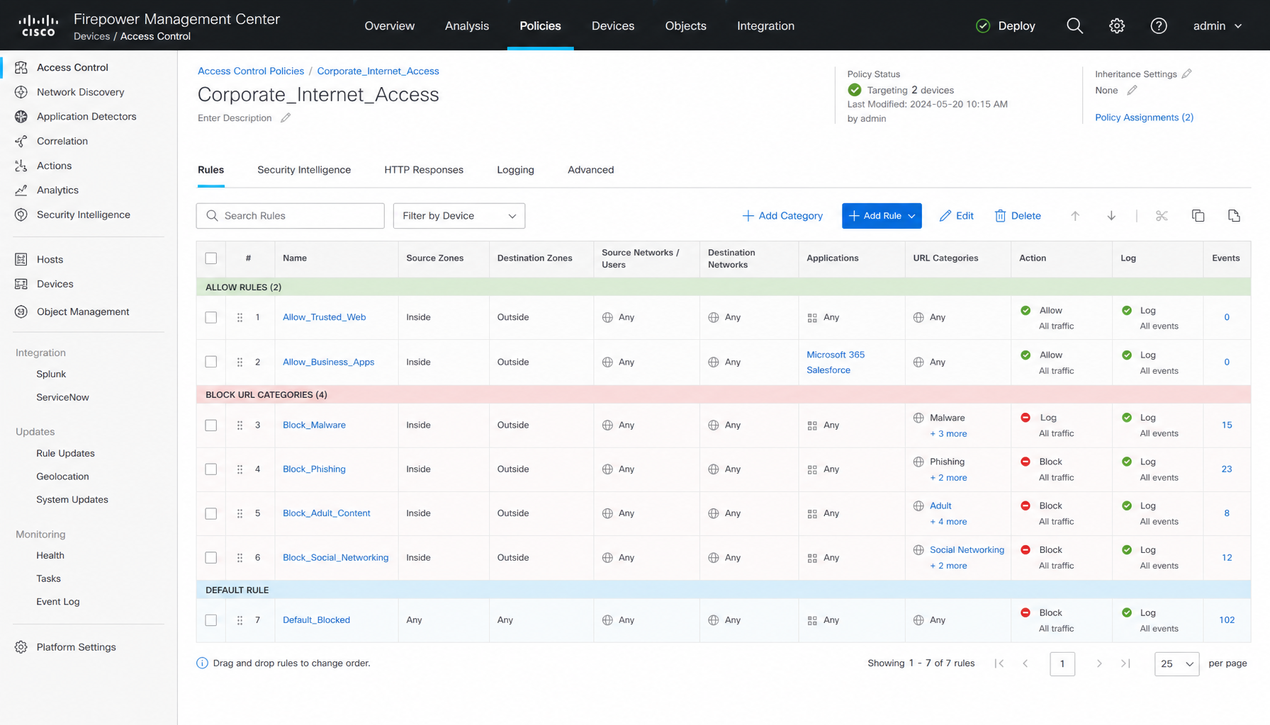
برای درک واقعی نحوه پیادهسازی، یک سناریوی عملی را بررسی کنیم. فرض کنید سازمانی متوسط با حدود 250 کاربر دارید که اینترنت از طریق یک دستگاه Cisco Firepower Threat Defense تأمین میشود و مدیریت آن از طریق FMC انجام میگیرد. سازمان سیاست مشخصی برای استفاده از اینترنت دارد، اما تاکنون کنترل دقیقی روی دستهبندی وبسایتها اعمال نشده است.
مدیریت سازمان سه هدف اصلی دارد: اول، مسدودسازی سایتهای پرریسک مانند Malware، Phishing و Command & Control. دوم، محدود کردن دسترسی به سایتهای غیرکاری مانند Gambling و Adult Content. سوم، کنترل استفاده از شبکههای اجتماعی در ساعات اداری بدون قطع کامل دسترسی.
قدم اول: تحلیل ترافیک فعلی. توصیه نمیشود بلافاصله دستهبندیها را Block کنید. بهتر است یک Rule در Access Control Policy تعریف شود که URL Filtering را در حالت Monitor فعال کند. برای مثال Categoryهای Social Media، Streaming Media و Gambling در حالت Allow با Logging فعال شوند. این کار به تیم IT امکان میدهد رفتار واقعی کاربران را در چند هفته اول مشاهده کند.
قدم دوم: تصمیمگیری بر اساس داده. فرض کنید مشخص میشود حجم زیادی از ترافیک در ساعات کاری مربوط به Streaming Media است و پهنای باند را مصرف میکند. در این مرحله میتوان Rule جدیدی تعریف کرد که Category مربوط به Streaming Media را در ساعات 8 صبح تا 16 Block کند و خارج از این بازه Allow باشد. این کار از طریق Time-Based Rule در Access Control قابل پیادهسازی است.
قدم سوم: تصمیم درباره شبکههای اجتماعی. ممکن است سازمان تصمیم بگیرد دسترسی کامل مسدود نشود، اما فعالیت آن مانیتور شود. در این حالت Category Social Media در حالت Allow باقی میماند اما Logging کامل فعال میشود. گزارش URL Eventها میتواند نشان دهد کدام واحد سازمان بیشترین مصرف را دارد و آیا نیاز به سیاست سختگیرانهتر وجود دارد یا خیر.
قدم چهارم: مسدودسازی سایتهای پرریسک. برای دستهبندیهایی مانند Malware و Phishing، بهتر است از ابتدا Action روی Block قرار گیرد؛ این دستهها معمولاً توجیه عملیاتی برای Allow شدن ندارند. همچنین میتوان این Rule را با Intrusion Policy ترکیب کرد تا اگر کاربری به دامنه مشکوک متصل شد، علاوه بر Block شدن، رویداد امنیتی نیز ثبت شود.
قدم پنجم: تعریف استثنا. اگر سازمان دارای واحدی خاص مانند تیم بازاریابی باشد که نیاز به دسترسی به شبکههای اجتماعی دارد، میتوان با استفاده از Network Object یا User Identity Rule استثنا تعریف کرد. این کار باعث میشود Policy کلی سازمان حفظ شود اما نیاز عملیاتی برخی واحدها نیز برآورده گردد. رویکرد مشابهی در راهاندازی URL Filtering در فایروال پالو آلتو نیز رواج دارد و مقایسه این دو پیادهسازی به درک بهتر Web Control کمک میکند.
قدم ششم: Tuning دورهای. تیم IT باید به صورت دورهای URL Eventها را بررسی کند. اگر سایت خاصی اشتباهاً در دستهبندی پرریسک قرار گرفته باشد، میتوان از URL Object برای ایجاد استثنا استفاده کرد. این فرآیند Tuning بخشی طبیعی از پیادهسازی Web Control است.
در محیطهای پرترافیک، بهتر است Web Control فقط روی ترافیک کاربران اعمال شود و نه روی ترافیک سرورها یا لینکهای داخلی. همچنین استفاده بیش از حد از SSL Decryption بدون تحلیل ظرفیت سختافزار میتواند باعث افزایش Latency شود.
Policy باید ساده و لایهبندیشده باشد: Ruleهای عمومی در بالا و Ruleهای خاص در پایین قرار گیرند. از ایجاد Ruleهای متعدد و پراکنده خودداری کنید، چون عیبیابی را دشوار میکند. بهروزرسانی منظم پایگاه داده URL و بررسی دورهای URL Eventها به شما کمک میکند Policy را متناسب با رفتار واقعی کاربران تنظیم کنید.
بله، اما در سطح دامنه. در ترافیک HTTPS بدون بازکردن رمز، فایروال فقط نام دامنه را از طریق SNI یا گواهی شناسایی میکند و نمیتواند مسیر دقیق URL را ببیند. برای کنترل در سطح مسیر، فعالسازی SSL Inspection ضروری است.
در حالت Block، اتصال بدون توضیح قطع میشود. در Interactive Block، صفحه هشداری به کاربر نمایش داده میشود که دلیل مسدودسازی را توضیح میدهد؛ این حالت برای مواردی که هدف اصلی آموزش کاربر است، مناسبتر است.
پایگاه داده دستهبندی وب بهروز نمیشود و دقت Web Control کاهش مییابد. در چنین شرایطی باید Update از طریق Proxy یا روش Offline (مثلاً دانلود دستی فایلهای بهروزرسانی) طراحی شود.
بله. در یک Access Control Rule میتوانید هم URL Filtering و هم Intrusion Policy را فعال کنید؛ ابتدا دستهبندی وب بررسی میشود و سپس ترافیک مجاز وارد تحلیل IPS میگردد.
URL Filtering و Web Control در Cisco Secure Firewall ابزاری قدرتمند برای کنترل دسترسی کاربران به اینترنت و کاهش ریسکهای مبتنی بر وب است. این قابلیت در چارچوب Access Control Policy اجرا میشود و با ترکیب دستهبندی وب، URL Object و Logging میتواند دید دقیقی از رفتار کاربران ارائه دهد. اگر این Feature بهدرستی طراحی و مانیتور شود، نهتنها امنیت سازمان افزایش مییابد، بلکه مدیریت استفاده از اینترنت نیز هدفمند و قابل تحلیل خواهد شد.
پیادهسازی مؤثر URL Filtering فقط انتخاب چند Category برای Block کردن نیست؛ طراحی صحیح Policy، تصمیمگیری درباره SSL Decryption، تحلیل URL Eventها و بهینهسازی عملکرد دستگاه نیازمند تجربه عملی در پروژههای واقعی است. اگر هدف شما کنترل دقیق، امن و قابل تحلیل ترافیک وب در سازمان است، وینو سرور بهعنوان مرجع تخصصی در حوزه Cisco Secure Firewall میتواند در طراحی و راهاندازی پایدار و قابل مدیریت این قابلیت، نقطه اتکای شما باشد.







