اتصال فایروال سیسکو به SIEM و Syslog Server با تعریف یک Syslog Destination روی FTD، ASA یا Firepower Management Center آغاز میشود؛ سپس پروتکل انتقال، سطح Severity و سیاست Filtering تعیین میگردد، NTP در همه لایهها همگام میشود و در پایان Parsing و Correlation در SIEM پیکربندی میگردد. موفقیت این پروژه به ظرفیت EPS، پهنای باند و دقت Field Mapping وابسته است. برای انتخاب مدل مناسب، مشخصات گزینهها را در صفحه فایروال سیسکو | قیمت فایروال Cisco | مشخصات فنی | خرید ببینید و مطالب مرتبط را در بخش امنیت دنبال کنید.
پیش از هر تغییری روی فایروال، این فهرست را کامل کنید: دسترسی مدیریتی به FMC یا CLI تجهیز، آدرس و پورت مقصد Syslog، برآورد میانگین و پیک Event Per Second، ظرفیت لایسنس SIEM بر حسب EPS یا حجم روزانه، و فهرست Eventهایی که واقعاً ارزش ارسال دارند. بدون این اعداد، پیکربندی شما فقط یک اتصال آزمایشی است که در اولین اوج ترافیک یا نخستین رخداد امنیتی دچار مشکل میشود.
در تجهیزات سیسکو، لاگ در چند لایه تولید میشود: Connection Log در سطح Session، Intrusion Log در سطح Detection Engine، Authentication Log در سطح هویت کاربر و System Log در سطح سرویسها. هر لایه نرخ تولید متفاوتی دارد و همین تفاوت، مبنای طراحی Filtering است. اگر این لایهها را یکسان در نظر بگیرید، احتمال اشباع مقصد و از دست رفتن Eventهای مهم بالا میرود.
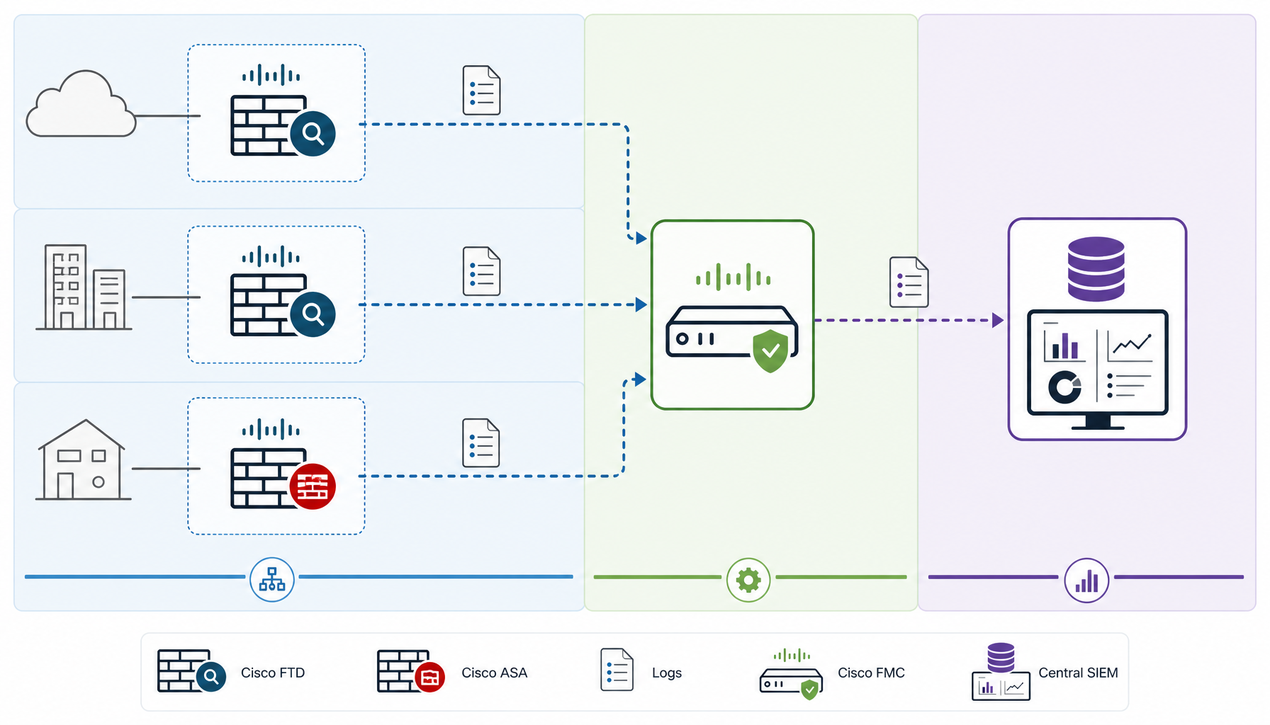
در محیطی که FTD همراه با Cisco Firepower Management Center به کار میرود، معماری رایج این است که FTDها Event را به FMC میفرستند و FMC نقش Aggregator و Normalizer اولیه را ایفا میکند؛ سپس FMC لاگهای منتخب را به SIEM Forward میکند. این مدل برای سازمانهایی مناسب است که چند فایروال در سایتهای مختلف دارند و میخواهند پیش از ارسال، داده را متمرکز و فیلتر کنند.
در مقابل، در شعب کوچک با ASA یا جایی که FMC در دسترس نیست، ارسال مستقیم Syslog از خود تجهیز انجام میشود. این روش سادهتر است اما کنترل و فیلترینگ مرکزی کمتری فراهم میکند. در محیطهای چندسایته، ارسال مستقیم از تعداد زیادی شعبه به SIEM مرکزی میتواند لینک WAN را اشباع کند؛ در چنین حالتی یک Syslog Collector منطقهای که داده را دریافت، فیلتر و سپس ارسال میکند، راهحل عملیتری است.
UDP ساده و کمهزینه است اما تضمین تحویل ندارد و در برابر جعل بسته آسیبپذیر است. در محیطهای حساس، TCP یا Syslog over TLS با اعتبارسنجی Certificate انتخاب بهتری است، چون هم افت بسته را کاهش میدهد و هم امکان تزریق Syslog جعلی برای ساخت Alert کاذب را میبندد. بهتر است این ارتباط از Interface مدیریت یا شبکه Out-of-Band عبور کند تا ترافیک لاگ با ترافیک کاربران رقابت نکند.
پورتهای رایج عبارتاند از 514 برای UDP و 601 برای انتقال TCP در پیادهسازیهای مبتنی بر rsyslog؛ در معماریهای امن، پورت اختصاصی روی TLS تعریف میشود. همچنین Rate Limiting را در نظر بگیرید تا در زمان حمله DoS، حجم لاگ خودش به عامل اختلال تبدیل نشود.
پیش از اتصال، میانگین EPS را در ساعات اوج اندازهگیری کنید، ضریب رشد سالانه و سناریوی Incident را به آن اضافه کنید و بر همان اساس ظرفیت SIEM و پهنای باند را بچینید. معماریای که فقط برای شرایط عادی طراحی شده باشد، دقیقاً در لحظهای که به آن نیاز دارید — یعنی زمان حمله که حجم لاگ چند برابر میشود — از کار میافتد. توجه به سقف لایسنس و رفتار Drop در SIEM بخشی از همین محاسبه است؛ برای کاهش سطح حمله روی خود تجهیز، چکلیست امنیتی برای Hardening فایروالهای سیسکو ASA و Firepower نقطه شروع خوبی است.
مسیر اصلی برای تعریف مقصد لاگ در FMC، بخش Platform Settings است. در این بخش میتوانید Syslog Destination اضافه کنید، پروتکل و پورت را مشخص نمایید و سطح Severity را تنظیم کنید. تغییرات پس از ذخیره، تا زمان Deploy روی تجهیز اعمال نمیشوند؛ بنابراین اگر لاگی در مقصد دیده نمیشود، اول وضعیت Deploy را بررسی کنید.
در FTD میتوان همین کار را از CLI انجام داد. دستورهای زیر نمونه سینتکس FTD هستند و باید در محیط آزمایشگاهی یا با هماهنگی تیم عملیات، روی نسخهای که از این سینتکس پشتیبانی میکند اجرا شوند؛ آدرس و نام Interface را با مقادیر محیط خود جایگزین کنید.
برای بررسی وضعیت جاری بدون تغییر کانفیگ، دستور read-only زیر در ASA و FTD در دسترس است:
در ASA که FMC وجود ندارد، تعریف مقصد Syslog از CLI همان تجهیز انجام میشود و سطح Trap تعیینکننده حجم ارسال است. در هر دو حالت، اصل یکسان است: تا زمانی که سطح Severity بیش از حد باز باشد، مقصد با دادههای بیارزش پر میشود و Eventهای مهم در میان آنها گم میشوند.
سطح Severity را بر اساس نیاز تحلیلی انتخاب کنید، نه بر اساس کنجکاوی. اگر سطح روی debugging قرار بگیرد، حجم Log بهسرعت بالا میرود و ممکن است SIEM یا Syslog Server دچار Overload شود. تجربه نشان میدهد بخش بزرگی از لاگهای سطح debugging هیچ ارزش امنیتی ندارند؛ تنظیم سطح روی informational همراه با Selective Logging، حجم را کنترلپذیر و دید امنیتی را حفظ میکند.
ارسال لاگ باید هدفمند باشد، چون همه Eventها ارزش Forward شدن ندارند. رویکرد عملی این است که Connection Eventهای عمومی با Sampling یا Threshold ارسال شوند، Intrusion و Malware Eventها بهصورت کامل Forward شوند و Eventهای کماهمیت در خود FMC باقی بمانند. این تفکیک باعث میشود لایسنس SIEM برای دادههای واقعاً قابل تحلیل مصرف شود.
نمونه رایجی که در محیطهای پرترافیک دیده میشود این است که ارسال کامل Connection Log در شبکهای با حدود 25 تا 30 میلیون Event روزانه، سازمان را به سقف لایسنس EPS میرساند. با اعمال Filtering مبتنی بر Impact Level در FMC و نگهداشتن فقط Eventهای با Impact متوسط و بالا، حجم ارسالی بهطور محسوسی کاهش مییابد بدون آنکه دید امنیتی از دست برود.
دو تنظیم تکمیلی را فراموش نکنید: نخست، اندازه Queue و رفتار تجهیز در زمان قطع ارتباط با Collector؛ اگر بافر پر شود و Eventها Drop شوند، در تحلیل بعدی با شکاف داده روبهرو میشوید. دوم، Health Monitoring روی لینک و صف ارسال، تا پیش از آنکه کاربران متوجه مشکل شوند، شما از افت Forwarding باخبر شوید.
بیشتر SIEMهای سازمانی مسیر دریافت Syslog را پشتیبانی میکنند. در Splunk، دریافت معمولاً از طریق Syslog روی UDP یا TCP انجام میشود و سپس با Add-onهای سیسکو، Parsing و Field Extraction صورت میگیرد. در IBM QRadar از DSM مخصوص Firepower استفاده میشود که Eventها را Normalize میکند. در Elastic Security نیز میتوان با Filebeat یا Syslog Input داده را دریافت و Index کرد.
مهمترین چالش این مرحله، Parsing صحیح Eventها است. اگر Field Mapping درست انجام نشود، تمام Correlationهای بعدی بیمعنا خواهند شد. نمونهای از این خطا، نگاشت اشتباه Source IP و Original Client IP است که در محیطهای NAT باعث نتیجهگیری غلط در تحلیل ترافیک و شناسایی Beaconing میشود. برای اینکه بدانید فایروال چه اطلاعاتی درباره Session تولید میکند، بررسی Session در فایروال سیسکو | 8 تحلیل Flow و عیب یابی ترافیک به درک ساختار Event کمک میکند.
اگر NTP درست پیکربندی نشده باشد، Correlation در SIEM عملاً بیاعتبار میشود. اختلاف چند دقیقهای میان فایروال و سرور لاگ میتواند ترتیب واقعی رویدادها را جابهجا کند و تیم پاسخگویی را به مسیر اشتباه بفرستد. در پروژههای چندسایته، اختلاف حدود 4 دقیقهای ساعت باعث تحلیل نادرست توالی حمله شده است.
موضوع دوم، نگهداری بلندمدت است. بسیاری از سازمانها به دلیل محدودیت Storage روی FMC یا فایروال، داده را فقط چند هفته نگه میدارند؛ در حالی که بعضی حملات در بازههای چندماهه و با حجم کم شکل میگیرند. الگوی تدریجی تنها با بررسی 90 روز یا بیشتر داده در SIEM آشکار میشود، نه با Retention سیروزه روی تجهیز. برای اینکه دادههای تاریخی فایروال در جریان بازطراحی یا مهاجرت از دست نروند، بکاپ کانفیگ فایروال سیسکو | 7 اصل حرفه ای Restore را هم در برنامه نگهداری بگنجانید.
ارزش واقعی SIEM زمانی آشکار میشود که لاگ فایروال با منابع دیگر ترکیب شود. ترکیب Authentication Log از Active Directory با Intrusion Event فایروال نشان میدهد کدام کاربر پشت رفتار مشکوک قرار دارد؛ ترکیب DNS Log با Connection Event میتواند Beaconing را برجسته کند؛ و ترکیب VPN Login Log با Intrusion Event میتواند استفاده همزمان از یک حساب از دو موقعیت جغرافیایی متفاوت را افشا کند.
برای اینکه این ترکیب معنا پیدا کند، باید هویت کاربر در لاگ فایروال قابل ردیابی باشد. اگر احراز هویت کاربران روی فایروال یکپارچه نشده باشد، Correlation بین لاگ شبکه و هویت واقعی ناقص میماند؛ راهنمای نحوه اتصال فایروال سیسکو به Active Directory برای احراز هویت کاربران همین شکاف را پر میکند.
سه مشکل بیشتر از بقیه تکرار میشوند. نخست، اختلاف ساعت که ریشه آن NTP ناهمگام است و خود را به شکل Correlation غلط نشان میدهد. دوم، رسیدن به سقف لایسنس EPS که نتیجه نبود برآورد دقیق حجم لاگ پیش از اتصال است و به Drop شدن Event منتهی میشود. سوم، Parsing نادرست فیلدها که تحلیلهای بعدی را بیاعتبار میکند.
برای عیبیابی، ابتدا تأیید کنید Event در مقصد دریافت میشود، سپس زمان دریافتی در SIEM را با ساعت فایروال مقایسه کنید، بعد فیلدهای کلیدی مثل Source IP، Destination IP و Rule ID را در یک Event نمونه بررسی نمایید. اگر در این مرحله ناسازگاری دیدید، مسئله در Parsing است نه در ارسال. در نهایت، حجم دریافتی را با Baseline مقایسه کنید تا مطمئن شوید Filtering بیش از حد سختگیرانه عمل نکرده است.
برای محیطهای کمحساسیت و عیبیابی بله، اما در شبکههای حساس که جعل بسته یا افت لاگ پذیرفتنی نیست، TCP یا Syslog over TLS با اعتبارسنجی Certificate انتخاب درستتری است.
سطح informational نقطه شروع متعادلی است. سطح debugging حجم را بهسرعت بالا میبرد و معمولاً ارزش امنیتی متناسب با هزینه ذخیرهسازی و لایسنس ندارد.
خیر. Connection Eventهای عمومی را با Sampling یا Threshold ارسال کنید و Intrusion و Malware Eventها را کامل Forward نمایید تا سقف EPS بیدلیل مصرف نشود.
در بیشتر موارد ریشه در دو چیز است: ناهمگامی ساعت و Parsing نادرست فیلدها. ابتدا NTP و سپس Field Mapping را بررسی کنید.
در ASA که FMC وجود ندارد، ارسال مستقیم Syslog از خود تجهیز انجام میشود. اصل طراحی یکسان است، اما فیلترینگ مرکزی محدودتر خواهد بود و باید در خود تجهیز مدیریت شود.
اتصال فایروال سیسکو به SIEM و Syslog Server یک تنظیم ساده نیست؛ یک تصمیم معماری است که روی Performance، هزینه لایسنس، دقت تحلیل و امنیت اثر مستقیم دارد. طراحی صحیح Forwarding، انتخاب سطح Severity مناسب، استفاده از ارتباط امن، همگامسازی زمانی دقیق و Parsing درست، اجزای جدانشدنی این فرآیند هستند.
در معماری بالغ، FTDها Event را به FMC میفرستند، FMC پس از Filtering و Normalization دادههای باارزش را از طریق ارتباط امن به SIEM مرکزی Forward میکند، Retention کوتاهمدت روی FMC و بلندمدت روی SIEM تعریف میشود و Thresholdهای هشدار بر پایه Baseline رفتاری تنظیم میگردند. در این مدل، فایروال سنسور تولید داده و SIEM مغز تحلیلی است؛ اگر این دو درست یکپارچه شوند، کشف تهدیدهای پیشرفته سریعتر و دقیقتر انجام میشود.