کانفیگ NAT در فایروال سیسکو یعنی تعریف نگاشت میان IPهای داخلی و عمومی در ASA یا Firepower Threat Delay بهگونهای که ترافیک خروجی و سرویسهای منتشرشده بهدرستی کار کنند. فرایند اصلی سه سناریو دارد: Static NAT برای Publish کردن سرورها، Dynamic NAT برای Pool از IPهای عمومی و PAT برای اشتراک یک IP بین چندین کاربر. شرط کلیدی موفقیت این است که بدانید ASA قواعد NAT را به ترتیب Manual، Auto و After-Auto بررسی میکند و ACLها را بر اساس IP واقعی (Real IP) میسنجد، نه IP ترجمهشده.
اگر تازه با فایروال سیسکو کار میکنید، درک همین دو نکته پیشنیاز تمام پیکربندیهای این مقاله است و زیرساخت فیزیکی اتصال، از پچ پنل و پچکوردهای استاندارد تا کانفیگ منطقی، باید هماهنگ طراحی شود.
NAT یکی از پایهایترین اما در عین حال حساسترین بخشهای طراحی فایروال است. یک اشتباه کوچک میتواند باعث قطع کامل دسترسی اینترنت، اختلال در VPN یا حتی باز شدن ناخواسته سرویسها به بیرون شود. برای کانفیگ درست، فقط دانستن دستور کافی نیست؛ باید بدانید موتور NAT در چه مرحلهای از پردازش پکت وارد عمل میشود، ترتیب بررسی Ruleها چگونه است و NAT چه ارتباطی با ACL، Routing و VPN دارد.
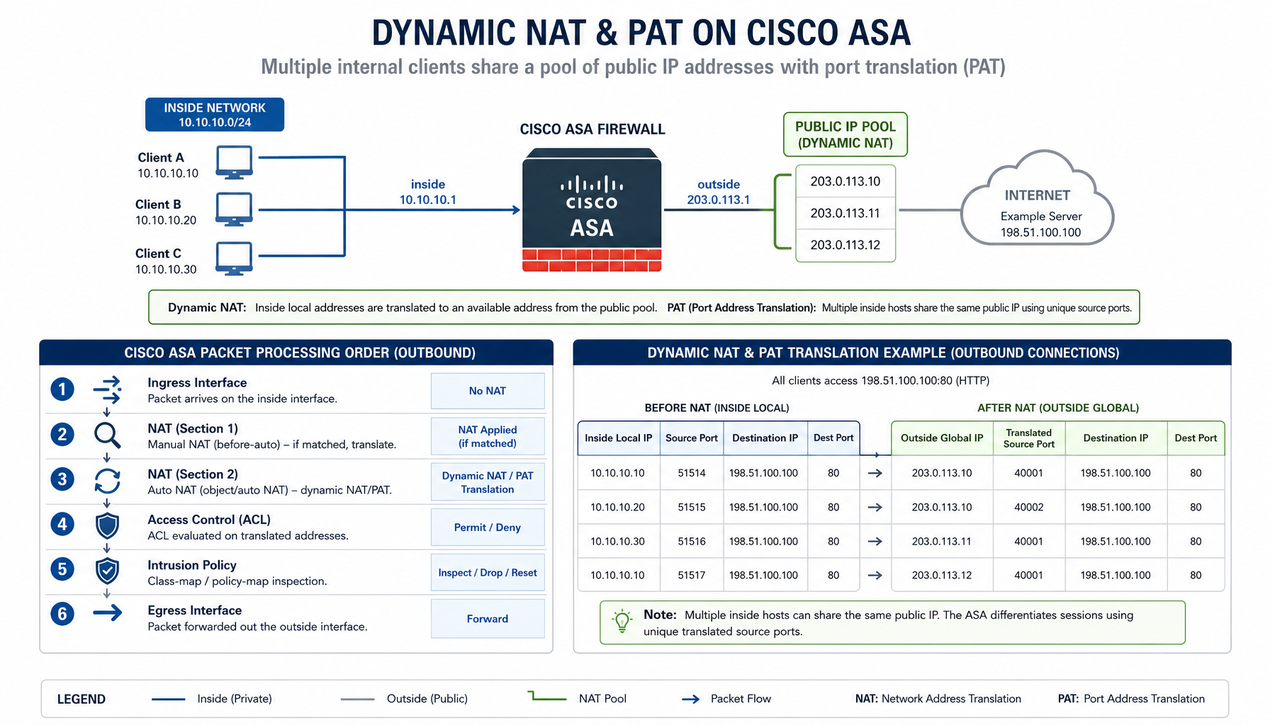
در Cisco Adaptive Security Appliance پیکربندی NAT بر اساس ساختار Section-Based انجام میشود. سه بخش منطقی وجود دارد: Manual NAT (بخش Before-Auto)، Auto NAT یا همان Object NAT و After-Auto NAT. ترتیب بررسی دقیقاً به همین شکل است: ابتدا Manual NATهای بخش اول، سپس در صورت نبود Match، Auto NAT و در نهایت After-Auto. برای آشنایی بیشتر با ساختار این دستگاه که جانشین فایروال PIX شد، میتوانید مروری بر تاریخچه محصول بیندازید.
این ترتیب اهمیت حیاتی دارد، زیرا اولین Rule منطبق اجرا میشود. اگر یک Rule کلی در ابتدای Policy قرار گیرد، ممکن است Rule دقیقترِ بعدی هرگز اجرا نشود. به همین دلیل Ruleهای خاصتر باید در بالا و Ruleهای عمومیتر در پایین قرار بگیرند.
نکتهای که بسیاری از مهندسان تازهکار را سردرگم میکند این است که ترجمه NAT قبل از اعمال Access Control انجام میشود، اما ACLها بر اساس Real IP نوشته میشوند نه Translated IP. یعنی پکت ابتدا NAT میشود اما هنگام بررسی ACL فایروال همچنان IP واقعی را در نظر میگیرد. اگر این موضوع را در عیبیابی درک نکنید، نتیجه تحلیل اشتباه خواهد بود.
در Cisco Firepower Threat Defense منطق پایه NAT مشابه ASA است، چون موتور ترجمه مشترک است و همان مفهوم کلی ترجمه آدرس شبکه را پیاده میکند. تفاوت در نحوه مدیریت است: در FTDnat Policy از طریق Cisco Firepower Management Center تعریف میشود و Ruleها بهصورت گرافیکی در سه بخش مشابه دستهبندی میشوند. همچنان ترتیب Ruleها و نوع NAT تعیینکننده رفتار نهایی است، با این تفاوت که تغییرات پس از Deploy فعال میشوند.
موضوع مهم دیگر تعامل NAT با VPN است. در هر دو پلتفرم، اگر NAT Exemption بهدرستی تعریف نشود، ترافیک VPN قبل از ورود به Tunnel ترجمه میشود و Proxy ID یا Encryption Domain با سمت مقابل همخوانی نخواهد داشت. نتیجه این است که Tunnel بالا میآید اما ترافیک عبور نمیکند؛ یکی از رایجترین سناریوهای خطا در پروژههای Site-to-Site.
همچنین NAT فقط Source Translation نیست. Destination NAT، Identity NAT و Twice NAT هم وجود دارند. در سناریوهای پیچیده مانند انتشار سرویس در DMZ یا طراحی با چند لینک اینترنت ممکن است به Twice NAT نیاز داشته باشید که هم Source و هم Destination را همزمان ترجمه میکند. این نوع NAT معمولاً باید در بخش Manual NAT تعریف شود تا اولویت بالاتری داشته باشد.
از نظر پردازش پکت، ترتیب سادهشده در ASA و FTD چنین است: Route Lookup اولیه، سپس NAT Translation، سپس Access Control Policy و در ادامه Intrusion Policy و سایر Featureها. درک این ترتیب کمک میکند هنگام استفاده از ابزارهایی مانند packet-tracer دقیقاً بدانید پکت در کدام مرحله Drop میشود.
Static NAT ساده به نظر میرسد، اما در پروژههای واقعی یکی از حساسترین بخشهای طراحی است؛ چون معمولاً برای Publish کردن سرویسهای مهم مانند وبسرور، میلسرور یا API استفاده میشود. هر اشتباه در این بخش یا سرویس را از دسترس خارج میکند یا ناخواسته بیش از حد آن را در معرض اینترنت قرار میدهد.
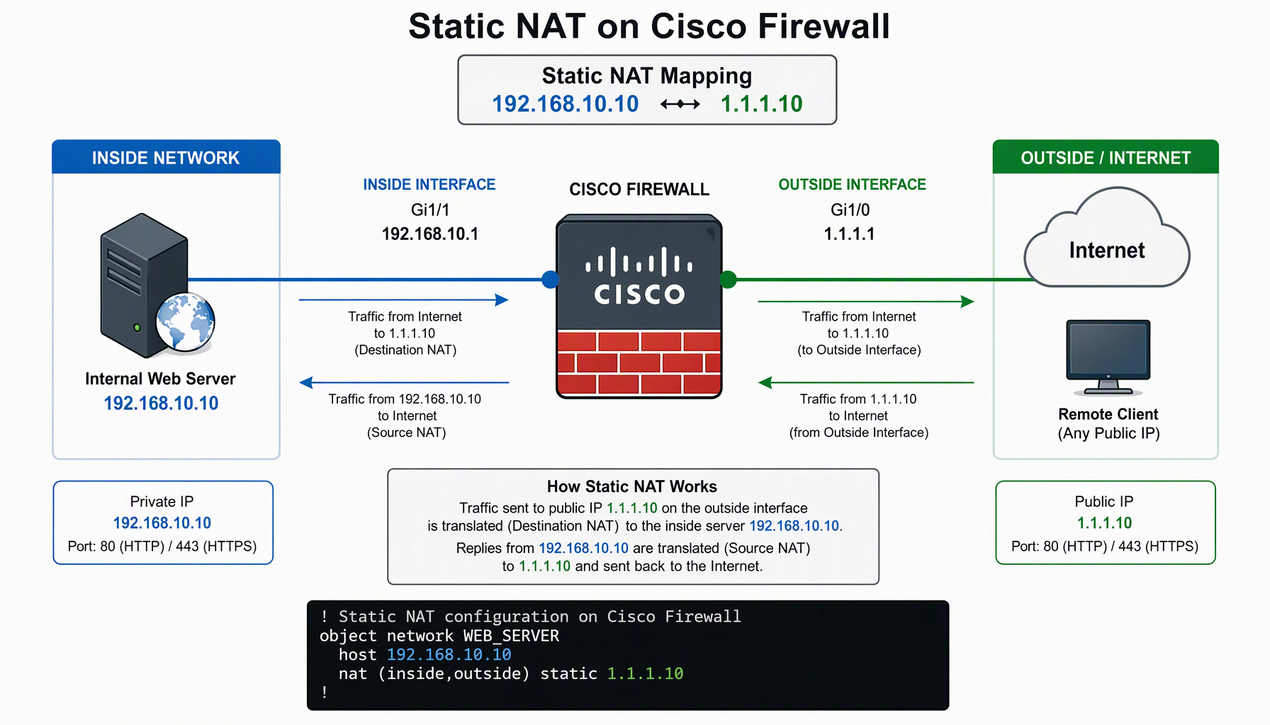
منطق Static NAT در ASA و FTD این است که یک IP داخلی همیشه به یک IP عمومی مشخص نگاشت شود. این نگاشت دوطرفه است: هم ترافیک خروجی از سرور با IP عمومی ترجمه میشود و هم ترافیک ورودی به IP عمومی به IP داخلی هدایت میگردد.
فرض کنید یک وبسرور داخلی با IP 192.168.10.10 دارید که باید از طریق IP عمومی 1.1.1.10 در دسترس اینترنت باشد. وقتی کلاینتی از اینترنت به 1.1.1.10 روی پورت 443 متصل میشود، فایروال ابتدا Destination را به 192.168.10.10 ترجمه میکند و سپس Access Control Policy بررسی میشود تا اجازه عبور داده شود یا نه.
نکته کلیدی: ACL بر اساس IP واقعی سرور نوشته میشود، نه IP عمومی. یعنی در Policy باید 192.168.10.10 را Allow کنید، نه 1.1.1.10. این موضوع در عیبیابی بسیار تعیینکننده است.
در ASA معمولاً از Object NAT استفاده میشود:
پس از اعمال این تنظیم ترجمه فعال میشود، اما بهتنهایی کافی نیست. باید ACL تعریف کنید که ترافیک ورودی از outside به این سرور روی پورت موردنظر مجاز باشد:
اگر NAT درست تعریف شده باشد ولی ACL وجود نداشته باشد، سرویس همچنان در دسترس نخواهد بود. برای تسلط بیشتر بر CLI دستگاه میتوانید به آموزش دستورات حیاتی مدیریتی ASA مراجعه کنید.
در FTD، Static NAT معمولاً بهصورت Manual NAT در FMC تعریف میشود. Source Interface را inside و Destination Interface را outside انتخاب میکنید و Static Translation را مشخص مینمایید. سپس در Access Control Policy باید Rule مناسبی برای Allow کردن ترافیک به Real IP تعریف شود و در نهایت Deploy انجام شود. تفاوت اصلی با ASA این است که تغییرات بلافاصله فعال نمیشوند و نیاز به Deploy دارند.
در برخی سناریوها فقط یک پورت خاص باید Publish شود، نه کل IP. در این حالت از Static PAT استفاده میشود؛ مثلاً اگر فقط پورت 8443 روی IP عمومی به 443 داخلی هدایت شود، در ASA:
در این حالت کاربر اینترنتی به 1.1.1.10 روی پورت 8443 متصل میشود و ترافیک به 192.168.10.10 روی پورت 443 هدایت میگردد.
در یک نمونه واقعی، Static NAT برای یک سرور ERP تعریف شده بود اما کاربران اینترنت دسترسی نداشتند. بررسی نشان داد NAT درست تعریف شده، اما ACL روی outside به IP عمومی نوشته شده بود نه IP داخلی؛ چون ASA ACL را بر اساس Real IP بررسی میکند، ترافیک Drop میشد. با اصلاح ACL مشکل فوراً حل شد. خطای رایج دیگر همپوشانی Static NAT با Ruleهای Dynamic یا PAT است: اگر ترتیب Ruleها اشتباه باشد، ممکن است Rule عمومیتر زودتر Match شود و Static NAT هرگز اجرا نشود.
اصول طراحی که همیشه رعایت کنید:
Dynamic NAT زمانی استفاده میشود که بخواهیم یک محدوده از IPهای داخلی به یک Pool از IPهای عمومی ترجمه شوند؛ بهگونهای که هر کلاینت داخلی هنگام خروج یکی از IPهای آزاد Pool را دریافت کند. برخلاف Static NAT که نگاشت ثابت و دائمی است، در Dynamic NAT نگاشت بهصورت موقت و بر اساس Session ایجاد میشود.
فرض کنید شبکه داخلی 192.168.20.0/24 دارید و ISP یک رنج عمومی از 1.1.1.20 تا 1.1.1.30 داده است. وقتی اولین کلاینت یک اتصال ایجاد میکند، فایروال یکی از IPهای آزاد Pool را به آن اختصاص میدهد. این نگاشت تا زمانی که Session فعال است باقی میماند و پس از پایان Session، IP آزاد میشود و میتواند به کلاینت دیگری تخصیص یابد.
نکته مهم این است که تعداد IPهای Pool باید متناسب با تعداد Sessionهای همزمان طراحی شود. اگر تعداد کاربران بیشتر از ظرفیت Pool باشد، اتصال جدید برقرار نخواهد شد.
در ASA معمولاً از Object NAT استفاده میشود:
در این حالت هر کلاینت داخلی یکی از IPهای این رنج را دریافت میکند. برای بررسی ترجمههای فعال:
این دستور نگاشتهای فعال NAT را نمایش میدهد و برای سنجش مصرف Pool بهترین ابزار است.
در FTD از طریق FMC وارد NAT Policy میشوید، یک Auto NAT Rule تعریف میکنید، Source Network را انتخاب کرده و نوع ترجمه را Dynamic NAT با Pool مشخص میکنید. سپس Deploy انجام میشود.
در Dynamic NAT هر کلاینت یک IP عمومی جداگانه دریافت میکند، اما در PAT چندین کلاینت از یک IP عمومی مشترک با ترجمه Port استفاده میکنند. بنابراین Dynamic NAT مصرف IP عمومی بیشتری دارد اما در سناریوهایی مانند نیاز به IP اختصاصی برای هر کاربر یا جلوگیری از Blacklist شدن یک IP مشترک مفید است.
در یک سازمان، برای خروج کاربران واحد مالی به اینترنت، Dynamic NAT با Pool جداگانه تعریف شد تا ترافیک آنها از سایر کاربران تفکیک شود. این کار امکان مانیتورینگ دقیقتر و اعمال Policy متفاوت در سمت ISP را فراهم کرد. در سناریوی دیگر، Pool فقط شامل سه IP عمومی بود اما بیش از 20 کاربر همزمان اتصال برقرار میکردند؛ نتیجه این شد که برخی کاربران به اینترنت دسترسی پیدا نکردند. خروجی show xlate نشان داد تمام IPهای Pool مصرف شدهاند و با افزایش اندازه Pool مشکل برطرف شد.
خطاهای رایج در Dynamic NAT:
از نظر طراحی: اگر تعداد IP عمومی محدود است، معمولاً PAT گزینه بهتری است. Dynamic NAT زمانی منطقی است که به تفکیک IP عمومی یا Log دقیقتری نیاز داشته باشید. همیشه Ruleهای خاصتر را بالاتر از Ruleهای عمومی قرار دهید و در محیطهای دارای VPN مطمئن شوید Dynamic NAT روی ترافیک داخلی به شبکههای VPN اعمال نشود.
PAT رایجترین نوع NAT در سازمانهاست. در این روش چندین IP داخلی از یک IP عمومی مشترک با ترجمه Port استفاده میکنند. کانفیگ آن در ASA بسیار ساده است:
در این حالت تمام کاربران از IP اینترفیس outside برای خروج به اینترنت استفاده میکنند. در FMC نیز یک Auto NAT Rule تعریف کنید و گزینه Dynamic PAT با Interface IP را انتخاب نمایید. پس از Deploy ترجمه فعال میشود.
در سناریوهای Site-to-Site یا Remote Access VPN، ترافیک بین دو شبکه نباید NAT شود. در ASA این کار با یک Identity NAT بهصورت Manual انجام میشود:
در FTD نیز باید یک Manual NAT Rule از نوع Identity NAT تعریف شود. اگر این مرحله انجام نشود، VPN Tunnel برقرار میشود اما ترافیک عبور نخواهد کرد. برای بررسی عمیقتر این حوزه، مقاله اشتباهات رایج در کانفیگ ASA و Firepower و راهکارهای پیشگیری را از دست ندهید.
در ASA ابزار قدرتمند packet-tracer بسیار مفید است:
این دستور نشان میدهد ترافیک در کدام مرحله NAT یا ACL Drop میشود. در FTD نیز packet-tracer از CLI قابل اجراست و Logهای FMC کمک بزرگی هستند. اگر با منطق این ابزار آشنا نیستید، آموزش استفاده از Packet Tracer در Cisco ASA را مطالعه کنید. رایجترین خطاها شامل ترتیب اشتباه Ruleها، همپوشانی Poolها و فراموش کردن NAT Exemption است.
در ASA کانفیگ NAT مستقیم و CLIمحور است و تغییرات فوری اعمال میشود. در FTD بخشی از Policy گرافیکی است و نیاز به Deploy دارد. در محیطهایی با تغییرات مکرر، این تفاوت در Workflow اهمیت پیدا میکند. از نظر منطق پردازش، رفتار NAT در هر دو بسیار مشابه است، چون موتور پایه مشترک است.
در پروژههای سازمانی، لایه فیزیکی هم بیاهمیت نیست: کیفیت اتصال کابلکشی و استفاده از پچ کورد استاندارد در پایداری لینکهای فایروال تأثیر مستقیم دارد. اگر برند تجهیزات شبکهتان مشخص است، انتخاب بین پچ پنل لگراند یا پچ پنل نگزنس را با هماهنگی و میزان ترافیک دادهکدهای رک خود تطبیق دهید.
NAT فقط ترجمه IP نیست؛ بخشی از معماری امنیتی شبکه است. ترتیب Ruleها، تعامل با ACL و VPN و انتخاب نوع NAT همگی بر پایداری شبکه اثر دارند. در ASA انعطاف CLI بالا است و تغییرات سریع اعمال میشود؛ در FTD مدیریت متمرکز و گرافیکی وجود دارد اما فرآیند Deploy باید در نظر گرفته شود.
پیش از اجرای هر پیکربندی در محیط عملیاتی، آن را در لبه آزمایشی یا کلون Policy اعمال کنید. طراحی صحیح کانفیگ NAT در فایروال سیسکو از ابتدا، بسیاری از مشکلات بعدی در VPN، Publish سرویسها و دسترسی اینترنت را حذف میکند. اگر به دنبال اجرای مهندسی و بدون ریسک NAT در زیرساخت خود هستید، مشورت با تیم متخصص میتواند ساعتها عیبیابی را برایتان صرفهجویی کند.