تنظیمات SSL Inspection در Cisco Secure Firewall برای محیطهای حساس روی سه ستون استوار است: توزیع Root Certificate داخلی روی همه کلاینتها، Ruleهای لایهبندیشده در FMC (ابتدا Bypass برای سرویسهای بانکی و اپلیکیشنهای دارای Certificate Pinning، سپس Decrypt برای دستهبندیهای پرریسک) و ظرفیتسنجی سختافزار بر اساس Throughput رمزنگاریشده. رمزگشایی ترافیک TLS باید هدفمند و مرحلهای پیاده شود، نه سراسری؛ ابتدا در حالت Monitor برای گروه محدودی از کاربران و سپس با بررسی Logها گسترش یابد. انتخاب مدل مناسب فایروال سیسکو و ترکیب Decryption با Intrusion Policy، مرز بین Visibility واقعی و فشار پردازشی بحرانی را تعیین میکند.
SSL Decryption یکی از قابلیتهای شناختهشده فایروالهای نسل جدید است و در Cisco Secure Firewall مبتنی بر Cisco Firepower Threat Defense، یک ماژول مستقل نیست؛ بخشی از زنجیره پردازش ترافیک است که پیش از اعمال Intrusion Policy و تشخیص اپلیکیشن اجرا میشود. اگر این مرحله فعال نباشد، تحلیلهای لایه 7 روی ترافیک رمزنگاریشده عملاً کور میشوند و IPS، Application Control و URL Filtering چیزی جز بستههای رمزشده نمیبینند.
وقتی کلاینت داخلی به یک سرور HTTPS در اینترنت وصل میشود، فایروال TLS Handshake را رهگیری میکند. در حالت Decrypt دو Session جداگانه ساخته میشود: یکی بین کلاینت و فایروال، دیگری بین فایروال و سرور مقصد. فایروال گواهی اصلی سرور را دریافت و بررسی میکند، سپس با Certificate Authority داخلیای که پیشتر در Cisco Firepower Management Center تعریف شده، گواهی جدیدی برای همان دامنه تولید و به کلاینت ارائه میدهد. این گواهی از دید کلاینت معتبر است، به یک شرط: Root CA فایروال از قبل روی سیستم نصب شده باشد؛ در غیر این صورت مرورگر خطای Certificate Trust نمایش میدهد.
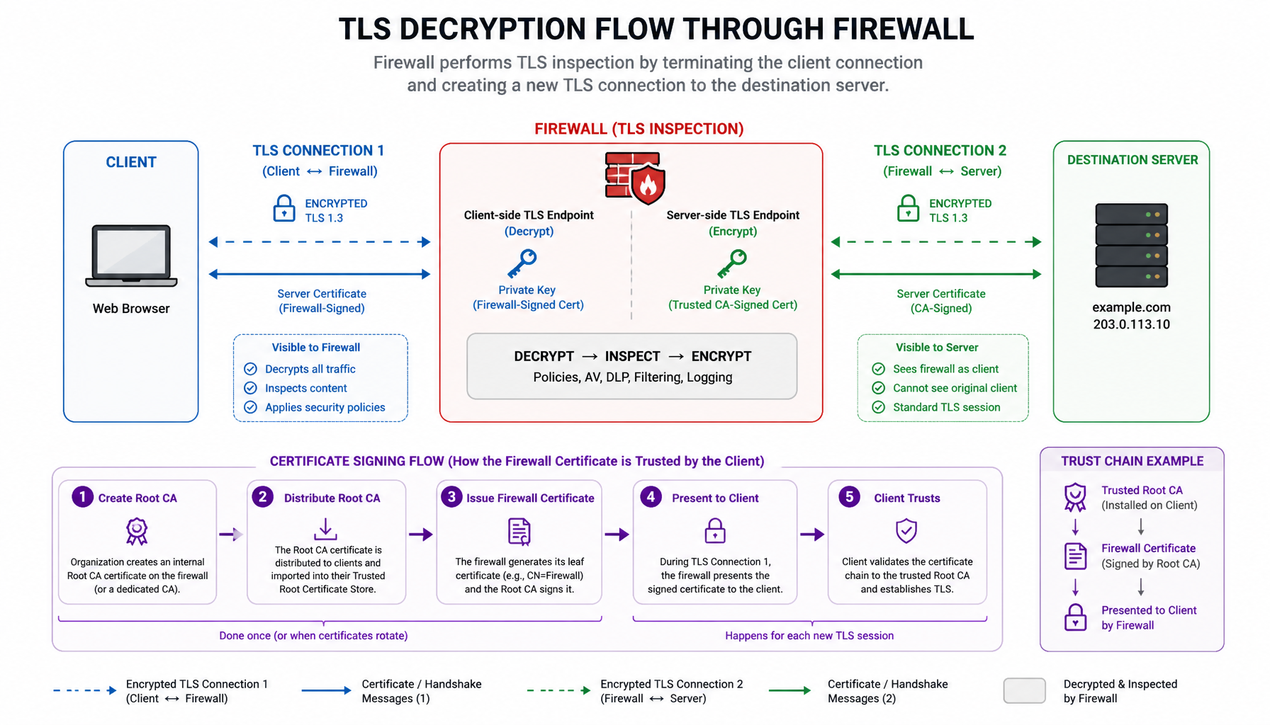
پس از رمزگشایی، ترافیک بهصورت Clear Text وارد موتور تحلیل میشود. در این مرحله Intrusion Policy، Application Control، URL Filtering و File Policy محتوای واقعی را میبینند و در صورت شناسایی تهدید، فایروال میتواند Session را Reset یا Block کند. بعد از تحلیل، ترافیک مجدداً رمزنگاری و به مقصد ارسال میشود. این فرآیند فقط به HTTPS هم محدود نیست؛ هر پروتکل مبتنی بر TLS مانند SMTPS، FTPS یا حتی APIهای سفارشی نیز میتوانند مشمول Decryption شوند، به شرطی که در Policy تعریف شده باشند.
در معماری Secure Firewall دو حالت اصلی وجود دارد. Decrypt-Resign برای ترافیک کاربر به اینترنت استفاده میشود و فایروال با CA داخلی گواهی جدید صادر میکند. Decrypt-Known-Key بیشتر برای سرورهای داخلی کاربرد دارد؛ کلید خصوصی سرور در اختیار فایروال قرار میگیرد تا رمزگشایی بدون نیاز به MITM انجام شود. این حالت در دیتاسنترهای حساس رایج است اما مدیریت دقیق کلیدها را میطلبد و از نظر منطقی به الگوی SSL Offload روی فایروال F5 و ADCها نزدیک است که در آن هم ترمینیت TLS بر عهده تجهیزات میانی است.
حتی اگر Decryption کامل فعال نباشد، فایروال میتواند از فیلد SNI در TLS Handshake برای تصمیمگیری استفاده کند؛ دامنه مقصد در این فیلد بهصورت متن ساده مبادله میشود. در برخی محیطهای حساس، بخشی از Policy فقط بر اساس SNI اعمال میشود تا بدون Decrypt، حداقلی از Visibility فراهم بماند. یک نکته تکمیلی: برخی سرویسهای VPN برای تونلسازی از DTLS استفاده میکنند؛ نسخهای از TLS که روی UDP اجرا میشود و رفتار آن باید در Policy جداگانه بررسی شود.
پیادهسازی SSL Decryption در فایروال سیسکو پیش از هر تنظیمی سه پیشنیاز دارد: یک CA داخلی قابل اعتماد در FMC، توزیع Root Certificate روی کلاینتها و شفافیت درباره اینکه کدام ترافیک باید رمزگشایی شود. بدون این سه مورد، فعالسازی Policy تنها منبع خطاهای گواهی و شکایت کاربران خواهد بود. ترتیب کارها هم اهمیت دارد؛ توزیع گواهی باید پیش از اولین Deploy سیاست رمزگشایی بهطور کامل تمام شود.
اگر شرایطش را دارید، کل این چرخه را یک بار در محیط آزمایشی یا روی یک گروه کوچک از کاربران تست کنید. ورودیهای واقعی، مثل دامنههای دارای Certificate Pinning، فقط از دل Log بیرون میآیند؛ حدس زدن آنها از پشت میز تقریباً غیرممکن است و خطای اولیه در محیط عملیاتی حساس هزینه سنگینی دارد.
رایجترین اشتباه در پیادهسازی SSL Inspection این است که مدیر شبکه تصمیم میگیرد کل ترافیک خروجی را Decrypt کند تا حداکثر Visibility به دست بیاید. در محیطهای حساس این تصمیم معمولاً نتیجه معکوس میدهد. هر Session رمزنگاریشدهای که Decrypt میشود، به TLS Handshake کامل، رمزگشایی، تحلیل لایه 7 و رمزنگاری مجدد نیاز دارد و مصرف CPU را بالا میبرد؛ اگر IPS، Application Control و File Inspection هم فعال باشند، این فشار چند برابر میشود.
مشکل فقط Performance هم نیست. برخی اپلیکیشنها از Certificate Pinning استفاده میکنند؛ یعنی فقط یک گواهی خاص را معتبر میدانند و اگر فایروال گواهی جدیدی صادر کند، اتصال را قطع میکنند. اپلیکیشنهای بانکی، سرویسهای مالی، برخی ابزارهای امنیتی و حتی برخی کلاینتهای بهروزرسانی سیستمعامل در این دستهاند. Decrypt اجباری روی این ترافیک، کاربران را با خطاهای غیرقابل تشخیص مواجه میکند؛ دقیقاً همان اتفاقی که در سرویسهای حیاتی نباید بیفتد.
رویکرد مهندسی، Decryption هدفمند است. پیش از نوشتن Ruleها باید پاسخ این پرسشها مشخص شود:
سپس در FMC میتوان یک ساختار چهارلایه ساده تعریف کرد: Bypass برای دستهبندی Banking & Finance، Bypass برای دامنههای سازمانی داخلی، Decrypt برای ترافیک کاربران عمومی به اینترنت و Decrypt اجباری برای Unknown Applications. با این ترتیب سرویسهای حیاتی بدون اختلال میمانند و ترافیک پرریسک وارد تحلیل عمیق میشود. اجرای مرحلهای هم الزامی است: ابتدا فقط یک گروه محدود، سپس بررسی Logها، اصلاح Policy و در نهایت گسترش تدریجی دامنه.
Decryption Policy در Cisco Secure Firewall مانند Access Control Policy مبتنی بر ترتیب Ruleهاست: اولین Rule منطبق اجرا میشود و بقیه بررسی نمیشوند. به همین دلیل لایهبندی Ruleها در SSL Inspection یک موضوع حیاتی است، نه یک تنظیم ظاهری. اگر Ruleهای Bypass و Decrypt بدون ساختار نوشته شوند، ممکن است ترافیک حساس ناخواسته رمزگشایی شود یا برعکس، ترافیک پرریسک بدون تحلیل عبور کند؛ در محیط حساس هر دو سناریو یعنی ریسک عملیاتی و امنیتی همزمان.
طراحی حرفهای بر اساس اولویت ریسک انجام میشود: ابتدا استثناهای حساس و غیرقابل Decrypt تعریف میشوند، سپس Ruleهای عمومیتر برای رمزگشایی اعمال میگردند. این چیدمان تضمین میکند هیچ Rule عامی نتواند ترافیک بحرانی را ناخواسته وارد مسیر Decrypt کند. ساختار متعارفی که در اغلب پیادهسازیهای سازمانی پاس میدهد، به شکل زیر است:
با این ترتیب، حساسترین ترافیک در همان ابتدا از مسیر رمزگشایی خارج میشود و ترافیک پرریسک در لایههای بعدی بررسی میگردد.
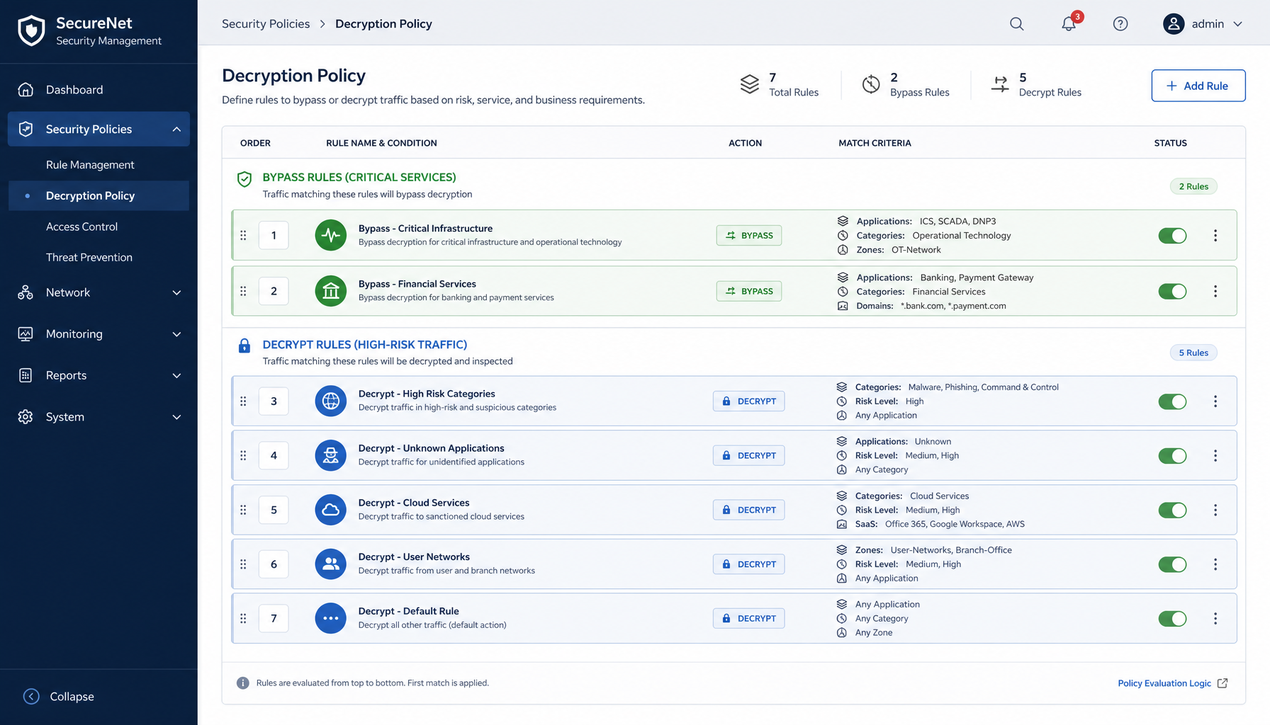
در FMC ترتیب Ruleها بالا به پایین پردازش میشود. اگر یک Rule عمومی Decrypt در بالای لیست قرار بگیرد، Rule Bypass مربوط به سرویس بانکی هرگز اجرا نمیشود و این یکی از خطاهای رایج پیادهسازی اولیه است. پس Ruleهای Bypass باید دقیق و همیشه در ابتدای لیست باشند؛ Ruleهای عمومی Decrypt پایینتر و با محدوده کنترلشده، مثلاً فقط برای ترافیک از Zone داخل به بیرون.
لایهبندی فقط یعنی ترتیب؛ یعنی تفکیک بر اساس Context. Ruleها را میتوان بر اساس Zone تعریف کرد (فقط ترافیک Inside به Outside رمزگشایی شود)، بر اساس User (کاربران عادی Decrypt شوند، نه مدیران سیستم)، بر اساس Category (فقط دستهبندیهای High Risk) و بر اساس Application (اپلیکیشنهای ناشناس حتماً Decrypt شوند). این ترکیب است که SSL Inspection را از حالت سراسری و پرهزینه به مکانیزمی هوشمند و هدفمند تبدیل میکند.
مزیت لایهبندی در عیبیابی هم خود را نشان میدهد. وقتی Ruleها ساختاریافته باشند و سرویسی مشکل پیدا کند، کافی است در Eventهای SSL Policy ببینید کدام Rule روی آن Match شده است. در Policyهای بدون ساختار، پیدا کردن علت Decrypt یا Bypass شدن یک ترافیک زمانبر میشود و در سازمان مالی، هر دقیقه تأخیر در تشخیص یعنی فشار بیشتر بر تیم عملیات.
از نظر پردازشی، SSL Inspection یکی از سنگینترین کارهایی است که به فایروال میسپارید. در محیطهایی که بیش از 70 درصد ترافیک رمزنگاریشده است، انتخاب مدل سختافزاری مناسب حیاتی میشود و پیش از فعالسازی گسترده باید این موارد بررسی شود: میانگین Throughput رمزنگاریشده، تعداد Concurrent Session، الگوریتمهای TLS در حال استفاده و فعال بودن همزمان IPS و Application Control. ظرفیتسنجی اشتباه مستقیماً به افزایش Latency و Packet Drop ترجمه میشود.
این نکته به برند خاصی هم محدود نیست. در برگههای مشخصات فنی اغلب پلتفرمهای فایروال نسل جدید، از فایروال فورتیگیت تا فایروال جونیپر و فایروال پالو آلتو، ارقام عملکرد مرتبط با رمزگشایی اعلام میشود؛ اعدادی که با الگوی ترافیک واقعی شما یکی نیستند. ظرفیتسنجی باید بر اساس ترافیک خود سازمان انجام شود، نه صرفاً عدد روی کاتالوگ؛ در محیط حساس، سرعت اسمی هرگز معیار نهایی تصمیمگیری نیست.
کار با Deploy شدن SSL Policy تمام نمیشود. پس از استقرار باید CPU و Memory، نرخ Drop، میزان SSL Handshake Failure و خطاهای اپلیکیشن بهصورت دورهای بررسی شوند. اگر اپلیکیشنی بعد از فعالسازی SSL Inspection دچار مشکل شد، احتمال قوی وجود Certificate Pinning است و باید Rule Bypass برای آن تعریف شود. بررسی منظم Eventهای SSL Policy در FMC بخشی از چرخه بهرهبرداری است، نه کاری یکباره هنگام راهاندازی.
فرض کنید یک بانک میخواهد SSL Inspection را فعال کند اما نگران اختلال در سرویسهای مالی آنلاین است. الگوی خطای متداول در چنین پروژههایی روشن است: Decrypt برای کل کاربران از روز اول فعال میشود، اپلیکیشنهای بانکی به دلیل Certificate Pinning قطع میشوند و Policy ظرف چند ساعت مجبور به بازگشت میشود. رویکرد مهندسی، این مسیر چهار مرحلهای است:
در الگوی همین سناریوی سازمان مالی، فعالسازی Decrypt برای همه کاربران باعث اختلال در سرویسهای بانکی آنلاین شده بود. با بازطراحی Policy، Ruleهای Bypass برای دستهبندی Banking و دامنههای مشخص در بالای لیست قرار گرفت و Decrypt فقط برای دستهبندی Social Media و Unknown فعال شد؛ نتیجه، افزایش امنیت همراه با پایداری سرویسهای حیاتی بود. این روش، رمزگشایی را بدون ایجاد اختلال گسترده و بهصورت کنترلشده پیاده میکند.
بهترین تنظیمات SSL Decryption برای محیط حساس را میتوان در پنج مورد خلاصه کرد که پیش و پس از هر Deploy باید مرور شوند:
در برخی سازمانها، Decrypt کامل ترافیک کاربران از نظر حقوقی یا سیاست داخلی مجاز نیست. در این موارد SSL Inspection باید فقط برای دستهبندیهای پرریسک یا کاربران خاص فعال شود و تصمیم درباره محدوده آن با واحد حقوقی و منابع انسانی هماهنگ باشد. اطلاعرسانی رسمی به کاربران درباره انجام SSL Inspection نیز الزامی است؛ در بانکها و مراکز درمانی، شفافیت با کاربر بخشی از الزامات انطباق است، نه یک انتخاب.
این اپلیکیشنها معمولاً از Certificate Pinning استفاده میکنند و گواهی بازنویسیشده فایروال را نمیپذیرند. اپهای بانکی، برخی ابزارهای امنیتی و کلاینتهای بهروزرسانی سیستمعامل در این دسته قرار میگیرند. راهحل، تعریف Rule Bypass برای آن دامنهها یا اپلیکیشنها در ابتدای Decryption Policy و در لایههای بالایی است.
سیاست اعمال میشود و ترافیک عبور میکند، اما کلاینتها گواهی جدید فایروال را معتبر نمیدانند و مرورگرها خطای Certificate Trust نمایش میدهند. به همین دلیل توزیع Root Certificate روی کلاینتها پیشنیاز حیاتی معماری است و باید پیش از Deploy سیاست رمزگشایی بهطور کامل انجام شود.
بله، بهصورت محدود. فایروال میتواند از فیلد SNI در TLS Handshake برای شناسایی دامنه مقصد و تصمیمگیری استفاده کند. در محیطهایی که رمزگشایی کامل مجاز نیست، بخشی از Policy میتواند بر اساس SNI اعمال شود تا حداقلی از Visibility بدون Decrypt فراهم بماند و دستهبندیها همچنان قابل کنترل باشند.
SSL Inspection یکی از قدرتمندترین قابلیتهای Cisco Secure Firewall است، اما اگر بدون طراحی اجرا شود، Performance را کاهش میدهد و سرویسهای حیاتی را مختل میکند. بهترین رویکرد برای محیط حساس را میشود در یک جمله خلاصه کرد: Decrypt هدفمند، Bypass هوشمند، ظرفیتسنجی دقیق و پیادهسازی مرحلهای. امنیت واقعی زمانی حاصل میشود که رمزگشایی ترافیک TLS در Cisco Firepower با Intrusion Policy و Application Control ترکیب شود، نه اینکه بهتنهایی فعال بماند.
اگر هنوز در مرحله انتخاب مدل هستید، مشخصات فنی و ظرفیت رمزگشایی فایروال سیسکو را با الگوی ترافیک خودتان مقایسه کنید و پیش از Deploy، برای طراحی Policy لایهبندیشیده از مشاوره تخصصی استفاده کنید تا Visibility را بدون به خطر انداختن پایداری سرویس به دست بیاورید.