عیبیابی VPN در فایروال سیسکو — چه Cisco ASA و چه Firepower Threat Defense — باید مرحلهبهمرحله انجام شود: ابتدا با دستورهای show بررسی میکنید که آیا Security Association اصلاً تشکیل شده است یا نه؛ اگر SA وجود ندارد، مشکل در IKE Phase 1 (Policy، Pre-Shared Key یا دسترسی پورتهای UDP 500 و 4500) است و باید با debug crypto ikev2 هدفمند ردیابی شود. اگر Tunnel برقرار است اما ترافیک عبور نمیکند، سراغ ACL، NAT Exemption و Routing میروید و از packet-tracer برای تشخیص نقطه Drop استفاده میکنید.
در FTD بخشی از اطلاعات حیاتی مانند VPN Events در Firepower Management Center قابل مشاهده است، و برای اطلاعات جامعتر درباره خرید و مقایسه فایروال سیسکو میتوانید به صفحه تخصصی آن مراجعه کنید.
عیبیابی VPN اگر بدون ساختار انجام شود، بهسرعت به مجموعهای از Debugهای پراکنده و خروجیهای طولانی تبدیل میشود که نهتنها کمکی نمیکنند، بلکه تمرکز شما را از بین میبرند. رویکرد مهندسی یعنی قبل از اجرای هر دستور، دقیقاً بدانید چه فرضیهای را میخواهید بررسی کنید و هر مرحله را بهصورت منطقی تأیید یا رد کنید.
اولین قدم، تعریف دقیق مسئله است. «VPN وصل نمیشود» توصیف کافی نیست. باید مشخص شود آیا Tunnel اصلاً شکل نمیگیرد، آیا کاربر احراز هویت نمیشود، آیا IP دریافت نمیکند یا فقط دسترسی به منابع داخلی ندارد. هرکدام از این سناریوها به لایه متفاوتی از فرآیند VPN مربوط است.
در VPN بهصورت کلی با چند لایه مواجه هستیم. لایه اول برقراری ارتباط اولیه و IKE Phase 1 است که در آن پارامترهایی مانند Encryption، Hash، DH Group و Pre-Shared Key مذاکره میشوند؛ اگر مشکل در این لایه باشد Tunnel حتی ایجاد نمیشود. لایه دوم IPsec Phase 2 است که به تعریف Interesting Traffic و پارامترهای ESP مربوط میشود؛ در صورت بروز مشکل در این بخش، SA ایجاد نمیشود یا ترافیک Encrypt نمیگردد. پس از آن، موضوعاتی مانند NAT Exemption، Routing و Access Control تعیین میکنند ترافیک پس از ایجاد Tunnel به مقصد صحیح میرسد یا خیر.
رویکرد مهندسی یعنی این مراحل را به ترتیب بررسی کنید، نه همزمان. ابتدا با دستورهای show وضعیت SA را بررسی میکنید. اگر SA وجود ندارد، سراغ Debug IKE میروید. اگر SA برقرار است اما ترافیک عبور نمیکند، به سراغ ACL و NAT میروید. اگر کاربر Remote Access IP گرفته اما دسترسی ندارد، احتمالاً مشکل Routing یا Split Tunnel است، نه IKE.
اصل دوم، کمینهسازی اثر بر محیط Production است. Debugهای سطح بالا در فایروالهای سیسکو میتوانند مصرف CPU را افزایش دهند؛ بنابراین باید Debug را محدود به یک Peer یا یک سطح خاص کنید و بلافاصله پس از جمعآوری داده آن را غیرفعال نمایید. اجرای Debug گسترده در ساعات پرترافیک بدون هدف مشخص یک اشتباه رایج است.
اصل سوم، تحلیل فرضیهمحور است. بهجای اینکه منتظر باشید Debug به شما بگوید مشکل چیست، ابتدا یک فرضیه بسازید؛ مثلاً «احتمالاً Policyهای دو سمت یکسان نیستند». سپس با بررسی Proposalها این فرضیه را تأیید یا رد کنید. این روش باعث میشود خروجی Debug برای شما معنا داشته باشد.
اصل چهارم، استفاده ترکیبی از ابزارهاست. همیشه لازم نیست از Debug عمیق شروع کنید. بسیاری از مشکلات با بررسی Logها، دستور show و ابزارهایی مانند packet-tracer قابل تشخیص هستند. Debug باید آخرین مرحله باشد، نه اولین واکنش. برای آشنایی با رویکرد مشابه در برندهای دیگر، مقاله آموزش عیبیابی VPN در فایروال پالو آلتو با ابزارهای Monitoring و Log نیز مراحل مشابهی را در محیط Palo Alto شرح میدهد.
در Cisco ASA، عیبیابی Site-to-Site VPN اگر ساختارمند انجام شود، معمولاً سریع و قابل پیشبینی است. چون موتور IKE و IPsec در ASA شفاف و قابل بررسی است، با چند دستور کلیدی میتوان تشخیص داد مشکل دقیقاً در کدام مرحله رخ کرده است. نکته مهم این است که بدانید در حال بررسی کدام لایه هستید: Phase 1، Phase 2 یا عبور ترافیک پس از تشکیل Tunnel.
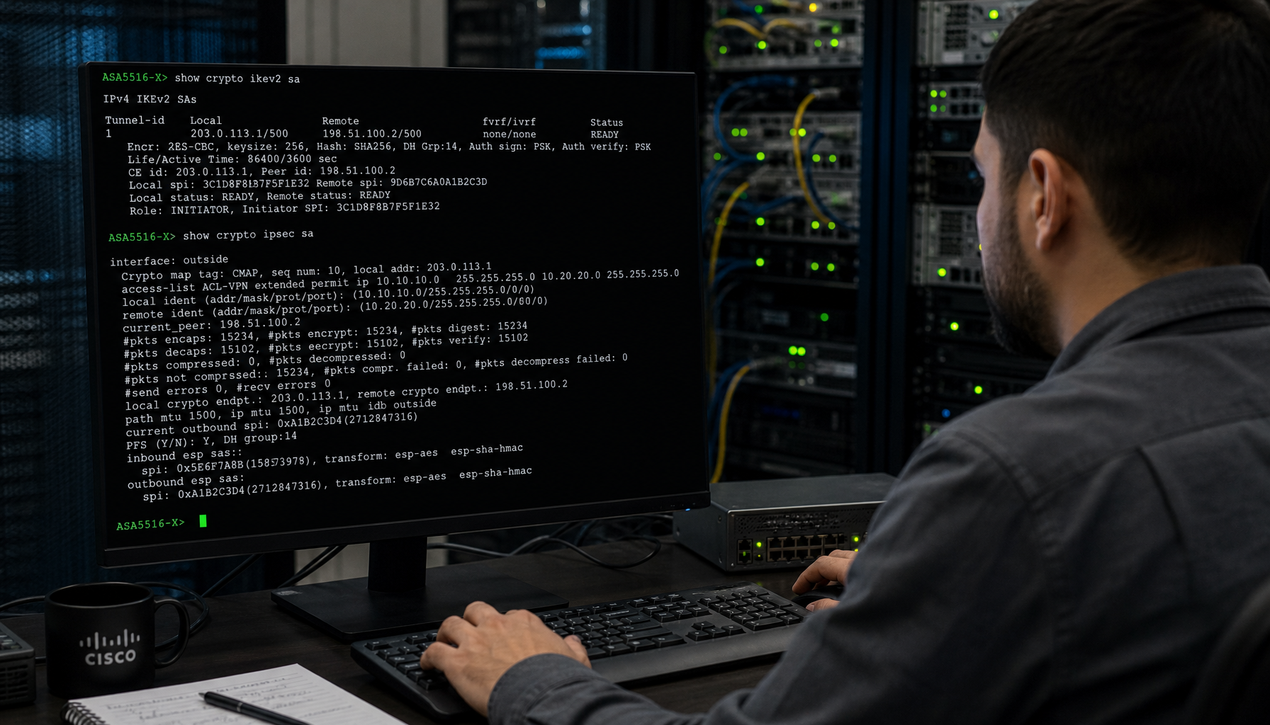
اولین گام همیشه بررسی وضعیت Security Association است. قبل از هر Debug، با دستورهای show باید ببینید آیا Tunnel اصلاً شکل گرفته یا نه. اگر با دستور show crypto ikev2 sa یا در سناریوهای قدیمیتر show crypto isakmp sa مشاهده کردید که وضعیت SA در حالت MM_NO_STATE یا INIT باقی مانده، یعنی Phase 1 کامل نشده است. در این حالت تمرکز باید روی Policyهای IKE، Pre-Shared Key و دسترسی پورتهای UDP 500 و 4500 باشد.
اگر Phase 1 برقرار است اما show crypto ipsec sa نشان میدهد که Packetهای Encrypt افزایش نمییابند یا فقط یک سمت Decrypt میکند، احتمال زیاد مشکل در Interesting Traffic یا ACL مربوط به Crypto Map است. در Site-to-Site VPN، ACL دو سمت باید Mirror یکدیگر باشند. اگر یک سمت شبکه 192.168.10.0/24 را به 172.16.1.0/24 تعریف کرده اما سمت مقابل فقط یک Host خاص را تعریف کرده باشد، Phase 2 با خطا مواجه میشود یا ترافیک عبور نمیکند.
در مواردی که Tunnel Up است اما کاربر به مقصد دسترسی ندارد، باید بررسی کنید آیا NAT Exemption بهدرستی تعریف شده است یا خیر. یکی از رایجترین خطاها این است که ترافیک VPN به اشتباه NAT میشود. برای بررسی این موضوع، استفاده از packet-tracer بسیار مؤثر است؛ این ابزار نشان میدهد ترافیک در کدام مرحله Drop میشود: در NAT، ACL یا Route Lookup.
اگر نیاز به بررسی عمیقتر داشتید، Debug هدفمند اجرا میشود. برای Phase 1:
اگر در خروجی عباراتی مانند NO_PROPOSAL_CHOSEN دیده شود، یعنی پارامترهای Encryption یا Integrity در دو سمت یکسان نیستند. اگر پیام AUTHENTICATION FAILED ظاهر شود، معمولاً Pre-Shared Key اشتباه است یا سمت مقابل با Certificate متفاوتی کار میکند.
برای بررسی Phase 2:
در این خروجی میتوان دید آیا Quick Mode بهدرستی انجام میشود یا خیر. اگر Proxy ID mismatch مشاهده شود، به معنی عدم تطابق ACL دو سمت است.
نکته مهم در اجرای Debug این است که آن را محدود و موقت اجرا کنید. در محیط Production، Debug با سطح بالا میتواند مصرف CPU را افزایش دهد. پس از پایان بررسی، حتماً با دستور no debug all آن را غیرفعال کنید. در سناریوهای آزمایشی، میتوانید پیش از اعمال تغییرات روی محیط اصلی، Policyها را در lab با پیکربندی مشابه بررسی کنید.
در سناریوهای عملی، بسیاری از مشکلات Site-to-Site VPN به یکی از این موارد برمیگردد: عدم تطابق Encryption Policy، اشتباه در Pre-Shared Key، ACLهای نامتقارن، NAT Exemption ناقص و مشکل Routing در یکی از دو سمت.
مثلاً در یک پروژه واقعی، Tunnel بین دو شعبه برقرار میشد اما فقط از یک سمت ترافیک عبور میکرد. بررسی show crypto ipsec sa نشان داد Packetهای Encrypt افزایش دارند اما Decrypt صفر است. با تحلیل ACL مشخص شد سمت مقابل شبکه داخلی را اشتباه تعریف کرده است؛ اصلاح ACL مشکل را بلافاصله برطرف کرد. برای تحلیل عمیقتر نحوه عبور ترافیک از فایروال سیسکو، مقاله بررسی Session در فایروال سیسکو و تحلیل Flow نکات تکمیلی خوبی ارائه میدهد.
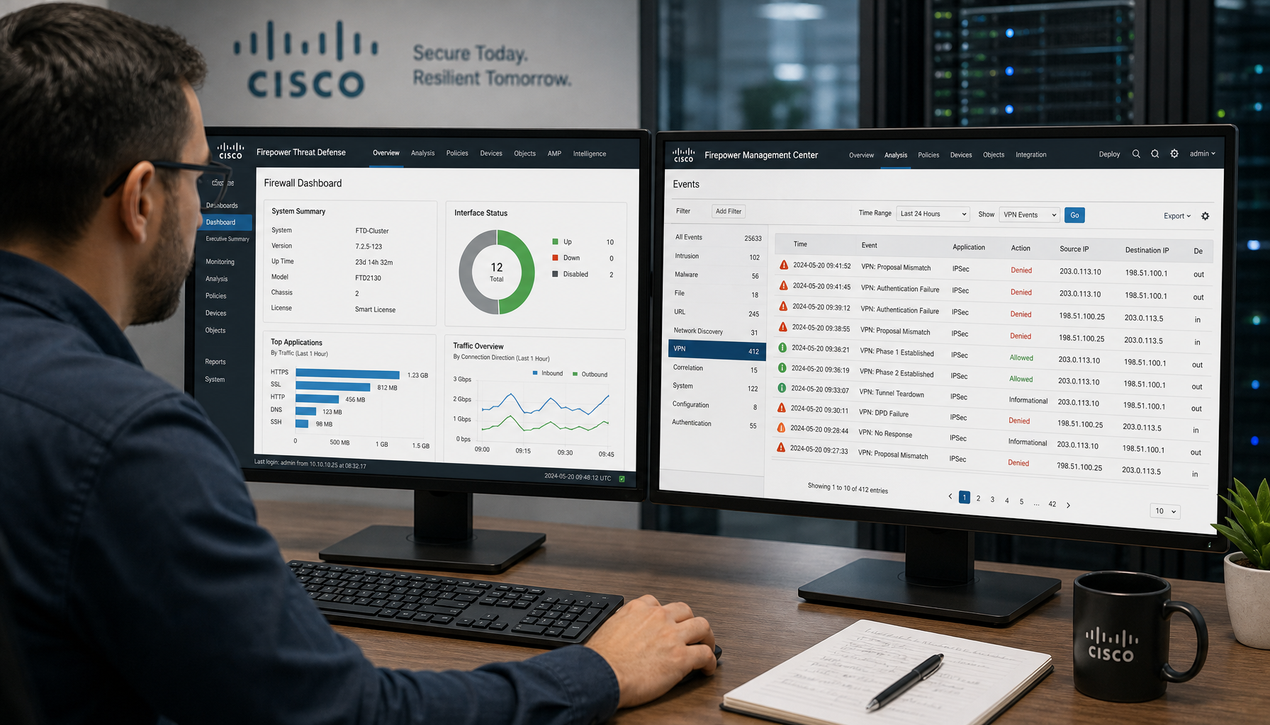
در Cisco Firepower Threat Defense، عیبیابی VPN ترکیبی از بررسی در CLI دستگاه و تحلیل لاگها در Cisco Firepower Management Center است. برخلاف ASA که بیشتر مبتنی بر CLI است، در FTD بخشی از اطلاعات حیاتی در FMC قابل مشاهده است. بنابراین اگر فقط سراغ CLI بروید، ممکن است بخشی از تصویر را از دست بدهید.
اولین قدم، مشابه رویکرد مهندسی در ASA، این است که مشخص کنید مشکل در کدام لایه است: آیا Tunnel اصلاً شکل نمیگیرد؟ آیا SA ایجاد میشود اما ترافیک عبور نمیکند؟ یا کاربر Remote Access IP میگیرد اما دسترسی ندارد؟ پاسخ به این سؤال مسیر عیبیابی را مشخص میکند. طبق مستندات رسمی سیسکو درباره Best Practiceهای لاگگیری در Secure Firewall، تنظیم درست سطوح لاگ پیش از هر عیبیابی عمیق، پایه کار است.
در CLI دستگاه FTD میتوان وارد diagnostic-cli شد تا دستورات مشابه ASA اجرا شود:
اگر IKE SA تشکیل نشده باشد، تمرکز باید روی پارامترهای IKE Policy، Pre-Shared Key و دسترسی پورتهای UDP 500 و 4500 باشد. اگر IKE برقرار است اما IPsec SA وجود ندارد، معمولاً مشکل در تعریف Encryption Domain یا ACLهای دو سمت است.
در FMC نیز میتوانید وارد بخش Analysis و سپس VPN Events شوید. این بخش خطاهایی مانند Proposal Mismatch، Authentication Failure یا Peer Not Responding را نمایش میدهد. در بسیاری از موارد، همین Eventها بدون نیاز به Debug عمیق علت مشکل را مشخص میکنند.
اگر نیاز به تحلیل عمیقتر داشتید، میتوانید از Debug در diagnostic-cli استفاده کنید:
خروجی این دستورات مشابه ASA است. پیامهایی مانند NO_PROPOSAL_CHOSEN نشاندهنده عدم تطابق پارامترهای Encryption هستند و پیام AUTHENTICATION FAILED معمولاً به دلیل اشتباه در Shared Key یا Certificate است. برای جزئیات بیشتر درباره احراز هویت مبتنی بر Certificate و SAML در VPN سیسکو، مستند رسمی VPN Certificate و SAML Authentication سیسکو مرجع مناسبی است.
پس از پایان بررسی، حتماً دستور زیر را اجرا کنید تا فشار اضافی روی CPU ایجاد نشود:
در سناریوی Remote Access، ابتدا بررسی کنید آیا کاربر Session فعال دارد یا خیر. در CLI:
اگر کاربر در لیست نیست، احتمالاً مشکل در مرحله احراز هویت یا SSL Handshake است. در FMC میتوانید Logهای مربوط به Authentication را بررسی کنید. اگر از LDAP یا RADIUS استفاده میشود، خطاهای Bind یا Secret در Eventها مشخص خواهند شد.
اگر کاربر IP دریافت کرده اما دسترسی به منابع داخلی ندارد، باید سه بخش را بررسی کنید: Routing داخلی، NAT Exemption و Access Control Policy. یکی از تفاوتهای مهم FTD با ASA این است که Access Control Policy ممکن است ترافیک VPN را Block کند حتی اگر Tunnel برقرار باشد؛ بنابراین باید مطمئن شوید Rule مناسب برای ترافیک VPN تعریف شده و Logging فعال است.
در FTD نیز میتوان از packet-tracer استفاده کرد:
این ابزار دقیقاً نشان میدهد ترافیک در کدام مرحله Drop میشود: در NAT، ACL یا Intrusion Policy. در سناریوهایی که IPS فعال است، ممکن است ترافیک VPN به دلیل Intrusion Rule مسدود شود؛ موضوعی که در ASA کلاسیک وجود نداشت.
بهعنوان یک سناریوی عملی، فرض کنید Tunnel Site-to-Site بین دو شعبه برقرار است اما کاربران شعبه دوم به سرور دیتاسنتر دسترسی ندارند. بررسی show crypto ipsec sa نشان میدهد Packetها Encrypt و Decrypt میشوند، پس Tunnel سالم است. استفاده از packet-tracer مشخص میکند که ترافیک پس از Decrypt توسط Access Control Policy Block میشود؛ با افزودن یک Rule Allow برای شبکههای VPN، مشکل حل میشود. در سناریوی دیگر، کاربران AnyConnect خطای Login Failed دریافت میکنند؛ بررسی VPN Events در FMC نشان میدهد LDAP Bind Failed و بررسی Credentialهای Service Account مشکل را برطرف میکند.
در بسیاری از موارد، نیازی به Debug عمیق نیست و Logها اطلاعات کافی میدهند. پیامهایی مانند «All IPSec SA proposals found unacceptable»، «Peer not responding» و «Authentication failed» معمولاً خودشان علت را مشخص میکنند و نیازی به ورود سطح بایتبهبایت به مذاکرات IKE نیست.
در FMC میتوان Logهای VPN را فیلتر کرد و دقیقاً خطاهای مربوط به Tunnel خاص را مشاهده نمود. این روش بسیار کمریسکتر از اجرای Debug در ساعات پرترافیک است. به همین دلیل توصیه میشود پیش از هر Debug، ابتدا Eventها و لاگهای سطح Connection را مرور کنید.
فرض کنید کاربران Remote Access گزارش میدهند که VPN وصل میشود اما دسترسی به فایلسرور ندارند. بررسی show vpn-sessiondb نشان میدهد کاربران IP دریافت کردهاند. مرحله بعد بررسی Route است؛ مشخص میشود شبکه VPN Pool در جدول مسیریابی داخلی تعریف نشده است. با افزودن Route یا اصلاح NAT Exempt، مشکل برطرف میشود.
در سناریوی دیگر، Site-to-Site Tunnel بالا نمیآید. Debug نشان میدهد NO_PROPOSAL_CHOSEN. بررسی Policyها مشخص میکند سمت مقابل از AES256 استفاده میکند اما سمت شما AES128 تنظیم شده است؛ اصلاح Policy مشکل را حل میکند. این مثالها نشان میدهند خروجی Debug فقط زمانی مفید است که بدانید دنبال چه هستید.
no debug all).عیبیابی موفق یعنی حرکت مرحلهبهمرحله، نه اجرای همزمان چندین Debug سنگین. اگر با برندهای دیگری مانند Juniper یا Sophos نیز کار میکنید، رویکرد کلی همین است اما ابزارها متفاوتاند؛ برای مقایسه، صفحات قیمت فایروال جونیپر و قیمت فایروال سوفوس را میتوانید بررسی کنید.
معمولاً مشکل در NAT Exemption ناقص، ACL نامتقارن یا مسیریابی است، نه در خود IPsec. با packet-tracer میتوانید دقیقاً ببینید ترافیک در کدام مرحله Drop میشود و همان نقطه را اصلاح کنید.
یعنی پارامترهای IKE (مانند Encryption یا Integrity) در دو سمت Tunnel یکسان نیستند. باید IKE Policy دو Peer را با هم تطبیق دهید؛ مثلاً هر دو از یک الگوریتم Encryption یکسان استفاده کنند.
در ASA تقریباً همه کارها با CLI انجام میشود، اما در FTD بخش مهمی از اطلاعات (VPN Events، لاگ احراز هویت و Access Control) در Firepower Management Center قابل مشاهده است و Access Control Policy میتواند حتی ترافیک VPN سالم را Block کند.
عیبیابی VPN در فایروال سیسکو نیازمند درک دقیق مراحل IKE، IPsec، احراز هویت، NAT و Routing است. ابزارهای Debug و Log بسیار قدرتمند هستند، اما اگر بدون ساختار استفاده شوند، فقط حجم زیادی داده تولید میکنند. رویکرد صحیح این است که ابتدا مرحله مشکلدار را با دستورهای show شناسایی کنید، سپس Debug هدفمند اجرا کنید و خروجی را با دانش معماری VPN تحلیل نمایید. با این روش، زمان عیبیابی به شکل چشمگیری کاهش مییابد و ریسک ایجاد اختلال در محیط Production کمتر میشود.
اگر در محیط Multi-Site یا همراه با MFA و Active Directory کار میکنید و به دنبال راهنمایی تخصصی برای عیبیابی VPN سیسکو هستید، کارشناسان وینو سرور میتوانند با بررسی لاگها و پیکربندی فعلی، مسیر دقیق رفع مشکل را مشخص کنند.