پیادهسازی High Availability فایروال سیسکو یعنی راهاندازی دو دستگاه هممدل و همنسخه از ASA یا Firepower (FTD) در حالت Active/Standby، بههمراه یک لینک اختصاصی Failover و یک لینک Stateful برای همگامسازی سشنها. در ASA کانفیگ Failover با دستورات مربوطه در CLI انجام میشود و کانفیگ بهصورت خودکار از Primary به Secondary همگام میگردد؛ در FTD اما جفت HA از طریق FMC ساخته و Deploy میشود. پیشنیاز اصلی، یکسان بودن مدل، نسخهی نرمافزار، RAM و لایسنس دو دستگاه است و برای انتخاب مدل متناسب با ترافیک سازمان، صفحهی فایروال سیسکو | قیمت و مشخصات فنی نقطهی شروع خوبی است.
در شبکهی سازمانی، فایروال نقطهی عبور تقریباً همهی ترافیک است؛ اینترنت، VPN کاربران راهدور، دسترسی به سرورها و ارتباط بین شعب همگی از همین نقطه رد میشوند. به همین دلیل High Availability در فایروال یک قابلیت لوکس نیست؛ خرابی یک دستگاه یعنی قطع همزمان چند سرویس حیاتی. HA در واقع یک طراحی است: سیستمی که با خرابی سختافزار، اختلال نرمافزاری یا Down شدن یک اینترفیس حیاتی، سرویس را بدون وقفه یا با کمترین وقفه ادامه میدهد.
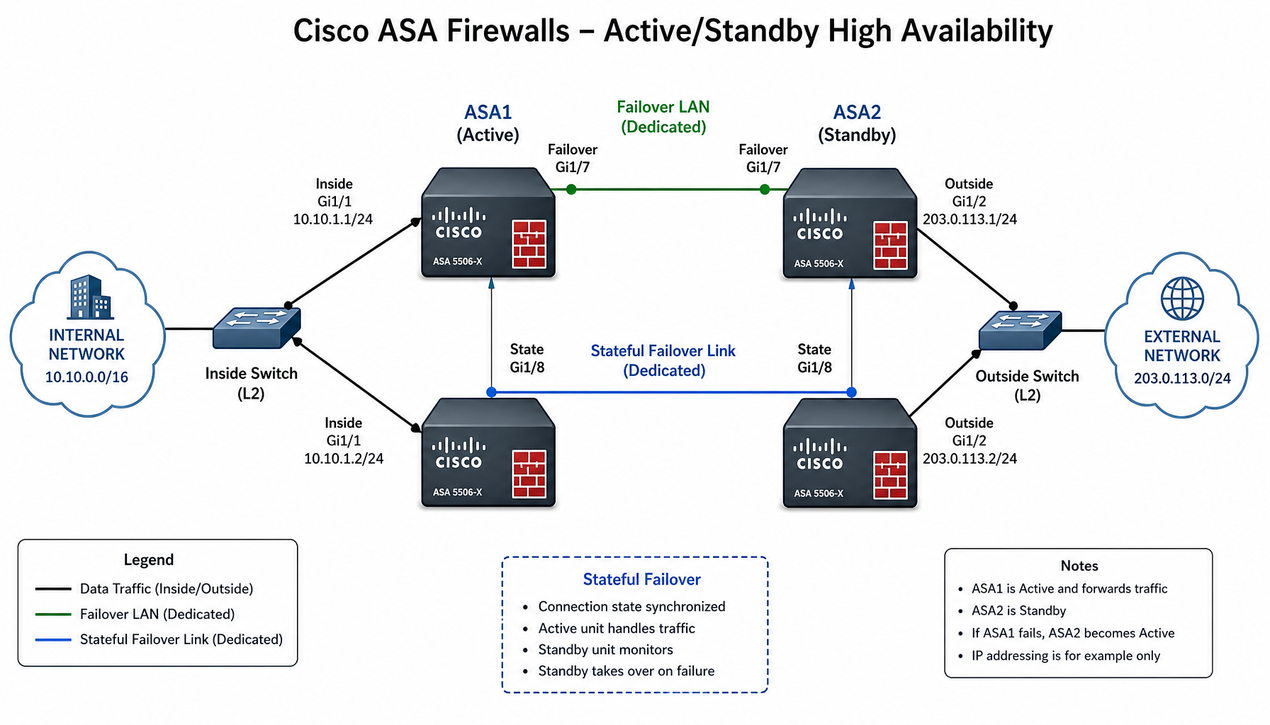
سادهترین ساختار دو دستگاه دارد: Active و Standby. دستگاه Active تمام ترافیک را پردازش میکند و Standby بیوقفه سلامت او را مانیتور میکند تا در صورت خرابی جای او بنشیند. اما آنچه HA را حرفهای میکند، Stateful Failover است: جدول Sessionها، ترجمههای NAT، ارتباطهای TCP فعال و حتی تونلهای VPN بین دو دستگاه همگامسازی میشوند. نتیجه این است که وقتی Failover رخ میدهد، کاربری که وسط دانلود فایل یا اتصال VPN است، ارتباطش قطع نمیشود یا فقط وقفهای بسیار کوتاه تجربه میکند.
بدون این همگامسازی، در لحظهی سوییچ تمام Sessionهای فعال از بین میروند و کاربران باید از نو اتصال برقرار کنند؛ رفتاری که در دیتاسنتر و سازمانهای مالی قابل قبول نیست. به همین دلیل لینک Stateful Sync یکی از ارکان طراحی است و باید از همان مرحلهی کابلکشی، جای مستقل و مشخصی داشته باشد.
مفهوم بعدی Health Monitoring است. معیار Failover فقط خاموش شدن دستگاه نیست؛ Down شدن یک اینترفیس حیاتی، از دست رفتن Default Route یا خرابی یک سرویس داخلی هم میتواند Failover را فعال کند. باید از قبل مشخص کنید چه شرایطی «خرابی» شمرده میشود؛ تنظیم بیش از حد حساس Failoverهای غیرضروری میسازد و تنظیم بیش از حد ساده، تشخیص خرابی واقعی را به تأخیر میاندازد.
از نظر توپولوژی، HA به لینک اختصاصی بین دو فایروال نیاز دارد؛ لینکی برای تبادل Heartbeat و همگامسازی وضعیت. مسیر مشترک با ترافیک کاربران انتخاب خوبی نیست، چون Latency یا Packet Loss در این مسیر میتواند به تشخیص اشتباه خرابی منجر شود. دو مفهوم تکمیلی هم باید در طراحی تعیین شود: Failback، یعنی اینکه دستگاه اصلی پس از بازگشت خودکار دوباره Active شود یا تا Maintenance برنامهریزیشده صبر کند؛ و مدل Active/Active که عمدتاً در سناریوهای Multi-Context و طراحیهای خاص، با پیچیدگی بیشتر استفاده میشود.
قانون اول در هر دو پلتفرم یکسان است: دو دستگاه باید از نظر مدل سختافزاری، نسخهی نرمافزار، میزان RAM و لایسنس کاملاً یکسان باشند. تفاوت حتی در Patch Level میتواند باعث نشدن Join یا رفتار ناپایدار شود؛ پس نسخهی دقیق دو دستگاه را قبل از هر کانفیگ بررسی و در صورت نیاز یکسانسازی کنید. این تطبیق باید پیش از نهاییشدن خرید هم دیده شود، نه بعد از بروز مشکل در فرآیند راهاندازی.
دومین پیشنیاز کابلکشی است. دو دستگاه باید از طریق یک لینک Failover به هم وصل شوند که وظیفهی همگامسازی کانفیگ و مانیتورینگ سلامت را دارد؛ یک لینک Stateful هم برای همگامسازی جدول اتصالها پیشنهاد میشود تا در لحظهی سوییچ، ارتباطهای فعال قطع نشوند. در FTD اینترفیسهای Data و Management هر دو دستگاه هم باید از قبل بهدرستی کابلکشی شده باشند.
سومین موضوع طرح IP است. هر اینترفیس عملیاتی در حالت HA دو IP دارد: یکی برای Active و یکی برای Standby. تجهیزات مجاور، یعنی روتر مرزی یا سوئیچ هسته، فقط IP مربوط به Active را بهعنوان Next-Hop میشناسند و با رخ دادن Failover همان IP روی دستگاه دوم بالا میآید. به همین دلیل IPهای Active و Standby باید از ابتدا در مستندات طراحی ثبت شوند، نه در لحظهی کانفیگ انتخاب شوند.
در Cisco ASA ساختار HA به صورت Active/Standby پیاده میشود و پیادهسازی HA در Cisco ASA اساساً یک کانفیگ مبتنی بر CLI است. نقطهی قوت این مدل، سادگی چرخهی عملیاتی است: بعد از فعال شدن Failover، کل کانفیگ بهصورت خودکار از Primary به Secondary همگام میشود و شما عملاً یک دستگاه را مدیریت میکنید. پیشفرض ادامهی این بخش آن است که تغییرات در بازهی Maintenance و در صورت امکان ابتدا در Lab اعمال شود.
در مثال این راهنما، لینک Failover با نام FO روی GigabitEthernet0/3 و لینک Stateful با نام STATE روی GigabitEthernet0/4 تعریف میشود. شمارهی اینترفیسها و آدرسها صرفاً نمونهاند و باید با کابلکشی واقعی محیط شما مطابق باشند. برای هر یک از این دو لینک یک Subnet کوچک و مستقل در نظر بگیرید؛ هرچه این لینکها از ترافیک کاربران جداتر باشند، تشخیص خرابی قابل اعتمادتر خواهد بود.
روی دستگاه Primary وارد حالت پیکربندی شده و دستورات زیر را اعمال کنید؛ پیش از اجرا از کانفیگ فعلی نسخهی پشتیبان تهیه کنید:
سطر اول HA را فعال میکند، سطر دوم نقش دستگاه را تعیین میکند، سطرهای سوم و چهارم لینک FO و آدرس دو سر آن را با کلیدواژهی standby مشخص میکنند و دو سطر آخر همین کار را برای لینک STATE تکرار میکنند. دقت کنید آدرسهای 192.168.100.x و 192.168.200.x فقط برای لینکهای Failover و Stateful رزرو شده باشند و جای دیگری از شبکه استفاده نشوند.
روی دستگاه Secondary کار به همین دو سطر ختم میشود؛ پیش از اجرا مطمئن شوید لینک FO بین دو دستگاه برقرار است:
پس از برقراری ارتباط روی لینک FO، کانفیگ از Primary به Secondary همگام (Sync) میشود و نیازی به تکرار تنظیمات روی دستگاه دوم نیست. اگر فرآیند به هر دلیل لغو شد، از همان نسخهی پشتیبانِ قبل از تغییرات برای بازگشت استفاده کنید؛ به همین دلیل گرفتن Backup پیش از شروع، بخشی از همین روش است.
برای اطمینان از سلامت ساختار، وضعیت را بررسی کنید:
خروجی باید نشان دهد یک دستگاه Active و دیگری Standby Ready است؛ در این حالت ساختار HA آماده است. اگر دستگاهی Failed بود، پیش از متصل کردن ترافیک کاربران، کابلکشی لینک FO و تطابق نسخهی دو دستگاه را بازبینی کنید. علاوه بر show failover، وضعیت اینترفیسهای مانیتورشده را هم با show interface چک کنید تا اینترفیس Downشدهی غیرمنتظره، Failover ناخواسته نسازد.
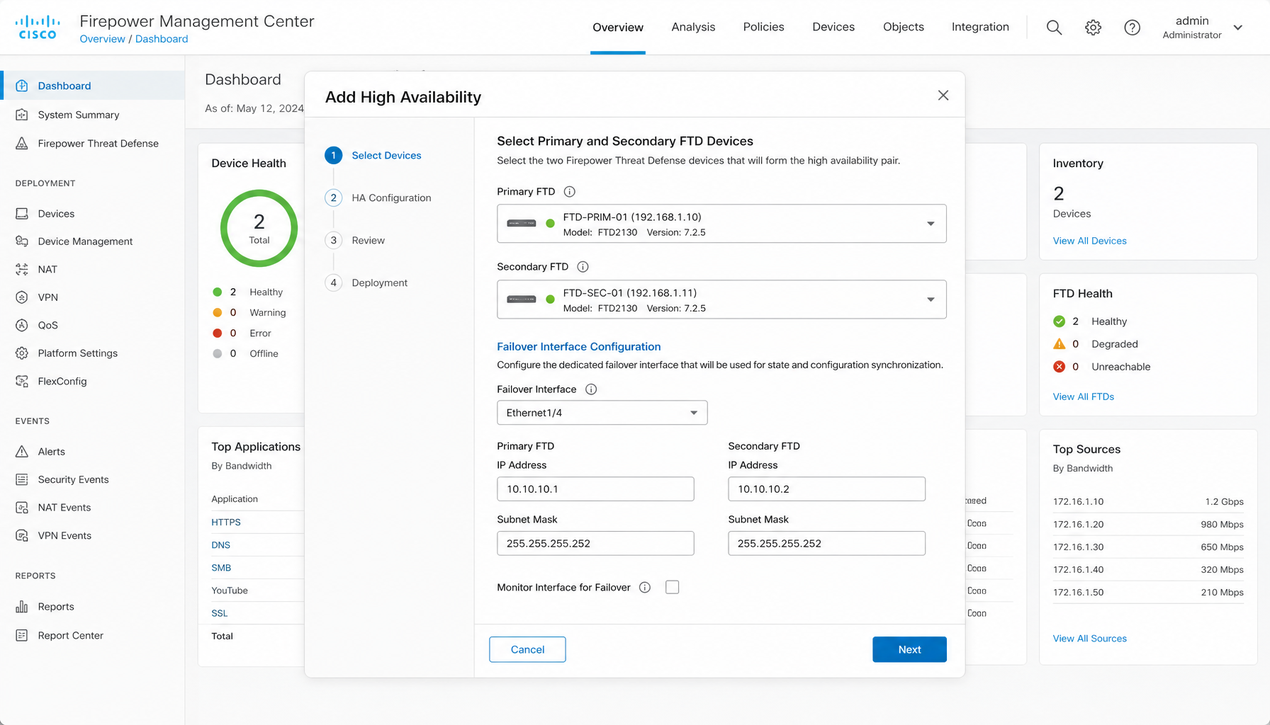
در Cisco Firepower Threat Defense هم HA معمولاً به صورت Active/Standby پیاده میشود، اما نقطهی ورود کانفیگ فرق دارد: High Availability در Cisco Firepower از طریق Cisco Firepower Management Center تعریف و مدیریت میشود. یعنی بهجای ورود به CLI دو دستگاه، یک HA Pair را در FMC میسازید و تغییرات را یکجا اعمال و Deploy میکنید.
دو دستگاه FTD باید هممدل و دارای نسخهی نرمافزاری یکسان باشند؛ اینترفیسهای Data و Management هر دو دستگاه از قبل کابلکشی شده و در دسترس باشند؛ لینک Failover برای همگامسازی وضعیت و لینک Stateful برای جدول اتصالها هم باید در توپولوژی مشخص باشد. اگر این شرایط از قبل آماده نباشد، فرآیند Join در میانهی کار متوقف میشود؛ بهتر است همهچیز در یک بازهی Maintenance و از ابتدا شروع شود.
مسیر کار در FMC:
پس از تأیید، FMC فرآیند Join کردن دو دستگاه را انجام میدهد و کانفیگ بهصورت متمرکز روی هر دو اعمال میشود؛ بعد از Deploy میتوانید وضعیت HA را در خود FMC مشاهده کنید. برای مطالعهی جزئیات معماری و شرایط پشتیبانیشده در نسخهی خودتان، مستند رسمی سیسکو با عنوان High Availability and Clustering مرجع مناسبی است.
هر دو پلتفرم از High Availability پشتیبانی میکنند، اما تجربهی عملیاتی روی آنها یکسان نیست. این تفاوتها را پیش از طراحی معماری بشناسید، چون مدل مدیریت، زمان اعمال تغییرات و حتی رفتار Failover را تغییر میدهند:
show failover و show interface سریع و مستقیم وضعیت را نشان میدهد؛ در Firepower علاوه بر CLI باید وضعیت HA در FMC هم بررسی شود. اگر FMC از دسترس خارج شود، مدیریت HA پیچیدهتر میشود، هرچند خود FTDها به کار ادامه میدهند.فرض کنید سازمانی با حدود 300 کاربر دارید که اینترنت، VPN کاربران راهدور و ارتباط با یک شعبهی دیگر همه از فایروال مرزی عبور میکند؛ یک لینک اینترنت اصلی و یک لینک پشتیبان وجود دارد و سرورهای حیاتی مثل ERP و فایلسرور در دیتاسنتر داخلی مستقرند. در این معماری فایروال یک Single Point of Failure تمامعیار است: با از کار افتادن آن، کل سازمان از اینترنت و سرویسهای بیرونی جدا میشود و کاربران راهدور هم قطع میشوند.
تصمیم نهایی، اجرای دو دستگاه ASA یا FTD به صورت Active/Standby است. هر دو دستگاه در یک رک اما روی دو منبع برق مجزا نصب میشوند و لینکهای Failover و Stateful Sync از طریق یک سوئیچ داخلی جداگانه برقرار میشود تا ترافیک همگامسازی با ترافیک کاربران تداخل نکند. خرید دو دستگاه هممدل لازم است؛ اگر برند نهایی هنوز قطعی نیست و تیم خرید در حال مقایسه است، مشخصات و قیمت فایروال پالو آلتو |خرید فایروال palo alto |مشخصات یا قیمت فایروال جونیپر | خرید فایروال Juniper با گارانتی معمولاً کنار گزینههای سیسکو بررسی میشود.
اما در هر صورت، دو عضو جفت HA باید از یک مدل، یک نسخه و یک لایسنس باشند.
در طراحی IP، برای هر اینترفیس عملیاتی دو IP در نظر گرفته میشود: یکی Active و یکی Standby. Gateway داخلی و روتر مرزی فقط IP فعال را بهعنوان Next-Hop میشناسند. با رخ دادن Failover، IP فعال خودکار روی دستگاه دوم بالا میآید و تجهیزات مجاور اصلاً متوجه تغییر نمیشوند.
از نظر عملیاتی، NAT و VPN هم باید در ساختار HA بهصورت Stateful پیکربندی شوند. مثلاً اگر 50 کاربر از طریق VPN متصلاند و Failover بدون Sync وضعیت رخ دهد، همهی تونلها قطع میشوند و همه باید دوباره Login کنند. با فعال بودن Stateful Failover، جدول Session و وضعیت VPN بین دو دستگاه همگام است و هنگام سوییچ، ارتباطها پایدار میمانند یا فقط وقفهی کوتاهی ایجاد میشود.
بعد از پیادهسازی، تست عملی نوبت است. ابتدا وضعیت HA بررسی میشود تا یکی Active و دیگری Standby Ready باشد. سپس در بازهی Maintenance برنامهریزیشده، برق دستگاه Active قطع یا اینترفیس حیاتی آن Shutdown میشود. در همین لحظه باید Standby در مدت کوتاهی Active شود و کاربران همچنان به اینترنت و VPN دسترسی داشته باشند؛ همزمان مصرف CPU و وضعیت Interfaceها بررسی میشود تا از سلامت دستگاه تازهActive اطمینان حاصل شود.
یک نکتهی طراحی هم به لینک اینترنت پشتیبان مربوط میشود: این لینک به روتر جداگانهای وصل است، پس Health Monitoring روی Default Route یا Interface WAN فعال میشود تا اگر لینک اصلی Down شد، فقط مسیر عوض شود و دستگاه سالم همچنان Active بماند. این تنظیم از Failover غیرضروری کل دستگاه جلوگیری میکند.
و آخرین تصمیم عملیاتی، تقویم تست Failover است: هر 6 ماه یکبار در بازهی Maintenance، سناریوی قطع دستگاه شبیهسازی میشود تا مطمئن شوید ساختار هنوز درست کار میکند. بسیاری از سازمانها HA را پیاده میکنند اما هرگز تستش نمیکنند؛ نتیجه این است که در خرابی واقعی، رفتار پیشبینینشده میبینند.
show failover و در FTD از طریق بررسی Health Monitor در FMC.یک نکتهی طراحی هم برای کل زنجیرهی سرویس: در معماریهایی که علاوه بر فایروال، توزیع بار در لایهی سرویس هم مطرح است (برای بررسی گزینههای خرید، صفحهی قیمت فایروال F5 | خرید فایروال F5 با گارانتی معتبر را ببینید)، نقش هر لایه را در سند معماری شفاف تعریف کنید تا معلوم بماند HA فایروال کجا تمام میشود و دسترسپذیری سرویس کجا شروع میشود.
خیر. دو دستگاه باید از نظر مدل سختافزاری، نسخهی نرمافزار، میزان RAM و لایسنس یکسان باشند. تفاوت حتی در Patch Level میتواند باعث نشدن Join یا رفتار ناپایدار در Failover شود؛ پس فهرست تطبیق را پیش از خرید یا کانفیگ چک کنید.
در ASA و در حالت Multi-Context بله؛ هر دستگاه میتواند بخشی از Contextها را Active نگه دارد. در Firepower چنین مدل کلاسیکی وجود ندارد و پیادهسازی رایج Active/Standby است. اگر طراحی شما به Active/Active واقعی در سطح Context نیاز دارد، ASA گزینهی مناسبتری است.
بستگی به لینک Stateful دارد. با Stateful Failover، جدول Session و وضعیت تونلها بین دو دستگاه همگام است و ارتباطها پایدار میمانند یا فقط وقفهی کوتاهی حس میشود. بدون آن، تمام Sessionها در لحظهی سوییچ از بین میروند و کاربران باید اتصال را از نو برقرار کنند.
مفاهیم پایه یعنی Active/Passive، لینک Heartbeat و همگامسازی وضعیت در برندهای مختلف مشترکاند و تفاوت اصلی در ابزار و جریان کاری مدیریت است. اگر در مرحلهی مقایسهی خرید هستید، میتوانید قیمت فایروال سوفوس|خرید فایروال سوفوس با گارانتی معتبر را هم کنار گزینههای سیسکو بررسی کنید؛ اما برای پیادهسازی، هر جفت HA باید از یک برند و یک مدل باشد.
High Availability فایروال سیسکو، چه در ASA و چه در Firepower، بخش حیاتی طراحی زیرساخت امنیتی است؛ اما نه به این معنا که یک دستگاه دوم به رک اضافه کنیم و کار تمام شود. طراحی درست شامل لینک Failover اختصاصی، Stateful Sync برای حفظ سشنها و تونلها، تطبیق کامل مدل و نسخه و لایسنس دو دستگاه و تست عملیاتی بعد از راهاندازی است.
در ASA مسیر کانفیگ کوتاه و مبتنی بر CLI است و show failover وضعیت را شفاف نشان میدهد؛ در Firepower ساخت HA Pair از طریق FMC انجام میشود و چرخهی تغییرات به Deploy وابسته است. اگر این تفاوتها را در طراحی لحاظ کنید و تست دورهای Failover را جدی بگیرید، با خرابی کامل یک دستگاه هم سرویسهای حیاتی سازمان بدون وقفه ادامه پیدا میکنند و این دقیقاً همان هدفی است که HA برای آن ساخته شده است.