راهاندازی Site to Site VPN سیسکو ASA در واقع مجموعهای از چند مرحله مشخص است: فعالسازی ISAKMP روی رابط outside، تعریف سیاست Phase 1 (الگوریتم رمزنگاری، هش، گروه Diffie-Hellman و Pre-Shared Key)، ساخت Transform Set برای Phase 2، تعریف Access List برای ترافیک جالب، ساخت Tunnel Group از نوع ipsec-l2l و در نهایت تطبیق همه این موارد روی یک Crypto Map. شرط اصلی موفقیت، یکسان بودن دقیق پارامترها در هر دو فایروال و باز بودن پورتهای UDP 500 و UDP 4500 است.
اگر بهدنبال تجهیزات مناسب هستید، میتوانید فایروال سیسکو را بررسی کنید و برای مقایسه با سایر برندها، راهنمای پیادهسازی Site to Site VPN بین شعب با استفاده از فایروال سوفوس نیز مفید است.
پیش از شروع پیکربندی، چند شرط باید برقرار باشد. اول اینکه هر دو سایت به یک فایروال سیسکو ASA مجهز باشند که لایسنس و نسخه سیستمعامل آن از IPsec Site-to-Site پشتیبانی کند. دوم، هر دو فایروال باید IP عمومی معتبر روی رابط outside داشته باشند و پورتهای UDP 500 (برای IKE) و UDP 4500 (برای NAT-Traversal) از اینترنت به آنها قابل دسترسی باشند.
سومین پیشنیاز، عدم همپوشانی شبکههای داخلی دو شعبه است. اگر هر دو شعبه از رنج 192.168.10.0/24 استفاده کنند، تونل بهدرستی کار نخواهد کرد و باید یکی از شبکهها را تغییر دهید. چهارم، همگامسازی زمان با NTP اهمیت دارد؛ چون پروتکل IKE به زمان صحیح حساس است و اختلاف زیاد ساعت دو دستگاه میتواند باعث شکست احراز هویت شود. پنجم، به یک Pre-Shared Key قوی نیاز دارید که ترکیبی از حروف بزرگ و کوچک، اعداد و کاراکترهای ویژه باشد و در هر دو فایروال یکسان تنظیم شود.
در نهایت، دسترسی مدیریتی به فایروالها از طریق SSH یا کنسول ضروری است. از Telnet استفاده نکنید، چون ارتباط آن رمزنگاری نشده است. همچنین توصیه میکنیم قبل از اعمال تغییرات، پیکربندی فعلی را با دستور copy running-config tftp یا write memory در یک محل امن پشتیبانگیری کنید تا در صورت بروز مشکل بتوانید به وضعیت قبل برگردید.
در این آموزش از یک سناریوی نمونه استفاده میکنیم که در محیط آزمایشگاهی قابل بازسازی است. فرض کنید دو شعبه دارید: شعبه 1 با شبکه داخلی 192.168.10.0/24 و شعبه 2 با شبکه داخلی 192.168.20.0/24. آدرس IP عمومی رابط outside فایروال شعبه 1 برابر 203.0.113.1 و آدرس IP عمومی فایروال شعبه 2 برابر 198.51.100.1 است.
هدف این است که کاربران شبکه 192.168.10.0/24 بتوانند بدون NAT شدن به سرورها و سرویسهای شبکه 192.168.20.0/24 دسترسی داشته باشند و برعکس. تمام دستوراتی که در ادامه میآید، از منظر فایروال شعبه 1 نوشته شدهاند؛ برای شعبه 2 همان دستورات را با جابهجا کردن آدرسها تکرار میکنید. توجه کنید که این پیکربندی را ابتدا در محیط تست اعتبارسنجی کنید و سپس در محیط عملیاتی پیاده کنید.
فاز اول تأسیس تونل، پروتکل IKE (نسخه ISAKMP) نام دارد و وظیفه آن احراز هویت دو طرف و تبادل امن کلیدهاست. خروجی این فاز، ایجاد Security Association یا بهطور خلاصه SA است؛ مفهومی که مجموعهای از پارامترهای امنیتی شامل الگوریتم رمزنگاری، کلیدها و طول عمر ارتباط را بین دو دستگاه مشخص میکند. برای آشنایی بیشتر با این مفهوم میتوانید تعریف Security Association در ویکیپدیا را مطالعه کنید.
ابتدا باید ISAKMP را روی رابط خارجی فعال کنید. این رابط همان جایی است که ترافیک IKE از طریق آن دریافت میشود:
توجه داشته باشید در نسخههای 9.x و جدیدتر، سیسکو اصطلاح IKEv1 را جایگزین ISAKMP کرده است؛ بنابراین ممکن است بسته به نسخه سیستمعامل ASA، با crypto isakmp enable outside یا crypto ikev1 enable outside مواجه شوید. هر دو دستور کارکرد یکسانی دارند.
سپس یک سیاست تعریف میکنیم که الگوریتمهای مذاکره فاز اول را مشخص میکند. این سیاست باید در هر دو فایروال کاملاً یکسان باشد، وگرنه مذاکره فاز اول شکست میخورد:
در این سیاست، encryption aes الگوریتم رمزنگاری کانال مدیریتی IKE را مشخص میکند، hash sha الگوریتم یکپارچگی داده، authentication pre-share روش احراز هویت (استفاده از کلید مشترک)، group 2 گروه Diffie-Hellman برای تبادل کلید و lifetime 86400 طول عمر SA فاز اول به ثانیه (در اینجا 24 ساعت) است.
نکته امنیتی مهم: گروه Diffie-Hellman 2 (1024 بیتی) امروزه بهعنوان استاندارد امنیتی ضعیف تلقی میشود. در استقرارهای واقعی توصیه میشود از گروه 14 یا بالاتر استفاده کنید:
در فایروال ASA، احراز هویت هر تونل Site-to-Site از طریق یک Tunnel Group از نوع ipsec-l2l مدیریت میشود. نام این گروه باید برابر با IP عمومی فایروال مقابل باشد:
در فایروال شعبه 2 همین دستورات را مینویسید، با این تفاوت که نام Tunnel Group باید IP عمومی فایروال شعبه 1 یعنی 203.0.113.1 باشد و Pre-Shared Key دقیقاً همان رشته باشد. کوچکترین مغایرت در این کلید، رایجترین علت شکست فاز اول است.
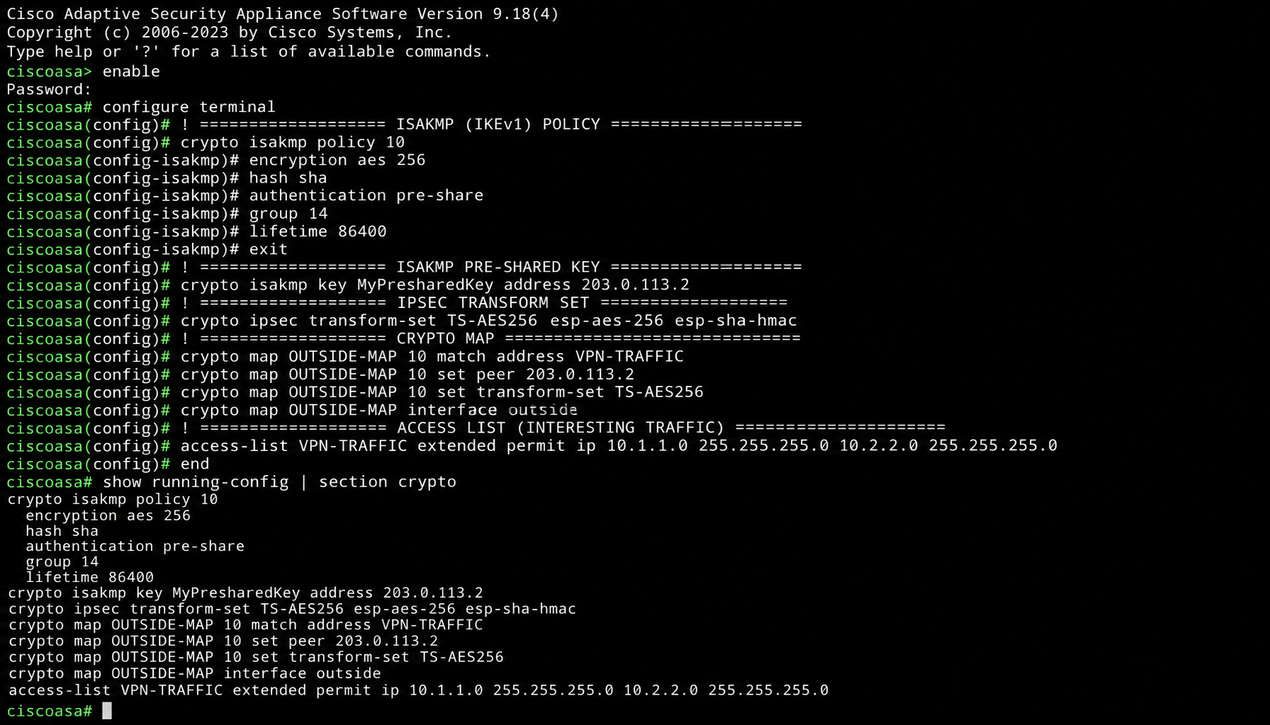
در فاز دوم، ترافیک واقعی کاربران رمزنگاری میشود. سه مؤلفه باید تعریف شود: Transform Set (الگوریتمهای رمزنگاری و احراز اصالت)، Access List (تشخیص ترافیکی که باید وارد تونل شود) و Crypto Map (اتصال همه اجزا به هم).
این مجموعه مشخص میکند ترافیک کاربران با ESP و الگوریتم AES رمزنگاری و با HMAC-SHA یکپارچگی آن تأیید شود. مقدار VPN-SET صرفاً یک نام دلخواه است که در Crypto Map به آن ارجاع میدهید. مانند فاز اول، این پارامترها باید در هر دو فایروال یکسان باشند.
Access List مشخص میکند کدام ترافیک باید رمزنگاری شده و از طریق تونل ارسال شود. جهت این ACL همیشه from local to remote است:
در فایروال شعبه 2، همین خط را با ترتیب معکوس مینویسید؛ یعنی مبدأ 192.168.20.0/24 و مقصد 192.168.10.0/24. اگر در آینده شبکه جدیدی به یکی از شعب اضافه شد، باید این ACL در هر دو طرف بهروزرسانی شود وگرنه ترافیک آن شبکه از تونل عبور نخواهد کرد.
اگر روی ASA قانون NAT داینامیک برای دسترسی اینترنت فعال باشد، بدون معافیت صریح، ترافیک مقصد شعبه دیگر قبل از ورود به تونل NAT میشود و از سمت مقابل رد میشود. برای جلوگیری از این موضوع، ابتدا یک object برای شبکه مقصد تعریف کرده و سپس قانون NAT exempt مینویسیم:
این دستور به ASA میگوید ترافیکی که از شبکه داخلی به شبکه شعبه مقابل میرود، بدون تغییر آدرس مبدأ به رابط outside منتقل شود (که در واقع یعنی وارد Crypto Map و تونل شود). فراموش کردن این مرحله یکی از پرتکرارترین دلایل برقرار شدن تونل اما کار نکردن ترافیک است.
گام نهایی، ساخت Crypto Map و اتصال آن به رابط outside است. Crypto Map سه پارامتر را به هم گره میزند: آدرس همکار (peer)، Access List ترافیک و Transform Set:
شماره 10 در اینجا شماره توالی است و اگر در آینده چند تونل به سایتهای مختلف بخواهید اضافه کنید، هر تونل یک شماره توالی متفاوت با peer و ACL مخصوص خودش میگیرد. روی فایروال شعبه 2 نیز همین چهار خط را با مقادیر متناظر (peer برابر 203.0.113.1) اعمال کنید.
توصیه امنیتی: میتوانید با دستور crypto map OUTSIDE-MAP 10 set pfs group 14 قابلیت Perfect Forward Secrecy را فعال کنید تا برای هر SA جدید، کلیدهای تازه و مستقل تولید شود. البته PFS باید در هر دو طرف فعال باشد وگرنه فاز دوم برقرار نمیشود. برای سختافزاریتر کردن پیکربندی فایروال ASA در کنار VPN، چکلیست Hardening فایروال سیسکو ASA و Firepower مرور ارزشمندی دارد.
بعد از اعمال پیکربندی در هر دو طرف، تونل را تست کنید. راهاندازی اولیه تونل به triggering traffic وابسته است؛ یعنی ASA تا وقتی بستهای مطابق ACL ندیده باشد، مذاکره را شروع نمیکند. یک روش ساده، ping از یک کلاینت شبکه داخلی به آدرسی در شبکه مقابل است. سپس با دستورات زیر وضعیت تونل را بررسی کنید:
در خروجی show crypto ikev1 sa وضعیت فاز اول را میبینید؛ در ASA حالتهای MM_NO_STATE و MM_SA_SETUP مراحل میانی هستند و حالت AM_ACTIVE یا MM_ACTIVE نشان میدهد فاز اول موفق بوده است. دستور show crypto ipsec sa هم فاز دوم را نمایش میدهد: اگر شمارندههای pkts encrypt و pkts decrypt هر دو در حال افزایش باشند، ترافیک بهصورت دوطرفه از تونل عبور میکند.
اگر فقط pkts encrypt رشد کند و pkts decrypt صفر بماند، یعنی بستهها ارسال میشوند اما پاسخی برنمیگردد؛ معمولاً علت این حالت، معاف نبودن NAT در سمت مقابل یا ناهماهنگی ACL است. برای دیدن پیامهای لحظهای مذاکره، میتوانید از debug crypto ikev1 127 استفاده کنید، اما حتماً در محیط تست و با احتیاط، چون لاگهای دیباگ سنگین میشوند و بعد از اتمام کار باید با undebug all غیرفعال شوند.
در عمل با سه دسته مشکل بیشتر مواجه میشوید. دسته اول، عدم برقراری فاز اول است؛ علائم آن این است که show crypto ikev1 sa هیچ SA فعالی نشان نمیدهد. ابتدا تطابق کلید پیشفرض، پارامترهای سیاست (encryption، hash و group) و باز بودن UDP 500 بین دو طرف را بررسی کنید. اگر یکی از فایروالها پشت NAT قرار گرفته، مطمئن شوید NAT-Traversal فعال است و UDP 4500 نیز مسیر باز دارد.
دسته دوم، برقراری فاز اول اما شکست فاز دوم است. در این حالت مشکل تقریباً همیشه یا از عدم تطابق ACL دو طرف (شبکههای آورده شده باید دقیقاً آینه یکدیگر باشند) یا ناهماهنگی Transform Set است. دستور show crypto ipsec sa و مقایسه شمارندهها در این تشخیص کمک زیادی میکند.
دسته سوم، تونل سالم اما عدم عبور ترافیک است. در این حالت معمولاً NAT exemption فراموش شده، ACL یک شبکه جدید را پوشش نمیدهد یا رنجهای داخلی دو شعبه با هم تداخل دارند. برای دیدن مسیر تصمیمگیری NAT روی ASA میتوانید از packet-tracer استفاده کنید که نشان میدهد بسته در کدام مرحله (نات، VPN یا ACL) رها میشود. اگر میخواهید دید مقایسهای نسبت به نحوه پیادهسازی همین سناریو روی پلتفرمهای دیگر داشته باشید، مقالات آموزش پیکربندی VPN Site-to-Site در فایروال Juniper SRX و آموزش VPN Site to Site در فایروال Palo Alto مرجع خوبی هستند.
در اکثر مدلهای ASA، تونل IPsec Site-to-Site به لایسنس Security Plus یا مشابه آن نیاز دارد که تعداد ارتباطات همزمان و در برخی مدلها امکان استفاده از رابطهای اضافی را فعال میکند. پیش از خرید یا طراحی، ظرفیت تونل مجاز مدل و لایسنس خود را از مستندات رسمی همان مدل بررسی کنید.
IKEv2 نسخه جدیدتر پروتکل کلیدنگاری است با مذاکره سریعتر و مقاومتر در برابر شرایط شبکه ناپایدار. ASA هر دو را پشتیبانی میکند و میتوانید با دستور crypto ikev2 enable outside و ساخت tunnel-group با پارامترهای IKEv2 از آن استفاده کنید، به شرط آنکه فایروال مقابل نیز IKEv2 را پشتیبانی کند. پیکربندی IKEv1 که در این آموزش آمد، به دلیل سازگاری گسترده همچنان رایجترین روش است.
در ASA میتوانید در tunnel-group بهجای IP، از یک hostname با قابلیت Dynamic DNS بهعنوان peer استفاده کنید، اما پیادهسازی پایدارتر این سناریو معمولاً به راهکارهایی مانند Dynamic Multipoint VPN نیاز دارد که طراحی پیچیدهتری دارد و خارج از بحث این مقاله است.
قطع دورهای بهخودی خود طبیعی است؛ هر SA پس از رسیدن به lifetime (پیشفرض معمولاً 86400 ثانیه برای فاز اول و 28800 ثانیه برای فاز دوم) تمدید میشود. اگر قطعیها با خطا همراه باشند، تداخل NAT exemption، فشار پردازشی بالا یا ناپایداری لینک اینترنت را بررسی کنید.
راهاندازی Site to Site VPN سیسکو ASA در نهایت به پنج بلوک پیکربندی خلاصه میشود: سیاست IKEv1 همراه با Pre-Shared Key، Transform Set فاز دوم، ACL ترافیک جالب، معافیت NAT و اعمال Crypto Map روی رابط outside. اهم پیکربندی هر دو فایروال آینهای از یکدیگر است و کلید موفقیت، تطابق دقیق پارامترها و تست گامبهگام پس از هر تغییر است.
پیش از انتقال پیکربندی به محیط عملیاتی، حتماً آن را در آزمایشگاه بازسازی و اعتبارسنجی کنید و مستندات شامل آدرسها، ACLها و کلیدها را در محل امن نگهداری نمایید. اگر در انتخاب مدل مناسب ASA یا طراحی کلی معماری VPN بین شعب نیاز به مشاوره دارید، کارشناسان وینو سرور آماده بررسی سناریوی سازمان شما و پیشنهاد راهکار متناسب هستند.