اتصال فایروال سیسکو به Active Directory در معماری Cisco Secure Firewall از طریق Firepower Management Center (FMC) و با تعریف LDAP Server، ساخت Realm، همگامسازی کاربران و گروهها و سپس استفاده از شرط User در Access Control Policy انجام میشود. برای شروع باید ارتباط شبکهای بین FMC و Domain Controller باز باشد، یک Service Account با حداقل دسترسی در AD ساخته شود و Base DN بهدرستی تعیین گردد. با این یکپارچهسازی میتوانید Policyها را بر اساس فایروال سیسکو و گروه کاربری تعریف کنید؛ رویکردی که در مقابل، فایروال فورتی گیت و فایروال پالو آلتو نیز از آن پشتیبانی میکنند. در ادامه مراحل عملی، پیشنیازها و عیبیابی را گامبهگام بررسی میکنیم.
در بسیاری از شبکههای سازمانی، دهها کاربر پشت یک Subnet مشترک یا حتی پشت یک IP عمومی NAT شده قرار میگیرند. اگر Policyهای امنیتی فقط بر اساس IP نوشته شوند، عملاً نمیتوانید تشخیص دهید کدام کاربر دقیقاً چه ترافیکی تولید کرده است. در چنین شرایطی لاگها ارزش تحلیلی کمی دارند و اعمال کنترلهای دقیق تقریباً غیرممکن میشود. اتصال فایروال به Active Directory این مشکل را حل میکند، چون هویت کاربر را مستقیماً وارد فرآیند تصمیمگیری امنیتی میکند.
اولین مزیت، دقت در اعمال Policy است. وقتی فایروال بداند کاربر عضو کدام گروه است، میتواند Ruleهایی مبتنی بر نقش تعریف کند. برای مثال اعضای گروه IT به سرورهای مدیریتی دسترسی دارند، در حالی که سایر کاربران حتی در همان VLAN اجازه دسترسی ندارند. این رویکرد مبتنی بر نقش باعث میشود Policyها سادهتر، شفافتر و قابل نگهداریتر شوند.
دومین مزیت، بهبود تحلیل رویدادهای امنیتی است. فرض کنید یک اتصال مشکوک به دامنه مخرب ثبت شده است. اگر فقط IP در لاگ وجود داشته باشد، باید بررسی کنید آن IP در آن لحظه متعلق به کدام کاربر بوده است؛ مخصوصاً اگر DHCP فعال باشد. اما وقتی فایروال به AD متصل است، Username مستقیماً در Event ثبت میشود و زمان پاسخگویی به حادثه بهشدت کاهش مییابد.
سومین نکته، پشتیبانی از سیاستهای سازمانی مبتنی بر دپارتمان است. بسیاری از سازمانها سیاستهای متفاوتی برای واحد مالی، منابع انسانی یا تیم توسعه دارند. بدون اتصال به AD مجبور میشوید شبکهها را فیزیکی یا منطقی جدا کنید، اما با احراز هویت مبتنی بر AD میتوانید در یک Subnet مشترک نیز Policyهای متفاوت برای گروههای مختلف اجرا کنید.
چهارمین مزیت، افزایش امنیت در سناریوهای VPN و دسترسی راه دور است. وقتی فایروال بتواند کاربران را مستقیماً در برابر Domain احراز هویت کند، میتوانید MFA، محدودیت دسترسی مبتنی بر گروه و حتی Dynamic Access Policy تعریف کنید؛ موضوعی که بهویژه در سناریوهای دورکاری اهمیت بالایی دارد.
پنجمین موضوع، هماهنگی با زیرساخت هویتی سازمان است. Active Directory معمولاً مرجع اصلی مدیریت کاربران است. وقتی فایروال به آن متصل باشد، اگر کاربری از یک گروه حذف شود یا حسابش غیرفعال گردد، دسترسی او در فایروال نیز بهطور خودکار محدود میشود. این یکپارچگی خطای انسانی را کاهش میدهد و امنیت کل زنجیره را بالا میبرد.
برای اتصال Cisco Firepower Threat Defense به Microsoft Active Directory چند مدل مختلف وجود دارد و انتخاب هر کدام به نیاز امنیتی، تجربه کاربری و معماری شبکه سازمان بستگی دارد. درک تفاوت این مدلها پیش از پیادهسازی ضروری است، چون هر کدام مزایا و پیچیدگیهای خاص خود را دارند.
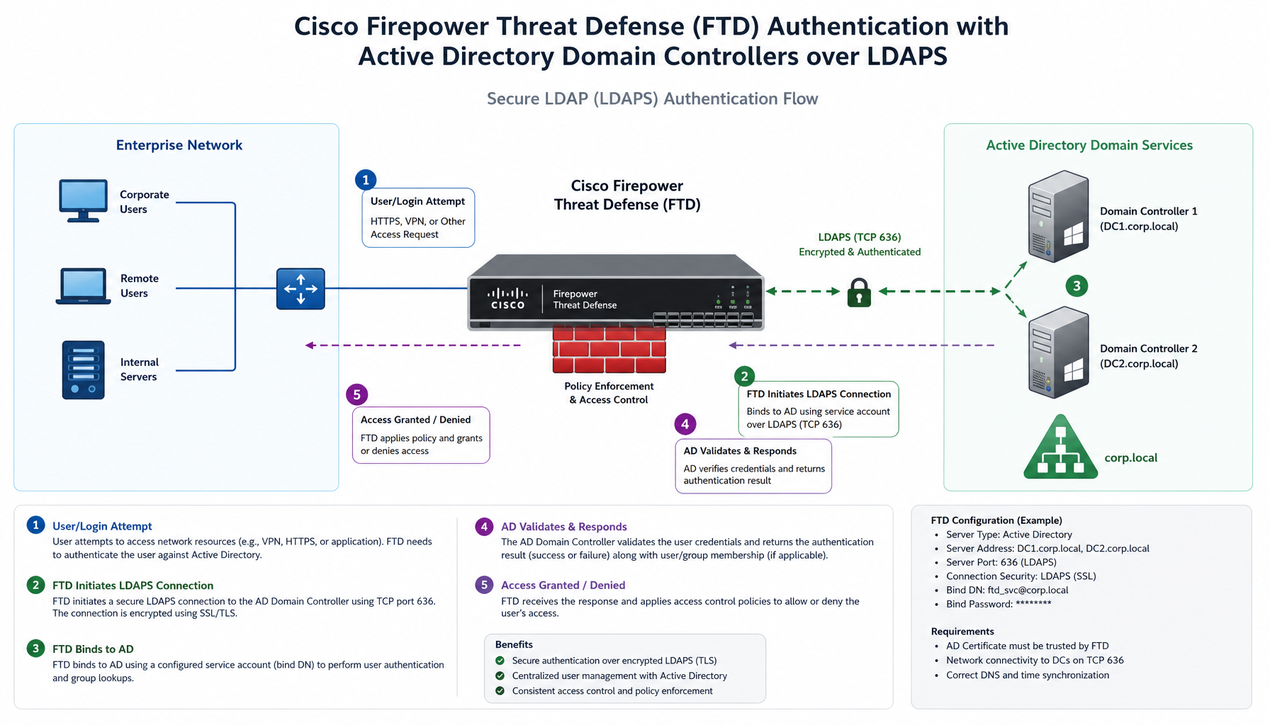
مدل اول: احراز هویت مستقیم از طریق LDAP یا LDAPS. در این روش FMC مستقیماً به Domain Controller متصل میشود و هنگام نیاز، Username و Password کاربر را در برابر AD بررسی میکند. این مدل معمولاً در سناریوهای VPN یا Captive Portal استفاده میشود؛ یعنی زمانی که کاربر بهصورت فعال اطلاعات کاربری خود را وارد میکند. مزیت آن سادگی و امنیت بالا بهویژه با LDAPS است، اما برای ترافیک عادی کاربران داخلی که لاگین مجدد انجام نمیدهند کافی نیست.
مدل دوم: Passive Authentication. در این روش فایروال بدون لاگین مجدد کاربر، از طریق دریافت Eventهای Logon از Domain Controller، IP کاربر را به Username او نگاشت میکند. معمولاً یک Agent روی DC نصب میشود که این Eventها را مانیتور کرده و به FMC ارسال میکند. به این ترتیب وقتی کاربر وارد ویندوز میشود، فایروال از همان لحظه هویت او را میشناسد. این مدل برای محیطهای سازمانی بزرگ بسیار کاربردی است، چون تجربه کاربری بدون اختلال حفظ میشود.
مدل سوم: ترکیب LDAP و Passive Authentication. کاربران داخلی از طریق Passive Authentication شناسایی میشوند، اما برای دسترسیهای خاص مانند VPN یا بخشهای حساس شبکه، احراز هویت فعال از طریق LDAP انجام میشود. این مدل ترکیبی تعادل خوبی بین راحتی کاربر و کنترل امنیتی ایجاد میکند.
مدل چهارم: Single Sign-On مبتنی بر Identity Providerهای پیشرفتهتر. در سازمانهایی که از زیرساختهای مدرنتر استفاده میکنند، ممکن است Firepower با سیستمهای SSO یا حتی Azure AD (Microsoft Entra ID) یکپارچه شود و هویت کاربر از طریق Tokenهای احراز هویت منتقل گردد. طبق مستندات رسمی سیسکو، این سناریو بیشتر در محیطهای Hybrid یا Cloud کاربرد دارد و میتوانید مرجع کامل آن را در مستندات Access Control Policy سیسکو مطالعه کنید.
از نظر امنیتی، استفاده از LDAPS به جای LDAP توصیه میشود چون اطلاعات احراز هویت به صورت رمزنگاریشده منتقل میشود. همچنین Service Account مورد استفاده باید کمترین سطح دسترسی ممکن را داشته باشد تا در صورت افشا، ریسک امنیتی به حداقل برسد.
در پروژههای واقعی، انتخاب مدل باید بر اساس این سؤالات انجام شود: آیا نیاز به احراز هویت تعاملی وجود دارد یا فقط شناسایی کاربر کافی است؟ آیا شبکه بزرگ و چندشعبهای است؟ آیا زیرساخت AD پایدار و در دسترس است؟ آیا کاربران مهمان یا دستگاههای غیر Domain-Joined نیز وجود دارند؟
بخش زیادی از خطاهای احراز هویت در پروژههای واقعی نه به دلیل تنظیمات اشتباه LDAP، بلکه به دلیل نادیده گرفتن الزامات پایه رخ میدهد. پیش از شروع، موارد زیر را با دقت بررسی کنید:
1. ارتباط شبکهای پایدار: FMC باید بتواند IP یا FQDN مربوط به Domain Controller را Resolve و Ping کند. پورت 389 برای LDAP، پورت 636 برای LDAPS و در صورت استفاده از Global Catalog پورتهای 3268 یا 3269 باید در مسیر باز باشند. اگر بین این دو نقطه فایروال یا ACL وجود دارد، Ruleهای لازم باید از قبل تعریف شوند.
2. همگامسازی زمان: احراز هویت مبتنی بر Kerberos و ارتباطات TLS نسبت به اختلاف زمان حساس هستند. اگر ساعت FMC یا FTD با Domain Controller اختلاف داشته باشد، ممکن است فرآیند Bind یا Authentication با خطا مواجه شود. تنظیم NTP یکسان روی همه سیستمها ضروری است.
3. Service Account اختصاصی: در Active Directory یک حساب با فقط دسترسی Read به ساختار کاربران و گروهها بسازید. استفاده از Domain Admin برای اتصال به هیچ عنوان توصیه نمیشود، چون ریسک امنیتی بالایی دارد. Password این حساب باید دورهای تغییر داده شود و مستندسازی دقیق انجام گردد.
4. تعیین صحیح Base DN: اگر سازمان ساختار پیچیدهای با چندین OU دارد، مشخص کنید کدام بخشها نیاز به Sync دارند. همگامسازی کل دامین در سازمانهای بزرگ بار اضافی روی FMC ایجاد میکند؛ محدود کردن دامنه به OUهای موردنیاز عملکرد و سرعت Sync را بهبود میدهد.
5. آمادهسازی گواهیها برای LDAPS: Domain Controller باید گواهی معتبر داشته باشد و FMC آن را Trust کند؛ در غیر این صورت اتصال با خطای Certificate مواجه میشود. در محیطهای حساس، استفاده از LDAPS به جای LDAP ساده یک Best Practice محسوب میشود.
6. بررسی سیاستهای داخلی سازمان: در برخی سازمانها دسترسی فایروال به Domain Controller محدود است و نیاز به هماهنگی با تیم زیرساخت دارد. پیش از اعمال تغییرات این موضوع را شفاف کنید.
7. برنامه تست مرحلهای: قبل از اعمال Policyهای مبتنی بر کاربر در محیط عملیاتی، ابتدا اتصال LDAP تست شود، سپس یک گروه کوچک کاربری Sync شود و در نهایت Rule آزمایشی تعریف گردد. این رویکرد مرحلهای از ایجاد اختلال گسترده جلوگیری میکند.
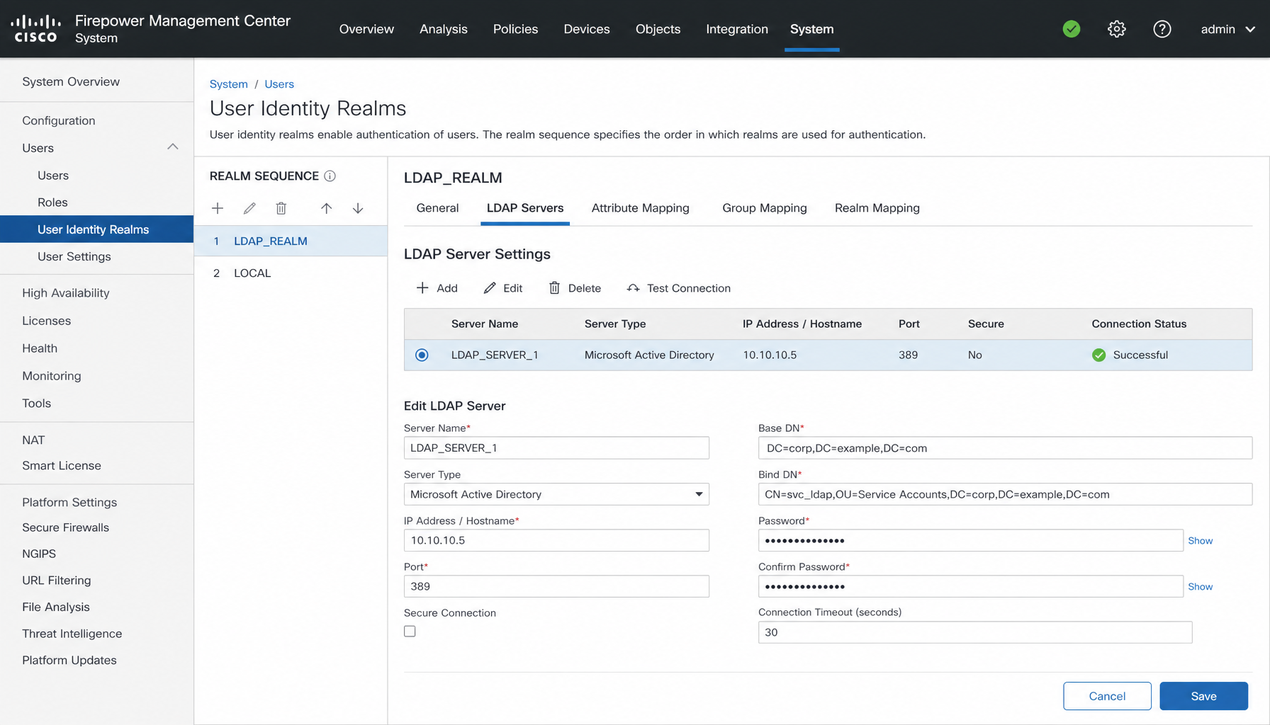
در FMC وارد بخش System و سپس Integration شوید. در قسمت Realms یا LDAP Server میتوانید یک Server جدید تعریف کنید. در این مرحله اطلاعات زیر را وارد میشود:
پس از وارد کردن اطلاعات، گزینه Test Connection را اجرا کنید تا از برقراری ارتباط مطمئن شوید. اگر تست با خطا مواجه شد، قبل از ادامه دادن، Resolve شدن نام، باز بودن پورت و صحت Bind DN را بررسی کنید.
پس از اضافه کردن LDAP Server، باید یک Realm تعریف شود. Realm در واقع نماینده Domain شما در FMC است و تمام نگاشت هویتها از طریق آن انجام میشود. پس از تعریف Realm، فرآیند Download User and Group Information اجرا میشود؛ در این مرحله کاربران و گروههای AD به FMC شناسانده میشوند. بسته به تعداد کاربران، این فرآیند ممکن است چند دقیقه طول بکشد.
در پروژههای بزرگ توصیه میشود فقط OUهای موردنیاز Sync شوند تا بار اضافی روی FMC ایجاد نشود. اگر ساختار AD سازمان شما چندین دامین یا Domain Tree دارد، هر Realm را به یک Base DN مشخص و محدود گره بزنید.
پس از همگامسازی کاربران، میتوانید در Access Control Policy از شرط User استفاده کنید. یک Rule جدید ایجاد کنید و در قسمت Users، گروه موردنظر از Active Directory را انتخاب نمایید. سیسکو در مستندات رسمی خود این قابلیت را تحت عنوان مدیریت هویت کاربران در Secure Firewall و بههمراه سناریوهای یکپارچهسازی توضیح داده است.
برای مثال میتوانید Ruleی تعریف کنید که فقط گروه IT اجازه دسترسی به سرور مدیریتی داشته باشد، یا گروه Finance تنها به یک سایت خاص دسترسی پیدا کند. ترکیب شرط کاربر با Zoneها، پورتها و Applicationها امکان تعریف Policyهای بسیار دقیق را فراهم میکند. پس از ذخیره تغییرات، حتماً Deploy انجام دهید تا Policy روی FTD اعمال شود.
اگر میخواهید بدون نیاز به ورود مجدد کاربر، IP او به Username نگاشت شود، باید User Identity Agent یا روش Passive Authentication فعال شود. این Agent روی Domain Controller نصب میشود و Logon Eventها را به FMC ارسال میکند. در این حالت، زمانی که کاربر وارد ویندوز میشود، FMC IP او را با Username تطبیق میدهد و Ruleهای مبتنی بر کاربر بهصورت خودکار اعمال میشوند.
به یاد داشته باشید که این روش برای دستگاههای Domain-Joined کار میکند. اگر کاربران مهمان یا دستگاههای غیر دامیندار دارید، برای آنها باید از احراز هویت فعال (LDAP یا Captive Portal) استفاده کنید. همین ترکیب مدلهاست که در پروژههای واقعی بیشترین کاربرد را دارد.
پس از پیادهسازی، ابتدا با یک کاربر تست کنید. وارد سیستم شوید، یک ترافیک نمونه تولید کنید و سپس در FMC بخش Analysis را بررسی کنید تا ببینید Username در Eventها ثبت شده است یا خیر. اگر Rule مبتنی بر کاربر کار نمیکند، این موارد را به ترتیب بررسی کنید:
در صورت استفاده از LDAPS، بررسی Trust بودن Certificate روی FMC نیز ضروری است. خطای Certificate یکی از رایجترین دلایل شکست اتصال در محیطهایی است که از LDAPS استفاده میکنند و معمولاً با Import کردن CA Certificate داخلی سازمان حل میشود.
فرض کنید سازمانی میخواهد دسترسی به شبکههای اجتماعی فقط برای تیم بازاریابی فعال باشد. با اتصال Secure Firewall به Active Directory، میتوان یک Rule تعریف کرد که Category Social Media فقط برای گروه Marketing مجاز و برای سایر کاربران مسدود باشد. در این حالت مدیریت Policy بسیار سادهتر از تعریف IPهای جداگانه برای هر کاربر خواهد بود.
مقایسهای هم بد نیست بدانید: اگر بهجای سیسکو از فایروال Juniper استفاده میکنید، همان منطق از طریق LDAP و User-Based Policy در آن هم قابل پیادهسازی است و در اکوسیستم فایروال F5 نیز کنترل دسترسی مبتنی بر گروههای AD پشتیبانی میشود. اگر میخواهید رویکرد مشابه را در فورتینت ببینید، مقاله اتصال کاربران Active Directory به FortiGate و برای پالو آلتو، یکپارچهسازی پالو آلتو با AD و ساخت User-Based Policy را مطالعه کنید.
آیا برای اتصال فایروال سیسکو به AD حتماً باید Agent نصب شود؟
خیر. اگر فقط احراز هویت فعال (مثلاً برای VPN) لازم دارید، LDAP ساده کافی است. Agent تنها برای Passive Authentication و نگاشت خودکار IP به Username کاربر موردنیاز است.
استفاده از LDAP یا LDAPS کدام بهتر است؟
حتماً LDAPS. در LDAP ساده، Username و Password به صورت متن آشکار منتقل میشود و در مسیر شبکه قابل شنود است. با LDAPS این اطلاعات رمزنگاریشده جابهجا میشود.
آیا میتوان بهجای AD داخلی از Azure AD استفاده کرد؟
بله. سیسکو برای سناریوهای Hybrid و Cloud از یکپارچهسازی با Microsoft Entra ID از طریق SAML پشتیبانی میکند که در مستندات رسمی احراز هویت SAML مبتنی بر Entra ID در Secure Firewall شرح داده شده است؛ اما برای شبکههای داخلی کلاسیک، AD داخلی همچنان مرجع اصلی است.
اتصال فایروال سیسکو به Active Directory، فایروال را از یک سیستم مبتنی بر IP به یک پلتفرم مبتنی بر هویت تبدیل میکند و سطح دقت و کنترل Policyها را به شکل چشمگیری افزایش میدهد. پیادهسازی صحیح آن نیازمند طراحی درست Realm، مدیریت امن Service Account، همگامسازی کاربران و مانیتورینگ مداوم است.
مسیر پیشنهادی به این ترتیب است: ابتدا پیشنیازهای شبکهای و زمانی را برقرار کنید، سپس LDAP/LDAPS را در FMC تعریف و تست کنید، Realm را با Scope محدود بسازید، User Identity را در Access Control Policy فعال کنید و در صورت نیاز Passive Authentication را اضافه نمایید. اگر این مراحل با نگاه مهندسی و تست مرحلهای انجام شوند، زیرساخت امنیتی سازمان شما یک لایه هویتی قدرتمند و قابل مدیریت دریافت خواهد کرد.