طراحی DMZ با فایروال پالو آلتو بیش از آنکه یک کار کانفیگی باشد، یک تصمیم معماری امنیتی است. فرایند کلی به این شکل است: ابتدا DMZ را بهعنوان یک Zone مستقل تعریف میکنید، سپس سرویسهای اینترنتی را با Destination NAT منتشر میکنید و در نهایت تمام کنترل واقعی را از طریق Security Policy مبتنی بر App-ID و Security Profileها اعمال میکنید. اگر به دنبال تجهیزات مناسب برای این معماری هستید، میتوانید مدلهای مختلف فایروال پالو آلتو را بررسی کنید. شرط اصلی موفقیت، فرض نفوذ و اعمال اصل کمترین دسترسی در تمام ارتباطات DMZ است.
در فایروالهای پالو آلتو، DMZ یک مفهوم ایستا یا صرفاً یک شبکه بین Inside و Outside نیست؛ بلکه یک Context امنیتی پویا است که رفتار آن توسط Policy، Application و Session تعریف میشود. این تفاوت نگاه، وجه تمایز اصلی پالو آلتو با معماریهای سنتی DMZ است که معمولاً به چند Interface و ACL محدود میشدند. پالو آلتو Networks بهعنوان یکی از بزرگترین شرکتهای امنیت سایبری جهان، پلتفرم امنیتی خود را حول فایروالهای نسل جدید و سرویسهای Cloud-محور بنا کرده است.
در مدل پالو آلتو، DMZ قبل از هر چیز یک Zone امنیتی مستقل است. Zone نهتنها مشخص میکند ترافیک از کجا آمده و به کجا میرود، بلکه پایه اصلی تصمیمگیری امنیتی فایروال محسوب میشود. به همین دلیل تعریف DMZ بهعنوان یک Zone جداگانه، اولین گام در طراحی معماری امن است. این Zone نه به اینترنت اعتماد دارد و نه به شبکه داخلی، و تمام ارتباطات آن باید بهصورت صریح و هدفمند تعریف شوند.
تفاوت مهم دیگر این است که در پالو آلتو، DMZ با Application تعریف میشود نه با پورت. در معماریهای سنتی، باز کردن پورت 80 یا 443 بهمعنای اجازه عبور ترافیک وب بود. اما در اینجا حتی اگر پورت باز باشد، فقط Applicationهایی که رفتار مورد انتظار دارند اجازه عبور خواهند داشت. این یعنی DMZ از همان ابتدا در برابر سوءاستفاده از پورتهای مجاز مقاومتر طراحی میشود.
نکته کلیدی دیگر، Session-Based بودن فایروال است که باعث میشود هر ارتباطی که وارد DMZ میشود از ابتدا تا انتها تحت نظارت باشد. اطلاعاتی مانند Application واقعی، User در صورت وجود، NAT اعمالشده، Security Profileهای درگیر و نتیجه نهایی تصمیم فایروال همگی در Session ثبت میشوند. این سطح از شفافیت، تحلیل رفتار سرویسهای اینترنتی را بهمراتب دقیقتر میکند.
طراحی معماری DMZ قبل از آنکه یک کار کانفیگی باشد، یک تصمیم معماری امنیتی است. اشتباهات در این لایه معمولاً با هیچ Security Profile یا Rule پیشرفتهای جبران نمیشوند. به همین دلیل رعایت اصول پایه اهمیت حیاتی دارد.
هر سرویسی که در DMZ منتشر میشود باید فقط همان دسترسیهایی را داشته باشد که برای عملکرد صحیح آن لازم است؛ نه حتی یک مورد بیشتر. این اصل هم برای ترافیک ورودی از اینترنت صادق است و هم برای ارتباطات خروجی از DMZ. باز گذاشتن دسترسیهای اضافی، حتی بهصورت موقت، معمولاً به یک وضعیت دائمی تبدیل میشود و سطح حمله را بهطور غیرضروری افزایش میدهد.
DMZ نباید بهعنوان بخشی از Inside دیده شود که فقط دسترسی اینترنتی دارد. این Zone باید کاملاً ایزوله طراحی شود و ارتباط آن با Inside فقط از طریق Policyهای صریح، محدود و مستند انجام شود. هرگونه اعتماد ضمنی بین DMZ و شبکه داخلی، دقیقاً همان مسیری است که مهاجمان بعد از نفوذ اولیه از آن استفاده میکنند.
معماری DMZ باید بهگونهای باشد که Compromise شدن یک سرویس، منجر به Compromise شدن کل Zone یا شبکه داخلی نشود. این اصل در پالو آلتو با استفاده از Zone-Based Policy، App-ID و محدودسازی دقیق ارتباطات بهخوبی قابل پیادهسازی است. حتی سرویسهای داخل DMZ نباید بهصورت پیشفرض به یکدیگر اعتماد داشته باشند.
همه سرویسهای اینترنتی سطح ریسک یکسانی ندارند. وبسرویس عمومی، میلسرور، API و Remote Access Gateway هرکدام الگوی ترافیک و سطح تهدید متفاوتی دارند. قرار دادن همه آنها در یک Zone یا پشت یک Policy مشترک، کنترل و تحلیل را دشوار میکند. در معماریهای بالغ، یا Zoneهای مجزا استفاده میشود یا حداقل Policyها بهگونهای طراحی میشوند که این تفاوتها را منعکس کنند.
DMZ باید یکی از شفافترین بخشهای شبکه از نظر لاگ و مانیتورینگ باشد. تمام Policyهای DMZ باید لاگگذاری دقیق داشته باشند تا رفتار نرمال سرویسها مشخص شود و هر انحرافی سریعاً قابل تشخیص باشد. طراحی DMZ بدون در نظر گرفتن لاگگیری، یعنی طراحی یک نقطه کور در شبکه.
در پالو آلتو، NAT فقط ترجمه انجام میدهد و تصمیم امنیتی نمیگیرد. بسیاری از مشکلات امنیتی زمانی ایجاد میشوند که تصور میشود NAT بهتنهایی یک مکانیزم امنیتی است، در حالی که تمام کنترل واقعی باید در Security Policy اعمال شود. معماری DMZ باید بر اساس همین تفکیک طراحی شود.
رایجترین کاربرد DMZ در سازمانها، انتشار وبسرویسهای اینترنتی است؛ از وبسایتهای عمومی گرفته تا پورتالهای سازمانی و APIها. این سناریو اگر بهدرستی طراحی شود سطح حمله را بهطور قابل توجهی کاهش میدهد، اما اگر سادهانگارانه پیادهسازی شود، DMZ به یکی از پرریسکترین بخشهای شبکه تبدیل خواهد شد.
در این سناریو، وبسرورها در Zone اختصاصی DMZ قرار میگیرند و از طریق Static NAT یا Destination NAT از اینترنت در دسترس قرار میگیرند. نکته مهم این است که NAT فقط آدرس را ترجمه میکند و هیچ تصمیم امنیتی نمیگیرد. اولین اشتباه رایج دقیقاً همینجاست: NAT درست کار میکند، اما Policy بیشازحد باز نوشته شده و عملاً هر ترافیکی از اینترنت به DMZ اجازه عبور پیدا کرده است.
مراحل عملی انتشار امن وبسرویس را میتوان به این شکل خلاصه کرد:
در طراحی حرفهای، Security Policy انتشار وبسرویس بر اساس App-ID نوشته میشود، نه صرفاً بر اساس پورت. بهجای Allow کردن TCP/443 یا TCP/80، فقط Applicationهای مورد انتظار مانند web-browsing، ssl یا APIهای مشخص مجاز میشوند. این رویکرد باعث میشود اگر مهاجم تلاش کند از همان پورت برای رفتار غیرمرتبط یا Exploit استفاده کند، Session از همان ابتدا متوقف شود.
اگر وبسرویس فقط برای کاربران یک منطقه جغرافیایی خاص یا IPهای مشخصی طراحی شده، این محدودیت باید در Policy اعمال شود. باز گذاشتن دسترسی اینترنتی بهصورت Any، حتی برای سرویسهای عمومی، سطح حمله را بهطور غیرضروری افزایش میدهد. محدودسازی Source یکی از سادهترین و در عین حال مؤثرترین اقدامات در امنسازی سرویسهای اینترنتی با پالو آلتو است.
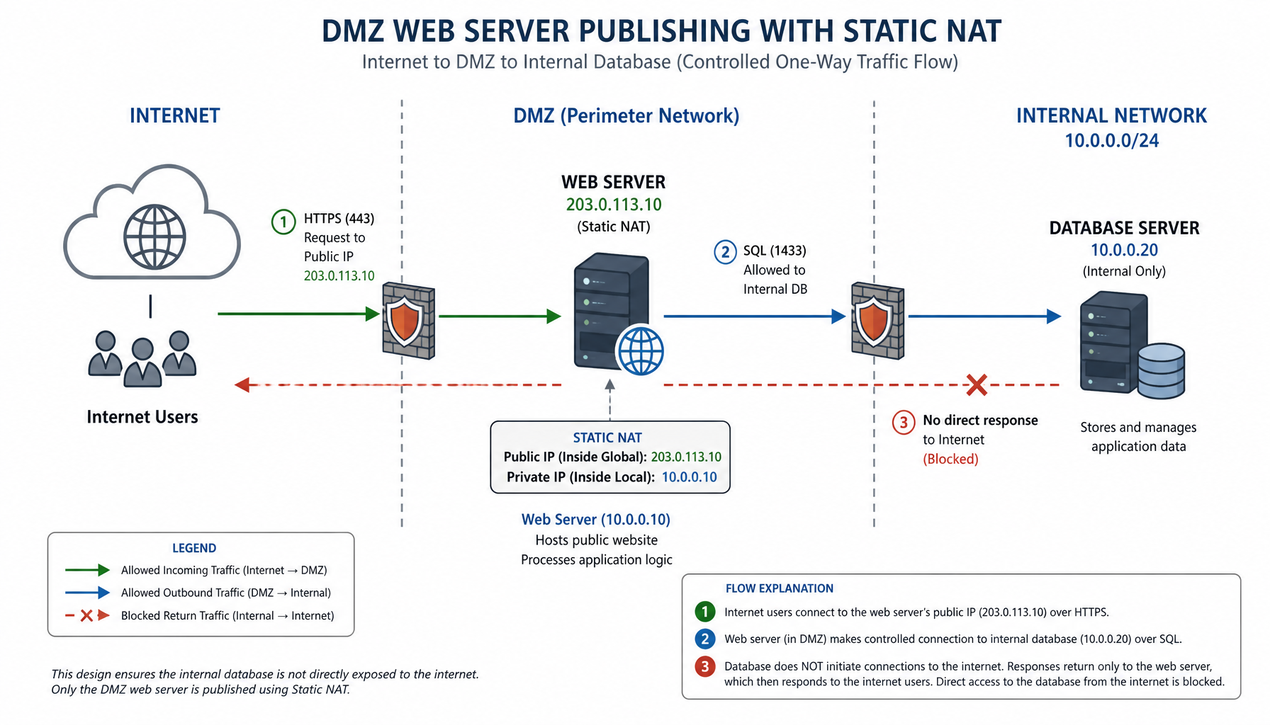
یکی از حساسترین بخشهای طراحی DMZ، ارتباط آن با Inside است. در بسیاری از حملات موفق، نفوذ اولیه از DMZ شروع شده اما خسارت اصلی زمانی رخ داده که ارتباط با شبکه داخلی بیشازحد باز بوده است. بنابراین منطق کلی باید این باشد: ارتباط از DMZ به داخل شبکه باید بسیار محدود، یکطرفه و کاملاً مستند باشد.
برای مثال، یک Web Server در DMZ ممکن است فقط اجازه دسترسی به یک Database خاص روی یک پورت مشخص را داشته باشد. هیچ ارتباط عمومی یا دوطرفهای نباید بین DMZ و Inside وجود داشته باشد. در پالو آلتو این کنترل با ترکیب Zone، Application و Security Profile بهصورت بسیار دقیق قابل پیادهسازی است. استفاده از App-ID در این بخش اهمیت حیاتی دارد، چون اجازه میدهد حتی روی یک پورت مجاز، فقط رفتار مورد انتظار عبور کند. اگر سیاستهای DMZ شما بهمرور شلوغ شده، مطالعه مقاله شناسایی و پاکسازی Ruleهای غیرضروری در فایروال پالو آلتو به بازیابی نظم Rulebase کمک میکند.
DMZ بدون Security Profile عملاً یک شبکه پرریسک است. تمام ترافیک DMZ باید تحت پوشش Profileهایی مانند Vulnerability Protection، Anti-Spyware، URL Filtering و WildFire باشد. برای مطالعه جزئیات این بخش، مقاله فعالسازی Threat Prevention و WildFire در فایروال پالو آلتو مرجع مناسبی است.
برای سرویسهای اینترنتی، فعالسازی Vulnerability Protection با Actionهای Block و Reset برای Signatureهای با Severity بالا و Critical یکی از الزامات است. بسیاری از Exploitهای اینترنتی قبل از رسیدن به Application، در همین لایه متوقف میشوند. Anti-Spyware نیز برای شناسایی ارتباطات مشکوک و C2 در ترافیک ورودی و خروجی DMZ ضروری است.
WildFire در DMZ اهمیت ویژهای دارد، چون بسیاری از حملات از طریق Upload فایل یا Responseهای مخرب انجام میشوند. اگر فایلهای عبوری از DMZ به WildFire ارسال نشوند، عملاً یک لایه مهم مقابله با بدافزارهای Zero-Day حذف شده است. همچنین URL Filtering برای کنترل ارتباطات خروجی سرورهای DMZ و جلوگیری از دانلود محتوای مخرب نقش مؤثری دارد.
یکی از اشتباهات رایج این است که DMZ فقط برای عبور ترافیک طراحی میشود، نه برای دیده شدن. در معماری درست، DMZ باید یکی از پرلاگترین بخشهای شبکه باشد. تمام Policyهای DMZ باید Log در ابتدا و انتهای Session داشته باشند. این لاگها نهتنها برای Incident Response، بلکه برای شناخت الگوی ترافیک عادی سرویسها حیاتی هستند؛ بدون این دید، تشخیص رفتار غیرعادی تقریباً غیرممکن است.
در محیطهای بزرگ با چند فایروال، تجمیع لاگها و تحلیل متمرکز آنها ارزش DMZ را چند برابر میکند، چون حملات پراکنده در چند سرویس بهعنوان یک الگوی واحد دیده میشوند. برای آشنایی با این رویکرد میتوانید مقاله مدیریت Centralized Policy با Panorama در فایروال پالو آلتو را مطالعه کنید. تجربه نشان میدهد بسیاری از حملات موفق، در صورت وجود چنین دید متمرکزی، در همان مراحل اولیه قابل شناسایی بودند.
در سازمانهای بزرگ، DMZ معمولاً به یک Zone محدود نمیشود. معماریهای چندلایه شامل External DMZ و Internal DMZ یا DMZهای سرویسمحور، امکان کنترل دقیقتر و کاهش Blast Radius را فراهم میکنند. در این مدلها، حتی سرویسهای داخل DMZ نیز به هم اعتماد ندارند و ارتباط آنها از طریق Policyهای صریح کنترل میشود.
پالو آلتو با معماری Zone-Based خود، پیادهسازی این مدلها را بدون پیچیدگی بیشازحد ممکن میسازد. نمونه رایج این معماری، قرار دادن Load Balancer یا Reverse Proxy در External DMZ و سرورهای Application و Database در Internal DMZ است؛ بهطوری که حتی در صورت نفوذ به لایه بیرونی، مهاجم همچنان چند لایه Policy و بازرسی ترافیک باقیمانده است. برای مقایسه رویکردهای مختلف در چنین سناریوهایی، مقاله مقایسه فایروال سیسکو با پالو آلتو در سناریوهای Enterprise نیز قابل استفاده است. اگر میخواهید نگاهی به رویکرد سایر برندها داشته باشید، مقاله طراحی DMZ امن با فایروال سوفوس مرجع مناسبی است.
خیر. NAT در پالو آلتو فقط ترجمه آدرس انجام میدهد و هیچ تصمیم امنیتی نمیگیرد. تمام کنترل واقعی روی ترافیک باید در Security Policy با استفاده از App-ID و Security Profileها اعمال شود. تصور امنبودن سرویس صرفاً بهدلیل NAT، یکی از اشتباهات رایج در طراحی DMZ است.
چون باز بودن یک پورت بهمعنای عبور فقط همان سرویس مورد انتظار نیست. با App-ID، حتی روی پورت مجاز، فقط Applicationهایی که رفتار مورد انتظار دارند عبور میکنند و هرگونه سوءاستفاده از آن پورت برای ترافیک غیرمرتبط، از ابتدا مسدود میشود.
لازم نیست. سرویسهایی با الگوی ترافیک و سطح تهدید متفاوت (مثل میلسرور، API و وبسرور عمومی) بهتر است در Zoneهای مجزا یا حداقل زیر Policyهای جداگانه قرار بگیرند تا کنترل دقیقتر و تحلیل راحتتر امکانپذیر باشد.
لاگگیری کامل تمام Policyها، تعریف رفتار نرمال سرویسها بهعنوان Baseline و رصد مستمر انحرافها. بدون دید کافی روی ترافیک DMZ، حتی بهترین معماری هم در برابر حملهای که قبلاً رخ داده باشد نتیجهای نمیدهد.
طراحی DMZ با فایروال پالو آلتو فقط یک کار کانفیگی نیست؛ بلکه یک تصمیم معماری امنیتی است. DMZ موفق، نتیجه درک درست از جریان ترافیک، رفتار سرویسها و فرض نفوذ است، نه صرفاً ایجاد یک Zone به نام DMZ. ترکیب Zone مستقل، انتشار سرویس با Static NAT، Policy مبتنی بر App-ID، Security Profileهای سختگیرانه و لاگگذاری کامل، پایههای اصلی این معماری را تشکیل میدهند.
نکتهای که نباید فراموش کنید این است که بیشترین خطر در DMZ نه از سمت اینترنت، بلکه از مسیر باز و کنترلنشده بین DMZ و شبکه داخلی میآید. تا زمانی که این ارتباط محدود، یکطرفه و مستند نگه داشته شود و تمام ترافیک تحت پوشش Profileهای امنیتی باشد، معماری شما آمادگی مقابله با سناریوهای واقعی نفوذ را خواهد داشت.