تهدیدات Zero-Day دقیقاً جایی خطرناک میشوند که هیچ Signature رسمی وجود ندارد؛ به همین دلیل در فایروال پالو آلتو خط اول دفاع، فعالسازی و طراحی صحیح Security Profileهاست. Security Profileها شامل Vulnerability Protection، Anti-Spyware، WildFire، URL Filtering و File Blocking هستند که بهصورت Profile Group به Security Policy متصل میشوند و روی ترافیکی که از نظر منطقی مجاز شناخته شده، تحلیل امنیتی عمیق انجام میدهند. نکته کلیدی این است که Actionها باید Block یا Reset-Both تعریف شوند، نه Alert صرف؛ چون در غیر این صورت فایروال تهدید را میبیند اما جلوی آن را نمیگیرد. جزئیات پیادهسازی را در ادامه گامبهگام بررسی میکنیم.
در معماری Palo Alto، Zero-Day صرفاً بهمعنای «نبود Signature» تعریف نمیشود؛ بلکه انحرافی رفتاری در بستر یک Application معتبر تلقی میشود. این تفاوت نگاه، پایه اصلی معماری Threat Prevention در این فایروالهاست. App-ID دقیقاً برای همین طراحی شده که فایروال بداند یک Application سالم در شرایط عادی چه پروتکلهایی استفاده میکند، چه نوع Payloadی ارسال میکند و چه الگوهای زمانی دارد.
Zero-Day معمولاً زمانی خود را نشان میدهد که این الگوی نرمال شکسته میشود؛ مثلاً وقتی یک Application وب ناگهان Payloadهایی با ساختار Exploitگونه ارسال میکند. در این نقطه، Vulnerability Protection و Anti-Spyware بهجای تکیه صرف بر Signatureهای ثابت، به دنبال الگوهای حمله و رفتارهای غیرعادی در Session میگردند. نتیجه این رویکرد، تشخیص «رفتار پرریسک» است، حتی اگر Malware هنوز بهصورت رسمی شناسایی نشده باشد.
WildFire این دید رفتاری را یک لایه جلوتر میبرد. زمانی که فایروال با فایلی مواجه میشود که نه Signature مشخصی دارد و نه رفتارش قابل اطمینان است، فایل برای تحلیل در محیط Sandbox ارسال میشود. WildFire در محیط ایزوله به دنبال رفتارهایی مانند Memory Injection، ارتباطات مشکوک شبکه و تلاش برای Escalation میگردد. برای جزئیات بیشتر در این حوزه، مقاله فعالسازی Threat Prevention و WildFire در فایروال پالو آلتو را مطالعه کنید.
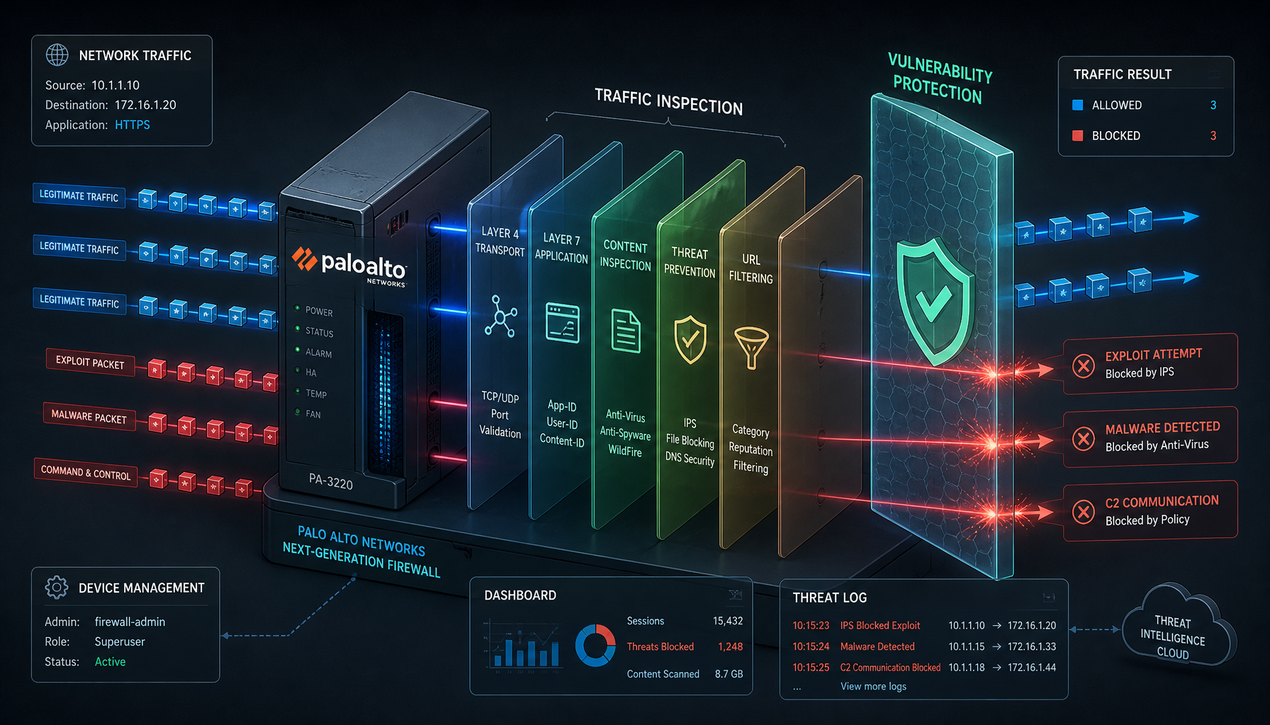
نکته مهم این است که Zero-Day الزاماً یک رویداد تکمرحلهای نیست. اغلب شامل زنجیرهای از رفتارهاست: Exploit اولیه، اجرای کد، ارتباط با C2 و حرکت جانبی در شبکه. اگر Exploit اولیه عبور کند، ممکن است ارتباط C2 توسط Anti-Spyware یا DNS Sinkhole متوقف شود. این نگاه لایهای باعث میشود حتی در صورت نفوذ در یک نقطه، تهدید در مراحل بعدی مهار شود.
در پالو آلتو، Security Policy ابتدا بر اساس پارامترهایی مانند Zone، User، Application و Service اتفاق میافتد و تنها پس از Match شدن Policy است که Security Profileها وارد عمل میشوند. این ترتیب پردازش یک نکته حیاتی را روشن میکند: Profileها جایگزین Policyهای دقیق نیستند، بلکه روی ترافیکی که از نظر منطقی مجاز شناخته شده، تحلیل امنیتی عمیق انجام میدهند.
اگر Policy بیشازحد باز نوشته شده باشد، Profileها مجبور میشوند حجم زیادی از ترافیک غیرضروری را بررسی کنند که هم Performance را تحت فشار قرار میدهد و هم دقت تشخیص تهدید را کاهش میدهد. در معماریهای حرفهای، Policy ابتدا تا حد امکان محدود و Context-Aware طراحی میشود؛ بهعنوان مثال، بهجای Allow کردن Any Application، فقط Applicationهای موردنیاز مجاز میشوند تا Profileها روی ترافیکی از پیش پالایششده اعمال شوند. برای عمق بیشتر در این موضوع، مقاله طراحی Policy امنیتی در فایروال پالو آلتو راهنمای جامعی ارائه میدهد.
یک اشتباه رایج دیگر، اعمال یکسان Profileها روی تمام Policyهاست. در عمل، ترافیک دسترسی به اینترنت، ترافیک بین Tierهای داخلی و ترافیک مدیریتی هرکدام سطح ریسک متفاوتی دارند و نیازمند Profileهای جداگانهاند. بهترین Practice این است که Profileها در قالب Profile Group یا Template هدفمند طراحی شوند و به Policyهایی با سطح ریسک مشابه متصل شوند. این کار هم مدیریت را ساده میکند و هم تضمین میکند هر Policy دقیقاً همان سطح Inspection را دریافت کند که نیاز دارد.
مسیر پیکربندی در PAN-OS مشخص است: از منوی Objects → Security Profiles → Profile Group یک گروه جدید بسازید و در آن پروفایلهای موردنیاز (Vulnerability، Anti-Spyware، WildFire و URL Filtering) را انتخاب کنید. سپس در Policies → Security، Policy موردنظر را باز کرده و در تب Actions، Profile Group ساختهشده را انتخاب کنید. دقت کنید که در همین تب، گزینه Log at Session Start و Log at Session End هر دو فعال باشند تا دید کاملی از رفتار Session داشته باشید.
Vulnerability Protection مستقیمترین لایه دفاعی در برابر Exploitهاست؛ چه شناختهشده و چه حملاتی که رفتارشان به Zero-Day نزدیک است. این Profile صرفاً مجموعهای از Signature مبتنی بر CVE نیست، بلکه مکانیزمی برای تشخیص الگوهای سوءاستفاده از پروتکلها در سطح Session است. Exploitها حتی با Payload جدید، معمولاً از رفتارهای تکرارشونده استفاده میکنند: دستکاری غیرعادی فیلدهای پروتکل، Payload با طول غیرمنتظره، یا سوءاستفاده از Methodهای پروتکل.
مهمترین اشتباه در تنظیمات امنیتی فایروال پالو آلتو در این بخش، استفاده از Action پیشفرض alert برای تمام Signatureهاست. Alert دید امنیتی ایجاد میکند اما هیچ جلوگیری واقعی انجام نمیدهد؛ یعنی تهدید شناسایی و لاگ میشود، اما ترافیک همچنان عبور میکند. در طراحی مهندسی این Profile، Signatureهای با Severity بالا (critical و high) باید با Actionهایی مانند default (که در Threat Signatures استاندارد به block ترجمه میشود)، reset-both یا drop تعریف شوند.
تعادل Sensitivity هم اهمیت دارد. Profile بیشازحد سختگیرانه میتواند False Positive تولید کند و سرویسهای حیاتی را مختل کند؛ Profile بیشازحد باز هم اجازه عبور Exploit را صادر میکند. مثلاً Profile ترافیک اینترنت ورودی نباید با Profile ارتباطات داخلی دیتابیس یکسان باشد. همچنین Vulnerability Protection به App-ID وابسته است: اگر ترافیک بهصورت generic یا unknown شناسایی شود، دقت تشخیص Exploit کاهش مییابد.
بخش بزرگی از تهدیدات Zero-Day بعد از Exploit اولیه، خود را در قالب ارتباط با Command & Control نشان میدهند. Anti-Spyware Profile دقیقاً برای این مرحله طراحی شده است و با ترکیب DNS Analysis، URL Pattern و رفتار ارتباطی، تلاش میکند ارتباطات مشکوک را حتی بدون شناخت دقیق Malware شناسایی کند.
در این Profile، DNS Sinkhole یکی از مهمترین ابزارهاست. Sinkhole سروری است که برای مجموعهای از Domainهای مخرب، آدرس غیرقابل مسیریابی برمیگرداند و در نتیجه کلاینت آلوده به سایت واقعی C2 دسترسی پیدا نمیکند؛ همچنین تلاش اتصال در لاگهای فایروال ثبت میشود و میزبان آلوده قابل شناسایی است. برای فعالسازی، در Objects → Security Profiles → Anti-Spyware یک Profile جدید بسازید، در بخش DNS Sinkhole یک آدرس IP از رنج loopback (مثلاً 127.0.0.1) یا آدرس داخلی فایروال ثبت کنید و Policyهای DNS را در این Profile شامل کنید. طبق تعریف استاندارد DNS Sinkhole، این مکانیزم بهطور ویژه در شناسایی و مسدودسازی Botnet و ترافیک مخرب مؤثر شناخته شده است.
برخی تیمها بهاشتباه Sinkhole را غیرفعال میکنند چون نگران False Positive هستند؛ در حالی که بدون آن، دید امنیتی بهشدت کاهش مییابد و ارتباط میزبان آلوده با C2 بهراحتی برقرار میشود. Action پیشنهادی برای Signatureهای critical و high در این Profile نیز reset-both یا block است.
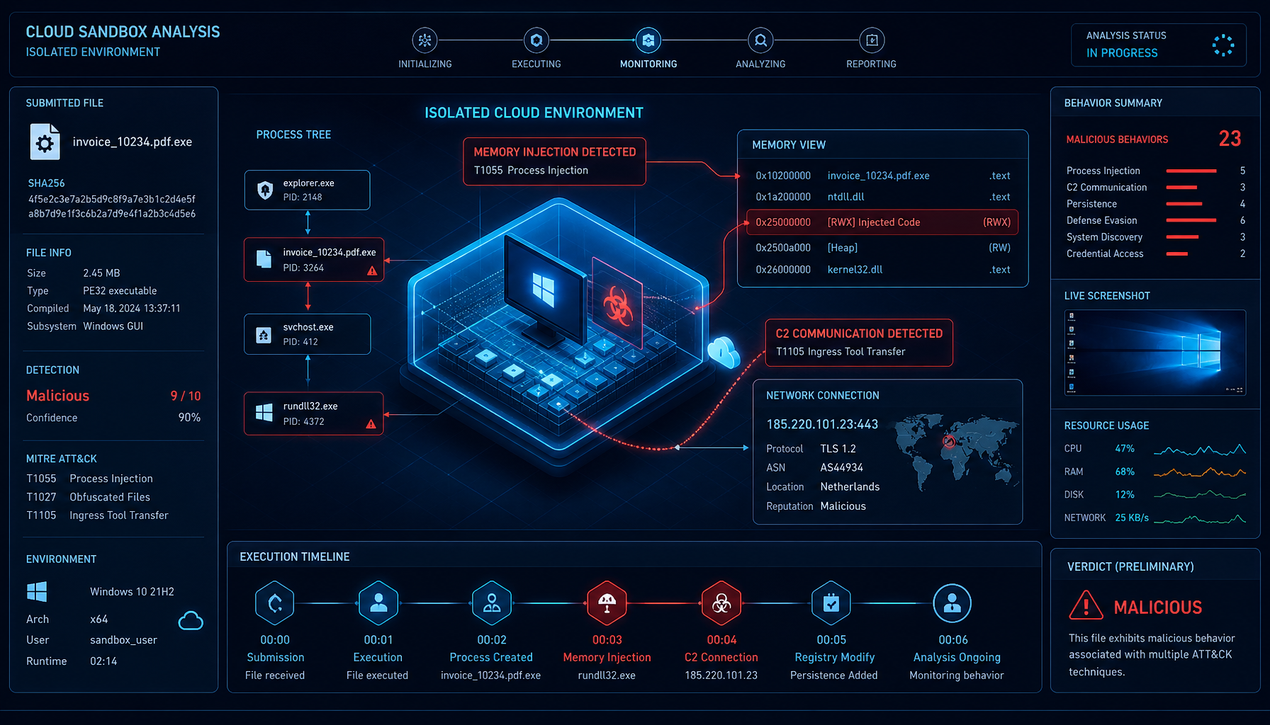
WildFire مهمترین ابزار پالو آلتو برای مقابله مستقیم با Zero-Day است. هر فایلی که Signature مشخصی ندارد، میتواند برای تحلیل رفتاری در Sandbox ارسال شود و نتیجه Verdict آن بهسرعت به Signature جدید تبدیل میشود؛ نهتنها همان فایروال، بلکه کل اکوسیستم از این هوشمندسازی بهره میبرد.
اما WildFire زمانی مؤثر است که Profileها بهدرستی آن را فراخوانی کنند. نکتهای که در بسیاری از محیطها دیده میشود این است که WildFire فعال است اما عملاً هیچ فایلی برای تحلیل ارسال نمیشود، چون WildFire Analysis Profile درست تنظیم نشده است. برای رفع این مشکل، در Objects → Security Profiles → WildFire Analysis یک Profile بسازید و در آن انواع فایل (PE، PDF، Office، Archive، Script و غیره) را بر اساس ریسک سازمان اضافه کنید. سپس این Profile را در Profile Group قرار دهید.
انتخاب Action بعد از Verdict هم تصمیمی طراحیمحور است. در محیطهای حساس، Allow کردن فایل تا زمان مشخص شدن نتیجه WildFire ریسک جدی دارد؛ در چنین مواردی میتوان File Blocking را برای فایلهای پرریسک روی forward-only تنظیم کرد تا فایل فقط برای تحلیل ارسال شود و به مقصد نرسد. این تصمیم باید بر اساس میزان تحمل ریسک سازمان گرفته شود، نه تنظیمات پیشفرض.
بخش زیادی از Zero-Dayها از طریق وب منتقل میشوند. URL Filtering اگر بهدرستی طراحی شود، میتواند پیش از رسیدن Payload مخرب، ارتباط را قطع کند. اما استفاده از Categoryهای بیشازحد باز یا Allow کردن سایتهای ناشناخته، این لایه امنیتی را عملاً بیاثر میکند.
در طراحی حرفهای، دو Category اهمیت ویژه دارند: unknown و newly-registered-domains. بسیاری از حملات Zero-Day از دامنههایی استفاده میکنند که عمر بسیار کوتاهی دارند و تازه ثبت شدهاند. Allow کردن این دستهها، حتی با فعال بودن سایر Profileها، ریسک جدی محسوب میشود. Action پیشنهادی برای این Categoryها block یا continuable است تا در صورت نیاز تجاری، استثنای مشخص از طریق Custom URL Category تعریف شود.
نکته مکمل این است که URL Filtering روی ترافیک رمزنگاریشده بدون Decryption کارایی محدودی دارد. اگر ترافیک HTTPS شما Decrypt نمیشود، فایروال فقط به اطلاعات DNS و SNI دسترسی دارد. برای بررسی عمیق، مقاله تنظیمات SSL Decryption در فایروال پالو آلتو را ببینید تا بین دقت تشخیص و Performance تعادل برقرار کنید.
File Blocking Profile لایهای ساده اما مؤثر است که بر اساس نوع فایل (نه محتوای آن) تصمیم میگیرد. این Profile برای جلوگیری از دانلود فایلهای پرریسک مثل EXE، DLL یا Scriptها در ترافیک وب کاربرد دارد. Actionهای موجود عبارتاند از allow، alert، block، continue و forward-only. ترکیب پیشنهادی برای اکثر سازمانها، block برای فایلهای اجرایی در ترافیک اینترنت کاربران و alert برای ترافیک سرورهاست تا ابتدا الگوی واقعی استفاده مشخص شود.
دغدغه همیشگی در طراحی Security Profileها، تعادل بین امنیت و پایداری سرویس است. Zero-Dayها معمولاً با رفتار غیرعادی خود را نشان میدهند و اگر Profile بیشازحد سختگیرانه باشد، احتمال False Positive و اختلال سرویسهای حیاتی افزایش مییابد. در مقابل، Profile بیانعطاف به معنای عبور آزادانه Exploitهاست.
رویکرد عملی این است که ابتدا Profileها در حالت Alert یا Continuable راهاندازی شوند، لاگها به مدت مشخصی (مثلاً دو هفته) تحلیل شوند و سپس Actionها بهتدریج به Block ارتقا یابند. این چرخه باید مداوم تکرار شود، چون هیچ Profile ثابتی بدون نیاز به بهینهسازی برای همه محیطها مناسب نیست. قبل از شروع این فرآیند، مطمئن شوید پیکربندی پایه فایروال سالم است؛ چکلیست Hardening فایروال پالو آلتو در این مرحله کمک میکند. علاوه بر این، مطالعه مقاله تحلیل Session در فایروال پالو آلتو نیز برای ارزیابی اثر Profileها روی ترافیک زنده مفید است.
خیر. در تنظیمات پیشفرض، بسیاری از Signatureها در حالت Alert هستند و فایروال تهدید را میبیند اما جلوی آن را نمیگیرد. برای دفاع واقعی در برابر Zero-Day، باید Signatureهای با Severity بالا به Block یا Reset-Both تغییر کنند و Profileها بهصورت Context-Aware به Policyهای مناسب متصل شوند.
Profile تک، یک مکانیزم خاص مانند Anti-Spyware را پوشش میدهد؛ Profile Group مجموعهای از چند Profile (Vulnerability، Anti-Spyware، WildFire و URL Filtering) است که یکجا به Security Policy متصل میشود. استفاده از Profile Group مدیریت را سادهتر میکند و تضمین میکند هر Policy مجموعه کاملی از لایههای دفاعی دریافت کند.
بله، حتی ضروریتر هستند. Vulnerability Protection و WildFire بدون SSL Decryption قادر به تحلیل Payload رمزنگاریشده نیستند. اگر ترافیک HTTPS Decrypt نشود، این Profileها فقط به اطلاعات سطح اتصال دسترسی دارند و بخش بزرگی از قابلیت تشخیص از دست میرود.
فایل در Sandbox اجرا میشود و رفتارهایی مانند Memory Injection، ارتباطات مشکوک و تغییرات سیستمی بررسی میشود. اگر فایل مخرب تشخیص داده شود، Verdict آن در قالب Signature جدید در اختیار فایروال قرار میگیرد و از آن پس بهصورت خودکار مسدود میشود.
جمعبندی اینکه Security Profile در فایروال پالو آلتو بیش از آنکه به فعالسازی وابسته باشد، به طراحی مهندسی وابسته است. Actionهای صحیح، Profile Groupهای Context-Aware، DNS Sinkhole فعال، WildFire Analysis دقیق و URL Filtering سختگیرانه در برابر دامنههای تازهثبتشده، در کنار هم لایه دفاعی واقعی در برابر Zero-Day میسازند. بدون این طراحی، حتی بهترین مکانیزمهای تشخیص فقط تماشاچی حملات خواهند بود.