پیکربندی NAT در فایروال پالو آلتو از مسیر Policies → NAT انجام میشود و شامل چهار سناریوی اصلی است: Static NAT برای نگاشت دائمی یکبهیک (معمولاً Destination NAT سرورها)، Dynamic NAT برای ترجمه با Pool از IPها، PAT یا Dynamic IP and Port برای ترافیک خروجی کاربران، و U-Turn NAT برای دسترسی کاربران داخلی به IP عمومی سرورهای داخلی. شرط اصلی موفقیت، درک منطق پردازش Packet در پالو آلتو است: Route Lookup قبل از NAT انجام میشود و Security Policy بر اساس IPهای ترجمهشده ارزیابی میشود، نه IPهای اصلی.
اگر با ساختار اینترفیس و Zone هنوز آشنای کامل نیستید، مطلب آموزش پیکربندی اینترفیسها و Zone ها در فایروال پالو آلتو و همچنین صفحه معرفی فایروال پالو آلتو نقطه شروع مناسبی هستند.
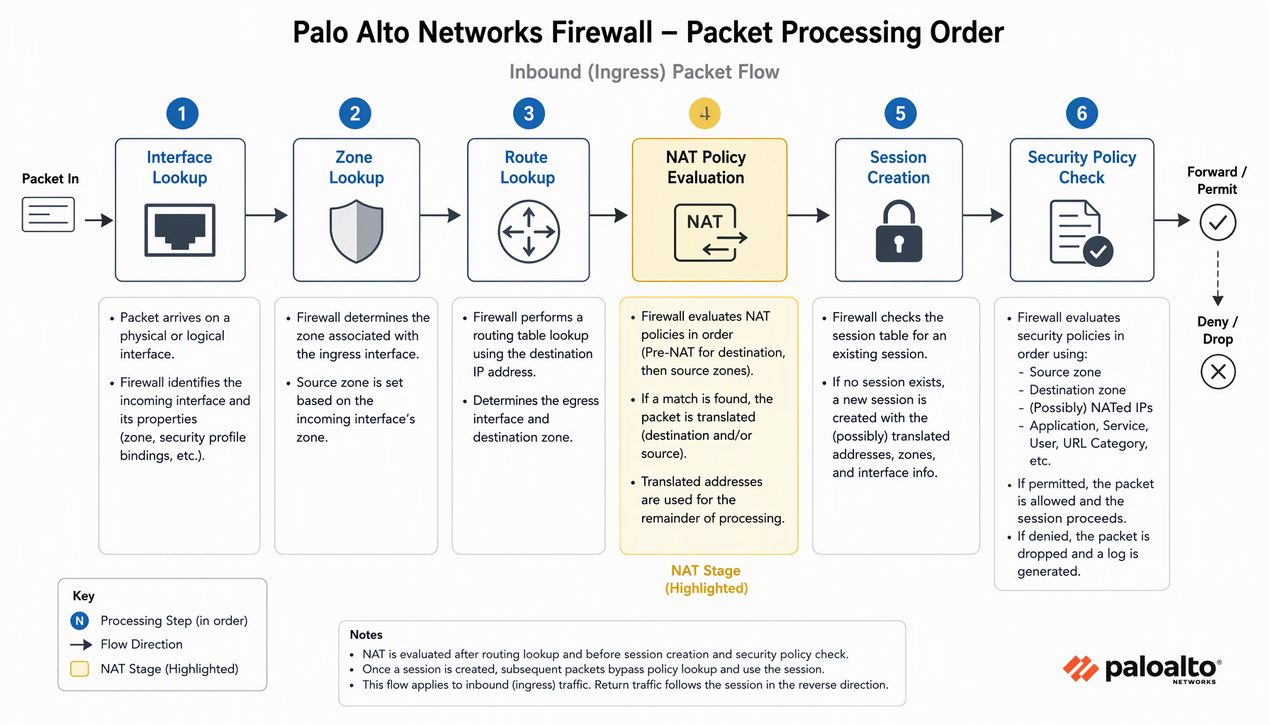
پیش از هرگونه پیکربندی، باید بدانید Palo Alto چگونه یک Packet را پردازش میکند؛ زیرا تقریباً همه خطاهای رایج NAT از نفهمیدن همین ترتیب ناشی میشوند. این فایروال معماری Session-Based دارد و در آن NAT، Routing و Security Policy هرکدام زمانبندی مشخصی دارند. برخلاف برخی فایروالهای سنتی که NAT و Policy را خطی و در یک مرحله بررسی میکنند، در پالو آلتو این مراحل از هم تفکیک شدهاند.
ترتیب کار از این قرار است:
به همین دلیل، تغییر NAT Ruleها روی Sessionهای فعال اثر فوری ندارد و برای اعمال تغییرات باید Sessionهای مرتبط Clear شوند. برای درک بهتر مفهوم ترجمه آدرس، مرور کلی تعریف Network Address Translation در ویکیپدیا کمککننده است.
Static NAT زمانی استفاده میشود که هویت IP برای یک سرویس اهمیت حیاتی دارد. این روش یک نگاشت دائمی یکبهیک بین یک IP خارجی و یک IP داخلی ایجاد میکند و به همین دلیل انتخاب استاندارد برای Publish کردن سرورهای DMZ و سرویسهای حساس است. در سناریوهایی که سامانهای قدیمی احراز هویت یا لاگگیری خود را بر اساس IP انجام میدهد، PAT یا Dynamic NAT عملاً غیرقابل استفادهاند و Static NAT تنها راهحل قابل اعتماد خواهد بود.
فرض کنید IP عمومی 203.0.113.10 باید به سرور داخلی 192.168.10.5 نگاشت شود:
DNAT-WebServer وارد کنید.Untrust) و Destination Address را روی 203.0.113.10 تنظیم کنید؛ Source Address معمولاً any میماند.نکتهای که اغلب نادیده گرفته میشود، وابستگی شدید Static NAT به Routing متقارن است. این نوع NAT تنها زمانی درست کار میکند که ترافیک رفت و برگشت هر دو از همان فایروال عبور کنند. اگر سرورِ Publish شده با Static NAT، پاسخها را از Gateway دیگری ارسال کند، Session در فایروال کامل نمیشود و ارتباط بهصورت متناوب قطع میگردد. راهحل، اصلاح Default Gateway سرور و اطمینان از عبور ترافیک برگشتی از فایروال است.
از آنجا که سرویس مستقیماً از اینترنت در دسترس قرار میگیرد، استفاده از Security Profileهایی مانند Vulnerability Protection و Anti-Spyware ضروری است. بسیاری از نفوذهای موفق دقیقاً به این دلیل رخ میدهند که Static NAT بدون لایههای امنیتی تکمیلی پیاده شده است. همچنین در تعامل با سرویسهای Third-Party که تنها یک IP مشخص را Whitelist میکنند، Static NAT یک IP پایدار و قابل پیشبینی در اختیار شما میگذارد.
اگر میخواهید رویکرد مشابه را در برند دیگر هم ببینید، مطلب کانفیگ NAT در فایروال سیسکو ASA و FTD مقایسه خوبی برای درک تفاوتها ارائه میدهد و برای انتخاب معماری، مقایسه فایروال سیسکو با پالو آلتو در سناریوهای Enterprise نیز خواندنی است.
Dynamic NAT در پالو آلتو برای ترجمه ترافیک خروجی با یک Pool مشخص از IPهای عمومی بهکار میرود، بدون آنکه Port Translation انجام شود؛ یعنی هر Session بهصورت یکبهیک از Pool استفاده میکند. این نوع NAT در سناریوهایی کاربرد دارد که طرف مقابل (مثلاً یک Partner سازمانی) روی Source IP حساس است و NAT Overload یا همان PAT را نمیپذیرد.
Trust) و Source Address را Subnet کاربران قرار دهید؛ Destination Zone و Address را مطابق مقصد (مثلاً Untrust) تنظیم کنید.محدودیت اصلی Dynamic NAT مصرف بالای IP است. با افزایش تعداد Sessionها خیلی زود با Exhaustion شدن Pool مواجه میشوید که خودش را بهصورت Drop شدن Sessionهای جدید نشان میدهد، غالباً بدون لاگ شفاف. بنابراین مانیتور مستمر Session Utilization و NAT Pool Usage ضروری است، بهویژه در شبکههایی با ترافیک Burst.
نکته عملی دیگر، وابستگی شدید Dynamic NAT به ترتیب Ruleهاست. اگر Rule عمومیتری (مثلاً یک PAT فراگیر برای کل اینترنت) بالاتر از Rule مخصوص Partner قرار بگیرد، ترافیک به اشتباه با PAT ترجمه میشود و کل سناریو به هم میریزد. Ruleهای خاصتر همیشه باید بالاتر از Ruleهای عمومی قرار بگیرند.
PAT یا همان Dynamic IP and Port رایجترین نوع NAT در شبکههای سازمانی است و تقریباً تمام دسترسی اینترنتی کاربران داخلی از همین مسیر عبور میکند. در پالو آلتو، PAT معمولاً به Interface Address اینترفیس خروجی یا یک IP عمومی مشخص گره میخورد.
PAT-Internet بسازید.Trust، Source Address برابر Subnet کاربران، Destination Zone برابر Untrust، Destination Address برابر any.در ظاهر PAT سادهترین نوع NAT است، اما در عمل بیشترین خطاها در همین بخش رخ میدهد. در سناریوهایی با چند لینک اینترنتی، اگر NAT Ruleها بهدرستی بر اساس Source Zone و Destination Zone طراحی نشوند، بخشی از ترافیک کاربران از لینک اشتباه PAT میشود که اختلال در Security Policy و حتی سرویسهای Cloud را به همراه دارد. طراحی Zone-based قاعده NAT در چنین محیطهایی اجباری است.
نکته مهم دیگر تعامل PAT با VPNهاست. اگر NAT Rule بهدرستی محدوده (Scoped) نشده باشد، ممکن است ترافیک مدنظر برای عبور از Tunnel به اشتباه NAT شود؛ این اتفاق یکی از شایعترین دلایل Down شدن Tunnelها در محیطهای واقعی است. راهحل، تعریف Destination Zone مربوط به VPN در Ruleهای No-NAT یا قرار دادن Ruleهای VPN بالاتر از Rule PAT است.
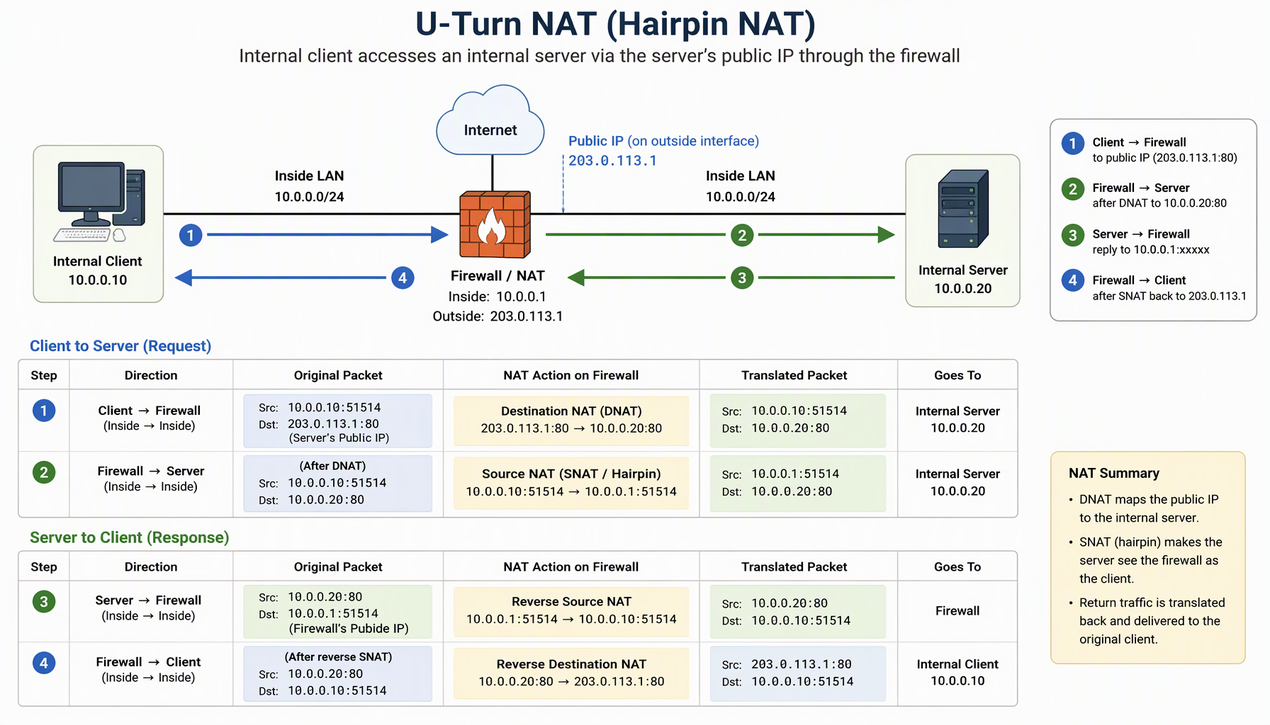
U-Turn NAT زمانی رخ میدهد که یک Client داخلی بخواهد به IP عمومی سروری که خودش داخل شبکه است متصل شود؛ برای مثال کاربران داخلی بخواهند با همان URL عمومی به Web Server داخلی دسترسی داشته باشند. از دید Client مقصد یک IP Public است، اما سرور در واقع داخل همان سازمان قرار دارد. سناریوی معماری DMZ و نقش آن در انتشار سرویسهای خارجی را میتوانید در مرور مفهوم DMZ در ویکیپدیا پیگیری کنید.
خطای رایج این است که ادمینها تصور میکنند همان Destination NAT موجود برای کاربران اینترنت کفایت میکند. اما در سناریو Hairpin، اگر Source NAT مناسبی برای ترافیک داخلی به داخلی تعریف نشود، Session بهدرستی ساخته نمیشود و ارتباط یا شکل نمیگیرد یا ترافیک Loop میکند. دلیل آن هم رفتار Session-Based پالو آلتو است: وقتی Client و Server هر دو در یک Zone هستند، فایروال برای Track کردن صحیح Session به ترجمه مبدأ نیاز دارد.
سناریو: کاربران Zone Trust باید با IP عمومی 203.0.113.10 به سرور داخلی 192.168.10.5 دسترسی داشته باشند:
Untrust و Trust را پوشش دهد، یا یک Rule جدا برای Trust بسازید. در Original Packet: Source Zone برابر Trust، Destination Address برابر 203.0.113.10. در Translated Packet: Static Destination Translation به 192.168.10.5.Trust، Destination Address برابر 192.168.10.5. در Translated Packet بخش Source Address Translation نوع Dynamic IP and Port را انتخاب کنید و Translated Address را روی Interface Address اینترفیس داخلی یا یک IP از همان Subnet سرور تنظیم کنید.Trust به Zone سرور با مقصد 192.168.10.5 تعریف کنید و سرویسهای مجاز را محدود کنید.در این حالت Client داخلی از دید سرور بهعنوان یک IP متفاوت (IP فایروال یا IP ترجمهشده) دیده میشود و مشکل Loop برطرف میگردد. نکته جانبی اینکه لاگهای سرور دیگر IPهای واقعی کاربران داخلی را نشان نخواهند داد؛ اگر این موضوع اهمیت دارد، باید از راهکارهای مکمل مانند X-Forwarded-For در لایه Application استفاده کنید.
Troubleshooting NAT در پالو آلتو بدون درک Session Table عملاً ممکن نیست. Traffic Log بهتنهایی کافی نیست و باید NAT Translation، Session End Reason و در موارد پیچیده Packet Capture نیز بررسی شود. در بسیاری از موارد، مشکل اصلاً در NAT Rule نیست بلکه در Routing یا Zone Assignment است.
مؤثرترین ابزار، Session Browser در مسیر Monitor → Session است. با فیلتر کردن بر اساس IP یا Zone، میتوانید ستونهای Original و Translated Address را کنار هم ببینید و دقیقاً متوجه شوید فایروال Packet را چگونه دیده و چگونه ترجمه کرده است. چند بررسی کلیدی:
deny (مشکل Security Policy) بگردید؛ یادتان باشد Policy با IP ترجمهشده ارزیابی میشود.برای اطمینان از اینکه تغییرات NAT به لحاظ فرآیندی هم قابل بازگشت هستند، رعایت اصولی که در استانداردهای Backup و Restore فایروال پالو آلتو تشریح شده، پیش از هر تغییر ساختاری توصیه میشود.
خیر. Security Policy پس از اعمال NAT ارزیابی میشود؛ بنابراین اگر Destination NAT انجام شده باشد، Policy باید بر اساس IP داخلی و ترجمهشده نوشته شود. در مقابل، NAT Ruleها خودشان با معیارهای Original Packet یعنی IPهای اصلی Match میشوند.
Dynamic NAT (Dynamic IP) هر Session را بهصورت یکبهیک به یک IP از Pool نگاشت میکند و پورت را ترجمه نمیکند؛ مصرف IP آن بالاست و برای طرفهای مقابل حساس به Source IP مناسب است. PAT (Dynamic IP and Port) چندین Session را روی یک IP با پورتهای متفاوت Multiplex میکند و برای دسترسی اینترنتی عمومی کاربران استفاده میشود.
زیرا وقتی Client و Server هر دو پشت فایروال هستند و Destination NAT اعمال میشود، پاسخ سرور مستقیماً به IP واقعی Client میرود و از فایروال عبور نمیکند؛ در نتیجه Session ناقص میماند. با Source NAT برای ترافیک Hairpin، پاسخها به فایروال برمیگردند و Session بهدرستی Track میشود.
خیر. پس از ساخت Session، تمام Packetهای بعدی همان فلوی بر اساس اطلاعات Session موجود پردازش میشوند و NAT Ruleها دیگر بررسی نمیشوند. برای اعمال تغییرات باید Sessionهای مرتبط از Session Table پاک شوند.
پیکربندی NAT در فایروال پالو آلتو چیزی فراتر از ترجمه ساده آدرس است و مستقیماً با Session، Zone، Routing، App-ID و Security Policy درگیر میشود. Static NAT برای نگاشت دائمی سرورها و سرویسهای حساس، Dynamic NAT برای سناریوهای Partner با حساسیت به Source IP، PAT برای ترافیک خروجی عمومی و U-Turn NAT برای دسترسی داخلی به IP عمومی سرورهای داخلی، هرکدام منطق و الزامات خاص خود را دارند.
سه اصل را همیشه به خاطر داشته باشید: Route Lookup قبل از NAT انجام میشود، NAT Ruleها با IPهای اصلی Match میشوند، و Security Policy با IPهای ترجمهشده ارزیابی میگردد. رعایت همین سه اصل به همراه مانیتور منظم Session و NAT Pool Usage، بخش عمده خطاهای رایج را از پیش حذف میکند و پیادهسازی NAT را از یک نقطه چالشبرانگیز به بخش قابل پیشبینی و قابل مدیریت معماری امنیتی شبکه تبدیل میکند.