پیادهسازی چند ISP در فایروال پالو آلتو بر پایه سه سناریوی اصلی انجام میشود: Active/Passive با Static Route و Path Monitoring، Load Balancing با ECMP و کنترل هوشمند مسیر با Policy-Based Forwarding. نکته کلیدی این است که پالو آلتو یک فایروال Session-Based است؛ یعنی مسیر خروجی هر Session فقط یکبار در لحظه ساخت آن تعیین میشود و پس از آن ثابت میماند. بنابراین موفقیت هر سناریو به طراحی همزمان Routing، NAT و Monitoring وابسته است. اگر در مرحله انتخاب تجهیز هستید، مرور فایروال پالو آلتو و بررسی دقیق سناریوهای طراحی Policy امنیتی در فایروال پالو آلتو پیش از اجرای پروژه ضروری است.
پیش از هر کانفیگی باید منطق تصمیمگیری فایروال درباره مسیر خروجی ترافیک را درک کنید. پالو آلتو مسیر خروجی را فقط در لحظه ایجاد Session تعیین میکند، نه برای هر Packet. زمانی که Packet جدیدی وارد فایروال میشود و Session فعالی برای آن وجود ندارد، فایروال Routing Table را بررسی میکند و Interface خروجی Session بر اساس همان Lookup مشخص میشود.
به محض ساخته شدن Session، مسیر خروجی آن قفل میشود و تمام Packetهای بعدی، چه در مسیر رفت و چه برگشت، باید از همان Interface عبور کنند. پالو آلتو هیچگونه Session Migration بین لینکها انجام نمیدهد و این رفتار در تمام سناریوهای Multi-ISP ثابت است. همین ویژگی باعث میشود Load Balancing در این پلتفرم ذاتاً Session-Based باشد؛ یعنی فایروال Sessionهای جدید را بین لینکها توزیع میکند، نه Packetها را.
عامل مهم دیگر، تعامل مستقیم Routing با NAT است. پالو آلتو ابتدا Route Lookup انجام میدهد و سپس NAT مربوط به مسیر انتخابشده اعمال میشود. اگر NAT Ruleها با مسیرهای خروجی همراستا نباشند، Session ناقص ساخته میشود یا ترافیک برگشتی Match نمیشود. بخش بزرگی از مشکلات Multi-ISP در پروژههای واقعی نه بهخاطر Routing اشتباه، بلکه بهدلیل طراحی نادرست NAT رخ داده است. برای ردیابی دقیق همین رفتارها، مقاله تحلیل Session در فایروال پالو آلتو مرجع مناسبی است.
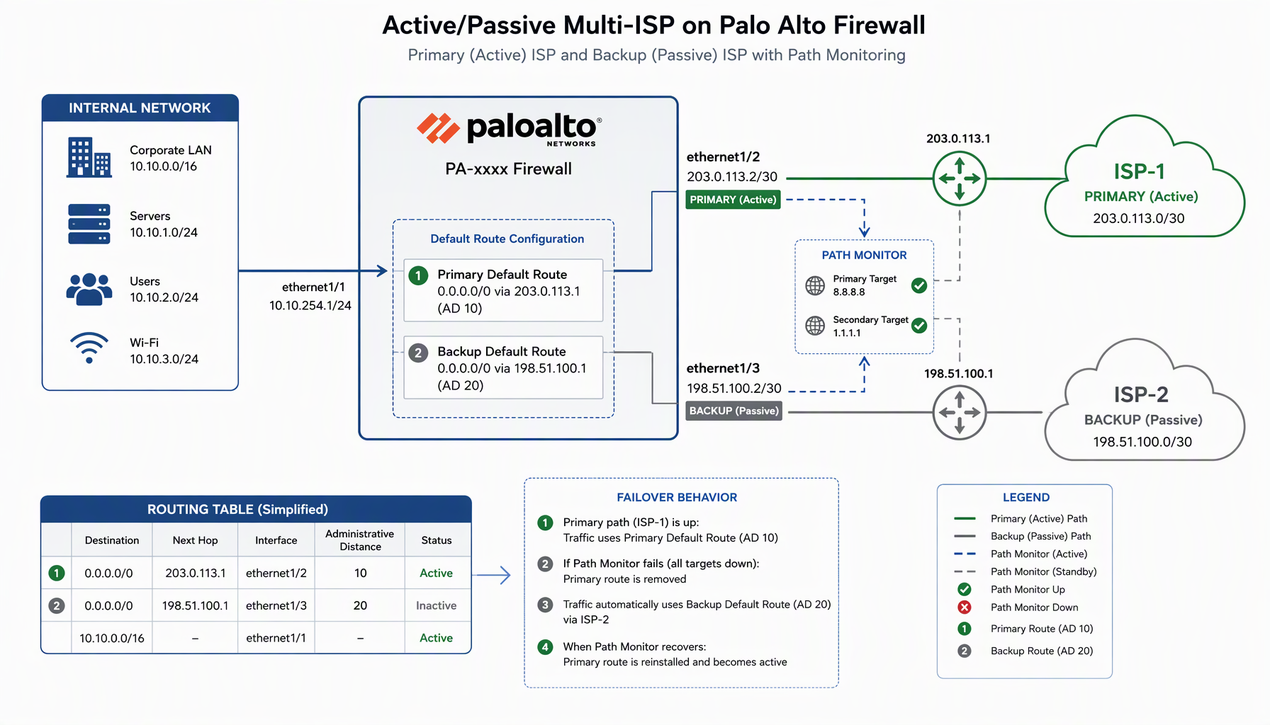
در میان سناریوهای تنظیم چند خط اینترنت در پالو آلتو، معماری Active/Passive سادهترین و قابل پیشبینیترین گزینه است. یک لینک اینترنت بهعنوان مسیر اصلی عمل میکند و لینک دوم فقط نقش Backup را ایفا میکند. تا زمانی که لینک اصلی در دسترس است، تمام Sessionهای جدید از همان مسیر عبور میکنند و لینک پشتیبان عملاً بدون ترافیک میماند.
منطق این سناریو بر پایه Static Routing و Path Monitoring استوار است:
زمانی که Path Monitoring تشخیص دهد لینک اصلی قابل استفاده نیست، Route مربوطه بهصورت خودکار از Routing Table حذف میشود و Sessionهای جدید از لینک پشتیبان ساخته میشوند. نکته مهم این است که Sessionهای فعالِ پیش از قطعی از بین میروند و نیاز به برقراری مجدد دارند.
مزیت اصلی این معماری، سادگی NAT است. چون در هر لحظه فقط یک مسیر خروجی فعال وجود دارد، NAT Ruleها سادهتر و کمریسکتر طراحی میشوند و معمولاً یک Source NAT بر اساس Interface فعال کافی است. همین سادگی باعث میشود Active/Passive در محیطهایی با تیم فنی کوچک یا نیاز به پایداری حداکثری انتخاب اول باشد.
محدودیت مهم آن، بیاستفاده ماندن ظرفیت لینک پشتیبان در شرایط عادی است. اگر هزینه لینکها بالا باشد یا سازمان به استفاده همزمان از پهنای باند نیاز داشته باشد، این معماری از نظر اقتصادی توجیه ندارد. همچنین زمان Failover، هرچند کوتاه، برای برخی سرویسهای حساس قابل توجه است.
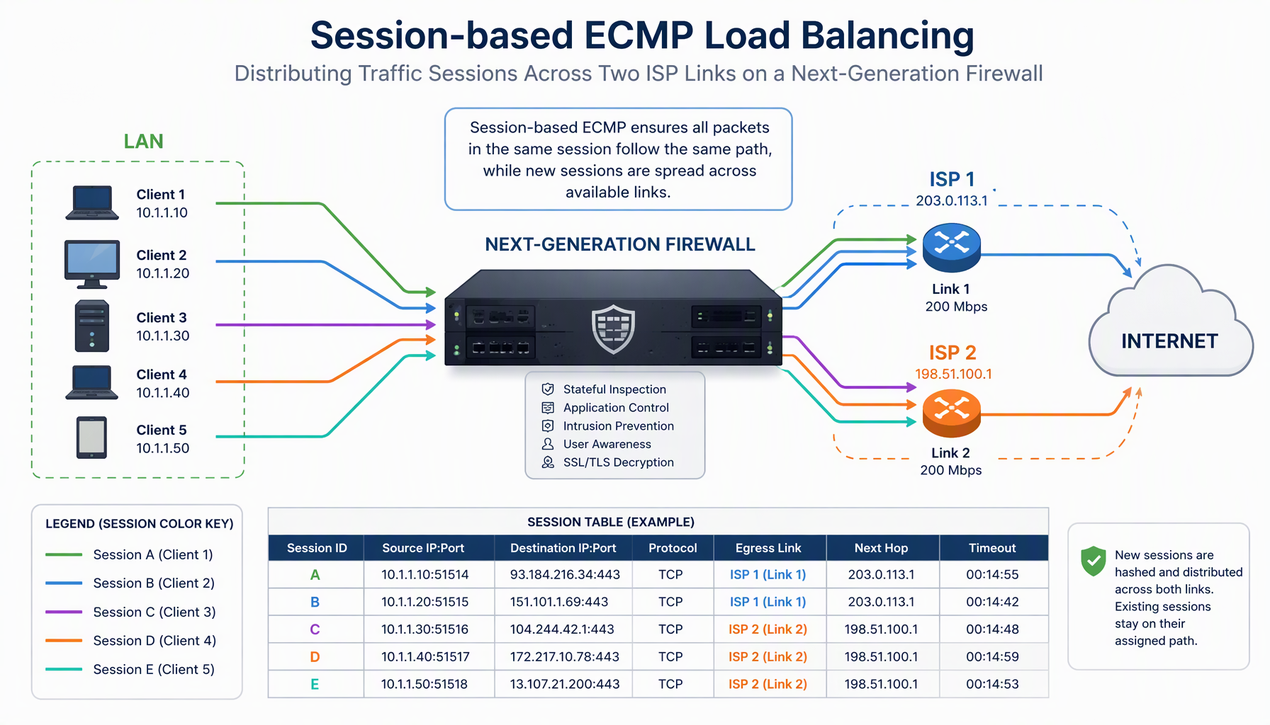
ECMP یا Equal-Cost Multi-Path یکی از متداولترین روشهای Load Balancing در فایروال پالو آلتو است. در این سناریو چند Default Route با Metric یکسان در Routing Table تعریف میشود و فایروال Sessionهای جدید را بین این مسیرها توزیع میکند. نکته کلیدی این است که ECMP در پالو آلتو کاملاً Session-Based عمل میکند و هیچ Load Balancing در سطح Packet انجام نمیشود.
زمانی که Session جدیدی ایجاد میشود، فایروال با یک الگوریتم Hash یکی از مسیرها را انتخاب میکند و این انتخاب تا پایان عمر Session ثابت میماند. در نتیجه توزیع Sessionها در عمل ممکن است کاملاً مساوی نباشد، بهخصوص اگر تعداد Sessionها کم یا الگوی ترافیک نامتوازن باشد.
مهمترین محدودیت ECMP این است که فایروال هیچ درکی از کیفیت واقعی لینکها ندارد. اگر یکی از ISPها دچار Packet Loss یا Latency بالا شود اما از نظر Link Status همچنان Up باشد، فایروال بهکار ارسال Sessionهای جدید به همان مسیر ادامه میدهد و بخشی از کاربران تجربه ضعیفی خواهند داشت، در حالی که از نظر ظاهری همه لینکها فعالاند.
تعامل ECMP با NAT نیز نقطه حساس این سناریو است. هر مسیر خروجی باید NAT متناظر با خود را داشته باشد. اگر NAT Ruleها تفکیک نشده باشند، ممکن است ترافیک از یک ISP خارج شود اما با Source IP مربوط به ISP دیگر NAT شود؛ این وضعیت باعث Drop شدن ترافیک برگشتی و ایجاد Sessionهای ناقص میشود و یکی از شایعترین دلایل بیثباتی ECMP در پروژههای بزرگ محسوب میشود.
Policy-Based Forwarding یا PBF قدرتمندترین و در عین حال حساسترین ابزار پالو آلتو برای سناریوهای Multi-ISP است. در این سناریو مسیر خروجی ترافیک نه بر اساس Routing Table، بلکه بر اساس Policy مشخص میشود. این Policy میتواند بر اساس Source Zone، Source Address، Application یا حتی User نوشته شود.
در پروژههای Enterprise، PBF معمولاً برای تفکیک ترافیک استفاده میشود. برای مثال، ترافیک کاربران عادی از ISP اول، ترافیک سرورها از ISP دوم و ترافیک SaaS از لینکی با Latency کمتر خارج میشود. این سطح از کنترل با ECMP بهتنهایی قابل ارائه نیست. اگر تفکیک ترافیک بر اساس لایه Application مدنظر شماست، مقاله کنترل Application Layer در فایروال پالو آلتو دید کاملی از ترکیب این قابلیتها ارائه میدهد.
نکته بسیار مهم در PBF، فعالسازی Monitoring است. اگر مسیر تعریفشده در PBF قطع شود و Monitoring فعال نباشد، ترافیک Drop میشود و به Route عادی برنمیگردد. بخش بزرگی از مشکلات Production در پیادهسازی PBF دقیقاً به همین دلیل رخ داده است. PBF بدون Monitoring یک ریسک جدی محسوب میشود و هرگز نباید بدون تست کامل Failover در محیط عملیاتی قرار گیرد.
در تمام سناریوهای مدیریت چند ISP با فایروال پالو آلتو، NAT یکی از نقاط حساس طراحی است. بهترین Practice این است که NAT Ruleها بهصورت Zone-Based و Interface-Based نوشته شوند. هر ISP باید NAT مشخص خود را داشته باشد و Scope هر Rule کاملاً شفاف باشد.
در پروژههایی که NAT بهصورت Any نوشته شده، تغییر مسیر خروجی باعث تغییر Source IP شده و Session برگشتی Fail میشود. این موضوع بهخصوص در ارتباط با سرویسهای Cloud و Partnerهای خارجی که IP خروجی را اعتبارسنجی میکنند، بسیار مشکلساز است. در طراحیهای حرفهای حتی برای هر ISP یک Public IP Pool جداگانه در نظر گرفته میشود تا رفتار Session کاملاً قابل پیشبینی بماند.
پرسش رایج این است که هنگام Fail شدن یک ISP چه اتفاقی برای Sessionهای فعال میافتد. پاسخ روشن است: Sessionهای فعال Drop میشوند و Sessionهای جدید از مسیر جایگزین ساخته میشوند. پالو آلتو Session Migration انجام نمیدهد و این رفتار کاملاً طبیعی و ثابت است.
در پروژههای حساس، این موضوع باید در طراحی Application لحاظ شود. اگر Application تحمل قطع Session را نداشته باشد، حتی بهترین طراحی Multi-ISP هم تجربه کاربری ایدهآلی ارائه نخواهد داد. زمان Failover باید اندازهگیری شود و با SLAهای سرویس مقایسه گردد.
خیر. Load Balancing در پالو آلتو کاملاً Session-Based است. توزیع ترافیک بین لینکها فقط از طریق توزیع Sessionهای جدید انجام میشود و Packetهای یک Session همیشه از همان لینک اولیه عبور میکنند.
معماری Active/Passive بهدلیل سادگی NAT، رفتار قابل پیشبینی و نیاز کمتر به تخصص، برای محیطهایی با تیم فنی کوچک انتخاب بهتری است، مشروط بر اینکه بیاستفاده ماندن لینک پشتیبان از نظر هزینه قابل قبول باشد.
چون توزیع بر اساس Hash روی Sessionهای جدید انجام میشود. اگر تعداد Sessionها کم یا الگوی ترافیک نامتوازن باشد (مثلاً چند کاربر پهنایباندبالا)، توزیع یکنواخت انتظار واقعبینانهای نیست.
از نظر فنی ممکن است اما ریسک جدی دارد. با قطع لینک تعریفشده در PBF و بدون Monitoring، ترافیک Drop میشود و به Routing Table برنمیگردد. Monitoring باید همیشه فعال باشد.
پیادهسازی چند ISP در فایروال پالو آلتو یک کار صرفاً کانفیگی نیست؛ یک طراحی مهندسی مبتنی بر درک عمیق Session، Routing و NAT است. انتخاب بین Active/Passive، ECMP و PBF باید بر اساس نیاز واقعی سازمان، نوع ترافیک و سطح حساسیت سرویسها انجام شود، نه صرفاً بر اساس سادگی پیادهسازی.
سه اصل را همیشه بهخاطر بسپارید: اول، Session پس از ساخته شدن هرگز بین لینکها جابهجا نمیشود. دوم، NAT هر ISP باید کاملاً تفکیکشده و همراستا با مسیر خروجی باشد. سوم، Monitoring در هر سه سناریو برای Failover قابل اعتماد ضروری است. برای سازمانهایی که در حال ارزیابی گزینههای مختلف پیش از خرید تجهیزات هستند، مقاله مقایسه فایروال سیسکو با پالو آلتو در سناریوهای Enterprise دید مقایسهای مناسبی برای تصمیمگیری فراهم میکند.