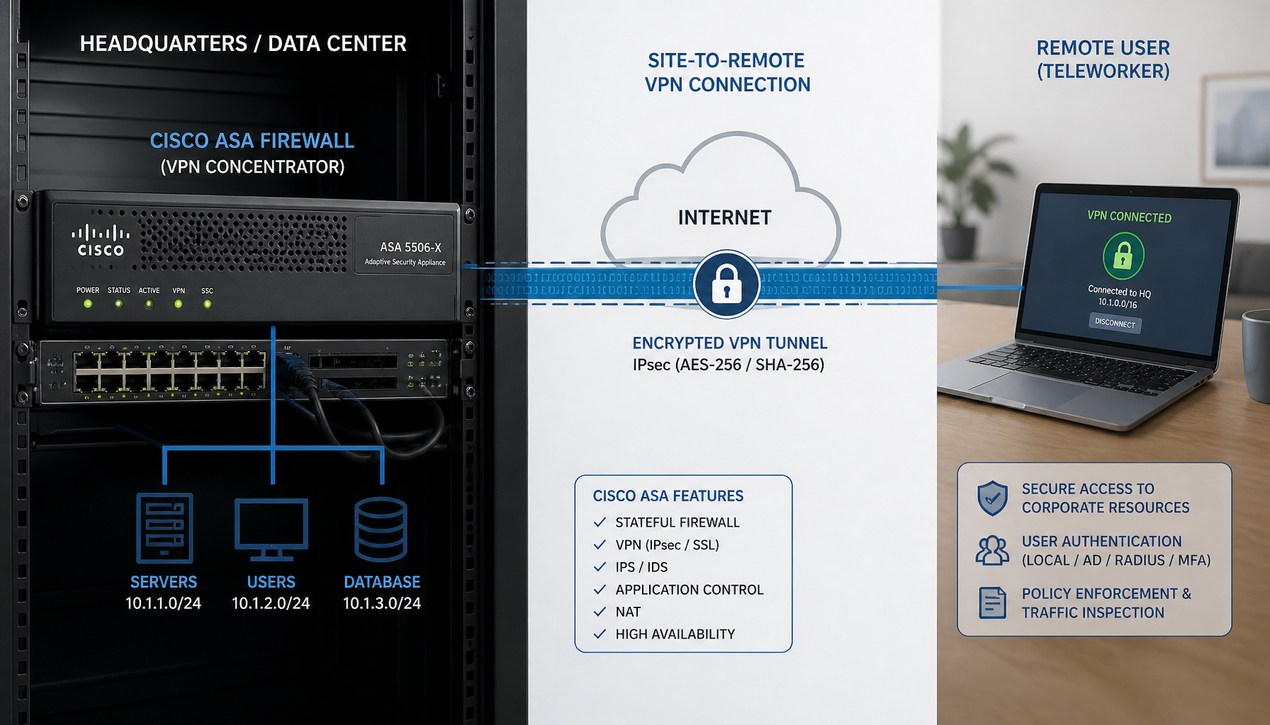
برای راهاندازی Remote Access VPN سیسکو با AnyConnect روی ASA، یک IP Pool بدون همپوشانی، Group Policy و Tunnel Group تعریف کنید؛ سپس WebVPN، گواهی معتبر و روش احراز هویت را تنظیم کنید. دسترسی به شبکهٔ داخلی به Split Tunnel، مسیر برگشت و در صورت نیاز Identity NAT وابسته است. روی فایروال سیسکو، فعالبودن سرویس VPN را جدا از ACL عبور ترافیک بررسی کنید؛ در مسیر اینترنت هم پورت انتخابشده نباید مسدود باشد. در پایان از اینترنت بیرونی اتصال، DNS، سطح دسترسی کاربر و ثبت Session را آزمایش کنید.
قبل از ورود به کانفیگ اصلی، چند موضوع باید با نگاه مهندسی بررسی شود. در بسیاری از پروژهها مشکل VPN نه در تعریف Tunnel Group بلکه در نادیده گرفتن همین پیشنیازهاست. اولین موضوع، لایسنس ASA برای AnyConnect است؛ باید بدانید چند کاربر همزمان متصل میشوند و آیا ظرفیت لایسنس پاسخگو است یا خیر. با دستور show version میتوانید وضعیت لایسنس و تعداد Sessionهای مجاز را ببینید. اگر ظرفیت کمتر از تعداد کاربران واقعی باشد، در ساعات پیک اتصالهای جدید رد میشوند.
موضوع دوم گواهی SSL است. ASA به صورت پیشفرض از Self-Signed Certificate استفاده میکند که باعث هشدار امنیتی در کلاینت میشود. در محیط حرفهای بهتر است گواهی معتبر از CA عمومی یا داخلی نصب شود و نام دامنهای که کاربران برای اتصال استفاده میکنند با CN یا SAN گواهی مطابقت داشته باشد، وگرنه خطای Certificate mismatch دریافت خواهند کرد. برای جزئیات بیشتر درباره مدیریت گواهی و احراز هویت SAML میتوانید به مستندات رسمی سیسکو درباره VPN Certificate و SAML Authentication مراجعه کنید.
پیشنیاز مهم دیگر طراحی Subnet مربوط به VPN Pool است. رنج IP انتخابی نباید با شبکههای داخلی یا رنج خانه کاربران همپوشانی داشته باشد؛ همپوشانی یکی از رایجترین دلایل اتصال موفق اما بیدسترسی به منابع داخلی است. همچنین مسیر پیشفرض و دسترسی بیرونی به نام دامنه و پورت سرویس VPN را بررسی کنید. بستهشدن پورت در تجهیزات بالادست یا ISP با تنظیم ACL عبوری روی خود ASA یک موضوع نیست؛ عیبیابی را بر اساس محل واقعی توقف اتصال انجام دهید.
ظرفیت سختافزاری را هم دستکم نگیرید. رمزنگاری SSL مصرف CPU قابل توجهی دارد، بهویژه با تعداد کاربر زیاد یا الگوریتمهای قوی. با show cpu usage وضعیت لحظهای را بررسی کنید و در صورت نیاز مدل بالاتری انتخاب نمایید. اگر زیرساخت شما به صورت مجازی اجرا میشود، راه اندازی مجازی سازی سرور Server Virtualization (SV) میتواند در تخصیص بهینه منابع به applianceهای امنیتی کمک کند.
در این آموزش ASA روی مرز شبکه قرار دارد. اینترفیس outside دارای IP عمومی است و شبکه داخلی 192.168.10.0/24 میباشد. هدف این است که کاربران از اینترنت با AnyConnect متصل شوند، احراز هویت شوند، IP از یک Pool مشخص دریافت کنند و به شبکه داخلی دسترسی داشته باشند. تمام دستورات در محیط آزمایشگاهی یا قبل از بهرهبرداری نهایی باید تست و صحتسنجی شوند.
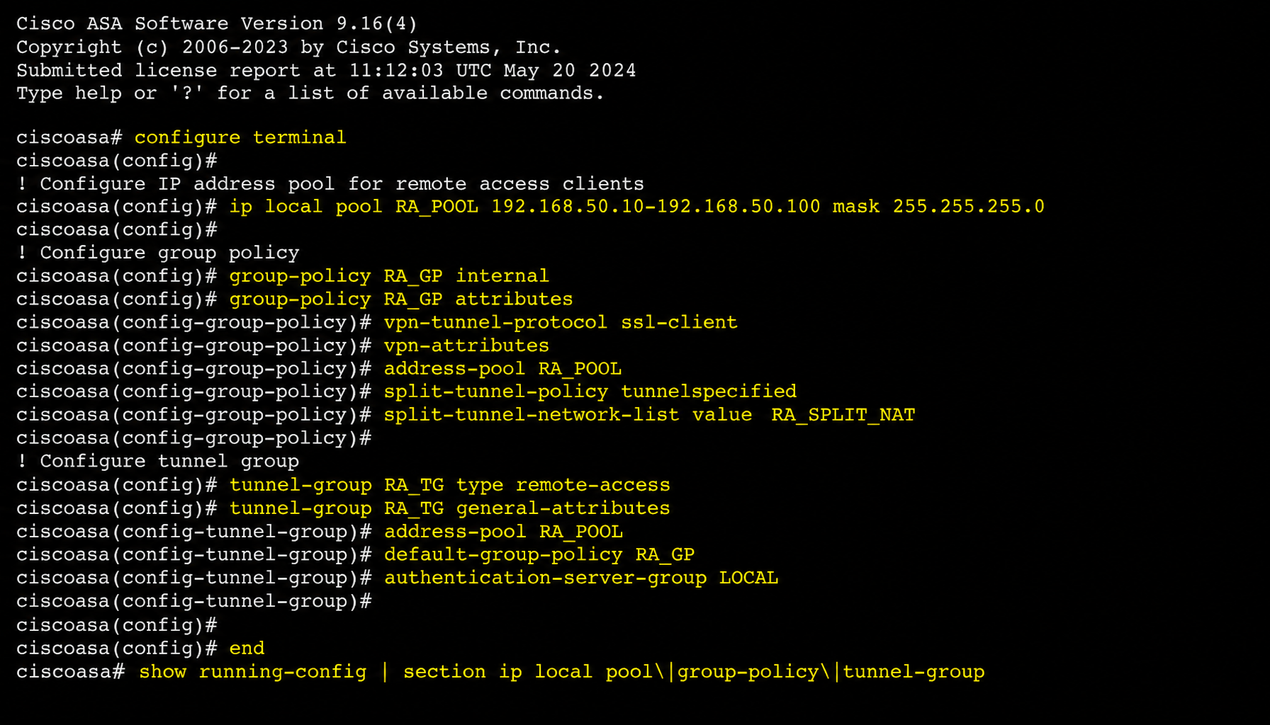
ابتدا محدوده IP که به کاربران VPN اختصاص داده میشود را تعریف میکنیم. این رنج نباید با شبکه داخلی تداخل داشته باشد:
این IPها هنگام اتصال به کاربران اختصاص مییابند و از دید شبکه داخلی به عنوان یک Subnet مجزا شناخته میشوند. در طراحی رنج، رشد آینده کاربران را هم در نظر بگیرید تا بعداً مجبور به تغییر Pool و اطلاعرسانی مجدد به کاربران نشوید.
Group Policy تعیین میکند کاربر بعد از اتصال چه تنظیماتی دریافت کند؛ شامل DNS، Split Tunnel و پروتکل تونل:
در اینجا Split Tunnel فعال شده تا فقط ترافیک شبکه داخلی از تونل عبور کند و بقیه ترافیک کاربر مستقیم به اینترنت برود. این کار مصرف پهنای باند سازمان را کاهش میدهد و در عین حال ترافیک عمومی کاربر را از زیر فشار فایروال خارج میکند.
حالا ACLی که در Group Policy به آن ارجاع دادیم را میسازیم:
این ACL مشخص میکند چه شبکههایی از طریق تونل ارسال شوند. اگر بعداً سرویس جدیدی به شبکه اضافه شد که کاربران راهدور باید به آن دسترسی داشته باشند، فراموش نکنید آن Subnet را هم به همین ACL اضافه کنید؛ در غیر این صورت ترافیک آن سرویس از اینترنت کاربر ارسال میشود و به مقصد داخلی Route ندارد.
Tunnel Group مشخص میکند وقتی کاربر به IP عمومی ASA متصل میشود، از چه Policy و Pool استفاده شود:
Group Alias همان نامی است که کاربر هنگام اتصال در کلاینت AnyConnect میبیند. اگر چندین Group برای واحدهای مختلف سازمان دارید، هر کدام با Alias و Policy مجزا تعریف میشوند تا دسترسیهای متفاوت ارائه شود.
در این مرحله سرویس WebVPN و فایل کلاینت AnyConnect روی ASA معرفی میشود:
فایل pkg باید قبلاً روی فلش ASA آپلود شده باشد. در پروژههای واقعی این فایل از سایت سیسکو دانلود و از طریق ASDM یا TFTP روی دستگاه کپی میشود. شماره انتهای دستور anyconnect image اولویت فایل است و در صورت نگه داشتن چند نسخه، کلاینت جدیدترین نسخه سازگار را دریافت میکند.
سادهترین حالت استفاده از Local User است:
اگر بخواهید از Active Directory استفاده کنید، باید AAA Server تعریف کنید که در پروژههای سازمانی رایجتر است. توجه کنید که مثال بالا صرفاً برای نمایش syntax است و در عمل باید رمزهای قوی و منحصر به فرد برای هر کاربر انتخاب شود. اتصال ASA به RADIUS یا LDAP به همراه MFA یک الزام امنیتی محسوب میشود، چون VPN نقطه ورودی مستقیم به شبکه داخلی است.
اگر NAT به درستی تنظیم نشود، کاربران VPN به منابع داخلی دسترسی نخواهند داشت. باید NAT Exempt برای ترافیک بین VPN Pool و شبکه داخلی تعریف شود:
این بخش در پروژههای واقعی بسیار حیاتی است؛ بسیاری از مشکلات دسترسی کاربران VPN ناشی از NAT اشتباه است. دستور بالا ترافیک بین دو Subnet را از ترجمه NAT مستثنا میکند تا IP اصلی کاربر VPN تا مقصد داخلی حفظ شود.
ابتدا فعالبودن WebVPN روی اینترفیس درست، پورت سرویس و گواهی را بررسی کنید. اتصال VPN به خود ASA با عبور ترافیک از آن یکسان نیست؛ افزودن یک ACL عبوری روی outside جایگزین فعالسازی WebVPN نیست و ممکن است سیاست موجود را تغییر دهد. در روتر یا فایروال بالادست، دسترسی به پورت انتخابی SSL VPN و در صورت استفاده، پورت DTLS را بررسی کنید.
بجای <Public-IP>
پس از تکمیل کانفیگ، مهمترین مرحله شروع میشود: تست دقیق و ساختاریافته. بسیاری از پیادهسازیها در ظاهر کامل هستند، اما تا اتصال واقعی از بیرون شبکه تست نشود نمیتوان از صحت عملکرد مطمئن بود. تست باید هم از دید کاربر نهایی و هم از دید مهندس شبکه انجام شود. برای روشهای عمیقتر عیبیابی، مقاله عیب یابی VPN در فایروال سیسکو با Debug و Log مرور کاملتری ارائه میدهد.
اولین گام تست اتصال از اینترنت واقعی است، نه از داخل شبکه سازمان. کاربر باید با Cisco AnyConnect Secure Mobility Client به IP عمومی یا FQDN متصل شود. اگر حتی اتصال اولیه برقرار نشود، ابتدا دسترسی به پورت 443 بررسی شود؛ با ابزارهایی مانند telnet یا openssl از بیرون سازمان میتوان فهمید پورت باز است یا خیر. اگر اتصال TCP برقرار نشود، معمولاً مشکل از ACL مرزی، NAT اشتباه یا فیلتر ISP است.
اگر اتصال برقرار شود اما کاربر در احراز هویت خطا بگیرد، سراغ AAA بروید. با Local User دستور show run username را بررسی کنید و اگر از RADIUS یا LDAP استفاده میکنید، با test aaa-server authentication صحت ارتباط با سرور احراز هویت را تست کنید. بسیاری از خطاهای احراز هویت به دلیل اشتباه بودن Secret یا مشکل ارتباط با Domain Controller رخ میدهد.
اگر کاربر متصل میشود اما به منابع داخلی دسترسی ندارد، تمرکز روی NAT و Route باشد. با show vpn-sessiondb anyconnect ببینید کاربر چه IP از Pool گرفته و آیا Session فعال است. سپس با show route بررسی کنید که شبکه VPN Pool در جدول مسیریابی شناخته شده است و با show nat detail ترجمههای NAT را بازبینی کنید. ابزار کلیدی دیگر packet-tracer است که با شبیهسازی ترافیک فرضی از VPN Pool به سمت یک سرور داخلی، دقیقاً مشخص میکند در کدام مرحله Drop رخ میدهد؛ این روش بسیار سریعتر از بررسی دستی ACLهاست.
از نظر لاگگیری، با show logging پیامهای مرتبط با WebVPN، احراز هویت و خطاهای SSL را ببینید. در شرایط پیچیدهتر، استفاده موقت از debug webvpn 255 یا debug aaa authentication اطلاعات دقیقی میدهد، اما این دستورات باید با احتیاط و ترجیحاً خارج از ساعات پرترافیک اجرا شوند چون خروجی زیادی تولید میکنند. نکته آخر بررسی Split Tunnel است: اگر کاربر متصل میشود اما برخی سرویسها کار نمیکنند، احتمالاً شبکه موردنظر در ACL مربوط به Split Tunnel تعریف نشده است.
راهاندازی Remote Access VPN فقط اجرای چند دستور CLI نیست؛ کیفیت نهایی را تصمیمهای معماری تعیین میکند. اولین نکته طراحی درست Split Tunnel است. اگر Full Tunnel فعال شود، تمام ترافیک اینترنت کاربران از سازمان عبور میکند و ممکن است پهنای باند اشباع شود. اگر Split Tunnel بیش از حد باز باشد، بخشی از ترافیک سازمانی خارج از کنترل فایروال عبور میکند. بهترین روش این است که دقیقاً Subnetهای مورد نیاز را مستند کنید و فقط همانها را در ACL قرار دهید.
نکته دوم همپوشانی Subnet کاربران راهدور با شبکه داخلی است. فرض کنید کاربری در خانه از رنج 192.168.1.0/24 استفاده میکند و شبکه داخلی سازمان هم همین رنج را دارد. در این حالت حتی اگر VPN وصل شود، ترافیک Route نمیشود چون سیستم کاربر تصور میکند مقصد در شبکه Local خودش است. راهحل یا تغییر رنج سازمانی است یا استفاده از NAT روی VPN.
ظرفیتسنجی دستگاه نیز حیاتی است. بسیاری از سازمانها VPN را برای تعداد محدودی کاربر فعال میکنند، اما در زمان بحران یا دورکاری گسترده تعداد کاربران چند برابر میشود. اگر مدل ASA از نظر SSL Throughput یا تعداد Session همزمان محدود باشد، کاربران با کندی یا قطع اتصال مواجه میشوند. همیشه قبل از بهرهبرداری نهایی، مستندات ظرفیت دستگاه را بررسی کنید و سناریوی رشد در نظر بگیرید.
مدیریت Certificate و تاریخ انقضا را هم جدی بگیرید. VPN در چندین پروژه ناگهان برای همه کاربران دچار مشکل شده و دلیل آن فقط منقضی شدن گواهی SSL بوده است. تاریخ انقضا را مستند کنید و قبل از سررسید تمدید کنید. همچنین اگر از Certificate عمومی استفاده میکنید، DNS عمومی سازمان باید به درستی به IP فایروال اشاره کند. برای کنترل دقیقتر دسترسی کاربران متصل به شبکه، مطالعه مستندات رسمی احراز هویت AnyConnect روی ASA توصیه میشود.
از نظر عملیاتی، مانیتورینگ Sessionها و لاگها را دستکم نگیرید. دستور show vpn-sessiondb anyconnect برای مشاهده کاربران فعال کاربردی است، اما در محیط حرفهای بهتر است لاگها به Syslog Server یا SIEM ارسال شوند؛ این کار هم عیبیابی را سادهتر میکند و هم در تحلیل رویدادهای امنیتی نقش مهم دارد. اگر بخشی از زیرساخت شما مجازی است، مطالعه راه اندازی مجازی سازی شبکه (Network Virtualization (NV) دید خوبی به ایزوله کردن ترافیک VPN از بقیه شبکه میدهد.
آیا برای AnyConnect حتماً لایسنس خاصی لازم است؟
بله. ASA باید لایسنس پشتیبانی از AnyConnect و تعداد کاربر همزمان موردنظر را داشته باشد. با show version وضعیت لایسنس را بررسی کنید و ظرفیت را متناسب با رشد آینده سازمان انتخاب کنید.
چرا کاربر متصل میشود اما به منابع داخلی دسترسی ندارد؟
سه عامل رایج وجود دارد: NAT Exemption تعریف نشده یا اشتباه است، ACL داخلی ترافیک VPN Pool را مسدود میکند، یا شبکه مقصد در Split Tunnel ACL قرار ندارد. با packet-tracer میتوانید سریع مشخص کنید مشکل در کدام لایه است.
آیا میتوان به جای AnyConnect از VPN داخلی ویندوز استفاده کرد؟ پشتیبانی را برای نسخهٔ ASA، پروتکل و روش احراز هویت مشخص بررسی کنید؛ وجود IKEv2 بهتنهایی سازگاری هر کلاینتی را تضمین نمیکند. این آموزش برای Cisco Secure Client/AnyConnect است و تنظیمات آن را نباید بدون بررسی به کلاینت داخلی ویندوز تعمیم داد.
تفاوت Remote Access VPN با Site to Site VPN چیست؟
Remote Access برای اتصال کاربران مجزا از اینترنت به شبکه داخلی است، در حالی که Site to Site دو شبکه ثابت را به هم متصل میکند. برای سناریوی اتصال دو شعبه، مقاله پیادهسازی Site to Site VPN روی فایروال سیسکو ASA راهنمای کامل است.
راهاندازی Remote Access VPN سیسکو با AnyConnect شامل تعریف IP Pool، ساخت Group Policy، تنظیم Tunnel Group، فعالسازی WebVPN، تنظیم NAT Exempt و بررسی ACL است. اگر این مراحل با درک درست رفتار NAT و ACL انجام شوند، کاربران خارج از سازمان به صورت امن و پایدار به منابع داخلی متصل میشوند. در پروژههای واقعی، کیفیت طراحی اولیه VPN تأثیر مستقیمی بر امنیت و پایداری دسترسی راهدور دارد؛ بنابراین این سناریو را صرفاً یک کانفیگ ساده نبینید، بلکه بخشی از معماری امنیتی سازمان بدانید و آن را با تست دورهای، مانیتورینگ لاگ و تمدید بهموقع گواهی همراه کنید.