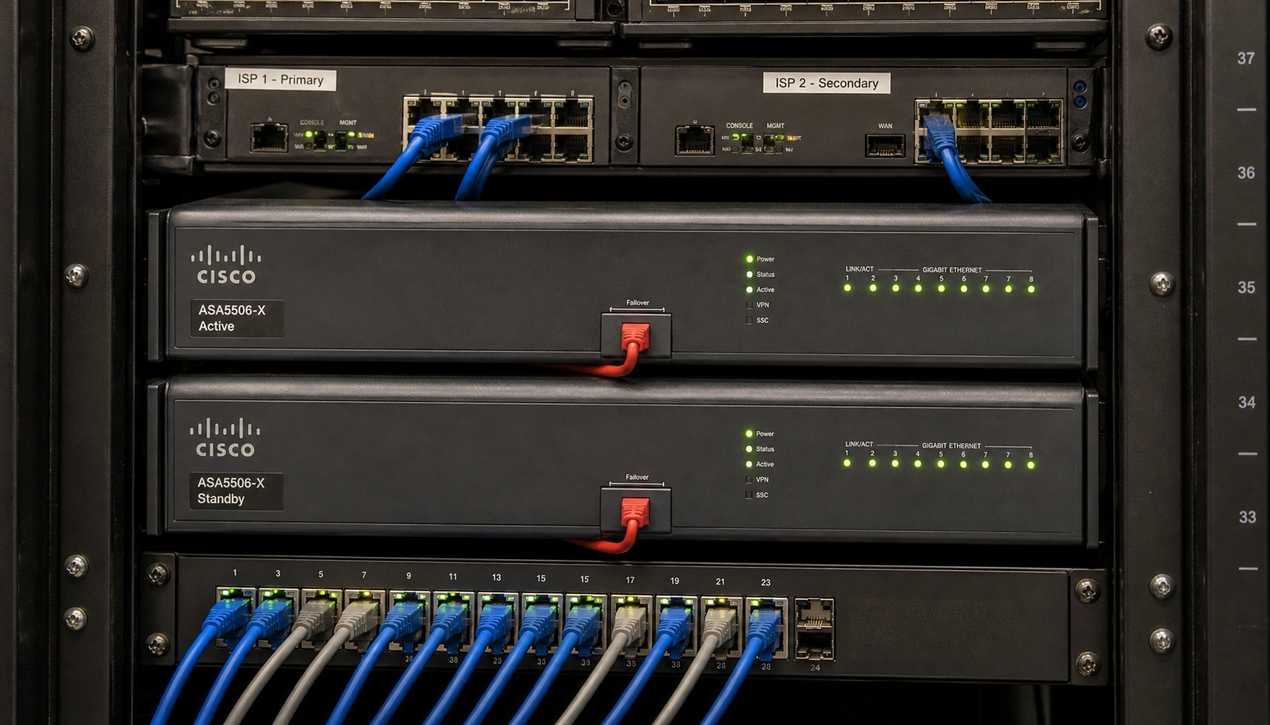
طراحی Multi-ISP با Cisco ASA یعنی اتصال دو لینک اینترنت مستقل به دو اینترفیس جداگانه روی یک ASA، تعریف دو مسیر پیشفرض با Administrative Distance متفاوت و ردیابی سلامت مسیر با SLA Monitor و Track Object؛ بهاینترتیب با قطع لینک اصلی، مسیر پشتیبان خودکار جایگزین میشود. شرط موفقیت این طراحی، تعریف NAT روی هر دو اینترفیس، انتخاب مقصد مانیتورینگ معتبر خارج از شبکه ISP و تست واقعی سناریوی Failover است. پیش از شروع، مشخصات فنی فایروال سیسکو را بررسی کنید و اگر روتر در لبه شبکه دارید، صفحه روتر سیسکو را هم ببینید.
در طراحی Multi-ISP با Cisco ASA، بسیاری از اختلالهای زمان Failover به تحلیل نیازمندیها برمیگردند، نه فقط به تنظیمات دستگاه. اولین موضوع، نوع آدرسدهی هر ISP است: آیا IP عمومی استاتیک اختصاص میدهد، از CGNAT استفاده میکند یا اتصال داینامیک است؟ پاسخ این پرسش مستقیماً روی طراحی NAT، انتشار سرویسها و برقراری تونلهای VPN اثر میگذارد و نمیتوان آن را به مرحله بعد موکول کرد.
موضوع دوم، شناسایی سرویسهای وابسته به اینترنت و سطح حساسیت هرکدام است. اگر سازمان از APIهای بانکی، سامانههای مالی برخط یا سرویسهای ابری استفاده میکند، حتی چند دقیقه قطعی میتواند فرآیندهای حیاتی را متوقف کند. در مقابل، اگر تنها دسترسی کاربران به وب عمومی مطرح باشد، سطح حساسیت پایینتر است. همین تحلیل تعیین میکند که Active-Standby کافی است یا باید به Active-Active فکر کنید.
سرویسهای Publishشده موضوع سوم هستند. اگر وبسرور یا میلسرور روی اینترنت منتشر شده است، باید مشخص شود دسترسی از هر دو ISP لازم است یا نه، و رکورد DNS داخلی است یا عمومی. TTL رکوردهای DNS را جدی بگیرید؛ TTL بالا باعث میشود پس از Failover، کاربران بیرونی ساعتها به IP از دسترس خارجشده متصل شوند و تصور کنند سرویس قطع است، در حالی که مشکل صرفاً در لایه نامگذاری است.
در نهایت، تحلیل ظرفیت و رفتار ترافیک را انجام دهید. مصرف پیک ساعات کاری را اندازه بگیرید و مشخص کنید در زمان Failover کدام ترافیک اولویت دارد. اگر لینک پشتیبان ظرفیت کمتری دارد، باید از پیش تعیین کنید که ترافیک غیرحیاتی مانند Backup شبانه محدود یا به زمان دیگری موکول شود، وگرنه سرویسهای حساس در همان دقایق اول دچار اختلال میشوند.
در طراحی Multi-ISP با Cisco ASA، انتخاب معماری فقط به تعداد لینکها بستگی ندارد؛ ماهیت ترافیک، ظرفیت هر لینک، سطح مهارت تیم عملیاتی و هزینهای که برای هر لینک پرداخت میکنید هم تعیینکننده است. انتخاب نادرست یا هزینه اضافی ایجاد میکند یا در زمان بحران پیچیدگی غیرضروری میسازد.
در این مدل یک لینک مسیر اصلی است و تمام ترافیک در شرایط عادی از آن عبور میکند؛ لینک دوم آمادهبهکار میماند و فقط با تشخیص خرابی فعال میشود. مزیت اصلی، سادگی و قابلیت پیشبینی رفتار شبکه است: مسیر خروجی مشخص است، NAT سادهتر مدیریت میشود و رفتار تونلهای VPN پایدارتر میماند. عیبیابی هم سریعتر انجام میشود، چون در هر لحظه فقط یک مسیر فعال وجود دارد.
محدودیت این مدل اقتصادی است. اگر هر دو لینک ظرفیت بالا و هزینه قابلتوجهی دارند، بیکار نگه داشتن یکی از آنها در حالت عادی منطقی نیست. راه میانه این است که فقط ترافیک غیرحیاتی و کمریسک مانند بهروزرسانی سیستمها را از لینک دوم عبور دهید و مسیر پیشفرض کاربران را روی لینک اصلی نگه دارید. اگر در حال طراحی افزونگی در سطح خود دستگاه هم هستید، مقاله پیادهسازی High Availability در فایروالهای سیسکو ASA و Firepower مکمل همین بحث است.
در Active-Active تلاش میشود از هر دو لینک بهصورت همزمان استفاده شود؛ مثلاً ترافیک کاربران عمومی از ISP اول و ترافیک Backup یا آپدیت از ISP دوم عبور کند. در ظاهر بهرهوری بالاتر است، اما در عمل پیچیدگی تحلیل و عیبیابی چند برابر میشود و مدیریت NAT حساستر خواهد بود.
چالش اصلی، حفظ Symmetric Routing است. چون هر لینک Public IP متفاوتی دارد، باید ترجمه آدرس دقیقاً مطابق مسیر خروجی انجام شود؛ اگر بسته از یک ISP خارج شود و پاسخ از ISP دیگر برگردد، Session ناپایدار میشود و Dropهای تصادفی ظاهر میشوند که ردیابیشان زمانبر است. به همین دلیل مستندسازی دقیق سیاست تقسیم ترافیک، پیش از فعالسازی، یک الزام عملیاتی است نه کار جانبی.
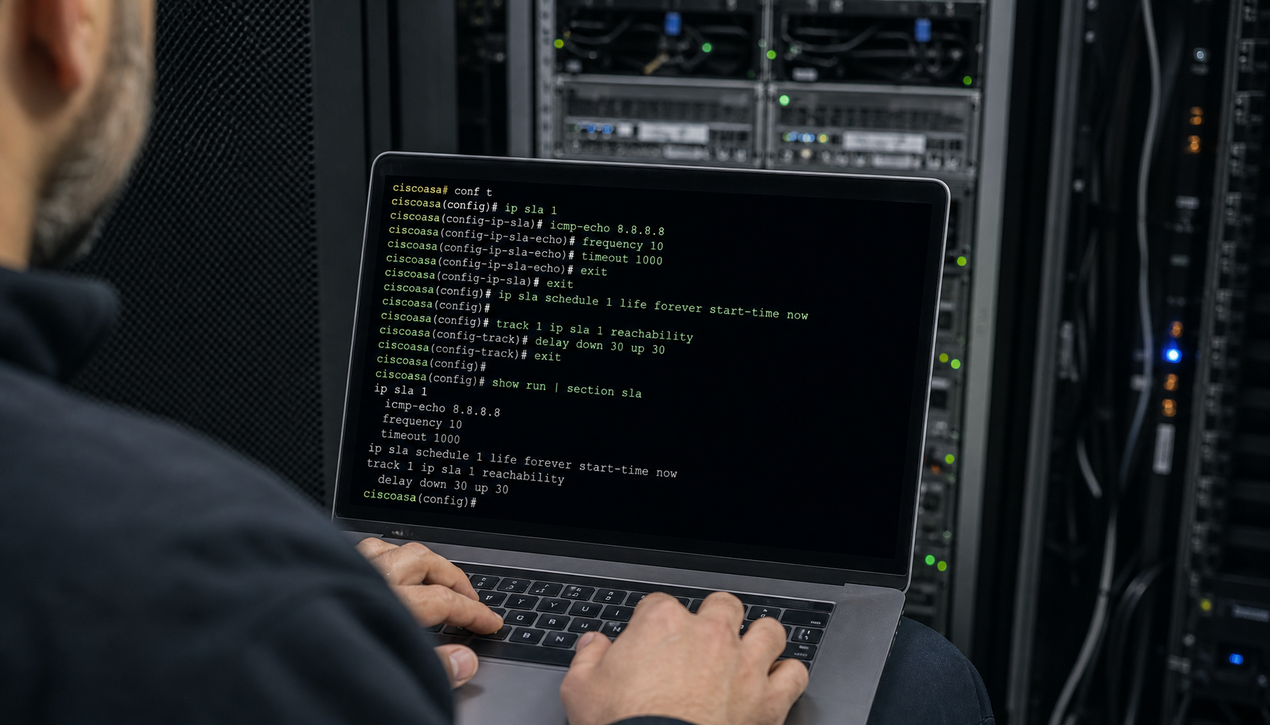
روش رایج در طراحی Multi-ISP با Cisco ASA برای پیادهسازی Failover اینترنت، ترکیب SLA Monitor و Track Object است. دستگاه بهصورت دورهای مقصدی را Echo میکند و در صورت عدم دریافت پاسخ، مسیر پیشفرض اصلی از جدول Routing حذف میشود تا مسیر پشتیبان با Administrative Distance بالاتر فعال شود. مستندات تکمیلی این مکانیزم در راهنمای رسمی سیسکو برای اینترنت پشتیبان ASA در دسترس است.
انتخاب مقصد مانیتورینگ تعیینکننده است. اگر فقط Gateway ISP را مانیتور کنید، ممکن است Gateway پاسخ دهد اما مسیر بالادست قطع باشد و Failover هرگز فعال نشود. مقصد بهتر، یک آدرس عمومی پایدار خارج از شبکه ISP است که دسترسی به آن قابل اتکا باشد. در محیطهای حساس، ترکیب چند مقصد و پایش همزمان آنها دقت تشخیص را بالا میبرد.
نمونه زیر یک پیکربندی آزمایشگاهی با آدرسهای مستند RFC 5737 است و باید با آدرسهای واقعی شبکه شما جایگزین شود:
منطق کار ساده است: تا وقتی SLA پاسخ میگیرد، مسیر اصلی با Administrative Distance برابر 1 در جدول Routing باقی میماند. در صورت ناموفق شدن بررسی سلامت، Track به حالت Down میرود و مسیر اصلی حذف میشود؛ در این حالت مسیر پشتیبان با فاصله اداری 254 به مسیر پیشفرض تبدیل میشود. با بازگشت لینک اصلی، مسیر با فاصله اداری کمتر دوباره اولویت میگیرد.
برای بررسی وضعیت در زمان تست، از دستورات فقطخواندنی زیر استفاده کنید:
هیچکدام از این خروجیها نباید بدون تطبیق با نسخه نرمافزار همان دستگاه بهعنوان مرجع عملیاتی استفاده شود. پارامترهایی مثل frequency و num-packets باید بر اساس شرایط شبکه و زمان Failover مورد انتظار شما تنظیم شوند؛ مقدار پیشفرض ممکن است برای سازمان شما کند یا بیش از حد حساس باشد.
مدیریت NAT یکی از بخشهای حساس طراحی Multi-ISP با Cisco ASA است. چون هر ISP Public IP متفاوتی دارد، ترجمه باید بر اساس اینترفیس خروجی تعریف شود تا ASA با تغییر مسیر، ترجمه متناسب با همان لینک را اعمال کند. اگر NAT فقط برای اینترفیس اصلی تعریف شده باشد، در زمان Failover کاربران داخلی اینترنت نخواهند داشت، هرچند Routing درست کار کند.
نمونه پیکربندی زیر با سینتکس نسخههای 8.3 و بالاتر ASA نوشته شده است. سینتکس دقیق NAT در نسخههای قدیمیتر متفاوت است و در صورت کار با نسخههای قدیمی باید آن را با مستندات همان نسخه تطبیق دهید؛ جزئیات بیشتر در مقاله آموزش کانفیگ NAT در فایروال سیسکو ASA و FTD آمده است.
با این پیکربندی، ASA بر اساس اینترفیس خروجی ترافیک، ترجمه مربوط به همان لینک را اعمال میکند و نیازی به تغییر دستی NAT در زمان Failover نیست. برای بررسی ترجمههای فعال از دستور show nat detail استفاده کنید.
سناریوی پیچیدهتر، انتشار سرویس داخلی روی اینترنت است. اگر وبسرور روی IP عمومی ISP اول منتشر شده باشد، کاربران بیرونی پس از Failover همچنان به IP قبلی متصل میشوند، مگر آنکه DNS بهدرستی طراحی شده باشد. کاهش TTL رکوردها یا استفاده از DNS هوشمند، این فاصله را کوتاه میکند. اگر سرویسهای منتشرشده بخش مهمی از معماری شما هستند، مطالعه طراحی معماری DMZ با فایروال سیسکو برای انتشار سرویسهای اینترنتی دید کاملتری میدهد.
در حضور VPN، طراحی Multi-ISP با Cisco ASA و پیکربندی دو لینک اینترنت پیچیدهتر میشود. هر تونل باید امکان برقراری روی هر دو لینک را داشته باشد یا حداقل مکانیزم Failover در دو سمت هماهنگ باشد. عدم هماهنگی دو سمت، یکی از رایجترین دلایل برقرار نشدن تونل پس از قطعی است.
در Site-to-Site VPN، تعریف Peer ثانویه روی هر دو دستگاه ضروری است. اگر یک سمت لینک اصلی خود را از دست بدهد اما سمت مقابل همچنان تلاش کند به IP قبلی متصل شود، تونل هرگز بالا نمیآید؛ حتی اگر مسیر IP در ASA سمت مقابل سالم باشد. پس طراحی درست یعنی تعریف چند Peer و تست عملی هر دو مسیر، نه فقط مسیر اصلی.
در Remote Access VPN، آدرس اتصال کاربران باید ثابت و مستقل از ISP بماند. استفاده از یک نام DNS برای سرویس VPN که در زمان Failover به IP لینک سالم اشاره کند، تجربه کاربر را سادهتر نگه میدارد و از تماسهای پشتیبانی بیمورد جلوگیری میکند. در غیر این صورت، کاربران باید آدرس جدید را دستی وارد کنند که در عمل پایدار نیست.
اگر در طراحی Multi-ISP با Cisco ASA لازم است بخشی از ترافیک در حالت عادی از ISP دوم عبور کند، Policy Based Routing یک گزینه است. در نسخههای جدید ASA این قابلیت اجازه میدهد بر اساس ACL تعیین کنید کدام ترافیک از کدام Gateway خارج شود. این کار برای جداسازی ترافیک Backup یا آپدیت از مسیر کاربران مفید است.
اما PBR پیچیدگی تحلیل مسیر را افزایش میدهد. در زمان Incident، تیم عملیات باید بداند کدام بخش ترافیک طبق طراحی از مسیر دوم عبور میکند، وگرنه تشخیص گمراه میشود. پیش از فعالسازی، پشتیبانی نسخه نرمافزاری خود را بررسی و رفتار ترافیک پس از تغییر مسیر را مستند کنید. توجه داشته باشید که ASA مانند برخی روترها توزیع بار داینامیک بین دو لینک انجام نمیدهد؛ تقسیم ترافیک در آن قاعدهمحور است، نه مبتنی بر Load Balancing خودکار.
در طراحی Multi-ISP با Cisco ASA باید ظرفیت لینک دوم را با مصرف واقعی سازمان مقایسه کنید؛ بسیاری از سازمانها این لینک را با ظرفیت کمتر تهیه میکنند. اگر در زمان Failover تمام ترافیک روی این لینک منتقل شود، اشباع پهنای باند تقریباً حتمی است و سرویسهای زمانحساس مانند VoIP یا جلسات ویدیویی اولین قربانیها هستند. تحلیل ظرفیت باید پیش از وقوع قطعی انجام شود، نه در لحظه بحران.
راهکار عملی این است که مصرف پیک ساعات کاری و حجم ترافیک غیرحیاتی را مشخص کنید و برای زمان Failover سیاست مشخصی داشته باشید: محدود کردن نرخ ترافیک Backup، موکول کردن آپدیتها به پنجرههای زمانی خارج از بحران، یا اولویتبندی ترافیک حیاتی با QoS. حتی یک سیاست ساده و مستند، بهتر از واکنش لحظهای و بدون برنامه است.
طراحی Multi-ISP با Cisco ASA بدون تست واقعی ارزش عملیاتی ندارد. باید سناریوهای مختلف را جداگانه آزمایش کنید و زمان واقعی Failover را اندازه بگیرید، نه زمان تئوری. سناریوهای پیشنهادی عبارتاند از:
نتیجه هر تست را مستند کنید؛ زمان واقعی سوئیچ، تعداد Sessionهای قطعشده و رفتار سرویسهای Publishشده، ورودیهای اصلی برای تنظیم پارامترهای SLA و تصمیمگیری درباره Delay بازگشت مسیر هستند. در زمان بازگشت لینک اصلی، اگر Preemption بیش از حد سریع باشد ممکن است کاربران VPN دچار قطعی ناگهانی شوند؛ تنظیم مناسب زمان بازگشت این مشکل را کاهش میدهد.
خیر. دو مسیر با Administrative Distance متفاوت تنها زمانی جابهجا میشوند که اینترفیس اصلی بهصورت فیزیکی Down شود. اگر Gateway یا مسیر بالادست ISP دچار اختلال شود اما اینترفیس ASA همچنان Up بماند، مسیر اصلی در جدول Routing میماند و Failover رخ نمیدهد. برای پوشش این حالت، استفاده از SLA Monitor و Track Object ضروری است.
ASA توزیع بار داینامیک مشابه روترهای لبه انجام نمیدهد. تقسیم ترافیک در آن بر اساس اینترفیس، سیاست NAT و در نسخههای جدید PBR انجام میشود، یعنی قاعدهمحور است نه مبتنی بر سنجش بار لحظهای. اگر توزیع بار واقعی مدنظر است، باید معماری را با روتر لبه یا راهکارهای اختصاصی ترکیب کنید.
Sessionهایی که با ترجمه IP لینک اصلی ساخته شدهاند، با تغییر مسیر معمولاً از کار میافتند، چون پاسخهای برگشتی به IP لینک قطعشده ارسال میشود. Sessionهای جدید با NAT لینک پشتیبان برقرار میشوند. بنابراین رفتار Sessionها را در تست بررسی و به کاربران اطلاعرسانی کنید تا وقفههای کوتاه بهعنوان خرابی سرویس تلقی نشود.
یک آدرس عمومی پایدار و خارج از شبکه ISP، مانند DNSهای عمومی معتبر، انتخاب مناسبی است. مانیتور کردن تنها Gateway ISP کافی نیست، چون ممکن است Gateway پاسخ دهد اما مسیر به اینترنت قطع باشد. در محیطهای حساس، ترکیب چند مقصد و بررسی همزمان نتایج آنها دقت تشخیص را افزایش میدهد.
طراحی Multi-ISP با Cisco ASA فرآیندی چندلایه است که Routing، NAT، VPN، DNS، ظرفیت لینک و مانیتورینگ را همزمان در بر میگیرد. اضافه کردن یک مسیر دوم بهتنهایی پایداری ایجاد نمیکند؛ آنچه تفاوت میسازد، تحلیل نیازمندیها پیش از کانفیگ، تعریف NAT روی هر دو اینترفیس، ردیابی واقعی سلامت مسیر و تست سناریوهای بحرانی است.
اگر این مراحل بهترتیب انجام شوند، زیرساخت اینترنت سازمان در برابر قطعی ISP مقاوم میشود و سرویسهای حیاتی بدون اختلال محسوس ادامه مییابند. مستندسازی تصمیمها و نتایج تستها هم به همان اندازه کانفیگ اهمیت دارد، چون در زمان Incident، سرعت تشخیص به کیفیت مستندات شما وابسته است.