برای نصب و راهاندازی Cisco Firepower Threat Defense یا FTD، ابتدا سازگاری مدل و نسخه، دسترسی کنسول و شبکهٔ مدیریت را بررسی کنید. سپس روش مدیریت را بین FDM محلی و FMC انتخاب کنید؛ در سناریوی این آموزش دستگاه را به FMC ثبت میکنیم، اینترفیسها و Zoneها را میسازیم و پس از تعریف NAT و Access Control Policy، تنظیمات را Deploy میکنیم. قبل از انتقال ترافیک سازمان به فایروال سیسکو، اتصال یک کلاینت، مسیر برگشت و ثبت لاگ را آزمایش کنید؛ برای FTDv، منابع مجازیسازی سرور نیز باید با راهنمای نسخه سازگار باشند.
قبل از هرگونه کانفیگ فایروال سیسکو فایرپاور، باید بدانید هر تصمیم امنیتی در کدام لایه گرفته میشود. FTD فقط یک فایروال لایه 3 و 4 نیست، بلکه پلتفرمی چندلایه است که چند موتور تحلیل را در یک سیستمعامل یکپارچه ترکیب کرده است. بدون درک این ساختار، هم طراحی Policy دشوار میشود و هم عیبیابی در محیط عملیاتی زمانبر خواهد بود.
در قلب FTD موتور Snort قرار دارد که مسئول بازرسی عمیق بستهها یا Deep Packet Inspection است و قابلیتهایی مانند IPS، شناسایی الگوهای حمله و تحلیل رفتار ترافیک را ارائه میدهد. اما Snort به تنهایی تصمیم نهایی نمیگیرد؛ تصمیم نهایی در لایه Access Control گرفته میشود که ترکیبی از Zone، Network Object، Application، User Identity و Intrusion Policy را بررسی میکند. برای آشنایی با مجموعه کامل قابلیتهای تهدیدمحور این پلتفرم میتوانید مستندات رسمی سیسکو درباره Threat Capabilities of Cisco Secure Firewall را مطالعه کنید.
از نظر منطقی، معماری FTD به دو بخش تقسیم میشود: Data Plane و Control Plane. Data Plane جایی است که ترافیک واقعی کاربران عبور میکند و شامل اینترفیسهای فیزیکی، Zoneها، NAT Engine و موتور Snort است. Control Plane شامل مدیریت، Policy Definition و Deploy است که از طریق FMC انجام میشود. این تفکیک اهمیت عملی دارد: تا زمانی که Deploy انجام نشود، تغییرات FMC در Data Plane اعمال نمیشوند و این نکتهای است که بسیاری از مدیران تازهکار را سردرگم میکند.
اینترفیسها در FTD درون Zoneها گروهبندی میشوند. برخلاف ASA کلاسیک که قوانین اغلب بر اساس نام اینترفیس نوشته میشود، در FTD تمرکز روی Zone است. اگر در آینده اینترفیس جدیدی اضافه شود، فقط آن را به Zone موجود متصل میکنید و نیازی به بازنویسی Policy ندارید؛ مزیتی که در شبکههایی با چند لینک WAN یا چندین VLAN داخلی ارزش زیادی دارد. لایه Identity نیز امکان تحلیل ترافیک بر اساس کاربر و گروه کاربری Active Directory را فراهم میکند؛ موضوعی که در راهاندازی Identity Policy در Firepower بهطور کامل بررسی شده است.
ترتیب منطقی پردازش ترافیک نیز مهم است: ابتدا NAT اعمال میشود، سپس Access Control Rule تطبیق داده میشود و در صورت فعال بودن، Intrusion Policy و سایر بازرسیها اجرا میشوند. اگر ترافیک از همه مراحل عبور کند، یک Connection در جدول Session ایجاد میشود؛ رفتاری stateful مشابه ASA اما با لایههای تحلیل بیشتر.
از نظر استقرار، FTD میتواند روی سختافزار سری 1000، 2100، 4100 و 9300 اجرا شود یا بهصورت مجازی روی پلتفرمهای پشتیبانیشدهٔ نسخهٔ انتخابی پیادهسازی شود. در هر دو حالت منطق معماری یکسان است اما ظرفیت پردازش و تعداد Sessionهای همزمان به مدل سختافزاری وابسته است. اگر قصد اجرای FTD در زیرساخت ابری دارید، مستندات رسمی سیسکو برای استقرار Threat Defense Virtual در AWS نقطه شروع خوبی است.
برای اینکه آموزش Cisco FTD صرفاً فهرستی از دستورات نباشد، آن را در قالب یک سناریوی نمونه دنبال میکنیم. فرض کنید سازمانی متوسط با حدود 150 کاربر دارید که تاکنون از یک روتر ساده برای اتصال به اینترنت استفاده میکرده و حالا تصمیم گرفته یک فایروال نسل جدید در مرز شبکه مستقر کند. هدف این است که ترافیک اینترنت کاربران از FTD عبور کند، لاگگیری متمرکز انجام شود و در آینده IPS و کنترل اپلیکیشن نیز فعال شوند.
در این سناریو، یک دستگاه FTD فیزیکی در لبه شبکه قرار میگیرد. پشت آن یک سوئیچ Core با VLAN کاربران وجود دارد. یک لینک اینترنت از ISP دریافت شده که شامل یک IP عمومی برای اینترفیس خارج و یک رنج کوچک برای NAT سرویسهاست. همچنین یک سرور Firepower Management Center در VLAN مدیریت قرار دارد. پیشنیازهای این راهاندازی عبارتاند از:
اولین تصمیم مهم، طراحی منطقی Zoneهاست. حداقل به سه Zone نیاز داریم: inside برای کاربران، outside برای اتصال به ISP و management برای ارتباط با FMC. اگر از ابتدا Zoneها درست طراحی نشوند، هنگام افزودن DMZ یا لینک دوم اینترنت در آینده مجبور به بازنویسی بخش زیادی از Policy خواهید شد.
در بسیاری از پروژهها FTD بهصورت Inline بین Core و روتر ISP قرار میگیرد؛ یعنی ترافیک کاربران قبل از رسیدن به روتر از FTD عبور میکند. در برخی سناریوها FTD جایگزین مستقیم روتر مرزی میشود و خودش Routing را انجام میدهد. اگر قرار است FTD نقش Default Gateway کاربران را داشته باشد، Routing داخلی نیز باید روی آن تنظیم شود. برای معماریهایی که مسیرهای منطقی شبکه را در لایه مجازیسازی میسازند، مطالعه راه اندازی مجازی سازی شبکه (NV) کمککننده است.
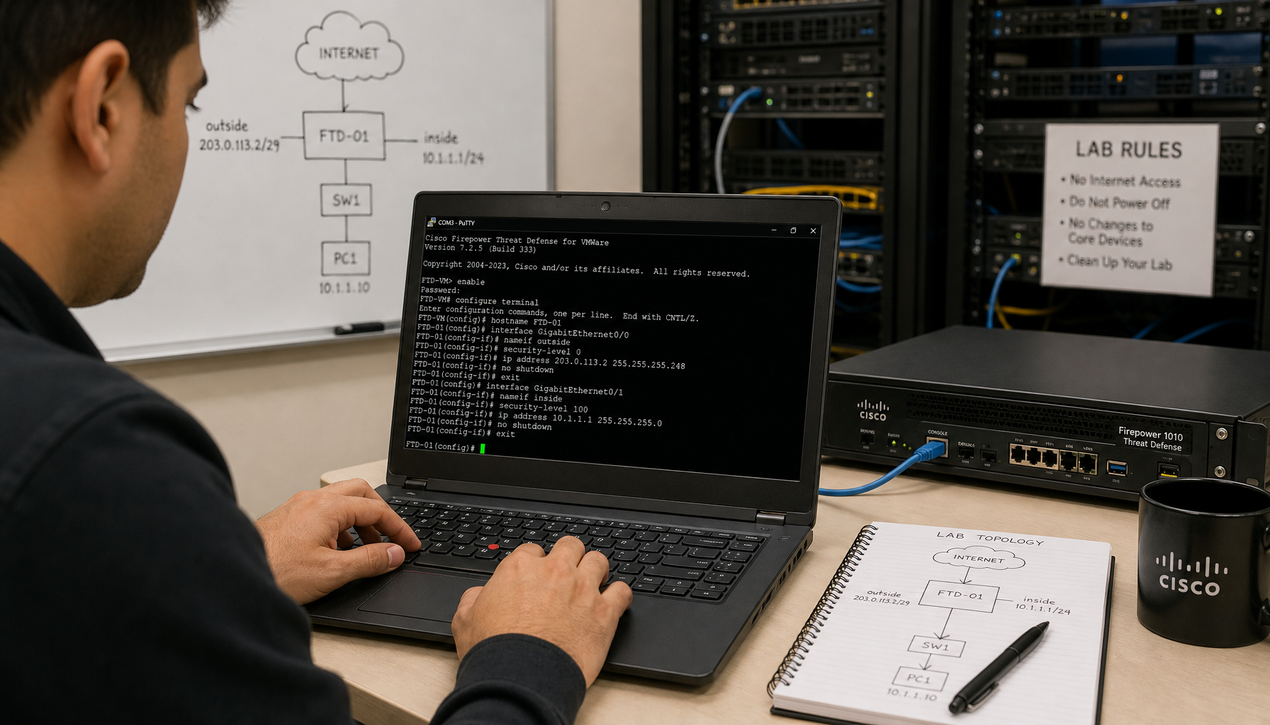
پس از نصب دستگاه در رک و اتصال برق، کابل کنسول را به لپتاپ متصل کنید و با PuTTY یا SecureCRT به دستگاه وصل شوید. تنظیمات معمول سریال 9600 8N1 است، مگر اینکه مدل خاصی متفاوت باشد. قبل از ادامه، اتصالات شبکه فیزیکی را نیز بررسی کنید: لینک outside به روتر یا مدم ISP و لینک inside به سوئیچ Core.
در اولین بوت، سیستمSetup اولیه اطلاعات مدیریت را میپرسد: IP مدیریت، subnet mask، gateway و DNS. این IP باید در شبکهای باشد که FMC نیز به آن دسترسی دارد. نمونه مقادیر برای سناریوی ما:
پس از تکمیل این مرحله، میتوانید از طریق HTTPS به آدرس مدیریت متصل شوید یا ادامه تنظیمات را از CLI انجام دهید. توجه کنید که این IP تنها برای مدیریت است و ترافیک کاربران از آن عبور نمیکند.
برای اینکه FMC بتواند FTD را مدیریت کند، باید دستگاه را Register کنید. در FMC وارد بخش Devices شوید و گزینه Add Device را انتخاب کنید؛ در اینجا IP مدیریت FTD و یک Registration Key دلخواه وارد میکنید. سپس در CLI دستگاه FTD دستور زیر را اجرا کنید (این مثال صرفاً برای آزمایشگاه یا محیط راهاندازی اولیه است و کلید ثبت باید با کلید تعریفشده در FMC یکسان باشد):
در این دستور، 10.10.10.10 آدرس FMC و REGKEY123 همان کلیدی است که در FMC تعریف کردهاید. اگر ارتباط شبکه درست باشد، دستگاه پس از چند دقیقه در FMC به وضعیت Registered تغییر میکند. برای مطالعه جزئیات تکمیلی درباره این یکپارچهسازی، راهنمای یکپارچهسازی FMC با فایروال Firepower را ببینید.
یکی از خطاهای رایج این مرحله، مشکل DNS یا NTP است. اگر زمان دستگاه و FMC همگام نباشد، گاهی فرآیند ثبت با خطا مواجه میشود. همیشه NTP را در هر دو سمت بررسی کنید. همچنین مطمئن شوید هیچ ACL یا فایروال میانی، ترافیک مدیریت بین FTD و FMC روی پورتهای ارتباطی مدیریت را مسدود نکرده است.
پس از ثبت موفق، از طریق FMC وارد Device Management شوید و اینترفیسهای FTD را تنظیم کنید. اینترفیسها بهصورت پیشفرض Shutdown هستند و باید Enable شوند. برای مثال، GigabitEthernet1/1 را بهعنوان outside و GigabitEthernet1/2 را بهعنوان inside تنظیم میکنیم: روی outside IP عمومی از ISP و روی inside IP داخلی مانند 192.168.1.1 قرار میدهیم.
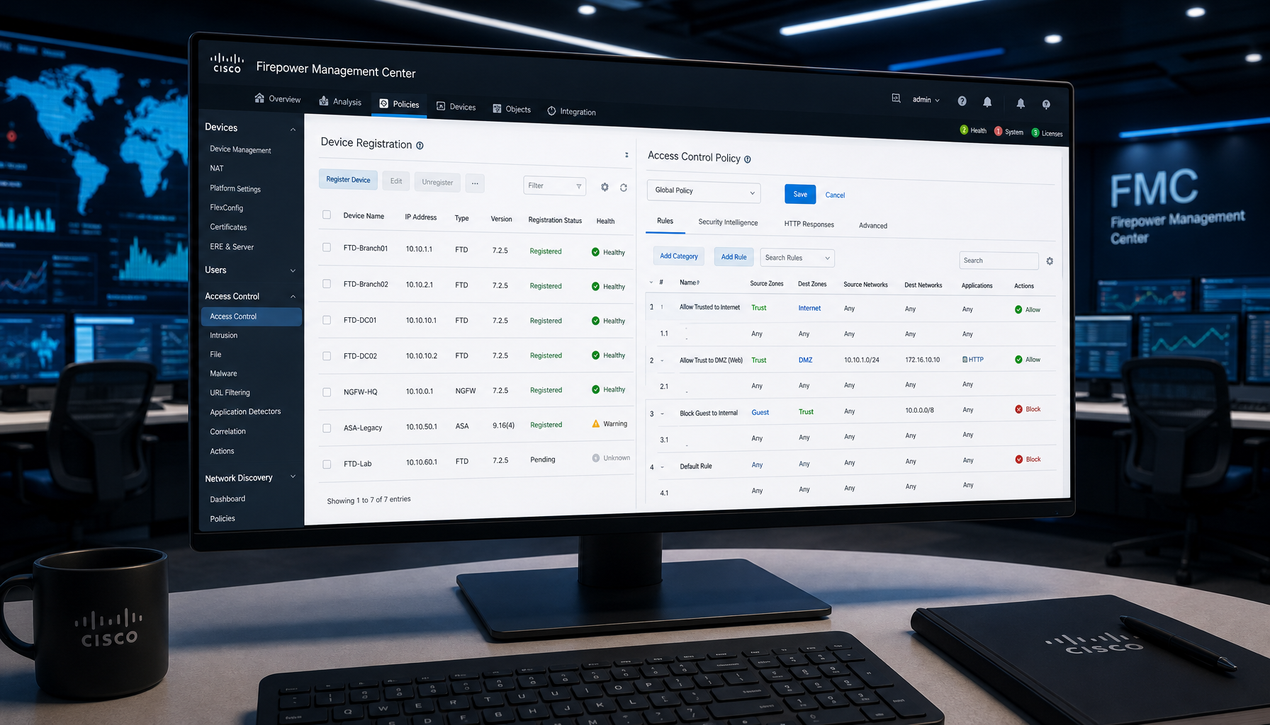
سپس هر اینترفیس را در یک Zone قرار میدهیم. تعریف Zone اهمیت زیادی دارد چون در Access Control Policy بر اساس Zoneها قانون مینویسیم، نه صرفاً اینترفیسها. پس از اعمال تغییرات، Deploy را انجام دهید تا تنظیمات روی دستگاه اعمال شود. اگر Default Route به سمت ISP نیاز است، آن را نیز در همین بخش در قالب Static Route روی اینترفیس outside تعریف کنید.
بدون NAT، کاربران داخلی نمیتوانند به اینترنت دسترسی داشته باشند. در FMC به بخش NAT Policies بروید و یک Policy جدید ایجاد کنید. سپس یک قانون Dynamic PAT تعریف کنید که ترافیک از inside به outside با IP اینترفیس outside ترجمه شود:
بعد از ذخیره، Deploy را انجام دهید. در پروژههای واقعی اگر NAT درست تنظیم نشود، حتی اگر Access Policy صحیح باشد، کاربران اینترنت نخواهند داشت. همیشه بعد از Deploy قانون NAT، با تست عملی از یک کلاینت داخلی یا ابزارهای مانیتورینگ، صحت ترجمه آدرس را بررسی کنید. برای پایش رفتار ترافیک بعد از استقرار، تجربههای راه اندازی سیستم پایش و مانیتورینگ زیرساخت قابل تعمیم به محیط فایروال نیز هست.
اکنون وارد بخش Policies شوید و Access Control را انتخاب کنید. یک Policy جدید ایجاد کنید و آن را به دستگاه FTD اعمال کنید. در داخل Policy یک قانون جدید اضافه کنید که ترافیک از Zone داخل به Zone خارج را Allow کند. برای شروع میتوانید همه ترافیک را مجاز کنید، اما در محیط حرفهای بهتر است فقط سرویسهای مشخص مانند HTTP، HTTPS و DNS مجاز شوند.
همچنین میتوانید در همین قانون، Intrusion Policy را فعال کنید تا ترافیک از نظر تهدیدات بررسی شود؛ یکی از تفاوتهای کلیدی FTD با ASA کلاسیک که لایه امنیتی عمیقتری ارائه میدهد. توجه کنید که فعالسازی قابلیتهای تهدیدمحور به لایسنس مناسب وابسته است؛ برای انتخاب درست، راهنمای لایسنس فایروال Cisco Firepower را مطالعه کنید.
در انتهای لیست قوانین، Default Action معمولاً Block است؛ یعنی هر ترافیکی که با قوانین بالاتر match نشود، مسدود میشود. پس از ذخیره Policy، Deploy را انجام دهید. همچنین در همین مرحله Logging را روی قانون فعال کنید تا بتوانید رفتار ترافیک را در بخش Analysis مشاهده کنید.
بعد از Deploy، از یک کلاینت داخلی تست بگیرید و مطمئن شوید DNS، HTTP و HTTPS بهدرستی کار میکنند. اگر اینترنت برقرار نبود، به ترتیب این موارد را بررسی کنید:
در FMC بخش Analysis و سپس Connections نشان میدهد ترافیک مجاز بوده یا Block شده است. بخش Intrusion Events نیز مشخص میکند آیا ترافیک به دلیل IPS مسدود شده یا خیر. در بسیاری از موارد، مشکل از ترتیب قوانین یا عدم تطابق Zoneها ناشی میشود. برای شناخت خطاهای رایجتر در این مرحله، مقاله اشتباهات رایج در کانفیگ ASA و Firepower مرور ارزشمندی دارد. بهترین روش تست، عبور دادن یک VLAN آزمایشی یا چند کاربر محدود از FTD و مانیتور رفتار سیستم قبل از انتقال کامل سازمان است.
در محیط عملیاتی، توصیه میشود از همان ابتدا NTP و DNS را بهدرستی تنظیم کنید. بدون زمان دقیق، لاگها قابل اعتماد نخواهند بود و حتی فرآیند Register در FMC میتواند دچار خطا شود. همچنین قبل از انتقال کامل ترافیک سازمان، یک دوره تست با بخشی از کاربران انجام دهید تا در صورت بروز مشکل در NAT یا Route، کل سازمان با قطعی اینترنت مواجه نشود.
فعالسازی بیش از حد Featureها بدون بررسی ظرفیت سختافزار نیز میتواند باعث افزایش latency شود. همیشه Load و CPU دستگاه را بعد از Deploy Policyهای سنگین بررسی کنید. اگر سازمانی قصد مهاجرت تدریجی از ASA کلاسیک دارد، مسیر ارتقا و مهاجرت نیز باید از ابتدا در طرح راهاندازی دیده شود تا بازگشت به وضعیت قبل در صورت بروز مشکل ممکن باشد. برای محیطهایی که فایروال را روی زیرساخت مجازی اجرا میکنند، آشنایی با هزینه راه اندازی VDI vmware و طراحی محیط مجازی نیز در برآورد کلی پروژه مؤثر است. در نهایت، برای بهرهگیری کامل از قابلیتهای ترتیب زمانی در قوانین، مطالعه Time-based Rule در ASA و Firepower پیشنهاد میشود.
آیا میتوان FTD را بدون FMC راهاندازی کرد؟
بله، با استفاده از Firepower Device Manager یا FDM که رابط سبکتری برای مدیریت مستقیم دستگاه است. اما در محیطهای سازمانی، مدیریت متمرکز چند دستگاه، لاگگیری یکپارچه و Policyهای مشترک، استفاده از FMC را به گزینه حرفهایتر تبدیل میکند.
چرا FTD در FMC در وضعیت Register باقی میماند و کامل نمیشود؟
رایجترین علت، عدم همگام بودن زمان (NTP) بین FTD و FMC است. علتهای دیگر شامل عدم دسترسی شبکه به پورتهای مدیریت، اشتباه بودن Registration Key و مشکل DNS است. هر سه مورد را به ترتیب بررسی کنید.
تفاوت اصلی نوشتن قانون در FTD نسبت به ASA چیست؟
در FTD قوانین بر اساس Zone و ترکیبی از شبکه، کاربر و اپلیکیشن نوشته میشوند، نه صرفاً اینترفیس و ACL. همچنین میتوان در یک قانون Access Control، Intrusion Policy را بهصورت توکار فعال کرد.
آیا برای راهاندازی اولیه حتماً باید IPS فعال شود؟
خیر. در گام اول هدف ایجاد مسیر پایدار ترافیک است. میتوانید با یک قانون ساده Allow شروع کنید و پس از تثبیت اتصال، Intrusion Policy و سایر قابلیتها را بهصورت مرحلهای اضافه کنید؛ به شرط در نظر گرفتن لایسنس و ظرفیت سختافزار.
جمعبندی اینکه راهاندازی اولیه FTD فقط روشن کردن دستگاه و نوشتن یک قانون Allow نیست؛ فرآیندی شامل ثبت صحیح در FMC، طراحی Zoneها، تعریف NAT، ساخت Access Control Policy و Deploy و تست دقیق است. کیفیت این مرحله تعیین میکند که در آینده با یک زیرساخت پایدار و قابل توسعه روبهرو هستید یا سیستمی که هر تغییر کوچک در آن باعث اختلال میشود. اگر این مراحل را با درک معماری FTD و تست مرحلهای انجام دهید، پایهای مطمئن برای فعالسازی قابلیتهای پیشرفتهتر مانند IPS، URL Filtering و کنترل اپلیکیشن خواهید داشت.