مقایسه Cisco Firepower با Fortinet FortiGate در نهایت به معماری و اولویتهای سازمان شما ختم میشود؛ نه صرفاً به فهرست فیچرها. Firepower Threat Defense بر مبنای تفکیک Data Plane و Control Plane با مدیریت متمرکز در FMC طراحی شده و در سازمانهایی که زیرساخت سیسکو دارند، یکپارچگی عمیقتری ایجاد میکند. FortiGate اما با معماری یکپارچه FortiOS و پردازندههای اختصاصی ASIC، معمولاً در سناریوهای پرترافیک با فعال بودن IPS و SSL Inspection، عملکرد پایدارتر و سادهتری ارائه میدهد. برای بررسی مدلها و هزینهها، میتوانید صفحه قیمت و خرید فایروال فورتیگیت FortiGate و قیمت و مشخصات فایروال سیسکو Cisco را ببینید.
تفاوت فایروال سیسکو و فورتی گیت در سطح معماری است، نه صرفاً در تعداد فیچرها. این تفاوت مستقیماً روی نحوه پیادهسازی، توسعهپذیری، مدیریت تغییرات و حتی عیبیابی روزمره اثر میگذارد و پیش از هر تصمیم خریدی باید درک شود. هر دو محصول در دسته Next-Generation Firewall قرار میگیرند؛ دستهای که بر اساس تعریف رایج فایروالهای نسل جدید، شامل شناسایی اپلیکیشن، IPS و Visibility در ترافیک است.
در Firepower، معماری بر پایه تفکیک Data Plane و Control Plane و مدیریت متمرکز شکل گرفته است. Policyها، Objectها و تنظیمات امنیتی از طریق Cisco Firepower Management Center تعریف و سپس روی دستگاه Deploy میشوند. این مدل برای سازمانهایی که چندین فایروال در سایتهای مختلف دارند بسیار مناسب است؛ یک نقطه مرکزی برای مدیریت، لاگگیری و تحلیل فراهم میکند و پیادهسازی فرآیندهای Change Management را سادهتر میسازد.
اما این رویکرد یک نکته عملیاتی مهم دارد: اعمال تغییرات فوری نیست. هر تغییر نیازمند Deploy است و بسته به حجم Policy ممکن است چند دقیقه طول بکشد. در محیطهایی که تغییرات مکرر یا فوری لازم دارند، این موضوع باید از ابتدا در طراحی عملیاتی لحاظ شود.
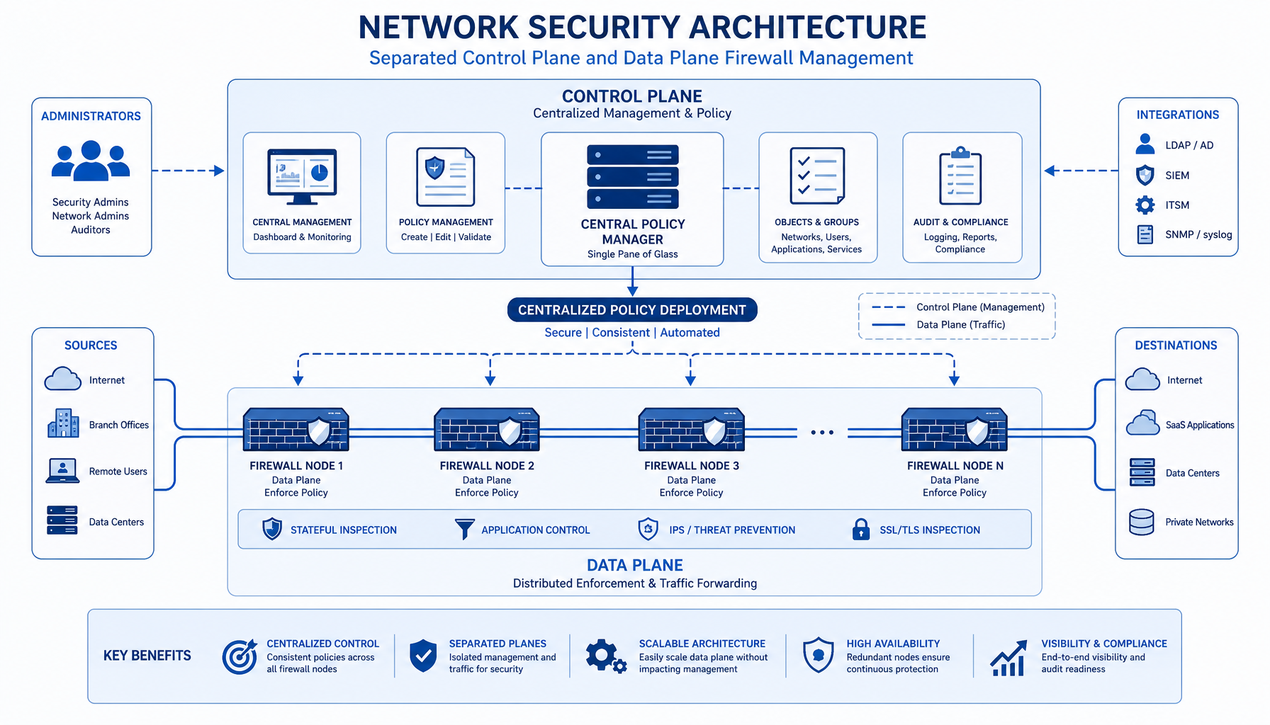
در مقابل، FortiGate بر پایه یک معماری یکپارچه طراحی شده که کنترل، پردازش و مدیریت در یک سیستمعامل متمرکز یعنی FortiOS انجام میشود؛ محصولی که Fortinet از سال 2002 آن را عرضه کرده است، بههمانگونه که در مرور تاریخچه شرکت Fortinet آمده است. در بسیاری از سناریوها، مدیر شبکه مستقیماً روی خود دستگاه تغییرات را اعمال میکند و نتیجه بلافاصله فعال میشود. این سادگی برای تیمهای کوچکتر یا عملیاتی محدود یک مزیت واقعی است.
از نظر سختافزاری نیز فلسفه طراحی متفاوت است. FortiGate از پردازندههای اختصاصی ASIC برای Offload کردن پردازشهای امنیتی مانند IPS و SSL Inspection استفاده میکند که پایداری Performance را در سطح سختافزار تضمین میکند. Firepower بیشتر بر بهینهسازی نرمافزاری و CPUهای عمومی متکی است؛ انعطاف بیشتری در Tuning ارائه میدهد، اما ظرفیت سختافزار باید از ابتدا بهدرستی انتخاب شود.
از منظر اکوسیستم، Firepower در سازمانهایی که از سوئیچ، روتر و راهکارهای Identity سیسکو استفاده میکنند، یکپارچگی عمیقتری ایجاد میکند. Integration با Active Directory و سیستمهای SIEM در این معماری طبیعیتر است. FortiGate نیز اکوسیستم خود شامل FortiManager و FortiAnalyzer را ارائه میدهد؛ یک محیط یکپارچه اما مستقل از سیسکو.
از نظر فهرست قابلیتها، هر دو پلتفرم تقریباً تمام مؤلفههای یک NGFW مدرن را پوشش میدهند. اما تفاوت اصلی در عمق پیادهسازی، مدل Tuning و تجربه عملی استفاده از آنهاست. اگر قبلاً مقایسهای مثل مقایسه فنی فایروال پالو آلتو با FortiGate را مطالعه کرده باشید، این الگو برایتان آشناست: هر برند یک فلسفه مشخص دارد.
Firepower از موتور Snort استفاده میکند که سالها در محیطهای Enterprise توسعه یافته است. امکان انتخاب Intrusion Policyهای مختلف، فعال یا غیرفعال کردن Ruleهای خاص و تعریف Thresholdهای دقیق، از مزایای این رویکرد است. برای سازمانهایی که به Tuning دقیق نیاز دارند، این سطح از کنترل اهمیت بالایی دارد. FortiGate اما IPS را بهصورت یکپارچه در FortiOS پیادهسازی کرده و مدیریت آن سادهتر و سریعتر است. راهاندازی اولیه معمولاً سریعتر تمام میشود، هرچند سطح Customization عمیق ممکن است انعطاف کمتری نسبت به Snort داشته باشد.
هر دو محصول قابلیت شناسایی هزاران اپلیکیشن را دارند. Firepower تمرکش را روی تحلیل Context و ترکیب Application Detection با Intrusion Policy و User Identity در یک Rule واحد گذاشته که انعطاف طراحی بیشتری ایجاد میکند. FortiGate نیز دیتابیس گستردهای از Application Signatureها ارائه میدهد که مدیریت آن مستقیم و ساده است. در محیطهایی که کنترل سریع اپلیکیشنها بدون پیچیدگی زیاد مدنظر است، FortiGate تجربه سادهتری میدهد.
در URL Filtering، سیسکو از Talos بهره میبرد؛ یکی از بزرگترین مراکز تحلیل تهدید جهان. Fortinet نیز از FortiGuard Labs استفاده میکند که بهروزرسانیهای سریعی ارائه میدهد. از نظر پوشش دستهبندی وب، هر دو در سطح Enterprise هستند و تفاوت بیشتر در نحوه مدیریت Policy و کیفیت گزارشگیری دیده میشود.
هر دو محصول امکان Decryption و تحلیل ترافیک رمزنگاریشده را دارند. FortiGate به دلیل استفاده از ASIC در بسیاری از مدلها، معمولاً Throughput بالاتری در SSL Inspection ارائه میدهد. در Firepower، فعال بودن همزمان SSL Decryption با IPS و Application Control میتواند مصرف CPU را بهشدت افزایش دهد؛ بنابراین انتخاب مدل سختافزاری مناسب اهمیت بیشتری پیدا میکند.
در بخش VPN، هر دو Site-to-Site و Remote Access را پشتیبانی میکنند. Firepower در سناریوهای یکپارچه با AnyConnect و احراز هویت مبتنی بر Active Directory انعطافپذیری بالایی دارد. FortiGate نیز کلاینت VPN اختصاصی خود را ارائه میدهد که پیادهسازی آن ساده و سریع است.
در مقایسه فایروال Firepower و FortiGate، فقط نگاه کردن به عدد Throughput در دیتاشیت کافی نیست. آنچه اهمیت دارد، Performance واقعی در شرایطی است که همه قابلیتهای امنیتی فعال هستند؛ یعنی IPS، SSL Inspection، Application Control و Logging همزمان اجرا شوند. اینجا است که تفاوت معماری خود را نشان میدهد.
FortiGate در بسیاری از مدلها از پردازندههای اختصاصی ASIC استفاده میکند که برای Offload کردن پردازشهای خاص مانند رمزگشایی SSL و بررسی Signatureهای IPS طراحی شدهاند. نتیجه این معماری سختافزارمحور، Performance پایدار و قابل پیشبینی در سناریوهای پرترافیک و با فعال بودن چندین Feature همزمان است. در پروژههایی با حجم SSL بالا، این مزیت بهوضوح دیده میشود.
Firepower اما بیشتر مبتنی بر پردازش نرمافزاری و CPUهای عمومی بهینهشده است. این رویکرد انعطاف بیشتری در تحلیل عمیق و Tuning فراهم میکند، اما وابستگی بیشتری به ظرفیت سختافزار دارد. اگر مدل دستگاه متناسب با حجم ترافیک انتخاب نشده باشد، فعال بودن همزمان SSL Decryption و یک Intrusion Policy سنگین میتواند مصرف CPU را بهسرعت بالا ببرد. در Firepower، طراحی ظرفیت از روز اول اهمیت تعیینکنندهای دارد.
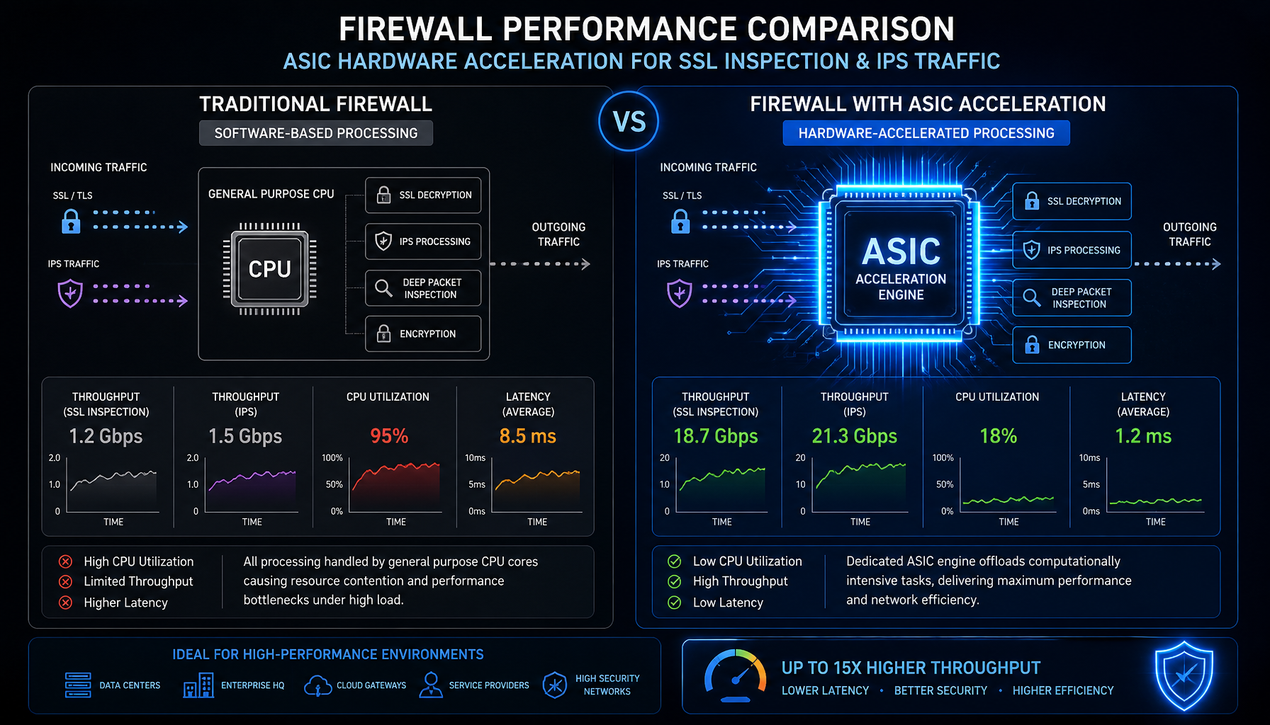
یک نکته مهم در مطالعه دیتاشیتها، تفاوت بین Firewall Throughput و NGFW Throughput است. هر دو برند عدد بالایی برای فایروال پایه اعلام میکنند، اما عدد واقعی زمانی مشخص میشود که IPS و SSL فعال باشند. در بسیاری از مدلهای میانرده، FortiGate در حالت NGFW Throughput عدد بهتری نسبت به Firepower ارائه میدهد. البته در پروژههایی که Visibility و تحلیل دقیقتر اولویت دارد، Firepower با وجود Throughput کمتر، کنترل دقیقتری روی رفتار ترافیک فراهم میکند.
در سناریوهای Multi-Session با حجم بالای Connection همزمان، هر دو پلتفرم عملکرد قابل قبولی دارند، اما رفتارشان در زمان Spike ترافیکی متفاوت است. FortiGate به دلیل Offload سختافزاری معمولاً افت Performance کمتری تجربه میکند. در Firepower، مانیتورینگ مداوم CPU و Memory اهمیت بیشتری دارد تا از رسیدن به آستانه بحرانی جلوگیری شود.
جمعبندی این بخش: اگر معیار اصلی سازمان حداکثر Throughput با کمترین افت در سناریوهای سنگین باشد، FortiGate معمولاً عدد بهتری میدهد. اما اگر اولویت با تحلیل دقیق، Visibility عمیق و Tuning پیشرفته باشد، Firepower انتخاب مناسبی است؛ مشروط بر اینکه ظرفیت سختافزاری بهدرستی برآورد شود.
تفاوت فایروال سیسکو و فورتی گیت فقط در فیچر و Performance نیست؛ در تجربه روزمره کار با دستگاه نیز کاملاً محسوس است. نحوه تعریف Policy، سرعت اعمال تغییرات و عیبیابی، در بلندمدت تعیینکننده رضایت تیم فنی شما خواهد بود.
در Firepower، مدیریت از طریق FMC انجام میشود؛ همه Policyها، Objectها، Zoneها و Intrusion Policyها در یک کنسول متمرکز تعریف و سپس روی دستگاهها Deploy میشوند. مزیت این مدل در محیطهای چندسایتی واضح است: یک Policy واحد برای چندین فایروال، مستندسازی تغییرات و فرآیند Change Management ساختاریافته. اما همانطور که گفته شد، هر اصلاح کوچک نیازمند Deploy است و بسته به حجم Policy ممکن است چند دقیقه طول بکشد. البته همین فرآیند، از تغییرات شتابزده و بدون کنترل جلوگیری میکند که در سازمانهای بزرگ خود یک مزیت است.
در FortiGate، تغییرات در بسیاری از سناریوها مستقیم روی خود دستگاه انجام میشوند و بلافاصله اعمال میگردند. این سرعت در تیمهای کوچک یا محیطهایی که واکنش سریع به درخواست کاربران لازم است، مزیت بزرگی است. در سناریوهای بزرگتر، FortiManager نقش مدیریت متمرکز را ایفا میکند، اما تجربه کاربری همچنان سادهتر از مدل Deployمحور Firepower باقی میماند. برای دیدن این تفاوت در یک مقایسه مشابه، مقاله مقایسه فایروال سوفوس با فایروال فورتیگیت از نظر مدیریت و قابلیتها را میتوانید مطالعه کنید.
از نظر عیبیابی، Firepower ترکیبی از CLI و گزارشهای گرافیکی در FMC ارائه میدهد؛ Eventها ساختاریافته هستند و فیلتر دقیق وجود دارد، اما در برخی موارد باید بین FMC و CLI جابهجا شوید. در FortiGate، بسیاری از عیبیابیها مستقیماً از طریق CLI یا داشبورد وب دستگاه انجام میشود و تمرکز روی یک نقطه مدیریتی است.
در بحث یادگیری و پیچیدگی، Firepower نیازمند دانش عمیقتری از معماری Policy و ساختار Ruleهاست؛ طراحی اشتباه در ابتدای کار میتواند در آینده به پیچیدگی تبدیل شود. FortiGate در پیادهسازی اولیه سادهتر به نظر میرسد و بسیاری از تیمها سریعتر با آن آشنا میشوند. در بحث Upgrade و مدیریت نسخه نیز، در Firepower ترتیب ارتقای FMC و دستگاهها باید دقیق رعایت شود، در حالی که در FortiGate این فرآیند مستقیمتر و معمولاً سریعتر است؛ هرچند در محیطهای HA همچنان به برنامهریزی نیاز دارد.
اگر سازمانی دارای اکوسیستم گسترده سیسکو باشد، از تجهیزات Cisco Switching و Routing استفاده کند و به یکپارچگی عمیق با زیرساخت Identity و Security نیاز داشته باشد، Firepower انتخاب منطقیتری است. Integration طبیعی با Active Directory، SIEM و سایر محصولات سیسکو، هزینه و پیچیدگی اتصال چند لایه را کاهش میدهد.
اگر سازمان به دنبال حداکثر Performance در ازای هزینه کمتر، پیادهسازی سریعتر و مدیریت سادهتر باشد، FortiGate میتواند گزینه مناسبتری باشد. در شبکههای با ترافیک SSL بالا، معمولاً FortiGate از نظر عدد Throughput برتری دارد. اما در شبکههایی که به Tuning دقیق IPS و Policyهای پیچیده مبتنی بر Application نیاز دارند، Firepower انعطاف بیشتری ارائه میدهد.
یک رویکرد عملی برای تصمیمگیری، تهیه یک سناریوی واقعی از ترافیک سازمان است: حجم ترافیک کل، درصد ترافیک SSL، تعداد Connection همزمان، نیازهای VPN و ساختار تیم عملیاتی. با در اختیار داشتن این دادهها میتوانید مدلهای همرده دو برند را از نظر NGFW Throughput واقعی (نه عدد تبلیغاتی) با هم مقایسه کنید. برای دیدن چارچوب مشابه در فضای سیسکو، مقاله مقایسه فایروال پالو آلتو با فایروال سیسکو Firepower برای سازمانهای متوسط نیز دیدگاه مفیدی درباره معیارهای انتخاب در همین مقیاس ارائه میدهد.
در سناریوهای NGFW با فعال بودن IPS و SSL Inspection، بسیاری از مدلهای میانرده FortiGate به دلیل Offload سختافزاری ASIC عدد Throughput بالاتری ارائه میدهند. اما «سرعت» تنها معیار نیست؛ Firepower در Visibility، تحلیل عمیق و Tuning دقیق Policyها انعطاف بیشتری دارد. انتخاب باید بر اساس الگوی ترافیک واقعی سازمان انجام شود.
در عمل، FortiGate برای شروع کار سادهتر است؛ تغییرات بلافاصله اعمال میشوند و ابزارها یکپارچهاند. Firepower نیازمند درک معماری Policy و کار با FMC است و هر تغییر با فرآیند Deploy همراه است؛ ساختاری که در سازمانهای بزرگ و چندسایتی به یک مزیت تبدیل میشود.
بستگی به مدل و لایسنس دارد. برای مقایسه دقیق در ردههای مختلف، بهتر است مشخصات و قیمت هر خانواده را در کنار نیازهای ترافیک سازمان بررسی کنید؛ اعداد دیتاشیت در حالت NGFW معیار درستتری از Firewall Throughput پایه است.
اگر زیرساخت سیسکو در سازمان جا افتاده است، ادامه مسیر با Firepower Threat Defense یکپارچگی بیشتری ایجاد میکند و مسیر مهاجرت مشخصی نیز وجود دارد. اگر زیرساخت سیسکو برای شما الزام نیست، FortiGate گزینه جایگزین جدی و اغلب مقرونبهصرفهتری است.
مقایسه Cisco Firepower و FortiGate یک رقابت ساده بر سر «بهتر بودن» نیست. هر دو پلتفرم بالغ و Enterprise هستند و تفاوت اصلی در معماری، مدل مدیریت و تمرکز طراحی آنهاست. Firepower بر Visibility، تحلیل عمیق و مدیریت متمرکز تأکید دارد و در محیطهای سیسکومحور و چندسایتی قدرت واقعیاش دیده میشود. FortiGate بر Performance سختافزاری، یکپارچگی و سادگی عملیاتی تمرکز کرده و در سناریوهای پرترافیک با ترافیک SSL بالا معمولاً عدد بهتری ارائه میدهد.
در نهایت، تصمیم درست زمانی گرفته میشود که بر اساس نیاز واقعی سازمان، حجم و نوع ترافیک، ساختار تیم فنی و استراتژی امنیتی چندساله انجام شود؛ نه بر اساس عدد دیتاشیت یا برند. اگر سازمان شما در مرحله انتخاب مدل و ظرفیت است، بررسی دقیق مشخصات فنی در کنار برآورد ترافیک واقعی، مهمترین گام پیش از خرید خواهد بود.