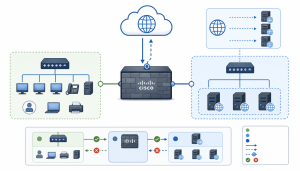
در بسیاری از سازمانها هنوز Ruleهای فایروال بر اساس IP نوشته میشوند. این مدل تا وقتی شبکه ساده و ایستاست جواب میدهد، اما وقتی کاربران از مسیر VPN، وایرلس، VDI و BYOD متصل میشوند، IP دیگر شاخص قابل اعتمادی برای شناسایی هویت نیست. راهحل این مسئله در پلتفرم سیسکو، Identity Policy در Cisco Firepower است؛ لایهای که Session را به یک کاربر واقعی در Active Directory نگاشت میکند تا Ruleها بر اساس User یا Group اعمال شوند.
در این مقاله بهصورت فنی و گامبهگام بررسی میکنیم Identity Policy در Cisco Firepower Management Center چگونه کار میکند، چه پیشنیازهایی دارد و چگونه میتوانید Rule مبتنی بر کاربر را بهصورت پایدار پیادهسازی، اعمال و تست کنید.
فهرست مطالب:
فایروال بهصورت ذاتی مفهوم «کاربر» را نمیشناسد؛ آنچه در لایه شبکه دیده میشود IP، Port و Session است. Identity Policy در واقع یک لایه نگاشت است: جدولی در FMC که هر Entry آن شامل Username، آدرس IP کلاینت، Domain، گروههای کاربری و Timestamp است. وقتی Sessionی از کلاینت به FTD میرسد، سیستم ابتدا بررسی میکند که برای IP مبدأ Mapping معتبری وجود دارد یا نه.
اگر Mapping موجود باشد، Ruleهای Access Control که شرط کاربر دارند قابل اعمالاند؛ اگر نباشد، رفتار سیستم به تنظیم Identity Policy بستگی دارد: تلاش برای احراز هویت فعال (Captive Portal) یا پردازش ترافیک بهعنوان کاربر ناشناس (Unknown). ارزش واقعی این معماری آنجاست که سیاستهای دسترسی را با نقش سازمانی همراستا میکند: گروه مالی فقط به پرتال بانکی، تیم فنی فقط به SSH سرورها. این سطح از کنترل با Rule مبتنی بر IP عملاً غیرقابل نگهداری است.
پایداری Identity Policy به این بستگی دارد که بدانید اطلاعات هویتی از چه مسیری به FMC میرسد و چه زمانی منقضی میشود. سه منبع اصلی وجود دارد: User Agent برای احراز هویت غیرفعال، Cisco ISE از طریق pxGrid، و Captive Portal برای احراز هویت فعال. در محیطهای Domain-محور، رایجترین انتخاب User Agent است.
در روش Passive Authentication، نرمافزار Cisco User Agent روی یک سرور ویندوزی عضو دامنه نصب میشود و Eventهای Logon و Logoff در Domain Controllerها را مانیتور میکند. وقتی کاربر لاگین میکند، User Agent این Event را دریافت و به FMC ارسال میکند و FMC آدرس IP سیستم را به Username مرتبط میکند. کاربر هیچ درخواست یا پنجرهای نمیبیند و تجربه کار بدون تغییر میماند.
در سناریوهای NAC، وایرلس و BYOD، ادغام با Cisco Identity Services Engine از طریق pxGrid معمولاً دقیقتر عمل میکند، چون اطلاعات هویتی مستقیماً از ISE دریافت میشود. این مدل به طراحی گواهی و اعتماد متقابل میان FMC و ISE نیاز دارد و برقراری ظاهری اتصال لزوماً به معنی دریافت سالم اطلاعات کاربران نیست.
روش سوم Active Authentication است: کاربر ناشناس به Captive Portal هدایت میشود و اعتبارنامه دامنهای خود را وارد میکند. این روش برای ترافیک HTTPS نیازمند گواهی معتمد سمت کلاینت است و چون کاربر را درگیر میکند، معمولاً بهعنوان Fallback تعریف میشود. در Remote Access VPN نیز هویت کاربر از همان فرآیند احراز هویت VPN در دسترس است و نیازی به User Agent نیست؛ اما باید مطمئن شوید این اطلاعات به FMC منتقل میشود، وگرنه کاربران VPN بهعنوان Unknown پردازش میشوند.
Mappingها دائمی نیستند و Timeout دارند. نکته مهم اینکه Lock کردن سیستم هیچ Event مربوط به Logoff تولید نمیکند؛ بنابراین Mapping تا پایان Timeout باقی میماند و کاربر بعدی روی همان سیستم ممکن است تا مدتی با هویت کاربر قبلی شناخته شود. در محیطهای DHCP با Lease کوتاه یا VDI که IPها سریع جابهجا میشوند، این رفتار خطر نسبتدادن اشتباه دسترسیها را جدی میکند و باید در طراحی Timeout دیده شود.
بیشترین خطاهای استقرار نه در مرحله ساخت Policy، بلکه در همین مرحله رخ میدهد. اگر پیشنیازها ناقص بمانند، نتیجه یا Mapping ناپایدار خواهد بود یا Ruleهای مبتنی بر کاربر بهصورت پراکنده عمل میکنند. پیش از شروع کار در FMC، این چکلیست را تکمیل کنید:
خرید روتر سیسکو با گارانتی معتبر بهعنوان مرجع مشخصات و قیمت استفاده کنید.
پیش از ورود به پیکربندی، از تناسب مدل فایروال با حجم کاربران و ترافیک سازمان هم مطمئن شوید. برای مقایسه مدلها و انتخاب گزینه مناسب، صفحه خرید فایروال سیسکو با مشخصات فنی و قیمت بهروز فهرست کامل مشخصات فنی را در اختیار شما میگذارد.
پیکربندی Identity Policy در FMC در چهار گام انجام میشود: تعریف Realm، نصب و معرفی User Agent، ساخت Identity Rule و اتصال Policy به Access Control. ترتیب این گامها اهمیت دارد، چون هر گام به خروجی گام قبل وابسته است و جابهجایی آنها باعث تکرار کار و تست مجدد میشود.
در FMC به مسیر Policies > Identity
بروید و یک Realm از نوع Active Directory بسازید. پارامترهای اصلی عبارتاند از: AD Primary Domain Name، آدرس Domain Controller اصلی و پشتیبان، Base DN برای جستجوی کاربران و گروهها، و Username/Password حساب سرویس Bind. پس از واردکردن مقادیر، اتصال را با گزینه Test حتماً بررسی کنید.
رایجترین خطای این مرحله Base DN اشتباه است: اگر دامنه چند OU سطحبالا داشته باشد، Base DN محدود باعث میشود بخشی از گروهها در لیست ظاهر نشوند و تیم شبکه بهاشتباه مشکل را به Identity Policy نسبت دهد. پس از Test موفق، کاربران و گروهها را از AD دانلود کنید تا در Ruleها قابل انتخاب باشند.
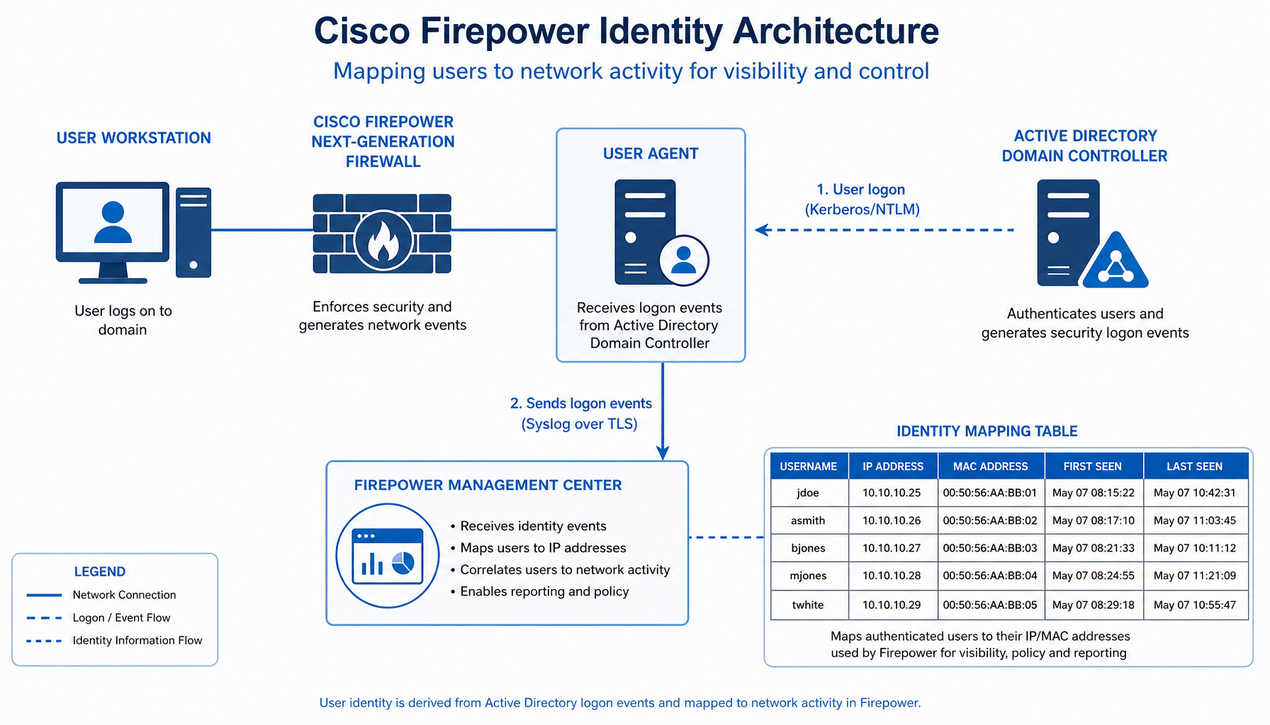
نرمافزار Cisco User Agent را روی سرور ویندوزی عضو دامنه نصب کنید؛ فایل نصب از خود FMC قابل دریافت است. در تنظیمات User Agent، آدرس FMC و آدرس Domain Controllerهایی را که باید مانیتور شوند وارد کنید و سرویس را با حساب دامنهای دارای دسترسی لازم اجرا کنید. سپس در تنظیمات Realm در FMC، آدرس IP سرور User Agent را معرفی کنید تا نگاشتها دریافت شوند. اگر چند DC دارید، مطمئن شوید User Agent همه Controllerهایی را که لاگین کاربران را پردازش میکنند پوشش میدهد.
در همان صفحه Identity Policy یک Rule اضافه کنید. الگوی رایج این است: Source Zone را روی Zone داخلی بگذارید، Action را روی Passive Authentication قرار دهید و برای کاربرانی که شناسایی نشدند، Fallback به Active Authentication (Captive Portal) تعریف کنید. برای هر Rule میتوانید User Message و Timeoutهای جداگانه (برای کاربر Passive و Active) تنظیم کنید و شناسایی را به Zoneهای موردنیاز محدود کنید.
تنظیم Timeout یک نقطه تعادل است: مقدار بسیار کوتاه باعث احراز هویت مکرر و تجربه کار آزاردهنده میشود و مقدار بسیار طولانی تعویض کاربر روی یک سیستم را با تأخیر شناسایی میکند. در VDI یا DHCP با Lease کوتاه، مقدار را محافظهکارانهتر انتخاب کنید و رفتار واقعی را در فاز تست بسنجید.
Identity Policy در Cisco Firepower خودبهخود اعمال نمیشود. در صفحه ویرایش Access Control Policy، Identity Policy ساختهشده را از منوی مربوطه انتخاب کنید و سپس تغییرات را Deploy کنید تا به FTD برسد. از این لحظه، FTD پیش از پردازش Ruleهای دسترسی تلاش میکند Session را به کاربر نگاشت کند و Ruleهایی که شرط کاربر دارند عملیاتی میشوند.
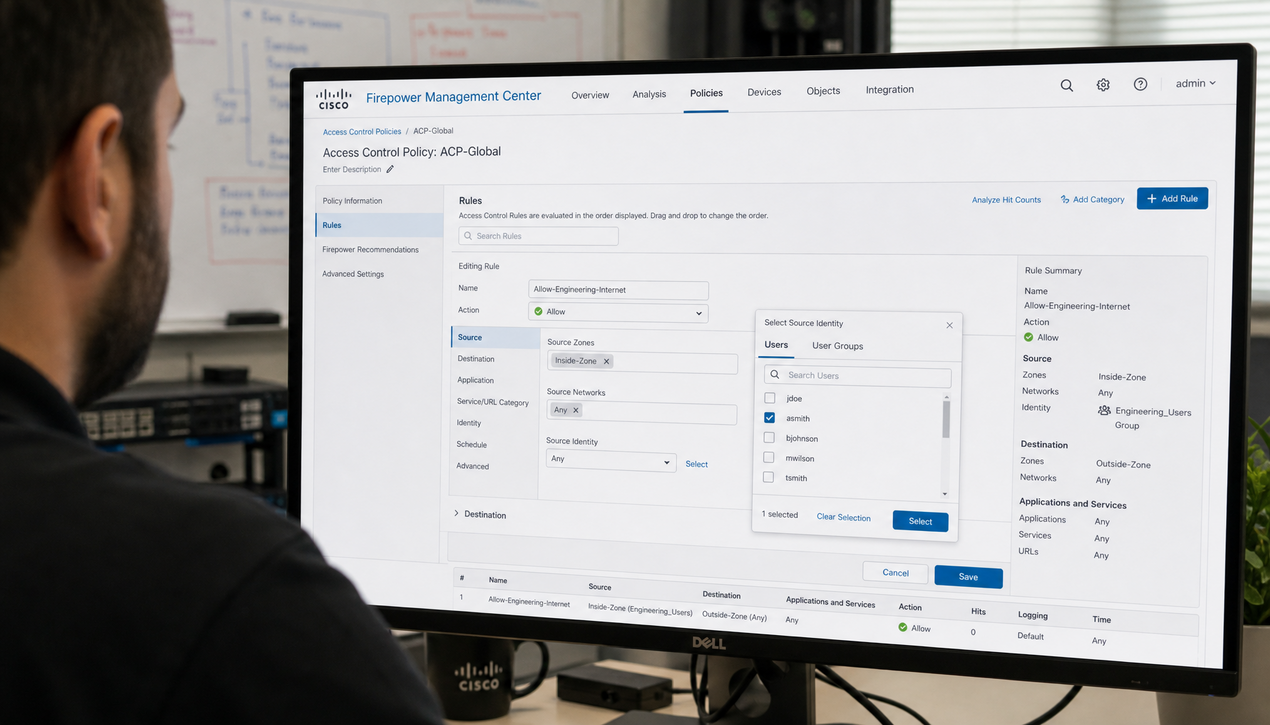
حالا میتوانید در Access Control Policy بهجای محدودکردن Rule به Network Object، در تب Users یک کاربر یا گروه از Realm انتخاب کنید. برای مثال، Ruleای تعریف کنید که فقط گروه Finance اجازه دسترسی به پرتال بانکی سازمان را داشته باشد یا گروه IT بتواند به SSH سرورهای داخلی متصل شود.
ترکیب شرط کاربر با Application و URL Category کنترل را چندلایه میکند: گروه Marketing به دسته شبکههای اجتماعی دسترسی دارد اما گروه Finance نه. به ترتیب Ruleها هم دقت کنید: اگر Rule فراگیری که شرط کاربر ندارد بالاتر از Rule هویتی قرار بگیرد، Session پیش از رسیدن به آن Match میشود و کنترل مبتنی بر کاربر اجرا نخواهد شد؛ Ruleهای خاص باید بالاتر از Ruleهای عمومی باشند.
| سناریوی دسترسی | شرط کاربر (Realm) | شرط تکمیلی | اکشن |
|---|---|---|---|
| دسترسی به پرتال بانکی | گروه Finance | Application یا URL مقصد | Allow |
| مدیریت سرورهای داخلی | گروه IT-Admins | Application: SSH | Allow |
| شبکههای اجتماعی | گروه Marketing | URL Category: Social Networking | Allow |
| سایر کاربران شناساییشده | هر گروه دیگر | هر مقصد | ادامه ارزیابی Ruleهای بعدی |
اگر میخواهید این رویکرد را با پلتفرمهای دیگر مقایسه کنید، مقاله راهاندازی URL Filtering در فایروال پالو آلتو برای کنترل دسترسی کاربران نشان میدهد ترکیب هویت و دستهبندی URL در محصول دیگری چگونه پیادهسازی میشود؛ این مقایسه در انتخاب الگوی سیاستگذاری سازمان کمککننده است.
هیچ سیستم شناسایی کاربری بدون محدودیت نیست و آگاهی از این موارد پیش از استقرار، از غافلگیری تیم شبکه جلوگیری میکند. مهمترین محدودیتهای عملی Identity Policy عبارتاند از:
سناریو را ابتدا در محیط Lab یا با تعداد محدودی از کاربران بسنجید و پس از اطمینان، بهصورت عملیاتی مستقر کنید. تست حداقلی سه مورد دارد: کاربر عضو گروه مجاز باید به مقصد دسترسی پیدا کند؛ کاربر خارج از گروه باید بلاک یا به Rule بعدی هدایت شود؛ و پس از Logoff و Login با حساب دیگر، Mapping باید بهروز شود.
در FMC صفحه Analysis > Users
نگاشتهای فعال و کاربران جاری را نشان میدهد و در Connection Events میتوانید ببینید هر Session با چه Rule و چه کاربری Match شده است. این دو صفحه ابزار روزانه عیبیابی Ruleهای هویتی هستند و برای پاسخ سریع به درخواستهای کاربران کافیاند.
برای بازبینی مستقیم روی FTD هم میتوانید از دستورات فقط-خواندنی (Read-Only) در CLI دستگاه استفاده کنید:
این دستورات فهرست نگاشتهای فعال کاربر-به-IP را نشان میدهند. نام دقیق زیردستورها ممکن است بسته به نسخه Firepower متفاوت باشد؛ به همین دلیل ابتدا با help (?) زیردستورهای موجود را ببینید و آزمایش را حتماً در محیط تست انجام دهید، نه مستقیماً روی سختافزار عملیاتی.
برای تدوین چکلیست ارزیابی امنیتی فراتر از تنظیمات فایروال، مثلاً سنجش لایه وب در سرویسهایی که این سیاستها از آنها محافظت میکنند، راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع مناسبی برای طراحی تستهای جامعتر است.
منبع هویت در Firepower اصطلاحاً Realm نام دارد و دو گزینه رایج دارد: Active Directory و Cisco ISE از طریق pxGrid. بنابراین بدون AD میتوانید از ISE بهعنوان منبع هویت استفاده کنید، اما بدون هیچکدام، تعریف شرط کاربر روی Ruleها عملاً امکانپذیر نیست و باید به سیاستهای مبتنی بر IP و Zone برگردید.
Ruleهایی که شرط کاربر دارند برای او Match نمیشوند و Session به Ruleهای بعدی یا اکشن پیشفرض Access Control Policy میرسد. برای کاربران ناشناس یا Fallback به Active Authentication تعریف کنید یا در ترتیب Ruleها رفتار آنها را صریحاً تعیین کنید تا ترافیک ناشناس بهصورت پیشفرض باز یا بسته نشود.
Passive بر پایه User Agent و Eventهای لاگین ویندوز کار میکند و کاربر چیزی نمیبیند؛ Active کاربر ناشناس را به Captive Portal میبرد تا اعتبارنامه وارد کند و برای HTTPS به اعتماد گواهی سمت کلاینت نیاز دارد. الگوی رایج در محیطهای Domain-محور، Passive بهعنوان روش اصل و Active بهعنوان Fallback است.
اعمال تغییر به دو فاکتور وابسته است: بهروزرسانی گروهها از AD در FMC و اعتبار باقیمانده Identity Mapping کاربر. اگر تغییر با تأخیر دیده شد، هر دو پارامتر را بازبینی کنید و در فاز تست، چرخه کامل انتقال کاربر بین گروهها را شبیهسازی کنید تا رفتار Ruleها قابل پیشبینی باشد.
راهاندازی Identity Policy در Cisco Firepower گامی مهم در حرکت از امنیت مبتنی بر IP به کنترل دسترسی مبتنی بر کاربر در فایروال سیسکو است. این قابلیت سیاستها را از ساختار شبکه جدا میکند و آنها با نقش واقعی کارکنان همراستا میسازد، اما پایداری آن به زیرساخت AD سالم، همگامسازی زمان، طراحی درست Realm و Timeout و تست عملیاتی وابسته است.
اگر با سیستمهای خارج از دامنه، NAT داخلی، VDI یا کاربران VPN سروکار دارید، محدودیتها را پیش از استقرار در طراحی لحاظ کنید. برای انتخاب مدل مناسب فایروال و پیادهسازی مهندسی و قابل تست این سناریو، تیم فنی وینو سرور میتواند از طراحی Realm تا اعمال Ruleهای مبتنی بر نقش، در کنار تیم شبکه شما باشد.