راهاندازی Palo Alto VM-Series در واقع استقرار همان موتور امنیتی پالو آلتو در قالب یک ماشین مجازی است که روی Hypervisorها (ESXi، Hyper-V، KVM) و در Cloudهای عمومی و خصوصی اجرا میشود. نکته کلیدی این است که موفقیت پروژه فقط به نصب OVA یا ایمیج بستگی ندارد؛ بلکه به طراحی مسیر ترافیک (vSwitch و VLAN در دیتاسنتر مجازی، Route Table در Cloud)، تخصیص صحیح منابع (vCPU و RAM) و انتخاب معماری مناسب (Edge یا Internal Segmentation) وابسته است. اگر در مرحله طراحی شبکه اشتباه کنید، فایروال Deploy شده اما هیچ ترافیکی از آن عبور نخواهد کرد.
برای آشنایی با مدلهای مختلف فایروال پالو آلتو میتوانید صفحه قیمت و خرید فایروال پالو آلتو را ببینید و برای زیرساخت مجازی، راهنمای راهاندازی مجازیسازی سرور را مطالعه کنید.
VM-Series نسخه کاملاً نرمافزاری از موتور امنیتی Palo Alto Networks است که برای اجرا در محیط مجازی و Cloud طراحی شده است. از نظر قابلیتهای امنیتی تفاوتی با سختافزار وجود ندارد؛ App-ID، Content-ID، Threat Prevention، URL Filtering و SSL Inspection همگی در دسترساند و رفتار پردازش Session نیز یکسان است. یعنی اگر با PAN-OS روی دستگاه فیزیکی کار کرده باشید، منوی فایروال مجازی برایتان آشنا خواهد بود.
اما تفاوت اصلی جایی است که «چیزی از پیش تعریفشده وجود ندارد». در فایروال فیزیکی، Throughput، تعداد Interface و ظرفیت پردازشی بر اساس مدل دستگاه مشخص است. در VM-Series این زیرساخت است که ظرفیت فایروال را تعریف میکند: تعداد vCPU، میزان RAM، نوع NIC مجازی و حتی زمانبندی CPU توسط Hypervisor همگی روی عملکرد اثر میگذارند. به بیان دیگر، در مدل فیزیکی Performance را میخرید، اما در VM-Series باید Performance را طراحی کنید.
تفاوت دیگر نحوه اتصال به شبکه است. Interfaceهای فایروال فیزیکی به پورتهای مشخص وصلاند و مسیر ترافیک قابل پیشبینی است. در VM-Series، Interfaceها به شبکه مجازی وصل میشوند؛ اگر طراحی vSwitch، Subnet یا Route درست نباشد، ترافیک ممکن است اصلاً از فایروال عبور نکند. در پروژههای واقعی، این مورد یکی از دلایل اصلی شکست پیادهسازی بوده است، نه ضعف خود فایروال.
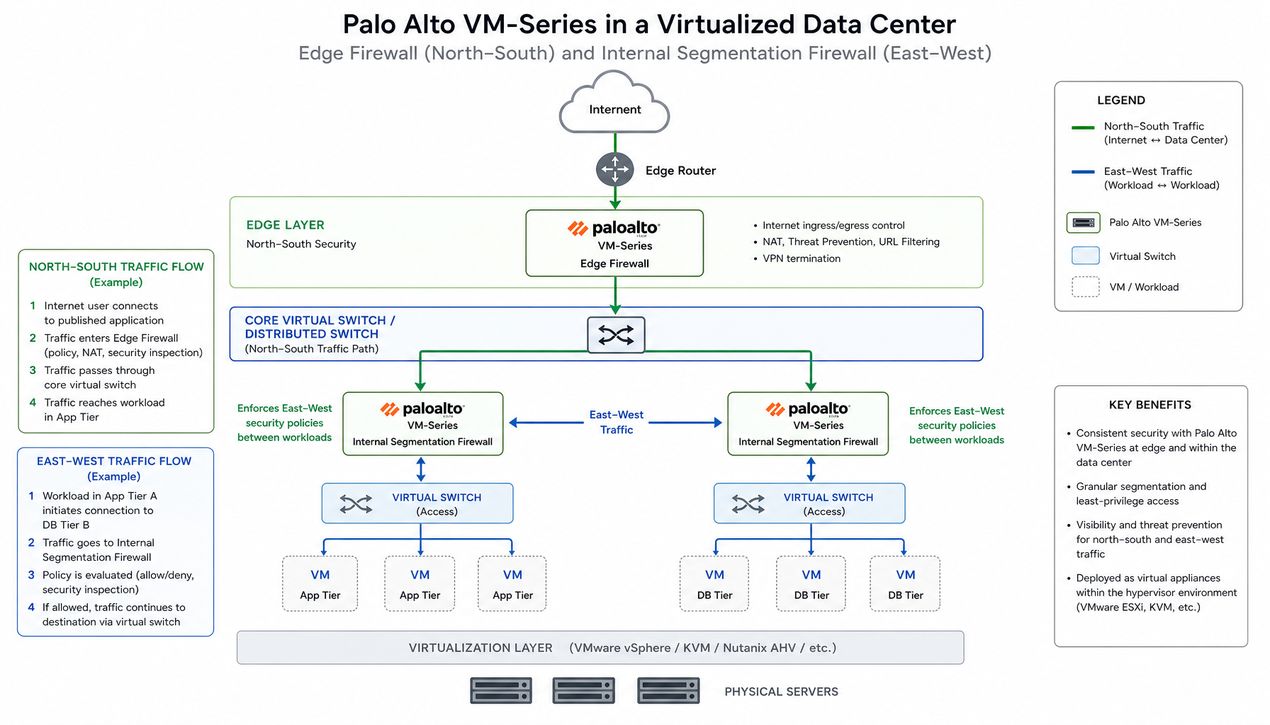
انتخاب معماری مستقیماً روی سطح امنیت، Performance و پیچیدگی عملیاتی اثر میگذارد. پیش از هر تصمیمی باید جریان واقعی ترافیک را تحلیل کنید: چه چیزی از بیرون وارد میشود، چه چیزی بین سرورها جابهجا میشود و کجا نباید ارتباطی وجود داشته باشد.
در این مدل که رایجترین نقطه شروع است، VM-Series در مرز دیتاسنتر مجازی و شبکه بیرونی قرار میگیرد و تمام ترافیک North-South از آن عبور میکند. از نظر مفهومی شبیه همان فایروال فیزیکی لبه شبکه است و برای سازمانهایی که بهتدریج از زیرساخت سنتی به مجازی مهاجرت میکنند، مسیر طبیعی است. مزیت اصلی آن سادگی طراحی و Troubleshooting است؛ نقطه ضعفش این است که ترافیک East-West داخلی (سرور به سرور) همچنان از دید فایروال خارج میماند.
اگر تجربه شما با فایروال فیزیکی لبه است، شروع با همین معماری و سپس افزودن لایههای بعدی، کمریسکترین مسیر مهاجرت خواهد بود.
در این حالت فایروال بین Tierهای مختلف اپلیکیشن — Web، Application و Database — قرار میگیرد و ارتباطات داخلی را کنترل میکند. از نظر ارزش امنیتی، این معماری بیشترین بازده را دارد، چون دقیقاً همان ترافیکی را کنترل میکند که در اکثر حملات هدف اصلی است: حرکت جانبی مهاجم در شبکه داخلی پس از نفوذ اولیه.
اما پیادهسازی آن به طراحی دقیق شبکه مجازی نیاز دارد. اگر VLANها، Subnetها یا Routing بهدرستی تفکیک نشوند، بخشی از ترافیک بدون عبور از فایروال منتقل میشود و کل ایده Segmentation زیر سؤال میرود. قبل از اعمال Policy، با Packet Capture و مانیتورینگ جریانها (Accompanying) بررسی کنید که ترافیک واقعاً از فایروال رد میشود.
در محیطهای Multi-Tenant یا سازمانهایی که ایزولاسیون کامل بین واحدها نیاز دارند، برای هر Zone یا Tenant یک VM-Series مستقر میشود. Policyها کاملاً مستقل مدیریت میشوند و شفافیت کنترل بالا است، اما هزینه لایسنس و پیچیدگی عملیاتی به همان اندازه بیشتر خواهد بود. این مدل فقط زمانی منطقی است که الزام جدی جداسازی داشته باشید، نه صرفاً برای تفکیک سازمانی.
ترکیبی از مدلهای بالا و در پروژههای بزرگ رایج است: چند VM-Series نقش Edge را ایفا میکنند و چند نمونه دیگر برای Segmentation داخلی استفاده میشوند. این طراحی کنترل کامل North-South و East-West را ممکن میکند اما نیازمند هماهنگی دقیق در Routing، NAT و طراحی Policy است. بدون مستندسازی و مانیتورینگ، این معماری خیلی سریع غیرقابل مدیریت میشود.
برای مدیریت یکپارچه فایروال با محیطهای VMware و Hyper-V، مقاله یکپارچهسازی فایروال پالو آلتو با VMware و Hyper-V مراحل عملی را پوشش میدهد. همچنین اگر پیشتر یک دستگاه لبه دارید، میتوانید از آموزش نصب و راهاندازی اولیه فایروال پالو آلتو بهعنوان نقطه شروع سناریوی Edge استفاده کنید.
در Cloud شما کنترل مستقیمی روی Hypervisor و زیرساخت شبکه ندارید و بسیاری از تصمیمهایی که در دیتاسنتر داخلی دست تیم فنی است به Provider واگذار شده است. به همین دلیل راهاندازی در Cloud بیشتر یک مسئله معماری است تا کانفیگ فایروال. چهار تفاوت بنیادی وجود دارد که باید پیش از شروع بدانید.
اول، نقش Route Tableها: در دیتاسنتر مجازی میتوان با طراحی vSwitch و VLAN ترافیک را مجبور به عبور از فایروال کرد، اما در Cloud این نقش عمدتاً بر عهده Route Table است. اگر Routeها به VM-Series اشاره نکنند، فایروال عملاً هیچ نقشی در مسیر ترافیک ندارد، حتی اگر کانفیگ آن کاملاً سالم باشد. این شایعترین اشتباه پروژههای Cloud است.
دوم، همپوشانی با کنترلهای بومی Cloud: Security Groupها و Firewallهای بومی Cloud بهصورت پیشفرض روی ترافیک اعمال میشوند. VM-Series جایگزین این مکانیزمها نیست بلکه کنار آنها کار میکند. نادیده گرفتن این همپوشانی معمولاً به Policyهای متناقض و Troubleshooting دشوار منجر میشود؛ این لایهها را مکمل بدانید، نه رقیب.
سوم، Performance وابسته به Instance Type: برخلاف دیتاسنتر داخلی که میتوان منابع را با تنظیم Hypervisor جابهجا کرد، در Cloud محدودیتها سختگیرانهاند. انتخاب اشتباه Instance باعث میشود فایروال خیلی زود به سقف پردازشی برسد حتی وقتی Throughput واقعی بالا نیست. در عمل، Bottleneck اصلی VM-Series در Cloud اغلب CPU بوده است، نه لایسنس یا تنظیمات امنیتی.
چهارم، پویایی زیرساخت: VM-Series در Cloud معمولاً بخشی از معماری Auto Scaling و Deployment مبتنی بر Template است. یعنی فایروال باید بتواند بدون کانفیگ دستی ایجاد، حذف یا جایگزین شود. قاعده طراحی این است: زیرساخت Stateless، اما Policy و Session از نظر رفتار امنیتی Stateful و پایدار.
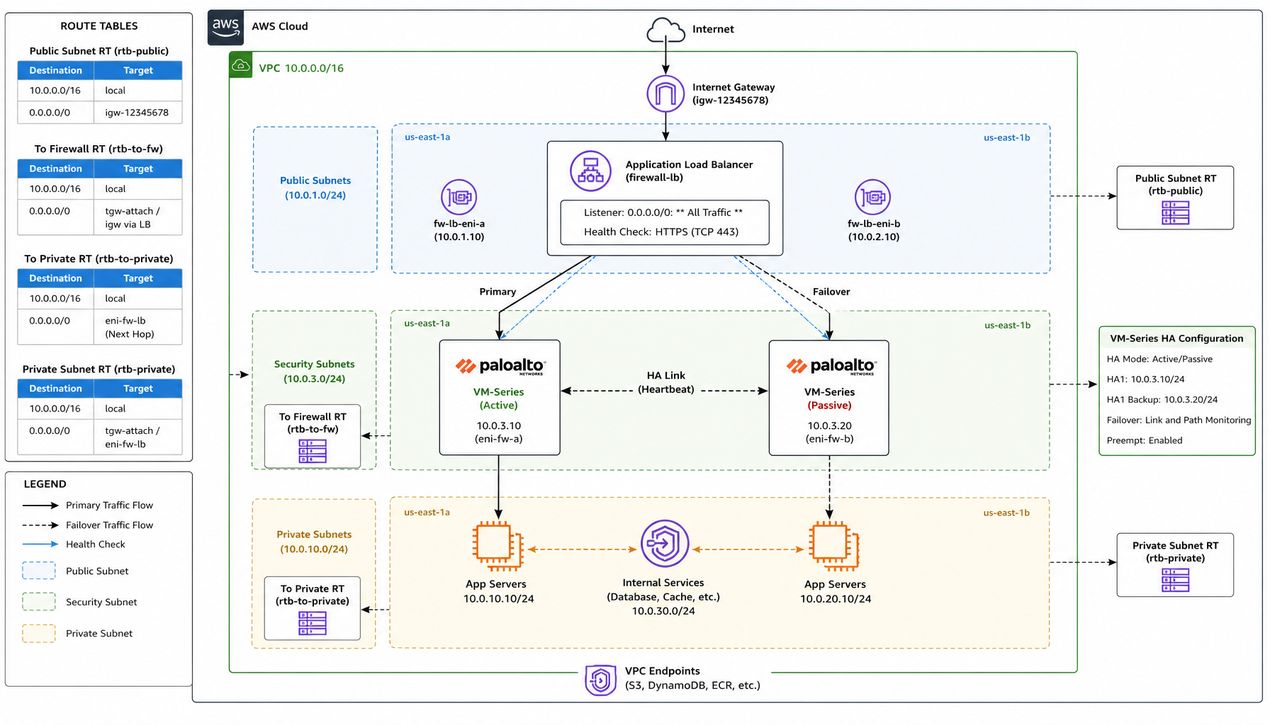
این بخش، قلب موفقیت پروژه است. اگر ترافیک مجبور به عبور از فایروال نشود، تمام Policyها بیاثرند. مراحل عملی به این ترتیب است:
اشتباه رایج در پروژهها دقیقاً در گام 3 و 5 رخ میدهد: فایروال Deploy شده و Policyها نوشته شدهاند، اما بخشی از ترافیک مسیر دیگری را میرود و هیچکس متوجه نمیشود، چون لاگی ثبت نمیشود که نبودش را بتوان دید.
Performance صرفاً به تنظیمات داخل فایروال وابسته نیست. تعداد vCPU، نوع پردازنده فیزیکی، Interrupt Handling، درایور NIC مجازی (مثلاً VMXNET3 در VMware بهجای E1000) و حتی محل قرارگیری VM روی Cluster همگی مؤثرند. دو قاعده عملی رعایت کنید:
در Cloud: Instance Type را بر اساس ارزیابی واقعی ترافیک انتخاب کنید، نه حدس. اگر فایروال قرار است لبه یک محیط پرترافیک باشد، از سایزهای کوچک صرفنظر کنید و رشد حجم ترافیک را در محاسبه لحاظ کنید.
در دیتاسنتر مجازی: بزرگترین دشمن VM-Series، Overcommit منابع است. در محیطهای Production برای فایروال CPU و RAM Reservation در نظر بگیرید تا Hypervisor در شرایط فشار، فایروال را قربانی نکند. همچنین بررسی کنید هر دو Node فایروال و Workloadهای پرمصرف روی یک Host فیزیکی نباشند تا Resource Contention پیش نیاید.
بعد از استقرار، تعداد Session همزمان، مصرف CPU در Dataplane و حجم Dropout را برای مدتی پایش کنید؛ این سه شاخص اولین جاهایی هستند که گلوگاه خودش را نشان میدهد. برای این کار میتوانید از تحلیل Session و بررسی ترافیک زنده در فایروال پالو آلتو استفاده کنید.
HA در VM-Series معمولاً Active/Passive پیاده میشود، اما رفتار Failover در محیط مجازی با فایروال فیزیکی فرق دارد. در VM-Series هنگام Failover، MAC Address جدیدی مطرح میشود، Gratuitous ARP ارسال میشود و Routeها و ARP Cacheهای تجهیزات مجاور باید بهروز شوند؛ همه اینها زمانبرند و باید قبل از Go-Live تست شوند، نه بعد از اولین قطعی.
در دیتاسنتر مجازی، Anti-Affinity را فعال کنید تا هر دو Node روی یک Host نباشند؛ اگر هر دو روی یک Host باشند، HA فقط روی کاغذ وجود دارد. در Cloud، HA معمولاً با ترکیب چند نمونه VM-Series، Load Balancer و Route Failover پیاده میشود و به Health Check وابسته است تا مکانیزم سنتی HA. چند نکته:
در Cloud و دیتاسنتر مجازی، اعمال Policy بهصورت دستی مقیاسپذیر نیست. سه ابزار اصلی برای این کار:
در پروژههای موفق، VM-Series بخشی از Pipeline است نه یک جزیره جدا. همین موضوع تفاوت میان یک محیط پایدار و محیطی پر از تنظیمات دستی و خطای انسانی را رقم میزند. برای اصول نوشتن Ruleها بعد از استقرار، مقاله طراحی Policy امنیتی در فایروال پالو آلتو سناریوهای واقعی را مرور میکند.
هزینه هر یک از این موارد چند ساعت است، اما جا گذاشتنشان معمولاً چند هفته Troubleshooting بعد از بهرهبرداری میسازد.
خیر. تمام قابلیتهای امنیتی اصلی یکساناند. تفاوت در Performance و رفتار شبکه است که به زیرساخت میزبان وابسته است و باید طراحی شود.
اگر از زیرساخت سنتی مهاجرت میکنید، با معماری Edge شروع کنید. پس از پایدار شدن، Segmentation داخلی را بهصورت تدریجی اضافه کنید.
معمولاً به این دلیل که Default Gateway Segmentها روی فایروال نیست یا در Cloud، Route Table به VM-Series اشاره نمیکند. اول مسیر ترافیک را بررسی کنید، نه Policyها را.
بله. کنترلهای بومی Cloud و VM-Series لایههای مکملاند؛ Security Groupها را بهصورت محدود و هماهنگ با Policy فایروال نگه دارید.
راهاندازی Palo Alto VM-Series کار ساده نصب یک ماشین مجازی نیست؛ فرآیندی است که به درک معماری شبکه، رفتار Cloud و دیتاسنتر مجازی، منطق Session-Based فایروال و طراحی Performance نیاز دارد. تفاوت میان پیادهسازی موفق و محیط پرچالش دقیقاً در همین جزئیات است: مسیر ترافیک، تخصیص منابع، تست Failover و مدیریت متمرکز. اگر این موارد از ابتدا در طراحی دیده شوند، VM-Series همان سطح امنیت فایروال فیزیکی را با انعطافپذیری و مقیاسپذیری زیرساخت مجازی ارائه میدهد و همپای رشد محیط شما توسعه مییابد.