یکپارچهسازی FMC با فایروال Cisco Firepower یعنی ثبت دستگاههای Firepower Threat Defense در Firepower Management Center تا بتوانید همه آنها را از یک نقطه مرکزی مدیریت کنید. برای این کار ابتدا باید سازگاری نسخه FMC و FTD بررسی شود، NTP روی هر دو سمت تنظیم شود و ارتباط IP بین اینترفیس Management دستگاه FTD و FMC برقرار باشد. سپس در FMC از بخش Device Management یک دستگاه با IP مدیریتی و یک Registration Key اضافه میکنید و در CLI دستگاه FTD دستور configure manager add را با همان کلید اجرا میکنید تا فرآیند ثبت کامل شود.
انتخاب دستگاه مناسب فایروال سیسکو و طراحی صحیح شبکه Management، شرط موفقیت پایدار این معماری است.
برای اینکه یکپارچهسازی FMC با FTD را درست انجام دهید، باید دقیقاً بفهمید مرز مسئولیت هر کدام کجاست. در معماری Cisco Firepower، دستگاه Firepower Threat Defense مسئول پردازش واقعی ترافیک است، اما مغز تصمیمگیری مدیریتی در Firepower Management Center قرار دارد. این جداسازی باعث میشود بتوانید چندین فایروال را از یک نقطه کنترل کنید، اما در عین حال نیازمند درک دقیق نحوه تعامل این دو مؤلفه هستید.
از نظر منطقی، FTD شامل دو لایه اصلی است. لایه Data Plane شامل اینترفیسهای شبکه، موتور NAT، Access Control Engine و Snort برای تحلیل تهدیدات است. این بخش کاملاً روی خود دستگاه اجرا میشود و حتی اگر ارتباط با FMC قطع شود، همچنان بر اساس آخرین Policy اعمالشده ترافیک را پردازش میکند. این نکته بسیار مهم است؛ چون نشان میدهد FMC در مسیر عبور ترافیک قرار ندارد و قطع شدن آن باعث توقف ترافیک کاربران نمیشود.
در مقابل، FMC نقش Control Plane را ایفا میکند. تمام Policyهایی که تعریف میکنید، شامل Access Control Policy، NAT Policy، Intrusion Policy، URL Filtering، SSL Decryption و حتی تنظیمات سیستم، ابتدا در FMC ساخته میشوند. زمانی که Deploy انجام میدهید، FMC این تنظیمات را به صورت بستههای پیکربندی به FTD ارسال میکند. بنابراین FMC صرفاً یک رابط کاربری نیست، بلکه یک سیستم ترجمه و توزیع Policy محسوب میشود.
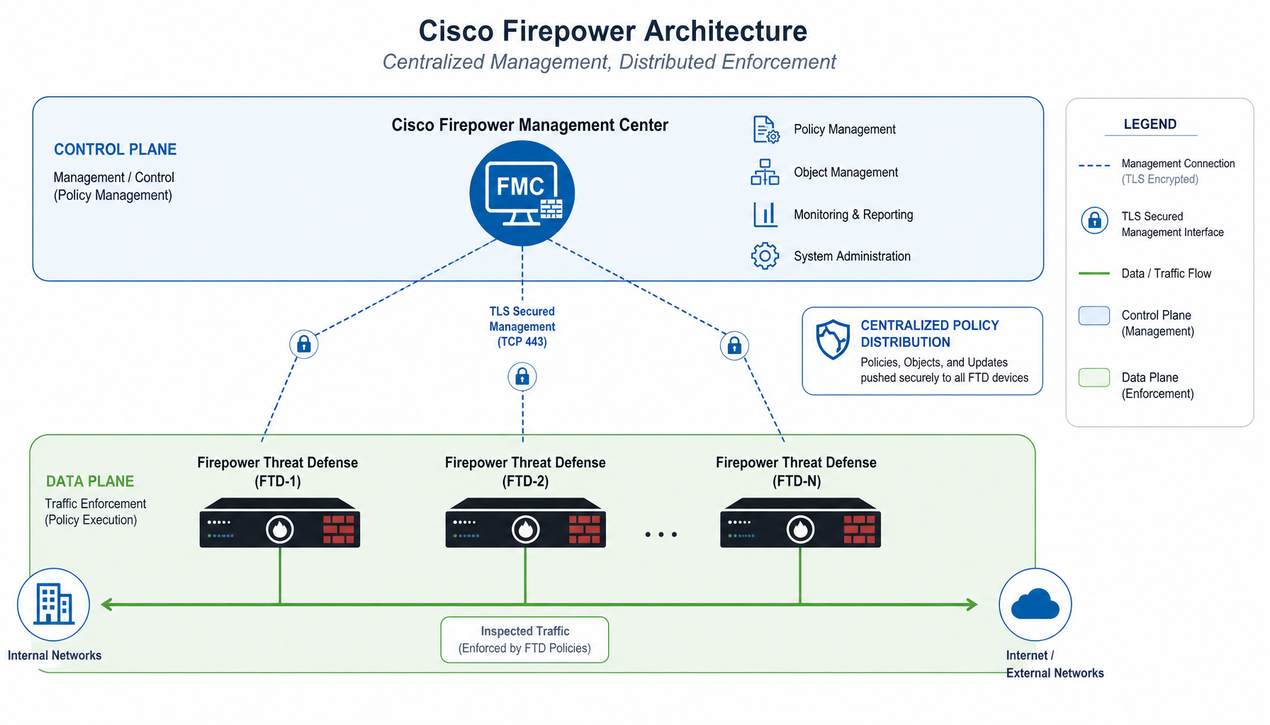
ارتباط بین FMC و FTD از طریق اینترفیس Management دستگاه FTD برقرار میشود. این ارتباط مبتنی بر TLS است و پس از مرحله Registration، بر اساس گواهیهای دیجیتال بین دو طرف امن میشود. در زمان ثبت اولیه، Registration Key به عنوان مکانیزم احراز هویت استفاده میشود، اما پس از آن ارتباط دائمی و امن برقرار میگردد. اگر این ارتباط قطع شود، FMC دیگر قادر به دریافت لاگها، رویدادهای امنیتی و Health Status دستگاه نخواهد بود، اما FTD همچنان بر اساس Policy قبلی کار میکند.
نکته مهم دیگر این است که Deploy یک فرآیند یکطرفه از FMC به FTD است. یعنی تغییرات ابتدا در FMC ذخیره میشوند و تا زمانی که Deploy انجام نشود، در FTD اعمال نمیشوند. این مدل باعث کنترل تغییرات و جلوگیری از اعمال ناخواسته تنظیمات میشود، اما در عین حال اگر تیم عملیاتی Deploy را فراموش کند، ممکن است تصور کند تغییرات فعال شدهاند در حالی که هنوز در سطح مدیریتی باقی ماندهاند. برای آشنایی عمیقتر با گزارشگیری و پایش این رویدادها میتوانید مقاله مانیتورینگ و گزارشگیری پیشرفته در FMC را مطالعه کنید.
از نظر مقیاسپذیری، FMC میتواند چندین دستگاه FTD را همزمان مدیریت کند؛ قابلیتی که در سازمانهای چندشعبهای بسیار ارزشمند است. شما میتوانید یک Access Control Policy پایه تعریف کنید و آن را به چند دستگاه اختصاص دهید، یا با Policy Assignmentهای جداگانه، تفاوتهای هر شعبه را مدیریت کنید. همچنین FMC مسئول دریافت و توزیع بهروزرسانیهای امنیتی مانند Signatureهای IPS و Databaseهای URL Filtering است؛ به جای اینکه هر FTD مستقلاً به اینترنت متصل شود، این فرآیند متمرکز انجام میشود که هم از نظر امنیتی و هم مدیریتی اهمیت دارد.
طبق مستندات رسمی سیسکو، این معماری مدیریتی در نسخه Cloud-delivered FMC نیز با همین مدل تعامل FMC و FTD ادامه یافته است.
برای اینکه یکپارچهسازی FMC با فایروالهای Firepower را واقعاً درک کنید، باید آن را در قالب یک سناریوی سازمانی واقعی ببینید، نه صرفاً یک آزمایشگاه تکدستگاهی. فرض کنید یک سازمان با دفتر مرکزی و سه شعبه فعال دارید. در هر شعبه یک دستگاه FTD مستقر شده و در دیتاسنتر مرکزی نیز یک سرور FMC قرار دارد که باید مدیریت همه این فایروالها را بر عهده بگیرد.
در این معماری، اولین تصمیم مهم طراحی شبکه Management است. بسیاری از پروژهها به اشتباه اینترفیس Management دستگاههای FTD را در همان مسیر دیتاپلین قرار میدهند؛ یعنی ترافیک مدیریتی از همان لینکی عبور میکند که کاربران از آن استفاده میکنند. این طراحی در کوتاهمدت ساده است، اما در بلندمدت خطرناک است. اگر Policy اشتباه Deploy شود یا Route تغییر کند، ممکن است ارتباط FMC با FTD قطع شود و شما دسترسی مدیریتی خود را از دست بدهید. در یک طراحی حرفهای، شبکه Management جدا از ترافیک کاربران و دارای مسیر پایدار و قابل پیشبینی است.
در این سناریو، هر شعبه از طریق MPLS یا Site-to-Site VPN به دیتاسنتر مرکزی متصل است. FMC باید بتواند از طریق این بستر به IP Management هر FTD دسترسی داشته باشد. بنابراین قبل از شروع فرآیند Register، تیم شبکه باید Routeهای لازم و ACLهای بینشعبهای را بررسی کند. اگر حتی یک Rule در مسیر مدیریتی مسدود باشد، Registration انجام نخواهد شد.
مرحله بعدی، تصمیمگیری درباره ساختار Policy است. در سازمانهای چندشعبهای معمولاً بخشی از Policy بین همه شعب مشترک است، مانند قوانین پایه امنیتی، Intrusion Policy و URL Filtering عمومی. اما هر شعبه ممکن است نیازهای خاص خود را داشته باشد؛ مثلاً دسترسی به یک دیتاسنتر محلی یا سرور خاص. بهترین روش استفاده از یک Access Control Policy پایه و سپس اعمال تفاوتها با Ruleهای اختصاصی یا Policy Assignment مجزا برای هر دستگاه است. اگر از ابتدا این ساختار طراحی نشود، پس از اضافه شدن چند شعبه جدید، Policy بسیار پیچیده و غیرقابل نگهداری خواهد شد.
در زمان Register کردن دستگاهها، بهتر است این کار مرحلهای انجام شود. ابتدا یک FTD را اضافه کنید، ارتباط مدیریتی و Health Status را بررسی کنید، یک Deploy آزمایشی انجام دهید و سپس سراغ دستگاههای بعدی بروید. اگر همه دستگاهها همزمان Register شوند و مشکلی در نسخه یا مسیر شبکه وجود داشته باشد، عیبیابی بسیار دشوار خواهد شد.
پس از ثبت و Deploy اولیه، باید سناریوی عملیاتی را تست کنید. برای مثال، یک Rule جدید در Access Control Policy ایجاد کنید و بررسی کنید آیا روی همه شعب بهدرستی اعمال میشود یا نه. سپس لاگها را در FMC مشاهده کنید تا مطمئن شوید رویدادهای هر شعبه بهدرستی به سرور مرکزی ارسال میشوند. اگر یکی از دستگاهها لاگ ارسال نکند، احتمالاً مشکل در مسیر ارتباطی یا تنظیمات زمان است. توجه داشته باشید این دستورها را ابتدا فقط در محیط آزمایشگاهی یا Lab با پشتیبانگیری از پیکربندی اجرا کنید و هرگز مستقیماً روی دستگاه تولیدی سازمان تست نگیرید.
در این سناریو، موضوع ارتقای نسخه نیز اهمیت دارد. در محیط چنددستگاهی، هرگز نباید FMC و FTDها را بدون برنامهریزی هماهنگ ارتقا داد. ابتدا باید سازگاری نسخهها بررسی شود، سپس FMC ارتقا داده شود و در مرحله بعد FTDها به صورت کنترلشده Upgrade شوند. در غیر این صورت ممکن است ارتباط مدیریتی قطع شود یا Deploy با خطا مواجه گردد.
قبل از اجرای فرآیند Register، چند موضوع کلیدی باید بررسی شود. نسخه نرمافزاری FMC و FTD باید سازگار باشد. اختلاف در Major Version معمولاً باعث شکست در Registration یا خطا در Deploy میشود. بهتر است قبل از شروع، Compatibility Matrix سیسکو بررسی شود.
تنظیم NTP روی هر دو سمت ضروری است. چون ارتباط مدیریتی مبتنی بر TLS است، اختلاف زمانی زیاد بین دستگاهها میتواند باعث خطای Certificate یا شکست ارتباط شود. هر دو سیستم باید به یک NTP Server معتبر متصل باشند.
ارتباط IP دوطرفه باید برقرار باشد. از CLI دستگاه FTD باید بتوان FMC را Ping کرد و برعکس. اگر بین آنها فایروال یا ACL وجود دارد، باید پورتهای مدیریتی مربوطه باز باشند. در بسیاری از پروژهها Registration به دلیل بسته بودن یک پورت مدیریتی شکست میخورد.
همچنین مطمئن شوید DNS در صورت استفاده از نام دامنه بهدرستی کار میکند. اگر FMC با FQDN معرفی شود و DNS Resolve نشود، اتصال برقرار نخواهد شد. اگر پیشتر دستگاه FTD را نصب نکردهاید، راهنمای نصب و راهاندازی اولیه Cisco FTD را مرور کنید تا مطمئن شوید دستگاه از نظر پیکربندی اولیه آماده Register کردن است.
در FMC وارد بخش Devices و سپس Device Management شوید. گزینه Add Device را انتخاب کنید. در این صفحه باید IP Management دستگاه FTD، یک Registration Key دلخواه و نام نمایشی دستگاه را وارد کنید. همچنین میتوانید یک Access Control Policy اولیه انتخاب کنید تا پس از ثبت، به دستگاه اختصاص داده شود.
Registration Key نقش احراز هویت اولیه را دارد و باید دقیقاً همان مقداری باشد که در CLI دستگاه FTD وارد میکنید. این کلید فقط در زمان ثبت اولیه استفاده میشود و بعد از آن ارتباط بر اساس گواهی دیجیتال برقرار میشود. بنابراین نیازی به کلیدهای پیچیده نیست، اما باید در هر دو سمت یکسان باشد.
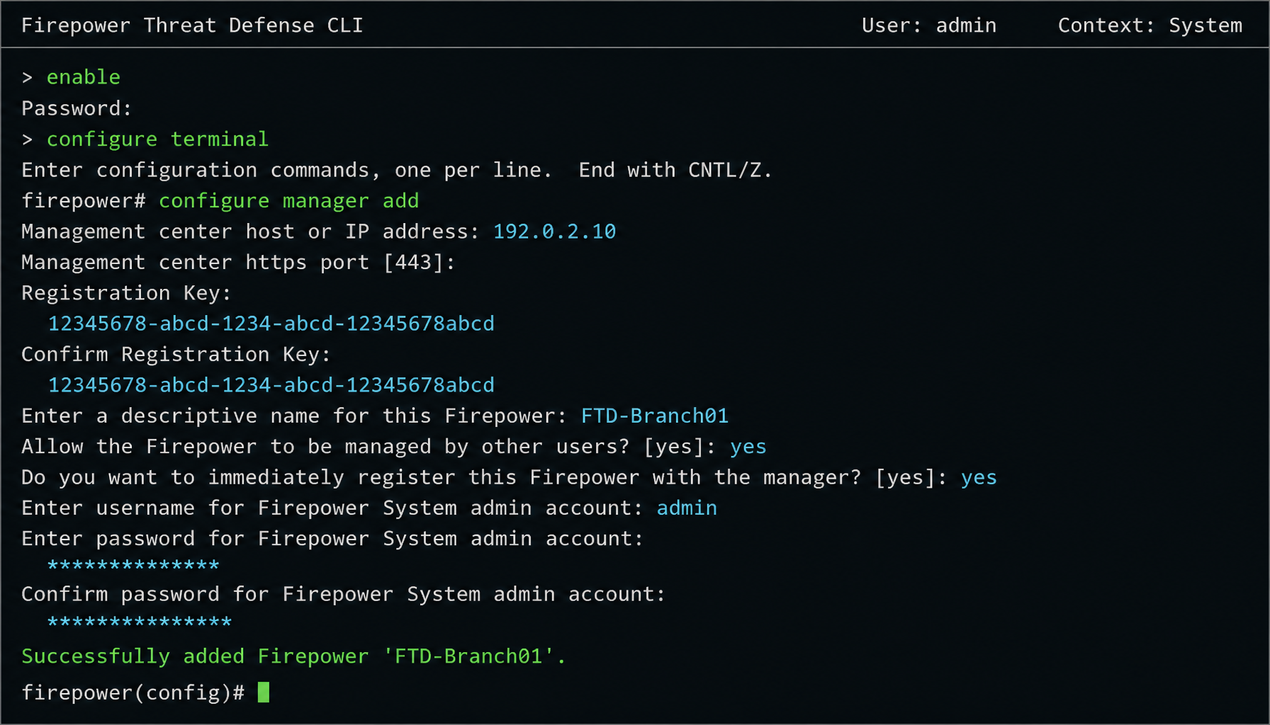
در CLI دستگاه FTD دستور زیر اجرا میشود. در این دستور آدرس FMC و Registration Key مشخص میشود. پس از اجرای آن، دستگاه تلاش میکند یک ارتباط امن با FMC برقرار کند و فرآیند ثبت را کامل کند. این مرحله ممکن است چند دقیقه زمان ببرد.
بهجای آدرس 10.10.10.10 باید IP مدیریت سرور FMC و بهجای REGKEY123 همان کلیدی که در مرحله قبل در FMC وارد کردید قرار گیرد. برای بررسی وضعیت اتصال میتوان از دستور زیر استفاده کرد:
اگر وضعیت Registered نمایش داده شود، اتصال مدیریتی برقرار شده است. اگر وضعیت Pending یا Error باشد، باید لاگها و تنظیمات شبکه بررسی شوند. برای آشنایی بیشتر با محیط خط فرمان این دستگاهها، مقاله آموزش CLI فایروال سیسکو ASA منبع مفیدی برای عادت کردن به ساختار دستورات خانواده فایروالهای سیسکو است.
پس از ثبت موفق، FMC دستگاه را در وضعیت Registered نمایش میدهد اما هنوز Policy کامل روی آن اعمال نشده است. باید اولین Deploy انجام شود. این Deploy شامل ارسال تنظیمات پایه، Certificateها و Policyهای انتخابشده به دستگاه است.
در این مرحله بهتر است بخش Health Monitor در FMC بررسی شود. اگر خطای ارتباطی یا ناسازگاری وجود داشته باشد، در این قسمت قابل مشاهده است. همچنین مصرف CPU و Memory دستگاه را بررسی کنید تا مطمئن شوید اعمال Policy باعث فشار غیرعادی نشده است. برای افزایش پایداری معماری، پیش از این مرحده توصیه میکنیم چکلیست Hardening فایروال سیسکو ASA و Firepower را روی هر دو سمت اعمال کرده باشید.
یکی از مهمترین مزایای یکپارچهسازی FMC با فایروال Cisco Firepower، امکان تعریف Policy مشترک برای چند دستگاه است. شما میتوانید یک Access Control Policy شامل قوانین Allow و Block، Intrusion Policy و URL Filtering تعریف کنید و آن را همزمان به چند FTD اختصاص دهید.
در محیطهای چندشعبهای، معمولاً یک Policy پایه مشترک تعریف میشود و در صورت نیاز با استفاده از Prefilter Rule یا Policy Layering تفاوتهای هر شعبه اعمال میشود. این روش باعث میشود ساختار Policy تمیز، قابل نگهداری و مقیاسپذیر باقی بماند. پس از هر تغییر در Policy، Deploy باید انجام شود. اگر Deploy فراموش شود، تغییرات فقط در FMC باقی میمانند و روی دستگاه اعمال نمیشوند.
یکی از مشکلات رایج، از دست رفتن ارتباط مدیریتی پس از تغییر Route یا Policy است. اگر Management Interface در مسیری قرار گیرد که تحت تأثیر Policy جدید باشد، ممکن است FMC دیگر نتواند با دستگاه ارتباط برقرار کند. به همین دلیل توصیه میشود شبکه Management از Data Plane جدا طراحی شود.
مشکل دیگر، ناسازگاری نسخه نرمافزار است. اگر FMC ارتقا داده شود اما FTD ارتقا نیابد، Deploy ممکن است با خطا مواجه شود. همیشه قبل از ارتقا، برنامه هماهنگ برای هر دو سمت داشته باشید. برای حفظ پایداری در سطح دستگاهها نیز راهنمای High Availability فایروال سیسکو در ASA و Firepower کمک میکند تا ارتقا و تغییرات بدون ریسک قطعی سرویس انجام شود.
گاهی نیز Registration به دلیل خطای Certificate یا اختلاف زمان شکست میخورد. بررسی NTP و اجرای مجدد دستور configure manager delete و سپس add میتواند مشکل را حل کند. در محیطهای دارای چند فایروال برند، عیبیابی مقایسهای با مدیریت متمرکز محصولات دیگر هم مفید است؛ برای نمونه مقاله معرفی Panorama و مدیریت متمرکز فایروالهای پالو آلتو دید خوبی برای مقایسه رویکردها میدهد و در صورت نیاز به این برند میتوانید قیمت فایروال پالو آلتو را هم بررسی کنید.
خیر. FTD بر اساس آخرین Policy اعمالشده به صورت مستقل ترافیک را پردازش میکند. قطع FMC فقط دریافت لاگها و اعمال تغییرات جدید را متوقف میکند، اما عبور ترافیک ادامه دارد.
هر دستگاه FTD در هر زمان فقط به یک FMC ثبت میشود. برای جابهجایی بین دو FMC باید ابتدا از FMC فعلی حذف و سپس در FMC جدید Register شود که فرآیندی زمانبر و نیازمند برنامهریزی است.
یک Access Control Policy پایه مشترک تعریف کنید و تفاوتهای هر شعبه را با Ruleهای اختصاصی یا Policy Assignment مجزا اعمال کنید. این ساختار نسبت به Policyهای مستقل و تکدستگاهی، نگهداری بسیار سادهتری دارد.
یکپارچهسازی FMC با فایروالهای Cisco Firepower پایه مدیریت متمرکز امنیت سازمان است. این فرآیند شامل طراحی شبکه Management، بررسی پیشنیازهای نسخه و زمان، ثبت امن دستگاه، Deploy اولیه و طراحی Policy متمرکز است. اگر این مراحل با نگاه معماری انجام شود، سازمان شما یک زیرساخت امنیتی قابل توسعه، قابل تحلیل و پایدار خواهد داشت.
توجه داشته باشید که چالشهای واقعی پروژهها عمدتاً مربوط به همین جزئیات معماری است، نه صرفاً اجرای دستور Register. اگر در انتخاب برند میان سیسکو و گزینههای دیگر تردید دارید، مقایسه فایروال پالو آلتو با سیسکو Firepower و همچنین راهنمای لایسنسهای فایروال Cisco Firepower دید کاملتری برای تصمیمگیری فراهم میکند. وینو سرور به عنوان مرجع تخصصی در حوزه فایروالهای Cisco Firepower و مدیریت متمرکز FMC، با رویکردی مبتنی بر تجربه پروژههای عملی، طراحی مهندسی و عیبیابی عمیق، سازمانها را در پیادهسازی زیرساختهای امنیتی پایدار و مقیاسپذیر همراهی میکند.