نرم افزار مجازی سازی سرور | 3 انتخاب برتر سال 2025
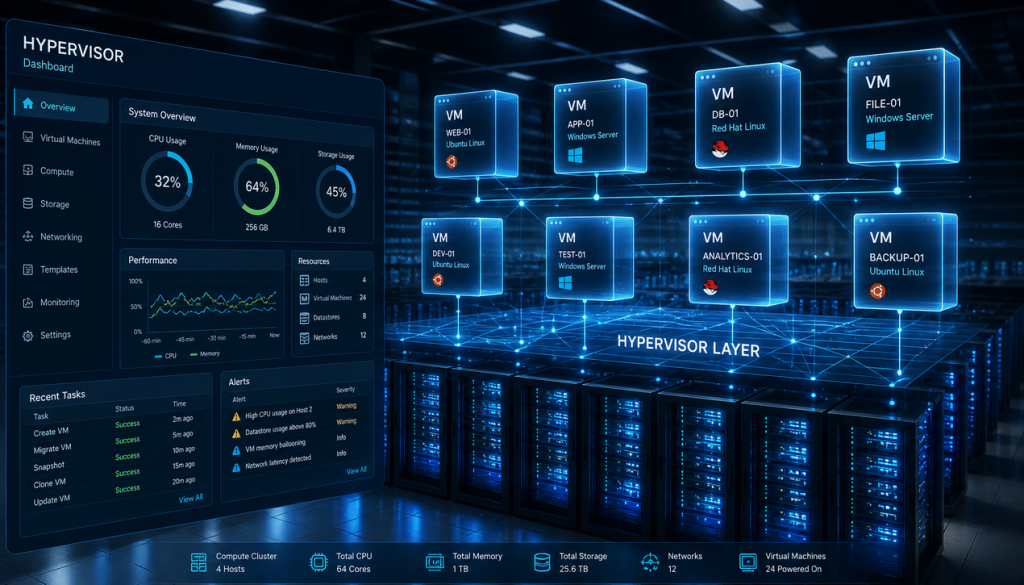
انتخاب نرم افزار مجازی سازی سرور یکی از حساسترین تصمیمهای زیرساختی هر سازمان است؛ تصمیمی که هزینه، دسترسپذیری و مسیر رشد زیرساخت را برای سالهای آینده تعیین میکند. در سال 2025 سه پلتفرم اصلی — VMware vSphere، Microsoft Hyper-V و Proxmox VE — بیشترین سهم را در پروژههای Enterprise دارند. اما انتخاب درست بین این […]
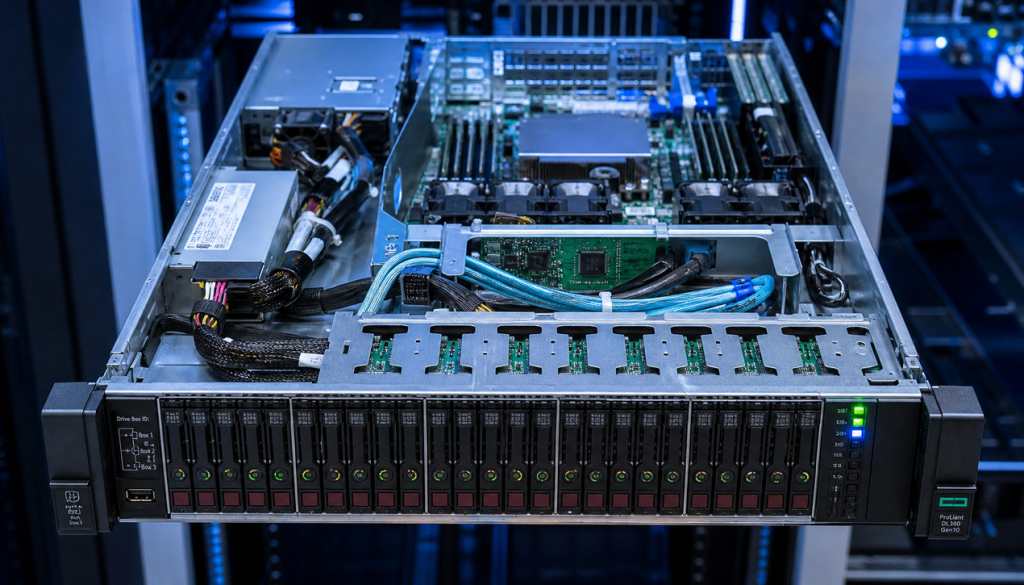
نصب کیج هارد سرور اچ پی HP | راهنمای گام به گام پیکربندی

نصب کیج هارد سرور اچ پی HP زمانی به یک ضرورت تبدیل میشود که اسلاتهای پیشفرض شاسی، دیگر پاسخگوی رشد حجم دادهها نباشند. این فرآیند در چهار مرحله کلیدی خلاصه میشود: بررسی سازگاری کیج با مدل و نسل سرور، نصب مکانیکی دقیق در شاسی، اتصال کابلهای SAS یا Mini-SAS به کنترلر RAID و در نهایت […]
HPE SimpliVity چیست؟ بررسی معماری، مزایا و کاربردهای HCI

HPE SimpliVity چیست و چه معماریای ارائه میدهد؟ HPE SimpliVity یک پلتفرم Hyperconverged Infrastructure (زیرساخت ابرهمگرا) از شرکت Hewlett Packard Enterprise است که Compute، Storage، Backup و Replication را در یک نود یکپارچه مبتنی بر VMware ادغام میکند و مدیریت دیتاسنتر را ساده میسازد. این راهکار برای سازمانهایی طراحی شده که به دنبال کاهش پیچیدگی، […]
نصب کارت شبکه 10Gb در سرور HP | راهنمای گام به گام

نصب کارت شبکه 10Gb در سرور HP تنها به جا زدن یک قطعه در اسلات خلاصه نمیشود؛ این کار یک زنجیره است که از بررسی سازگاری اسلات و فرمفکتور آغاز میشود و با نصب فیزیکی، بهروزرسانی فریمور، نصب درایور رسمی و پیکربندی هماهنگ سمت سرور و سوئیچ کامل میشود. اگر حتی یک حلقه از این […]
مدیریت سرورها با Docker؛ از کانتینرسازی تا مانیتورینگ

مدیریت سرورها با Docker امروزه به یکی از رویکردهای اصلی در زیرساختهای مدرن تبدیل شده است. در این روش، سرویسها بهجای نصب مستقیم روی سیستمعامل، در قالب کانتینرهای ایزوله اجرا میشوند و از ایمیجهای استاندارد ساخته میشوند. این مقاله بررسی میکند که Docker چه نقشی در مدیریت سرور با داکر ایفا میکند، چگونه معماری کانتینری […]
هایبرید سرور چیست؟ تفاوت کامل آن با میکرو سرور

هایبرید سرور معماری ای است که ترکیبی از منابع On-Premises و Cloud یا چند فناوری پردازشی و ذخیرهسازی مختلف را در یک بستر واحد تجمیع میکند، در حالیکه میکرو سرور یک سرور کوچک، کممصرف و محدود از نظر منابع سختافزاری است که برای سناریوهای سبک طراحی شده است. این دو مفهوم از نظر معماری، مقیاسپذیری […]
اتصال سرور به روتر سیسکو | راهنمای کامل و گام به گام

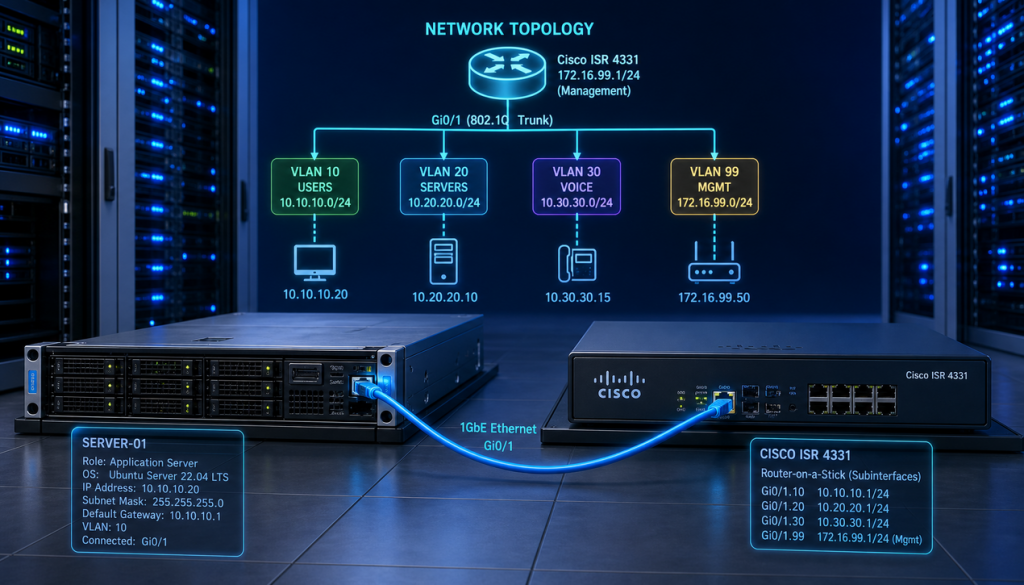
اتصال سرور به روتر سیسکو تنها به وصل کردن یک کابل شبکه خلاصه نمیشود؛ این فرآیند ترکیبی از طراحی توپولوژی، آدرسدهی IP، پیکربندی اینترفیس روتر و در صورت نیاز تنظیم Routing و ACL است. اگر حتی یکی از این لایهها نادیده گرفته شود، سرور با وجود اتصال فیزیکی سالم از نظر شبکه غیرقابل دسترسی باقی […]
مقایسه Cisco Secure Firewall Virtual با نسخه سختافزاری در محیطهای Cloud و مجازی

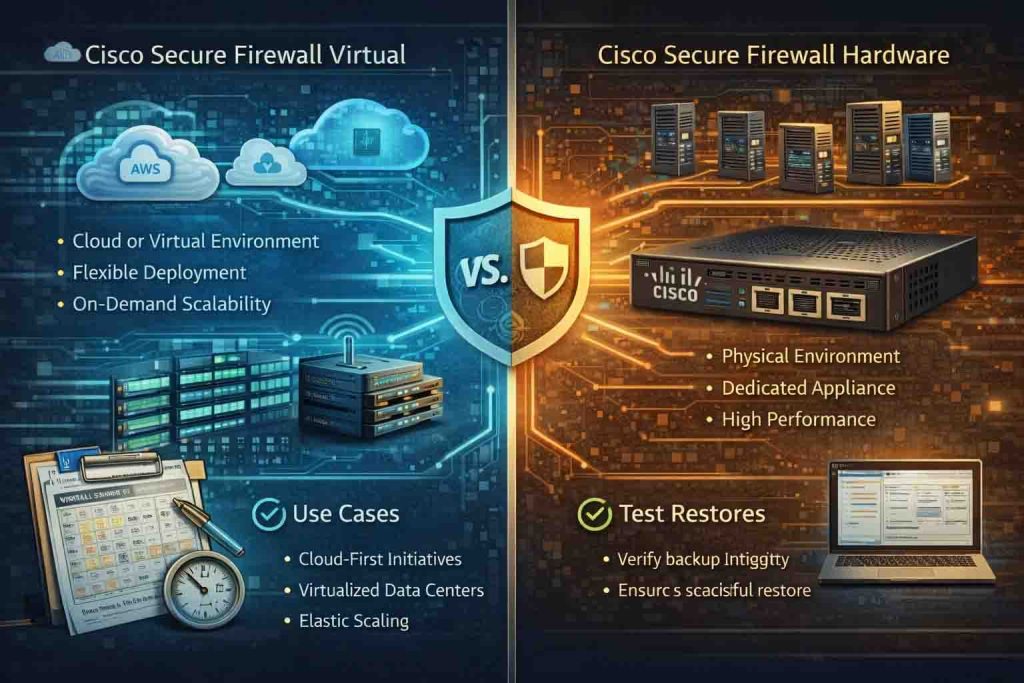
با گسترش زیرساختهای مجازی و مهاجرت سازمانها به Cloud، انتخاب نوع فایروال دیگر صرفاً به خرید یک Appliance فیزیکی محدود نمیشود. امروز سازمانها میتوانند از نسخه مجازی Cisco Secure Firewall Virtual در کنار یا بهجای نسخه سختافزاری Cisco Secure Firewall استفاده کنند. اما این انتخاب صرفاً یک تصمیم لایسنس یا هزینه نیست، بلکه تصمیمی معماری […]
بهترین روشها برای Backup و Restore کانفیگ در فایروالهای سیسکو

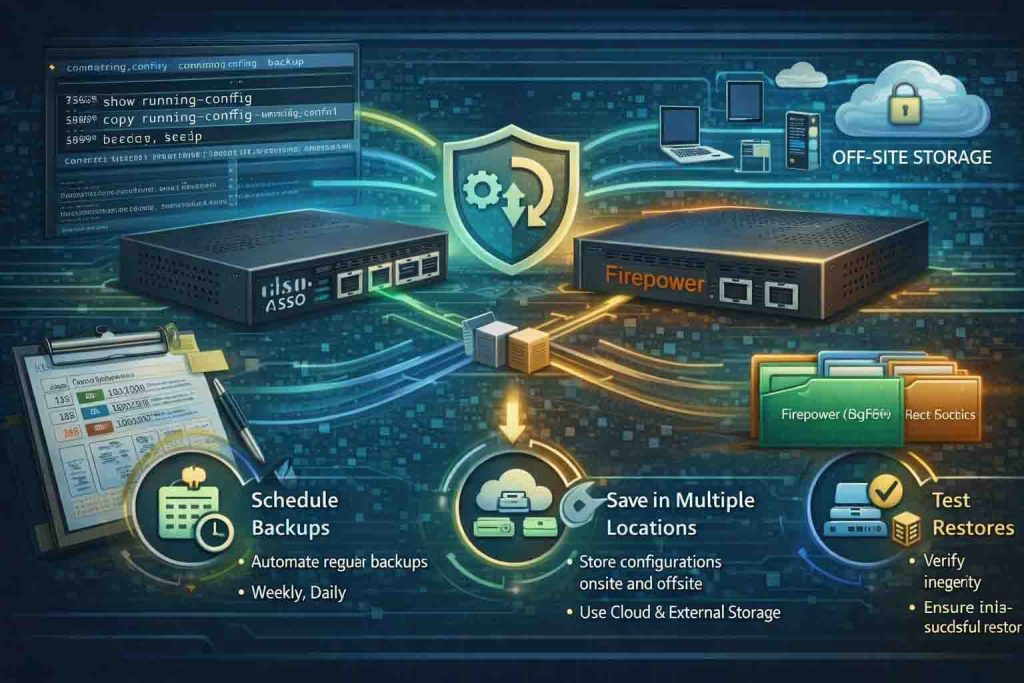
در بسیاری از سازمانها، Backup از فایروال تا زمانی که حادثهای رخ ندهد جدی گرفته نمیشود. اما در عمل، از دست رفتن Configuration یک فایروال میتواند به معنای توقف کامل سرویسهای حیاتی باشد. خطای انسانی، خرابی سختافزار، Upgrade ناموفق، Corruption فایل سیستم یا حتی تغییر اشتباه Policy همگی سناریوهایی هستند که بدون Backup ساختارمند، بازیابی […]
طراحی ساختار مستندسازی و Naming برای Object ها در فایروال سیسکو

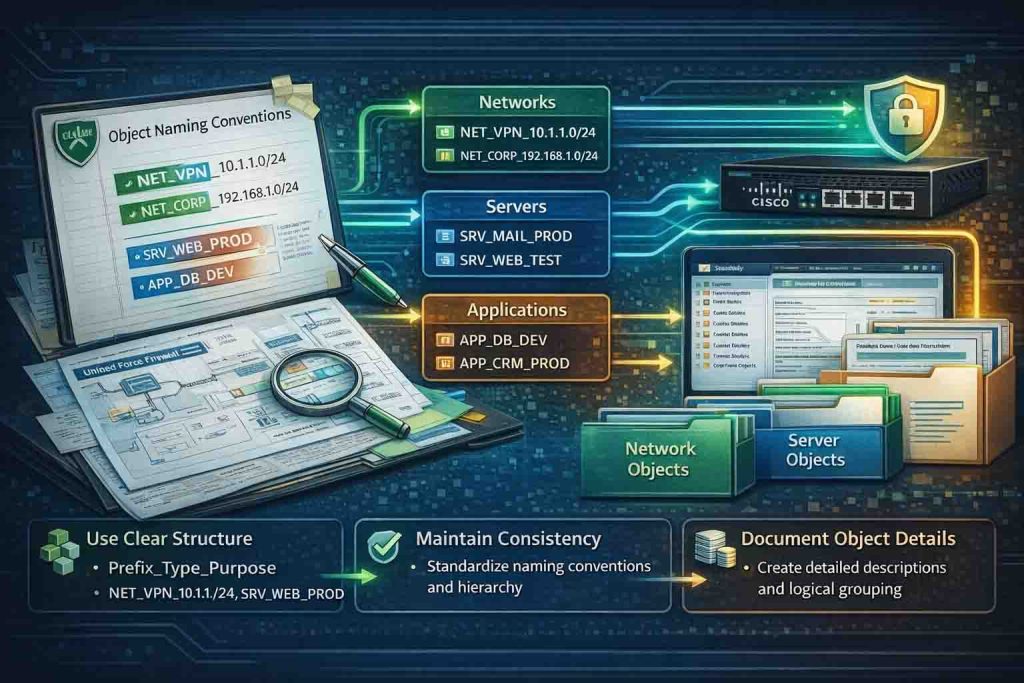
در بسیاری از سازمانها، پیچیدگی فایروال نه از تعداد Ruleها بلکه از نامگذاریهای نامفهوم و مستندسازی ناقص ناشی میشود. وقتی Objectهایی با نامهایی مانند obj1، server-new یا test-final در Policy دیده میشوند، عملاً درک منطق امنیتی به یک کار حدسی تبدیل میشود. در محیطهایی که بر پایه Cisco ASA یا Cisco Secure Firewall طراحی شدهاند، […]
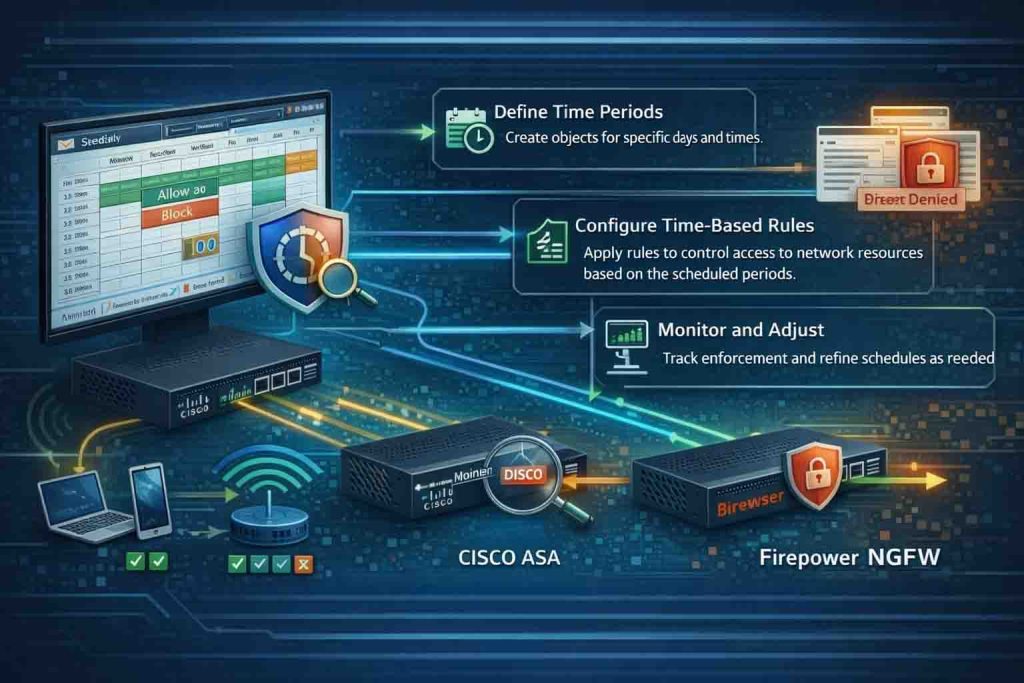
راهاندازی Time-based Rules در Cisco ASA و Firepower برای کنترل زمانبندی دسترسی

در بسیاری از سازمانها، دسترسی به منابع نباید دائمی باشد. دسترسی پیمانکار فقط در ساعات اداری، ارتباط یک شعبه فقط در بازه مشخص، یا محدودسازی اینترنت برای یک واحد خاص خارج از زمان کاری، همگی سناریوهایی هستند که نیاز به کنترل زمانبندی دارند. اگر این کنترل در لایه فایروال پیادهسازی نشود، معمولاً به صورت دستی […]
راهنمای کامل تبدیل هارد SAS به SATA در سرور

تبدیل مستقیم هارد SAS به SATA در سرور از نظر الکتریکی و پروتکل معمولاً ممکن نیست و برعکس آن امکانپذیر است؛ زیرا کنترلرهای SAS از SATA پشتیبانی میکنند اما دیسکهای SAS روی کنترلر SATA کار نمیکنند. اگر قصد کاهش هزینه یا تغییر معماری دارید، باید محدودیتهای کنترلر، بکپلین و RAID را دقیق بررسی کنید. تفاوت […]
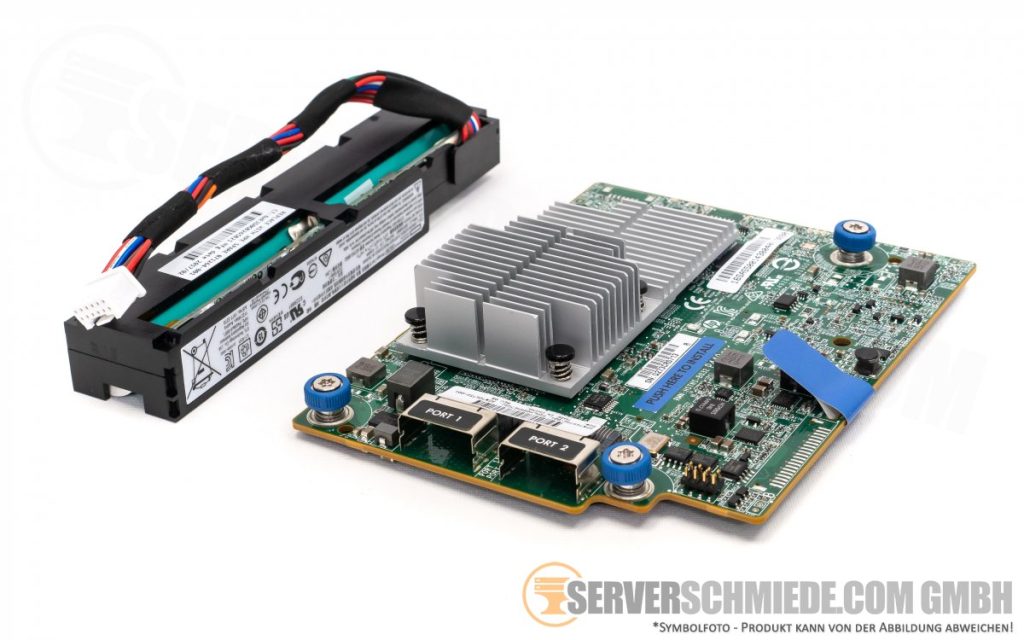
Smart Array Performance Analyzer؛ ابزار عیبیابی سرور HP

Smart Array Performance Analyzer ابزاری تخصصی برای تحلیل عمیق عملکرد کنترلرهای Smart Array در سرورهای HPE است که به شما کمک میکند گلوگاههای I/O، پیکربندی نادرست RAID و رفتار غیرعادی دیسکها را بهصورت مبتنی بر داده شناسایی و اصلاح کنید. اگر درگیر افت Performance در سرور HP هستید، این ابزار نقطه شروع درست برای عیبیابی […]
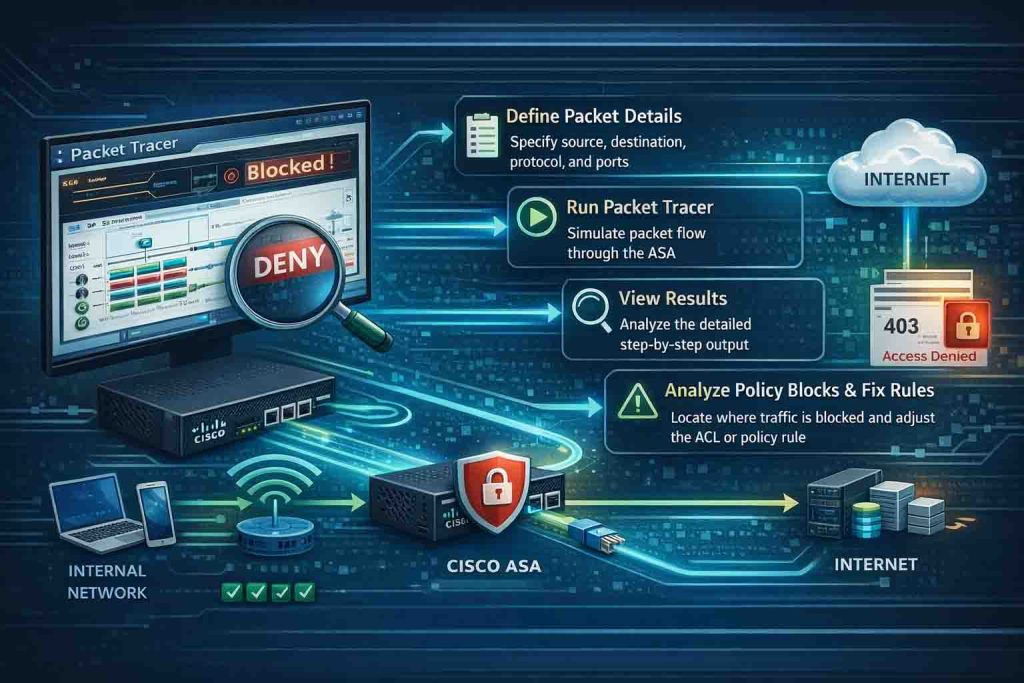
نحوه استفاده از Packet Tracer در Cisco ASA برای عیبیابی Policy ها

در بسیاری از سناریوهای عملیاتی، زمانی که ترافیکی از فایروال عبور نمیکند یا رفتاری غیرمنتظره دارد، اولین واکنش معمولاً بررسی ACL یا NAT است. اما در عمل، تحلیل ذهنی ترتیب پردازش در Cisco ASA همیشه ساده نیست. ترتیب اعمال NAT، بررسی ACL، Route Lookup و ایجاد Session میتواند باعث شود نتیجهای که انتظار داریم با […]
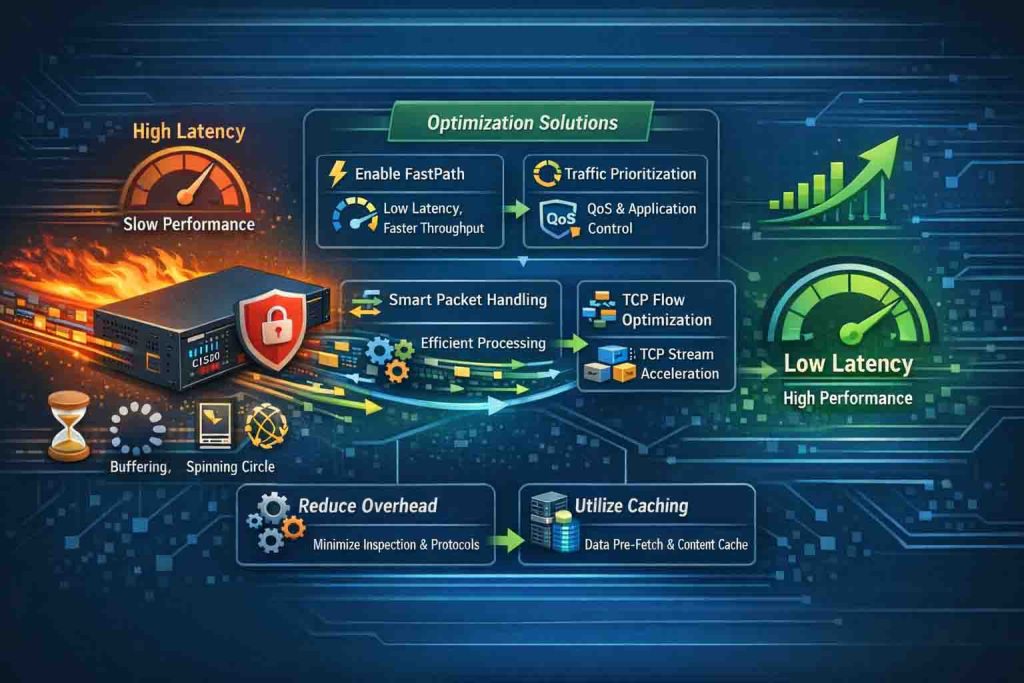
راهکارهای کاهش Latency و بهینهسازی Performance در فایروالهای سیسکو

در بسیاری از سازمانها زمانی که کاربران از کندی سرویسها شکایت میکنند، اولین تجهیزی که زیر سؤال میرود فایروال است. این واکنش تا حدی طبیعی است، زیرا فایروال نقطه عبور تمام ترافیک است و هر Packet باید از آن عبور کند. اما واقعیت فنی این است که Latency در فایروال معمولاً نتیجه مستقیم طراحی اشتباه، […]
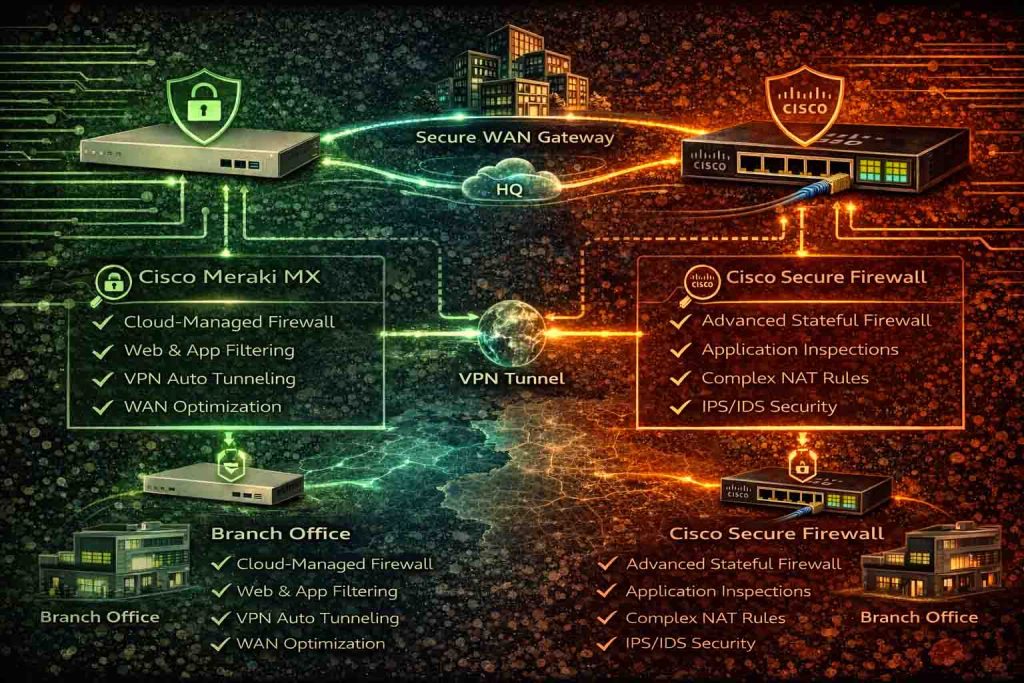
طراحی معماری امنیت برای شعب سازمان با Cisco Meraki MX و Cisco Secure Firewall

شعب سازمانی معمولاً نقطهای هستند که امنیت و سادگی عملیاتی باید همزمان تأمین شوند. از یک طرف، زیرساخت شعب به اندازه دیتاسنتر پیچیده نیست و تیم IT محلی محدود است. از طرف دیگر، این شعب مستقیماً به اینترنت و شبکه مرکزی متصلاند و اگر معماری امنیتی درستی نداشته باشند، میتوانند به نقطه ورود مهاجم تبدیل […]
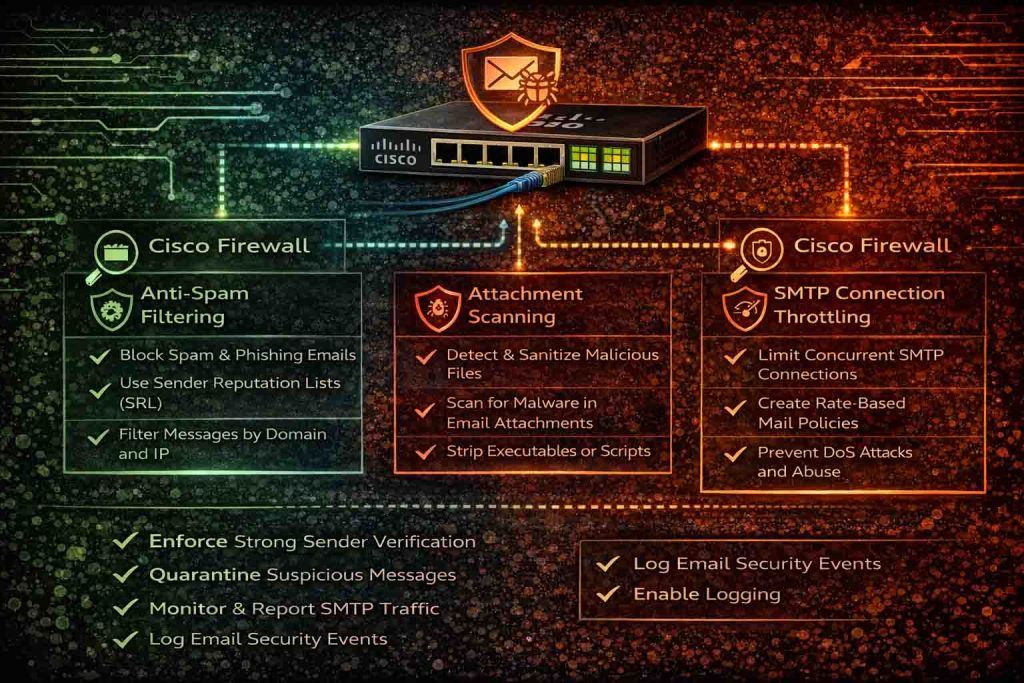
پیادهسازی Policy های محافظت در برابر حملات Email و SMTP با Cisco Firewall

ایمیل هنوز یکی از اصلیترین بردارهای حمله در سازمانهاست. از Spam و Phishing گرفته تا Malware و Exploitهای مبتنی بر SMTP، بخش قابل توجهی از تهدیدات از طریق درگاه ایمیل وارد میشوند. بسیاری از سازمانها تمرکز را روی Secure Email Gateway میگذارند، اما لایه فایروال نیز نقش تعیینکنندهای در کاهش سطح حمله دارد. در معماریهای […]
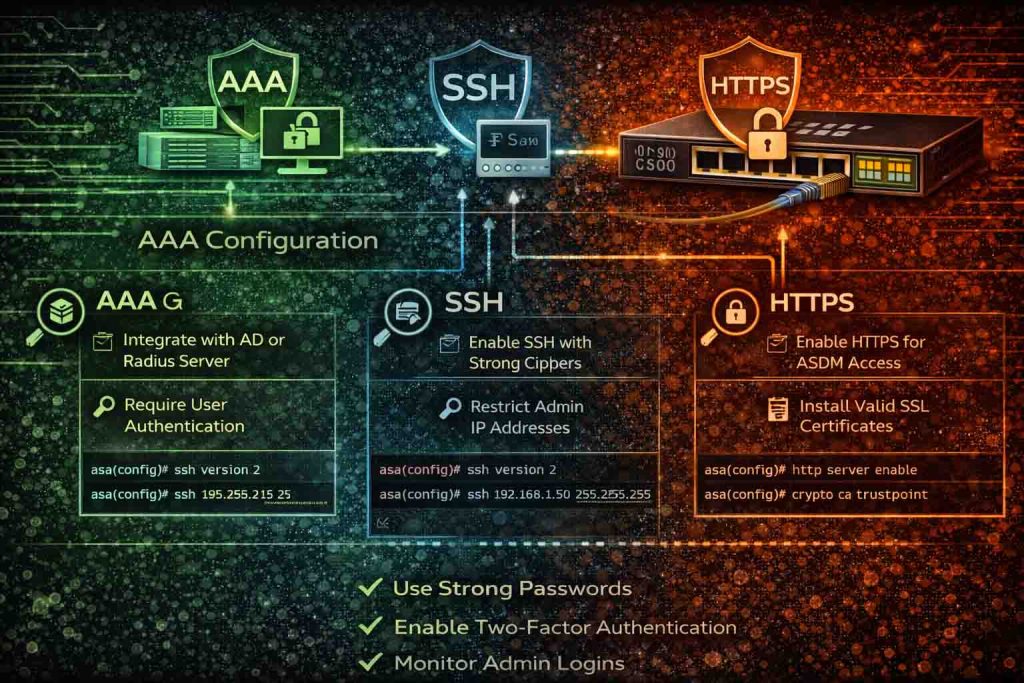
امنیت دسترسی ادمین به فایروال سیسکو؛ تنظیمات AAA ،SSH و HTTPS

در بسیاری از سازمانها، تمرکز اصلی روی فیلتر کردن ترافیک کاربران است، اما خود فایروال بهعنوان یک دارایی حیاتی کمتر مورد توجه امنیتی قرار میگیرد. در حالی که اگر دسترسی مدیریتی به فایروال به خطر بیفتد، مهاجم عملاً کنترل دروازه امنیتی سازمان را در اختیار میگیرد. بنابراین امنسازی دسترسی ادمین به فایروال نه یک گزینه، […]
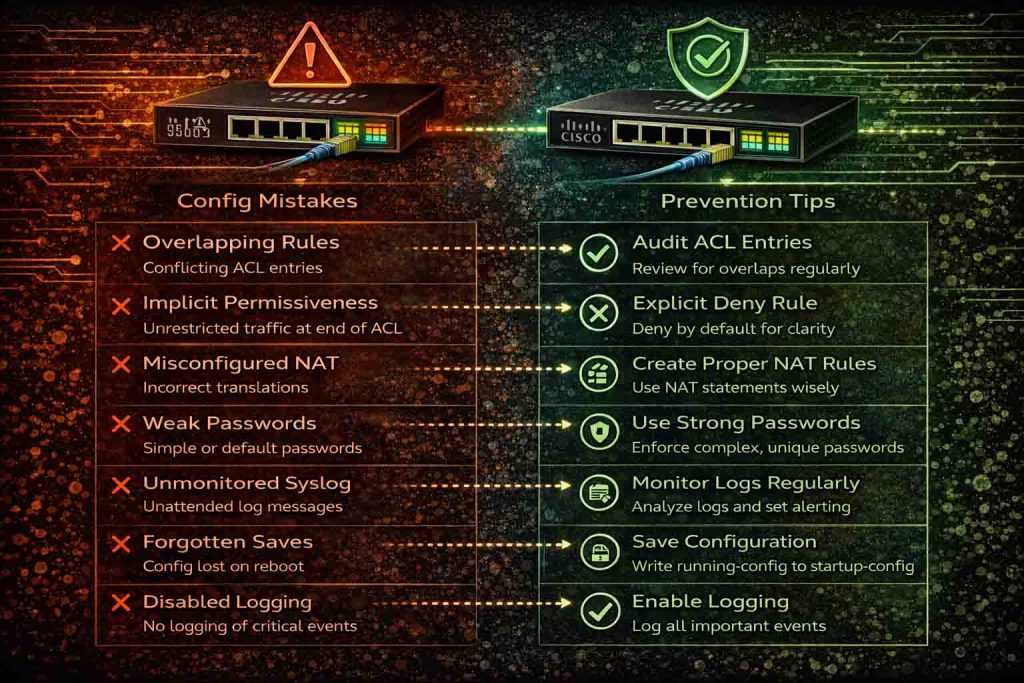
اشتباهات رایج در کانفیگ Cisco ASA و Firepower و راهکارهای جلوگیری از آنها

بخش زیادی از Incidentهای شبکه نه به دلیل ضعف سختافزار، بلکه بهخاطر خطاهای پیکربندی رخ میدهند. فایروالهای سیسکو ابزارهای قدرتمندی هستند، اما همین انعطافپذیری بالا اگر بدون طراحی و درک دقیق استفاده شود، میتواند منجر به رفتارهای پیشبینینشده شود. چه در محیطهای مبتنی بر Cisco ASA و چه در معماریهای جدیدتر مانند Cisco Secure Firewall، […]
آموزش تنظیم Rule های تمیز و قابل نگهداری در فایروالهای سیسکو

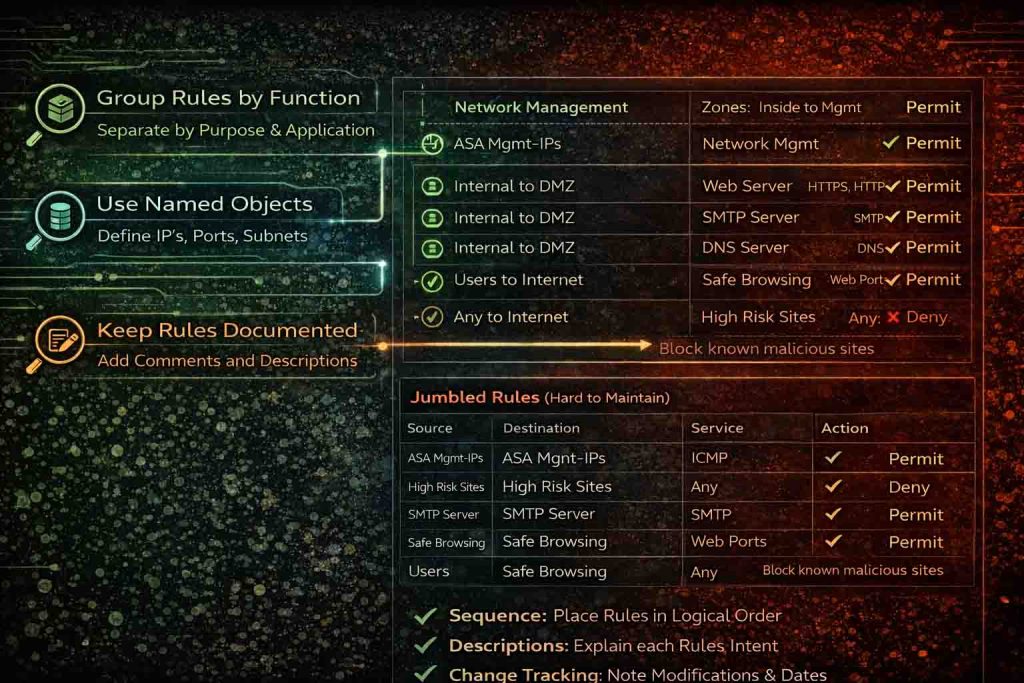
در بسیاری از سازمانها، فایروال پس از چند سال تبدیل به مجموعهای از Ruleهای طولانی، تودرتو و بعضاً متناقض میشود که هیچکس دقیقاً نمیداند چرا ایجاد شدهاند. هر پروژه یک Rule اضافه کرده، هر Incident یک استثناء ایجاد کرده و نتیجه نهایی Policyای است که تغییر در آن با ریسک بالا همراه است. این وضعیت […]
راهاندازی Geo-Blocking و Location-Based Policy در Cisco Secure Firewall

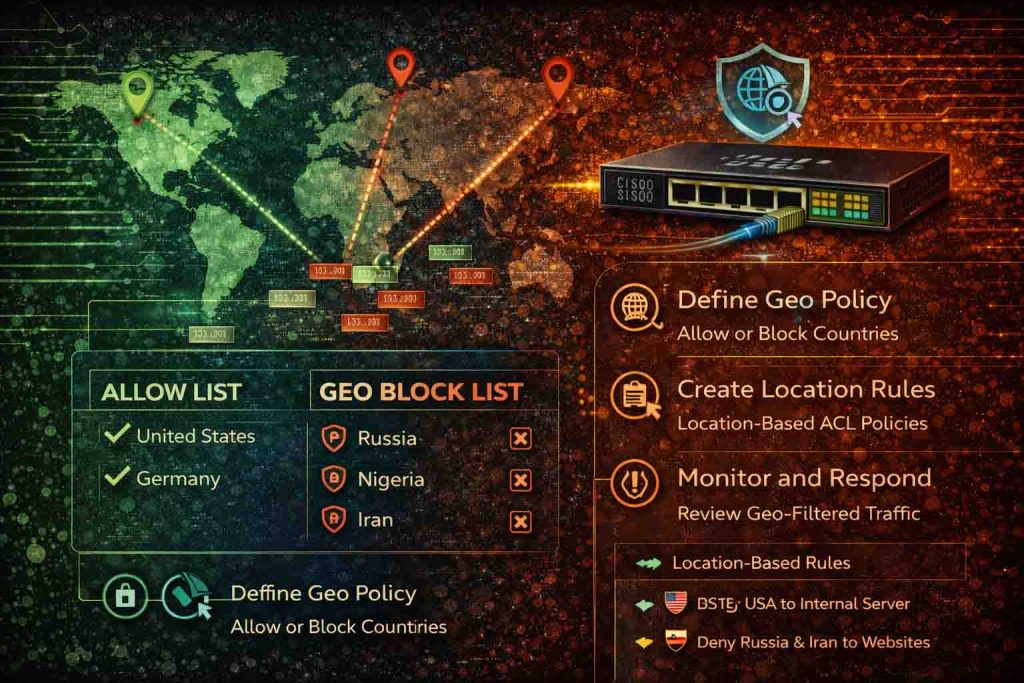
در بسیاری از سازمانها، بخش قابل توجهی از ترافیک مخرب از کشورهایی میآید که هیچ ارتباط تجاری یا عملیاتی با آنها وجود ندارد. با این حال، فایروالها معمولاً بهصورت پیشفرض به همه IPهای اینترنت پاسخ میدهند، مگر اینکه Rule خاصی آنها را مسدود کند. Geo-Blocking دقیقاً در همین نقطه وارد میشود؛ کاهش سطح حمله با […]
استفاده از فایروال سیسکو در کنار Cisco ISE برای پیادهسازی NAC در سازمان

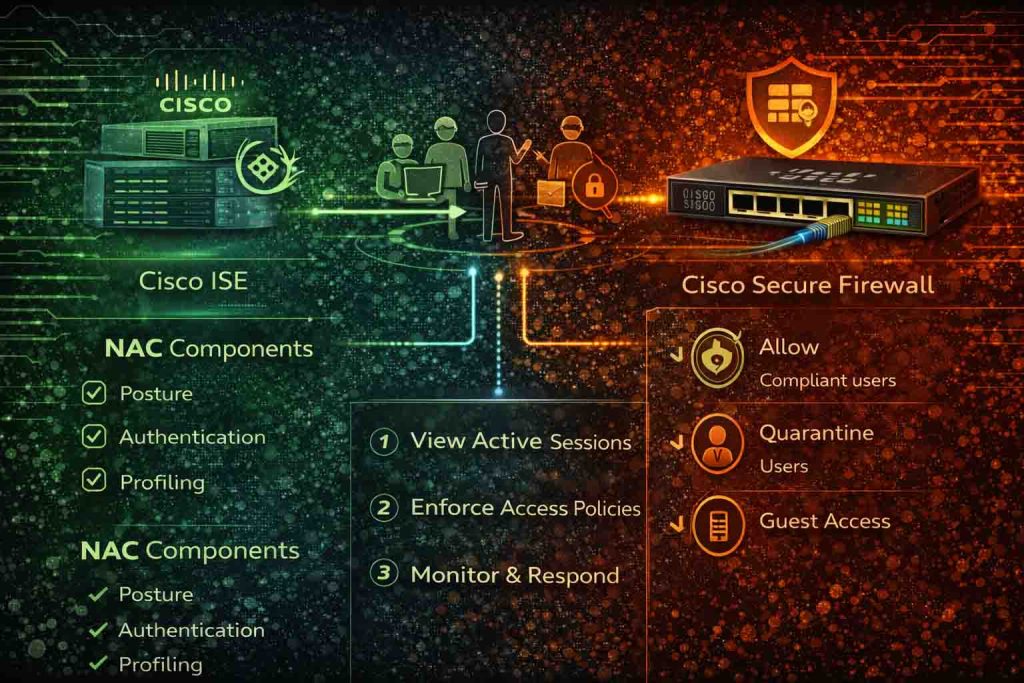
در بسیاری از سازمانها، کنترل دسترسی به شبکه هنوز در نقطه ورود کاربر متوقف میشود. کاربر احراز هویت میکند، وارد VLAN مشخصی میشود و از آن لحظه به بعد، فایروال فقط بر اساس IP و Port تصمیمگیری میکند. اما در معماریهای مدرن، این مدل دیگر پاسخگو نیست. نیاز به کنترل دسترسی مبتنی بر هویت، وضعیت […]
نحوه بررسی Session ها و Flow ها در فایروال سیسکو برای عیبیابی ترافیک

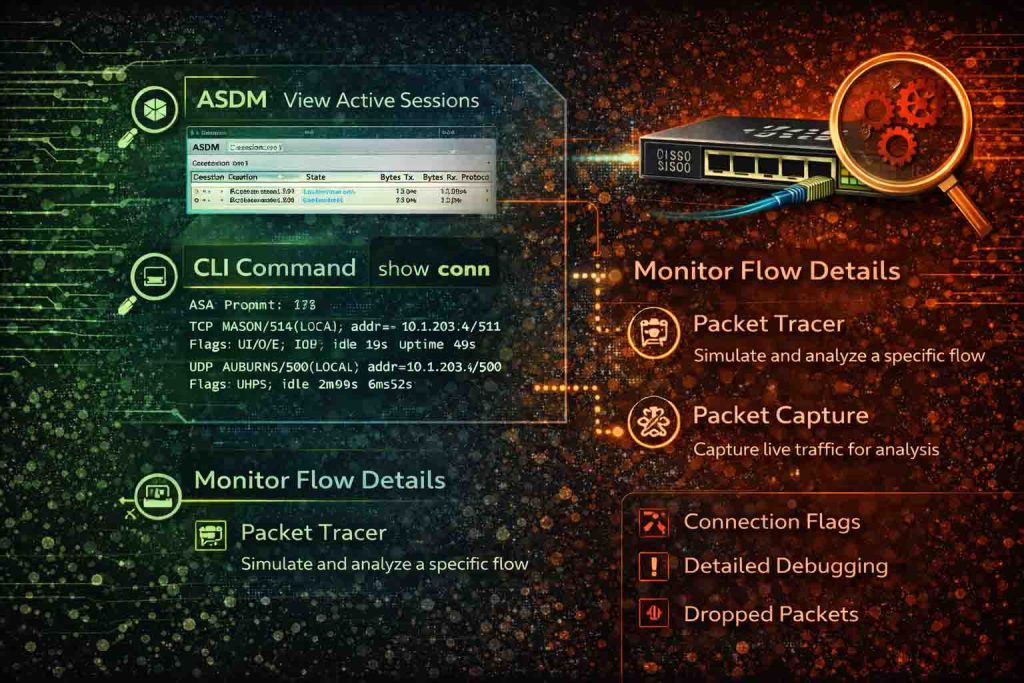
در بسیاری از سناریوهای عیبیابی شبکه، مشکل در ظاهر ساده است؛ کاربر میگوید «سرویس وصل نمیشود» یا «ارتباط کند است». اما در پشت صحنه، آنچه تعیین میکند ترافیک واقعاً از فایروال عبور کرده یا نه، Session Table و Flow Processing است. اگر ندانید فایروال چگونه یک Connection را ثبت، مدیریت و خاتمه میدهد، عملاً در […]
سناریوهای متداول مهاجرت از فایروالهای قدیمی به Cisco Secure Firewall

مهاجرت از فایروالهای قدیمی به نسل جدید تجهیزات امنیتی معمولاً یک پروژه زیرساختی ساده نیست؛ بلکه یک فرآیند چندمرحلهای با ریسک عملیاتی بالاست. در بسیاری از سازمانها هنوز فایروالهای قدیمی مبتنی بر Access-List ساده یا حتی تجهیزات End-of-Life در حال سرویسدهی هستند. این تجهیزات شاید همچنان ترافیک را عبور دهند، اما در برابر تهدیدات مدرن، […]
آموزش کار با CLI فایروال سیسکو ASA و دستورات حیاتی مدیریت

اگر با Cisco ASA کار کرده باشید، احتمالاً میدانید که هرچند ASDM ابزار مناسبی برای مشاهده و پیکربندی است، اما در شرایط واقعی پروژه، Incident یا عیبیابی جدی، این CLI است که کار را جلو میبرد. بسیاری از مهندسان شبکه در سطح گرافیکی کار میکنند، اما زمانی که یک Tunnel بالا نمیآید، NAT درست عمل […]
راهاندازی Identity Policy در Cisco Firepower برای اعمال Rule مبتنی بر کاربر

در بسیاری از سازمانها هنوز هم Policyهای فایروال بر اساس IP نوشته میشوند. این مدل تا زمانی که ساختار شبکه ساده و ایستا باشد قابل مدیریت است، اما در محیطهای امروزی که کاربران از طریق VPN، وایرلس، VDI و حتی BYOD به شبکه متصل میشوند، IP دیگر شاخص قابل اعتمادی برای شناسایی هویت نیست. اگر […]
طراحی سناریوی Multi-ISP و Failover اینترنت با فایروال Cisco ASA

در بسیاری از سازمانهای امروزی، اینترنت دیگر یک مسیر خروجی ساده برای وبگردی کاربران نیست. بستر اصلی سرویسدهی، ارتباط با سامانههای ابری، VPN کاربران راهدور، ارتباط با شعب، سرویسهای مالی و حتی سیستمهای مانیتورینگ بر پایه اینترنت کار میکنند. در چنین شرایطی، قطع شدن اینترنت حتی برای چند دقیقه میتواند منجر به توقف عملیات یا […]
اتصال فایروال سیسکو به SIEM و Syslog Server برای تحلیل متمرکز لاگها

در معماریهای مدرن امنیت شبکه، فایروال دیگر صرفاً یک تجهیز کنترلی در مرز شبکه نیست، بلکه یک سنسور تولید داده با حجم بسیار بالا است. هر Session، هر Attempt ناموفق، هر تطابق Signature و هر تغییر وضعیت فایل میتواند یک Event تولید کند. این حجم داده اگر بهدرستی جمعآوری و تحلیل نشود، نهتنها کمکی به […]
مانیتورینگ و گزارشگیری پیشرفته در Cisco Firepower Management Center

در بسیاری از سازمانها، تمرکز اصلی هنگام پیادهسازی تجهیزات امنیتی روی طراحی Access Control Policy، فعالسازی IPS و تنظیم NAT است. اما در عمل آنچه تعیین میکند شبکه واقعاً امن است یا صرفاً تصور امنیت وجود دارد، کیفیت مانیتورینگ و تحلیل دادههای تولیدشده توسط فایروال است. در معماری مبتنی بر Cisco Firepower Management Center، شما […]
نحوه Upgrade و Migration از ASA کلاسیک به Cisco Firepower Threat Defense

مهاجرت از Cisco Adaptive Security Appliance کلاسیک به Cisco Firepower Threat Defense صرفاً یک Upgrade نرمافزاری نیست. این تغییر، انتقال از یک مدل Policy مبتنی بر ACL و ماژولهای جداگانه به یک معماری یکپارچه NGFW است که Application Control، IPS و URL Filtering را بهصورت متمرکز ارائه میدهد. در بسیاری از سازمانها، ASA سالها بدون […]
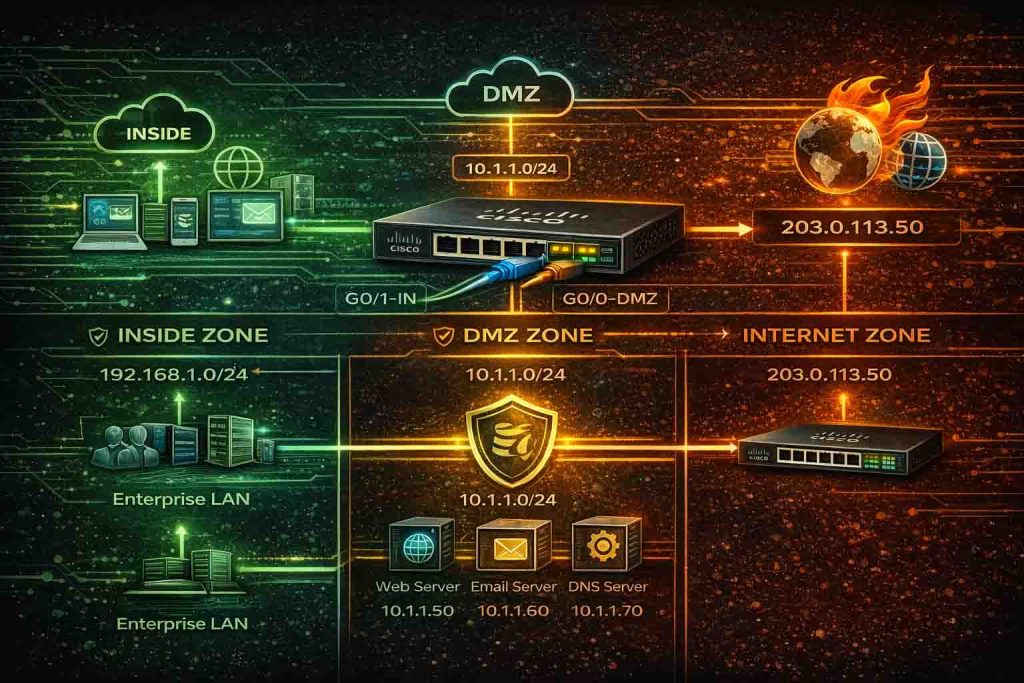
طراحی معماری DMZ با استفاده از فایروال سیسکو برای انتشار سرویسهای اینترنتی

انتشار سرویسهای اینترنتی بدون طراحی صحیح DMZ یکی از رایجترین دلایل نفوذ به شبکههای سازمانی است. بسیاری از سازمانها یک وبسرور را مستقیماً در شبکه داخلی قرار میدهند و فقط با یک Static NAT آن را Publish میکنند. این رویکرد در ظاهر ساده است، اما از نظر امنیتی پرریسک محسوب میشود. در این مقاله، طراحی […]
چکلیست امنیتی برای Hardening فایروالهای سیسکو ASA و Firepower

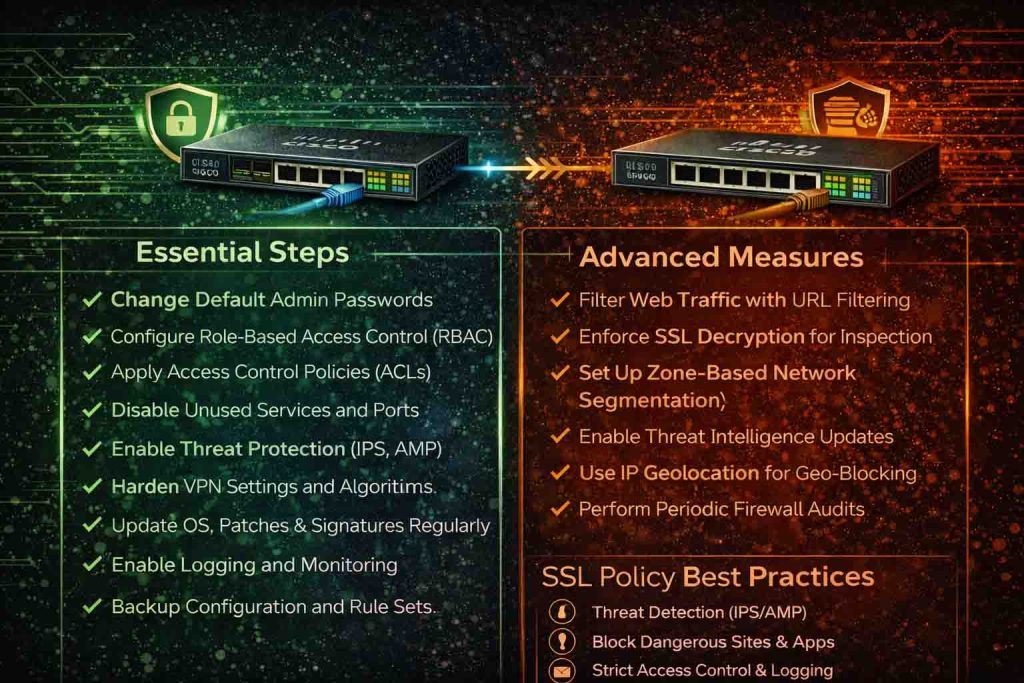
Hardening فایروال فقط به معنی بستن چند پورت یا تغییر پسورد نیست. در محیطهای Enterprise، فایروال مرز اعتماد شبکه است و اگر خود آن بهدرستی ایمن نشده باشد، تمام لایههای امنیتی پشت آن بیاثر میشوند. در این مقاله یک چکلیست عملی و مهندسی برای Hardening در Cisco Adaptive Security Appliance و Cisco Firepower Threat Defense […]
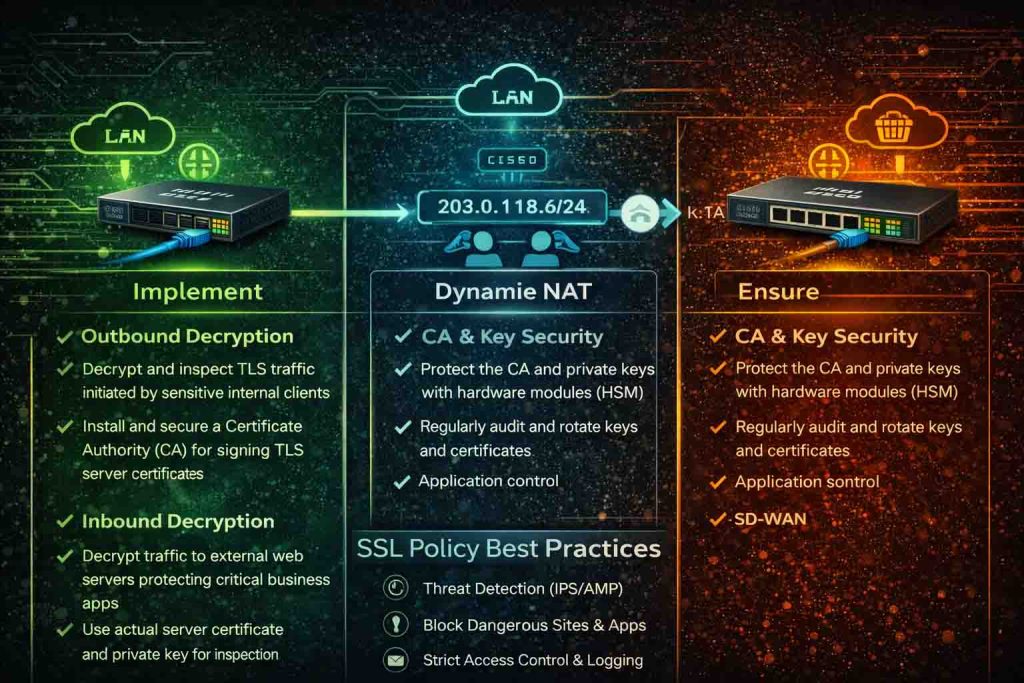
بهترین تنظیمات SSL Inspection در Cisco Secure Firewall برای محیطهای حساس

در شبکههای امروزی، بخش عمدهای از ترافیک رمزنگاریشده است. اگر SSL Inspection فعال نباشد، عملاً بخش بزرگی از ترافیک از دید IPS، Application Control و URL Filtering خارج میشود. اما فعالسازی نادرست SSL Decryption میتواند باعث افزایش Latency، فشار پردازشی بالا و حتی نقض سیاستهای حریم خصوصی شود. در این مقاله، بهترین تنظیمات SSL Inspection […]
آموزش کانفیگ NAT در فایروال سیسکو ASA و FTD (Static, Dynamic, PAT)

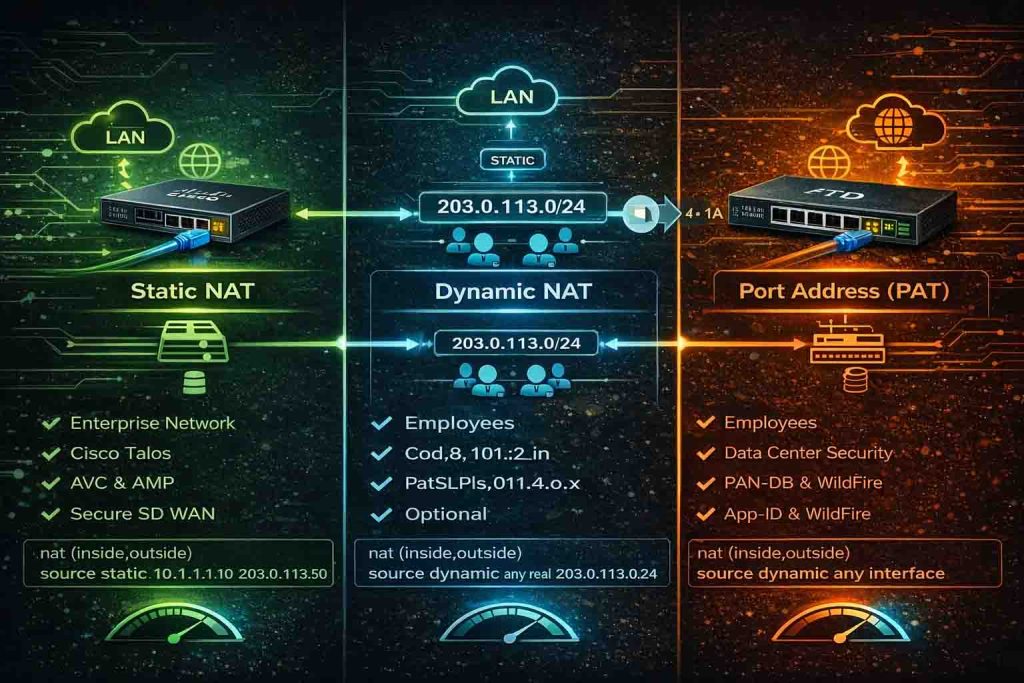
NAT یکی از پایهایترین اما در عین حال حساسترین بخشهای طراحی فایروال است. اشتباه در NAT میتواند باعث قطع کامل دسترسی اینترنت، اختلال در VPN یا حتی باز شدن ناخواسته سرویسها به بیرون شود. در این مقاله، کانفیگ و منطق NAT در Cisco Adaptive Security Appliance و Cisco Firepower Threat Defense را بهصورت مهندسی بررسی […]
مقایسه فایروال سیسکو با پالو آلتو در سناریوهای Enterprise و دیتاسنتری

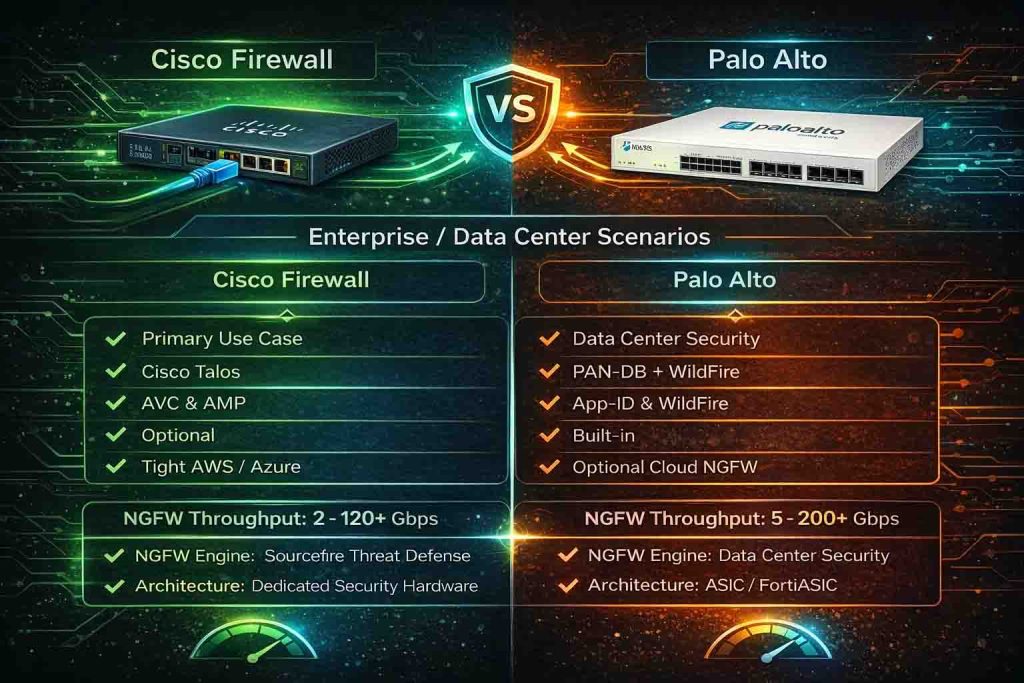
در پروژههای Enterprise و دیتاسنتری، انتخاب فایروال فقط بر اساس قیمت یا برند انجام نمیشود. این تصمیم مستقیماً روی امنیت، Performance، توسعهپذیری و حتی مدل عملیاتی تیم فنی اثر میگذارد. در این مقاله، پلتفرم Cisco Firepower Threat Defense را با فایروالهای Palo Alto Networks که بر پایه PAN-OS اجرا میشوند مقایسه میکنیم. هدف این مقایسه […]
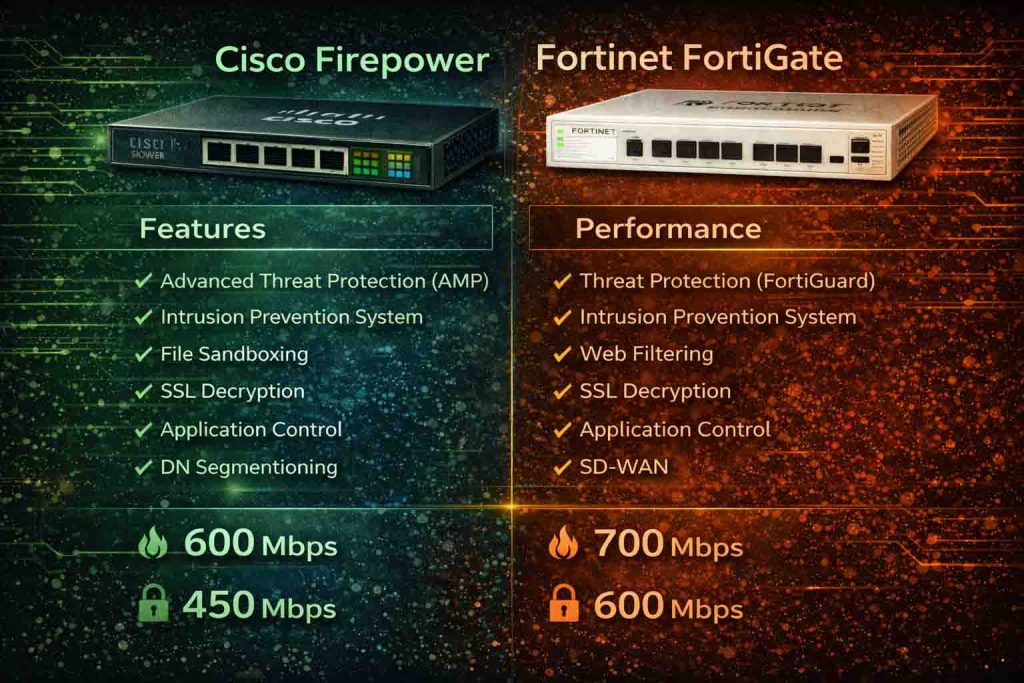
مقایسه Cisco Firepower با Fortinet FortiGate از نظر فیچر و Performance

انتخاب فایروال در سازمان فقط به برند یا قیمت خلاصه نمیشود. تصمیم درست باید بر اساس معماری، فیچرهای امنیتی، Performance واقعی در سناریوهای عملیاتی و مدل مدیریتی انجام شود. در این مقاله، Cisco Firepower Threat Defense را با Fortinet FortiGate از نظر قابلیتها، معماری، توان پردازشی و تجربه عملی مقایسه میکنیم. هدف این مقایسه، بررسی […]
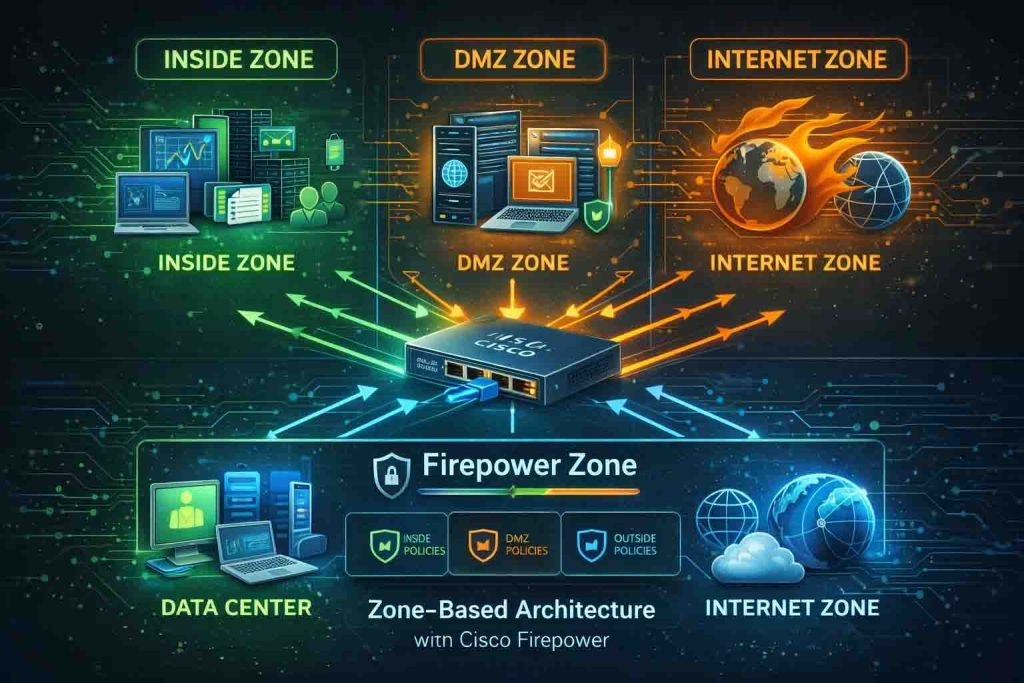
طراحی Zone-Based Architecture با استفاده از Cisco Firepower در شبکه سازمانی

در بسیاری از شبکههای سازمانی، سیاستهای امنیتی بهمرور زمان و بدون معماری مشخص ایجاد شدهاند. نتیجه معمولاً مجموعهای از Ruleهای پراکنده و پیچیده است که نگهداری و عیبیابی آنها دشوار میشود. طراحی Zone-Based Architecture یکی از روشهای استاندارد برای سادهسازی، ساختاردهی و افزایش امنیت شبکه است. در Cisco Firepower Threat Defense، این معماری از طریق […]
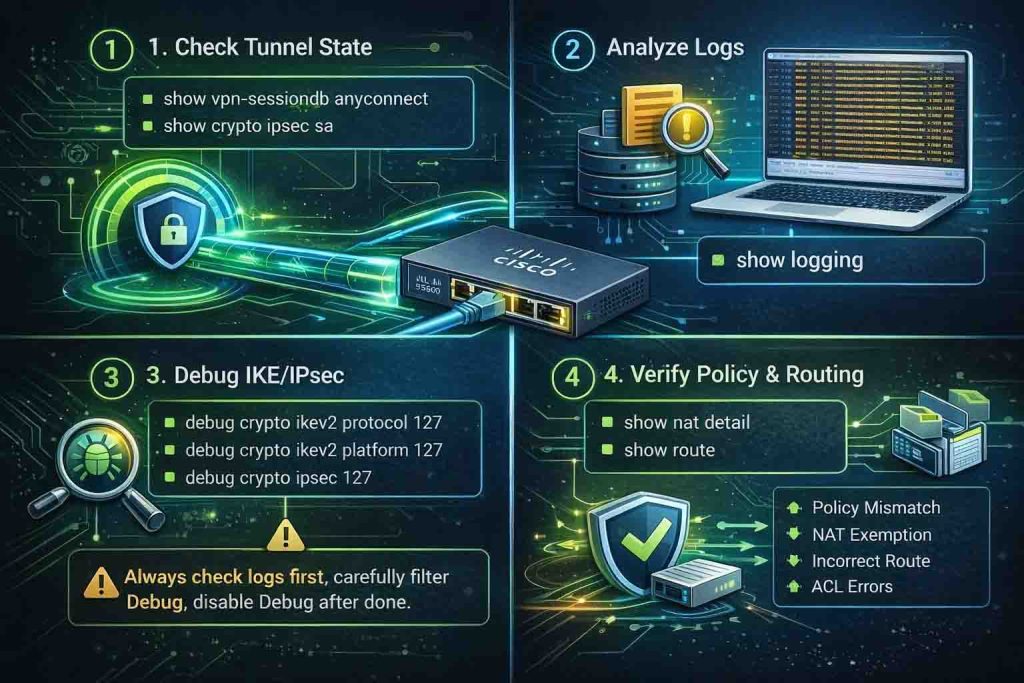
آموزش عیبیابی VPN در فایروال سیسکو با استفاده از ابزارهای Debug و Log

یکی از چالشهای رایج در پروژههای شبکه، عیبیابی VPN است. کاربر میگوید «وصل نمیشود» یا «وصل میشود اما دسترسی ندارم»، اما ریشه مشکل میتواند در Phase 1، Phase 2، NAT، Routing، ACL یا حتی DNS باشد. در فایروالهای Cisco، چه در Cisco Adaptive Security Appliance و چه در Cisco Firepower Threat Defense، ابزارهای قدرتمندی برای […]
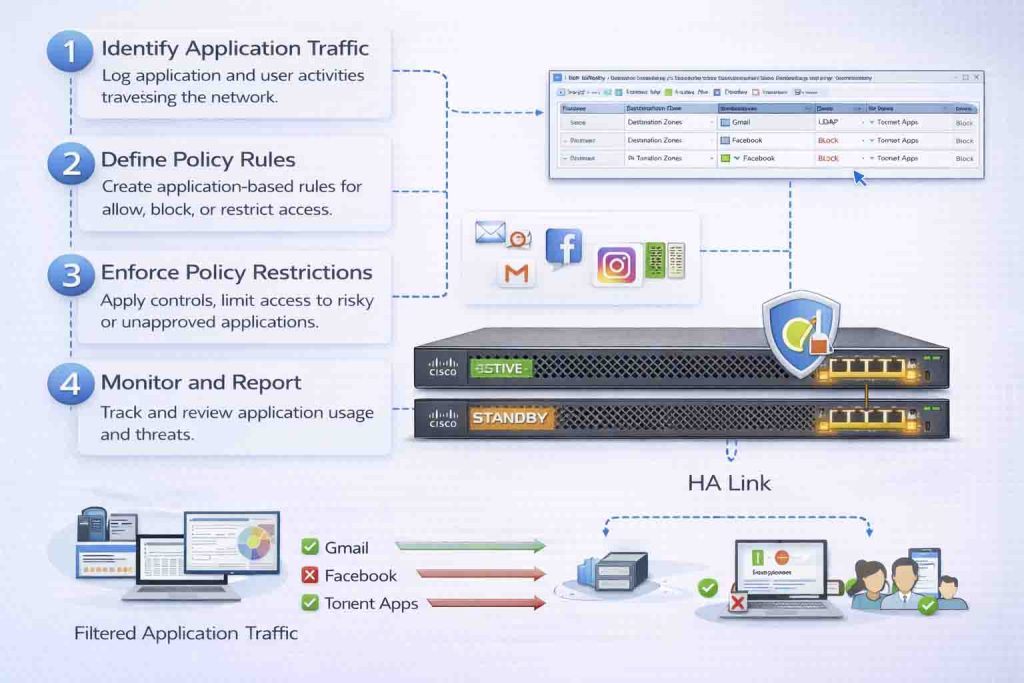
طراحی Policy های امنیتی مبتنی بر Application در Cisco Firepower

در شبکههای امروزی، تصمیمگیری امنیتی فقط بر اساس IP و Port دیگر کافی نیست. بسیاری از اپلیکیشنها از پورتهای مشترک مانند 443 استفاده میکنند و تشخیص آنها فقط با Layer 4 امکانپذیر نیست. اینجاست که کنترل مبتنی بر Application در Cisco Firepower Threat Defense اهمیت پیدا میکند. در این رویکرد، فایروال ترافیک را در لایه […]
پیادهسازی High Availability در فایروالهای سیسکو ASA و Firepower

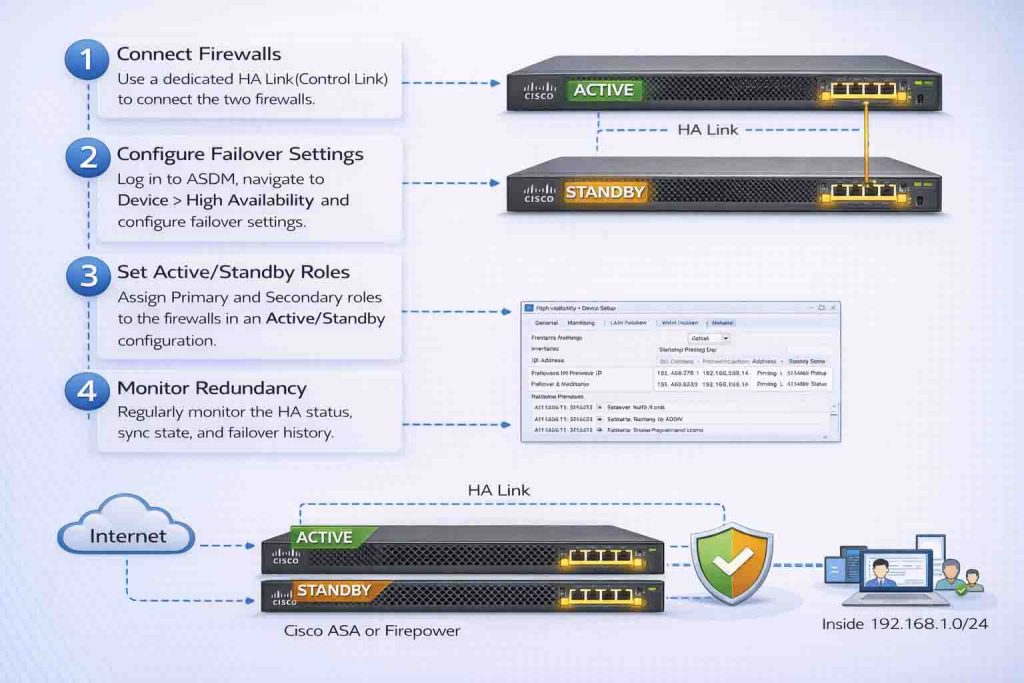
در شبکههای سازمانی، فایروال نقطه گلوگاه ترافیک است. اگر این نقطه از دسترس خارج شود، عملاً کل سازمان دچار قطعی ارتباط میشود. به همین دلیل پیادهسازی High Availability یا HA در فایروال نه یک قابلیت لوکس، بلکه یک الزام معماری است. در اکوسیستم Cisco، هم در Cisco Adaptive Security Appliance و هم در Cisco Firepower […]