امنیت مرز شبکه سازمانی تنها به قدرت سختافزار وابسته نیست و بخش بزرگی از حوادث شبکه ریشه در خطاهای پیکربندی دارد. اشتباهات رایج در کانفیگ Cisco ASA و Firepower معمولا از درک ناقص از معماری پردازش ترافیک، نبود طراحی مستند و تصمیمهای شتاب زده در لحظه بروز مشکل سرچشمه میگیرند؛ خطاهایی که در کوتاهمدت پنهان میمانند اما در بلندمدت به ریسک عملیاتی و امنیتی تبدیل میشوند.
در این مقاله 7 اشتباه پرتکرار در پیکربندی این دو پلتفرم را از منظر مهندسی بررسی میکنیم و برای هر مورد، راهکار مشخص پیشگیری ارائه میشود. تمرکز بر الگوهای تکرارشونده است؛ الگوهایی که هم در محیط کلاسیک ASA و هم در معماریهای مبتنی بر Cisco Secure Firewall و FMC تهدید پایداری زیرساخت هستند. اگر با مبانی کار آشنا هستید، از فهرست زیر مستقیماً به بخش موردنظر بروید.
برای استفاده حداکثری از این مقاله، آشنایی با مفاهیم NAT، ACL و سیاستهای دسترسی الزامی است. همچنین باید تفاوت دو پلتفرم را در نظر بگیرید: تنظیمات ASA از طریق CLI یا ASDM اعمال میشود، اما در معماری Firepower مدیریت متمرکز از طریق FMC انجام میگیرد و یک مفهوم مشابه در دو رابط کاربری متفاوت پیادهسازی میشود. اگر برنامه مهاجرت دارید، مطالعه
مهاجرت از ASA کلاسیک به Cisco Firepower Threat Defense کمک میکند تفاوتهای رفتاری را پیش از تغییر پلتفرم بشناسید.
انتخاب مدل سختافزار متناسب با ترافیک واقعی و داشتن نسخه پشتیبان معتبر از کانفیگ، دو پیشفرض هر تغییر است. برای مقایسه ظرفیت مدلها میتوانید فایروال سیسکو و مشخصات فنی را مرور کنید. تمام دستورات این مقاله را ابتدا در محیط آزمایشی یا پنجره نگهداری اجرا کنید و در نظر داشته باشید که خروجی برخی دستورات به نسخه نرمافزار دستگاه بستگی دارد.
یکی از بنیادیترین خطاهای پیکربندی فایروال سیسکو، درک اشتباه از ترتیب واقعی پردازش بسته است. بسیاری از مهندسان بر اساس تجربه با نسخههای قدیمیتر ASA یا فایروالهای دیگر تصور میکنند ابتدا ACL بررسی میشود و سپس NAT اعمال میگردد؛ اما از نسخه 8.3 به بعد، ترتیب پردازش تغییر کرده است. همین تفاوت ظاهراً کوچک، منبع بخش قابل توجهی از خطاهای عملیاتی در پروژهها است.
وقتی بستهای با مقصد یک سرور Publish شده از اینترفیس outside وارد میشود، ابتدا ترجمه مقصد (static NAT) روی بسته اعمال میشود و سپس ACL ورودی بررسی میگردد. به همین دلیل ACL ورودی باید بر اساس Real IP یعنی آدرس داخلی سرور نوشته شود، نه IP عمومی یا Mapped. Ruleی که برای IP عمومی نوشته شود هرگز Match نمیشود؛ حتی اگر از نظر منطقی کاملاً درست به نظر برسد.
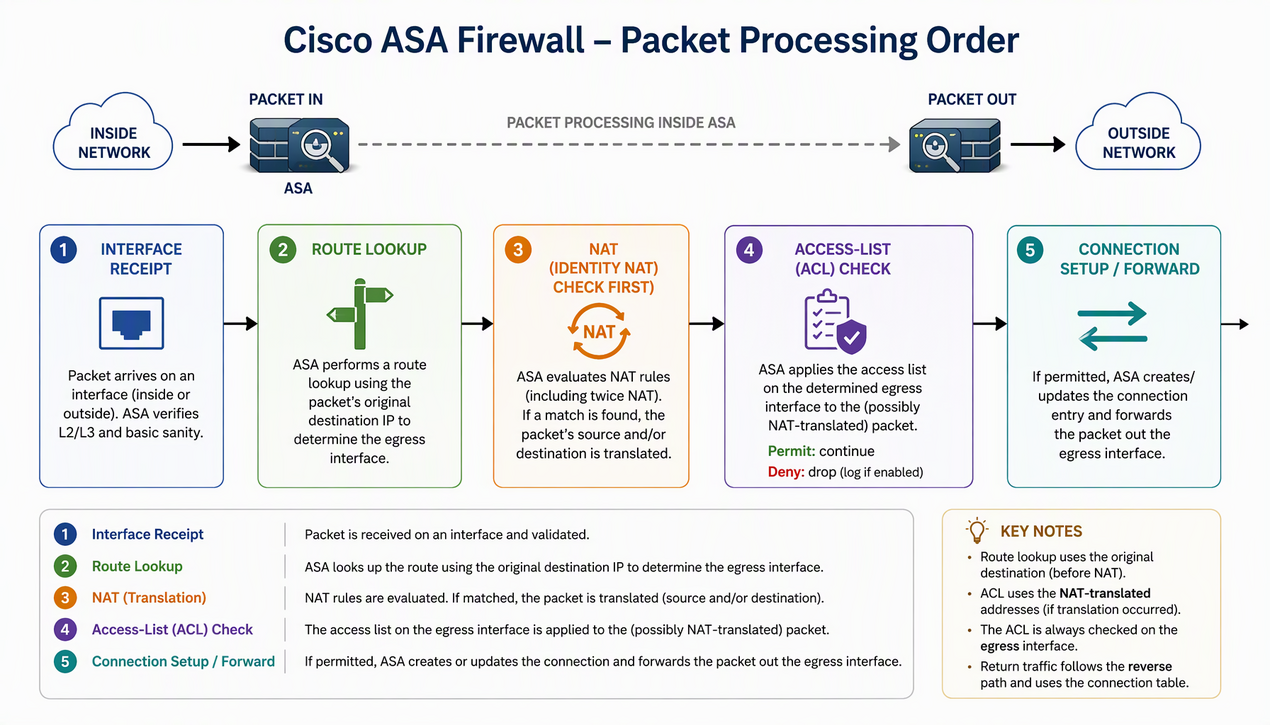
نکته دوم، ترتیب خود قوانین NAT است. ASA قوانین NAT را در 3 بخش ارزیابی میکند: ابتدا Manual یا Twice NAT، سپس Object NAT و در نهایت قوانین after-auto. اولین قانونی که در این ترتیب تطبیق یابد اعمال میشود؛ پس اگر یک قانون عمومی بالاتر از قانون اختصاصی مشابه قرار گیرد، قانون پایینتر عملاً هرگز اجرا نمیشود. این موضوع در سناریوهای VPN و NAT Exemption بهویژه حساس است و میتواند باعث ترجمه اشتباه ترافیک تونل و برقرار نشدن اتصال شود.
در سناریوهای Multi-ISP هم اگر NAT مربوط به اینترفیس پشتیبان بهدرستی Match نشود، حتی با مجاز بودن ترافیک در ACL، Session ایجاد نمیشود. در چنین حالتی ممکن است ساعتها ACL و Routing بررسی شود، در حالی که مشکل در مرحله NAT رخ داده است. برای عیبیابی Policy و NAT در فایروال سیسکو، ابتدا وضعیت ترجمهها و اتصالهای فعال را با دستورات زیر بررسی کنید:
این دستورات فقط خواندنی هستند و رفتار ترافیک را تغییر نمیدهند. خروجی show nat بخشبندی و ترتیب هر قانون را نمایش میدهد و show nat detail تعداد Hits هر قانون را هم نشان میدهد؛ یعنی میتوانید ببینید کدام قانون NAT در عمل اجرا شده است. دو دستور آخر هم تصویر لحظهای ترجمهها و Sessionهای فعال یک آدرس مشخص را میدهند.
گام بعدی، شبیهسازی مسیر بسته است. ابزار packet-tracer
یک بسته فرضی را مرحلهبهمرحله دنبال میکند و مشخص میکند بسته در کدام مرحله (مسیریابی، NAT یا ACL) رد یا قبول میشود. محدودیت مهم این ابزار این است که فقط پردازش خود فایروال را شبیهسازی میکند و رفتار سمت مقصد یا مشکل لایه کاربرد را تست نمیکند. برای مطالعه کاربردیتر،
آموزش عیبیابی Policy و NAT با packet-tracer در Cisco ASA را مرور کنید:
در معماریهای مبتنی بر Cisco Secure Firewall نیز هر سیاست جای مشخصی در Pipeline پردازش دارد و NAT Policy، Prefilter و Access Control Policy در مراحل جداگانه ارزیابی میشوند. برای اجرای صحیح این مباحث در هر دو پلتفرم، مرور
آموزش کانفیگ NAT در فایروال سیسکو ASA و FTD توصیه میشود. هر تغییر در NAT یا ACL باید پیش از اعمال در محیط عملیاتی، با شبیهسازی یا بررسی Connection Events در FMC تست شود.
استفاده از Any در Source، Destination یا Service سریعترین راه حل یک مشکل دسترسی، اما خطرناکترین الگوی طراحی Policy است. سناریوی آشنا این است: سرویسی کار نمیکند، زمان محدود است و یک Rule گسترده برای عبور سریع ترافیک تعریف میشود. مشکل حل میشود، اما Rule باقی میماند و ماهها بعد بهصورت ناخواسته مسیر ترافیکهای غیرمجاز را باز کرده است. چون دامنه Rule وسیع است، تشخیص اینکه دقیقاً چه ترافیکی از آن عبور کرده دشوار است.
مشکل دوم، سایهاندازی Ruleها است. پردازش Top-Down است؛ اگر یک Allow عمومی بالاتر از Ruleهای محدودکننده قرار گیرد، Ruleهای پایینتر هرگز Match نمیشوند. در Firepower این مسئله پیامد بزرگتری دارد: وقتی یک Rule در سطح شبکه گسترده تعریف شود، کنترلهای سطح کاربرد مثل Application و URL Filtering عملاً دور زده میشوند؛ یعنی هزینه NGFW پرداخت شده اما دستگاه در حد یک فایروال لایه 4 استفاده میشود.
راهکار، اجرای سختگیرانه اصل Least Privilege در قالب اصول طراحی ACL و NAT در ASA است: هر Rule دقیقاً مشخص کند Source چه گروهی است، مقصد چه سرویسی است و چه پورت یا Applicationی مجاز است. Ruleهای موقت باید توضیح و تاریخ انقضای مشخص داشته باشند و در بازبینی دورهای حذف یا اصلاح شوند. Hit Count بالای یک Rule گسترده باید هشدار تلقی شود؛ ترافیک عبوری تحلیل و Rule به قوانین دقیقتر شکسته شود.
شناسایی این قبیل Ruleها از طریق بازبینی دورهای ممکن است و چکلیست امنیتی و Hardening فایروالهای سیسکو ASA و Firepower چارچوب مناسبی برای این کار است. همچنین برای ارزیابی امنیتی سرویسهای منتشرشده روی وب، راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع استانداردی است برای تعیین اینکه کدام سرویسها واقعاً باید از بیرون قابل دسترس باشند.
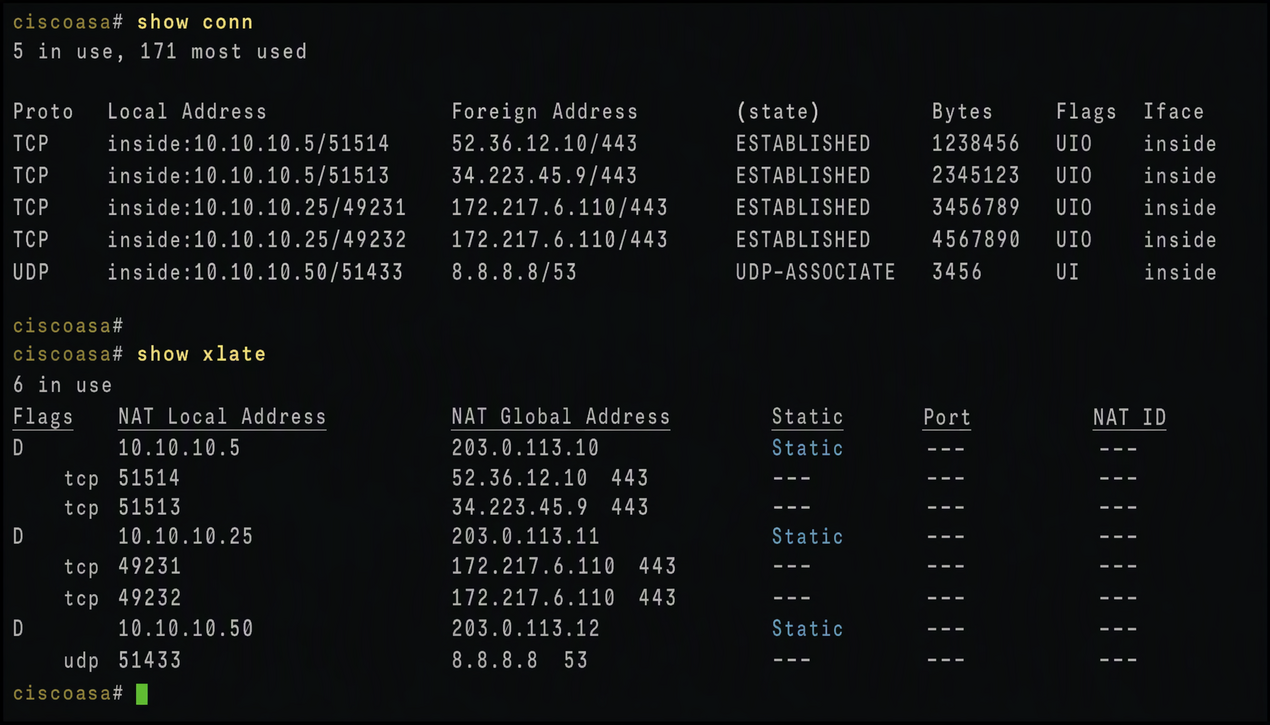
سوءبرداشت رایج این است که بهمحض تغییر Policy، رفتار ترافیک فوراً تغییر میکند؛ در حالی که هر دو پلتفرم Stateful هستند. وقتی یک اتصال TCP برقرار میشود، فایروال پس از بررسی NAT و Policy یک Entry در جدول Session میسازد و بستههای بعدی همان اتصال فقط با این جدول تطبیق میخورند. بنابراین اگر Ruleی از Allow به Deny تغییر کند، این تغییر فقط بر Sessionهای جدید اثر میگذارد.
نتیجه عملی روشن است: تغییر Rule برای قطع فوری دسترسی یک سرور یا کاربر مشکوک، تا زمانی که Sessionهای قدیمی فعالاند عملاً بیاثر است و بسته به Timeout تنظیمشده، این وضعیت میتواند دقیقهها یا ساعتها ادامه یابد. در FTD نیز پس از Deploy سیاست جدید، Sessionهای فعال تا پایان Timeout معتبر میمانند. بنابراین برنامه تغییر باید شامل بررسی یا پاکسازی کنترلشده Sessionهای مرتبط باشد.
گام اول، مشاهده اتصالهای فعال است. دستورات زیر فقط خواندنی هستند و وضعیت لحظهای جدول اتصالها و ترجمهها را نشان میدهند:
اگر تصمیم به پاکسازی در پنجره نگهداری گرفته شد، در ASA از دستورات زیر استفاده میشود. هر دو دستور اختلالزا هستند؛ اولی Sessionهای فعال و دومی Entryهای ترجمه را پاک میکند و باید با تأیید فرآیند تغییر و بهصورت مستند اجرا شوند:
در پلتفرمهای مبتنی بر FTD، این کار در نسخههای جدیدتر از طریق دسترسی به Shell تشخیصی موتور Lina یا بررسی Connection Events در FMC انجام میشود تا مشخص گردد اتصال مشاهدهشده Session جدید است یا ادامه یک Session قدیمی. در نظر داشته باشید که پاکسازی Session در محیط عملیاتی میتواند سرویسهای دیگر را هم مختل کند.
در Cisco Secure Firewall پردازش Ruleها بهصورت Top-Down و با منطق First-Match انجام میشود. اگر Rule عمومی Allow بالاتر از Rule محدودکننده قرار گیرد، کنترل امنیتی عملاً بیاثر میشود. الگوی تکرارشونده این است که قوانین Geo-Blocking پایینتر از یک Allow گسترده تعریف میشوند و هیچگاه Match نمیشوند؛ تنها با بررسی Hit Count و جابجایی ترتیب Ruleها، مشکل شناسایی میشود.
مسیر اصلاح در FMC ساده اما نیازمند نظم است: در صفحه Access Control Policy هر Rule را میتوان با Drag & Drop یا گزینههای انتقال به ابتدا و انتهای لیست جابجا کرد و پس از هر تغییر باید Deploy انجام شود تا سیاست روی دستگاههای مدیریتشده اعمال گردد. توجه کنید که Prefilter Policy پیش از Access Control Policy ارزیابی میشود؛ پس قوانین Block یا Fastpath در Prefilter میتوانند ترافیک را پیش از رسیدن به قوانین اصلی مسیریابی کنند.
استانداردسازی ترتیب Ruleها؛ یعنی قوانین خاص و محدودکننده در ابتدای لیست و قوانین عمومی در انتها؛ به همراه بازبینی Policy پس از هر تغییر، سادهترین و مؤثرترین راه پیشگیری از این اشتباه است. در بازبینیها به Hit Count صفر در قوانین محدودکننده دقت کنید، چون این عدد معمولاً نشانه سایهاندازی است.
قابلیتهایی مثل IPS، Geo-Blocking و تشخیص Application در Firepower به پایگاه داده بهروز وابستهاند. اگر Signatureها یا GeoIP Database بهروزرسانی نشوند، دقت تشخیص کاهش مییابد و ممکن است IPهای معتبر به کشوری اشتباه نسبت داده و مسدود شوند؛ خطایی که عیبیابی آن زمانبر است، چون Policy ظاهراً درست به نظر میرسد و مشکل در دادههای پشت صحنه است.
راهکار، تعریف فرآیند بهروزرسانی منظم برای Intrusion Rules، VDB و GeoDB و پایش وضعیت Update در FMC است. بررسی دورهای اینکه آخرین بهروزرسانی موفق چه زمانی انجام شده، بخشی از مانیتورینگ سلامت سیستم است و برای اجرای ساختاریافته آن میتوانید از مبحث
مانیتورینگ و گزارشگیری پیشرفته در Cisco Firepower Management Center بهره ببرید.
فعالسازی همزمان IPS، SSL Inspection و Logging سطح بالا بدون تحلیل ظرفیت سختافزار، باعث افزایش CPU، کاهش Throughput و تأخیر اضافه میشود. این اشتباه معمولاً هنگام فعالسازی ناگهانی SSL Decryption رخ میدهد؛ چون بار پردازشی این قابلیت بسیار بیشتر از ترافیک معمولی است و توان دستگاه با SSL فعال، بهمراتب کمتر از عدد اسمی آن است.
راهکار، ثبت Baseline ترافیک و بار پردازشی پیش از فعالسازی هر قابلیت سنگین و مقایسه وضعیت پس از تغییر است. اگر شاخصهایی مثل CPU و Latency رشد پایدار داشتند، باید قابلیت را محدودتر کنید؛ مثلاً Decryption فقط برای دامنههای ضروری؛ یا مدل بزرگتری انتخاب کنید. مطالعه
راهکارهای کاهش Latency و بهینهسازی Performance فایروال سیسکو در این مرحله کمک میکند اثر قابلیتهای امنیتی را بر تجربه کاربران مدیریت کنید.
Policy بدون مستندسازی در بلندمدت به یک جعبه سیاه تبدیل میشود. Objectهای نامفهوم، Ruleهای بدون توضیح و تغییرات بدون سابقه باعث میشوند پس از جابهجایی نیروی فنی، هیچکس دلیل وجود برخی Ruleها را نداند و حذف آنها با ریسک قطع سرویس همراه باشد؛ در نتیجه Ruleهای بیاستفاده سالها در Policy باقی میمانند و سطح حمله را گسترش میدهند.
راهکار، تعریف استاندارد Naming، افزودن Comment برای هر Rule، نگهداری سوابق تغییر و اتصال آنها به نسخههای پشتیبان معتبر است. مطلب بکاپ کانفیگ فایروال سیسکو و اصول Restore چارچوب مناسبی برای نگهداری سابقه تغییرات و بازگردانی سریع کانفیگ در صورت بروز مشکل ارائه میدهد.
برای اشتباهات رایج در کانفیگ Cisco ASA و Firepower، ترتیب زیر را میتوانید بهعنوان چکلیست بررسی هر تغییر در Policy در نظر بگیرید:
packet-tracer تست کنید.از نسخه 8.3 به بعد، ترجمه مقصد پیش از بررسی ACL ورودی انجام میشود و ACL بر اساس آدرس واقعی (Real IP) سنجیده میشود. در نتیجه Ruleی که برای IP عمومی نوشته شود هرگز تطبیق نمییابد.
نه لزوماً. فایروال Stateful است و Sessionهای قبلی تا پایان Timeout معتبر میمانند. ابتدا با بررسی اتصالهای فعال مطمئن شوید ترافیک مشاهدهشده Session جدید است یا ادامه یک Session قدیمی.
تغییرات در FMC تا زمان Deploy روی دستگاههای مدیریتشده اعمال نمیشوند. پس از Deploy هم ممکن است Sessionهای فعال تا پایان Timeout به حیات خود ادامه دهند.
خروجی show nat detail تعداد Hits هر قانون را نشان میدهد و packet-tracer هم مرحلهبهمرحله مشخص میکند بسته با کدام ترجمه تطبیق یافته است.
بخش عمده اشتباهات رایج در کانفیگ Cisco ASA و Firepower نه از ضعف سختافزار، بلکه از طراحی واکنشی، نبود مستندسازی و درک ناقص از ترتیب پردازش NAT، ACL و Session ناشی میشود. این خطاها معمولاً در کوتاهمدت دیده نمیشوند، اما در بلندمدت به ریسک عملیاتی و امنیتی تبدیل میشوند و رفع آنها هزینهای بسیار بیشتر از هزینه پیشگیری دارد.
چهار ستون پیشگیری روشن است: طراحی مبتنی بر معماری و اصل Least Privilege، تست مرحلهای هر تغییر با ابزارهای شبیهسازی، بازبینی دورهای Policy و Hit Countها، و مستندسازی دقیق همراه با فرآیند Backup. اجرای همین چهار اصل، احتمال تکرار اشتباهات کانفیگ Cisco Secure Firewall و ASA را بهشکل محسوسی کاهش میدهد و وینو سرور در مسیر بازبینی، بازطراحی و بهینهسازی این زیرساخت میتواند مرجع تخصصی شما باشد.