وقتی ترافیکی از فایروال عبور نمیکند یا رفتاری غیرمنتظره نشان میدهد، واکنش اولیه بیشتر مهندسان بررسی ACL و NAT است؛ اما تحلیل ذهنی ترتیب پردازش در فایروال همیشه قابل اعتماد نیست. تعامل Route Lookup، ترجمه NAT، ارزیابی ACL و ایجاد Session میتواند نتیجهای کاملاً متفاوت از انتظار شما تولید کند. اینجاست که Packet Tracer در Cisco ASA به مهمترین ابزار عیبیابی تبدیل میشود.
ابزار Packet Tracer در Cisco ASA یک شبیهساز داخلی در سیستمعامل ASA است که مسیر یک بسته فرضی را دقیقاً مطابق Pipeline پردازشی فایروال دنبال میکند و مشخص میکند بسته Allow میشود یا Drop و اگر Drop میشود، دقیقاً در کدام فاز و با کدام قاعده. به همین دلیل دستور packet-tracer در ASA جایگزین تحلیل حدسی Policy میشود و فرآیند عیبیابی Policy در فایروال سیسکو را مرحلهای و مستند میکند.
در این مقاله ساختار دستور، تفسیر فازهای خروجی، عیبیابی ACL و NAT، تحلیل VPN و مسیر Routing، محدودیتهای ابزار و یک گردش کار عملی برای شبیهسازی ترافیک در فایروال سیسکو را بررسی میکنیم.
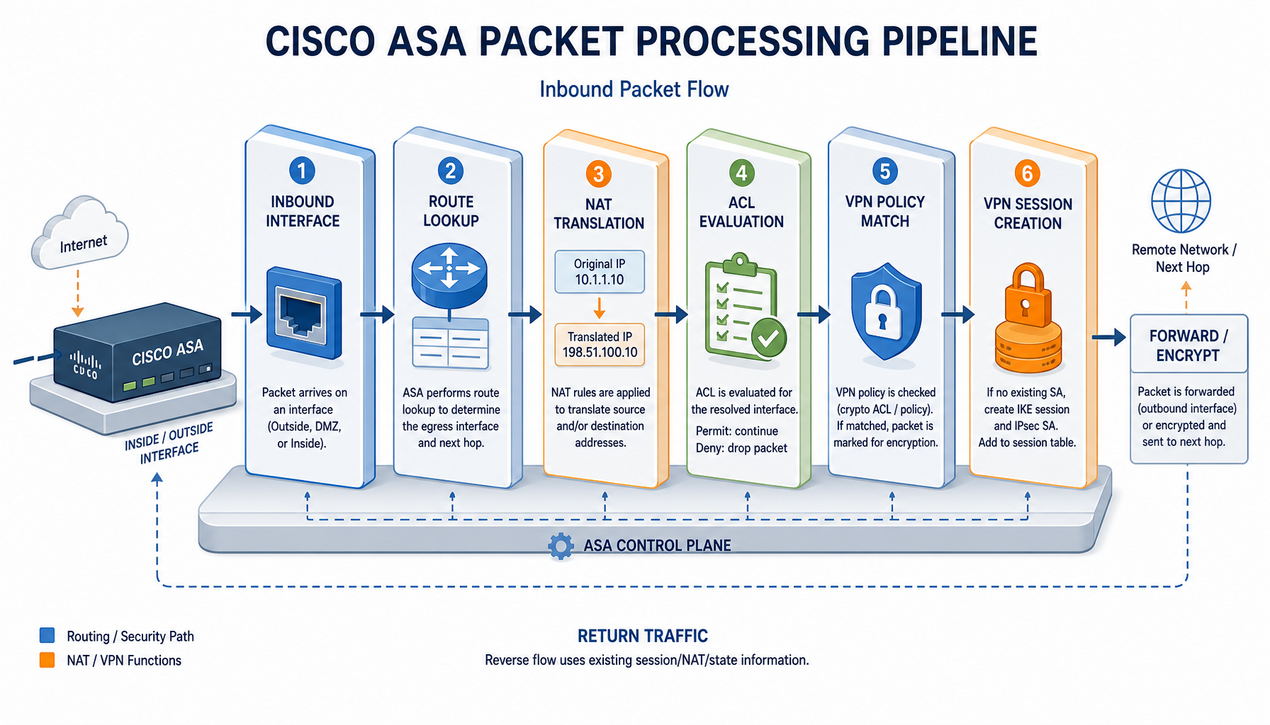
ابزار Packet Tracer در ASA صرفاً یک تستکننده ACL نیست، بلکه شبیهسازی کامل یک Flow جدید در موتور پردازش فایروال است. وقتی دستور اجرا میشود، ASA یک بسته فرضی با مشخصات تعریفشده شما میسازد و آن را از همان مراحلی عبور میدهد که یک بسته واقعی تجربه میکند: جستوجوی مسیر، ترجمه NAT، ارزیابی Access Control، سیاستهای VPN و در نهایت ساخت Connection.
نکته کلیدی این است که پردازش بر اساس پیکربندی جاری (Running Configuration) انجام میشود، نه بر اساس ترافیک زنده. هیچ بسته واقعی از اینترفیس خارج نمیشود، هیچ ردیفی در جدول Connection ساخته نمیشود و هیچ تغییری در پیکربندی اعمال نمیشود. به همین دلیل این ابزار برای اجرا روی محیط عملیاتی ایمن است.
هر فاز در خروجی با وضعیت ALLOW یا DROP و بخش Config که قاعده Matchشده را نشان میدهد، گزارش میشود. این سطح از شفافیت در محیطهایی که چند قاعده NAT همپوشان و ACLهای طولانی دارند حیاتی است؛ زیرا بدون این ابزار، مهندس باید ترتیب تطبیق قواعد را بهصورت ذهنی حدس بزند.
دستور packet-tracer فقط با کلیدواژه input کار میکند؛ یعنی باید اینترفیس واقعی ورود بسته را معرفی کنید، نه اینترفیس خروجی مورد انتظار. برای نمونه، وقتی کلاینت داخلی قصد دسترسی به اینترنت دارد، اینترفیس ورود inside است، حتی اگر مقصد در اینترنت باشد. ASA همیشه تصمیمگیری را از دید نقطه ورود بسته انجام میدهد.
ترتیب اعمال قواعد نیز اهمیت تعیینکننده دارد. در ترافیک ورودی از اینترنت به سمت سرور منتشرشده، فاز UN-NAT پیش از فاز ACCESS-LIST در خروجی دیده میشود و در نسخههای 8.3 و بالاتر، ACL ورودی روی اینترفیس outside باید با آدرس Public (Mapped) مقصد نوشته شود. در مقابل، برای ترافیک خروجی از اینترفیس inside، ACL با آدرسهای Real مبدا و مقصد ارزیابی میشود. اگر قاعده NAT اشتباهی Match شود، آدرسهایی که ACL میبیند تغییر میکند و نتیجه غیرمنتظره میشود.
در بخش NAT، ترتیب ارزیابی قواعد مشخص است: قواعد Manual NAT به ترتیب تعریف (بخش 1)، سپس قواعد Object/Auto NAT و در انتها قواعد Manual با کلیدواژه after-auto. Packet Tracer همین ترتیب واقعی را بازتاب میدهد و در بخش Config هر فاز نشان میدهد کدام قاعده واقعاً اعمال شده است؛ اطلاعی که حدس زدن آن در پیکربندیهای انباشته دشوار است.
بخش قابل توجهی از نتایج گمراهکننده در عیبیابی، نه از پیچیدگی Policy بلکه از پارامترهای نادرست شبیهسازی میآید. پنج مؤلفه اصلی Flow باید دقیقاً با سناریوی واقعی یکسان باشند: اینترفیس ورود، پروتکل، آدرس و پورت مبدا و آدرس و پورت مقصد؛ همان دادههایی که موتور پردازش ASA برای تصمیمگیری لازم دارد.
| پارامتر | نقش در شبیهسازی |
|---|---|
input |
کلیدواژه ثابت دستور؛ شبیهسازی همیشه از اینترفیس ورود آغاز میشود |
if_name |
نام اینترفیس واقعی ورود بسته، مانند inside یا outside |
src_ip |
آدرس IP مبدا بسته فرضی |
protocol |
پروتکل Flow مانند tcp، udp یا icmp؛ باید با پروتکل واقعی برنامه یکی باشد |
src_port |
پورت مبدا؛ برای ترافیک کلاینت معمولاً یک پورت موقت است |
dest_ip |
آدرس IP مقصد؛ در ترافیک ورودی به سرور منتشرشده، آدرس Public |
dest_port |
پورت سرویس مقصد مانند 443 یا 53 |
detailed |
نمایش جزئیات کامل هر فاز بهجای خلاصه نهایی |
xml |
تولید خروجی ساختاریافته برای پردازش در ابزارهای خارجی |
دقت در پروتکل و پورتها اهمیت زیادی دارد. اگر مشکل فقط روی UDP رخ دهد ولی شبیهسازی با TCP انجام شود، مسیر پردازش متفاوتی ارزیابی میشود و نتیجه میتواند گمراهکننده باشد. برای سرویسهایی که در Policy با شرط پورت دقیق تعریف شدهاند، اختلاف بین پورت 80 و 8080 یا بین TCP و UDP یعنی تطبیق با قاعدهای کاملاً متفاوت.
packet-tracer input inside 192.168.10.25 tcp 49152 203.0.113.10 443 detailed packet-tracer input inside 192.168.10.25 icmp 8 0 203.0.113.10 detailed packet-tracer input outside 198.51.100.7 tcp 40001 203.0.113.10 443 detailed
در مثال اول، ترافیک TCP خروجی یک کلاینت داخلی به یک سرویس وب شبیهسازی میشود. مثال دوم یک ICMP Echo Request است که بهجای پورت، Type برابر 8 و Code برابر 0 میگیرد. مثال سوم دسترسی کاربر اینترنت به سرور Publishشده را بررسی میکند؛ به همین دلیل اینترفیس ورود outside و آدرس مقصد، Public سرور است.
اگر از ترتیب دقیق پارامترها در نسخه خود مطمئن نیستید، در هر مرحله میتوانید از علامت ? استفاده کنید تا راهنمای CLI گزینههای مرحله بعد را نمایش دهد؛ مثلاً packet-tracer input inside ? فهرست ورودیهای مجاز بعدی را نشان میدهد. این راهنما کاملاً خواندنی است و از خطای سینتکس جلوگیری میکند.
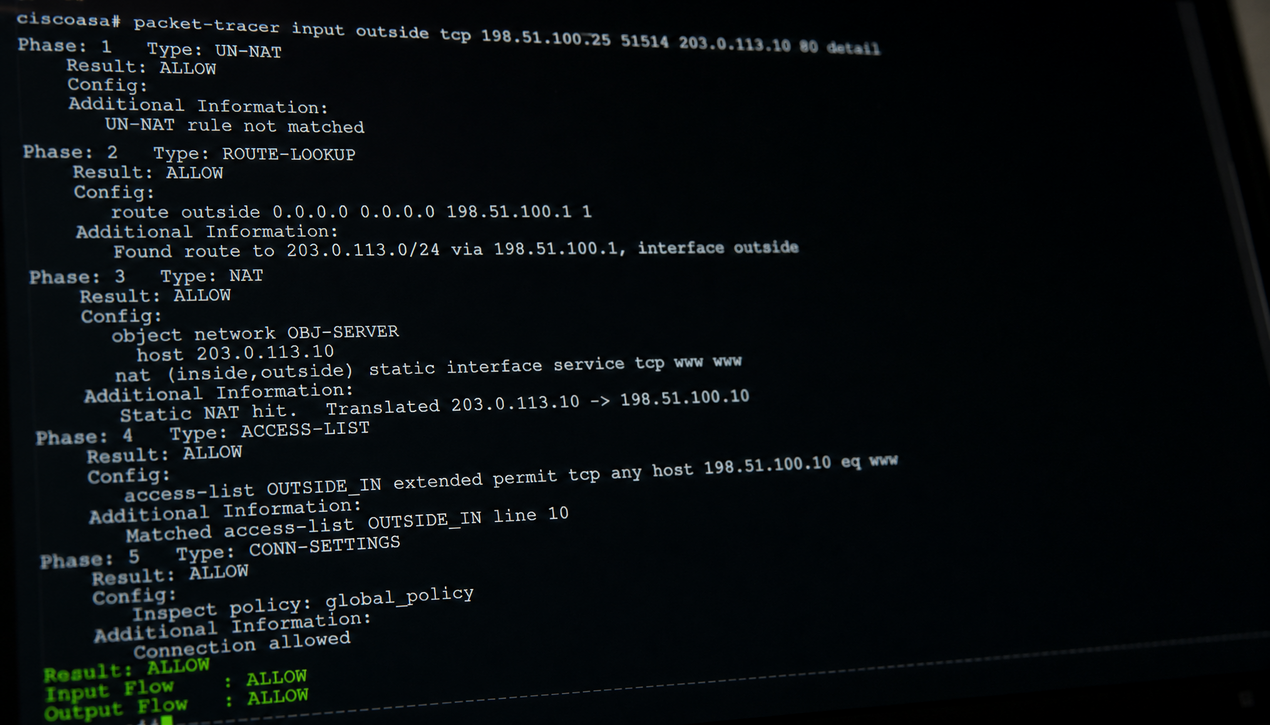
خروجی دستور از چند فاز شمارهدار تشکیل میشود و هر فاز شامل فیلدهای Type، Subtype، Result، Config و Additional Information است. بسته به سناریو و جهت ترافیک، فازهایی مانند ROUTE-LOOKUP، UN-NAT، ACCESS-LIST، NAT، VPN و در انتها FLOW-CREATION دیده میشوند و بخش پایانی، اینترفیس ورود و خروج و Action نهایی را اعلام میکند. نمونه ساختار کلی خروجی (کوتاهشده) به این صورت است:
Phase: 1 Type: ROUTE-LOOKUP Subtype: input Result: ALLOW Additional Information: in 0.0.0.0 0.0.0.0 outside … Phase: 6 Type: FLOW-CREATION Subtype: Result: ALLOW Result: input-interface: inside input-status: up output-interface: outside output-status: up Action: allow
کلید تحلیل، پیدا کردن اولین فازی است که Result آن DROP است؛ همان فاز علت اصلی است و بخش Config آن قاعده مسئول را نشان میدهد؛ مثلاً یک خط deny در ACL یا نبود مسیر مناسب. اگر همه فازها ALLOW باشند، Action نهایی allow خواهد بود. ترتیب فازها میتواند بسته به جهت ترافیک و نسخه سیستمعامل کمی متفاوت باشد، اما همیشه همان ترتیب واقعی پردازش را بازتاب میدهد.
استفاده از کلیدواژه detailed در عیبیابیهای جدی ضروری است. بدون آن عملاً فقط جمعبندی نهایی دیده میشود؛ اما با آن، آدرسهای پس از ترجمه، ACL ارزیابیشده و قاعده NAT تطبیقیافته در هر فاز مشخص میشود. فاز ACCESS-LIST نشان میدهد کدام ACL روی کدام اینترفیس ارزیابی شده و فاز UN-NAT مشخص میکند ترجمه مقصد با کدام قاعده انجام شده است. این جزئیات همان جایی است که تفاوت یک تحلیل حرفهای با یک تست سطحی مشخص میشود.
رایجترین کاربرد این ابزار، بررسی Access Control است. وقتی کاربر گزارش میدهد به یک سرور یا سرویس دسترسی ندارد، بهجای مرور دستی چند ACL، دقیقاً همان Flow را شبیهسازی کنید. اگر علت، ACL باشد، فاز ACCESS-LIST نام ACL ارزیابیشده و در بخش Config، همان خط تطبیقیافته یا خطی که ترافیک را Deny کرده را نمایش میدهد.
یک الگوی بسیار رایج این است که ACL ظاهراً صحیح است، اما NAT آدرسها را تغییر داده و ACL با آدرس دیگری تطبیق داده شده است. سناریوی نمونه: کاربر داخلی به یک سرور در DMZ دسترسی ندارد؛ شبیهسازی از اینترفیس inside با همان 5 مؤلفه واقعی نشان میدهد مشکل در ترجمه NAT است، نه در قاعده مجازسازی. بدون این ابزار، زمان زیادی صرف اصلاح اشتباه ACL میشد.
نکته مهم درباره Sessionها: اگر Connectionی از قبل در جدول اتصالات وجود داشته باشد، بستههای بعدی بدون ارزیابی مجدد ACL از همان Connection عبور میکنند. بنابراین تغییر ACL روی Sessionهای قدیمی اثری ندارد و پاک کردن Session مربوطه باید با هماهنگی و آگاهی از اختلال انجام شود. برای طراحی درست قواعد از ابتدا، مطالعه مقاله
کانفیگ Access Policy در Cisco ASA به صورت قدم به قدم پیشنهاد میشود.
در سناریوی کلاسیک انتشار سرویس، سرور داخلی Publish شده اما کاربران اینترنت نمیتوانند متصل شوند و ACL در نگاه اول درست به نظر میرسد. در این حالت، شبیهسازی را از اینترفیس outside و با مقصد آدرس Public انجام دهید. فاز UN-NAT مشخص میکند ترجمه مقصد با کدام قاعده انجام شده و آدرس Real نهایی چیست؛ اگر قاعده اشتباهی Match شود یا ترجمهای وجود نداشته باشد، همین فاز علت را نشان میدهد.
در سناریوهای Port Forwarding و Twice NAT، ترتیب قواعد تعیینکننده است؛ یک قاعده عامتر که بالاتر تعریف شده میتواند ترافیک را پیش از قاعده صحیح بقاپد و آن را به مقصد اشتباهی ترجمه کند. Packet Tracer در بخش Config هر فاز، نام قاعده و Object تطبیقیافته را نمایش میدهد و مشخص میکند اصلاح باید در ترتیب NAT انجام شود یا در ACL. این تشخیص، دقیقاً همان نقطهای است که تحلیل ذهنی در آن شکست میخورد.
برای طراحی اصولی انتشار سرویسها، مرور معماری DMZ با فایروال سیسکو برای انتشار سرویسهای اینترنتی کمک میکند NAT و ACL را از ابتدا درست بنویسید؛ و برای انتخاب تجهیزات مناسب این سناریوها، صفحه فایروال سیسکو فهرست مدلها و مشخصات فنی را در اختیارتان میگذارد.
ابزار Packet Tracer فقط برای ترافیک ساده نیست. در تونلهای Site-to-Site مبتنی بر IPsec میتوان بررسی کرد آیا یک Flow مشمول سیاست رمزنگاری و Access List تونل میشود یا خیر. اگر Flow با سیاست تونل تطبیق داشته باشد، فازی از نوع VPN در خروجی ظاهر میشود و مشخص است که ترافیک مشمول تونل است؛ در غیر این صورت این فاز دیده نمیشود و ترافیک از مسیر عادی، مثلاً Default Route به سمت اینترنت، هدایت میشود.
الگوی رایج این سناریو، Subnet جدیدی است که به Crypto ACL اضافه نشده یا با پروتکلها و آدرسهای طرف مقابل همخوانی ندارد. هنگام شبیهسازی دقت کنید 5 مؤلفه Flow دقیقاً در محدوده Subnetهای تعریفشده قرار گیرد؛ کوچکترین تفاوت در آدرس باعث میشود نتیجه، مسیر غیرتونلی را نشان دهد. برای تحلیل عمیقتر تونلها، مقاله
عیبیابی VPN در فایروال سیسکو با ابزارهای debug و log مرجع کاملتری است.
گاهی مشکل نه در ACL است و نه در NAT، بلکه در مسیر است. فاز ROUTE-LOOKUP نشان میدهد بسته از کدام اینترفیس و با کدام مسیر خارج میشود؛ در سناریوهای Multi-ISP اگر Default Route نادرست انتخاب شود، ممکن است NAT مناسبی روی آن اینترفیس تعریف نشده باشد و نتیجه DROP یا خروج از مسیر اشتباه شود. اگر اصلاً مسیری وجود نداشته باشد، Drop در همان فاز نخست رخ میدهد.
میتوانید نتیجه این فاز را با خروجی show route
مقایسه کنید تا مسیر انتخابی، مستقل از شبیهسازی نیز تأیید شود. این تطبیق، بهویژه در محیطهایی با چند مسیر موازی به سمت مقصد، از تفسیر یکجانبه و نتیجهگیری زودهنگام جلوگیری میکند و فرضیه عیبیابی را محکمتر میسازد.
نخستین محدودیت، فرض Connection جدید است. Packet Tracer همیشه Flow را طوری بررسی میکند که انگار هیچ اتصال قبلی وجود ندارد؛ در حالی که در واقعیت، Sessionهای موجود بدون ارزیابی مجدد ACL عبور میکنند. نتیجه این است که پس از تغییر Policy، ممکن است شبیهسازی رفتار جدید را نشان دهد ولی ترافیک زنده هنوز طبق رفتار قدیمی ادامه دهد؛ یا برعکس. برای دیدن وضعیت واقعی اتصالات، مقاله
بررسی session ها و flow ها در فایروال سیسکو برای عیبیابی ترافیک را مطالعه کنید.
دومین محدودیت این است که هیچ بسته واقعی ارسال نمیشود؛ بنابراین وضعیت مقصد، خاموش بودن سرویس یا مشکلات مسیر بیرون از فایروال بررسی نمیشود. Action برابر allow فقط یعنی سیاست فایروال اجازه عبور میدهد، نه اینکه ارتباط سرتاسری برقرار است. برای اثبات رفتار واقعی باید از Capture و تست عملی کاربر کمک گرفت.
سوم، رفتار پروتکلهای پویا فقط در سطح منطقی شبیهسازی میشود؛ مثلاً در FTP تنها Control Channel ارزیابی میشود و بازشدن Data Channel بهصورت کامل شبیهسازی نمیشود. مسائل لایه فیزیکی، مسیریابی نامتقارن بیرون از ASA و سیاستهای دستگاههای دیگر نیز خارج از دامنه این ابزار هستند و باید با ابزارهای دیگر بررسی شوند.
برای پوشش این محدودیتها، دستورهای خواندنی زیر مکمل خوبی برای Packet Tracer هستند:
پیشنیازهای این گردش کار ساده اما تعیینکنندهاند: دسترسی CLI به فایروال با سطح دسترسی کافی، اطلاعات دقیق 5 مؤلفه Flow از کاربر یا لاگ، و شناخت توپولوژی شامل اینترفیسها و آدرسهای Real و Mapped سرویسها. با این مقدمات، مسیر عیبیابی به شکل زیر ساختار پیدا میکند:
show nat و show access-list و show conn تا قاعده Matchشده بهصورت مستند دربیاید.پس از رفع مشکل اتصال در سرویسهای Publishشده وب، توصیه میشود امنیت خود سرویس نیز ارزیابی شود؛ متدولوژیهای استاندارد مانند راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب چارچوب مناسبی برای این تستها هستند. همچنین اگر Session قدیمی مرتبط با Flow وجود دارد، پاک کردن آن را فقط با هماهنگی و در ساعات کمبار انجام دهید.
اگر با رابط گرافیکی ASDM کار میکنید، این ابزار در منوی Troubleshooting و زیر گزینه Packet Tracer در دسترس است. در فرم نمایشدادهشده، اینترفیس ورود، نوع بسته، آدرس IP مبدا و مقصد و پورتهای مربوطه را وارد میکنید و شبیهسازی را آغاز میکنید. نتیجه فازها بهصورت گرافیکی نمایش داده میشود و همان موتور شبیهسازی نسخه CLI را به کار میبرد.
مزیت ASDM، سرعت در تست چند Flow پشتسرهم و امکان مستندسازی تصویری برای گزارش است؛ مزیت CLI، سرعت در تکرار دستور و امکان تولید خروجی xml برای ابزارهای مانیتورینگ. انتخاب بین این دو به عادت تیم و ابزارهای موجود سازمان بستگی دارد و از نظر نتیجه، تفاوتی ندارند.
خیر. این دستور یک شبیهسازی منطقی بر اساس پیکربندی جاری است؛ هیچ بستهای از اینترفیس خارج نمیشود، جدول Connection تغییری نمیکند و میزبان مقصد هیچ ترافیکی دریافت نمیکند. به همین دلیل هم اجرای آن روی محیط عملیاتی مشکلی ایجاد نمیکند و هم نتایج آن فقط درباره رفتار Policy معنا دارد، نه درباره وضعیت واقعی مسیر و مقصد.
دلایل رایج چند مورد است: وجود Session قدیمی فعال که بدون ارزیابی مجدد ACL عبور میکند؛ مشکل در خود سرویس مقصد یا مسیر خارج از فایروال؛ یا تفاوت پروتکل و پورت واقعی با مقادیر شبیهسازیشده. ترکیب شبیهسازی با
show conn، بررسی لاگ و تست عملی معمولاً علت واقعی را روشن میکند و از نتیجهگیری یکجانبه جلوگیری مینماید.
در ICMP بهجای پورتها، مقادیر Type و Code وارد میشوند؛ برای شبیهسازی Echo Request، Type برابر 8 و Code برابر 0 است. برای اطمینان از تطبیق با Policy مربوط به ICMP، این مقادیر را دقیقاً مطابق نوع بسته واقعی انتخاب کنید:
دستور packet-tracer رفتار منطقی Policy برای یک Flow فرضی را نشان میدهد و برای اعتبارسنجی قواعد پیش یا پس از تغییر پیکربندی مناسب است؛ در مقابل، capture بستههای واقعی روی اینترفیس را ثبت میکند و برای اثبات رفتار واقعی شبکه به کار میرود. این دو ابزار جایگزین هم نیستند و در عیبیابی جدی، مکمل یکدیگر محسوب میشوند.
Packet Tracer در Cisco ASA یکی از قدرتمندترین ابزارهای عیبیابی منطقی Policy در فایروال سیسکو است. این ابزار مسیر پردازش یک Flow را شفاف میکند، مشخص میکند Allow یا Drop در کدام فاز و با کدام قاعده رخ داده است و تحلیل را از حدس ذهنی به فرآیندی مستند و تکرارپذیر تبدیل میکند. در محیطهایی با NATهای متعدد، ACLهای طولانی و تونلهای VPN، همین شفافیت است که زمان حل مسئله را بهطور محسوس کاهش میدهد.
شرط بهرهگیری درست از این ابزار، دقت در پارامترها و شناخت محدودیتهای آن است: تفاوت شبیهسازی با Sessionهای موجود، عدم ارسال بسته واقعی و رفتار سادهشده پروتکلهای لایه 7. ترکیب packet-tracer با دستورهای show و تست واقعی ترافیک، چرخه کاملی از عیبیابی میسازد که برای هر تغییر Policy قابل تکرار است.
اگر بخشی از زیرساخت شما به سمت Firepower Threat Defense مهاجرت کرده یا برنامه مهاجرت دارید، پیش از هر تغییری مطالعه مقاله مهاجرت از ASA کلاسیک به Cisco Firepower Threat Defense
کمک میکند مسیر را درست انتخاب کنید. برای بررسی ساختار Policy و NAT سازمان یا دریافت مشاوره پیش از تغییرات بزرگ نیز کارشناسان وینو سرور میتوانند در طراحی و مستندسازی این فرآیند همراه شما باشند.