در بسیاری از سازمانها، کنترل دسترسی به شبکه در نقطه ورود کاربر متوقف میشود؛ کاربر احراز هویت میکند، وارد یک VLAN مشخص میشود و از آن پس فایروال فقط بر اساس IP و Port تصمیم میگیرد. در معماریهای مدرن این مدل پاسخگو نیست، چون هویت کاربر، وضعیت امنیتی دستگاه و نقش سازمانی او در تصمیمگیری امنیتی هیچ نقشی ندارد.
پیاده سازی NAC با فایروال سیسکو در کنار Cisco Identity Services Engine این امکان را فراهم میکند که تصمیمگیری امنیتی از لایه شبکه فراتر رود و به لایه هویت و Posture گسترش یابد. وقتی این اطلاعات Context در اختیار Cisco Secure Firewall قرار گیرد، میتوان Policyهایی تعریف کرد که نه فقط بر اساس IP، بلکه بر اساس User، نوع دستگاه، وضعیت Compliance و حتی موقعیت اتصال اعمال شوند. در این مقاله معماری NAC سیسکو، مکانیزم pxGrid، گامهای عملی، پیشنیازها و محدودیتها را بررسی میکنیم.
برای طراحی درست این معماری باید مسئولیت هر جزء دقیق تفکیک شود. Cisco ISE مسئول تشخیص «چه کسی» و «با چه دستگاهی» وارد شبکه شده است و فایروال سیسکو مسئول تصمیمگیری درباره «به چه چیزی» و «چگونه» دسترسی داشته باشد. این تفکیک، پایه معماری پایدار و مقیاسپذیر است و از همپوشانی مسئولیتها میان NAC و فایروال جلوگیری میکند.
در سطح دسترسی شبکه، ISE با سوئیچها و Wireless Controllerها از طریق 802.1X یا MAB تعامل دارد. کاربر یا دستگاه پس از احراز هویت یک Policy دریافت میکند که میتواند شامل VLAN Assignment، Downloadable ACL یا Security Group Tag باشد. اما این فقط لایه اول کنترل است؛ اگر همینجا متوقف شویم، کنترل در سطح سگمنت انجام شده و فایروال همچنان دید هویتی عمیقی از کاربران نخواهد داشت.
در معماری یکپارچه پیشرفته، ISE از طریق pxGrid اطلاعات Context را به فایروال منتقل میکند: Username، IP Address، گروه کاربری، نوع دستگاه، وضعیت Posture و حتی محل اتصال. فایروال این اطلاعات را وارد موتور تصمیمگیری خود میکند؛ یعنی هنگام بررسی هر Session جدید، علاوه بر IP و Port، هویت کاربر و وضعیت امنیتی دستگاه او نیز ملاک تصمیمگیری قرار میگیرد.
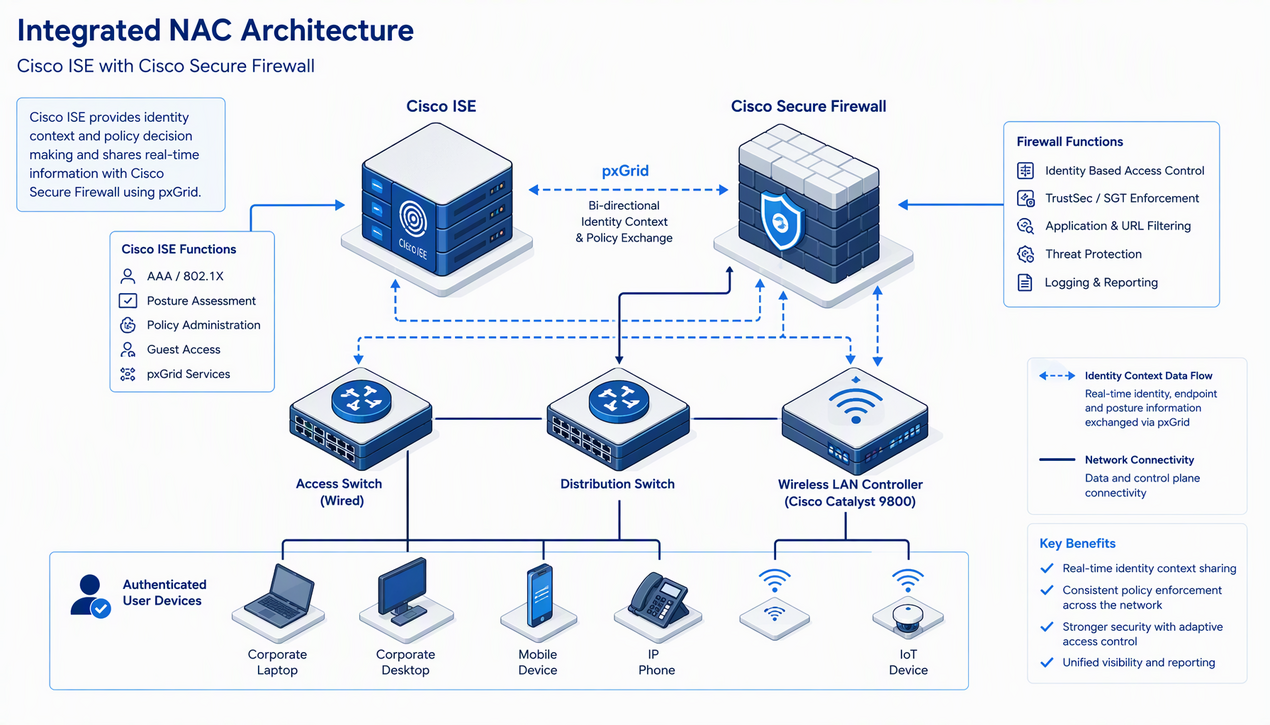
ISE در این معماری فقط یک سرور RADIUS نیست؛ چهار وظیفه اصلی دارد: احراز هویت با 802.1X و MAB، Profiling برای شناسایی نوع دستگاه، ارزیابی Posture و انتساب Security Group Tag. خروجی این چهار وظیفه یک Context کامل از هر Endpoint است که از طریق pxGrid در اختیار فایروال قرار میگیرد؛ بنابراین کیفیت دادههای ورودی ISE مستقیماً کیفیت تصمیمگیری فایروال را تعیین میکند.
فایروال در این معماری یک Enforcement Point مبتنی بر هویت است. اطلاعات دریافتی از pxGrid در FMC بهصورت جدول نگاشت IP-to-User نگهداری میشود و هنگام بررسی هر Connection، IP مبدأ با این جدول تطبیق داده میشود. از این لحظه، Ruleهای Access Control میتوانند بر اساس User، Group یا SGT اجرا شوند و سطح تصمیمگیری از Subnet به هویت ارتقا مییابد.
در محیطهای بزرگ، استفاده از SGT بهجای VLANهای متعدد یک مزیت معماری مهم است. بهجای تعریف دهها VLAN برای نقشهای مختلف، میتوان کاربران و سرورها را با برچسب هویتی علامتگذاری کرد و فایروال بر اساس این برچسبها تصمیم بگیرد. این مدل منطق کنترل را از لایه دوم و سوم به لایه Policy منتقل میکند و بازطراحی آدرسدهی برای تغییر نقشها را حذف میکند. البته باید پشتیبانی تجهیزات مسیر داده از inline tagging یا SXP بررسی شود؛ انتخاب مدل VLAN-based یا Tag-based باید بر اساس قابلیتهای موجود انجام شود.
نقطه کلیدی که فایروال را از یک دستگاه مبتنی بر IP به Enforcement Point مبتنی بر هویت تبدیل میکند، pxGrid است. ISE در این مدل فقط یک سرور احراز هویت نیست، بلکه Provider اطلاعات Context در سطح سازمان است و فایروال یا FMC، Subscriber این دادهها محسوب میشود. pxGrid یک بستر Publish/Subscribe است و ارتباط آن Real-Time است، نه مبتنی بر Polling دورهای.
ISE اطلاعاتی مانند Username، IP Address، گروه کاربری، SGT، وضعیت Posture، نوع دستگاه و محل اتصال را منتشر میکند. در معماریهای قدیمیتر، Identity Mapping با User Agent انجام میشد که Eventهای لاگین Domain Controller را مانیتور میکرد؛ این روش برای کاربران Domain مناسب بود، اما در محیطهای Wireless، BYOD و دستگاههای غیر ویندوزی پوشش کافی نداشت.
راهاندازی pxGrid شامل ایجاد Trust دوطرفه است. در FMC مسیر System > Integration > Identity Services Engine برای تعریف سرور ISE و در ISE مسیر Administration > pxGrid Services
برای مدیریت Clientها و تایید درخواستهای اشتراک در نظر گرفته شده است. گواهیهای دیجیتال، احراز هویت دوطرفه و تعریف صحیح Client باید کامل انجام شود؛ اگر Certificate Trust درست تنظیم نشده باشد، ممکن است اتصال در ظاهر Up باشد اما هیچ User Mappingی به FMC منتقل نشود. پس از برقراری ارتباط سالم، جدول User Mapping در FMC قابل مشاهده است و نشان میدهد دادهها واقعاً در حال دریافت هستند.
برای بازرسی وضعیت سرویسها و جلسات احراز هویت میتوان از دستورات Read-Only استفاده کرد. دستورات زیر هیچ تغییری در پیکربندی ایجاد نمیکنند و صرفاً برای مشاهده وضعیت هستند؛ توصیه میشود رفتار آنها ابتدا در محیط آزمایشی بررسی شود. پیکربندی اصلی ISE و FMC از طریق رابط گرافیکی انجام میشود.
! بررسی وضعیت سرویسهای ISE (روی نود ISE) show application status ise ! بررسی وضعیت 802.1X روی سوئیچ سیسکو show dot1x all ! مشاهده جلسات احراز هویت فعال روی پورتهای سوئیچ show authentication sessions
اگر اتصال در FMC نمایش Up داده شود اما جدول User Mapping خالی بماند، باید Certificate Trust و وضعیت Subscription در بخش pxGrid Services بررسی شود؛ این یکی از رایجترین نقاط خرابی در مرحله راهاندازی است. اطلاعات pxGrid نیز پویا هستند: با تغییر وضعیت Posture یک دستگاه از Compliant به Non-Compliant، ISE تغییر را منتشر میکند و فایروال برای Sessionهای جدید تصمیم متفاوتی میگیرد.
از نظر عملیاتی، پایداری ارتباط pxGrid حیاتی است. اگر ارتباط قطع شود، فایروال ممکن است کاربران جدید را Unknown ببیند و Policy پیشفرض اعمال کند. طراحی حرفهای شامل چند Node برای ISE و مسیرهای ارتباطی افزونه بین ISE و FMC است تا این وابستگی به نقطه شکست واحد تبدیل نشود. حجم Event در سازمانهای بزرگ نیز باید در ظرفیتسنجی FMC لحاظ شود تا تاخیر در Mapping ایجاد نشود.
پیش از شروع پیادهسازی، فهرست زیر باید بررسی و تایید شود؛ نبود هر یک از این پیشنیازها معمولاً در میانه پروژه بهصورت اتصال ناپایدار یا Policy ناقص خود را نشان میدهد:
در انتخاب فایروال سیسکو باید ظرفیت پردازشی متناسب با Policy مبتنی بر هویت و Inspection همزمان در نظر گرفته شود؛ برای مقایسه مدلها و مشخصات فنی میتوانید به صفحه خرید فایروال سیسکو
مراجعه کنید. برای ISE نیز تعداد Endpoint، تعداد نودها و قابلیتهای موردنیاز باید بر اساس راهنمای رسمی سیسکو ظرفیتسنجی شود، چون کمبود ظرفیت مستقیماً بر پایداری Mapping و تاخیر انتشار Context تأثیر میگذارد.
ISE برای احراز هویت کاربران Domain باید به Active Directory متصل شود و فایروال نیز برای Policyهای هویتی به همین منبع هویت وابسته است؛ برای مرور گامهای اتصال میتوانید مطلب اتصال فایروال سیسکو به Active Directory را مطالعه کنید. علاوه بر این، سوئیچهای دسترسی باید 802.1X را پشتیبانی کنند؛ انتخاب سوئیچ شبکه متناسب با نقش NAC در لبه، پیششرط اعمال Policy در نقطه اتصال است.
وقتی یکپارچهسازی Cisco ISE با فایروال سیسکو از طریق pxGrid برقرار شد، مهمترین مرحله شروع میشود: تبدیل Context هویتی به Policy اجرایی. طراحی ضعیف در این مرحله میتواند کل پروژه NAC را به منبع پیچیدگی عملیاتی تبدیل کند؛ به همین دلیل توصیه میشود Policyها گامبهگام و مبتنی بر تحلیل نقشها تعریف شوند.
پیش از نوشتن هر Rule باید مشخص شود چه نقشهایی در سازمان وجود دارد، هر نقش به چه سرویسهایی نیاز دارد و چه سطحی از وضعیت امنیتی دستگاه برای دسترسی قابل قبول است. خروجی این گام، ماتریس نقش-به-سرویس است که مبنای تعریف Security Groupها در ISE و Ruleها در FMC خواهد بود. بدون این تحلیل، نتیجه مجموعهای از Ruleهای پراکنده و همپوشان است که عیبیابی آنها بسیار دشوار میشود.
در ISE در بخش Policy > Policy Sets برای هر گروه کاربری یک Authorization Policy تعریف میشود که خروجی آن میتواند VLAN، dACL یا SGT باشد. Posture نیز یک وضعیت Binary ساده نیست؛ سطوحی مانند نبود آنتیویروس، قدیمی بودن Patchها یا غیرفعال بودن فایروال محلی قابل تعریف است. اگر این سطوح بهدرستی مدلسازی شوند، فایروال میتواند بر اساس شدت ریسک تصمیم بگیرد؛ از دسترسی محدود برای یک Patch جزئی تا ایزولهسازی کامل دستگاه غیرامن.
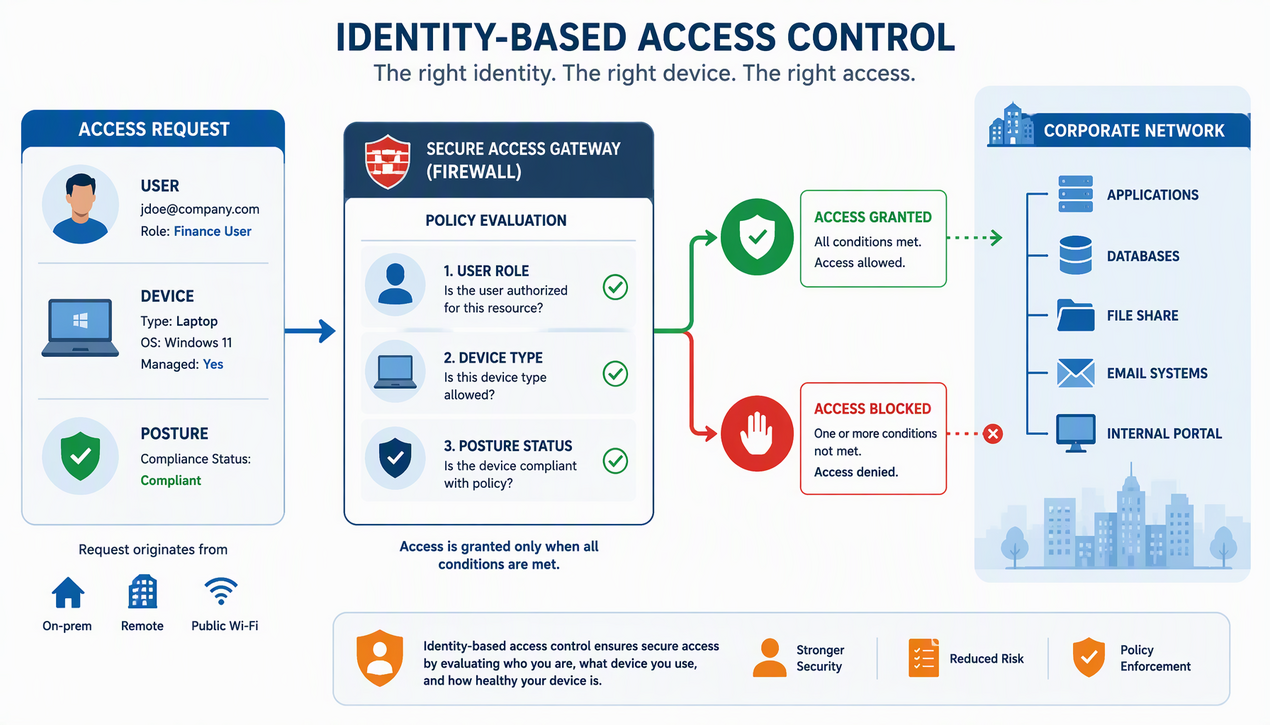
در FMC میتوان Access Control Ruleهایی تعریف کرد که شرط آنها شامل User، Group، SGT و وضعیت Posture باشد. نمونه منطق رایج: کاربران گروه Finance با دستگاه Compliant اجازه دسترسی به Application مالی داخلی را دارند؛ همان کاربران با دستگاه Non-Compliant فقط به سرور Remediation هدایت میشوند و سایر دسترسیها Block میشود. نکته حیاتی، ترتیب Ruleها است: Ruleهای مبتنی بر هویت خاصتر هستند و باید بالای Ruleهای عمومی قرار گیرند، وگرنه یک Rule عمومی Allow پیش از آنها Match میشود و منطق NAC عملاً بیاثر میگردد.
توصیه میشود Policy ابتدا در حالت Monitor اجرا شود؛ یعنی Log فعال باشد اما Block انجام نشود. این کار اجازه میدهد رفتار واقعی کاربران تحلیل شده و Ruleها پیش از Enforcement کامل اصلاح شوند، چون اجرای ناگهانی Policy سختگیرانه میتواند سرویسهای حیاتی را مختل کند. همچنین باید رفتار Sessionهای فعال مشخص شود: تغییر وضعیت Posture روی Sessionهای جدید اعمال میشود و در سرویسهای حساس ممکن است قطع Sessionهای فعال برای اعمال فوری Policy لازم باشد.
رایجترین سناریو، تفکیک دسترسی کارمندان، پیمانکاران و مهمانان است. ISE نقش کاربر را از طریق 802.1X یا Guest Portal مشخص میکند و فایروال دسترسی به Applicationهای داخلی را فقط برای نقش مجاز باز میگذارد. در این الگو حتی میتوان همه کاربران را در یک VLAN مشترک نگه داشت و تفکیک را صرفاً با Policy هویتی فایروال انجام داد؛ یعنی جداسازی کامل بدون بازطراحی آدرسدهی.
نکته مهم این است که Guest Portal و صفحات Remediation در اصل Web Application هستند و به هویت کاربران متصلاند؛ ارزیابی امنیتی آنها نباید از قلم بیفتد. برای تعریف دامنه تست این پورتالها،
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع مناسبی برای تدوین چکلیست بررسی است.
سناریوی دیگر، تفکیک بر اساس نوع دستگاه است: Laptopهای سازمانی با وضعیت Compliant دسترسی کامل دارند و دستگاههای شخصی (BYOD) فقط به سرویسهای محدود دسترسی مییابند. در محیطهای صنعتی، تجهیزات IoT و دستگاههای خاص نیز با Profiling در ISE شناسایی میشوند و فایروال فقط ارتباطات مشخصی را برای آنها Allow میکند؛ الگویی که برای شبکههای OT با تجهیزات فاقد 802.1X اهمیت ویژه دارد.
برای مهمانان میتوان الگوها را ترکیب کرد: NAC نقش Guest را تایید میکند و فایروال ترافیک مهمان را فقط به سرویسهای منتشرشده در DMZ محدود میکند. طراحی چنین مرزی نیازمند یک معماری DMZ مشخص و اصولی است؛ برای مرور اصول آن میتوانید مطلب
طراحی معماری DMZ با فایروال سیسکو را مطالعه کنید.
اولین چالش، تاخیر یا ناپایداری در دریافت اطلاعات هویتی است؛ اگر ارتباط pxGrid ناپایدار باشد، فایروال ممکن است کاربر را Unknown شناسایی کند و Policy اشتباهی اعمال شود. دومین چالش، طراحی بیشازحد پیچیده Policy است. اگر Ruleهای مبتنی بر User، Application و Posture بدون مستندسازی و قرارداد نامگذاری تعریف شوند، عیبیابی بهمرور دشوار میشود و Policy به یک جعبه سیاه تبدیل میگردد.
چالش سوم، بار پردازشی فایروال است؛ اعمال Policy مبتنی بر هویت همزمان با Inspection عمیق میتواند بار قابل توجهی ایجاد کند و باید در ظرفیتسنجی لحاظ شود. چالش چهارم مربوط به دستگاههای Legacy مانند پرینترها، دوربینها و تجهیزات صنعتی است که معمولاً از 802.1X پشتیبانی نمیکنند و باید با MAB و Profiling مدیریت شوند. در نهایت، NAC یک پروژه صرفاً فنی نیست و بدون برنامه Change Management، معمولاً به مقاومت کاربران و فشار بر تیم پشتیبانی منجر میشود.
یک پیادهسازی موفق بهجای پرش مستقیم به Enforcement کامل، مسیر مرحلهای را طی میکند. ترتیب پیشنهادی گامها چنین است:
این ترتیب تضمین میکند هر مرحله پیش از گام بعد اعتبارسنجی شود و در صورت بروز مشکل، دامنه اثر محدود بماند. مهاجرت ناگهانی به NAC سختگیرانه میتواند کسبوکار را مختل کند؛ گسترش تدریجی، ریسک پروژه را کنترل میکند.
فایروال سیسکو ابزارهای هویتی مانند اتصال به Active Directory دارد، اما NAC کامل نیازمند کنترل در نقطه اتصال و ارزیابی Posture است که فراتر از وظایف یک فایروال است. ترکیب فایروال با Cisco ISE، کنترل ورودی، ارزیابی وضعیت دستگاه و Policy هویتی را همزمان ممکن میکند.
در مدل VLAN-based، جداسازی در لایه دوم انجام میشود و تغییر نقش کاربر معمولاً نیازمند بازطراحی آدرسدهی است. در مدل SGT، برچسب هویتی همراه بسته حمل میشود و منطق کنترل به لایه Policy منتقل میشود؛ در مقابل، پشتیبانی تجهیزات از inline tagging یا SXP پیشنیاز است.
فایروال با آخرین Mappingهای دریافتی به کار ادامه میدهد، اما کاربران جدید ممکن است Unknown شناساسی شوند و Policy پیشفرض روی آنها اعمال شود. به همین دلیل تعریف رفتار پیشفرض امن و طراحی High Availability برای نودهای ISE بخشی از معماری است.
پیاده سازی NAC با فایروال سیسکو امکان حرکت از امنیت مبتنی بر IP به امنیت مبتنی بر هویت و وضعیت دستگاه را فراهم میکند. همگرایی فایروال سیسکو و Cisco ISE نهتنها کنترل دسترسی به شبکه را دقیقتر از مدل VLAN و Subnet میکند، بلکه دید تحلیلی عمیقتری نسبت به رفتار کاربران ارائه میدهد؛ هر اتصال با هویت، نقش و وضعیت دستگاه شفاف میشود.
موفقیت این پروژه به سه عامل وابسته است: طراحی دقیق معماری Identity، تست مرحلهای با شروع از حالت Monitor و هماهنگی کامل میان تیمهای شبکه و امنیت. وینو سرور میتواند در انتخاب تجهیزات، طراحی معماری و مرور نقشه راه اجرایی در کنار تیم فنی شما باشد. اگر این فرآیند بهدرستی طی شود، نتیجه یک زیرساخت NAC یکپارچه و پایدار خواهد بود که امنیت سازمان را در سطحی بالاتر قرار میدهد.