مهاجرت به Cisco Secure Firewall صرفا جابهجایی یک سختافزار نیست؛ گذر از امنیت مبتنی بر IP و Port به معماری Application-Aware با قابلیتهای IPS، URL Filtering و بازرسی SSL است. بسیاری از سازمانها هنوز روی فایروالهای قدیمی مبتنی بر Access-List ساده یا تجهیزات End-of-Life سرویس میدهند؛ دستگاههایی که ترافیک را عبور میدهند، اما دید تحلیلی و دفاع مؤثری در برابر تهدیدات مدرن ندارند.
در این مقاله رایجترین سناریوهای مهاجرت فایروال سیسکو را مرور میکنیم: انتقال از فایروالهای سنتی مبتنی بر ACL، مهاجرت از Cisco ASA به Firepower Threat Defense، محیطهای Multi-ISP با VPN گسترده و زیرساختهای دارای Publish سرویس عمومی. در کنار هر سناریو، چالشهای عملی و رویکرد مهندسی برای کاهش ریسک را بررسی میکنیم تا مهاجرت از فایروالهای قدیمی به Cisco Secure Firewall به یک ارتقای واقعی معماری تبدیل شود، نه صرفاً تعویض دستگاه.
پیش از هر اقدام فنی، یک Inventory کامل از وضعیت فعلی تهیه کنید: نسخه سختافزار و نرمافزار، تمام ACLها، قواعد NAT، تونلهای VPN، سرویسهای منتشرشده و وابستگیهای لایسنس. از کانفیگ همه دستگاههای قدیمی Backup کامل بگیرید و خروجی متن Config را در مخزنی امن نگه دارید. بدون این عکس فوری از وضعیت موجود، تدوین Rollback Plan و بازگشت سریع در زمان بحران عملاً امکانپذیر نیست.
پیشنیاز دوم، محیط آزمایشی است؛ یک Device از خانواده Firepower Threat Defense، در قالب مجازی یا سختافزاری، باید در Lab مستقر شود و Policyها ابتدا در محیط تست ساخته و اعتبارسنجی شوند. پیشنیاز سوم، آشنایی تیم با مدل مدیریت FMC است؛ در ASA تغییرات بلافاصله اعمال میشوند، اما در FTD تغییرات در FMC ساخته شده و پس از Deploy روی دستگاه انتشار مییابند. برای مقایسه مدلها و بررسی مشخصات فنی و قیمت نیز میتوانید صفحه
فایروال سیسکو را ببینید.
اگر فایروال قدیمی شما از خانواده Cisco ASA/PIX است، پیش از هر تغییر میتوانید وضعیت را با دستورات فقط-خواندنی زیر مستند کنید. این دستورات هیچ تغییری در کانفیگ ایجاد نمیکنند و خروجی آنها شامل Hit Count هر Rule، ترجمههای NAT فعال و اطلاعات پایه دستگاه است؛ همین خروجیها پایه تحلیل مهاجرت شما خواهند بود:
خروجی این دستورات را در سند مهاجرت ثبت کنید و برای پلتفرمهای قدیمی غیرسیسکو نیز از گزارشهای معادل در رابط مدیریتی استفاده کنید. اجرای بازرسیها در یک بازه کمترافیک انجام شود تا خروجیها بازتاب واقعی رفتار شبکه باشند؛ آزمون کامل سناریوها نیز الزاماً باید پیش از محیط تولید در Lab تکرار شود.
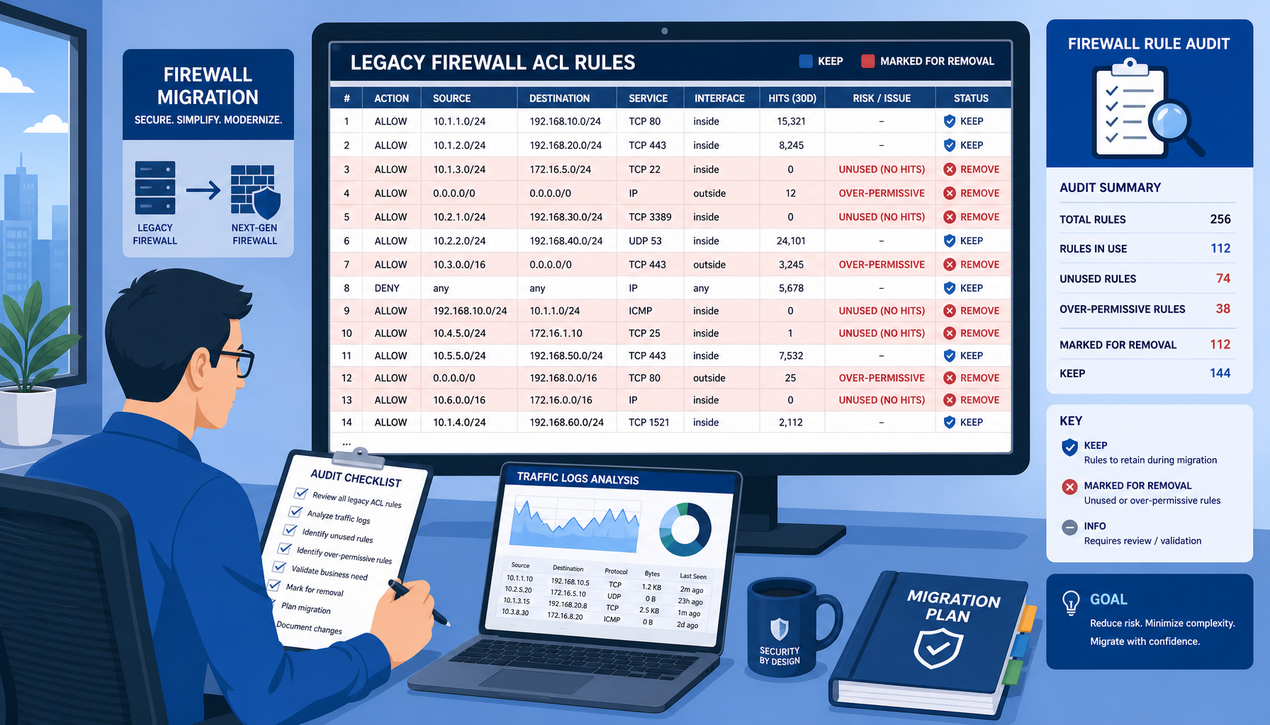
این رایجترین و در عین حال فریبندهترین سناریوی مهاجرت است. در نگاه اول به نظر میرسد کافی است Ruleهای موجود را استخراج و در پلتفرم جدید بازسازی کنیم؛ اما در عمل همینجا بسیاری از پروژهها مسیر اشتباه را انتخاب میکنند و قدیمیترین بدهیهای امنیتی خود را به معماری جدید منتقل میکنند.
در فایروالهای سنتی، ساختار امنیت مبتنی بر Source IP، Destination IP و Port است. طی سالها Ruleهای متعددی برای پروژههای مختلف اضافه شدهاند؛ برخی موقتی بودهاند، برخی برای تست ساخته شدهاند و برخی دیگر به دلیل نبود مستندسازی باقی ماندهاند. حاصل معمولاً ACLای طولانی است که ترتیب Ruleها در آن حیاتی است و کوچکترین تغییر میتواند اثر غیرمنتظره بگذارد.
گام نخست مهندسی، تحلیل رفتار واقعی ترافیک است، نه صرفاً خواندن کانفیگ. Hit Count هر Rule و لاگهای یک دوره معتبر باید بررسی شود تا مشخص شود کدام Ruleها واقعاً استفاده میشوند. در بسیاری از ACLهای قدیمی، بخش قابل توجهی از Ruleها عملاً Match نمیشوند؛ اگر همینها بدون بررسی منتقل شوند، فقط پیچیدگی قدیمی به پلتفرم جدید به ارث میرسد و مزیت اصلی مهاجرت از دست میرود.
نکته کلیدی، تفاوت فلسفه امنیتی است. در فایروال سنتی تمرکز بر باز کردن یک Port برای یک مقصد مشخص است؛ اما در معماری جدید میتوان بهجای اجازه دادن پورت 443 به یک IP خاص، اجازه دسترسی به یک Application مشخص مانند Microsoft 365 یا یک URL Category معین را تعریف کرد. این گذار از امنیت مبتنی بر Port به امنیت مبتنی بر Application فرصتی است که نباید از دست برود.
اشتباه متداول، انتقال صرف ACLهای قدیمی به Access Control Policy جدید بدون فعالسازی Application Awareness، IPS و URL Filtering است. در این حالت هزینه ارتقا به NGFW پرداخت میشود، اما سازمان همچنان با مدل امنیت لایه 4 کار میکند. برای جلوگیری از این وضعیت، از همان ابتدای طراحی رهنمودهای
تنظیم Ruleهای تمیز و قابل نگهداری در فایروالهای سیسکو را رعایت کنید. اگر میخواهید این رویکرد را با پلتفرمهای دیگر بسنجید، مطالعه سناریوی مهاجرت از فایروالهای قدیمی به فایروال سوفوس نیز گویاست.
در برخی فایروالهای قدیمی، NAT بهصورت خطی و وابسته به ترتیب Ruleها تعریف شده است، اما در معماری جدید ترتیب پردازش NAT و Access Policy میتواند متفاوت باشد. اگر این تفاوت درک نشود، پس از مهاجرت برخی سرویسها از دسترس خارج میشوند؛ مثلاً اگر ترافیک داخلی به یک سرویس SaaS بهجای NAT عمومی با آدرس خصوصی ارسال شود، اتصال برقرار نخواهد شد. تحلیل دقیق ترتیب NAT در پلتفرم مقصد پیش از مهاجرت الزامی است.
مهاجرت همچنین بهترین زمان حذف Ruleهای Over-Permissive مانند Any-Any است که برای حل سریع مشکلات ساخته و هرگز بازبینی نشدهاند؛ بازطراحی دسترسی بر اساس اصل Least Privilege سطح حمله را کاهش میدهد. در پلتفرم جدید نیز اگر Ruleها درست اولویتبندی نشوند، Rule عمومی ممکن است پیش از Rule خاص Match شود. بنابراین مهاجرت نباید Copy-Paste باشد و پیش از Cutover کامل، Policy جدید باید در حالت Monitor یا روی یک Segment محدود تست و لاگ آن تحلیل شود.
این مسیر یکی از رایجترین ارتقاهای سازمانهایی است که سالها بر بستر ASA کار کردهاند. چون هر دو محصول سیسکو هستند، تصور میشود مهاجرت ساده و مستقیم خواهد بود؛ اما تفاوت در مدل Policy، ساختار مدیریت و منطق پردازش ترافیک باعث میشود این سناریو به بازطراحی نیاز داشته باشد، نه صرفاً انتقال کانفیگ.
در ASA تمرکز اصلی روی Access-List، Object و NAT است و اغلب Ruleها مبتنی بر لایه 3 و 4 تعریف میشوند. اما در FTD تحت مدیریت Firepower Management Center، ساختار Policy مبتنی بر Access Control Ruleهایی است که همزمان میتوانند شامل Application، URL Category، User Identity و Intrusion Policy باشند. این تفاوت فقط تغییر Syntax نیست؛ تغییر در فلسفه طراحی امنیت است.
برای تسریع کار، در نسخههای اخیر FMC بخش Migration (در مسیر Policies > Migration) امکان بارگذاری فایل کانفیگ ASA و ساختن پیشنویس اشیاء، NAT و بخشی از Policy روی FTD هدف را فراهم میکند. این ابزار نقطه شروع خوبی است، اما پوشش کامل نیست: خروجی آن باید Rule به Rule بازبینی شود، قواعد با قابلیتهای Application و Intrusion تقویت شوند و موارد پشتیبانینشده دستی بازطراحی گردند. فهرست قابلیتهای پشتیبانیشده را در مستندات نسخه FMC خود بررسی کنید.
اشتباه رایج در این سناریو، بازسازی دقیق ACLهای ASA در Policy جدید بدون استفاده از Application Visibility و IPS است. در چنین حالتی FTD عملاً به یک ASA مدرن تبدیل میشود که فقط لایه 4 را فیلتر میکند و سرمایه NGFW بلااستفاده میماند. برای درک مدل مدیریت، جریان Deploy و روند کار تیمی، مطالعه
یکپارچهسازی Firepower Management Center با فایروالهای سیسکو Firepower پیشنهاد میشود.
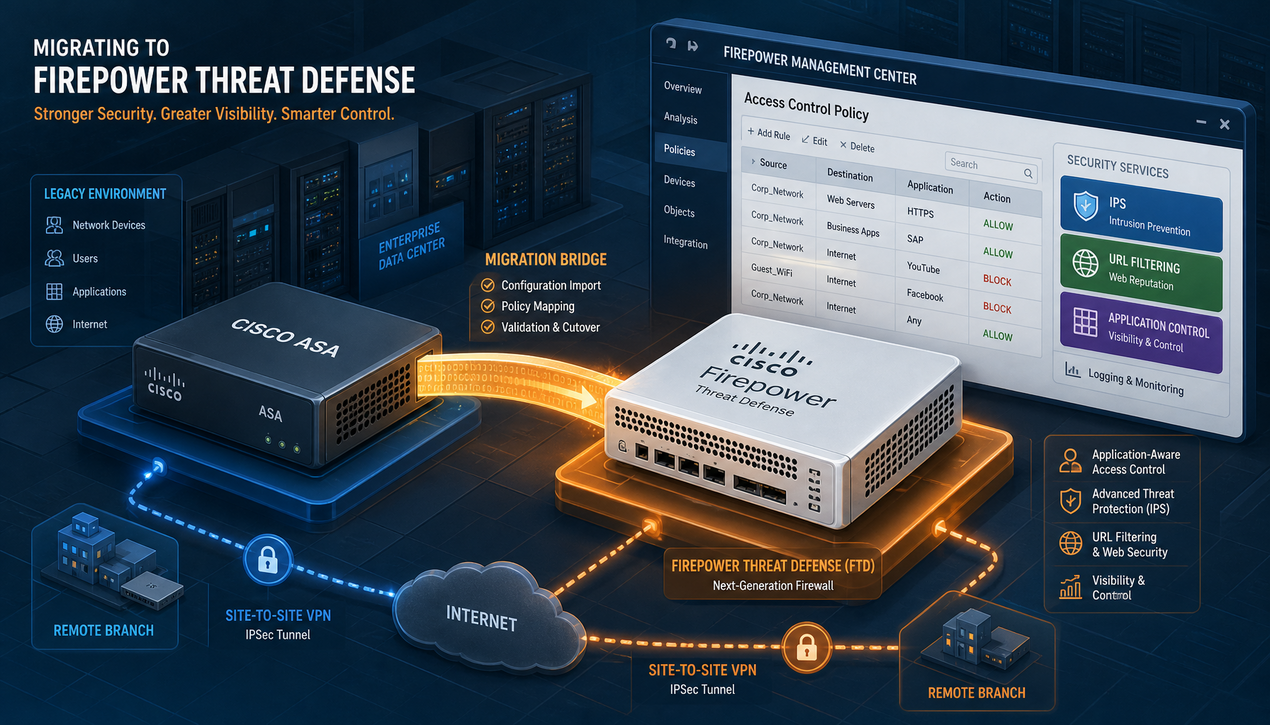
موضوع VPN در این مهاجرت حساس است. در ASA تونلهای Site-to-Site معمولاً با Crypto Map تعریف میشوند، اما در FTD ساختار مدیریت VPN در FMC یا FDM طراحی میشود. اگر پارامترهای رمزنگاری، Lifetime و Transform-Set با انتظارات سمت Peer تطبیق داده نشوند، تونلها پس از Cutover بالا نمیآیند یا بهصورت متناوب Up و Down میشوند. پیش از مهاجرت، وضعیت تونلها را با دستورات فقط-خواندنی زیر مستند کنید:
این دستورات صرفاً وضعیت جاری را نمایش میدهند و تغییری ایجاد نمیکنند. توصیه میشود پیش از Cutover تولید، حداقل یک تونل نماینده در محیط Lab بازتولید و رفتار Negotiation آن بررسی شود تا عدم تطبیق الگوریتمها پیش از ساعت بحران کشف شود. توجه کنید که در FTD ترتیب پردازش و انواع NAT نیز با ASA متفاوت است و Policy باید با در نظر گرفتن لایه Application بازطراحی شود.
فعالسازی Intrusion Policy، URL Filtering و SSL Decryption بار پردازشی قابل توجهی ایجاد میکند. اگر در ASA قبلی تنها ACL فعال بوده باشد، روشنکردن یکباره همه قابلیتهای NGFW میتواند Throughput مؤثر را کاهش دهد. انتخاب مدل باید بر اساس ترافیک واقعی و سناریوی فعالسازی قابلیتها انجام شود، نه صرفاً اعداد تئوری Datasheet؛ در غیر این صورت فایروال جدید خود به Bottleneck تبدیل میشود.
دو تغییر عملیاتی دیگر هم باید برنامهریزی شود. نخست، در ASA تغییرات فوری اعمال میشوند، اما در FTD تغییرات باید در FMC ساخته و Deploy شوند؛ تیمی که به رفتار ASA عادت دارد ممکن است تأخیر Deploy را با خطای کانفیگ اشتباه بگیرد. دوم، دید مانیتورینگ تغییر میکند: بهجای
show conn و show xlate و لاگهای متنی، تحلیل رویدادها در Event View ف FMC انجام میشود و تیم باید با این مدل تمرین کند.
در سازمانهایی با چندین لینک اینترنت یا دهها تونل VPN، مهاجرت پیچیدهتر میشود. طراحی Failover، NATهای متعدد و Crypto Mapهای قدیمی باید بهصورت هماهنگ به معماری جدید منتقل شوند و ارتباط بین لینکها، مسیرهای پیشفرض و رفتار Failover دقیقاً بازتولید شود. برای این بخش، راهنمای
پیادهسازی High Availability در فایروالهای سیسکو ASA و Firepower را بهعنوان مرجع طراحی استفاده کنید.
در این محیطها مهاجرت باید مرحلهای اجرا شود: ابتدا یک لینک اینترنت یا زیرمجموعهای از VPNها به فایروال جدید منتقل و رفتار آن بررسی شود، سپس موجهای بعدی اجرا گردند. مهاجرت Big Bang در این سناریوها ریسک بالایی دارد؛ اگر حتی یک Site از الگوریتم رمزنگاری قدیمی استفاده کند که در تنظیمات جدید لحاظ نشده باشد، اختلال بهصورت همزمان در همه تونلها ظاهر میشود. مهاجرت مرحلهای همان مشکل را در مقیاس کوچک و قابل مدیریت آشکار میکند.
اگر سازمان دارای وبسرور، Mail Server یا APIهای منتشرشده روی اینترنت باشد، مهاجرت حساستر میشود. Static NAT، Policyهای امنیتی و حتی گواهیهای SSL باید بهدرستی منتقل شوند و پیش از بستن پنجره نگهداری، دسترسی به تمام سرویسهای Published از بیرون اعتبارسنجی شود. اگر معماری DMZ هم بازطراحی میشود، الگوی
طراحی معماری DMZ با فایروال سیسکو برای انتشار سرویسهای اینترنتی مرجع مناسبی است.
همچنین باید مشخص شود آیا SSL Decryption یا Threat Inspection روی ترافیک ورودی فعال خواهد شد یا نه. این قابلیتها در فایروالهای قدیمی وجود نداشتهاند و فعالسازی آنها بدون هماهنگی با تیم اپلیکیشن میتواند مشکلساز شود؛ مثلاً روشنکردن SSL Inspection بدون اطلاع تیم توسعه ممکن است در برخی سرویسها خطای گواهی ایجاد کند. مهاجرت فنی بدون هماهنگی سازمانی در این سناریو بهراحتی شکست میخورد.
پس از Cutover، امنیت سرویسهای منتشرشده را با یک روش استاندارد بازبینی کنید. راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب چارچوب مناسبی برای تست وبسرورها و APIهای در معرض اینترنت پس از مهاجرت فراهم میکند و کمک میکند اثر تغییرات پلتفرم روی سطح حمله را ارزیابی کنید.
چالش اصلی، نبود مستندسازی در فایروال قدیمی است. Ruleها طی سالها اضافه شدهاند اما دلیل وجود بسیاری از آنها مشخص نیست؛ در چنین شرایطی حذف یا تغییر Policy بدون تحلیل رفتار واقعی ریسک بالایی دارد. چالش بعدی، تفاوت مدل NAT و ترتیب پردازش بین دو پلتفرم است که در صورت درک نادرست، به اختلال در دسترسی منجر میشود.
چالش سوم، ظرفیت سختافزاری است: فعالسازی همزمان IPS، URL Filtering و SSL Inspection بار پردازشی سنگینی میگذارد و انتخاب مدل بدون تحلیل Throughput واقعی میتواند Bottleneck بسازد. چالش چهارم، شکاف مهارتی تیم عملیاتی است که از مدل CLI و لاگ متنی به FMC و رویدادهای ساختاریافته جابهجا میشود و به زمان و تمرین نیاز دارد؛ این انتقال فرهنگی را باید در برنامه پروژه دید، نه جزئیات فرعی.
یک مهاجرت موفق فرآیندی کنترلشده است، نه یک رویداد یکشبه. در روش مهندسی، هر گام تنها پس از اعتبارسنجی گام قبل آغاز میشود و در هر نقطه امکان بازگشت وجود دارد. ترتیب پیشنهادی گامها به شرح زیر است:
Backup کامل از کانفیگ قبلی، Rollback Plan مستند و مانیتورینگ دقیق در ساعات اولیه از الزامات حیاتی هستند. معیار موفقیت این است که در صورت بروز مشکل، بازگشت به وضعیت قبل در بازهای کوتاه و بدون از دست رفتن پیکربندی ممکن باشد؛ به همین دلیل Cutover باید خارج از ساعات اوج و با حضور همزمان تیم شبکه و تیم اپلیکیشن انجام شود.
ابزار Migration سیسکو همه سازههای کانفیگ ASA را منتقل نمیکند؛ ویژگیهای خاص، بخشی از تنظیمات VPN و Policyهای پیچیده ممکن است نیاز به بازطراحی دستی داشته باشند. خروجی ابزار نیز جایگزین بازطراحی نیست و بدون بازبینی Rule به Rule، همان بدهی فنی قدیمی را منتقل میکند. پیش از اتکا به ابزار، فهرست موارد پشتیبانیشده را در مستندات نسخه FMC خود بررسی کنید.
SSL Decryption هم محدودیتهای عملی دارد: مدیریت گواهی، ملاحظات حریم خصوصی و رفتار اپلیکیشنهایی که Certificate Pinning دارند میتوانند بازرسی کامل را ناممکن کنند و استثناهای هدفمند در Policy میخواهند. علاوه بر این، قابلیتهایی مانند IPS، URL Filtering و بازرسی بدافزار به لایسنسهای متناسب نیاز دارند و بدون آنها فعال نمیشوند؛ لایسنسگذاری باید پیش از خرید روشن شود و برای این کار میتوانید از صفحه
فایروال سیسکو مدلهای موجود را بررسی کنید.
خیر. ابزار Migration در FMC فایل کانفیگ ASA را میخواند و پیشنویس اشیاء، NAT و بخش عمده Policy را میسازد، اما پوشش کامل نیست و خروجی آن نیازمند بازبینی و بازطراحی است. مهاجرت درست، فرصتی برای پاکسازی و تقویت Policy بر پایه Application و IPS است، نه کپی صرف Ruleها.
در یک پنجره نگهداری خارج از ساعات اوج کسبوکار، همراه با Rollback Plan مستند، Backup از کانفیگ قبلی و حضور همزمان تیم شبکه و تیم اپلیکیشن. در ساعات اولیه، مانیتورینگ فشرده روی نشستها، ترجمههای NAT و رویدادهای امنیتی ضروری است تا مشکلات پنهان بهموقع کشف شوند.
در محیطهای Multi-ISP یا دارای دهها تونل VPN، عملاً بله. انتقال یک لینک یا زیرمجموعهای از تونلها در هر موج، مشکلات تطبیق رمزنگاری و NAT را در مقیاس کوچک آشکار میکند و Rollback سریعتری ممکن میسازد. در محیطهای کوچک و تکلینک نیز فاز تست و Monitor Mode پیش از Cutover حذفشدنی نیست.
مهاجرت به Cisco Secure Firewall فرصتی برای ارتقای واقعی سطح امنیت سازمان است، نه صرفاً جایگزینی سختافزار. اگر فرآیند با تحلیل رفتار واقعی ترافیک، پاکسازی Policy، بازطراحی بر پایه Application، تست مرحلهای و Rollback Plan همراه باشد، نتیجه آن افزایش دید امنیتی، کاهش سطح حمله و بهبود کنترل دسترسی خواهد بود.
اما اگر مهاجرت فقط به انتقال Ruleهای قدیمی محدود شود، پیچیدگی و ضعف قبلی صرفاً به پلتفرم جدید منتقل میشود و سرمایه صرفشده بازدهی امنیتی نخواهد داشت. تفاوت یک پروژه موفق با یک پروژه معوق، در انضباط مهندسی، آزمون مرحلهای و آمادگی برای بازگشت است؛ همان عواملی که تعیین میکنند انتقال از فایروالهای سنتی به NGFW سیسکو یک ارتقای معماری باشد یا فقط یک تعویض دستگاه.