مدیریت سرورها با Docker امروزه به یکی از رویکردهای اصلی در زیرساختهای مدرن تبدیل شده است. در این روش، سرویسها بهجای نصب مستقیم روی سیستمعامل، در قالب کانتینرهای ایزوله اجرا میشوند و از ایمیجهای استاندارد ساخته میشوند. این مقاله بررسی میکند که Docker چه نقشی در مدیریت سرور با داکر ایفا میکند، چگونه معماری کانتینری طراحی میشود، منابع CPU و RAM چگونه مدیریت میشوند و چه ابزارهایی برای مانیتورینگ و امنیت در کانتینرسازی سرورها وجود دارد.
Docker ابزاری برای کانتینرسازی است که امکان اجرای ایزوله، قابل تکرار و قابل حمل سرویسها را روی هر سرور Linux یا Windows فراهم میکند و مدیریت سنتی مبتنی بر نصب مستقیم نرمافزار را به معماری مبتنی بر Container تبدیل میکند. در مدل سنتی، هر سرور مجموعهای از پکیجها و وابستگیهای خاص خود را داشت که این وضعیت Drift پیکربندی ایجاد میکرد. اما با Docker، همه چیز در قالب Image تعریف میشود و رفتار سرویس در محیطهای Development، Stage و Production یکسان باقی میماند.
نکته مهم این است که Docker ابزار مدیریت سختافزار سرور به معنای مانیتورینگ فیزیکی نیست؛ بلکه ابزار مدیریت لایه سرویس و اپلیکیشن روی سرور است. زمانی که تعداد سرویسها روی یک سرور افزایش مییابد، استفاده از Docker برای مدیریت سرور باعث میشود وابستگیها تداخل نکنند، نسخهها قابل ردیابی باشند و استقرار سرویس جدید بهجای چند ساعت نصب و پیکربندی، در چند دقیقه انجام شود.
برای مدیریت پایدار سرورها با Docker باید معماری کانتینرها، شبکه داخلی، Volumeها و استراتژی Build ایمیج بهصورت مهندسیشده طراحی شود و از اجرای پراکنده و بدون استاندارد اجتناب گردید. اجرای دستور
docker run بهصورت دستی و بدون مستندسازی در محیط Production، معماری محسوب نمیشود و پس از مدتی نگهداری از آن دشوار خواهد شد.
عناصر اصلی یک معماری استاندارد کانتینری عبارتاند از:
تجربه پروژههای واقعی نشان داده اگر از ابتدا نامگذاری استاندارد، نسخهبندی ایمیجها و Registry داخلی تعریف نشود، پس از چند ماه کنترل نسخهها دشوار میشود و مشخص نخواهد بود کدام ایمیج روی کدام سرور در حال اجراست. مدیریت سرور با Docker در واقع یعنی مدیریت چرخه عمر کامل سرویسها، از Build تا استقرار و بهروزرسانی.
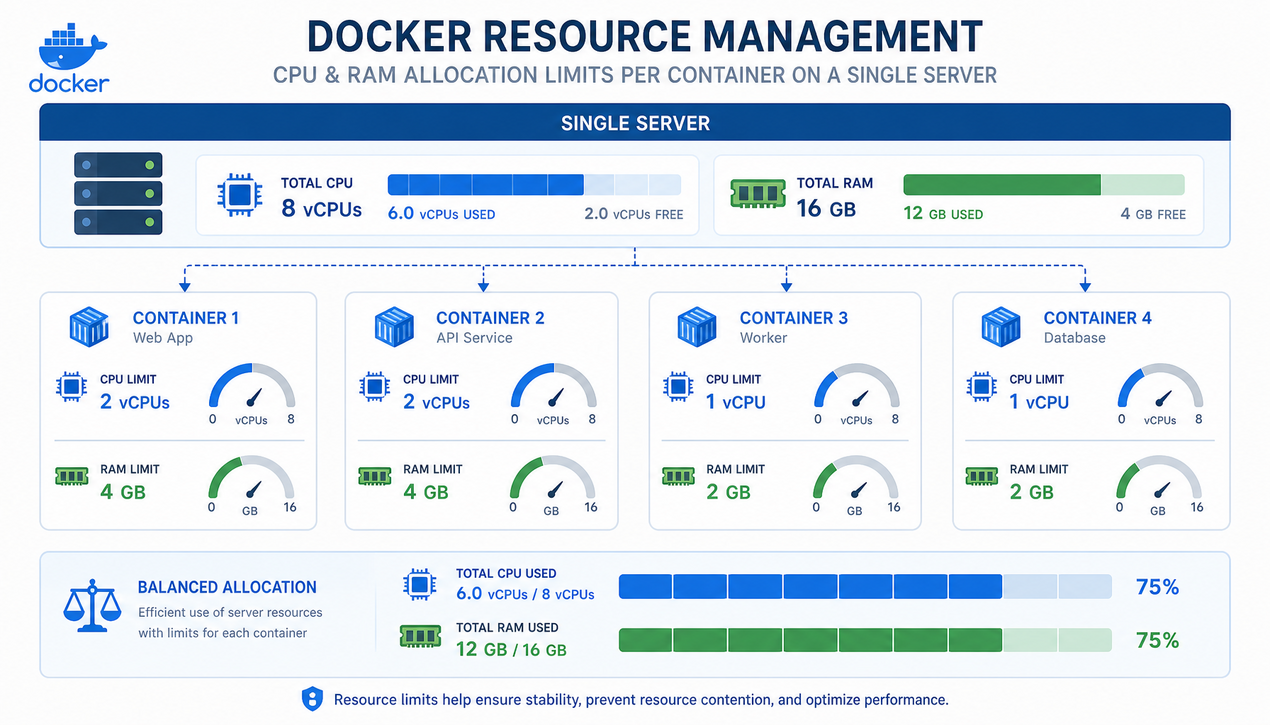
Docker امکان محدودسازی منابع CPU و RAM برای هر Container را فراهم میکند و این ویژگی برای جلوگیری از اشباع منابع توسط یک سرویس و اختلال در کل سرور حیاتی است. در محیطهای Production، عدم محدودسازی منابع یکی از رایجترین خطاهای پیکربندی است؛ یک Container بیقید در مصرف حافظه میتواند باعث شوند سیستمعامل سرویسهای دیگر را Kill کند.
برای مشاهده میزان مصرف منابع هر Container بدون تغییر پیکربندی میتوانید از دستور فقط-خواندنی زیر استفاده کنید:
این دستور مصرف CPU، RAM و شبکه هر Container جاری را بهصورت زنده نمایش میدهد و برای ارزیابی اولیه اینکه کدام سرویسها به Limit منابع نیاز دارند مناسب است. برای اعمال محدودیت، از فلگهای مربوط به حافظه و CPU هنگام اجرای Container یا از بخش
deploy.resources در فایل Compose استفاده میشود. اگر سرور شما چند-سرویسی یا Multi-Tenant است، محدودسازی منابع نه یک گزینه اختیاری، بلکه الزام معماری است.
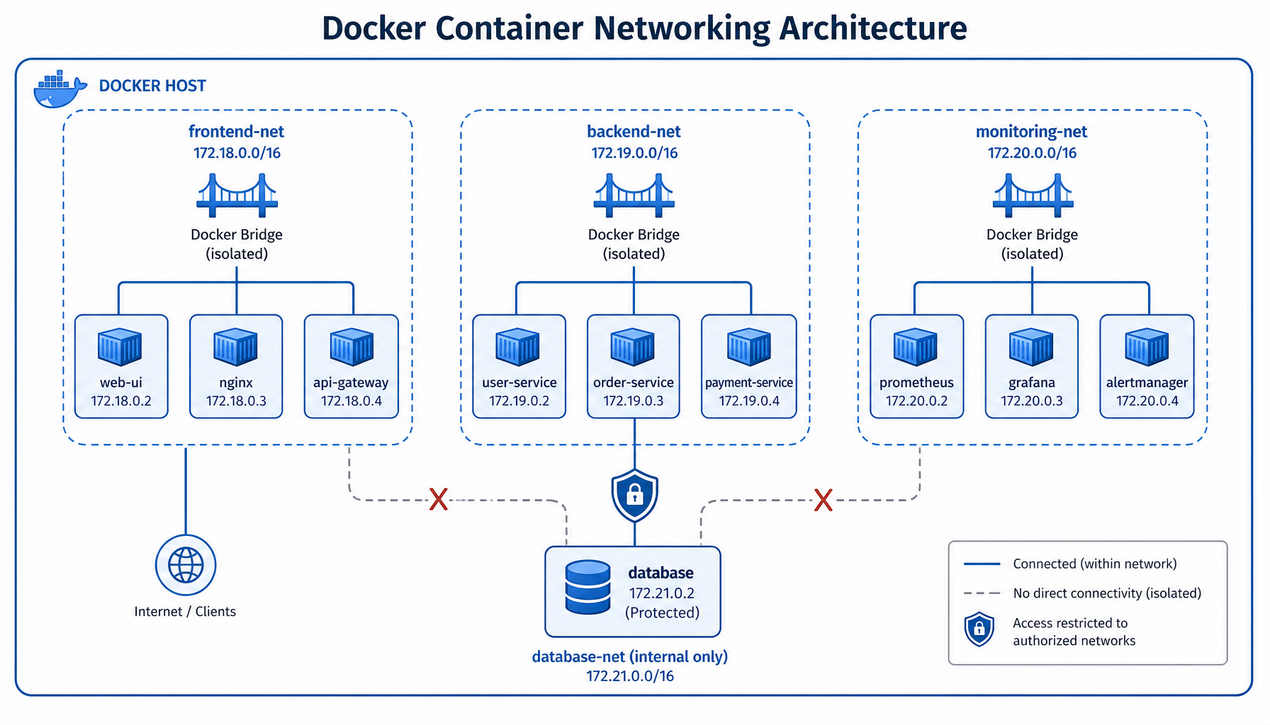
شبکه در Docker به شما اجازه میدهد شبکههای مجزای داخلی تعریف کنید و ارتباط بین سرویسها را ایزوله نمایید تا امنیت و پایداری افزایش یابد. استفاده از Bridge پیشفرض در محیط Production توصیه نمیشود، زیرا همه Containerها در یک فضای مشترک قرار میگیرند و جداسازی سرویسهای حساس مانند دیتابیس از سرویسهای رو به اینترنت ممکن نیست.
برای مشاهده شبکههای موجود روی سرور میتوانید از دستور بررسی زیر استفاده کنید:
یک الگوی رایج در پروژههای با معماری میکروسرویسی، تعریف چند شبکه مجزا است: یک شبکه برای سرویسهای Frontend که از بیرون قابل دسترسیاند، یک شبکه Backend برای ارتباط اپلیکیشن با دیتابیس، و یک شبکه Monitoring برای ابزارهای مانیتورینگ. با این جداسازی، دیتابیس مستقیماً از سمت شبکه بیرونی در دسترس نخواهد بود و هر سرویس تنها به شبکهای متصل میشود که واقعاً به آن نیاز دارد.
این طراحی از سطح ساده «همه چیز در یک شبکه» بسیار امنتر است. اگر قصد دارید از Docker برای مدیریت سرورهای سازمانی استفاده کنید، طراحی شبکه داخلی کانتینرها را جدی بگیرید؛ زیرا بخش بزرگی از حملات به سرویسهای کانتینری از مسیر شبکههای بدون جداسازی انجام میشود. برای حفاظت از سرویسهای رو به اینترنت نیز ترکیب این معماری با یک فایروال سازمانی مانند
فایروال فورتی گیت و طراحی دقیبق لایه شبکه، از طریق مطالعه طراحی معماری DMZ با فایروال سیسکو، سطح امنیت زیرساخت را بهطور معناداری افزایش میدهد.
یکی از کاربردهای پرتکرار کانتینرسازی سرورها، مهاجرت از ماشینهای مجازی سنتی به Docker است. در سناریویی رایج، هر VM تنها یک سرویس اجرا میکند و منابع سختافزاری سرور فیزیکی بهشدت اشباع شده است؛ زیرا هر ماشین مجازی یک سیستمعامل کامل با سربار خود حمل میکند. در چنین شرایطی، انتقال سرویسهای سبک به کانتینر و اجرای آنها روی تعداد کمتری سرور قدرتمند، هم مصرف RAM را کاهش میدهد و هم زمان آمادهسازی سرویس جدید را از چند ساعت به چند دقیقه میرساند.
با این حال، مهاجرت کامل همیشه درست نیست. برای دیتابیسهای ححیاتی با نیاز به Isolation در سطح Hypervisor یا سرویسهای با تضمین عملکرد سختگیرانه، حفظ VM تصمیم بهتری است. این نکته نشان میدهد که Docker جایگزین کامل VM در همه سناریوها نیست و استفاده صحیح از آن یعنی شناخت دقیق مرزها و محدودیتهای کانتینرسازی در برابر مجازیسازی کامل.
در مقابل سناریوی قبلی، سازمانهای کوچکی وجود دارند که با تعداد کمی سرویس ساده، ساختارهای پیچیده مانند Docker Swarm و Pipelineهای چندمرحلهای CI/CD پیادهسازی میکنند. در چنین مواردی هزینه نگهداری و پیچیدگی عملیاتی از نیاز واقعی سازمان بسیار بیشتر میشود و تمرکز تیم بهجای پایداری سرویسها، صرف عیبیابی زیرساخت اضافی میشود.
راهحل درست در این شرایط، استفاده صرف از Docker Compose است: یک فایل تعریف سرویسها، یک دستور برای بالا آوردن Stack و یک ساختار ساده برای بکاپ و بهروزرسانی. این تجربه نشان میدهد Docker ابزار قدرتمندی است، اما Over-Engineering میتواند آسیبزا باشد. اگر تنها دو یا سه سرویس دارید، نیازی به Orchestrator پیچیده ندارید.
برای مدیریت حرفهای سرورها با Docker باید مانیتورینگ و Logging متمرکز پیادهسازی شود تا رفتار Containerها قابل مشاهده باشد. بدون مانیتورینگ، عیبیابی در محیط کانتینری دشوار است؛ زیرا Containerها ماهیت موقتی دارند و پس از Crash یا Restart، شواهد موردنیاز برای تحلیل از بین میرود.
ابزارهای رایج در این حوزه عبارتاند از:
با این معماری، در زمان بروز خطا Root Cause سریعتر شناسایی میشود؛ هم از مسیر متریکها که نشان میدهند کدام Container منابع غیرعادی مصرف کرده، و هم از مسیر لاگهای متمرکز که رخدادمنجر به خطا را ثبت کردهاند. اگر Container بدون Logging مناسب اجرا شود، در زمان Crash هیچ اطلاعاتی برای تحلیل باقی نمیماند.
در محیطهای چندسروری، برای توزیع بار بین کانتینرهای یک سرویس وب، مطالعه طراحی سناریوی load balancing برای سرورهای وب و اپلیکیشن با F5 LTM میتواند مکمل مناسبی برای معماری کانتینری باشد. همچنین اتصال سرورها از طریق زیرساخت شبکهای استاندارد و انتخاب مناسب سوئیچ شبکه، پایه پایداری ارتباط بین Nodeها را تشکیل میدهد.
Docker بهصورت پیشفرض امنیت کامل را تضمین نمیکند و باید Best Practiceهای امنیتی رعایت شود. مهمترین این اصول عبارتاند از:
در یک نمونه واقعی، ایمیج قدیمی Nginx حاوی آسیبپذیری شناختهشده بود که اسکن با Trivy آن را شناسایی کرد. پس از بهروزرسانی ایمیج پایه و اجرای Container با User محدود، سطح ریسک بهطور محسوسی کاهش یافت. امنیت در Docker بخشی جداییناپذیر از فرآیند مدیریت سرور است، نه مرحلهای جداگانه و بعد از استقرار. برای ارزیابی جامعتر امنیت سرویسهای وب، رجوع به
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب توصیه میشود.
خیر. Docker و VM کاربردهای متفاوتی دارند. برای سرویسهای وب و اپلیکیشنی، کانتینر بهینهتر است؛ اما برای دیتابیسهای حیاتی یا بارهای کاری نیازمند Isolation کامل سختافزاری، VM همچنان انتخاب درستتری محسوب میشود.
آشنایی با خط فرمان Linux، مفاهیم شبکه مانند Port و DNS، درک Dockerfile و Docker Compose، و داشتن سرور با منابع کافی. همچنین یک Registry ایمیج و راهکار Backup برای Volumeها از ابتدا باید در نظر گرفته شود.
برای محیطهای کوچک تا متوسط با چند سرور، Swarm ساده و قابل اتکا است. اما اگر به قابلیتهای پیشرفتهتر مقیاسپذیری و اکوسیستم گسترده نیاز دارید، Kubernetes گزینه رایجتری محسوب میشود. در هر صورت، برای دو یا سه سرویس ساده، حتی Compose خالص کافی است.
ایزولهسازی ضعیفتر نسبت به VM در سطح هسته، نیاز به مدیریت دقیق منابع برای جلوگیری از تداخل سرویسها، و چالشهای نگهداری State دادهها در Containerهای موقتی که مدیریت Volume و Backup را الزامی میکند.
مدیریت سرورها با Docker یعنی تعریف استاندارد برای Build ایمیج، طراحی شبکه و منابع، استقرار خودکار، مانیتورینگ متمرکز و رعایت اصول امنیتی؛ نه صرفاً اجرای چند Container پراکنده روی سرور. Docker ابزار قدرتمندی است اما تنها زمانی ارزش واقعی ایجاد میکند که معماری آن بهصورت مهندسیشده طراحی شده باشد و متناسب با مقیاس واقعی سازمان باشد؛ نه بیش از نیاز و نه کمتر از آن.
اگر سازمان شما بهدنبال کانتینرسازی، مهاجرت از VM، طراحی معماری Microservice یا پیادهسازی Docker در مقیاس Production است، شروع با یک تحلیل دقیق زیرساخت موجود و انتخاب محدوده مناسب برای مهاجرت، مسیر صحیح را مشخص میکند. هدف نهایی، ساخت زیرساختی پایدار، مقیاسپذیر و قابل مدیریت در بلندمدت است که در آن هر سرویس قابل پیشبینی، قابل بهروزرسانی و قابل ردیابی باشد.