در بسیاری از سناریوهای عیبیابی شبکه، مشکل در ظاهر ساده است؛ کاربر میگوید «سرویس وصل نمیشود» یا «ارتباط کند است». اما در پشت صحنه، آنچه تعیین میکند ترافیک واقعاً از فایروال عبور کرده یا نه، Session Table و Flow Processing است.
بررسی Session در فایروال سیسکو یعنی دقیقا همین نگاه مهندسی به جدول اتصالات و مسیر پردازش پکت؛ نگاهی که بدون آن، عیبیابی تبدیل به حدس و گمان میشود.
در معماریهای مبتنی بر فایروال سیسکو شامل Cisco ASA و پلتفرمهای جدیدتر مانند Cisco Secure Firewall، مفهوم Session و Flow هسته اصلی پردازش Packet است. هر Packet ورودی یا به یک Session موجود تعلق دارد یا باعث ایجاد Session جدید میشود. در این مقاله بهصورت فنی و گامبهگام بررسی میکنیم که این فرآیند چگونه کار میکند، چه دستوراتی حیاتیاند و چگونه از این اطلاعات برای یافتن ریشه مشکل استفاده کنید.
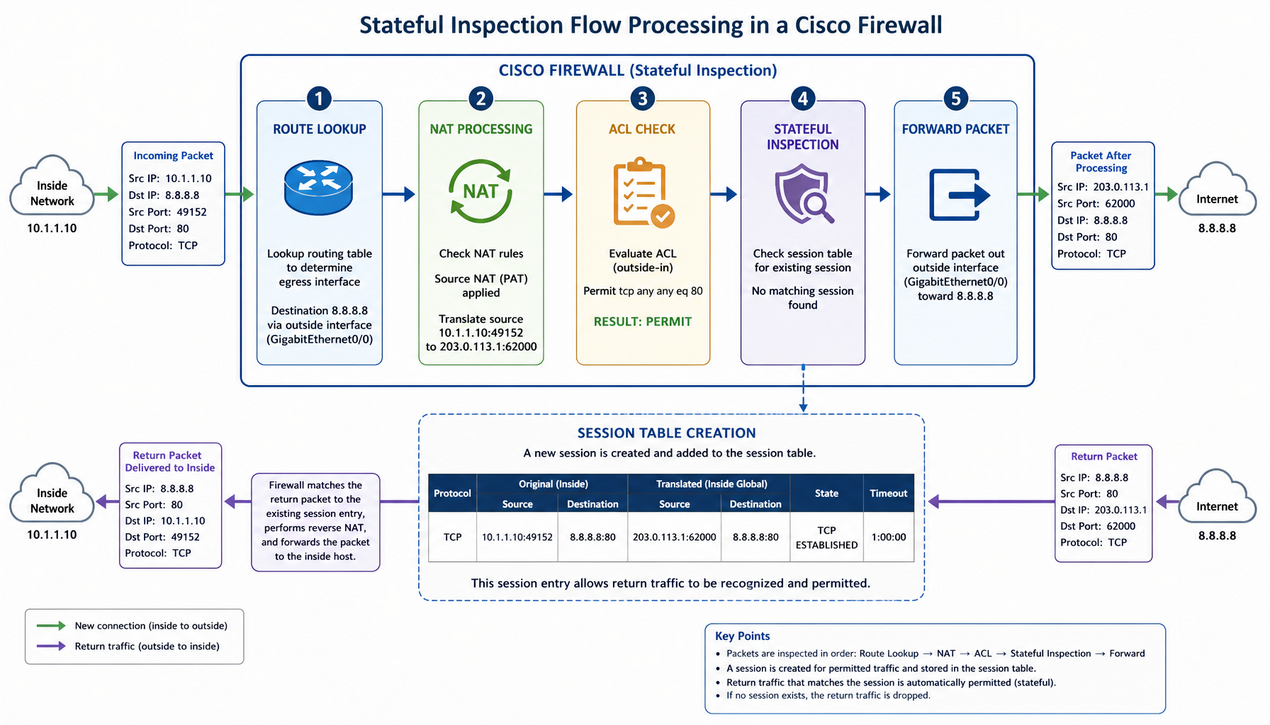
برای اینکه بتوانید Session و Flow را درست عیبیابی کنید، باید بدانید وقتی یک Packet وارد فایروال سیسکو میشود چه مراحلی را طی میکند. در Cisco ASA و Cisco Secure Firewall، پردازش ترافیک مبتنی بر مدل Stateful Inspection است؛ یعنی فایروال نهتنها هر Packet را جداگانه بررسی میکند، بلکه وضعیت کل ارتباط را نیز در نظر میگیرد.
وقتی اولین Packet از یک ارتباط وارد فایروال میشود، هنوز هیچ Sessionای برای آن وجود ندارد و این Packet بهعنوان New Flow شناخته میشود. در این مرحله فایروال چند بررسی کلیدی انجام میدهد: ابتدا Route Lookup برای تعیین Interface خروجی، سپس بررسی NAT برای اعمال ترجمه آدرس، بعد ارزیابی Access Control یا ACL، و در صورت استفاده از قابلیتهای پیشرفته، بررسی Application و Intrusion Policy. اگر تمام این مراحل Allow باشند، فایروال یک Entry در جدول Session ایجاد میکند که شامل Source IP، Destination IP، Portها، Interface ورودی و خروجی، Timeout و وضعیت TCP است.
از این لحظه به بعد، Packetهای بعدی همان ارتباط دیگر تمام Policy را از ابتدا طی نمیکنند و فقط با جدول Session مقایسه میشوند. اگر با یک Entry معتبر Match شوند، بدون بررسی کامل ACL عبور داده میشوند. این موضوع دلیل اصلی کارایی بالای فایروالهای Stateful است، اما در عیبیابی اهمیت حیاتی دارد: تغییر در Policy لزوماً روی Sessionهای موجود اثر فوری نمیگذارد. برای اطلاع از اصول تست امنیتی در لایههای بالاتر،
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع مفیدی است.
در معماریهای جدیدتر مبتنی بر Firepower، پردازش Flow چندلایهتر است. علاوه بر Session لایه 3 و 4، موتور تحلیل عمیق ترافیک نیز درگیر میشود؛ یعنی حتی اگر از نظر TCP ارتباط برقرار باشد، ممکن است در لایه Application توسط موتور Snart یا IPS پکت Drop شود. بنابراین باید بین Session TCP و Flow در لایه Application تفاوت قائل شد.
عامل مهم دیگر، مفهوم Asymmetric Routing است. فایروال Stateful انتظار دارد Packetهای رفت و برگشت از همان مسیر عبور کنند. اگر Packet رفت از فایروال عبور کند اما پاسخ از مسیر دیگری بازگردد، فایروال Session معتبری برای آن Packet برگشتی پیدا نمیکند و آن را Drop میکند. این مسئله در معماریهای دارای Load Balancer یا Multi-ISP بسیار رایج است و در پروژههای واقعی دیتاسنتری باعث قطع ترافیک شده، در حالی که از دید سرور همه چیز طبیعی بهنظر میرسیده است.
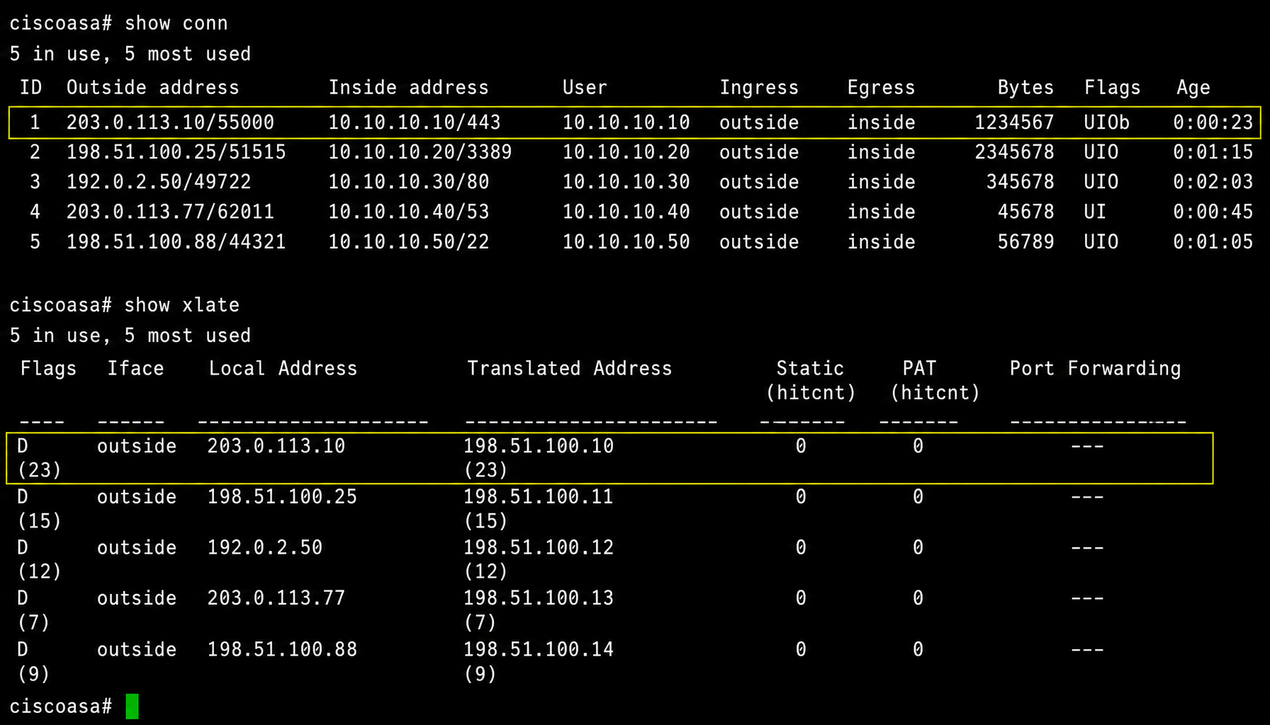
وقتی صحبت از عیبیابی ترافیک در Cisco ASA میشود، اولین جایی که باید نگاه کنید جدول Session یا همان Connection Table است. چون ASA یک فایروال Stateful است، هر ارتباط مجاز که از آن عبور میکند در این جدول ثبت میشود. بنابراین اگر یک ارتباط واقعاً برقرار شده باشد، باید اثری از آن در جدول Connection وجود داشته باشد. اگر اثری نباشد، یا Packet هرگز از Policy عبور نکرده، یا پیش از ایجاد Session Drop شده است.
دستور پایه برای مشاهده Sessionها show conn
است. خروجی این دستور شامل اطلاعاتی مانند IP مبدأ و مقصد، پورتها، Interface ورودی و خروجی، مدت زمان ارتباط و وضعیت TCP است. همین چند فیلد ساده در بسیاری از سناریوهای عملیاتی پاسخ سؤال اصلی را میدهد: آیا ارتباط واقعاً برقرار شده یا نه.
در شرایط واقعی معمولاً به دنبال یک Session خاص هستید، نه کل جدول. برای مثال با show conn address
میتوان فقط Sessionهای مربوط به یک IP مشخص را دید. این روش زمانی کاربرد دارد که یک کاربر یا سرور خاص مشکل دارد. اگر بررسی جدول نشان دهد هیچ Connectionای از IP کاربر به سرور مقصد ثبت نشده، یعنی مشکل پیش از ایجاد Session رخ داده؛ احتمالاً در ACL یا NAT.
اگر Session در جدول وجود داشته باشد، مرحله بعد تحلیل وضعیت آن است. ASA وضعیتهای مختلف TCP را نشان میدهد مانند ESTABLISHED، SYN-SENT یا FIN-WAIT. اگر Session در حالت SYN-SENT باقی بماند، یعنی Packet اولیه ارسال شده اما پاسخ SYN-ACK دریافت نشده است. این وضعیت معمولاً نشاندهنده مشکل در سمت مقصد یا مسیر برگشت است، نه در خود فایروال. مشاهده صدها Session در این حالت معمولاً به معنی ناتوانی سرور مقصد از پاسخگویی به دلیل محدودیت منابع است.
مدت زمان Session نیز اطلاعات ارزشمندی ارائه میدهد. اگر Session برای مدت طولانی فعال باشد اما حجم ترافیک ناچیز باشد، ممکن است یک Connection Idle باشد که منابع جدول را اشغال کرده است. در محیطهای پرترافیک، تعداد زیاد Sessionهای نیمهفعال میتواند مصرف بالای منابع ایجاد کند و بررسی دورهای جدول Connection به شناسایی این الگوها کمک میکند.
در بسیاری از سناریوهای عیبیابی، مشکل نه در ACL است و نه در Routing، بلکه در NAT اتفاق میافتد. در Cisco ASA، NAT یکی از مراحل کلیدی در پردازش Packet است و اگر بهدرستی Match نشود، Session هرگز ساخته نخواهد شد. به همین دلیل بررسی Translation Table یکی از اولین گامهای مهندسی در تحلیل ترافیک است.
زمانی که یک کلاینت داخلی قصد برقراری ارتباط با اینترنت را دارد، ASA باید آدرس خصوصی او را به آدرس عمومی ترجمه کند. این ترجمه در جدول xlate ثبت میشود و دستور show xlate وضعیت تمام Translationهای فعال را نمایش میدهد. اگر کاربری اعلام کند که به اینترنت دسترسی ندارد و در خروجی show xlate هیچ Entry مربوط به IP او دیده نشود، این یک نشانه مهم است: NAT Match نشده و Packet پیش از ایجاد Session Drop شده است.
در پروژهای با معماری Multi-ISP، کاربران هنگام قطع شدن لینک اصلی به اینترنت دسترسی نداشتند. بررسی Routing نشان میداد مسیر پشتیبان فعال است، اما show xlate
نشان میداد هیچ Translationای برای Interface دوم ساخته نمیشود؛ چون NAT فقط برای Interface اول تعریف شده بود. این مثال نشان میدهد بدون بررسی Translation Table ممکن است ساعتها روی Routing تمرکز کنید، در حالی که مشکل در NAT است.
در تحلیل NAT باید به نوع Translation نیز توجه کرد. در ASA، NAT میتواند Dynamic، Static یا Policy-Based باشد. اگر Static NAT برای Publish سرویس داخلی تعریف شده باشد اما ترتیب Ruleها اشتباه باشد، ممکن است ترجمه صحیح اعمال نشود. ترتیب پردازش NAT اهمیت دارد و
show nat detail میتواند نشان دهد کدام Rule در چه ترتیبی اعمال میشود.
همچنین باید به Translationهای قدیمی و ماندگار توجه داشت. گاهی Translation Table شامل Entryهایی است که مدت زیادی فعال بودهاند که میتواند نشاندهنده Sessionهای نیمهباز یا Timeout نامناسب باشد. در محیطهای پرترافیک، پر شدن جدول Translation میتواند منجر به Drop شدن ارتباطهای جدید شود. در سناریوهای VPN نیز NAT Exemption اهمیت دارد؛ اگر یک NAT عمومی بالاتر از Rule Exemption قرار گیرد، ترافیک تونل اشتباهاً ترجمه شده و برقراری ارتباط بینسایتی با شکست مواجه میشود.
دستور packet-tracer یکی از قدرتمندترین ابزارهای عیبیابی در ASA است. این دستور مسیر پردازش یک Packet فرضی را مرحله به مرحله نمایش میدهد؛ از بررسی ACL و NAT گرفته تا تصمیم نهایی Allow یا Drop:
در این مثال، Packet ورودی از Interface داخل با پروتکل TCP از آدرس 192.168.1.10 به مقصد 8.8.8.8 روی پورت 443 شبیهسازی میشود. خروجی نشان میدهد Packet در هر مرحله پردازش با کدام Rule و Policy برخورد کرده است. در بسیاری از پروژهها، به جای جستجوی دستی در دهها Rule، استفاده از packet-tracer سریعترین روش برای یافتن علت Block شدن ترافیک بوده است.
نکته عملی: خروجی این دستور برای مقایسه رفتار Policy قبل و بعد از تغییرها نیز مفید است؛ میتوانید خروجی را ذخیره کنید و پس از هر تغییر Policy، مجدداً اجرا کنید تا تفاوتها را ببینید.
در معماریهای مبتنی بر Cisco Firepower Management Center یا FMC، Sessionها به شکل Event در بخش Analysis قابل مشاهده هستند و میتوان بر اساس IP، Application یا Intrusion Impact فیلتر کرد. در CLI دستگاه FTD نیز همان دستور ASA برای مشاهده Sessionها در دسترس است:
و برای بررسی دقیقتر رفتار موتور فایروال در سطح Flow، میتوان از دستور پشتیبانی سیستم استفاده کرد. توجه داشته باشید که این دستور خروجی دیباگ نسبتاً حجیمی تولید میکند و در محیط پرترافیک باید با احتیاط و ترجیحاً در بازه کوتاه و روی دستگاه تست یا با فیلتر آدرس مشخص به کار گرفته شود:
در یکی از پروژههای سازمانی SaaS، یک Application خاص بهصورت تصادفی Drop میشد. بررسی Flow در FMC نشان داد Intrusion Policy با Impact متوسط آن را Block میکند، در حالی که در لایه TCP Session کاملاً برقرار بوده است. این دقیقاً همان تفاوتی است که پیشتر بین Session لایه 4 و Flow لایه Application توضیح داده شد.
در برخی موارد، Session معیوب یا قدیمی باید بهصورت دستی حذف شود. نمونه کاربردی آن، وضعیتی است که Policy دسترسی تغییر کرده اما Sessionهای قدیمی همچنان فعالاند و رفتار جدید اعمال نمیشود:
این دستور تمام Connectionهای مربوط به آدرس مشخصشده را از جدول حذف میکند. با حذف Session، ارتباط بعدی از ابتدا و با Policy بهروزشده پردازش میشود. در پروژهای مالی، پس از تغییر Rule دسترسی، کاربران همچنان به سرویس متصل بودند و تنها پاک کردن Sessionهای قدیمی باعث شد ارتباط جدید با Policy صحیح ایجاد شود.
نکته احتیاطی: این دستور اتصالات فعال کاربران را قطع میکند. بنابراین در محیط Production بهتر است فقط برای آدرسهای مشخص و در بازههای کمترافیک اجرا شود.
هر Session دارای Timeout است. اگر Timeout بهدرستی تنظیم نشده باشد، ممکن است Session زودتر از حد انتظار بسته شود یا بیش از حد لازم باز بماند. برای بررسی مقادیر پیکربندیشده روی دستگاه:
این دستور مقادیر Timeout مربوط به انواع پروتکلها مانند TCP، UDP، ICMP و اتصالات نیمهباز را نمایش میدهد. در یک محیط واقعی با ارتباطات طولانیمدت دیتابیس، Timeout کوتاه باعث قطع مکرر Sessionهای فعال میشد؛ تنظیم مجدد Timeout در حد مورد نیاز سرویس، مشکل را حل کرد.
بهعنوان اصل کلی، Timeout باید بر اساس رفتار واقعی سرویس تنظیم شود: برای اتصالات Idle طولانی، Timeout بزرگتر یا مکانیزم Keepalive در لایه Application؛ و برای اتصالات نیمهباز ناشی از حملات SYN، Timeout کوتاهتر برای جلوگیری از پر شدن جدول Connection.
یکی از سناریوهای متداول، Half-Open Session است. زمانی که SYN ارسال میشود اما پاسخ دریافت نمیشود، Session در وضعیت نیمهباز باقی میماند، جدول Connection پر میشود و منابع دستگاه مصرف میشود. این وضعیت میتواند ناشی از مشکل سمت مقصد، مسیر برگشت یا حتی سناریوی SYN Flood باشد.
سناریوی دیگر، Asymmetric Routingاست. اگر Packet رفت از فایروال عبور کند اما Packet برگشت از مسیر دیگری بازگردد، Session کامل نمیشود و Drop اتفاق میافتد. در یکی از پروژههای دیتاسنتری، Load Balancer باعث تغییر مسیر برگشت شده بود و فایروال Session را Invalid تشخیص میداد؛ راهحل اصلاح مسیر برگشت و همراستا کردن ترافیک با مسیر رفت بود.
سناریوی سوم، عدم اعمال فوری تغییر Policy است. چون Packetهای یک Session موجود Policy را مجدداً طی نمیکنند، پس از تغییر ACL یا NAT باید اتصالات مرتبط پاک شوند یا منتظر انقضای Timeout بمانید تا رفتار جدید دیده شود.
سناریوی چهارم، تفاوت Drop در لایههای مختلف
است. Session ممکن است در لایه TCP برقرار باشد اما در لایه Application توسط Policyهای L7 یا IPS Drop شود. در این حالت بررسی صرفاً جدول Connection کافی نیست و باید Eventهای مربوط به Flow در لایه بالاتر نیز بررسی شود.
Session معمولا به Entry در جدول اتصالات لایه 3 و 4 اشاره دارد، در حالی که Flow در پلتفرمهای جدیدتر مانند Firepower مفهوم گستردهتری است و پردازش چندلایهای ترافیک شامل لایه Application را نیز پوشش میدهد. یک Session میتواند در لایه TCP برقرار باشد اما Flow در لایه بالاتر Drop شود.
چون Sessionهای موجود از Policy عبور مجدد نمیکنند و مستقیماً با جدول Connection تطبیق داده میشوند. برای اعمال فوری، باید Connectionهای مربوطه با clear conn address حذف شوند یا تا انقضای Timeout صبر کنید.
یعنی Packet هرگز موفق به ایجاد Session نشده است. باید مسیر پردازش پکت را از ابتدا بررسی کنید: Route Lookup، NAT با show xlate، و ACL. استفاده از packet-tracer سریعترین راه برای مشخص کردن مرحله Drop است.
خیر. این دو مکمل یکدیگرند. جدول Session وضعیت کلی ارتباط را نشان میدهد در حالی که Capture برای دیدن خود پکتها و رفتار دقیق TCP در سطح Wire لازم است. برای عیبیابی کامل معمولاً هر دو مورد نیاز هستند.
بررسی Session در فایروال سیسکو یکی از مهمترین مهارتهای عیبیابی حرفهای است. بدون تحلیل جدول Connection، NAT و Flow Processing، عیبیابی ترافیک فایروال سیسکو تبدیل به حدس و گمان میشود. دستورات show conn، show xlate، packet-tracer و بررسی Eventهای FMC ابزارهای کلیدی شما هستند.
درک رفتار Stateful فایروال باعث میشود بدانید تغییر Policy چه زمانی اعمال میشود، چرا یک Packet Drop شده و آیا مشکل واقعاً از فایروال است یا از سمت دیگر ارتباط. برای معماریهای پیچیدهتر، انتخاب صحیح پلتفرم نیز اهمیت دارد؛ علاوه بر فایروال سیسکو، بررسی فایروال فورتی گیت و مقایسه قابلیتها میتواند در تصمیمگیری زیرساختی کمک کند. همچنین هماهنگی Session و Flow با تجهیزات مسیریابی و سوئیچینگ مانند روتر سیسکو و سوییچ شبکه بخشی از همان زنجیره عیبیابی است؛ چون بسیاری از مشکلات Asymmetric Routing و MTU دقیقاً در همین مرز تجهیزات رخ میدهند.
وینو سرور با تجربه عملی در پیادهسازی و عیبیابی زیرساختهای مبتنی بر Cisco ASA و Cisco Secure Firewall، میتواند در تحلیل دقیق ترافیک، شناسایی گلوگاهها و رفع اختلالهای پیچیده در کنار تیم فنی شما باشد. اگر هدف شما رسیدن به تحلیل مهندسی و دقیق ترافیک است، این مسیر دقیقاً از همانجایی شروع میشود که در این مقاله توضیح داده شد: جدول Session و مسیر Flow.