در بسیاری از سازمانها، پیچیدگی فایروال نه از تعداد Ruleها بلکه از نامگذاریهای نامفهوم و مستندسازی ناقص ناشی میشود. وقتی Objectهایی با نامهایی مانند obj1، server-new یا test-final در Policy دیده میشوند، درک منطق امنیتی عملاً به یک کار حدسی تبدیل میشود. در محیطهایی که بر پایه فایروال سیسکو (Cisco ASA یا Cisco Secure Firewall) طراحی شدهاند، نام گذاری Object در فایروال سیسکو یک موضوع ظاهری نیست، بلکه بخشی از معماری امنیت و مستندسازی Policy محسوب میشود.
Objectها پایه هر Policy هستند: Network Object، Service Object، Object Group، Time Range و Security Zone همگی در تصمیمگیری فایروال نقش دارند. اگر این عناصر بدون استاندارد مشخص نامگذاری شوند، در بلندمدت نگهداری Policy دشوار و عیبیابی زمانبر خواهد شد. این مقاله 7 اصل کلیدی طراحی استاندارد Naming را همراه با ساختار پیشنهادی برای هر نوع Object و مدل مستندسازی مکمل ارائه میکند.
در ظاهر، Naming فقط یک موضوع سلیقهای به نظر میرسد. اما در محیطهای مبتنی بر Cisco ASA یا Cisco Secure Firewall، نامگذاری Objectها مستقیماً بر کیفیت تصمیمگیری عملیاتی اثر میگذارد. وقتی Policy به چند صد یا چند هزار Rule میرسد، دیگر کسی IPها را بهصورت ذهنی دنبال نمیکند؛ همهچیز بر اساس Object Name تحلیل میشود. اگر این نامها گمراهکننده باشند، تصمیمها نیز بر همان مبنا اشتباه خواهند بود.
اولین بحران زمانی ایجاد میشود که نام Object، Context واقعی آن را منتقل نکند. فرض کنید Objectی با نام APP-SERVER وجود دارد. آیا این سرور Production است یا Test؟ در دیتاسنتر اصلی است یا DR؟ اگر در لحظه Incident نیاز به قطع دسترسی فوری باشد، مهندس باید ابتدا وابستگیها را بررسی کند تا مطمئن شود همان سرور مورد نظر است. این تأخیر در شرایط بحرانی میتواند هزینهبر باشد.
مشکل دوم، ایجاد Objectهای تکراری است. وقتی Naming استاندارد نیست، مهندسان مختلف برای یک سرویس واحد Objectهای متفاوتی میسازند و هر کدام در Ruleهای جداگانه استفاده میشوند. هنگام تغییر آدرس یک Subnet، تنها بخشی از Objectها بهروزرسانی میشوند و نتیجه، رفتار غیرمنتظره Policy و اختلال سرویس است. ریشه مشکل نه در ACL بود و نه در NAT، بلکه در ضعف استاندارد Naming و نبود دید یکپارچه بود.
بحران دیگر در زمان عیبیابی رخ میدهد. وقتی Objectها نامهای بیمعنایی مانند obj-new، temp1 یا test-final دارند، تحلیل Flow به فرآیندی زمانبر تبدیل میشود؛ مهندس مجبور است هر Object را جداگانه باز کند تا ببیند به چه IP یا Service اشاره میکند. نامگذاری ضعیف همچنین ریسک Change Management را بالا میبرد: حذف یک Object با نام مبهم میتواند باعث قطع دسترسی چند سرویس حیاتی شود، زیرا آن Object در Ruleهای دیگری نیز استفاده شده بود و کسی از وابستگیهایش آگاه نبود.
در محیطهای چندسایته یا چندتیمی، نبود استاندارد Naming مشکل را تشدید میکند. هر تیم الگوی خاص خود را دارد و Policy به ترکیبی از مخففهای شخصی و اصطلاحات محلی تبدیل میشود. این ناهمگونی، انتقال مسئولیت و تحویل پروژه بین تیمها را دشوار میکند. نام گذاری ضعیف مستقیماً بر امنیت هم اثر میگذارد: اگر مهندس نتواند تشخیص دهد یک Object به کدام محیط تعلق دارد، ممکن است بهاشتباه دسترسی Production را برای محیط Test باز کند یا بالعکس.
طراحی استاندارد Naming در فایروال یک کار سلیقهای نیست. اگر قرار است صدها یا هزاران Object در محیط Cisco ASA یا Secure Firewall مدیریت شود، Naming باید بخشی از معماری امنیت باشد. 7 اصل کلیدی زیر این معماری را شکل میدهند:
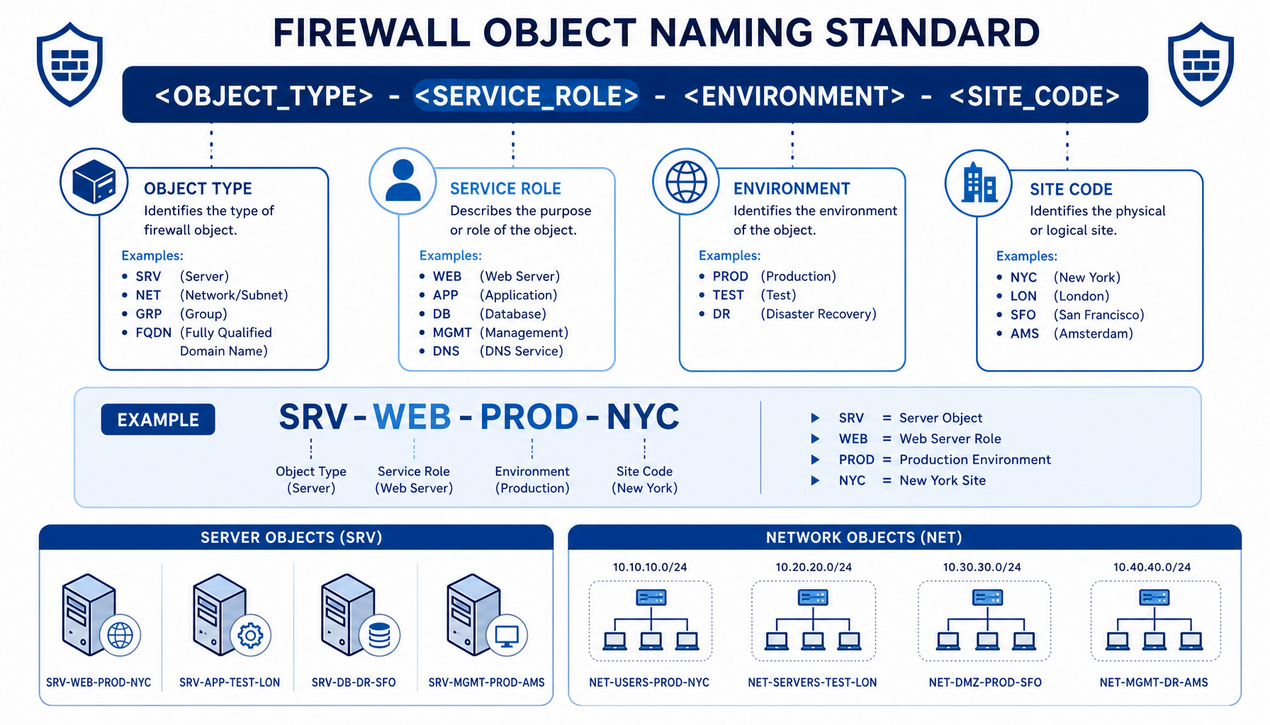
هر Object باید بدون نیاز به باز کردن جزئیات، اطلاعات پایهای را منتقل کند. با دیدن نام باید حداقل سه چیز قابل فهم باشد: این Object چه نوعی است، چه نقشی دارد و به کدام محیط یا سایت تعلق دارد. اگر نام نتواند این اطلاعات را منتقل کند، در عمل ناکارآمد است.
استاندارد زمانی معنا دارد که همه آن را رعایت کنند. اگر بخشی از Objectها با پیشوند تعریف شوند و بخشی بدون پیشوند، یا ترتیب بخشهای نام در Objectهای مختلف متفاوت باشد، استاندارد عملاً بیاثر میشود. یکنواختی (Consistency) مهمتر از پیچیدگی است؛ الگوی ساده اما یکپارچه بسیار بهتر از الگوی پیچیده و ناقص اجراشده است.
Naming باید با رشد سازمان نیاز به بازنگری اساسی نداشته باشد. اگر امروز فقط یک دیتاسنتر دارید اما احتمال راهاندازی DR وجود دارد، بهتر است از ابتدا محیط یا Location را در Naming لحاظ کنید. در غیر این صورت پس از توسعه زیرساخت، بازنامگذاری گسترده لازم میشود که خود ریسک عملیاتی دارد.
Network Object، Service Object، Object Group و Time Range نقش متفاوتی دارند. اگر این تفاوت در Naming مشخص نباشد، خواندن Policy سردرگمکننده میشود. پیشوندهای مشخص برای نوع Object، درک Policy را در یک نگاه ممکن میکند.
مخففهایی که فقط برای یک نفر معنا دارند، در بلندمدت مشکلساز میشوند. اگر قرار است از اختصار استفاده شود، باید در سطح تیم یا سازمان تعریف و مستند شود تا انتقال دانش و تحویل پروژه دشوار نشود.
یکی از خطاهای رایج، نامگذاری Object بر اساس نام پروژه یا شماره Ticket است. پس از پایان پروژه، نام Object معنای مشخصی ندارد اما در Policy باقی میماند. Naming باید مبتنی بر نقش دائمی سرویس باشد، نه رویداد مقطعی.
اگر در Naming از کد Site یا محیط استفاده میشود، این کد باید در مستندات رسمی سازمان نیز تعریف شده باشد. Naming نباید از ساختار سازمانی جدا باشد، بلکه باید بازتاب آن باشد.
در فایروالهایی مانند Cisco ASA و Cisco Secure Firewall، Network Objectها پرکاربردترین اجزای Policy هستند و تقریباً هر Rule به یک یا چند Network Object وابسته است. اگر ساختار Naming در این بخش ضعیف باشد، کل Policy از نظر خوانایی و نگهداری آسیب میبیند.
یک ساختار حرفهای برای Naming Network Object باید حداقل چهار مؤلفه را با ترتیب ثابت و جداکننده مشخص پوشش دهد:
برای مشاهده نحوه تعریف Objectها در محیط آزمایشگاهی (lab) میتوان از دستورات فقط-خواندی زیر استفاده کرد. این دستورات صرفاً برای بازرسی پیکربندی هستند و هر تغییر در محیط Production باید از مسیر Change Management و با پشتیبانگیری انجام شود:
! نمایش تمام Objectهای تعریفشده روی Cisco ASA show run object ! نمایش تمام Object Groupهای شبکه show run object-group ! جستجوی محل استفاده یک Object در Ruleها (نمونه در محیط آزمایشگاهی) show access-list | include OBJ-WEB-PROD-DC1
در محیط Cisco Secure Firewall (مدیریتشده با FMC)، این بازرسی از طریق رابط گرافیکی انجام میشود: از منوی Objects به بخش Network Objects بروید، فهرست Objectها را مرور کنید و با استفاده از گزینه Where Used، محل استفاده هر Object در Policyها را بررسی کنید. این قابلیت، پیشنیاز اصلی بازطراحی Naming بدون اختلال است.
Service Objectها معمولاً کمتر مورد توجه قرار میگیرند، اما در Policyهای پیچیده نقش مهمی دارند. استفاده از نامهای عمومی مانند TCP-443 یا WEB باعث میشود در آینده تشخیص کاربرد دقیق دشوار شود.
بهتر است در نام گذاری Service Object مشخص شود که سرویس برای چه کاربردی تعریف شده است. اگر Port خاصی فقط برای یک اپلیکیشن داخلی استفاده میشود، نام Object باید این Context را منتقل کند تا از استفاده اشتباه آن در Ruleهای دیگر جلوگیری شود.
نام گذاری Object Group در فایروال نیز باید بر اساس نقش منطقی انجام شود، نه پروژه مقطعی. گروهی که برای دسترسی یک پیمانکار خاص ساخته شده، نباید نامی عمومی داشته باشد که بعداً برای کاربرد دیگری استفاده شود؛ این عدم شفافیت یکی از منابع اصلی خطاهای Change Management در Policyهای بزرگ است.
در Policyهای پیشرفته، Time Range Objectها نیز باید ساختارمند نامگذاری شوند. نامهایی مانند WorkTime یا NightShift اگر بدون Context باشند، در سازمانهای چندشیفتی گیجکننده میشوند. بهتر است بازه زمانی یا کاربرد در نام مشخص باشد.
در Cisco Secure Firewall که از FMC برای مدیریت استفاده میشود، Objectها معمولاً در مقیاس بزرگتر و چنددستگاهی به کار میروند. در چنین محیطی، استاندارد Naming باید در سطح سازمان تعریف شود، نه در سطح یک فایروال خاص؛ در غیر این صورت با افزودن هر دستگاه جدید، ناهمگونی Policy تشدید میشود. اگر در کنار سیسکو از محصولات دیگر مانند
فایروال فورتی گیت یا فایروال جونیپر استفاده میکنید، بهتر است الگوی Naming در سطح سازمان طوری تعریف شود که برای همه پلتفرمها قابل تعمیم باشد.
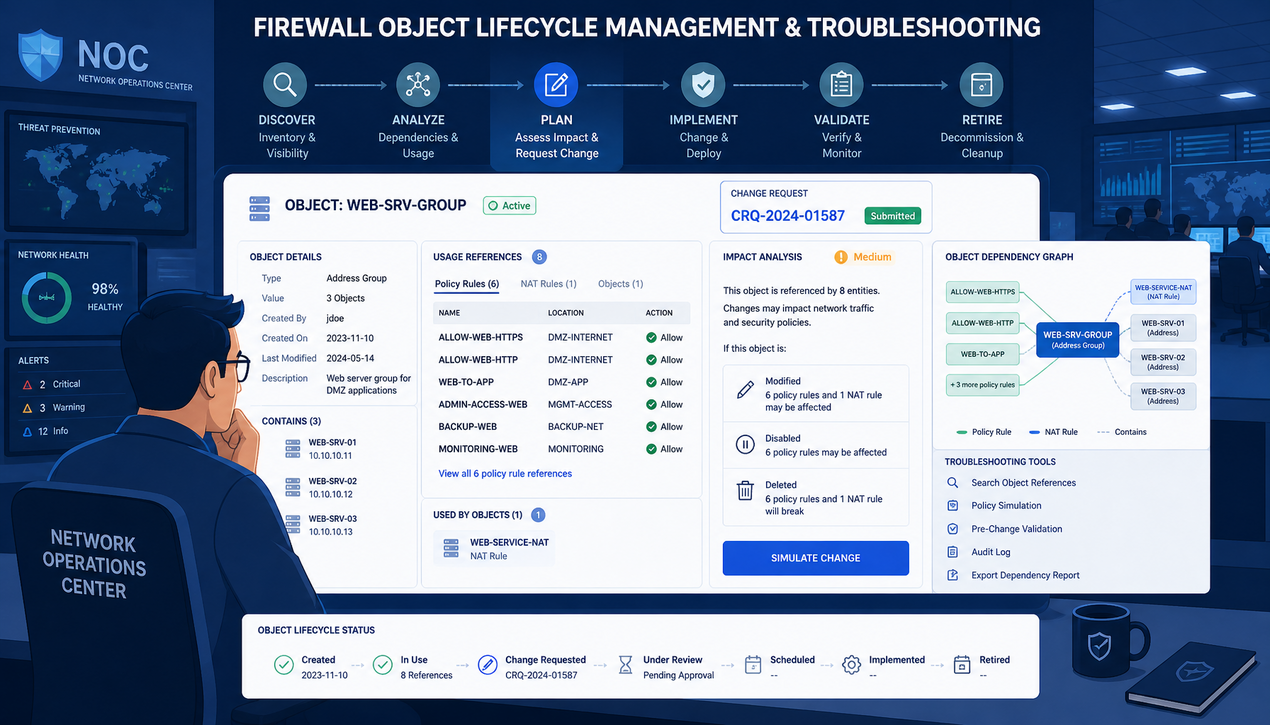
Naming بهتنهایی کافی نیست. باید مدل مستندسازیای وجود داشته باشد که مشخص کند هر Object چرا ایجاد شده، به کدام سرویس وابسته است و در کدام Ruleها استفاده میشود.
در پروژههای Enterprise، معمولاً یک سند مرکزی یا سیستم Ticketing به هر Object ارجاع داده میشود. هنگام ایجاد Object جدید، شماره Change Request یا پروژه مرتبط ثبت میشود تا در آینده بتوان منشاً ایجاد هر Object را ردیابی کرد. در سازمانهایی که این فرآیند را نداشتند، حذف یک Object قدیمی بدون اطلاع از وابستگیها باعث قطع سرویس حیاتی شده است؛ پس از آن، ایجاد Object بدون ثبت Change ID ممنوع شد.
پیشنیاز این مدل، تعریف یک سند مرجع است که الگوی Naming، کد محیطها و Siteها و قواعد پیشوند و پسوند را برای همه تیمها شفاف میکند. برای چارچوب کلیتر مستندسازی امنیتی و ارزیابی، میتوانید از
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز بهعنوان مرجع کمککننده استفاده کنید.
Objectها مانند Ruleها نیاز به بازبینی دورهای دارند. اگر Subnet یا سروری از مدار خارج شود، Object مربوطه باید حذف یا آرشیو شود؛ در غیر این صورت Policy بهتدریج سنگین و پیچیده میشود و احتمال استفاده اشتباه از Objectهای قدیمی بالا میرود.
در Secure Firewall امکان مشاهده محل استفاده هر Object وجود دارد. پیش از حذف، تمام وابستگیها باید بررسی شود و این فرآیند باید بخشی از Change Management باشد، نه یک تصمیم لحظهای.
Naming ساختارمند در این مرحله کمک میکند سریعتر تشخیص دهیم کدام Object مربوط به محیط قدیمی یا پروژه خاتمهیافته است؛ برای مثال، برچسب محیط یا کد پروژه در نام، فهرست Objectهای قابل پاکسازی را در چند دقیقه قابل تهیه میکند.
در یک سازمان با بیش از هزار Rule، Naming بدون استاندارد بود؛ Objectهایی با نامهای تکراری و مشابه وجود داشت و مستندسازی ناقص بود. بازطراحی شامل سه مرحله شد:
در ابتدا مقاومت وجود داشت، زیرا تغییر نام Objectها نگرانی درباره اختلال ایجاد میکرد. اما با اجرای مرحلهای و بررسی وابستگیها در محیط آزمایشگاهی پیش از Production، ساختار جدید پیادهسازی شد. نتیجه، کاهش خطاهای تغییر Policy و سادهتر شدن عیبیابی بود؛ مدت زمان عیبیابی Policy تقریباً نصف شد، زیرا مهندسان بدون باز کردن Object میتوانستند Context آن را تشخیص دهند.
در Cisco ASA و Cisco Secure Firewall، Objectها ستون فقرات Policy هستند. اگر نام گذاری Object در فایروال سیسکو و مستندسازی آن ساختارمند نباشد، حتی بهترین طراحی امنیتی نیز در بلندمدت دچار آشفتگی میشود. استاندارد Naming باید ساده، یکنواخت، مقیاسپذیر و مبتنی بر Context باشد و مستندسازی مکمل آن، چرخه عمر کامل Objectها را پوشش دهد.
این رویکرد نهتنها خطای انسانی را کاهش میدهد، بلکه سرعت تغییرات و عیبیابی را نیز افزایش میدهد. بازطراحی Naming در محیطهای Enterprise نیازمند تجربه عملی و شناخت عمیق وابستگیهای Policy است؛ تغییر بدون تحلیل میتواند باعث اختلال شود و تغییر ندادن، انباشت پیچیدگی. اگر در سازمان شما در کنار سیسکو از
یا پلتفرمهای دیگر استفاده میشود، یکپارچهسازی الگوی Naming در سطح سازمان نتیجه بازطراحی را پایدارتر میکند. وینو سرور با تجربه در استانداردسازی زیرساختهای مبتنی بر Cisco Secure Firewall و Cisco ASA میتواند ساختار Naming و مستندسازی فایروال سازمان شما را بهصورت مهندسی بازطراحی کند.