با گسترش زیرساختهای مجازی و مهاجرت سازمانها به Cloud، انتخاب فایروال سیسکو دیگر به خرید یک Appliance فیزیکی محدود نمیشود و میتوان از نسخه Cisco Secure Firewall Virtual در کنار یا بهجای نسخه سختافزاری Cisco Secure Firewall استفاده کرد. اما این انتخاب صرفاً یک تصمیم لایسنس یا هزینه نیست؛ تصمیمی معماری است که بر Performance، مقیاسپذیری، پایداری و مدل عملیاتی سازمان اثر مستقیم دارد.
در بسیاری از پروژهها نسخه Virtual صرفاً به دلیل «مجازی بودن زیرساخت» انتخاب شده یا نسخه سختافزاری صرفاً به دلیل «اعتماد سنتی به Appliance» خریداری شده است؛ در حالی که هر کدام مزایا و محدودیتهای مشخصی دارند و انتخاب نادرست میتواند به Bottleneck یا پیچیدگی عملیاتی منجر شود. در این مقاله این دو مدل را در سناریوهای Cloud و مجازی بهصورت مهندسی مقایسه میکنیم.
برای تصمیمگیری درست میان Cisco Secure Firewall Virtual و نسخه سختافزاری باید از لایه مفهومی عبور کنیم و معماری پردازش واقعی هر کدام را بررسی کنیم. تفاوت فقط در این نیست که یکی «فیزیکی» و دیگری «مجازی» است؛ تفاوت در نحوه دسترسی به منابع، مدل پردازش Packet و میزان وابستگی به زیرساخت زیرین است.
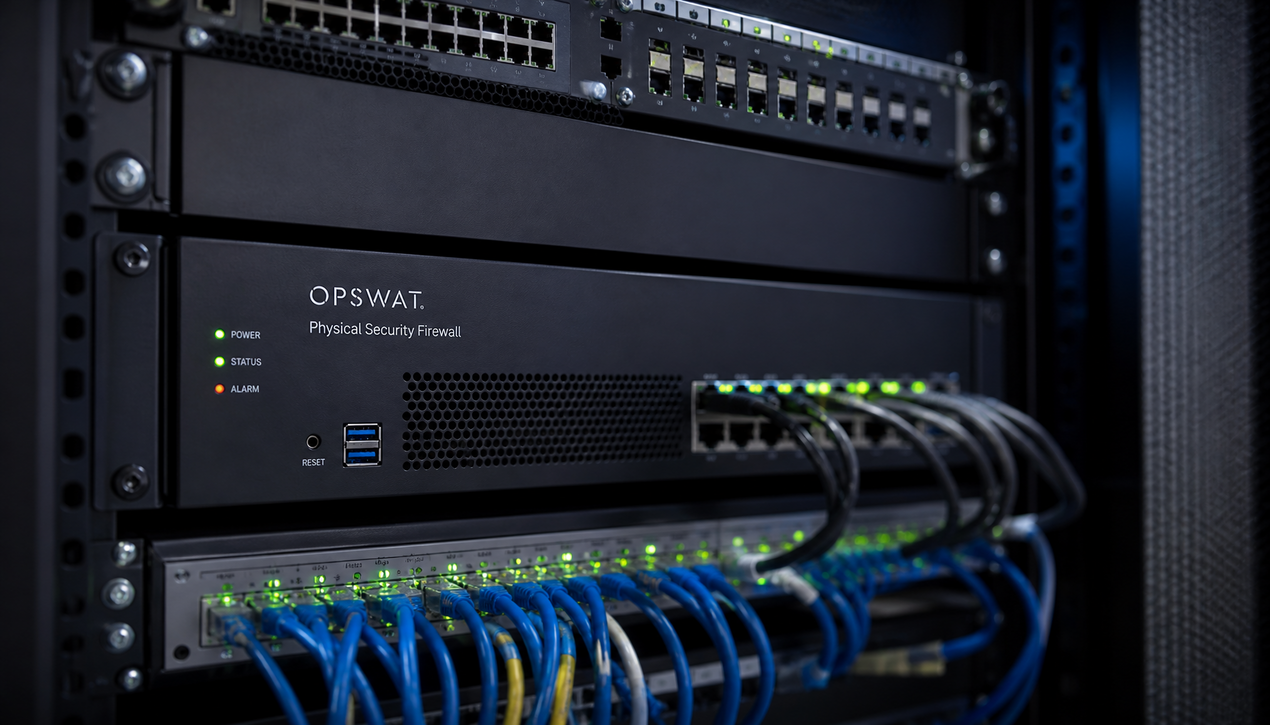
در Appliance فیزیکی تمام اجزای پردازشی بهصورت اختصاصی برای فایروال طراحی شدهاند؛ CPU، RAM، Storage و Interfaceهای شبکه در اختیار همان دستگاه هستند و هیچ Hypervisor یا لایه انتزاعی بین سیستمعامل فایروال و سختافزار وجود ندارد. در برخی مدلها شتابدهنده سختافزاری برای پردازش رمزنگاری یا تسریع Packet Forwarding تعبیه شده است؛ نتیجه، مسیر پردازش کوتاهتر، Latency کمتر و رفتار قابل پیشبینیتر تحت بار سنگین است.
در مقابل، نسخه Virtual روی یک Hypervisor اجرا میشود و دسترسی به CPU، حافظه و کارت شبکه از طریق لایه مجازیسازی انجام میگیرد. هر Packet ابتدا وارد Virtual Switch یا vNIC میشود و سپس از طریق Hypervisor به VM فایروال منتقل میگردد. این لایه اضافی هرچند بهینه شده است، اما همچنان یک سطح انتزاع ایجاد میکند که در بارهای سنگین یا شرایط Overcommit میتواند تأثیرگذار باشد.
نکته مهم دیگر نحوه تخصیص منابع است. در Appliance فیزیکی اگر دستگاه دارای 8 هسته پردازشی باشد، این هستهها بهطور کامل در اختیار فایروال هستند. اما در محیط Virtual حتی اگر 8 vCPU تخصیص داده شود، این منابع ممکن است با سایر VMها Share شوند؛ مگر اینکه Resource Reservation بهدرستی تنظیم شده باشد. اگر Host دچار فشار شود، فایروال نیز تحت تأثیر قرار میگیرد.
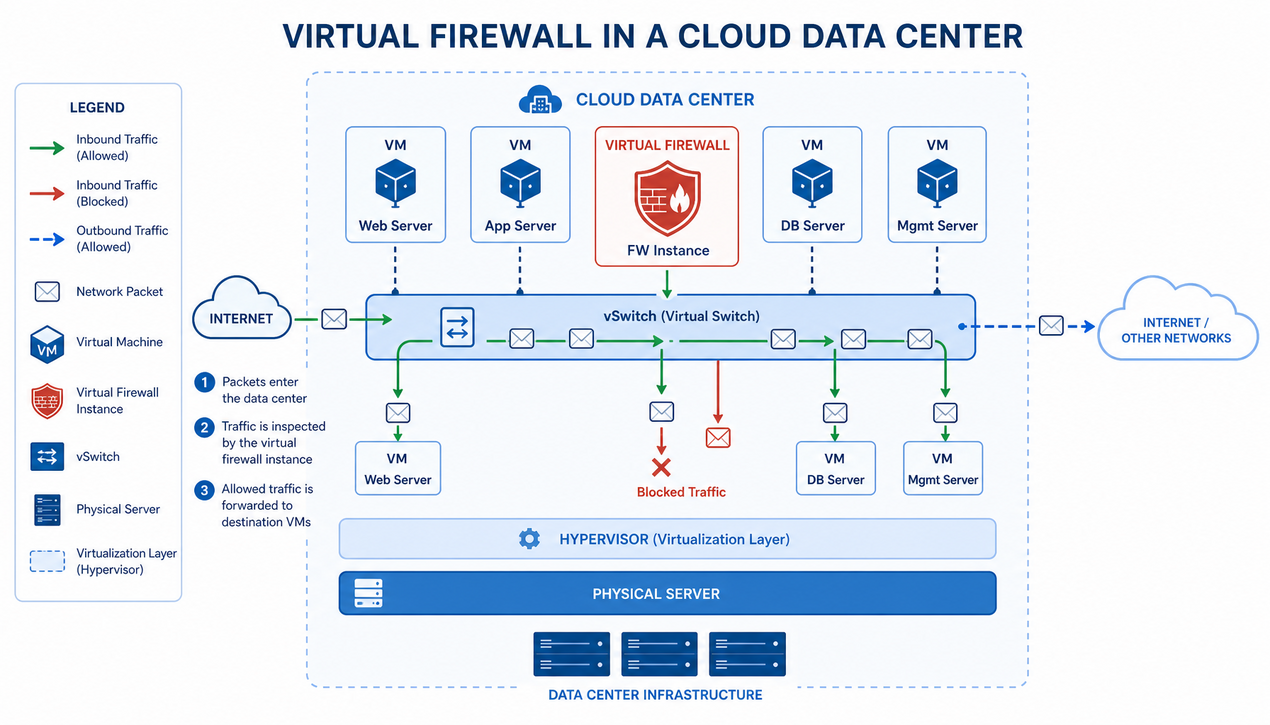
از نظر I/O نیز تفاوت مهمی وجود دارد: در Appliance فیزیکی، Interfaceهای شبکه مستقیماً به سختافزار متصلاند؛ اما در نسخه Virtual ترافیک از طریق vSwitch و لایه شبکه مجازی عبور میکند. کیفیت طراحی شبکه مجازی، نوع NIC و حتی تنظیمات Offloading میتواند بر Performance اثر بگذارد. در یکی از پروژههای Private Cloud، کاهش Throughput نسخه Secure Firewall Virtual نه به دلیل کمبود CPU، بلکه به دلیل Bottleneck در Virtual Switch رخ داده بود.
از منظر جداسازی خطا نیز Appliance فیزیکی مستقل از زیرساخت مجازی است؛ اگر Cluster مجازی دچار مشکل شود، فایروال سختافزاری همچنان فعال است، اما خرابی Host یا Datastore میتواند مستقیماً نسخه Virtual را متأثر کند. در مقابل، مزیت نسخه Virtual انعطاف است: افزایش منابع معمولاً با تغییر تنظیمات VM و یک Reboot انجام میشود و جابهجایی بین Hostها در محیطهای دارای HA یا vMotion سادهتر است؛ در Appliance فیزیکی، مقیاسپذیری معمولاً به ارتقاء مدل یا افزودن دستگاه جدید نیاز دارد.
مقایسه Performance این دو مدل فقط با نگاه به عدد Throughput دیتاشیت قابل انجام نیست. در محیط واقعی، نوع ترافیک، میزان SSL Decryption، فعال بودن IPS، تعداد Sessionهای همزمان و کیفیت زیرساخت زیرین، رفتار نهایی را تعیین میکنند.
در Appliance فیزیکی، Throughput اعلامشده معمولاً در شرایط کنترلشده و با فعال بودن Featureهای مشخص اندازهگیری شده است؛ اما مهمتر از عدد خام، پایداری Performance در بار طولانیمدت است. در دیتاسنترهایی با ترافیک پایدار و حجیم، Appliance رفتار قابل پیشبینیتری دارد و حتی اگر CPU به 70 یا 80 درصد برسد، پایداری دستگاه حفظ میشود؛ زیرا منابع اختصاصیاند و تحت تأثیر VM یا سرویس دیگری قرار نمیگیرند.
در نسخه Virtual، Performance تابع سه لایه است: منابع تخصیصیافته به VM، وضعیت Host فیزیکی و کیفیت شبکه و Storage مجازی. حتی با وجود vCPU کافی، در صورت Oversubscription روی Host یا رقابت با VMهای دیگر ممکن است Ready Time افزایش یابد و Latency در پردازش Packet دیده شود. در یکی از پروژههای Private Cloud، افزایش ناگهانی Latency در ساعت اوج، ناشی از افزایش Load روی Host مشترک بود؛ نه کمبود منابع در خود فایروال.
در ترافیک East-West محیطهای مجازی، نسخه Virtual گاهی مزیت دارد؛ زیرا ترافیک در همان زیرساخت باقی میماند و نیاز به خروج فیزیکی ندارد؛ موضوعی که در طراحی Micro-Segmentation کارآمد است. اما در ترافیک North-South سنگین با SSL Decryption گسترده، Appliance فیزیکی معمولاً Performance باثباتتری ارائه میدهد؛ بهویژه در مدلهایی که از شتابدهنده سختافزاری رمزنگاری استفاده میکنند.
رفتار در بار Burst نیز متفاوت است. در Appliance فیزیکی منابع پردازشی مستقیماً در اختیار سیستم است؛ اما در نسخه Virtual اگر Host در همان لحظه تحت فشار باشد، زمانبندی CPU میتواند ایجاد Sessionهای جدید را با تأخیر مواجه کند؛ تفاوتی که در محیطهای API یا Microservice با Sessionهای کوتاهمدت زیاد محسوستر است. در Cloud عمومی، Performance نسخه Virtual به Instance Type وابسته است و در یک پروژه Cloud، صرفاً با ارتقاء Instance Type، Throughput عملی بدون هیچ تغییری در Policy بهبود قابل توجهی داشت.
در معماریهای Cloud، انعطافپذیری و مقیاسپذیری معمولاً مهمتر از حداکثر Throughput اسمی هستند؛ سرویسها بهصورت پویا ایجاد و حذف میشوند و ترافیک ممکن است ناگهانی افزایش یابد. در این بستر، فایروال مجازی سیسکو ذاتاً با مدل عملیاتی Cloud همراستاتر است، در حالی که فایروال سختافزاری سیسکو بیشتر مناسب زیرساختهای پایدار و قابل پیشبینی دیتاسنتری است.
در محیط Cloud عمومی، استقرار Secure Firewall Virtual در قالب یک Instance معمولاً در چند دقیقه انجام میشود؛ بدون نیاز به خرید، ارسال و نصب فیزیکی تجهیز. سرعت Provisioning برای ایجاد Zone امنیتی جدید، اضافه کردن Region یا راهاندازی محیط Dev/Test یک مزیت کلیدی این مدل است.
مقیاسپذیری عمودی در نسخه Virtual با افزایش vCPU و RAM یا انتخاب Instance Type بالاتر انجام میشود؛ سریعتر و کمهزینهتر از جایگزینی Appliance با مدل بالاتر، به شرط همراستایی با ظرفیت واقعی Host یا Cloud Backend. مقیاسپذیری افقی نیز با افزودن Instance در معماری Active-Active یا پشت Load Balancer سادهتر است و در Cloudهایی با پشتیبانی Auto Scaling جذابتر میشود؛ هرچند طراحی صحیح Session Persistence و هماهنگی Policy اهمیت ویژهای دارد.
نسخه سختافزاری برای مقیاسپذیری نیازمند طراحی از ابتدا بر اساس ظرفیت آینده است و رشد بیش از پیشبینی، ارتقاء مدل یا افزودن Appliance جدید را ضروری میکند؛ البته در الگوی ترافیک پایدار این چالش بزرگ نیست. در سناریوهای Migration و Disaster Recovery نیز جابهجایی یک VM بین Hostها یا Datacenterها سادهتر از انتقال Appliance است و در پروژهای با معماری Multi-Region، در صورت بروز مشکل در یک Region، ترافیک به Region دیگر هدایت میشد. با این حال اگر Hypervisor، Storage یا Network Backend ضعیف طراحی شده باشند، نسخه Virtual میتواند به Bottleneck مشترک زیرساخت تبدیل شود.
Appliance سختافزاری مستقل از Hypervisor است؛ اگر Host مجازی دچار مشکل شود، روی Appliance تأثیری ندارد و مرز خطا روشنتری وجود دارد. در مقابل، نسخه Virtual کاملاً به سلامت Hypervisor و زیرساخت مجازی وابسته است و خرابی Host یا مشکل در Cluster میتواند کل فایروال را تحت تأثیر قرار دهد.
در محیطهایی که Hypervisor بهدرستی طراحی شده و High Availability در سطح زیرساخت پیادهسازی شده، این ریسک کاهش مییابد؛ اما در سازمانهایی با زیرساخت مجازی غیرپایدار، استفاده از فایروال مجازی میتواند ریسک عملیاتی را افزایش دهد. بنابراین سلامت Cluster و طراحی HA پیشنیاز جدی انتخاب نسخه Virtual است.
نسخه سختافزاری نیازمند خرید Appliance و سرمایهگذاری اولیه بالاتر است، اما منابع اختصاصی و قابل پیشبینی ارائه میدهد. نسخه Virtual معمولاً با مدل لایسنس نرمافزاری و استفاده از زیرساخت موجود پیادهسازی میشود و هزینه اولیه کمتری دارد؛ بهویژه اگر زیرساخت مجازی از قبل موجود باشد.
در محیطهای Cloud عمومی، هزینه نسخه Virtual معمولاً بهصورت Pay-as-you-go محاسبه میشود که با مدل عملیاتی Cloud همخوانی دارد. برای یک مقایسه فایروال سیسکو واقعبینانه در دو مدل، باید هزینه چندساله لایسنس و منابع Compute را در کنار Capex اولیه Appliance بررسی کرد؛ نه صرفاً قیمت روز خرید.
چه در نسخه Virtual و چه در Appliance فیزیکی، مدیریت مرکزی معمولاً از طریق Cisco Firepower Management Center انجام میشود و از منظر Policy و Object تفاوتی در تجربه مدیریتی وجود ندارد. اما در طراحی Deployment باید محل استقرار FMC نیز در نظر گرفته شود؛ در محیطهای Cloud، FMC معمولاً بهصورت VM یا Cloud Instance مستقر میشود و دسترسی پایدار میان FMC و دستگاههای مدیریتشده باید از ابتدا در طراحی لحاظ شود.
پیش از نهاییکردن معماری، بررسی وضعیت منابع در محیط آزمایشی به تصمیمگیری کمک میکند. فرمانهای زیر فقط خواندنی (Read-Only) هستند و پیکربندی دستگاه را تغییر نمیدهند؛ با این حال پیش از اتکا به خروجی آنها در محیط عملیاتی، باید حتماً در Lab آزمایش شوند و خروجی دقیق هر فرمان با نسخه نرمافزار نصبشده بررسی شود.
در سمت رابط گرافیکی، در FMC میتوان از داشبوردها و بخش Health برای پایش مصرف CPU، حافظه، تعداد Session و روند Throughput دستگاهها استفاده کرد. این پایش بهویژه در نسخه Virtual و در ساعات اوج مصرف، برای شناسایی زودهنگام فشار منابع ارزشمند است.
در دیتاسنترهای پرترافیک با نیاز به Throughput بالا و SSL Decryption گسترده، نسخه سختافزاری معمولاً انتخاب منطقیتری است؛ منابع اختصاصی و پایداری سختافزاری در این سناریو مزیت دارد. همچنین سازمانهایی که الگوی ترافیک پایدار و قابل پیشبینی دارند، با مدل Appliance پاسخ بهتری میگیرند.
در محیطهای Cloud، شعب مجازی، Labها، محیطهای Dev/Test و سناریوهای Dynamic، نسخه Virtual انعطافپذیری و سرعت استقرار بالاتری ارائه میدهد. در برخی سازمانهای بزرگ نیز ترکیبی از هر دو مدل استفاده میشود: Appliance فیزیکی در هسته دیتاسنتر و نسخه Virtual در Cloud یا شعب کوچک.
پیشنیازهای این مسیر، دسترسی به آمار ترافیک واقعی، تعریف دقیق SLA و هماهنگی میان تیم شبکه و تیم زیرساخت است. با فراهم بودن این پیشنیازها، مسیر پیشنهادی به این ترتیب است:
نسخه Virtual محدودیتهای مشخصی دارد: سقف Throughput هر Instance، وابستگی کامل به Hypervisor، حساسیت به Overcommit و ریسک تبدیل شدن به Bottleneck مشترک زیرساخت. نسخه سختافزاری نیز محدودیتهای خود را دارد: هزینه اولیه بالاتر، زمان تحویل و نصب و نیاز به ارتقاء سختافزاری برای مقیاس. هیچکدام از این محدودیتها با تنظیم Policy جبران نمیشود و انتخاب باید متناسب با ظرفیت واقعی باشد.
همچنین فایروال صرفاً یکی از لایههای دفاعی است و ارزیابی امنیت سرویسهای وبِ پشت فایروال باید مستقل انجام شود؛ برای این منظور، راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع مناسبی است.
فایروال سیسکو یکی از گزینههای اصلی بازار NGFW است؛ اما در کنار آن برندهایی مانند Fortinet، Palo Alto و Juniper نیز حضور فعال دارند و برای مقایسه مشخصات فنی و قیمت میتوانید صفحات
فایروال فورتی گیت، فایروال پالو آلتو و فایروال جونیپر را بررسی کنید. اگر تصمیمتان بر ماندن در اکوسیستم سیسکو است، در صفحه فایروال سیسکو وینو سرور فهرست مدلها به همراه مشخصات فنی و قیمت ارائه شده و امکان مشاوره برای انتخاب میان مدل مجازی و سختافزاری نیز فراهم است.
انتخاب میان Cisco Secure Firewall Virtual و نسخه سختافزاری یک تصمیم معماری است، نه صرفاً تصمیم مالی. حجم ترافیک، نوع Inspection، میزان SSL Decryption، مدل رشد سازمان، سطح پایداری زیرساخت مجازی و استراتژی Cloud باید پیش از تصمیم نهایی بررسی شود.
نسخه سختافزاری منابع اختصاصی، Performance پایدار و رفتار قابل پیشبینی ارائه میدهد؛ نسخه Virtual انعطافپذیری، سرعت استقرار و سازگاری با Cloud را فراهم میکند. هیچکدام ذاتاً بهتر نیستند و مقایسه فایروال سیسکو در این دو مدل باید بر پایه اندازهگیری و شناخت دقیق زیرساخت انجام شود، نه صرفاً ترجیح سازمانی یا عدد دیتاشیت.
بله؛ به شرط آنکه زیرساخت مجازی پایدار باشد، Resource Reservation بهدرستی تنظیم شود و ظرفیت Host با بار واقعی همخوانی داشته باشد.
نه؛ تجربه مدیریتی و ساختار Policy در FMC برای هر دو مدل یکسان است و تفاوت اصلی در معماری پردازش و وابستگی به زیرساخت است، نه در سطح امنیتی نرمافزار.
معمولاً Appliance سختافزاری؛ بهویژه مدلهایی که شتابدهنده رمزنگاری سختافزاری دارند و Performance باثباتتری تحت بار سنگین ارائه میدهند.
بله؛ در بسیاری از سازمانهای بزرگ، Appliance فیزیکی در هسته دیتاسنتر و نسخه Virtual در Cloud یا شعب کوچک مستقر میشود و مدیریت هر دو از طریق FMC انجام میگیرد.
طراحی معماری مناسب میان نسخه Virtual و Appliance نیازمند تحلیل دقیق ترافیک، مدل رشد و ساختار زیرساخت است و انتخاب نادرست میتواند در آینده به Bottleneck یا هزینه ارتقاء مجدد منجر شود.
وینو سرور با تجربه عملی در طراحی و پیادهسازی زیرساختهای مبتنی بر Cisco Secure Firewall در دیتاسنتر و Cloud میتواند معماری مناسب سازمان شما را تحلیل و پیشنهاد دهد. اگر به دنبال انتخابی هستید که هم از نظر Performance و هم مقیاسپذیری پاسخگوی نیازهای آینده باشد، وینو سرور میتواند مرجع تخصصی شما در این مسیر باشد.