شعب سازمانی معمولاً نقطهای هستند که امنیت و سادگی عملیاتی باید هم زمان تامین شوند. از یک طرف، زیرساخت شعب به اندازه دیتاسنتر پیچیده نیست و تیم IT محلی محدود است. از طرف دیگر، این شعب مستقیماً به اینترنت و شبکه مرکزی متصلاند و اگر معماری امنیتی درستی نداشته باشند، میتوانند به نقطه ورود مهاجم تبدیل شوند. برای همین، امنیت شبکه شعب سازمان باید از همان ابتدا با یک نقشه مهندسیشده طراحی شود، نه بهصورت واکنشی و پس از وقوع رخداد.
ترکیب Cisco Meraki MX در لبه شعب با Cisco Secure Firewall در دیتاسنتر یا هاب مرکزی، یک الگوی رایج و مؤثر برای طراحی معماری امن و قابل مدیریت است. در این مقاله بهصورت مهندسی بررسی میکنیم چگونه این دو پلتفرم را در یک معماری یکپارچه برای شعب طراحی کنیم، چه سناریوهایی رایج هستند و چه اشتباهاتی باید از آنها پرهیز شود.
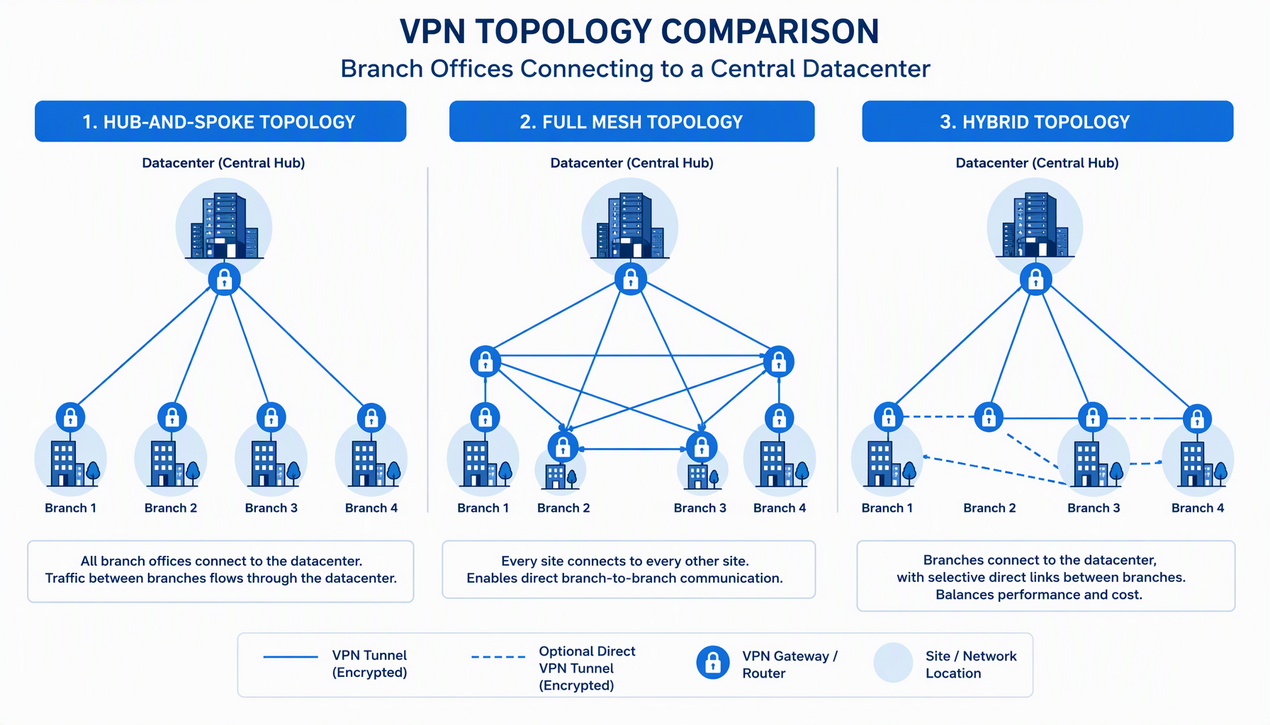
انتخاب مدل اتصال شعب به مرکز، فقط یک تصمیم ارتباطی نیست، بلکه یک تصمیم امنیتی استراتژیک است. هر مدل اتصال، پیامدهای مستقیمی بر نحوه اعمال Policy، سطح دیدپذیری ترافیک، مصرف پهنای باند و حتی طراحی Segmentation دارد. پیش از انتخاب هر مدل، باید مشخص شود چه میزان از ترافیک شعب به دیتاسنتر وابسته است، چه سرویسهایی Cloud-Based هستند و سطح حساسیت دادهها چقدر است.
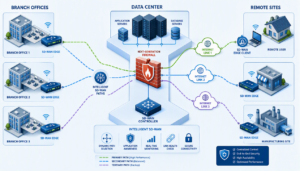
مدل کلاسیک Hub-and-Spoke همچنان در بسیاری از سازمانها استفاده میشود. در این مدل، تمام شعب از طریق VPN به یک یا چند هاب مرکزی متصل میشوند و تقریباً تمام ترافیک، حتی اینترنت، از طریق مرکز عبور میکند. مزیت این مدل، کنترل متمرکز کامل است. تمام ترافیک از شعب وارد Secure Firewall در مرکز میشود و تحت IPS، SSL Inspection و Policyهای دقیق قرار میگیرد. اما این مدل وابستگی شدید به پهنای باند و ظرفیت پردازشی مرکز ایجاد میکند. اگر تعداد شعب زیاد باشد، طراحی نادرست میتواند باعث گلوگاه در دیتاسنتر شود.
مدل Full Mesh بیشتر در سازمانهایی دیده میشود که شعب نیاز به ارتباط مستقیم با یکدیگر دارند، مانند شرکتهای توزیع یا لجستیک با تعامل بالا بین مناطق. در این معماری، تونلهای VPN بین شعب برقرار میشود و ترافیک الزاماً از مرکز عبور نمیکند. این مدل Latency را کاهش میدهد اما مدیریت Policy و مانیتورینگ را پیچیدهتر میکند. در چنین حالتی، باید دقت شود که ارتباط مستقیم بین شعب حداقلی و مستند باشد، زیرا هر تونل اضافی سطح حمله را افزایش میدهد.
مدل Hybrid که امروزه رایجترین رویکرد است، ترکیبی از دو مدل قبلی است. در این معماری، ترافیک داخلی سازمان از طریق VPN به مرکز هدایت میشود، اما ترافیک اینترنتی مستقیماً از شعب خارج میشود. این مدل بهویژه در ترکیب با Meraki MX بسیار کاربردی است، زیرا MX قابلیت SD-WAN و Auto VPN را برای اتصال امن به مرکز فراهم میکند و همزمان امکان Breakout محلی اینترنت را میدهد.
مزیت مدل Hybrid این است که پهنای باند مرکز درگیر ترافیک عمومی اینترنت نمیشود و Latency دسترسی به سرویسهای SaaS کاهش مییابد. اما از نظر امنیتی، این مدل نیازمند تعریف دقیق نقشهاست. اگر ترافیک اینترنتی مستقیماً از شعب خارج میشود، باید اطمینان حاصل شود که Policy های امنیتی در سطح شعب به اندازه کافی سختگیرانه هستند. در غیر این صورت، شعب به نقاط خروجی ناهمگن و کنترلنشده تبدیل میشوند.
یکی از تصمیمهای کلیدی در مدل Hybrid این است که آیا SSL Inspection و IPS پیشرفته در سطح شعب انجام شود یا خیر. اگر این کنترلها فقط در مرکز فعال باشند، ترافیک اینترنت مستقیم شعب از آنها عبور نخواهد کرد. بنابراین باید تحلیل شود که آیا کنترل پایه در MX کافی است یا نیاز به تونلکردن بخشی از ترافیک به مرکز وجود دارد.
همچنین باید مسیر Failover در نظر گرفته شود. در معماری چندلینکی، اگر لینک اینترنت شعب قطع شود، آیا ترافیک میتواند از لینک پشتیبان عبور کند؟ اگر تونل VPN به مرکز قطع شود، آیا کاربران همچنان به اینترنت دسترسی دارند؟ طراحی این سناریوها از ابتدا، مانع از رفتارهای پیشبینینشده در زمان قطعی میشود.
یکی از خطاهای رایج در طراحی امنیت شبکه شعب سازمان این است که هر دو تجهیز، یعنی Meraki MX و Secure Firewall، بدون مرزبندی مشخص وارد یک حوزه وظیفهای مشترک شوند. نتیجه چنین طراحیای معمولاً همپوشانی غیرضروری، پیچیدگی عملیاتی و گاهی حتی تضاد Policy است.
طراحی امنیت شبکه شعب سازمان زمانی حرفه ای میشود که دقیقاً مشخص باشد هر لایه چه کاری انجام میدهد و چه کاری انجام نمیدهد.
Meraki MX در شعب باید نقش Edge Security و SD-WAN را ایفا کند؛ یعنی مدیریت اتصال اینترنت، ایجاد Auto VPN به مرکز، اعمال Segmentation داخلی، کنترل پایه Application و فیلترینگ محتوا در سطح کاربری. این دستگاه برای سادگی، مدیریت Cloud و مقیاسپذیری سریع در شعب طراحی شده است. بنابراین Policyهایی که نیاز به تنظیمات بسیار دقیق، استثناءهای متعدد یا Signatureهای سفارشی دارند، معمولاً جایگاه مناسبی در MX ندارند.
در مقابل، Secure Firewall در دیتاسنتر یا هاب مرکزی باید نقش Enforcement پیشرفته را بر عهده بگیرد. این یعنی اعمال Intrusion Policy عمیق، SSL Inspection گسترده، کنترل دقیق بین Zoneهای حساس، مدیریت Threat Intelligence و اجرای Ruleهای پیچیده مبتنی بر Application و User. این سطح از کنترل نیازمند منابع پردازشی بیشتر و تیم عملیاتی تخصصیتر است، که معمولاً در مرکز فراهم است نه در شعب.
در یکی از پروژههای چندشعبهای، تلاش شده بود تمام Policyهای IPS پیشرفته در سطح شعب اجرا شود. نتیجه، افزایش مصرف CPU در MX و پیچیدگی در عیبیابی بود، زیرا هر شعبه بهصورت مستقل رفتار متفاوتی نشان میداد. پس از بازطراحی، کنترلهای سنگین به مرکز منتقل شدند و در شعب فقط Enforcement پایه باقی ماند. این تغییر هم عملکرد را بهبود داد و هم مدیریت Policy را سادهتر کرد.
تفکیک نقش همچنین به موضوع دیدپذیری مرتبط است. اگر تمام ترافیک حساس به مرکز تونل شود، Secure Firewall دید کاملتری نسبت به الگوهای تهدید در سطح سازمان خواهد داشت. در مقابل، اگر شعب کاملاً مستقل عمل کنند، دید امنیتی پراکنده میشود. بنابراین باید تصمیم گرفت کدام ترافیک نیازمند بازرسی عمیق در مرکز است و کدام ترافیک میتواند در شعب مدیریت شود.
نکته دیگر، هماهنگی در Segmentation است. MX در شعب میتواند VLANهای کاربری، VoIP و IoT را جدا کند، اما کنترل دسترسی این VLANها به منابع دیتاسنتر باید در Secure Firewall اعمال شود. اگر هر دو تجهیز Ruleهای مشابه ولی جداگانه تعریف کنند، احتمال تناقض یا دوبارهکاری بالا میرود. بهترین رویکرد این است که Segmentation محلی در MX انجام شود و کنترل دسترسی بین شعب و مرکز در Secure Firewall.
از منظر عملیاتی نیز تفکیک نقش باعث سادهتر شدن Change Management میشود. تغییر Policy پیچیده در سطح شعب متعدد، زمانبر و مستعد خطاست؛ در حالی که اگر کنترلهای پیشرفته در مرکز متمرکز باشند، تغییرات از یک نقطه اعمال میشوند و رفتار یکنواختتری ایجاد میکنند. برای شناخت گزینههای سختافزاری در هر دو لایه، صفحه
فایروال سیسکو میتواند نقطه شروع مناسبی برای مقایسه مدلها و مشخصات فنی باشد.
یکی از بزرگترین اشتباهاتی که در امنیت شعب دیده میشود، این تصور است که چون شعب کوچکاند، نیازی به Segmentation ندارند. در حالی که دقیقاً به دلیل محدود بودن منابع IT در شعب، باید از ابتدا ساختار شبکه بهصورت کنترلشده و تفکیکشده طراحی شود. اگر همه تجهیزات در یک Subnet مشترک باشند، هر آلودگی یا دسترسی غیرمجاز میتواند بهسرعت در کل شعبه گسترش پیدا کند.
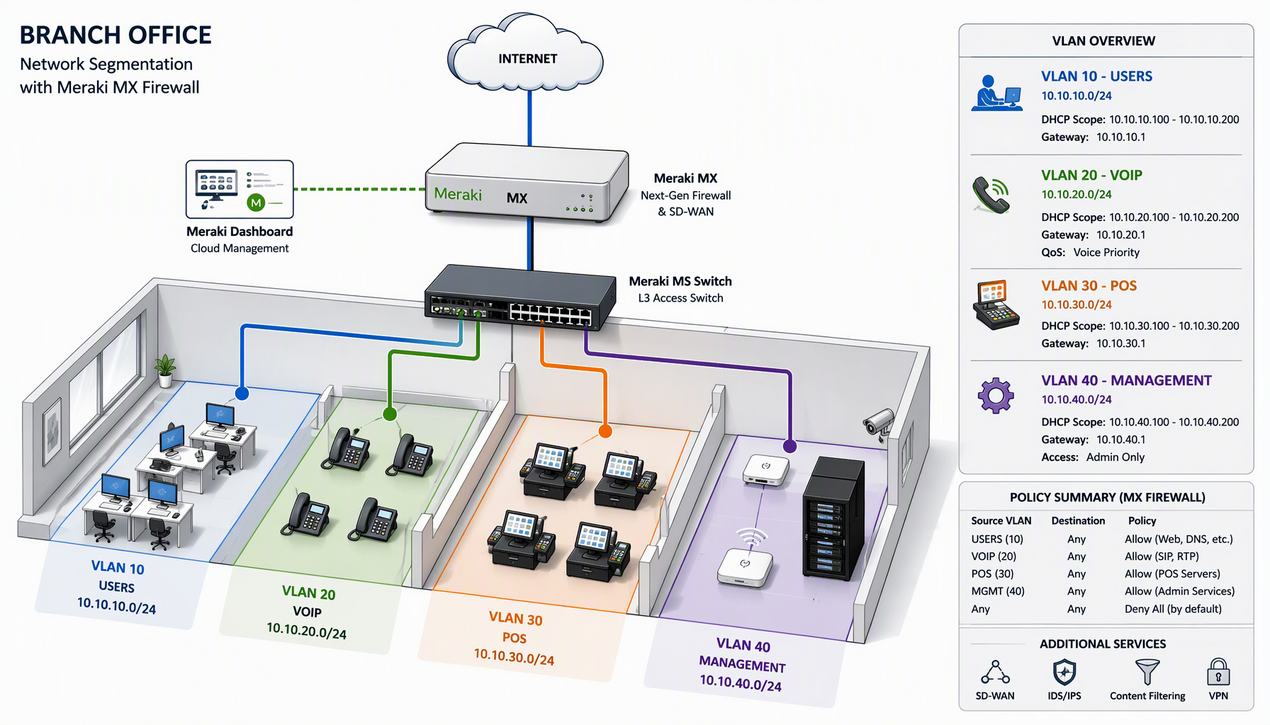
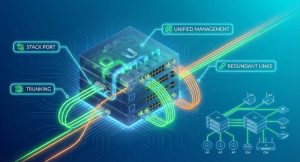
در معماری مبتنی بر Meraki MX، تعریف VLANهای مجزا برای نقشهای مختلف اولین گام است. حداقل تفکیک پیشنهادی معمولاً شامل VLAN کاربران، VLAN تجهیزات مدیریتی، VLAN VoIP و در صورت وجود VLAN سیستمهای خاص مانند POS یا IoT است. این جداسازی باعث میشود هر دسته از تجهیزات در یک Broadcast Domain مستقل قرار گیرد و کنترل بین آنها از طریق Firewall Policy انجام شود، نه از طریق سوئیچینگ ساده لایه دو. برای زیرساخت لایه دو در شعب، انتخاب مدل مناسب از میان
سوئیچ شبکههای مدیریتپذیر، پیشنیاز اعمال این ساختار است.
برای مثال، VLAN مربوط به POS نباید بتواند به VLAN کاربران دسترسی مستقیم داشته باشد. در یک پروژه حوزه خردهفروشی، عدم تفکیک POS از شبکه کاربری باعث شد یک سیستم آلوده کاربری به سرور محلی پرداخت دسترسی پیدا کند. پس از پیادهسازی Segmentation و تعریف Ruleهای دقیق بین VLANها در MX، این مسیر ارتباطی مسدود شد و ریسک حرکت جانبی حذف گردید.
Segmentation فقط به لایه داخلی شعب محدود نمیشود. باید مشخص شود هر VLAN چه سطحی از دسترسی به دیتاسنتر دارد. در معماری ترکیبی با Secure Firewall در مرکز، بهتر است هر VLAN شعب در Subnet مشخص و مستند تعریف شود تا در مرکز بتوان بر اساس Subnet تصمیمگیری دقیق انجام داد. بهجای Allow کردن کل Subnet شعب به شبکه داخلی، دسترسی باید مبتنی بر نقش VLAN تعریف شود.
برای نمونه، VLAN کاربران ممکن است فقط به سرویسهای عمومی سازمان مانند Active Directory یا فایلسرور نیاز داشته باشد، در حالی که VLAN VoIP فقط به Call Manager در مرکز دسترسی داشته باشد. اگر این دسترسیها بهصورت Any تعریف شوند، Segmentation عملاً بیاثر خواهد بود.
نکته مهم دیگر، کنترل ترافیک بین VLANها در همان شعبه است. بسیاری از سازمانها VLAN تعریف میکنند اما هیچ Rule محدودکنندهای بین آنها اعمل نمیکنند. در این حالت، تفکیک صرفاً منطقی است و امنیتی ایجاد نمیکند. در Meraki MX باید Ruleهای بین VLANها بهصورت Explicit تعریف شود؛ بهویژه برای جلوگیری از دسترسی مستقیم کاربران به تجهیزات زیرساختی یا مدیریتی.
همچنین باید به سناریوهای خاص مانند دسترسی ادمین به تجهیزات شعب توجه شود. VLAN مدیریتی باید از سایر VLANها جدا باشد و فقط از طریق Jump Server یا VPN مدیریتی قابل دسترسی باشد. اگر تجهیزات شبکه در همان VLAN کاربری قرار گیرند، سطح حمله بهشدت افزایش مییابد.
از منظر مانیتورینگ نیز Segmentation مزیت دارد. وقتی ترافیک هر VLAN جداگانه قابل مشاهده باشد، تشخیص رفتار غیرعادی سادهتر میشود. افزایش ناگهانی ترافیک از VLAN IoT به دیتاسنتر میتواند نشانه یک آلودگی باشد که در معماری Flat ممکن است پنهان بماند.
Meraki MX از Auto VPN برای ایجاد تونلهای امن بین شعب و مرکز استفاده میکند. این تونلها معمولاً روی اینترنت عمومی برقرار میشوند و باید از نظر رمزنگاری و احراز هویت بهدرستی تنظیم شوند. پیشنیاز این معماری، پایداری لایه ترانزیت است؛ در سازمان هایی که اتصال شعب از طریق روتر سیسکو یا لینکهای اختصاصی تأمین میشود، کیفیت مسیر نقشی مستقیم در پایداری تونل دارد.
در مرکز، Secure Firewall میتواند ترافیک ورودی از شعب را به Zone مشخصی هدایت کند. بهتر است هر شعبه در یک Subnet مشخص و مستند تعریف شود تا کنترل دسترسی بین شعب و سامانههای مرکزی دقیق باشد.
یکی از اشتباهات رایج، Allow کردن کل ترافیک از Subnet شعب به شبکه داخلی مرکز است. در طراحی حرفهای، فقط دسترسی به سرویسهای مورد نیاز مجاز میشود و هرگونه ارتباط غیرضروری Block میگردد. همچنین صحتسنجی خودکار Policyها با راهکارهای مستقل، مانند
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب، میتواند در شناسایی خطاهای پیکربندی کمککننده باشد.
در مدل Hybrid، کاربران شعب مستقیماً به اینترنت متصل میشوند. بنابراین Meraki MX باید نقش کنترل اینترنت را ایفا کند. فعالسازی Content Filtering، محدودسازی Applicationهای پرریسک و فعال بودن IDS/IPS در سطح پایه توصیه میشود. این کنترل پایه باید با ترکیب Ruleهای فایروال Layer 3/4 و کنترل Application Layer در Dashboard تنظیم شود تا رفتار خروجی همه شعب یکنواخت بماند.
در سازمان هایی با الزامات امنیتی بالا، میتوان ترافیک اینترنت شعب را از طریق VPN به مرکز تونل کرد تا توسط Secure Firewall بازرسی عمیقتری شود. این مدل امنیت بیشتری ایجاد میکند اما پهنای باند مرکز را درگیر میکند و باید از نظر ظرفیت بررسی شود.
یکی از مزایای Meraki MX، مدیریت Cloud-Based آن است. اما این به معنای بینیازی از مانیتورینگ متمرکز نیست. لاگهای امنیتی شعب باید به SIEM مرکزی ارسال شوند تا الگوهای تهدید در سطح سازمان قابل مشاهده باشد.
در مرکز نیز Secure Firewall باید Eventهای مربوط به ترافیک شعب را بهصورت جداگانه برچسبگذاری کند تا تحلیل Incident سادهتر شود. در یکی از پروژهها، نبود تفکیک لاگهای شعب باعث شد شناسایی منبع یک ترافیک مشکوک زمانبر شود. پس از تعریف Naming استاندارد برای هر شعبه، تحلیل بهمراتب سریعتر شد.
برای شعب حیاتی، استفاده از دو لینک اینترنت و قابلیت SD-WAN در Meraki MX توصیه میشود. در مرکز نیز Secure Firewall باید در حالت HA پیادهسازی شود تا قطع یک Node باعث از دست رفتن ارتباط شعب نشود.
در یک سازمان با بیش از 50 شعبه، قطع فایروال مرکزی به مدت 20 دقیقه باعث اختلال گسترده شد. پس از پیادهسازی HA Active-Standby در مرکز، این ریسک حذف گردید. این تجربه نشان میدهد که در معماری چندشعبهای، پایداری لایه مرکزی بهاندازه امنیت آن اهمیت دارد.
اگر شعبه به اینترنت و شبکه مرکزی متصل است، حداقل یک لبه امنیتی با قابلیت VPN و فیلترینگ لازم است. Meraki MX بهدلیل مدیریت متمرکز Cloud برای سازمان های چندشعبهای مزیت عملیاتی دارد، اما انتخاب مدل بستگی به تعداد کاربران و پهنای باند شعبه دارد.
بستگی به مدل اتصال دارد. در مدل Hybrid که اینترنت مستقیماً از شعب خارج میشود، بازرسی باید در همان شعبه انجام شود وگرنه ترافیک از کنترل مرکزی عبور نمیکند. اگر بازرسی عمیق در مرکز الزام است، باید ترافیک اینترنت هم تونل شود و ظرفیت مرکز بررسی گردد.
بله. اندازه شعبه معیار تصمیم نیست؛ نقش تجهیزات معیار است. تفکیک حداقلی کاربران، VoIP و تجهیزات خاص مانند POS یا IoT مانع گسترش آلودگی در شبکه شعبه میشود و هزینه پیادهسازی آن در Meraki MX پایین است.
طراحی امنیت شبکه شعب سازمان با ترکیب Cisco Meraki MX و Cisco Secure Firewall نیازمند تفکیک دقیق نقشها، Segmentation مناسب، کنترل حداقلی دسترسی و مانیتورینگ متمرکز است. Meraki MX باید سادگی، اتصال امن و Enforcement پایه را در لبه شعب فراهم کند و Secure Firewall در مرکز باید کنترل عمیقتر، IPS پیشرفته و مدیریت دقیق Policy را انجام دهد.
هرگونه همپوشانی بیهدف یا تعریف Ruleهای گسترده بین شعب و مرکز، این معماری امنیتی شعب را شکننده میکند. اگر سازمان شما در حال گسترش شعب است، پیش از خرید تجهیزات، مدل اتصال، تفکیک نقشها و طرح Segmentation را روی کاغذ نهایی کنید؛ هزینه اصلاح یک طراحی اشتباه در سطح 20 یا 50 شعبه، بسیار بیش از هزینه طراحی درست در روز اول است.