در بسیاری از سازمانها، بخش قابل توجهی از ترافیک مخرب از کشورهایی میآید که هیچ ارتباط تجاری یا عملیاتی با آنها وجود ندارد؛ در حالی که فایروال بهصورت پیشفرض به همه آدرسهای اینترنت پاسخ میدهد، مگر اینکه Ruleی آن را صریحا مسدود کند. Geo-Blocking در Cisco Secure Firewall دقیقا در همین نقطه وارد میشود: کاهش سطح حمله با محدودسازی دسترسی بر اساس موقعیت جغرافیایی آدرس IP.
در معماری Secure Firewall میتوان Policy مبتنی بر Location تعریف کرد و ترافیک ورودی یا خروجی را بر اساس کشور مبدأ یا مقصد کنترل کرد؛ اما پیادهسازی درست، صرفاً انتخاب چند کشور و زدن گزینه Block نیست. در این راهنما، مسدودسازی جغرافیایی در فایروال سیسکو را از منظر مهندسی بررسی میکنیم: از معماری GeoIP و پیشنیازها تا گامهای اجرا در FMC، محدودیتها و چکلیست کمریسک.
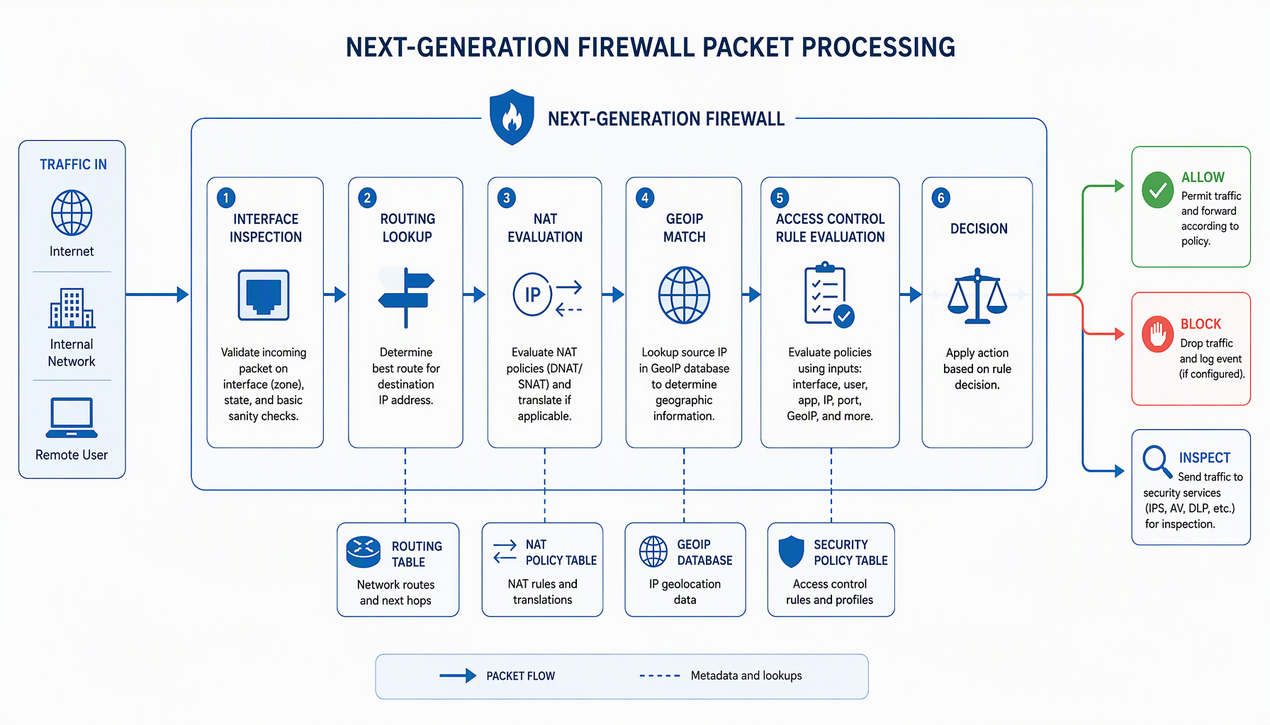
Geo-Location یک قابلیت مستقل و جدا از Policy نیست؛ بخشی از موتور تصمیمگیری Access Control است که بر پایه پایگاه داده GeoIP کار میکند. برای پیادهسازی درست، باید بدانید مکانیابی جغرافیایی دقیقاً در کجای زنجیره پردازش ترافیک اتفاق میافتد و چه وابستگیهایی دارد؛ این شناخت تفاوت میان یک Policy اثربخش و یک Rule بدون Hit است.
پایگاه داده GeoIP نگاشتی از رنجهای آدرس IP به کشورها و قارههاست که بهصورت محلی روی سیستم نگهداری میشود و از طریق Cisco Firepower Management Center بهروزرسانی میگردد. بهروزرسانی منظم این Database حیاتی است، زیرا تخصیص IPها دائماً تغییر میکند؛ اگر Database قدیمی باشد، ممکن است IPها به کشور اشتباه نسبت داده شوند و Policy بهدرستی اجرا نشود.
نسخه فعال GeoDB را میتوانید در FMC از مسیر System > Updates بررسی و بهروزرسانی کنید، یا فایل جدید را از پورتال پشتیبانی سیسکو دریافت و بهصورت آفلاین نصب کنید؛ برای دانلود از سیسکو، اشتراک پشتیبانی فعال لازم است. بسته به نسخه FMC، مسیر دقیق منو ممکن است اندکی متفاوت باشد و پیش از بهروزرسانی، سازگاری نسخه جدید را از مستندات رسمی بررسی کنید.
زمانی که Packet ورودی به فایروال میرسد، ابتدا مراحل پایه مانند بررسی Interface، Lookup جدول Routing و ارزیابی اولیه NAT انجام میشود. سپس در مرحله ارزیابی Access Control، IP مبدأ یا مقصد با پایگاه داده GeoIP مقایسه میشود تا Country Code مربوط استخراج شود. این Lookup در حافظه و بسیار سریع انجام میشود و نتیجه آن بهعنوان یک Attribute در تطبیق Rule استفاده میگردد.
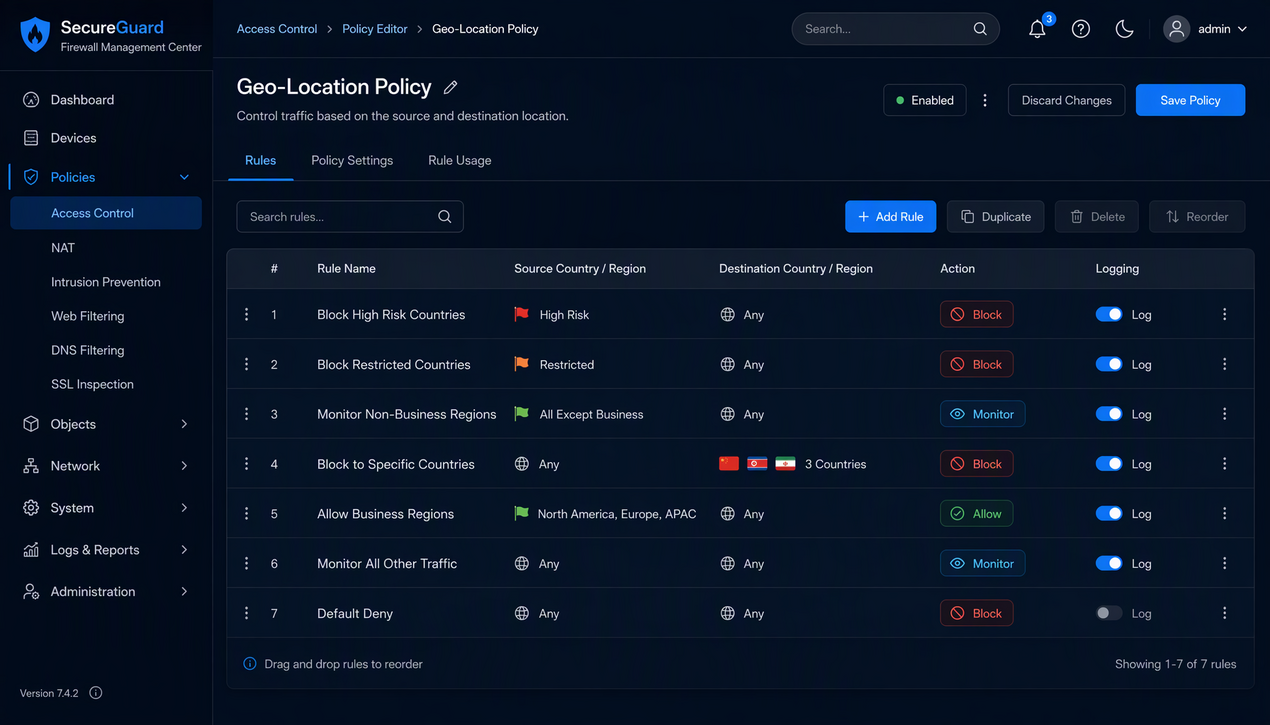
نکته کلیدی این است که Location تنها یکی از Attributeهای تطبیق است و پس از Match شدن Rule، تصمیم نهایی مانند Allow، Block یا Inspect اعمال میشود. شرط کشور میتواند با Network Object، Application، URL Category و User Identity ترکیب شود؛ مثلاً اگر Source Country در لیست پرریسکها بود و Application برابر HTTPS بود، ترافیک به Intrusion Policy سختگیرانهتری هدایت شود. این ترکیب، کنترل ترافیک بر اساس کشور مبدأ را از یک Block خام به سیاستی هوشمند تبدیل میکند.
پیش از ساخت هر Rule، زیرساخت مدیریتی باید آماده باشد. Location-Based Policy در استقرارهای مدیریتشده با Firepower Management Center پیکربندی میشود؛ بنابراین به FMC و دستگاههای FTD وابسته با نسخههای سازگار، یک Access Control Policy فعال و دسترسی مدیریتی برای ویرایش Policy و اجرای Deploy نیاز دارید. اگر معماری High Availability دارید، سلامت جفت دستگاهها را هم پیش از تغییر بررسی کنید.
دوم، نقشه وابستگیهای سرویس را تهیه کنید: کدام سرویسها از CDN، SaaS، درگاه پرداخت یا شرکای خارجی استفاده میکنند و ترافیک آنها از چه کشورهایی عبور میکند. این نقشه مبنای تعریف استثناها و جلوگیری از اختلال است. سوم، وضعیت پایه دستگاهها را ثبت کنید تا مقایسه قبل و بعد از تغییر ممکن باشد.
برای بازبینی وضعیت پایه، دستورات فقط-خواندنی زیر روی CLI دستگاه FTD قابل استفادهاند؛ این دستورات هیچ تغییری در پیکربندی ایجاد نمیکنند و نسخه نرمافزار و وضعیت اتصال به FMC را نشان میدهند. پیش از اجرا در محیط عملیاتی، مرجع CLI رسمی سیسکو برای نسخه خود را بررسی کنید و پیکربندی Geo-Blocking را از طریق رابط وب FMC و فرآیند Deploy انجام دهید، نه با دستورات CLI دستگاه.
Geo-Blocking زمانی ارزش واقعی پیدا میکند که بر اساس تحلیل ترافیک و مدل کسبوکار طراحی شود، نه بر اساس یک فهرست ثابت از «کشورهای پرریسک». چهار الگوی زیر رایجترین الگوهای بهکارگیری این قابلیت در محیطهای سازمانی هستند و هرکدام منطق و ریسک خاص خود را دارند.
بسیاری از سازمانها وبسایت، پورتال مشتریان یا API عمومی دارند، اما بازار هدف آنها به چند کشور محدود است. با تعریف Rule بر اساس Source Country میتوان دسترسی را به کشورهای مجاز محدود کرد؛ این کار دایره مهاجمان بالقوه را کوچک میکند و بار تلاشهای ورود خودکار و اسکنها را از سیستمهای احراز هویت دور نگه میدارد. پیش از Block، Rule را در حالت Monitor اجرا کنید تا ترافیک غیرمجاز اما مشروع، مانند مشتریان در سفر، شناسایی شود. اگر سرویسها در DMZ منتشر شدهاند، بازبینی ساختار انتشار را با مقاله
طراحی معماری DMZ با فایروال سیسکو آغاز کنید.
در برخی سازمانها سیاست امنیتی ایجاب میکند کاربران داخلی به زیرساختهای کشورهای پرریسک متصل نشوند؛ سناریویی که برای کانالهای Command and Control و دانلود بدافزار اهمیت دارد. در این حالت شرط Location برای Destination Country تعریف میشود: تلاش کاربر برای اتصال به سروری در کشور پرریسک مسدود میشود یا به Intrusion Policy سختگیرانهتری هدایت و بهطور کامل ثبت میگردد.
اگر تعامل بینالمللی سازمان محدود اما صفر نیست، Block کامل کشورها انتخاب درستی نیست. الگوی جایگزین، Allow همراه با نظارت عمیقتر است: ترافیک کشورهای پرریسک مجاز شناخته میشود اما با Logging سطح بالا و IPS حساستر بررسی میگردد. این مدل ریسک را مدیریت میکند، مشتریان واقعی مسدود نمیشوند و تیم امنیت الگوی ارتباطات را میبیند و در صورت نیاز به Block ارتقا میدهد.
در Incidentهایی مانند حملات گسترده Brute Force یا DDoS با منشأ جغرافیایی مشخص، میتوان بهصورت موقت ترافیک یک منطقه را محدود یا مسدود کرد تا فشار روی زیرساخت کاهش یابد و تیم امنیت فرصت تحلیل عمیقتر بیابد؛ چنین اقدامی باید موقت، مستند و قابل بازگشت باشد. الگوی مشابهی برای شرکای تجاری کاربرد دارد: اگر همکاری فقط با چند کشور مشخص است، Rule تنها به آن کشورها اجازه دسترسی به سرویسهای موردنظر را میدهد و دایره دسترسی قابل پیشبینی میشود.
طراحی Location-Based Policy در Cisco Firepower نباید با رویکرد ساده «Block چند کشور» آغاز شود. پیش از ساخت Rule مشخص کنید این Policy چه مسئلهای را حل میکند: کاهش Brute Force روی سرویسهای منتشرشده، جلوگیری از ارتباط خروجی با کشورهای پرریسک، یا کاهش Noise لاگها. پاسخ این سؤال، سطح و دامنه Policy را تعیین میکند.
در تمام گامها تغییرات را مستند کنید: چرا این کشورها انتخاب شدند، چه استثناهایی لحاظ شده و چه کسی تصمیم را تأیید کرده است. این مستندات در عیبیابی، ممیزی و بازنگریهای بعدی ارزشمند است و از تبدیل Policy به مجموعهای از Ruleهای بیمنشأ جلوگیری میکند.
Geo-Location بر اساس IP عمومی تصمیم میگیرد؛ اگر کاربر از VPN یا Proxy استفاده کند، کشور واقعی او اهمیتی ندارد و کشور IP خروجی ملاک است. در معماریهای مبتنی بر CDN یا Anycast نیز یک سرویس ممکن است از IPهایی استفاده کند که در کشورهای مختلف ثبت شدهاند؛ بنابراین وابستگی به سرویسهای ابری باید پیش از تعریف Policy تحلیل شود، نه پس از بروز اختلال در درگاه پرداخت یا API حیاتی.
هرچند Lookup جغرافیایی سبک و در حافظه انجام میشود، در محیطهای پرترافیک باید از انبوه Ruleهای تکراری پرهیز کرد؛ بهجای چند Rule همپوشان، از Geolocation Object و ترکیب شرایط استفاده کنید تا تعداد ارزیابیها کاهش یابد. دقت نگاشت GeoDB نیز مطلق نیست، پس این قابلیت را هرگز تنها لایه امنیتی نبینید و فاز Monitor را جدی بگیرید.
در Cisco Secure Firewall میتوان شرط Location را با Security Intelligence ترکیب کرد؛ فیدهای reputation سیسکو، IPهای بدنام را مستقل از کشورشان شناسایی میکنند و مکمل Geo-Blocking هستند. یک ترتیب منطقی میتواند چنین باشد: ابتدا Block بر پایه فیدهای Security Intelligence، سپس Ruleهای Location با Intrusion Policy سختگیرانه برای کشورهای نیمهپرریسک، و در انتها Block کامل کشورهایی که هیچ نیاز تجاری با آنها وجود ندارد. این لایهبندی همان اصل دفاع در عمق است؛ حتی اگر نگاشت جغرافیایی خطا کند، لایههای دیگر پشتیباناند.
سازمانهایی با محیط چندبرندی میتوانند همین الگو را در پلتفرمهای دیگر تکرار کنند؛ قابلیت مشابه در فایروال فورتی گیت با نام GeoIP و در فایروال پالو آلتو در قالب Region در Security Policy پیاده میشود. یکدستسازی فهرست کشورهای مجاز در همه لایهها، مدیریت استثناها را سادهتر و سیاست کل سازمان را قابل ممیزیتر مینماید.
پس از اعمال تغییرات روی سرویسهای وب منتشرشده، یک دور ارزیابی امنیتی هم انجام دهید تا اثر واقعی Policy بر دسترسیها سنجیده شود. برای طراحی این تستها، متدولوژیهای استاندارد مانند
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب مرجع مناسبی هستند و میتوانند به شناسایی اثرات ناخواسته کمک کنند.
خیر. این قابلیت فیلتر اولیه برای کاهش حجم ترافیک نامرتبط است و باید در کنار Intrusion Policy، Application Control و Threat Intelligence بهکار رود. حذف سایر لایهها با این استدلال که کشورهای پرریسک بسته شدهاند، دفاع در عمق را از بین میبرد و سازمان را در برابر مهاجمان داخل کشورهای مجاز بیدفاع میکند.
ملاک، کشور IP خروجی VPN است؛ اگر سرور آن در کشور مجاز قرار داشته باشد، ترافیک عبور میکند و مهاجم میتواند از زیرساخت ابری هر کشوری استفاده کند. برای کاهش این ریسک، شرط Location را با Application، User Identity و فیدهای Security Intelligence ترکیب کنید تا تصمیم صرفاً به جغرافیا وابسته نباشد.
چون تخصیص IPها دائماً تغییر میکند، Database قدیمی باعث تصمیم نادرست میشود. یک بازه منظم مثلاً ماهانه برای بهروزرسانی تعیین کنید، در صورت بروز مشکل نگاشت خارج از برنامه هم GeoDB را تازهسازی کنید و نتیجه را در مستندات Policy ثبت نمایید.
Geo-Blocking در Cisco Secure Firewall ابزاری مؤثر برای کاهش سطح حمله است، اما جایگزین IPS، Application Filtering یا Threat Intelligence نیست و باید بخشی از یک معماری دفاع در عمق بهکار رود؛ فیلتری سریع و کمهزینه که ترافیک نامرتبط را پیش از رسیدن به لایههای پردازش سنگینتر حذف میکند.
اگر این قابلیت با تحلیل لاگ، اجرای مرحلهای در حالت Monitor و در نظر گرفتن وابستگیهای CDN و SaaS پیاده شود، بدون اختلال در سرویسهای حیاتی، بخش قابل توجهی از ترافیک مخرب را از گردونه خارج میکند؛ اما فعالسازی ناگهانی و بدون تحلیل، احتمال اختلال سرویس و فرسایش اعتماد کاربران به تیم امنیت را افزایش میدهد.
طراحی Geo-Blocking در محیطهای سازمانی نیازمند شناخت دقیق رفتار ترافیک، وابستگیهای ابری و ساختار Access Control است؛ بسیاری از مشکلات تنها پس از Enforcement کامل خود را نشان میدهند. انتخاب مدل مناسب از خانواده
فایروال سیسکو و رعایت ظرفیت پردازش، شرط اثربخشی این Policy در ترافیک واقعی است.
وینو سرور میتواند Location-Based Policy سازمان شما را بهصورت مهندسی، مرحلهای و کمریسک طراحی و مستقر کند؛ از تحلیل اولیه لاگها و بهروزرسانی GeoDB تا Enforcement و بازنگری دورهای. اگر هدفتان کاهش سطح حمله بدون اختلال در سرویسهاست، همین مسیر ساختیافته را با هم طی میکنیم.