فهرست مطالب
Time-based Rule سیسکو در بسیاری از سازمانها، دسترسی به منابع نباید دائمی باشد. دسترسی پیمانکار فقط در ساعات اداری، ارتباط یک شعبه فقط در بازه مشخص، یا محدودسازی اینترنت برای یک واحد خاص خارج از زمان کاری، همگی سناریوهایی هستند که نیاز به کنترل زمانبندی دارند. اگر این کنترل در لایه فایروال پیادهسازی نشود، معمولاً بهصورت دستی و با تغییرات مقطعی انجام میشود که هم پرریسک است و هم مستند نمیماند. در این مقاله بررسی میکنیم
Time-based Rule سیسکو چگونه در Cisco ASA و Cisco Secure Firewall طراحی، پیادهسازی و عیبیابی میشود و چه اشتباهاتی در پروژههای واقعی رخ میدهد. اگر بهدنبال انتخاب تجهیزات مناسب برای لایه امنیت شبکه هستید، مرور
فایروال سیسکو و مقایسه آن با گزینههای دیگر، نقطه شروع خوبی است.
کنترل دسترسی مبتنی بر زمان اگر درست طراحی نشود، بهجای افزایش امنیت میتواند باعث پیچیدگی، خطای عملیاتی و حتی ایجاد حفره شود. بسیاری از سازمانها Time-based Rule را یک قابلیت ساده میبینند، در حالی که در عمل این قابلیت مستقیماً با منطق Stateful فایروال، ترتیب پردازش Ruleها و مدیریت Session درگیر است. در Cisco ASA و Cisco Secure Firewall این موضوع کاملاً مشهود است.
نکته اول این است که سیاست زمانی در Cisco Secure Firewall
و ASA فقط روی ایجاد Session جدید اثر میگذارد. یعنی فایروال در لحظهای که Packet اول یک Flow جدید وارد میشود، بررسی میکند آیا Rule زمانبندیشده فعال است یا نه. اگر فعال باشد، Session ایجاد میشود و تا پایان عمر خود معتبر میماند، حتی اگر چند دقیقه بعد بازه زمانی منقضی شود. این رفتار با منطق Stateful سازگار است، اما اگر در طراحی دیده نشود، باعث برداشت اشتباه از عملکرد سیستم میشود.
موضوع مهم بعدی، تعامل Time-based Rule با ترتیب Policy است. اگر یک Rule زمانبندیشده بالای یک Rule عمومی Allow قرار گیرد، پس از پایان بازه زمانی، Rule اول غیرفعال میشود و ترافیک ممکن است با Rule پایینتر Match شود. در چنین حالتی عملاً
محدودسازی دسترسی بر اساس زمان بیاثر خواهد بود. بنابراین طراحی صحیح به این معناست که همیشه یک Deny صریح در جای مناسب قرار گیرد تا پس از پایان زمان مجاز، مسیر جایگزین ناخواستهای باقی نماند.
همچنین باید به معماری کلی دسترسی توجه کرد. اگر دسترسی به یک منبع از چند مسیر امکانپذیر باشد، مانند مسیر مستقیم اینترنت و مسیر VPN، تعریف Time-based Rule فقط روی یکی از این مسیرها کافی نیست. در یک سازمان، دسترسی یک شعبه باید فقط در شیفت شب فعال میبود؛ Rule زمانبندیشده روی Interface اصلی اعمال شده بود، اما همان شعبه از طریق VPN ثانویه همچنان دسترسی داشت. تحلیل کامل مسیرهای Routing و VPN نشان داد که محدودسازی باید در هر دو نقطه اعمال شود.
نکته مهم دیگر، هماهنگی با سیستمهای هویتی و عملیاتی است. اگر دسترسی مبتنی بر زمان برای پیمانکار تعریف میشود، باید با فرآیند HR و مدیریت حساب کاربری همراستا باشد. در غیر این صورت ممکن است کاربری خارج از بازه زمانی مجاز در سطح اپلیکیشن همچنان فعال بماند، حتی اگر در لایه شبکه محدود شده باشد. معماری امنیت باید یکپارچه باشد، نه جزیرهای. برای تکمیل این نگاه فراگیر میتوانید از منابع معتبری مانند
راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب نیز برای سنجش لایههای بالاتر بهره ببرید.
پیش از شروع پیادهسازی، موارد زیر باید آماده باشد. نبود هر یک از این پیشنیازها، رایجترین علت ناکامی پروژههای کنترل دسترسی زمانبندیشده فایروال در محیطهای عملیاتی است:
در Cisco ASA پیادهسازی Time Range در Cisco ASA
در ظاهر ساده است، اما اگر منطق ترتیب پردازش و رفتار Stateful سیستم در نظر گرفته نشود، نتیجهای متفاوت از انتظار ایجاد میکند. فرآیند بهصورت کلی شامل تعریف Time Range و سپس الصاق آن به یک ACE در Access-List است، اما اهمیت موضوع در جزئیات نهفته است.
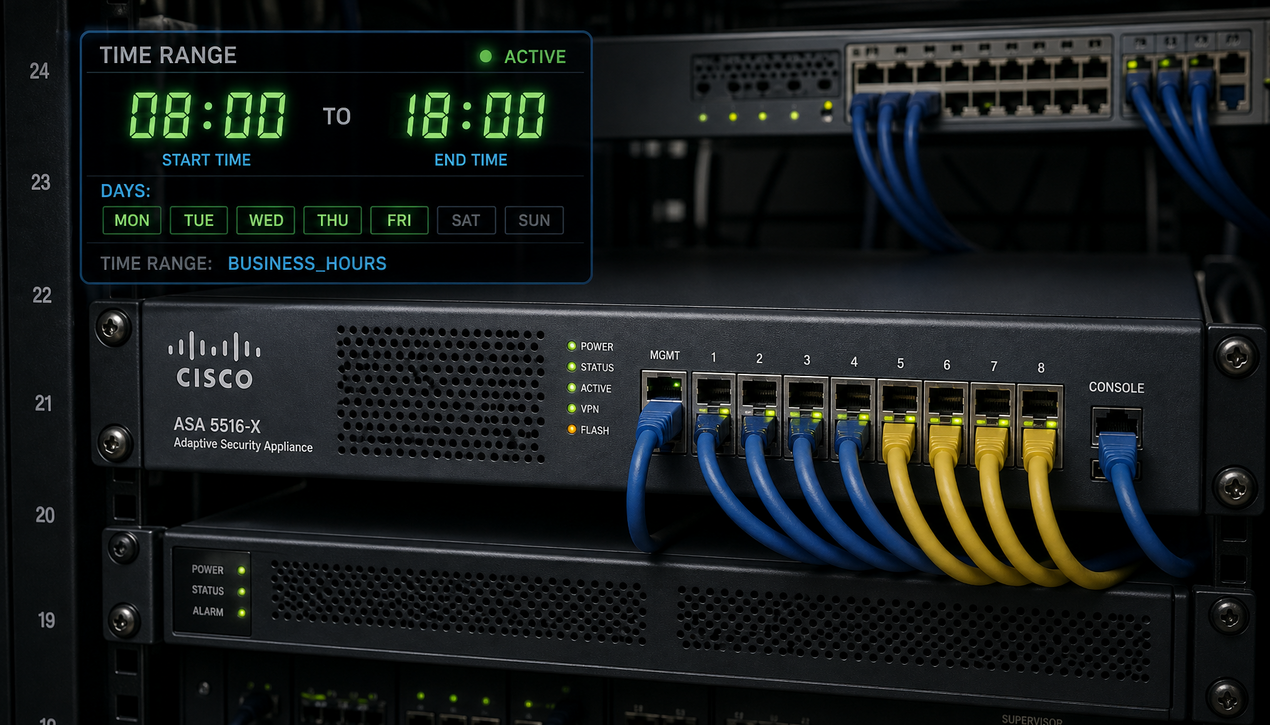
ابتدا باید Time Range با دقت تعریف شود. این Object میتواند شامل بازههای تکرارشونده مانند ساعات اداری در روزهای هفته یا یک بازه مطلق با تاریخ شروع و پایان مشخص باشد. در محیطهای عملیاتی معمولاً از بازه تکرارشونده استفاده میشود، اما در پروژههای موقت مانند دسترسی پیمانکار، بازه مطلق کاربرد بیشتری دارد. مثال زیر یک بازه تکرارشونده روزهای شنبه تا چهارشنبه از 8 تا 16 را نشان میدهد و باید در Lab یا با تأیید مستندات نسخه نصبشده اعتبارسنجی شود:
نکته مهم این است که ساعت سیستم ASA باید دقیق و همگام با NTP باشد، زیرا کوچکترین اختلاف زمانی میتواند باعث فعال یا غیرفعال شدن Rule در زمان اشتباه شود.
پس از تعریف Time Range، این Object به یک ACE متصل میشود. در این مرحله ترتیب Rule در ACL اهمیت حیاتی دارد، زیرا ASA Policy را بهصورت Top-Down بررسی میکند:
ciscoasa(config)# access-list INSIDE-IN extended permit ip object-group LAN-USERS any time-range WORK-HOURS ciscoasa(config)# access-list INSIDE-IN extended deny ip object-group LAN-USERS any ciscoasa(config)# access-group INSIDE-IN in interface inside
توجه کنید که ACE دوم (Deny صریح) در مثال بالا عمدی است: پس از پایان بازه زمانی، ACE اول دیگر Match نمیشود و ترافیک به ACE دوم میرسد که دسترسی را صریحاً قطع میکند. بدون این Deny، ترافیک ممکن است با Ruleهای پایینتر Match شود و محدودسازی زمانی عملاً بیاثر گردد.
ابزار packet-tracer کمک میکند مشخص شود آیا ACE زمانبندیشده در مسیر پردازش Match میشود یا خیر:
در خروجی این دستور، مرحله ACCESS-ACL نشان میدهد کدام ACE با ترافیک Match شده است. برای مشاهده Hit Count هر ACE نیز میتوانید از دستور فقطخواندنی زیر استفاده کنید:
در یک سازمان، دسترسی یک Subnet به اینترنت باید فقط بین ساعت 8 تا 16 مجاز میبود. Time Range تعریف و به ACE مربوطه متصل شد، اما پایینتر از آن یک Rule عمومی Allow برای همه کاربران وجود داشت. نتیجه این شد که خارج از ساعات اداری، ACE زمانبندیشده غیرفعال و ترافیک با Rule عمومی Match میگشت. راهحل، افزودن یک Deny صریح پس از Rule زمانبندیشده بود تا مسیر جایگزین باقی نماند.
نکته مهم دیگر این است که Time-based Rule فقط روی ایجاد Session جدید اثر دارد. اگر کاربری قبل از پایان بازه زمانی اتصال برقرار کند، آن Session تا پایان عمر خود فعال میماند. در محیطهایی که قطع دقیق دسترسی اهمیت دارد، باید پس از پایان بازه، Sessionهای فعال بررسی و در صورت نیاز پاکسازی شوند؛ در برخی سازمانها این کار بهصورت دستی و در برخی دیگر با اسکریپت زمانبندیشده انجام میشود.
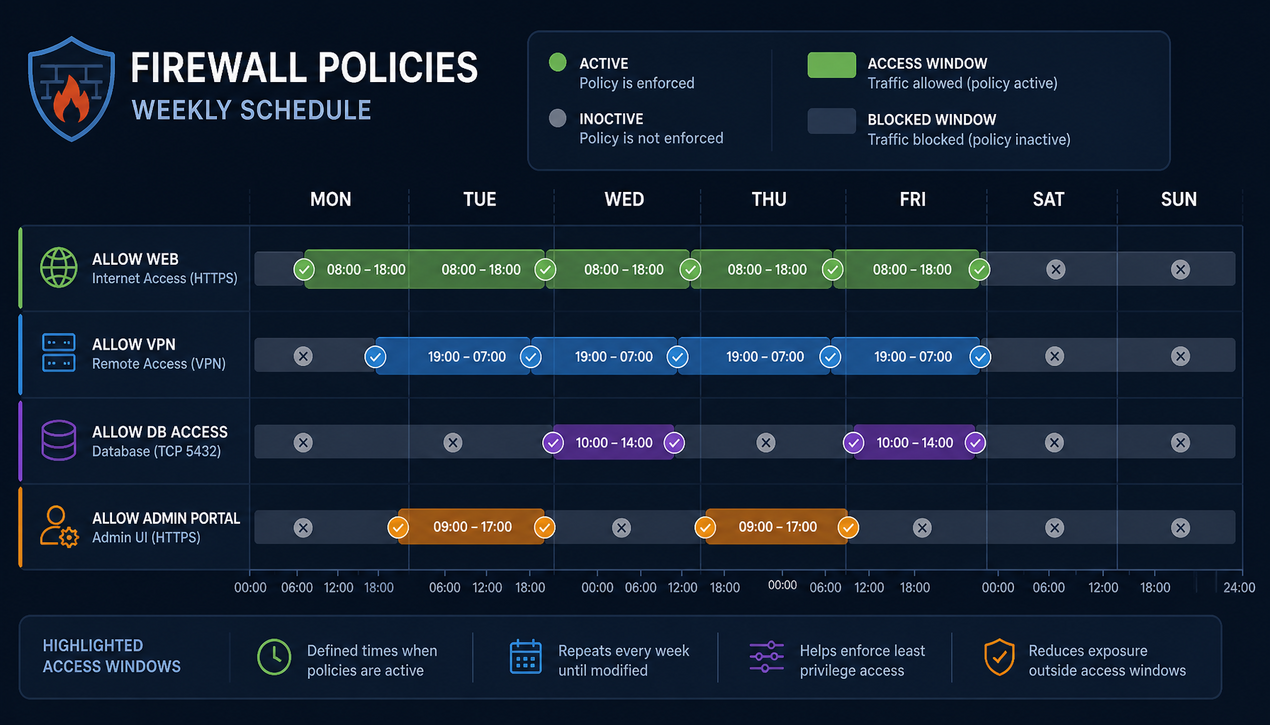
در Cisco Secure Firewall مدیریت Time-based Ruleها معمولاً از طریق FMC (Firepower Management Center) انجام میشود. در این محیط ابتدا یک Time Range Object تعریف میشود و سپس در Access Control Policy بهعنوان شرط استفاده میگردد. مراحل عملی در رابط گرافیکی به این ترتیب است:
مزیت معماری FMC این است که میتوان Time Range را بهصورت مرکزی مدیریت و در چندین Rule استفاده کرد. همچنین امکان تعریف Scheduleهای پیچیدهتر مانند بازههای متعدد در هفته وجود دارد.
در پروژهای با چند شعبه، لازم بود دسترسی برخی کاربران به دیتاسنتر فقط در شیفت شب فعال باشد. با تعریف Time Range مرکزی و اعمال آن روی Rule مربوطه، نیاز به تغییر دستی Policy در هر شیفت حذف شد. نکته مهم اینجاست که پس از هر تغییر یا فعال شدن Time-based Rule، Policy باید Deploy شود؛ اگر Deploy انجام نشود، تغییرات اعمال نخواهد شد و این موضوع در محیطهای شلوغ گاهی فراموش میشود.
در سناریوهای پیچیده، Time-based Rule ممکن است فقط روی ACL اعمال شود، اما NAT یا VPN همچنان فعال بمانند و رفتار غیرمنتظره ایجاد کنند. اگر NAT بهگونهای تعریف شده باشد که ترافیک قبل از رسیدن به ACE تغییر آدرس دهد، ACE باید بر اساس آدرس صحیح تعریف شود؛ در غیر این صورت ممکن است Rule زمانبندیشده هرگز Match نشود.
همچنین اگر یک Subnet از طریق VPN به سایت دیگر متصل باشد و Time-based Rule فقط در ACL داخلی تعریف شده باشد، ترافیک ممکن است از مسیر VPN عبور کند و کنترل زمانی دور زده شود. در پروژهای که شامل چند Site-to-Site VPN بود، محدودسازی زمانی فقط روی یک Interface اعمال شده بود و ترافیک از مسیر دیگری عبور میکرد؛ تحلیل کامل مسیرهای Routing و VPN باعث شد Policy بهصورت صحیح در تمام نقاط اعمال شود. بنابراین طراحی باید جامع باشد و تمام مسیرهای دسترسی بررسی شوند.
یکی از نکات حیاتی که اغلب نادیده گرفته میشود، همگامسازی زمان سیستم است. اگر ساعت فایروال دقیق نباشد، Time-based Rule در زمان اشتباه فعال یا غیرفعال میشود. در هر دو پلتفرم ASA و Secure Firewall، تنظیم NTP Server قابل انجام است. در یک سازمان، اختلاف چند دقیقهای ساعت باعث شد Rule محدودسازی زودتر از موعد فعال شود و کاربران دچار قطعی غیرمنتظره گردند. فعالسازی NTP و همگامسازی با سرور داخلی این مشکل را برطرف کرد. برای بررسی وضعیت همگامسازی در ASA میتوانید از دستور زیر استفاده کنید:
فرآیند عیبیابی Time-based Rule سیسکو را میتوان به چند گام مشخص تقسیم کرد:
show clock مطمئن شوید ساعت دستگاه صحیح است و با NTP همگام شده.show time-range وضعیت فعال یا غیرفعال بودن بازه را مشاهده کنید.show access-list وضعیت Match هر ACE را بررسی کنید. اگر Rule زمانبندیشده خارج از بازه باشد، Hit Count آن افزایش نمییابد.packet-tracer بررسی کنید ترافیک به کدام ACE میرسد.show conn ببینید آیا Sessionهایی پیش از پایان بازه برقرار ماندهاند.در Secure Firewall نیز بررسی Hit Count در FMC و مشاهده Timestamp Eventها کمک میکند بفهمیم آیا Rule در بازه موردنظر فعال بوده یا خیر. در سناریوهای حساس، پاکسازی دستی Session پس از پایان بازه یا کاهش Timeout توصیه میشود.
در یک سازمان آموزشی، دسترسی دانشجویان به اینترنت باید فقط در ساعات مشخص فعال میبود. ابتدا Time-based Rule در ASA تعریف شد، اما به دلیل وجود Rule عمومی پایینتر، محدودسازی بیاثر بود. پس از بازطراحی ACL و قرار دادن Rule Deny پس از پایان زمان مجاز، کنترل کامل برقرار شد. در مرحله بعد، Sessionهای فعال نیز پس از پایان زمان مجاز پاکسازی شدند تا دسترسی کاملاً قطع شود.
این سناریو نشان داد که Time-based Control فقط یک تنظیم ساده نیست، بلکه بخشی از طراحی کامل Policy است. چنین معماریای علاوه بر فایروال، به زیرساخت شبکه پیرامونی هم وابسته است؛ انتخاب مناسب
روتر سیسکو و سوئیچ شبکه در لبه شبکه، دقت و پایداری اجرای سیاستهای زمانبندیشده را در سطح مسیریابی و توزیع ترافیک افزایش میدهد.
Time-based Rule سیسکو در Cisco ASA و Cisco Secure Firewall ابزار قدرتمندی برای کنترل دسترسی زمانبندیشده فایروال
است، اما اگر بدون توجه به ترتیب Ruleها، Sessionهای فعال، NAT و VPN پیادهسازی شود، میتواند رفتار غیرمنتظره ایجاد کند. طراحی صحیح شامل تعریف دقیق Schedule، بررسی مسیرهای جایگزین، اطمینان از همگامسازی زمان و در نظر گرفتن Sessionهای فعال است. وقتی این موارد بهدرستی رعایت شوند، کنترل زمانبندی به یک ابزار مدیریتی مؤثر تبدیل میشود، نه یک منبع خطا.
وینو سرور با تجربه عملی در طراحی و بازبینی Policyهای پیشرفته در Cisco Secure Firewall و Cisco ASA میتواند ساختار دسترسی سازمان شما را بهصورت مهندسی و زمانبندیشده طراحی کند. اگر هدف شما کنترل دقیق دسترسی بدون مداخله دستی و ریسک عملیاتی است، وینو سرور میتواند مرجع تخصصی شما در این مسیر باشد. همچنین اگر مقایسهای بین راهکارهای امنیتی مختلف در تصمیمهای شروع میخواهید، صفحه فایروال پالو آلتو و فایروال فورتیگیت نیز میتواند نقطه شروع خوبی برای ارزیابی گزینههای جایگزین باشد.