در بسیاری از سازمانها تمرکز تیم امنیت روی فیلتر کردن ترافیک کاربران است و خود فایروال، بهعنوان یک دارایی حیاتی، کمتر بازبینی میشود. اما اگر دسترسی مدیریتی به فایروال به خطر بیفتد، مهاجم عملاً کنترل دروازه امنیتی سازمان را در اختیار میگیرد؛ حتی اگر تمام Ruleهای لایه شبکه درست تنظیم شده باشند. به همین دلیل امنیت دسترسی ادمین فایروال سیسکو نه یک اقدام تکمیلی، بلکه بخشی از طراحی پایه معماری امنیتی است.
این مقاله سه محور اصلی ایمنسازی این دسترسی را در محیطهای مبتنی بر Cisco ASA و Cisco Secure Firewall بهصورت عملی بررسی میکند: پیادهسازی AAA متمرکز، سختسازی SSH و ایمنسازی دسترسی HTTPS یا ASDM/FMC. برای هر حوزه، معماری پیشنهادی، دستورات پیکربندی و چکلیست اجرایی ارائه میشود تا تغییرات با کمترین ریسک روی زیرساخت اعمال شوند.
پیش از اعمال تغییرات، این موارد باید آماده باشد: یک Subnet و Interface مدیریتی مشخص (معمولاً با نام management)، دسترسی Console یا Out-of-Band بهعنوان مسیر جایگزین در صورت بروز مشکل، و یک سرور TACACS+ یا RADIUS پایدار با حسابهای مدیریتی تعریفشده. اگر این زیرساخت آماده نیست، ابتدا آن را طراحی کنید و سپس سراغ تنظیمات فایروال بروید.
از پیکربندی فعلی فایروال نیز نسخه پشتیبان تهیه کنید تا در صورت بروز مشکل، بازگردانی سریع ممکن باشد؛ راهنمای بکاپ کانفیگ فایروال سیسکو | 7 اصل حرفهای Restore
مراحل استاندارد این کار را توضیح میدهد. تمام دستورات این مقاله را ابتدا در محیط Lab یا در پنجره نگهداری بررسی کنید؛ تغییرات AAA و SSH اگر اشتباه اعمال شوند، میتوانند دسترسی مدیریتی را بهطور کامل قطع کنند.
طراحی امن دسترسی مدیریتی نباید صرفاً به محدود کردن یک Subnet ختم شود؛ این موضوع بخشی از معماری امنیتی کلان سازمان است. اگر از ابتدا بهدرستی طراحی نشود، بعدها با Patchهای موقتی و Ruleهای پراکنده تلاش برای جبران آن خواهید کرد. اصول این معماری را در ادامه مرور میکنیم.
اولین اصل، جداسازی کامل مسیر مدیریتی از مسیر ترافیک کاربری است. این جداسازی میتواند فیزیکی با یک Interface مجزا یا منطقی با یک VLAN مدیریتی مستقل انجام شود؛ نکته کلیدی این است که ترافیک مدیریتی هرگز با ترافیک کاربران عادی در یک Broadcast Domain مشترک نباشد. در نتیجه اگر یک سیستم کاربری آلوده شود، حتی به پورت مدیریتی فایروال دسترسی نخواهد داشت.
در معماریهای سازمانی معمولاً یک Management Zone یا شبکه Out-of-Band تعریف میشود که فقط تجهیزات زیرساختی و Jump Serverها در آن قرار دارند. ادمینها ابتدا به Jump Server متصل میشوند و سپس از آنجا SSH یا HTTPS به فایروال میزنند. این مدل سه مزیت دارد: ثبت کامل فعالیتها روی Jump Server، کاهش سطح دسترسی مستقیم و امکان اعمال Multi-Factor Authentication.
یک اشتباه رایج، فعال بودن SSH یا HTTPS روی Interfaceهای Production است. حتی اگر ACL محدودکننده وجود داشته باشد، این کار یک سطح حمله اضافی ایجاد میکند. بهترین رویکرد این است که دسترسی مدیریتی فقط روی Interface مدیریتی فعال باشد و روی سایر Interfaceها کاملاً غیرفعال شود.
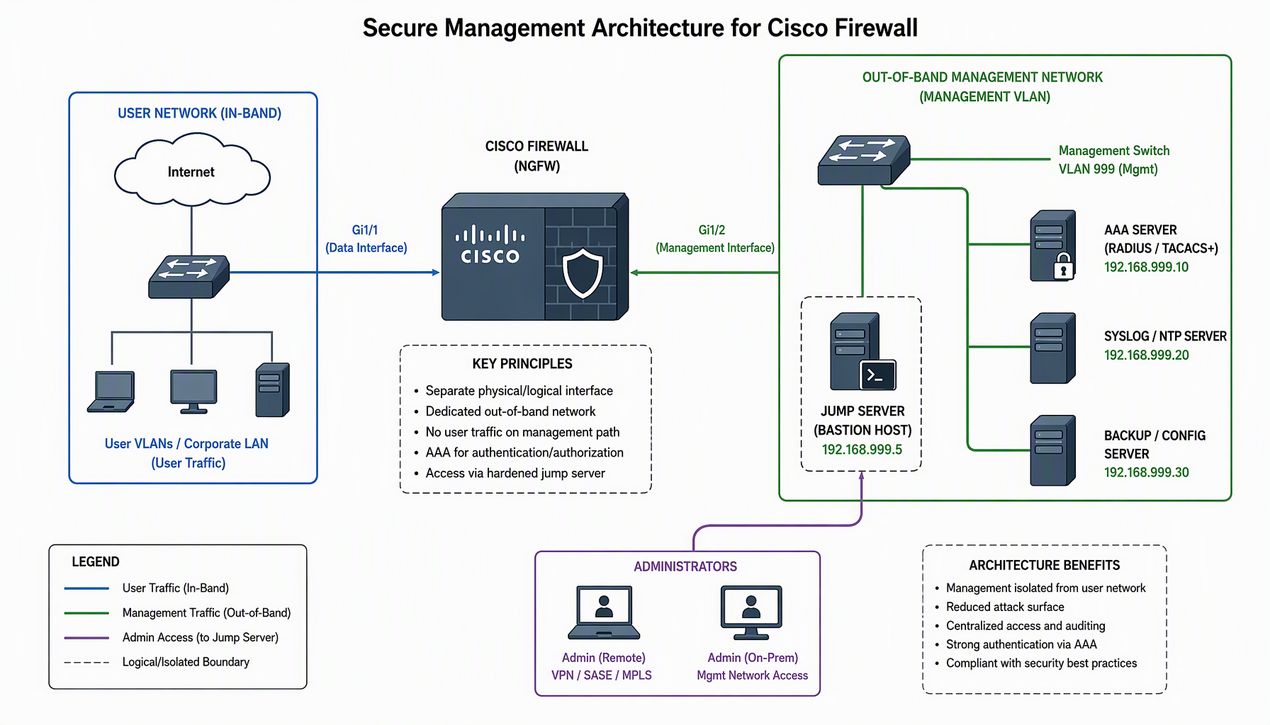
اگر نیاز به مدیریت از خارج سازمان وجود دارد، SSH یا HTTPS فایروال را هرگز مستقیماً روی اینترنت Publish نکنید؛ دسترسی باید از طریق VPN امن برقرار شود و پس از احراز هویت، به شبکه مدیریتی هدایت گردد. یک الگوی ریسکدای رایج این است که SSH فقط با محدودیت IP روی اینترنت باز باشد؛ با تغییر Provider، IP ادمین عوض میشود و برای جبران، یک Rule گستردهتر تعریف میشود که سطح حمله را بالا میبرد. بازطراحی بهسمت VPN این مشکل را ریشهای حل میکند.
مسیر برگشت ترافیک مدیریتی هم باید کنترل شود. اگر Interface مدیریتی بهاشتباه در جدول Routing عمومی قرار بگیرد، پاسخهای آن ممکن است از مسیر Production خارج شوند؛ وضعیتی که هم از نظر امنیتی و هم از نظر عیبیابی مشکلساز است. علاوه بر این، تمام تلاشهای دسترسی مدیریتی باید Log شوند: معماری متمرکز، لاگهای متمرکز میسازد و تحلیل را ساده میکند، اما اگر چند Interface امکان مدیریت داشته باشند، پایش دسترسی دشوار خواهد شد.
حسابهای محلی در محیطهای کوچک قابل قبول هستند، اما در سازمانهای متوسط و بزرگ یک ریسک مدیریتی محسوب میشوند. وقتی هر فایروال مجموعهای جداگانه از یوزرهای Local دارد، کنترل چرخه عمر دسترسی دشوار میشود: خروج یک کارمند، تغییر نقش سازمانی یا تغییر رمز عبور باید دستی و روی تمام تجهیزات اعمال شود؛ فرآیندی هم مستعد خطا و هم کند.
AAA متمرکز این مشکل را حل میکند. در این مدل، احراز هویت (Authentication)، تعیین سطح دسترسی (Authorization) و ثبت فعالیتها (Accounting) از طریق یک سرور مرکزی مانند TACACS+ یا RADIUS انجام میشود و فایروال فقط نقش Client را دارد. در محیطهای عملیاتی، TACACS+ برای دسترسی مدیریتی ترجیح داده میشود؛ زیرا Authorization در سطح Command فراهم میکند و میتوان مشخص کرد کدام کاربر فقط مجاز به اجرای دستورات show است و کدام کاربر اجازه تغییر configuration دارد.
نکته مهم، ترتیب احراز هویت است: ابتدا سرور مرکزی بررسی شود و فقط در صورت عدم دسترسی به آن، حساب Local اضطراری استفاده گردد. این مدل کنترل مرکزی را حفظ میکند و در زمان قطعی سرور AAA هم دسترسی مدیریتی را بهطور کامل از بین نمیبرد. حساب محلی اضطراری باید رمز طولانی داشته باشد و در Password Manager سازمانی نگهداری شود؛ AAA متمرکز همچنین امکان اعمال سیاست رمز عبور، قفل شدن حساب پس از چند تلاش ناموفق و Multi-Factor Authentication را در سطح مرکز فراهم میکند.
نمونه پیکربندی زیر برای محیط Lab یا پنجره نگهداری نوشته شده است. در آن یک Server Group با نام TACACS_MGMT، دو سرور برای افزونگی و احراز هویت برای SSH، ASDM، Enable Mode و Console تعریف شده است. مقدار<shared-secret> فقط Placeholder است و باید با کلید مشترک تعریفشده روی سرور TACACS+ جایگزین شود.
سه نکته درباره این پیکربندی مهم است. اول، وجود دو Host در Server Group باعث میشود در صورت قطع یک سرور، فایروال بهطور خودکار سرور بعدی را بررسی کند. دوم، کلیدواژه LOCAL در انتهای دستورات authentication مسیر جایگزین را فعال میکند؛ این حساب محلی باید از قبل با دستور username و سطح دسترسی مناسب ایجاد شده باشد. سوم، خط آخر تمام دستورات اجراشده را برای تحلیل Incident ثبت میکند.
پس از اعمال تغییرات، وضعیت را با دستورات فقطخواندنی زیر بررسی کنید تا از درستی مقادیر مطمئن شوید:
در معماری مبتنی بر Cisco Firepower Management Center، مدیریت کاربران گرافیکی از طریق FMC انجام میشود. FMC را میتوان با Active Directory یا RADIUS یکپارچه کرد تا احراز هویت متمرکز شود و سپس Role-Based Access Control روی آن اعمال گردد تا سطح دسترسی هر کاربر دقیقاً مشخص باشد. این تنظیمات از رابط گرافیکی FMC در بخش مدیریت کاربران انجام میشود و نیازی به CLI ندارد.
یک اشتباه رایج در پیادهسازی AAA این است که فقط Authentication فعال میشود و Authorization و Accounting نادیده گرفته میشوند. در این حالت کاربر احراز هویت میشود، اما سطح دسترسی و ثبت دستورات مدیریت نمیشود و در یک Incident مشخص نخواهد بود کدام ادمین کدام Rule را تغییر داده است. برای بازبینی جامعتر سایر سطوح حمله تجهیزات،
چک لیست امنیتی برای hardening فایروالهای سیسکو ASA و Firepower مرور کاملی از این حوزه ارائه میدهد.
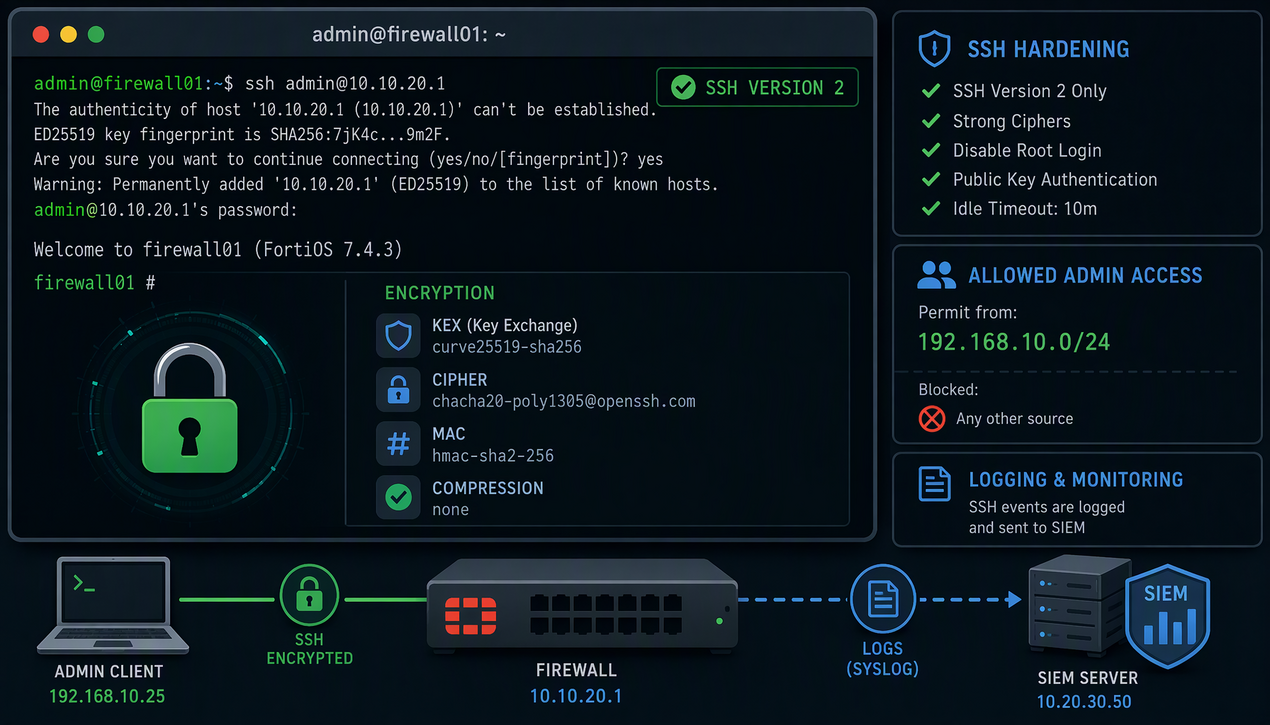
SSH رایجترین روش مدیریت CLI در ASA و محیطهای مبتنی بر Cisco Secure Firewall است، اما فعال بودن آن بهتنهایی به معنای امنیت نیست. اگر این سرویس بدون محدودسازی، کنترل رمزنگاری و مانیتورینگ فعال باشد، به یک نقطه حمله مستقیم تبدیل میشود. سختسازی SSH چند اقدام مکمل دارد که باید همزمان اجرا شوند.
اقدام اول، محدودسازی IPهای مجاز است: دسترسی SSH نباید از کل شبکه داخلی و بهمراتب از اینترنت باز باشد و فقط یک Subnet مدیریتی یا یک Jump Server واحد باید اجازه اتصال داشته باشد. اقدام دوم، استفاده از SSH Version 2 است؛ نسخه 1 به دلیل ضعفهای رمزنگاری باید غیرفعال باشد. ASA بهصورت پیشفرض تنظیمات نسبتاً امنی دارد، اما در سازمانهایی با الزامات انطباقی، بازبینی Cipher Suiteهای مورد استفاده برای حذف الگوریتمهای ضعیف توصیه میشود.
محدودسازی مدت زمان Session اهمیت مشابهی دارد: اگر یک Session مدیریتی بدون فعالیت باز بماند و سیستم ادمین قفل نشده باشد، ریسک سوءاستفاده بالا میرود و timeout کوتاه باعث بسته شدن خودکار Sessionهای بدون استفاده میشود. علاوه بر این، تلاشهای ناموفق SSH باید به Syslog یا SIEM ارسال شوند؛ تلاشهای مکرر ناموفق میتواند نشانه Brute Force یا وجود یک سیستم آلوده در شبکه داخلی باشد.
نمونه پیکربندی زیر این اصول را روی Interface مدیریتی پیاده میکند. این دستورات را ابتدا در محیط آزمایشی اعمال کنید و پس از تأیید، روی تجهیزات تولید اجرا کنید:
در این نمونه، دستور اول کلید RSA با طول 2048 بیت تولید میکند، خط دوم اتصال SSH را فقط به Subnet مدیریتی روی Interface مدیریت محدود میکند، خط سوم پروتکل را روی نسخه 2 قفل میکند و خط آخر Sessionهای بدون فعالیت را بعد از 10 دقیقه میبندد. احراز هویت این Sessionها از همان مسیر AAA مرکزی تعریفشده در بخش قبل عبور میکند.
در Cisco ASA، مدیریت گرافیکی از طریق ASDM و HTTPS انجام میشود و این دسترسی نیز باید محدود به Subnet مدیریتی باشد. نمونه زیر سرور HTTPS را فعال میکند و فقط شبکه مدیریتی روی Interface مدیریت را مجاز میدارد:
برای ASDM از گواهی معتبر بهجای Self-Signed استفاده کنید؛ بهویژه اگر دسترسی از طریق مرورگر انجام میشود. گواهی معتبر از حملات Man-in-the-Middle جلوگیری میکند و هشدارهای امنیتی مرورگر را حذف مینماید. در Secure Firewall که مدیریت از طریق FMC انجام میشود، دسترسی HTTPS به خود FMC هم باید محدود باشد، احراز هویت آن متمرکز شود و در صورت امکان Two-Factor Authentication فعال گردد.
امنیت دسترسی فقط به احراز هویت محدود نمیشود؛ باید ثبت شود چه کسی، چه زمانی و چه تغییری ایجاد کرده است. در ASA میتوان Accounting را از طریق TACACS+ فعال کرد تا تمام دستورات CLI ثبت شوند. این قابلیت در تحلیل Incident بسیار ارزشمند است: در سناریویی که یک تغییر اشتباه در Policy باعث قطع سرویس میشود، لاگ Accounting بهسرعت نشان میدهد کدام حساب و در چه ساعتی تغییر را اعمال کرده است.
برای اینکه این لاگها به تصمیم امنیتی تبدیل شوند، باید بهصورت متمرکز جمعآوری و تحلیل شوند. راهنمای اتصال فایروال سیسکو به SIEM و Syslog Server برای تحلیل متمرکز لاگها نشان میدهد چگونه رویدادهای احراز هویت، تلاشهای ناموفق و تغییرات پیکربندی را در یک نقطه واحد گردآوری و هشدارسازی کنید.
همه ادمینها نیاز به دسترسی کامل ندارند. در ASA میتوان با Privilege Level سطح دسترسی کاربران را تفکیک کرد و در Secure Firewall میتوان Role-Based Access Control را روی FMC پیادهسازی کرد. این تفکیک علاوه بر کاهش ریسک خطای انسانی، سطح حمله را هم کم میکند: یک حساب فقطخواندنی حتی در صورت لو رفتن، اجازه تغییر Policy ندارد.
الگوی رایج در سازمانهای بزرگ، تعریف Role جداگانه برای تیم NOC است؛ بهگونهای که این تیم فقط امکان مشاهده وضعیت داشته باشد و تغییرات ساختاری صرفاً توسط تیم امنیت انجام شود. پیش از اعمال این تفکیک، وظایف واقعی هر تیم را مستند کنید تا Roleها با فرآیندهای عملیاتی منطبق باشند و تغییرات ساختاری همیشه قابل ردیابی بماند.
ترتیب مراحل زیر، مسیر اجرایی این مقاله را از معماری تا پایش مشخص میکند:
بازبینی این آیتمها باید دورهای انجام شود، نه یکباره. برای آشنایی با یک چارچوب استاندارد ارزیابی و تست کنترلهای امنیتی، میتوانید راهنمای رسمی OWASP برای ارزیابی امنیت برنامههای وب را مطالعه کنید؛ رویکرد آن، یعنی تست مستمر و مبتنی بر سناریو، بهخوبی به حوزه ارزیابی دسترسی مدیریتی تجهیزات هم قابل تعمیم است.
چند محدودیت واقعی را در نظر بگیرید. اول، تغییر ترتیب یا حذف مسیر احراز هویت میتواند شما را از فایروال خارج کند؛ همیشه Console یا Out-of-Band را بهعنوان مسیر نجات آماده نگه دارید. دوم، اگر هر دو سرور AAA همزمان دچار اختلال شوند، تنها راه ورود حساب Local اضطراری است؛ پس این حساب باید کاملاً محافظتشده بماند و رمز آن بهصورت دورهای تغییر کند.
سوم، تنظیمات مدیریتی فقط بخشی از سطح حمله است و سختسازی کامل نیازمند بازبینی TLS، SNMP، خدمات غیرضروری و Rulebase است. چهارم، گزینههای CLI برای تنظیم دستی Cipherهای SSH در ASA محدود است و پیشفرض آن نسبتاً امن است؛ در محیطهای با الزامات انطباقی، این موضوع را در ارزیابی خود در نظر بگیرید و در صورت نیاز به مستندات رسمی سیسکو برای نسخه نرمافزاری خود مراجعه کنید.
برای دسترسی مدیریتی، TACACS+ ترجیح داده میشود؛ زیرا Authorization در سطح Command ارائه میدهد و میتوان هر کاربر را به مجموعهای مشخص از دستورات محدود کرد. RADIUS بیشتر برای سناریوهایی مانند VPN یا 802.1X مناسب است. اگر تنها گزینه شما RADIUS است، سطح دسترسی را با Privilege Level روی ASA و RBAC روی FMC کنترل کنید تا تفکیک وظایف حفظ شود.
فایروال بر اساس ترتیب تعریفشده، ابتدا سرورهای Server Group و سپس حساب Local را بررسی میکند. به همین دلیل باید حداقل دو سرور AAA در نقاط مستقل شبکه داشته باشید و حساب محلی اضطراری را با رمز قوی نگه دارید. نبود این دو لایه، در صورت قطعی سرور AAA عملاً شما را بدون مسیر مدیریتی رها میکند.
ضرورتی برای حذف ASDM نیست؛ بلکه باید همان اصول را روی آن اعمال کرد: محدودسازی به Subnet مدیریتی، گواهی معتبر، احراز هویت متمرکز و timeout مناسب. اگر فرآیندهای سازمان شما کاملاً مبتنی بر CLI است، میتوانید سرویس HTTPS را غیرفعال کنید و سطح حمله را باز هم کاهش دهید.
امنیت دسترسی ادمین فایروال سیسکو باید بخشی از طراحی پایه باشد، نه اقدامی تکمیلی. چهار ستون اصلی آن روشن است: AAA متمرکز با هر سه جزء Authentication، Authorization و Accounting؛ محدودسازی SSH به نسخه 2 و Subnet مدیریتی با timeout کوتاه؛ ایمنسازی HTTPS و ASDM با گواهی معتبر؛ و تفکیک سطح دسترسی ادمینها با Privilege Level یا RBAC. معماری مبتنی بر Interface مدیریتی جدا و Jump Server نیز زمینه همه این کنترلها را فراهم میکند.
اگر این موارد بهدرستی پیادهسازی نشوند، حتی قویترین Policyهای امنیتی هم در معرض خطر خواهند بود؛ زیرا مهاجم مستقیماً به نقطه کنترل دسترسی پیدا میکند. بازبینی دورهای و ارسال لاگها به SIEM تضمین میکند که این کنترلها در طول زمان هم مؤثر بمانند.
اگر در مرحله انتخاب یا ارتقای تجهیزات هستید، صفحه فایروال سیسکو | قیمت و مشخصات فنی
مدلهای موجود را با جزئیات فهرست میکند. برای سازمانهایی که میخواهند ساختار دسترسی مدیریتی خود را ارزیابی و مطابق استانداردهای امنیتی بازطراحی کنند، تیم وینو سرور در طراحی و Hardening زیرساختهای مبتنی بر Cisco ASA و Cisco Secure Firewall همراه شماست؛ از پیادهسازی AAA و یکپارچهسازی با Active Directory تا طراحی شبکه مدیریتی و Jump Server.